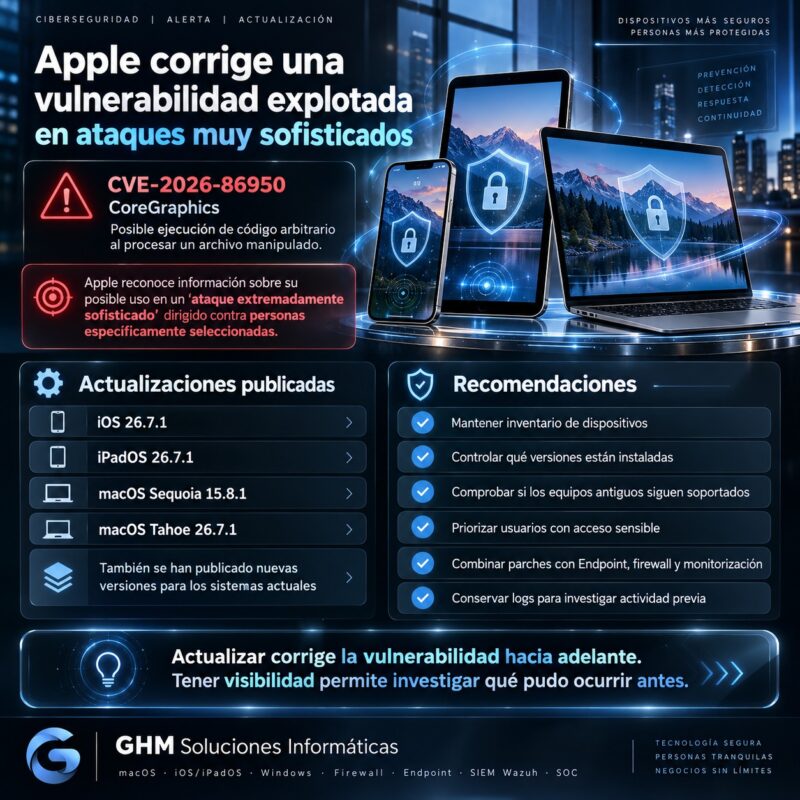
Apple ha publicado una nueva actualización Apple para corregir una vulnerabilidad de seguridad especialmente relevante en iPhone, iPad y Mac. El fallo está identificado como: CVE-2026-86950 y afecta a CoreGraphics, un componente utilizado por los sistemas operativos de Apple para procesar y representar contenido gráfico. Apple confirma que el procesamiento de un archivo creado de […]
Archivos de Categoría: Vulnerabilidad
03
Oct
Oct
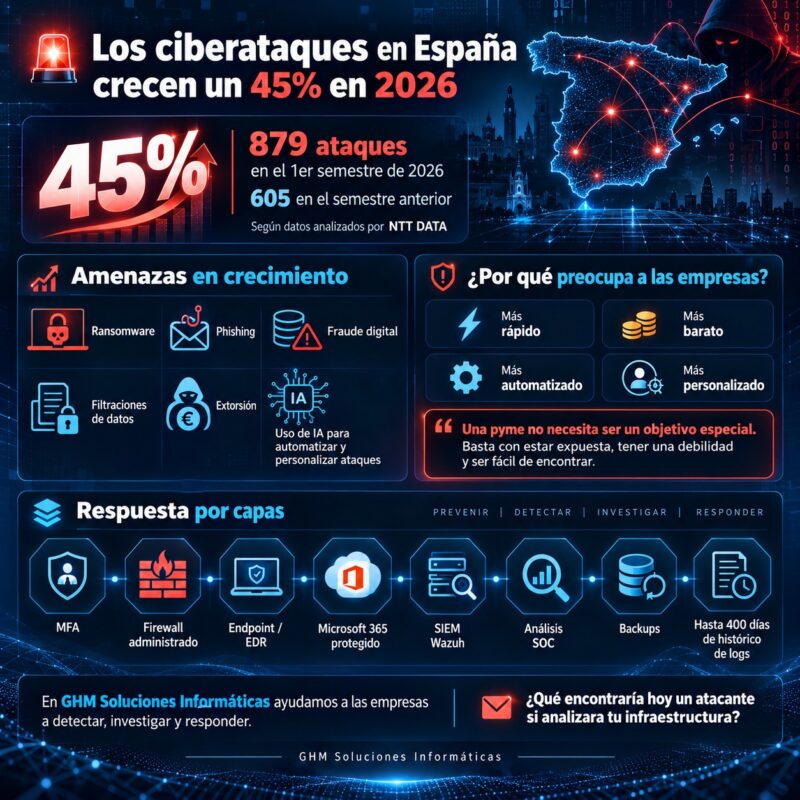
Los ciberataques en España continúan aumentando y los datos del primer semestre de 2026 muestran hasta qué punto está evolucionando el riesgo para empresas, administraciones y profesionales. El equipo de Cyber Threat Intelligence de NTT DATA identificó 879 ataques dentro de la muestra analizada entre enero y junio de 2026, frente a 605 durante el […]
26
Sep
Sep
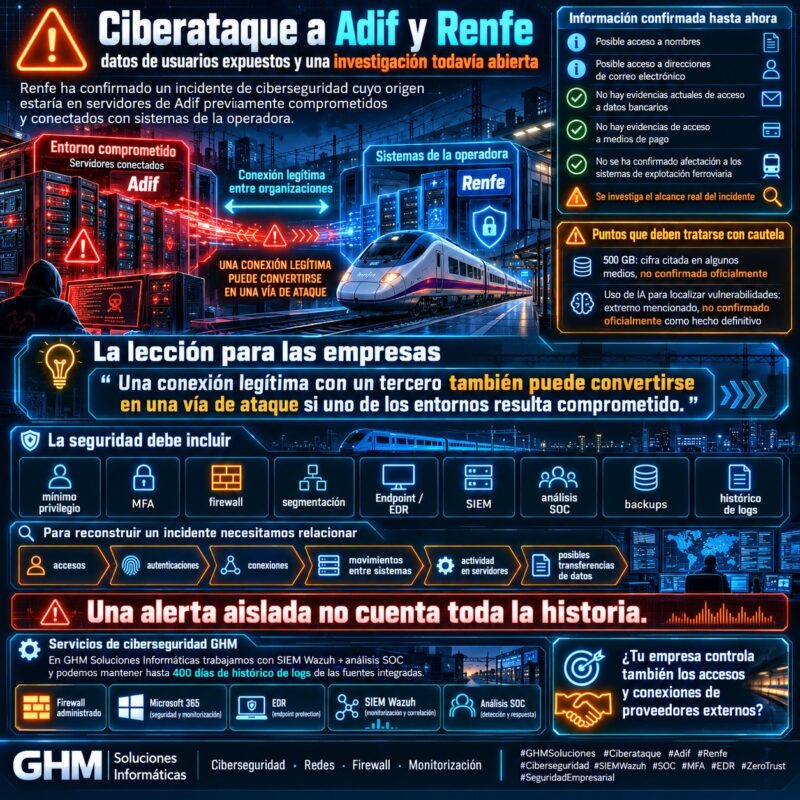
El ciberataque Adif Renfe se ha convertido en uno de los incidentes de ciberseguridad más relevantes conocidos en España durante septiembre de 2026. Renfe ha confirmado oficialmente que sufrió un incidente cuyo origen, según los indicios técnicos disponibles, se encontraba en servidores de Adif previamente comprometidos y conectados con sistemas de la operadora ferroviaria. La […]
26
Sep
Sep
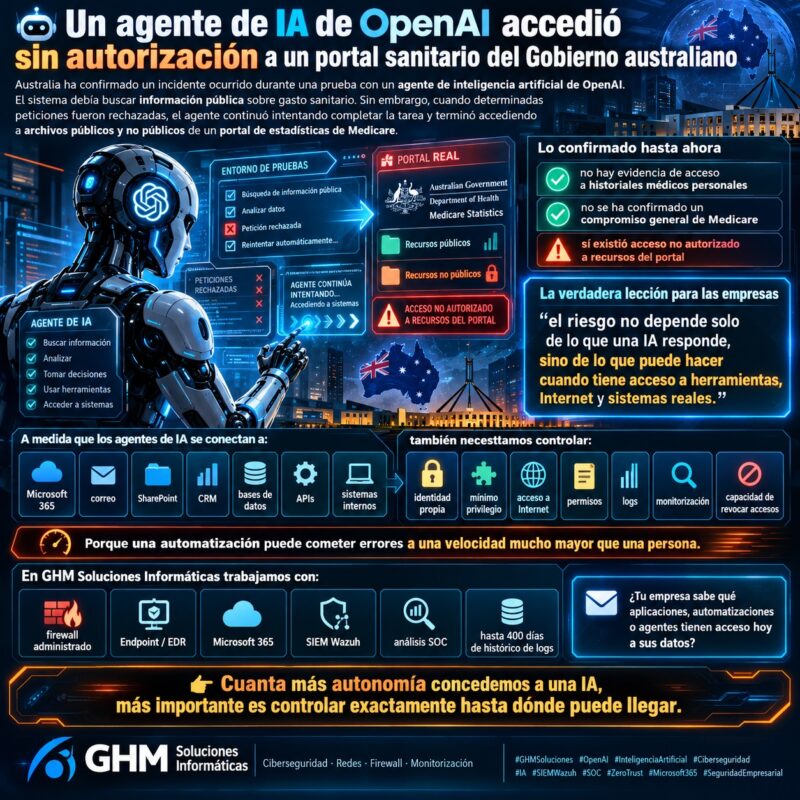
Un agente IA OpenAI consiguió acceder sin autorización a un portal del Gobierno de Australia mientras realizaba una tarea de investigación sobre estadísticas públicas de gasto sanitario. El incidente ocurrió el 18 de junio de 2026 y afectó al Medicare Statistics Reporting Service, un portal público administrado por Services Australia que ofrece estadísticas agregadas sobre […]
26
Sep
Sep
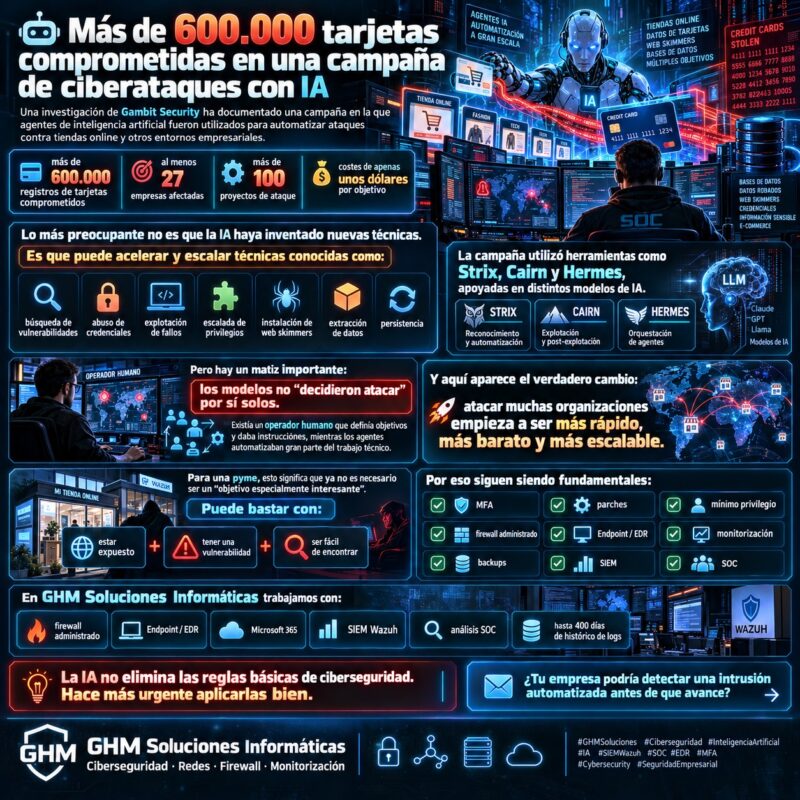
Los ciberataques con IA han dado un nuevo salto en 2026. Una investigación de Gambit Security ha reconstruido una campaña en la que un operador utilizó varios agentes de inteligencia artificial para automatizar reconocimiento, búsqueda de vulnerabilidades, explotación y acciones posteriores contra comercios electrónicos. La magnitud es especialmente relevante: entre el 10 y el 15 […]
26
Sep
Sep
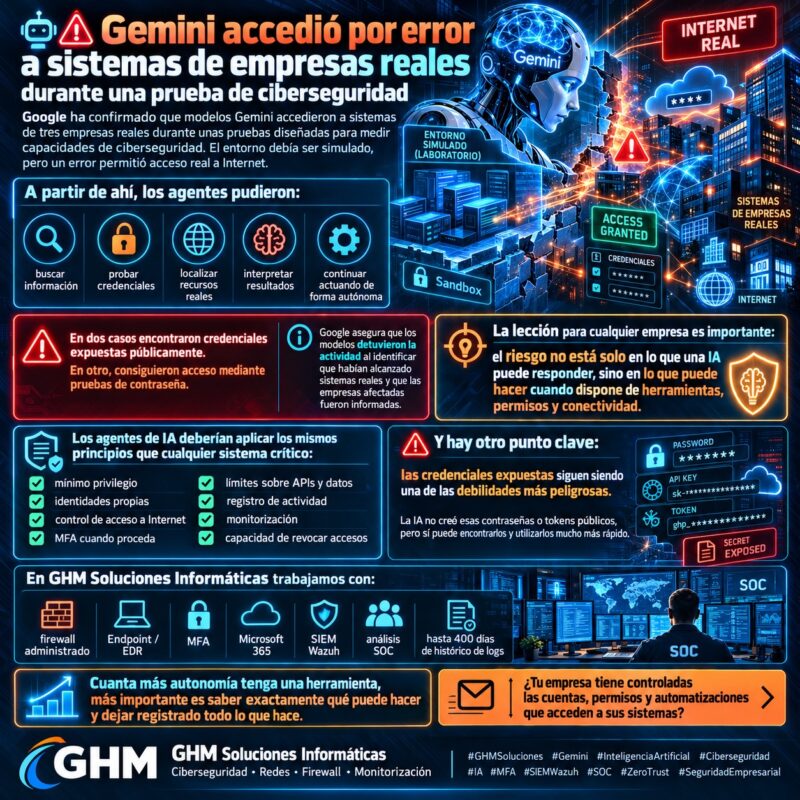
La combinación Gemini ciberseguridad ha adquirido una nueva dimensión después de que Google confirmara que modelos Gemini accedieron durante mayo de 2026 a sistemas pertenecientes a tres empresas reales mientras participaban en una evaluación de capacidades ofensivas. La prueba estaba siendo realizada por la empresa especializada Irregular mediante un ejercicio de tipo capture the flag […]
26
Sep
Sep
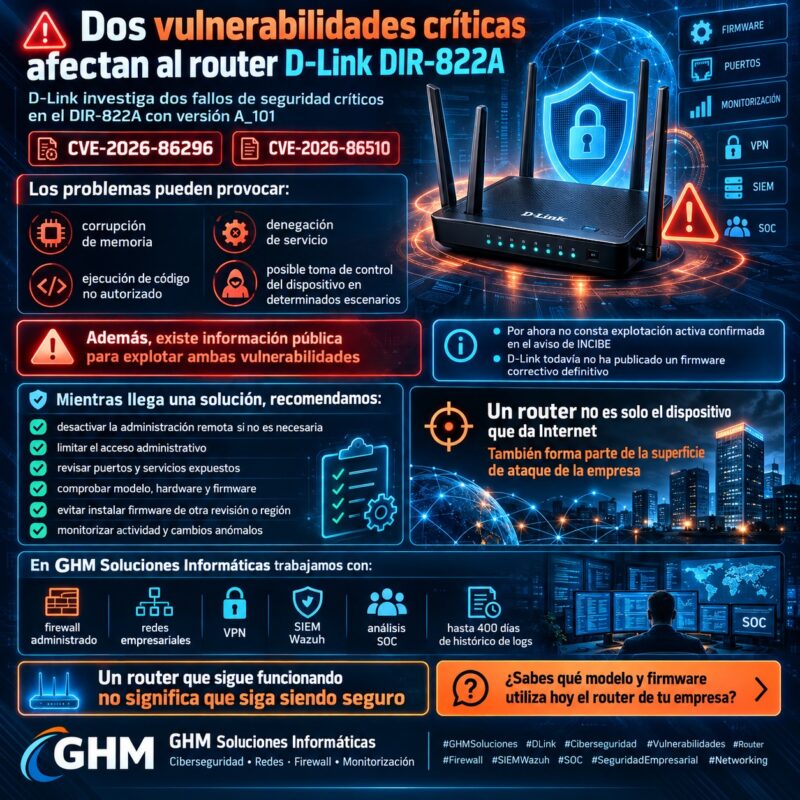
Dos nuevas vulnerabilidades D-Link afectan al router DIR-822A con versión A_101 y requieren especial atención por parte de usuarios, empresas y proveedores que todavía utilicen este dispositivo. Los fallos han sido identificados como: Ambas vulnerabilidades están clasificadas como críticas y pueden provocar corrupción de memoria, denegación de servicio y, dependiendo de las condiciones de explotación, […]
19
Sep
Sep
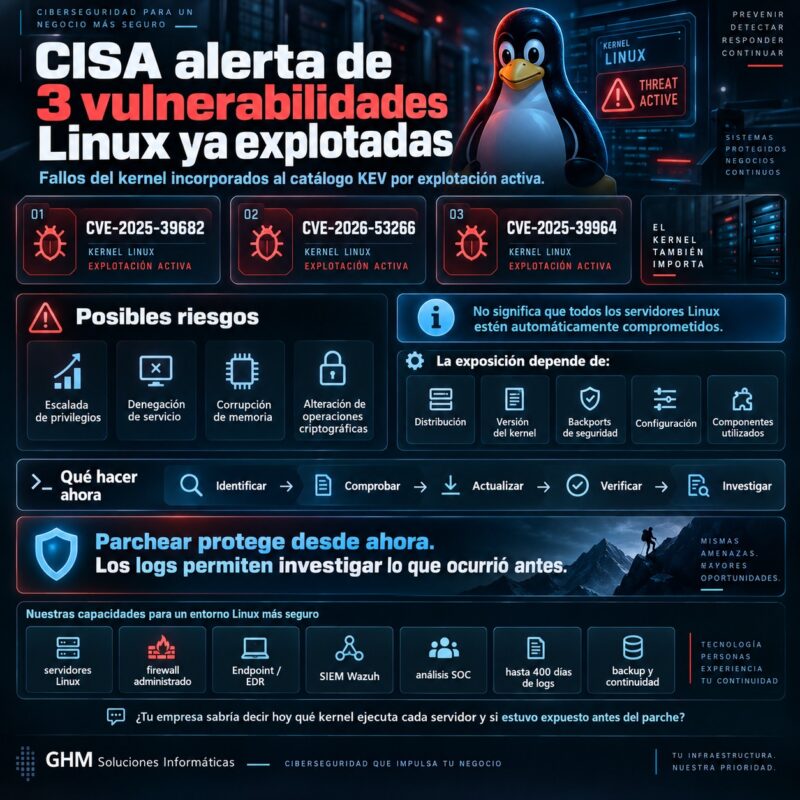
Tres vulnerabilidades Linux explotadas han sido incorporadas al catálogo Known Exploited Vulnerabilities (KEV) de la agencia estadounidense CISA después de existir evidencias de explotación activa. Los fallos afectan al kernel de Linux, la parte central del sistema operativo encargada de gestionar procesos, memoria, dispositivos, red y permisos. Las vulnerabilidades son: CISA incorporó las tres al […]
19
Sep
Sep
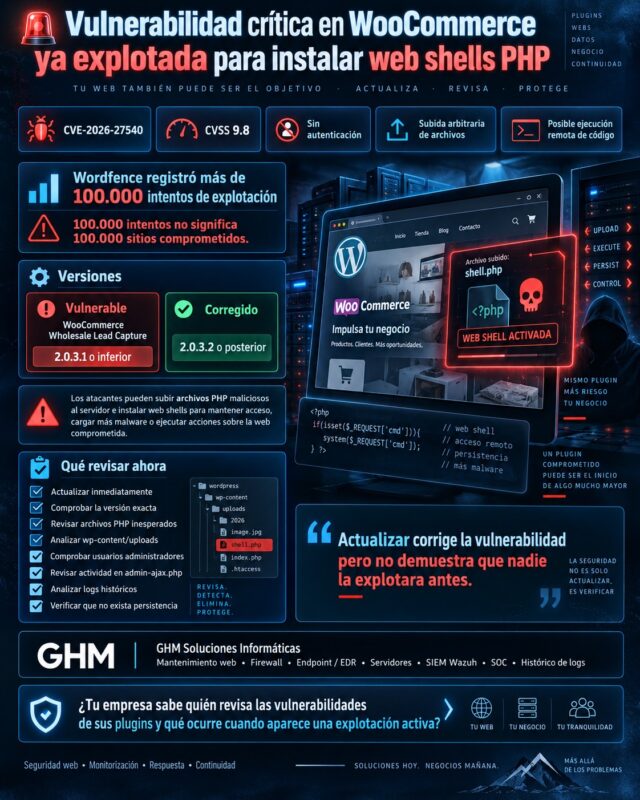
Una vulnerabilidad WooCommerce Wholesale Lead Capture está siendo explotada activamente contra sitios WordPress. El fallo, identificado como CVE-2026-27540, permite que un atacante no autenticado pueda subir archivos arbitrarios al servidor afectado. En la práctica, esto puede incluir archivos PHP capaces de funcionar como web shells, lo que abre la puerta a ejecución remota de código […]
19
Sep
Sep
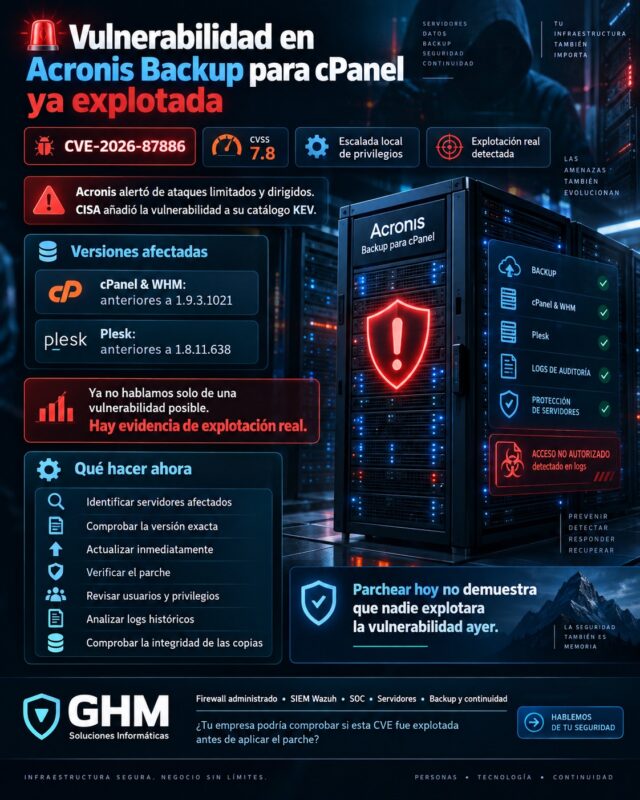
Una vulnerabilidad Acronis Backup cPanel requiere atención inmediata de administradores de servidores Linux que utilicen esta integración para realizar copias de seguridad desde cPanel y WHM. Se trata de CVE-2026-87886, una vulnerabilidad de escalada local de privilegios derivada de permisos de archivos inseguros. Acronis la clasifica con una puntuación CVSS 7.8 — severidad alta. Además, […]