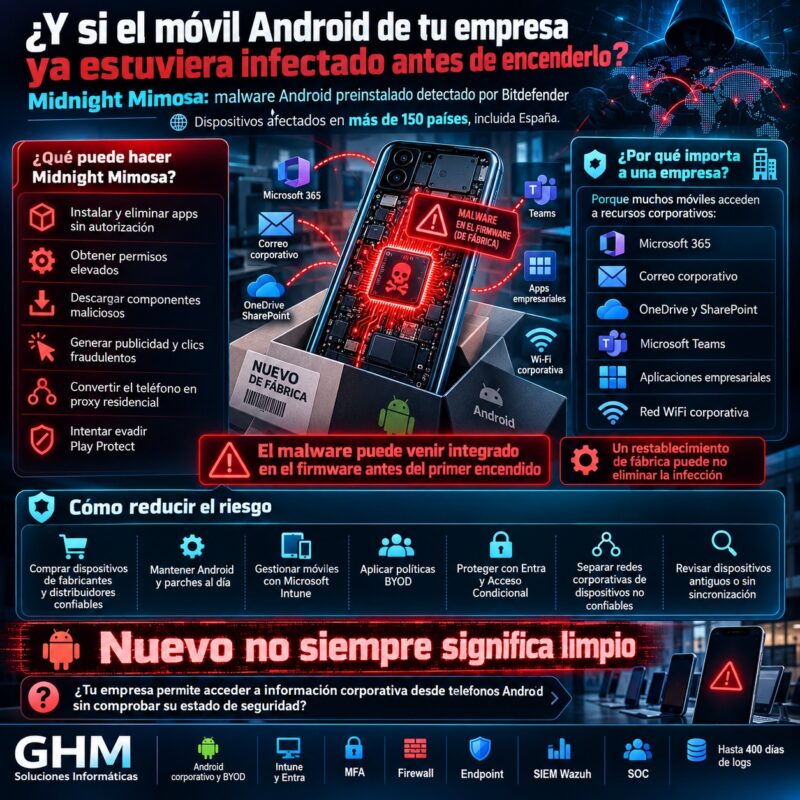
¿Y si un teléfono Android ya estuviera infectado antes de sacarlo de la caja?
Esta es la situación que ha descubierto Bitdefender en una investigación publicada el 8 de octubre de 2026 sobre una campaña de malware denominada Midnight Mimosa.
A diferencia de las infecciones habituales, que se producen cuando el usuario descarga una aplicación maliciosa o accede a un enlace peligroso, este malware Android preinstalado se encuentra integrado en el firmware de determinados teléfonos económicos.
El código malicioso dispone de privilegios elevados, puede instalar aplicaciones sin autorización del propietario y permite utilizar el dispositivo para actividades de fraude publicitario y como intermediario de conexiones de terceros.
La investigación documenta miles de dispositivos afectados durante aproximadamente dos años, distribuidos por más de 150 países, incluida España.
Las consecuencias pueden ir mucho más allá de mostrar publicidad no deseada.
Un teléfono comprometido también puede convertirse en un punto de acceso no confiable desde el que se utilizan aplicaciones empresariales, correo electrónico o servicios cloud.
La principal lección para las empresas es clara: un dispositivo nuevo no es necesariamente un dispositivo seguro.
¿Qué es Midnight Mimosa y cómo funciona?
Midnight Mimosa es el nombre asignado por Bitdefender a una campaña de malware descubierta en dispositivos Android de bajo coste.
Su característica principal es que el componente malicioso se encuentra incorporado al sistema antes de que el usuario comience a utilizar el teléfono.
En los equipos afectados, el software aparece como una aplicación privilegiada del sistema, firmada con credenciales de la plataforma.
Esto le permite realizar acciones que una aplicación convencional de Android no podría ejecutar sin autorizaciones adicionales.
Entre las capacidades documentadas se encuentran:
- Instalar y desinstalar aplicaciones sin intervención del usuario.
- Conceder determinados permisos sensibles.
- Descargar y ejecutar componentes desde servidores remotos.
- Modificar temporalmente el estado de Google Play.
- Generar actividad publicitaria fraudulenta.
- Utilizar el dispositivo como nodo de retransmisión de tráfico.
El propietario puede utilizar aparentemente el teléfono con normalidad mientras algunos de estos procesos funcionan en segundo plano.
¿Por qué es diferente de un malware Android convencional?
En una infección habitual, el usuario puede haber instalado una aplicación maliciosa desde una web, una tienda o un archivo APK.
En ese escenario, la eliminación de la aplicación puede formar parte del procedimiento de recuperación.
Sin embargo, Midnight Mimosa utiliza componentes integrados en el firmware y ejecutados con privilegios de sistema.
Por tanto, el usuario no puede eliminarlos normalmente desde el menú de aplicaciones.
Además, un restablecimiento de fábrica puede no resolver el problema si el componente infectado permanece en la imagen del sistema utilizada para restaurar el teléfono.
La recuperación segura puede requerir firmware oficial corregido o la sustitución del dispositivo.
Más de 150 países afectados: España aparece entre las regiones con detecciones
Según Bitdefender, la campaña se observó en miles de dispositivos únicos durante aproximadamente dos años.
Los registros proceden de más de 150 países y territorios.
Entre los países con mayor presencia identificada aparecen:
| País | Presencia en la investigación |
|---|---|
| México | Entre los países con más detecciones |
| Francia | Entre los países con más detecciones |
| Italia | Entre los países con más detecciones |
| Estados Unidos | Actividad relevante |
| Alemania | Actividad relevante |
| Brasil | Actividad relevante |
| España | Dispositivos afectados identificados |
Estas cifras no representan necesariamente todos los teléfonos infectados que existen.
Corresponden a dispositivos observados mediante los mecanismos de detección y telemetría utilizados en la investigación.
Tampoco significa que todos los teléfonos Android de estos países estén comprometidos.
La distribución geográfica describe dónde se observaron dispositivos afectados, no el país desde el que operan los responsables de la campaña.
¿Qué teléfonos Android están relacionados con Midnight Mimosa?
La investigación se centra principalmente en dispositivos económicos que utilizan plataformas de hardware MediaTek.
Sin embargo, es importante aclarar que tener un procesador MediaTek no significa que un teléfono esté infectado.
MediaTek fabrica chips utilizados en numerosos dispositivos legítimos.
El problema investigado afecta a determinadas imágenes de firmware y a los componentes maliciosos incorporados a ellas.
Entre los modelos y denominaciones que aparecen en las investigaciones se encuentran teléfonos económicos comercializados internacionalmente, incluidos equipos asociados a las marcas Doogee y Cubot, además de imitaciones que utilizan nombres similares a productos de fabricantes conocidos.
Los modelos Doogee S200 X y Cubot KINGKONG X aparecen entre los dispositivos señalados en la cobertura técnica.
Sin embargo, la presencia de una denominación comercial en una investigación no permite afirmar que todas las unidades comercializadas bajo ese nombre estén comprometidas.
La identificación debe realizarse mediante modelo exacto, versión del firmware e indicadores técnicos.
Los teléfonos falsificados añaden otro riesgo
Algunos dispositivos económicos se comercializan con nombres que recuerdan a modelos de grandes fabricantes, aunque no pertenecen a sus catálogos oficiales.
En estos casos puede resultar especialmente difícil determinar:
- Quién fabrica realmente el terminal.
- Qué empresa desarrolla su firmware.
- Quién firma las actualizaciones.
- Qué soporte de seguridad proporciona el vendedor.
- Si existen mecanismos fiables de actualización.
Por ello, recomendamos prestar atención a la procedencia de los dispositivos y a las garantías reales del fabricante.
El precio no debería ser el único criterio al comprar un teléfono que va a utilizarse para trabajar.
Cómo consigue Midnight Mimosa privilegios elevados en Android
Uno de los hallazgos más importantes es que los componentes maliciosos aparecen como aplicaciones de sistema.
Bitdefender identificó variantes con denominaciones que imitaban servicios internos de Android.
Entre los paquetes documentados figuran:
com.android.system.litecom.android.sys.protcom.android.sys.gmsprotcom.android.sys.bcprot
Los nombres pueden parecer componentes legítimos, pero las muestras analizadas contienen funcionalidades maliciosas.
Además, los investigadores identificaron diferentes certificados de firma utilizados por las variantes.
¿Por qué importa la firma del sistema?
Android utiliza firmas digitales para establecer relaciones de confianza y controlar determinadas capacidades de las aplicaciones.
Cuando una aplicación maliciosa se integra y firma como componente privilegiado de una imagen de firmware, puede recibir permisos superiores a los que obtendría una aplicación ordinaria.
En Midnight Mimosa, esta situación permite ejecutar operaciones sensibles sin solicitar autorización al usuario de la forma habitual.
El resultado es especialmente preocupante:
El malware se ejecuta con una confianza que el sistema operativo normalmente reserva para componentes internos.
Midnight Mimosa puede instalar aplicaciones sin autorización
Bitdefender identificó al menos 32 aplicaciones maliciosas diferentes utilizadas dentro de la campaña.
Algunas aparentaban ser herramientas legítimas, por ejemplo:
- aplicaciones meteorológicas;
- gestores de archivos;
- bloqueadores de aplicaciones;
- personalización de iconos;
- lectores OCR;
- herramientas de edición de audio.
Estas aplicaciones podían instalarse y eliminarse de forma silenciosa.
El objetivo era modificar los componentes utilizados para generar ingresos y dificultar su seguimiento.
Esto significa que el listado de aplicaciones instalado en el dispositivo podía cambiar sin que el propietario realizara ninguna acción.
¿Qué ocurre con los permisos de Android?
La investigación documenta capacidades para conceder permisos relacionados con:
- accesibilidad;
- acceso a notificaciones;
- lectura de SMS;
- escritura de SMS.
Bitdefender observó comportamientos relacionados con la activación de determinados permisos, aunque no confirmó que todas las capacidades disponibles fueran utilizadas efectivamente.
Por tanto, debemos diferenciar entre permisos que el malware puede obtener y actividades que los investigadores observaron realmente.
En cualquier caso, la posibilidad de conceder permisos sensibles sin intervención del propietario representa un riesgo importante.
Cómo intenta evadir Google Play Protect
Otro comportamiento documentado resulta especialmente llamativo.
El malware puede deshabilitar temporalmente Google Play antes de instalar determinadas cargas maliciosas y volver a habilitarlo después.
Bitdefender considera que esta secuencia puede estar orientada a dificultar la detección mediante los mecanismos de protección asociados a Google Play.
Además, el componente principal puede instalar aplicaciones haciendo que aparezcan relacionadas con un origen aparentemente legítimo.
Esto demuestra una limitación importante.
Que un teléfono tenga Google Play Protect no garantiza que pueda detectar o eliminar cualquier componente malicioso integrado en el firmware.
Play Protect sigue siendo una capa de seguridad útil, pero no sustituye la necesidad de disponer de un sistema operativo confiable y actualizado.
Fraude publicitario: una fuente de ingresos para los atacantes
Una de las funciones de Midnight Mimosa consiste en generar actividad publicitaria fraudulenta.
El malware puede utilizar aplicaciones y componentes adicionales para presentar anuncios y simular interacciones.
Por ejemplo, una aplicación aparentemente inofensiva puede intervenir en procesos que generan impresiones o clics.
El usuario puede no comprender por qué aparecen anuncios inesperados o por qué el teléfono realiza actividad en segundo plano.
¿Por qué utilizan teléfonos reales para el fraude?
Los sistemas de publicidad intentan distinguir entre interacciones legítimas y actividad automatizada.
Utilizar dispositivos físicos conectados a redes reales puede ayudar a los responsables del fraude a generar tráfico con características similares al de usuarios normales.
Además, el uso de diferentes aplicaciones y dispositivos permite distribuir la actividad.
El beneficio económico procede de interacciones publicitarias artificiales que no corresponden al interés real del usuario.
Sin embargo, esta no es la única capacidad de Midnight Mimosa.
Botnet y proxies residenciales: el riesgo de utilizar móviles comprometidos
Una de las funcionalidades más relevantes de la campaña consiste en convertir determinados teléfonos infectados en nodos de retransmisión de tráfico.
Este comportamiento se conoce como proxy residencial cuando una conexión utiliza la dirección de Internet de un usuario final para transportar tráfico de terceros.
En términos sencillos:
Un tercero puede utilizar la conexión del teléfono infectado como intermediario para comunicarse con otros sistemas.
¿Qué consecuencias puede tener?
Dependiendo del funcionamiento concreto, podría producirse:
- utilización no autorizada de datos móviles o WiFi;
- consumo de batería y recursos;
- tráfico que aparenta proceder de la conexión del usuario;
- participación del dispositivo en una infraestructura de terceros;
- dificultades para atribuir correctamente el origen del tráfico.
Un proxy no implica necesariamente que se haya realizado un ataque DDoS.
La investigación documenta la capacidad de retransmitir tráfico, pero no demuestra que todos los dispositivos afectados se utilizaran para ataques de denegación de servicio.
Capacidad técnica y uso observado son conceptos diferentes.
¿Por qué preocupa en una empresa?
Imagine que un empleado utiliza un teléfono comprometido conectado a la WiFi corporativa.
Además de los riesgos para la información almacenada en el terminal, existe un dispositivo no confiable conectado a la infraestructura de la organización.
Si el teléfono puede retransmitir tráfico controlado por terceros, se incrementa la necesidad de vigilar sus comunicaciones y limitar el acceso a otros recursos de la red.
Por eso recomendamos separar las redes de invitados y dispositivos personales de los segmentos donde se encuentran los sistemas corporativos.
Midnight Mimosa y los riesgos de la cadena de suministro
El incidente pone de manifiesto una categoría de amenaza conocida como ataque a la cadena de suministro.
En este tipo de situaciones, el problema puede aparecer antes de que el producto llegue al usuario final.
El software malicioso puede introducirse durante distintas fases de fabricación, integración, personalización o distribución.
En la investigación de Midnight Mimosa, Bitdefender identificó certificados asociados a Shenzhen Zediel en determinadas imágenes de firmware.
Sin embargo, los investigadores no pudieron determinar quién introdujo el malware ni en qué etapa ocurrió.
Tampoco demostraron que el titular de esos certificados conociera o autorizara la incorporación del código.
Por ello, no sería correcto responsabilizar directamente a esa empresa sin evidencias adicionales.
¿Por qué es difícil atribuir estos ataques?
La fabricación de un teléfono puede involucrar a múltiples participantes:
- diseñador del hardware;
- fabricante del dispositivo;
- proveedor del chipset;
- desarrollador de firmware;
- integrador de software;
- distribuidor;
- vendedor final.
Una debilidad en cualquiera de estas fases puede afectar a la confianza en el producto.
La cuestión fundamental es determinar quién controla la imagen del sistema y cómo se valida antes de su distribución.
La ciberseguridad de un dispositivo comienza antes de que el usuario lo encienda.
¿Se elimina Midnight Mimosa restableciendo el teléfono?
No necesariamente.
Este es uno de los puntos más importantes para los usuarios.
Un restablecimiento de fábrica suele eliminar datos y aplicaciones instaladas por el usuario.
Pero si el componente malicioso forma parte de la imagen de sistema utilizada por el dispositivo, puede permanecer después del restablecimiento.
Por tanto, restablecer un teléfono afectado no debe considerarse una solución garantizada.
La recuperación puede requerir:
- una actualización oficial que elimine el componente;
- reinstalación de firmware legítimo y verificado;
- intervención técnica especializada;
- sustitución del terminal.
No recomendamos descargar imágenes de firmware de procedencia desconocida ni ejecutar comandos ADB sin una evaluación técnica.
Estas actuaciones pueden inutilizar el dispositivo, afectar a sus mecanismos de seguridad o dejarlo en un estado menos protegido.
¿Qué hacer si sospechas que tu móvil está afectado?
Si se trata de un terminal empresarial, conviene dejar de utilizarlo para acceder a recursos corporativos mientras se investiga.
Después, se debería:
- Identificar el modelo exacto y la versión del firmware.
- Comprobar los avisos del fabricante.
- Revisar los indicadores publicados por Bitdefender.
- Evaluar las conexiones y aplicaciones del equipo.
- Comprobar si existe una solución oficial.
- Sustituir el dispositivo cuando no pueda recuperarse de forma fiable.
Si el teléfono ha tenido acceso a recursos empresariales sensibles, también conviene revisar sesiones y autorizaciones relacionadas, en función del riesgo identificado.
Malware Android preinstalado: ¿cómo afecta a Microsoft Intune?
Muchas empresas utilizan Microsoft Intune para administrar dispositivos Android corporativos y personales.
Esta herramienta puede ayudar a aplicar controles de cumplimiento, configuración y acceso.
Sin embargo, una cuestión importante es que estar inscrito en Intune no demuestra por sí mismo que el firmware esté libre de malware.
La inscripción proporciona gestión, pero no garantiza la integridad absoluta de todos los componentes del sistema.
Dispositivos Android corporativos
En equipos propiedad de la empresa, recomendamos trabajar con modelos de fabricantes confiables y mecanismos de inscripción compatibles con Android Enterprise.
Según el modo de administración, Intune puede ayudar a controlar:
- versión mínima de Android;
- antigüedad del parche de seguridad;
- cifrado;
- determinados requisitos de integridad;
- aplicaciones administradas;
- cumplimiento de políticas.
Pero estos controles deben complementarse con una selección adecuada del hardware.
Android BYOD: dispositivos personales utilizados para trabajar
En el escenario BYOD, el empleado utiliza un dispositivo personal para acceder a aplicaciones corporativas.
El perfil de trabajo de Android proporciona separación entre determinados recursos personales y profesionales.
Además, pueden aplicarse políticas de protección de aplicaciones y acceso condicional.
Sin embargo, un perfil de trabajo no garantiza que un sistema operativo comprometido a nivel de firmware sea seguro.
Por ello, es fundamental decidir qué dispositivos pueden acceder a información empresarial y qué condiciones deben cumplir.
Acceso Condicional con Microsoft Entra
Microsoft Entra permite aplicar políticas para controlar las condiciones de acceso a Microsoft 365.
Dependiendo del escenario y las licencias, pueden exigirse controles como dispositivos compatibles o aplicaciones protegidas.
Estas medidas ayudan a reducir exposición, pero tampoco sustituyen la confianza en el propio sistema operativo.
La estrategia debe combinar hardware confiable, cumplimiento, protección de aplicaciones y controles de identidad.
¿Por qué el fabricante y las actualizaciones importan tanto como el precio?
Un teléfono económico puede resultar atractivo cuando una empresa necesita equipar a numerosos empleados.
Sin embargo, el coste inicial no representa necesariamente su coste total.
También conviene evaluar:
- frecuencia de actualizaciones;
- duración del soporte;
- origen del firmware;
- compatibilidad con Android Enterprise;
- capacidades de seguridad;
- disponibilidad de parches;
- servicio posventa;
- fiabilidad del proveedor.
Por ejemplo, un dispositivo que deja de recibir actualizaciones poco después de su compra puede representar un problema de seguridad y mantenimiento.
Por eso recomendamos definir una política de adquisición que contemple el ciclo de vida completo del terminal.
Un móvil empresarial debe seleccionarse como parte de la infraestructura informática, no únicamente como una compra de consumo.
Monitorización de Android y otros dispositivos en una empresa
La seguridad empresarial no termina al instalar aplicaciones en un teléfono.
También es importante mantener actualizado el inventario y conocer qué dispositivos conservan acceso a recursos corporativos.
Con Microsoft Intune y Entra, según las integraciones y políticas disponibles, pueden revisarse aspectos como:
- dispositivos registrados;
- sistemas operativos y versiones;
- cumplimiento;
- últimas sincronizaciones;
- terminales que llevan tiempo sin conectarse;
- dispositivos antiguos;
- registros duplicados o pendientes de retirada.
Esta información ayuda a identificar situaciones que necesitan revisión.
Por ejemplo, un teléfono corporativo sustituido debería dejar de conservar accesos innecesarios.
También conviene revisar periódicamente los dispositivos personales que ya no utilizan recursos de la empresa.
Sin embargo, una última sincronización antigua no significa automáticamente que exista malware.
La monitorización debe permitir investigar, no convertir cualquier desviación en una intrusión confirmada.
SIEM Wazuh: correlacionar seguridad de red, identidades y dispositivos
Un incidente que afecte a un teléfono corporativo puede generar señales en diferentes plataformas.
Por ejemplo:
Firewall: registra conexiones hacia infraestructura sospechosa.
Microsoft Entra: muestra actividad de autenticación.
Microsoft 365: registra accesos a aplicaciones o recursos.
Infraestructura de red: aporta eventos de conectividad.
Endpoint: puede identificar comportamientos anómalos cuando existe una integración compatible.
En GHM Soluciones Informáticas utilizamos SIEM Wazuh para centralizar y correlacionar registros de diferentes fuentes.
Según la infraestructura, podemos integrar:
- Microsoft 365.
- Microsoft Entra.
- Windows, macOS y Linux.
- Servidores y NAS.
- Firewalls SonicWall.
- Infraestructura UniFi.
- Antivirus y protección Endpoint.
- Otras fuentes de seguridad compatibles.
Wazuh no convierte automáticamente cualquier móvil Android en un dispositivo completamente monitorizado.
La visibilidad depende de la telemetría que proporcionen las plataformas y de las integraciones configuradas.
Alertas personalizadas de indicadores de compromiso
La investigación de Bitdefender incluye indicadores técnicos que pueden ayudar a identificar actividad relacionada con Midnight Mimosa.
En una infraestructura compatible, parte de esa información puede utilizarse para revisar conexiones y buscar comportamientos asociados.
No obstante, una coincidencia con un indicador no demuestra automáticamente que un equipo esté infectado.
Es necesario considerar el contexto y validar la evidencia.
Wazuh centraliza y correlaciona. Nuestro SOC analiza los registros y determina qué situaciones necesitan investigación.
Conoce nuestro servicio de SIEM Wazuh para empresas.
Hasta 400 días de histórico de logs para investigar incidentes
Cuando se descubre una infección o una actividad sospechosa, una de las primeras preguntas es:
¿Desde cuándo ocurre?
Sin registros históricos puede resultar difícil reconstruir lo sucedido.
Nuestro servicio puede mantener hasta 400 días de histórico de logs de las fuentes integradas, conforme a la configuración aplicable.
Esto puede facilitar:
- investigaciones de incidentes;
- análisis de conexiones;
- revisión de autenticaciones;
- búsqueda retrospectiva de indicadores;
- auditorías;
- documentación de actividad.
Por ejemplo, si se identifica un teléfono sospechoso, los registros históricos de firewall o autenticación podrían ayudar a comprobar si existió actividad relevante durante un periodo anterior.
La investigación dependerá de los datos que realmente se hayan recopilado.
El histórico de un firewall no sustituye el análisis técnico del teléfono, pero puede aportar contexto adicional.
Siete medidas para proteger los móviles Android de una empresa
1. Comprar dispositivos a proveedores confiables
Priorizar fabricantes con soporte documentado y canales oficiales de distribución.
2. Mantener Android actualizado
Comprobar versiones del sistema operativo, niveles de parche y disponibilidad de actualizaciones.
3. Utilizar Android Enterprise e Intune cuando corresponda
Aplicar administración y cumplimiento adecuados a dispositivos corporativos y perfiles de trabajo BYOD.
4. Proteger las aplicaciones empresariales
Configurar políticas de protección, autenticación y control de acceso según el escenario.
5. Segmentar la red corporativa
Evitar que dispositivos personales o no confiables tengan acceso indiscriminado a servidores y otros recursos internos.
6. Revisar comportamientos y conexiones anómalas
Investigar instalaciones inesperadas, tráfico desconocido y cambios de permisos cuando existan señales justificadas.
7. Definir un procedimiento para dispositivos comprometidos
Establecer cómo aislar, investigar, retirar y sustituir un teléfono que no pueda considerarse confiable.
Estas medidas no garantizan que nunca exista una infección.
Pero ayudan a reducir exposición y mejorar la capacidad de respuesta.
Midnight Mimosa demuestra que Play Protect y el restablecimiento no siempre son suficientes
Durante años, las recomendaciones básicas para Android han sido claras:
- instalar aplicaciones desde fuentes confiables;
- mantener el dispositivo actualizado;
- revisar permisos;
- evitar enlaces sospechosos.
Estas recomendaciones siguen siendo válidas.
Sin embargo, la investigación de Midnight Mimosa demuestra que existen amenazas que empiezan antes de que el usuario realice cualquier acción.
Si el dispositivo llega con componentes maliciosos integrados en el firmware, evitar aplicaciones desconocidas puede no resolver el problema.
Por eso resulta imprescindible añadir una nueva pregunta:
¿Podemos confiar en el software con el que se fabricó y entregó el dispositivo?
Este aspecto afecta tanto a consumidores como a empresas que adquieren teléfonos para sus trabajadores.
Conclusión: el malware Android preinstalado también es un riesgo empresarial
La investigación de Bitdefender sobre Midnight Mimosa pone de manifiesto una amenaza especialmente difícil de gestionar.
Los investigadores documentaron malware incorporado al firmware de determinados teléfonos Android económicos, con presencia en miles de dispositivos de más de 150 países.
Entre sus capacidades se encuentran:
- ejecución con privilegios de sistema;
- instalación silenciosa de aplicaciones;
- concesión de permisos sensibles;
- descarga de código remoto;
- fraude publicitario;
- retransmisión de tráfico mediante proxies residenciales.
El origen exacto de la incorporación del malware a la cadena de suministro no ha sido determinado.
Tampoco debe interpretarse que todos los dispositivos con MediaTek o todos los teléfonos de bajo coste estén afectados.
La lección principal para las empresas es que la seguridad de un móvil comienza con la confianza en su fabricante, firmware y cadena de distribución.
En GHM Soluciones Informáticas trabajamos con una estrategia de protección por capas:
📱 Gestión de dispositivos Android corporativos y BYOD mediante Microsoft Intune.
🔐 Microsoft Entra y Acceso Condicional.
☁️ Protección de recursos Microsoft 365.
🔥 Firewall y segmentación de redes.
🛡️ Protección Endpoint.
📊 SIEM Wazuh.
🔎 Análisis SOC y correlaciones personalizadas.
🗄️ Hasta 400 días de histórico de logs.
📋 Auditorías de ciberseguridad.
¿Tu empresa permite acceder a Microsoft 365 y documentación corporativa desde cualquier teléfono Android, sin comprobar su estado o procedencia?
Una política adecuada de dispositivos puede ayudar a reducir estos riesgos y mejorar el control de acceso a la información empresarial.
Conoce nuestras soluciones de ciberseguridad para empresas y nuestros servicios de mantenimiento informático.
Protege tu empresa desde el dispositivo hasta los servicios cloud.
Contacta con GHM Soluciones Informáticas y solicita asesoramiento sobre seguridad y gestión de dispositivos móviles.
Preguntas frecuentes sobre Midnight Mimosa y el malware Android preinstalado
¿Qué es Midnight Mimosa?
Es una campaña de malware identificada por Bitdefender que afecta a determinados teléfonos Android cuyo firmware incorpora componentes maliciosos antes de su utilización.
¿En cuántos países se ha detectado?
Bitdefender documenta presencia en más de 150 países durante aproximadamente dos años.
¿Hay dispositivos afectados en España?
Sí. España aparece entre los países con detecciones en la investigación.
¿Todos los teléfonos con MediaTek están afectados?
No. MediaTek es una plataforma de hardware utilizada en numerosos dispositivos legítimos. La investigación se refiere a determinados equipos y versiones de firmware.
¿Qué puede hacer Midnight Mimosa?
Puede instalar aplicaciones, conceder permisos, descargar código, generar fraude publicitario y utilizar dispositivos como intermediarios de tráfico.
¿Es posible eliminarlo desde Ajustes de Android?
El componente principal está integrado como aplicación privilegiada de sistema, por lo que no puede desinstalarse normalmente desde los ajustes.
¿Se elimina con un restablecimiento de fábrica?
No necesariamente. Si el malware permanece en la imagen de sistema, puede sobrevivir al restablecimiento.
¿Cómo puede recuperarse un dispositivo afectado?
Puede necesitar firmware oficial corregido o sustitución. El procedimiento depende del modelo y de la disponibilidad de una solución verificada.
¿Qué es un proxy residencial malicioso?
Es el uso no autorizado de la conexión de un dispositivo como intermediario para transportar tráfico de terceros.
¿Midnight Mimosa se utiliza para ataques DDoS?
La investigación documenta capacidades de retransmisión de tráfico que podrían facilitar determinados abusos. No demuestra que todos los terminales afectados participaran en ataques DDoS.
¿Google Play Protect puede detectar este malware?
Play Protect ofrece controles útiles, pero no garantiza identificar o eliminar cualquier amenaza preinstalada con privilegios de sistema.
¿Qué relación tiene con aplicaciones de Google Play?
Bitdefender también identificó aplicaciones distribuidas a través de Google Play relacionadas con la infraestructura de la campaña, aunque estas no disponían necesariamente de los mismos privilegios que los componentes preinstalados.
¿Es peligroso utilizar estos dispositivos para Microsoft 365?
Un dispositivo comprometido supone un riesgo para los recursos a los que accede. La exposición concreta depende de sus permisos, aplicaciones y controles de seguridad.
¿Microsoft Intune puede eliminar Midnight Mimosa?
No debe asumirse que Intune pueda eliminar un componente malicioso integrado en el firmware. Su función principal es gestionar dispositivos, configuraciones y cumplimiento.
¿Un dispositivo conforme en Intune está libre de malware?
No necesariamente. El cumplimiento acredita las condiciones configuradas y evaluables, pero no garantiza la ausencia absoluta de amenazas.
¿Qué diferencia existe entre Android corporativo y BYOD?
En un dispositivo corporativo, la organización puede aplicar mayores capacidades de gestión según el modo de inscripción. En BYOD, normalmente se protege el entorno de trabajo respetando el ámbito personal.
¿Qué papel tiene Microsoft Entra?
Puede aplicar controles de identidad y acceso a los recursos empresariales, incluyendo políticas de Acceso Condicional cuando se dispone de los requisitos necesarios.
¿Qué aporta SIEM Wazuh?
Permite centralizar y correlacionar registros de diferentes fuentes compatibles para facilitar la investigación de actividad de seguridad.
¿Qué aporta un SOC?
Nuestro SOC analiza los eventos y su contexto para identificar cuáles requieren atención o investigación.
¿Qué debe hacer una empresa ante un móvil sospechoso?
Restringir su acceso a recursos corporativos mientras se investiga, comprobar firmware e indicadores, revisar accesos relacionados y valorar la sustitución si no puede recuperarse de forma confiable.
¿Cuál es la principal recomendación?
Adquirir dispositivos de fabricantes confiables, gestionar los accesos empresariales, aplicar políticas de seguridad y disponer de procedimientos para identificar y retirar terminales que no puedan considerarse seguros.
