La ciberseguridad y la inteligencia artificial están entrando en una nueva etapa. Los modelos avanzados ya no se limitan a responder preguntas o generar documentos: también pueden analizar código, localizar vulnerabilidades de software y ayudar a automatizar tareas complejas de seguridad.
Esta evolución está generando preocupación entre los responsables tecnológicos de grandes empresas.
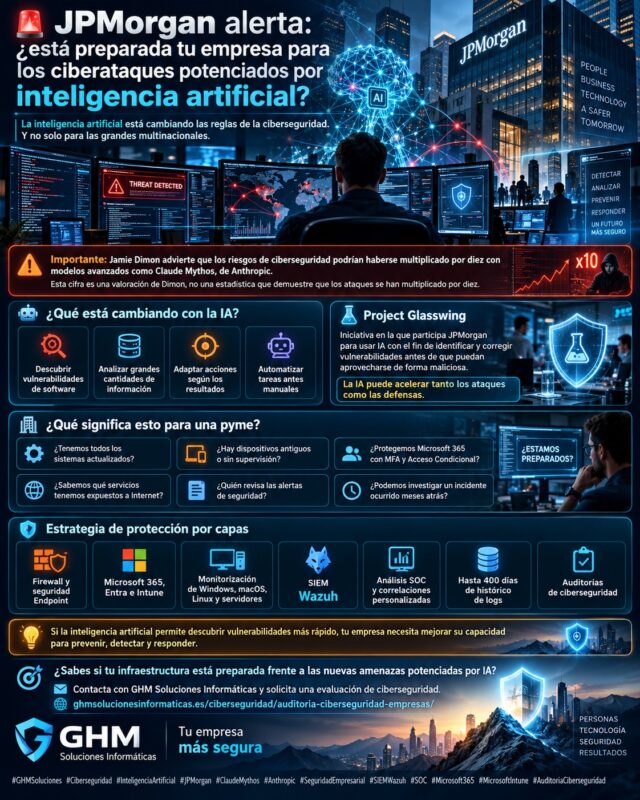
El 6 de octubre de 2026, Jamie Dimon, consejero delegado de JPMorgan Chase, advirtió en una entrevista con Bloomberg que los riesgos de ciberseguridad asociados a la inteligencia artificial se habían multiplicado por diez tras la aparición de Claude Mythos, el modelo avanzado desarrollado por Anthropic.
La afirmación tuvo una gran repercusión porque procede de una de las principales entidades financieras del mundo.
Sin embargo, conviene aclarar un detalle fundamental:
La cifra de diez veces más riesgo es una valoración de Jamie Dimon, no una medición científica que demuestre que los ciberataques mundiales se han multiplicado por diez.
Lo que sí está documentado es que los nuevos modelos de IA están demostrando capacidades superiores para descubrir vulnerabilidades y acelerar determinadas tareas de investigación de seguridad.
Para las empresas españolas, la pregunta importante no es si todos los ataques serán diez veces más peligrosos.
La pregunta es:
¿Estamos preparados para defender nuestros sistemas cuando encontrar y analizar vulnerabilidades puede requerir mucho menos tiempo?
¿Por qué JPMorgan está preocupado por la inteligencia artificial?
JPMorgan gestiona una infraestructura tecnológica de enorme complejidad, con aplicaciones, plataformas financieras, servicios cloud y sistemas que deben mantenerse protegidos y disponibles.
El avance de los modelos de inteligencia artificial introduce nuevos desafíos para organizaciones de este tamaño.
La preocupación se centra especialmente en tres capacidades:
- Descubrimiento de vulnerabilidades: sistemas capaces de analizar grandes cantidades de código e identificar errores difíciles de detectar.
- Automatización de tareas: agentes que pueden ejecutar secuencias de acciones utilizando herramientas informáticas.
- Adaptación: modelos capaces de utilizar resultados intermedios para modificar los siguientes pasos de un proceso.
Estas capacidades también tienen aplicaciones defensivas.
De hecho, JPMorgan participa en Project Glasswing, una iniciativa impulsada por Anthropic para utilizar modelos avanzados en la identificación y corrección de vulnerabilidades de software.
Por tanto, el debate no consiste simplemente en considerar la inteligencia artificial como una amenaza.
La misma tecnología puede ayudar a encontrar debilidades antes que los atacantes o aumentar las capacidades de quienes intentan explotarlas.
Fuente: Bloomberg Línea — declaraciones de Jamie Dimon.
¿Qué es Claude Mythos y por qué preocupa a los expertos en seguridad?
Claude Mythos es una familia de modelos avanzados desarrollada por Anthropic, con capacidades especialmente destacadas en programación, razonamiento y tareas relacionadas con la seguridad del software.
En abril de 2026, Anthropic presentó Claude Mythos Preview junto con Project Glasswing.
Según la compañía, el modelo había identificado miles de vulnerabilidades de alta gravedad en componentes de software importantes, incluidos sistemas operativos y navegadores.
Esto representa un cambio relevante.
Tradicionalmente, encontrar determinadas vulnerabilidades requería investigadores altamente especializados y largos periodos de análisis.
Los modelos más avanzados pueden ayudar a automatizar parte de ese trabajo.
Sin embargo, no debe confundirse la identificación de un fallo con su explotación efectiva contra una empresa.
Descubrir una vulnerabilidad no significa que exista un ciberataque en curso.
La información técnica debe validarse, analizarse y utilizarse para desarrollar las correcciones correspondientes.
Fuente: Anthropic — Project Glasswing.
Project Glasswing: utilizar inteligencia artificial para reforzar la ciberseguridad
Project Glasswing nació como una colaboración para mejorar la seguridad de software e infraestructuras críticas.
Entre sus participantes iniciales se encuentran grandes organizaciones tecnológicas y de seguridad como:
- Amazon Web Services.
- Apple.
- Cisco.
- CrowdStrike.
- Google.
- JPMorgan Chase.
- Microsoft.
- NVIDIA.
- Palo Alto Networks.
- Linux Foundation.
El objetivo es utilizar capacidades avanzadas de inteligencia artificial para descubrir y corregir vulnerabilidades antes de que puedan ser aprovechadas de forma maliciosa.
En mayo de 2026, Anthropic comunicó que los participantes habían identificado más de 10.000 vulnerabilidades de gravedad alta o crítica mediante el programa.
Es importante interpretar correctamente esta cifra.
No representa 10.000 ataques exitosos ni 10.000 sistemas comprometidos.
Se refiere a vulnerabilidades identificadas en software sometido a investigación.
La principal dificultad pasa a ser la velocidad para validar, comunicar y corregir todos esos hallazgos.
Fuente: Anthropic — actualización de Project Glasswing.
¿Qué cambia cuando la IA encuentra vulnerabilidades más rápido?
Una de las consecuencias más importantes es la posible reducción del tiempo disponible para corregir determinados fallos.
Tradicionalmente, una vulnerabilidad podía permanecer sin descubrir durante años.
Ahora, herramientas más avanzadas pueden facilitar su identificación.
Además, cuando la información sobre un fallo se hace pública, otros actores pueden intentar reproducirlo o adaptar técnicas para aprovecharlo.
Esto aumenta la importancia de disponer de:
- inventario de dispositivos;
- control de versiones;
- gestión de actualizaciones;
- auditorías de seguridad;
- monitorización;
- procedimientos de respuesta.
Si el descubrimiento de vulnerabilidades se acelera, las empresas deben mejorar también su capacidad para identificarlas y corregirlas.
Agentes de inteligencia artificial: el nuevo desafío para la seguridad empresarial
Un agente de IA se diferencia de un asistente convencional porque puede estar autorizado para utilizar herramientas y ejecutar tareas.
Por ejemplo, un agente empresarial podría:
- consultar documentación;
- acceder a aplicaciones;
- analizar información;
- generar informes;
- ejecutar acciones dentro de un sistema.
Esto puede mejorar la productividad.
Pero también introduce riesgos cuando los permisos son excesivos o las instrucciones utilizadas no son fiables.
¿Qué ocurre si un agente tiene demasiados permisos?
Imagine que una empresa utiliza un agente conectado a documentos corporativos, correo electrónico y aplicaciones de administración.
Si ese agente dispone de permisos superiores a los necesarios, un error de configuración o una instrucción maliciosa podría provocar acciones no deseadas.
Por eso los agentes también necesitan controles de identidad, permisos y supervisión.
La inteligencia artificial no elimina la necesidad de aplicar el principio de mínimo privilegio. Lo hace todavía más importante.
Prompt injection: instrucciones maliciosas dirigidas a un agente
Un riesgo específico de los sistemas de IA es la denominada prompt injection.
Consiste en introducir instrucciones maliciosas en contenido que el sistema va a procesar, intentando que las interprete como órdenes.
Por ejemplo, un agente puede analizar documentos, correos o páginas web que contienen texto preparado para manipular su comportamiento.
Si no existen controles adecuados, podría realizar acciones distintas de las solicitadas por el usuario.
La defensa requiere combinar:
- separación de instrucciones y datos;
- permisos limitados;
- validación de acciones;
- aprobación humana para operaciones sensibles;
- registros de actividad;
- supervisión.
No existe una medida única que elimine completamente este riesgo.
¿La inteligencia artificial está creando ataques completamente nuevos?
No necesariamente.
Muchas de las técnicas utilizadas en ciberataques llevan años existiendo:
- phishing;
- robo de credenciales;
- explotación de vulnerabilidades;
- reconocimiento de servicios;
- movimientos laterales;
- abuso de permisos.
La inteligencia artificial puede facilitar que algunas de estas actividades sean más rápidas o requieran menos trabajo manual.
Por ejemplo, puede ayudar a procesar grandes cantidades de información o automatizar parte del análisis técnico.
Esto no significa que cualquier persona pueda comprometer cualquier sistema simplemente utilizando un modelo de IA.
Las capacidades reales dependen del modelo, las herramientas disponibles, los permisos, las defensas del objetivo y otros factores.
El riesgo más relevante para las empresas es que determinadas actividades puedan realizarse a mayor escala y velocidad.
Ciberseguridad e inteligencia artificial: ¿cómo afecta este cambio a las pymes?
Una pequeña o mediana empresa puede pensar que los avances de modelos como Mythos afectan únicamente a bancos, multinacionales y grandes proveedores de software.
Sin embargo, las pymes utilizan muchas de las mismas tecnologías:
- Windows y macOS.
- Microsoft 365.
- Servidores Linux.
- Aplicaciones web.
- Firewalls y VPN.
- NAS y almacenamiento.
- Software de gestión empresarial.
Si una vulnerabilidad afecta a un componente ampliamente utilizado, la dimensión de la empresa no determina por sí sola si existe exposición.
Además, los atacantes pueden utilizar automatización para localizar sistemas vulnerables sin seleccionar manualmente cada organización.
Por ello, resulta especialmente importante reducir la superficie de ataque y mantener un inventario actualizado.
Administraciones de fincas y asesorías
Son organizaciones que gestionan datos personales, documentación económica y comunicaciones de numerosos clientes.
La protección de identidades, dispositivos y correo electrónico resulta fundamental.
Despachos de abogados
La confidencialidad de expedientes y comunicaciones exige controlar accesos, proteger endpoints y revisar actividades administrativas.
Arquitectura, interiorismo e ingeniería
Estos entornos pueden depender de NAS, servidores de archivos, aplicaciones especializadas, VPN y servicios cloud.
Una vulnerabilidad o un acceso no autorizado puede comprometer la disponibilidad de proyectos y documentación.
Constructoras y empresas multisede
La existencia de oficinas, instalaciones remotas y distintos perfiles de usuario requiere políticas de acceso y conectividad adaptadas a cada entorno.
Profesionales que trabajan desde casa
Un despacho situado en una vivienda también puede necesitar protección empresarial si gestiona información confidencial y recursos corporativos.
La ciberseguridad debe ajustarse a la información y los riesgos, no únicamente al tamaño de la oficina.
Siete medidas para proteger una empresa frente a amenazas potenciadas por IA
1. Mantener dispositivos y aplicaciones actualizados
Las actualizaciones corrigen vulnerabilidades que podrían ser aprovechadas por herramientas automatizadas.
Es importante controlar no solo Windows, sino también navegadores, aplicaciones, servidores, firewalls y otros dispositivos.
2. Proteger las identidades con MFA
La autenticación multifactor añade una barrera cuando una contraseña se ve comprometida.
Para cuentas privilegiadas conviene valorar métodos resistentes al phishing, como FIDO2 o passkeys, cuando sean compatibles.
3. Reducir los servicios expuestos
Los servicios de administración, acceso remoto o aplicaciones internas no deberían publicarse en Internet sin necesidad.
La revisión de reglas NAT, VPN y políticas de firewall permite reducir riesgos.
4. Gestionar dispositivos con Microsoft Intune
Intune permite aplicar configuraciones y políticas de cumplimiento a equipos compatibles.
Además, puede ayudar a identificar dispositivos que necesitan atención, según los datos de inventario y estado disponibles.
5. Utilizar protección Endpoint
Los controles de protección de dispositivos aportan una capa adicional frente a archivos maliciosos y determinados comportamientos sospechosos.
Sin embargo, no sustituyen la actualización del software ni la gestión de identidades.
6. Realizar auditorías de seguridad
Las auditorías permiten revisar configuraciones, vulnerabilidades, exposición de servicios y medidas de protección.
En un escenario donde el análisis automatizado del software está avanzando rápidamente, conviene no depender de que nadie descubra una debilidad.
7. Centralizar y correlacionar registros de seguridad
Una empresa puede contar con distintas soluciones de protección y, aun así, carecer de visibilidad conjunta.
El uso de un SIEM y el análisis especializado permiten estudiar relaciones entre eventos.
No basta con disponer de alertas. Debemos saber cuáles requieren una investigación.
SIEM Wazuh e inteligencia artificial: por qué la correlación de eventos gana importancia
En GHM Soluciones Informáticas utilizamos SIEM Wazuh para mejorar la visibilidad de la seguridad y el estado de las infraestructuras empresariales.
Según el entorno y las integraciones disponibles, podemos centralizar registros de:
- Microsoft 365.
- Microsoft Entra.
- Windows.
- macOS.
- Linux.
- Servidores.
- NAS.
- Firewalls SonicWall.
- Infraestructura UniFi.
- Switches y puntos de acceso.
- Antivirus y protección Endpoint.
El objetivo es relacionar eventos que pueden aparecer separados en diferentes sistemas.
Un ejemplo de correlación
Imagine una secuencia en la que:
10:01 — Firewall: registra conexiones inusuales hacia un servicio.
10:04 — Servidor: aparecen múltiples intentos fallidos de autenticación.
10:07 — Microsoft Entra: se observa un inicio de sesión desde un contexto nuevo.
10:12 — Endpoint: se registra una actividad que requiere revisión.
Cada evento, por separado, puede tener diferentes explicaciones.
Pero observarlos juntos puede aportar información más útil para investigar.
Este ejemplo es ilustrativo y no representa un incidente confirmado.
Wazuh centraliza y correlaciona los eventos. Nuestro SOC analiza su contexto y determina su relevancia.
Conoce nuestro servicio de SIEM Wazuh para empresas.
Hasta 400 días de histórico de logs para investigar incidentes
Una de las dificultades de muchos incidentes es que no se descubren inmediatamente.
Puede transcurrir tiempo entre una actividad inicial y su detección.
Por eso nuestro servicio puede mantener hasta 400 días de histórico de registros, según la configuración y las fuentes integradas.
Este histórico puede ayudar a:
- investigar incidentes;
- reconstruir secuencias de actividad;
- revisar cambios administrativos;
- comprobar accesos;
- realizar análisis retrospectivos;
- preparar documentación para auditorías.
La disponibilidad de histórico no garantiza que pueda reconstruirse cualquier actividad: depende de los datos que los sistemas hayan registrado y enviado.
Sin embargo, disponer de telemetría conservada amplía las posibilidades de investigación.
Microsoft 365, Intune y Entra: proteger los accesos en la era de los agentes de IA
La protección de la identidad empresarial resulta especialmente importante cuando las aplicaciones y los agentes pueden acceder a recursos cloud.
Con Microsoft Entra e Intune pueden aplicarse controles como:
- autenticación multifactor;
- políticas de Acceso Condicional;
- exigencia de dispositivos compatibles, cuando proceda;
- restricciones de acceso;
- supervisión del inventario;
- revisión de dispositivos antiguos o sin sincronización reciente.
Además, es recomendable controlar las aplicaciones empresariales y sus permisos.
Una aplicación o agente que recibe acceso a información corporativa debería disponer únicamente de los permisos imprescindibles.
También conviene revisar las autorizaciones que ya no se utilizan.
La identidad y los permisos forman parte del nuevo perímetro de seguridad empresarial.
¿La inteligencia artificial también puede mejorar las defensas?
Sí.
Precisamente el trabajo de Project Glasswing muestra cómo los modelos avanzados pueden emplearse para encontrar errores de software y facilitar su corrección.
La IA también puede ayudar a determinadas tareas defensivas:
- clasificación de información;
- asistencia en el análisis de código;
- investigación de vulnerabilidades;
- apoyo a la revisión de eventos;
- generación de documentación técnica;
- priorización de determinadas actividades.
Sin embargo, estas capacidades deben utilizarse con supervisión y validación.
Los modelos pueden equivocarse, generar conclusiones incorrectas o interpretar mal determinados datos.
Por tanto, la IA puede ayudar al equipo de seguridad, pero no sustituye automáticamente el criterio técnico ni la responsabilidad sobre las decisiones.
¿Qué debería hacer una pyme después de la advertencia de JPMorgan?
No recomendamos tomar decisiones basadas únicamente en titulares alarmantes.
La advertencia de Jamie Dimon refleja una preocupación real sobre las capacidades de la inteligencia artificial avanzada, pero no proporciona por sí sola una evaluación del riesgo de cada empresa.
Una organización puede empezar con preguntas concretas:
¿Sabemos qué sistemas y versiones utilizamos?
¿Tenemos cuentas antiguas que siguen activas?
¿Están protegidos los accesos con MFA?
¿Qué servicios tenemos publicados en Internet?
¿Quién revisa las alertas del firewall?
¿Disponemos de registros de seguridad?
¿Podemos investigar un incidente ocurrido hace varios meses?
¿Hemos revisado los permisos de las aplicaciones y agentes de IA que utilizamos?
Si varias respuestas son desconocidas, existe una oportunidad clara para mejorar la gestión de seguridad.
Conclusión: la IA acelera los riesgos, pero también las posibilidades de defensa
Las declaraciones del consejero delegado de JPMorgan han situado nuevamente la relación entre ciberseguridad e inteligencia artificial en el centro del debate empresarial.
Jamie Dimon considera que modelos como Claude Mythos han incrementado considerablemente el riesgo de ciberseguridad.
La cifra de diez veces debe entenderse como su valoración, no como una estadística demostrada.
Sin embargo, Anthropic ha documentado capacidades avanzadas de sus modelos para descubrir vulnerabilidades, y Project Glasswing demuestra que estas tecnologías ya se están utilizando en investigaciones defensivas reales.
La conclusión para las empresas es clara:
No se trata de competir con la inteligencia artificial utilizando más herramientas sin estrategia. Se trata de mejorar la seguridad de los sistemas que ya utilizamos.
En GHM Soluciones Informáticas trabajamos integrando:
🔐 Microsoft Entra y autenticación multifactor.
💻 Microsoft Intune y gestión de dispositivos.
☁️ Microsoft 365.
🖥️ Windows, macOS, Linux y servidores.
🔥 Firewall y protección Endpoint.
📊 SIEM Wazuh.
🔎 Análisis SOC y correlaciones personalizadas.
🗄️ Hasta 400 días de histórico de logs.
📋 Auditorías de ciberseguridad.
Si la inteligencia artificial facilita descubrir vulnerabilidades más rápido, tu empresa necesita una estrategia para corregirlas, detectar actividad relevante y responder antes de que produzcan daños.
Puedes consultar nuestras soluciones de ciberseguridad para empresas y nuestro servicio de auditoría de ciberseguridad.
¿Sabes si tu empresa está preparada para las nuevas amenazas de ciberseguridad asociadas a la IA?
Contacta con GHM Soluciones Informáticas y solicita una evaluación de tu infraestructura.
Preguntas frecuentes sobre ciberseguridad e inteligencia artificial
¿Es cierto que la IA ha multiplicado por diez los riesgos de ciberseguridad?
Jamie Dimon, consejero delegado de JPMorgan, realizó esa valoración en octubre de 2026. No existe en esa declaración una medición independiente que permita afirmar que todos los ciberataques se hayan multiplicado por diez.
¿Qué es Claude Mythos?
Es una familia de modelos avanzados de inteligencia artificial de Anthropic, con capacidades destacadas en programación y análisis de seguridad del software.
¿Qué es Project Glasswing?
Es una iniciativa de colaboración impulsada por Anthropic para utilizar modelos avanzados en la identificación y corrección de vulnerabilidades de software crítico.
¿JPMorgan participa en Project Glasswing?
Sí. JPMorgan Chase figura entre las organizaciones participantes desde su presentación.
¿Puede la IA encontrar vulnerabilidades desconocidas?
Sí. Los modelos avanzados pueden ayudar a descubrir vulnerabilidades que anteriormente no habían sido identificadas.
¿Descubrir una vulnerabilidad significa que se ha producido un ataque?
No. El descubrimiento de un fallo y su explotación efectiva son situaciones diferentes.
¿Qué son los agentes de inteligencia artificial?
Son sistemas capaces de utilizar herramientas y ejecutar tareas en función de instrucciones, permisos y objetivos definidos.
¿Qué riesgos presentan los agentes de IA?
Entre otros, permisos excesivos, acceso indebido a información, instrucciones maliciosas, errores de ejecución y falta de supervisión.
¿Qué es prompt injection?
Es una técnica que intenta manipular un sistema de IA mediante instrucciones introducidas en contenido que procesa.
¿Una pyme necesita protegerse frente a amenazas potenciadas por IA?
Sí debe evaluar su exposición. Las pequeñas empresas utilizan tecnologías que también pueden presentar vulnerabilidades y sufrir ataques automatizados.
¿Qué aporta Microsoft Intune?
Permite gestionar y configurar dispositivos compatibles y aplicar políticas de cumplimiento en entornos empresariales.
¿Qué aporta Microsoft Entra?
Gestiona identidades y permite establecer controles de autenticación y acceso a recursos corporativos.
¿Qué es un SIEM?
Es una solución que centraliza y analiza registros de diferentes sistemas para mejorar la visibilidad y detección de eventos de seguridad.
¿Qué aporta Wazuh?
Permite recopilar y correlacionar eventos de sistemas y aplicaciones compatibles, utilizando las integraciones y reglas correspondientes.
¿Qué diferencia existe entre SIEM y SOC?
El SIEM centraliza y correlaciona información. El SOC analiza los eventos, investiga su contexto y determina las actuaciones necesarias.
¿Para qué sirven 400 días de histórico de logs?
Para facilitar investigaciones retrospectivas, auditorías y reconstrucción de actividad cuando existen registros disponibles de periodos anteriores.
¿Qué debe hacer primero una empresa preocupada por los riesgos de la IA?
Revisar su inventario, actualizaciones, accesos, MFA, permisos, servicios expuestos, monitorización y procedimientos de respuesta.
¿Cuál es la principal lección de la advertencia de JPMorgan?
Las capacidades de la inteligencia artificial están aumentando la velocidad de la investigación de vulnerabilidades. Las empresas deben mejorar su capacidad de prevención, detección y respuesta sin esperar a sufrir un incidente.
