Los ciberataques con IA han dado un nuevo salto en 2026.
Una investigación de Gambit Security ha reconstruido una campaña en la que un operador utilizó varios agentes de inteligencia artificial para automatizar reconocimiento, búsqueda de vulnerabilidades, explotación y acciones posteriores contra comercios electrónicos.
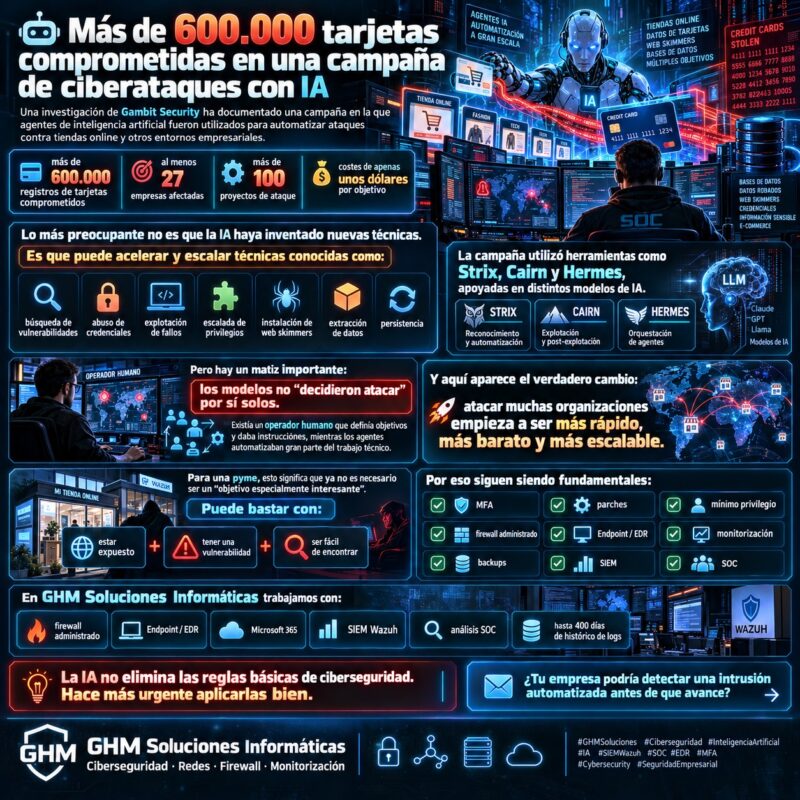
La magnitud es especialmente relevante: entre el 10 y el 15 de septiembre de 2026 se lanzaron 105 proyectos de ataque y al menos 27 empresas fueron comprometidas en distinto grado. Además, los investigadores localizaron más de 600.000 registros de tarjetas de pago vigentes procedentes de solo dos de las organizaciones afectadas. SecurityWeek
Por tanto, estamos ante uno de los casos más graves documentados hasta ahora de utilización de agentes de IA en ciberdelincuencia, aunque sería impreciso describirlo como “el mayor ciberataque de la historia”.
Lo realmente novedoso es otra cosa:
una sola persona pudo coordinar herramientas autónomas capaces de trabajar durante horas, modificar su estrategia y ejecutar gran parte de la cadena de ataque con una intervención humana relativamente pequeña.
Además, hacerlo resultó sorprendentemente barato.
Ciberataques con IA: qué ocurrió realmente
La campaña estaba activa al menos desde julio de 2026 y continuaba en marcha cuando Gambit publicó su investigación en septiembre.
Los investigadores pudieron reconstruir parte de la operación porque localizaron infraestructura utilizada por el atacante y analizaron:
- sesiones;
- instrucciones;
- herramientas;
- resultados;
- artefactos;
- sistemas comprometidos.
El operador utilizaba tres herramientas principales:
Strix
para búsqueda de vulnerabilidades.
Cairn
para explotación autónoma.
Hermes
para coordinación, persistencia de tareas y otras operaciones posteriores al compromiso. SecurityWeek
En lugar de ejecutar manualmente cada comando, el operador podía proporcionar:
un objetivo
y:
una meta.
Después, el agente analizaba el entorno e intentaba encontrar una ruta para conseguirla.
Ciberataques con IA: una diferencia fundamental frente a la automatización tradicional
Automatizar ataques no es algo nuevo.
Durante años existen:
- escáneres;
- bots;
- scripts;
- herramientas de fuerza bruta;
- frameworks de pentesting.
Sin embargo, un agente introduce una diferencia importante.
Un script convencional suele ejecutar:
paso A → paso B → paso C
según una lógica programada previamente.
Un agente puede trabajar de una forma más parecida a:
objetivo
↓
observar
↓
razonar sobre el resultado
↓
decidir el siguiente paso
↓
probar otra técnica
↓
continuar
Esto permite adaptar el ataque según lo que encuentre.
Por tanto, el cambio no consiste únicamente en:
hacer lo mismo más rápido.
También consiste en:
automatizar parte de las decisiones intermedias.
Ciberataques con IA: Strix buscaba las vulnerabilidades
La primera herramienta de la cadena era Strix.
Se trata de una plataforma de código abierto diseñada para realizar pruebas de seguridad y descubrimiento de vulnerabilidades.
Según la reconstrucción publicada, entre el 23 y el 31 de agosto Strix fue ejecutado 146 veces en modo profundo contra 138 hosts. SecurityWeek
La herramienta utilizó diferentes modelos durante la operación, entre ellos:
- GLM 5.2
- DeepSeek v4 Pro
Su función era principalmente:
🔎 analizar superficies expuestas
🔎 encontrar vulnerabilidades
🔎 identificar posibles vías de entrada
Posteriormente, esa información podía entregarse al siguiente agente.
Ciberataques con IA: Cairn intentaba conseguir acceso
La segunda pieza era Cairn.
Su objetivo era mucho más directo.
Por ejemplo, podía recibir una instrucción del tipo:
“consigue acceso administrativo a este dominio”.
Después podía trabajar durante horas intentando:
- localizar servicios;
- probar vulnerabilidades;
- adaptar técnicas;
- ejecutar diferentes rutas.
Durante los cinco días comprendidos entre el 10 y el 15 de septiembre se lanzaron 105 proyectos de ataque utilizando Cairn. SecurityWeek
La investigación señala que Cairn utilizaba:
DeepSeek v4.1 Flash.
Esta capacidad resulta especialmente relevante porque el humano no necesita definir detalladamente:
cómo explotar cada sistema.
El agente intenta descubrirlo.
Ciberataques con IA: Hermes actuaba como coordinador
La tercera herramienta era Hermes.
Era el componente con mayor capacidad de coordinación.
Según la investigación, disponía de características como:
- memoria persistente;
- archivo consultable de sesiones;
- trabajos programados;
- consola web;
- habilidades reutilizables.
Además, podía mantener y modificar determinadas capacidades.
La infraestructura examinada contenía más de un centenar de habilidades configuradas, muchas relacionadas con operaciones ofensivas. Security.io
Hermes utilizaba una versión de:
Claude Opus 4.6
durante parte de la operación documentada.
Sin embargo, es importante realizar una precisión.
Utilizar Claude, DeepSeek o GLM no convierte a sus fabricantes en atacantes
Los modelos utilizados fueron herramientas dentro de una infraestructura controlada por el operador.
Por tanto:
modelo utilizado ≠ fabricante responsable del ataque.
Del mismo modo, que un atacante utilice:
- Linux;
- AWS;
- Python;
- PowerShell;
no significa que las empresas responsables de esas tecnologías estén detrás de la actividad.
El riesgo está en:
cómo se utilizan las capacidades disponibles.
En este caso existía un operador humano que seleccionaba objetivos y daba instrucciones a los agentes.
Ciberataques con IA por apenas unos dólares por objetivo
Este es probablemente uno de los datos más importantes de la investigación.
El operador realizó un análisis interno de costes sobre 101 escaneos completados.
El coste medio fue aproximadamente:
25,46 dólares por objetivo.
Además:
- objetivo más económico: 3,13 dólares
- objetivo más costoso: 79,31 dólares
Gambit documentó estos valores a partir de la infraestructura investigada. TechRadar
Forbes, utilizando información de la misma campaña, estimó costes de aproximadamente 3 a 180 dólares por objetivo y alrededor de 8.000 dólares para una parte importante de la operación. Forbes Australia
Las cifras pueden variar según el periodo y las tareas contabilizadas.
Sin embargo, el mensaje es claro:
automatizar ataques complejos empieza a resultar extremadamente barato.
¿Por qué el coste de los ciberataques con IA importa tanto?
Imagine un atacante humano.
Cada empresa que analiza requiere:
- tiempo;
- investigación;
- pruebas;
- experiencia.
Si el coste marginal para estudiar otro objetivo cae hasta unas pocas decenas de dólares, el modelo económico cambia.
En lugar de atacar:
10 empresas
puede resultar viable analizar:
100
o:
1.000.
No porque todas vayan a ser vulnerables.
Sino porque:
buscar cuál lo es resulta mucho más barato.
Este cambio puede afectar especialmente a las pymes.
Una pyme ya no necesita ser seleccionada manualmente
Durante años muchas pequeñas empresas han pensado:
“¿por qué iban a atacarnos precisamente a nosotros?”
La pregunta empieza a perder sentido.
Un atacante automatizado no necesita considerar previamente si una organización merece varias horas de trabajo humano.
Puede analizar:
grandes cantidades de objetivos automáticamente
y continuar únicamente con aquellos donde encuentre una oportunidad.
Por tanto:
no hace falta ser el objetivo inicial.
Basta con:
ser vulnerable cuando el agente pasa por delante.
Ciberataques con IA: de vulnerabilidad a control administrativo
La investigación reconstruyó diferentes cadenas de ataque.
En uno de los casos, los agentes identificaron una vulnerabilidad de inyección SQL.
A partir de ahí consiguieron avanzar hasta información de autenticación y acceder a otros recursos.
Posteriormente, la cadena permitió alcanzar permisos administrativos y sistemas adicionales.
Según los análisis publicados sobre la campaña, las técnicas observadas incluyeron también acceso a secretos cloud, despliegue de web shells, escalada de privilegios y acceso a bases de datos de plataformas de comercio electrónico. Mallory
Aquí encontramos otra lección importante:
la IA no necesitó inventar vulnerabilidades completamente nuevas.
Automatizó técnicas conocidas.
La innovación no estaba en el exploit
SQL injection existe desde hace décadas.
También existen desde hace años:
- credenciales expuestas;
- permisos excesivos;
- configuraciones incorrectas;
- web shells;
- robo de secretos.
La diferencia es:
velocidad + autonomía + escala.
Por eso la llegada de agentes ofensivos no convierte automáticamente en obsoletas las defensas tradicionales.
Al contrario.
Hace todavía más importantes:
parches + MFA + mínimo privilegio + monitorización.
Ciberataques con IA dirigidos contra comercio electrónico
El principal objetivo de la campaña fueron tiendas online.
Tiene sentido desde una perspectiva económica.
Un ecommerce puede manejar:
- clientes;
- pedidos;
- direcciones;
- sesiones;
- sistemas de pago;
- integraciones;
- infraestructura cloud.
Por tanto, una intrusión exitosa puede proporcionar diferentes formas de monetización.
En esta campaña, una de las más importantes fue:
el robo de datos de tarjetas.
Más de 600.000 registros de tarjetas
Gambit identificó más de 600.000 registros correspondientes a tarjetas vigentes procedentes de dos de las empresas afectadas.
Aproximadamente 488.000 estaban asociadas a tarjetas emitidas en Estados Unidos. Forbes Ecuador
Forbes situó la cifra encontrada en la infraestructura del atacante en algo más de 600.000 registros. Forbes Australia
Sin embargo:
tarjeta expuesta ≠ fraude económico confirmado.
No existe evidencia pública suficiente para afirmar que las más de 600.000 tarjetas fueran posteriormente utilizadas para realizar compras fraudulentas.
Por tanto, debemos diferenciar:
datos comprometidos
de:
pérdida económica demostrada.
Ciberataques con IA y web skimmers
La campaña también utilizó web skimmers.
Un skimmer es código malicioso insertado en una tienda online para capturar información introducida por los clientes.
Puede intentar recopilar:
- número de tarjeta;
- fecha de caducidad;
- otros datos del formulario.
El problema resulta especialmente peligroso porque:
la web puede seguir funcionando normalmente.
El cliente compra.
El pedido puede completarse.
Pero parte de la información también puede enviarse al atacante.
Por tanto, una empresa puede permanecer comprometida sin mostrar:
una pantalla de ransomware
o:
un servidor completamente caído.
Los ciberataques con IA también buscaron persistencia
Los investigadores encontraron diferentes mecanismos destinados a mantener los skimmers activos.
Entre ellos se describieron modificaciones sobre:
- JavaScript;
- etiquetas de script;
- bases de datos;
- recursos cloud;
- Kubernetes;
- tareas programadas.
El objetivo era que el código pudiera continuar o incluso volver a aparecer después de determinadas modificaciones.
Esto demuestra otra diferencia entre:
entrar
y:
mantener acceso.
Una empresa que elimina un único archivo puede no haber solucionado completamente el incidente.
Ciberataques con IA y borrado de información
La operación no estuvo limitada al robo de datos.
En uno de los sistemas analizados existían instrucciones relacionadas con eliminar información después de extraerla.
Durante una de esas acciones fueron eliminadas aproximadamente 180 tablas de base de datos, incluyendo tablas que los administradores habían creado como respaldo. Security.io
Este punto resulta especialmente interesante.
La automatización también puede:
cometer errores a velocidad de máquina.
Es decir, la autonomía ofensiva no solo incrementa el riesgo para la víctima.
También puede ejecutar instrucciones demasiado amplias y provocar resultados que ni siquiera estaban perfectamente previstos por el operador.
Inteligencia artificial no significa perfección
Un agente puede:
- razonar;
- probar;
- adaptarse.
Pero también:
- equivocarse;
- interpretar incorrectamente;
- ejecutar demasiado;
- eliminar información no prevista.
Eso significa que un atacante también puede causar daños colaterales simplemente delegando demasiada autonomía.
Para la empresa afectada, por supuesto, la diferencia importa poco:
el dato perdido sigue perdido.
Ciberataques con IA y la importancia de los backups
El caso recuerda que una copia de seguridad no debería estar accesible de la misma forma que producción.
Si un atacante obtiene:
administrador de producción
y ese mismo privilegio permite:
borrar los backups
la arquitectura tiene un problema.
Por eso recomendamos:
- copias separadas;
- credenciales independientes;
- retención;
- mínimo privilegio;
- copias externas;
- inmutabilidad cuando proceda.
Además, debemos realizar:
pruebas reales de restauración.
Backup realizado no significa automáticamente:
recuperación garantizada.
Ciberataques con IA: por qué MFA sigue siendo necesario
Puede parecer extraño hablar de MFA en un artículo sobre inteligencia artificial.
Sin embargo, la conclusión es muy práctica.
Si el agente consigue:
usuario + contraseña
MFA puede introducir otra barrera.
No es infalible.
Pero impide numerosos accesos basados únicamente en credenciales.
Por eso continúa siendo especialmente importante para:
- Microsoft 365;
- VPN;
- cloud;
- hosting;
- administradores;
- aplicaciones críticas.
Pero MFA tampoco puede hacerlo todo
En algunas cadenas complejas, el atacante puede encontrar otras rutas para superar controles de autenticación.
Por eso una estrategia seria no puede depender exclusivamente de:
MFA.
Necesitamos:
MFA + mínimo privilegio + parcheado + monitorización + segmentación.
La seguridad efectiva funciona por capas.
Ciberataques con IA y gestión de vulnerabilidades
Si los agentes pueden analizar cientos de activos rápidamente, el tiempo disponible entre:
vulnerabilidad pública
y:
intentos de explotación
puede reducirse.
Por eso las empresas deberían mejorar sus procesos de:
- inventario;
- detección;
- priorización;
- parcheado;
- verificación.
La pregunta principal debería ser:
¿cuánto tardamos en saber que una vulnerabilidad nueva nos afecta?
No únicamente:
¿cuánto tardamos en instalar un parche?
El inventario se vuelve fundamental
Cuando aparece una vulnerabilidad crítica necesitamos responder:
¿tenemos ese producto?
Después:
¿qué versión?
Y:
¿dónde está?
Sin inventario, el equipo técnico puede perder horas buscando.
Mientras tanto, un agente automatizado puede continuar probando objetivos.
Por eso:
saber qué tenemos
es una medida de ciberseguridad.
Ciberataques con IA y servicios expuestos
Otra medida básica consiste en reducir la superficie de ataque.
Debemos revisar:
- RDP;
- SSH;
- VPN;
- paneles;
- aplicaciones web;
- APIs;
- servicios heredados.
Si un servicio no necesita estar disponible desde Internet:
no debería estarlo.
Cada servicio publicado se convierte en otro elemento que:
bots + scanners + agentes
pueden analizar.
El firewall sigue siendo fundamental
La IA no vuelve obsoleto al firewall.
Un firewall administrado continúa siendo útil para:
- limitar conexiones;
- controlar servicios;
- segmentar;
- registrar actividad;
- reducir exposición.
Puede conocer nuestras soluciones de Endpoint y firewall para empresas.
Sin embargo, el firewall tampoco sustituye:
parcheado + identidad + Endpoint + monitorización.
Ciberataques con IA y Endpoint / EDR
Una vez dentro del servidor o equipo, el atacante puede ejecutar:
- procesos;
- scripts;
- herramientas;
- persistencia.
La protección Endpoint puede aportar visibilidad sobre esas acciones.
Por tanto, necesitamos correlacionar:
perímetro
con:
actividad interna.
Un firewall puede mostrar una conexión.
El Endpoint puede mostrar qué ocurrió después.
Ciberataques con IA y SIEM Wazuh
Aquí adquiere especial importancia el SIEM.
Nuestro servicio de SIEM Wazuh para empresas puede integrar información procedente de:
- Windows;
- macOS;
- Linux;
- servidores;
- NAS;
- firewall;
- Microsoft 365;
- Endpoint;
- infraestructura de red.
El objetivo es buscar relaciones.
Por ejemplo:
Firewall → conexión
↓
Servidor → autenticación
↓
Linux → escalada de privilegios
↓
Endpoint → nuevo proceso
↓
Sistema → conexión externa
Individualmente algunas señales podrían tener una explicación legítima.
Juntas pueden cambiar completamente el contexto.
Si el ataque se automatiza, la detección también debe hacerlo
Aquí aparece uno de los principales retos.
Un agente puede realizar en minutos acciones que antes requerían mucho trabajo manual.
Por tanto, una defensa basada en:
“mañana revisamos los logs”
puede ser insuficiente.
Necesitamos:
- reglas;
- alertas;
- correlaciones;
- priorización;
- monitorización.
Después:
el SOC aporta contexto.
Nuestro SOC analiza, no simplemente acumula alertas
Wazuh puede:
recibir + normalizar + almacenar + correlacionar.
Nuestro SOC:
analiza + contextualiza + comunica.
Esto evita una interpretación peligrosa:
evento = ataque.
Una detección siempre necesita analizar:
- activo;
- identidad;
- origen;
- proceso;
- secuencia;
- comportamiento.
Ciberataques con IA y hasta 400 días de logs
La campaña comenzó en julio.
Pero parte del impacto se hizo público meses después.
Esto demuestra por qué el histórico importa.
En nuestros servicios podemos conservar hasta 400 días de logs de las fuentes integradas.
Así podemos preguntar retrospectivamente:
¿esta infraestructura contactó anteriormente?
¿esta cuenta tuvo actividad meses atrás?
¿apareció este proceso antes?
¿existió la misma secuencia?
Sin histórico, la investigación puede quedarse sin respuestas.
Una alerta nueva puede obligarnos a mirar meses atrás
Supongamos que hoy conocemos:
- un nuevo dominio;
- una nueva técnica;
- una nueva vulnerabilidad.
La primera pregunta puede ser:
¿nos afectó anteriormente?
Si conservamos únicamente:
7 días
la respuesta puede haber desaparecido.
Con histórico amplio podemos realizar:
threat hunting retrospectivo.
Ciberataques con IA y tiendas online
Las empresas con ecommerce deberían revisar especialmente:
- WordPress;
- WooCommerce;
- Magento;
- plugins;
- themes;
- APIs;
- infraestructura cloud.
Porque un ecommerce tiene una superficie compleja.
No basta con:
“la tienda funciona”.
Puede funcionar mientras existe:
un skimmer oculto.
Revisar integridad del código
Una empresa debería disponer de mecanismos para detectar:
- archivos nuevos;
- JavaScript modificado;
- cambios inesperados;
- plugins desconocidos;
- usuarios administrativos nuevos.
Además, cualquier modificación debe poder relacionarse con:
un cambio autorizado.
Cuando aparece código que nadie reconoce:
hay que investigarlo.
Ciberataques con IA y proveedores externos
Las tiendas online dependen frecuentemente de:
- hosting;
- plugins;
- pasarelas;
- CDN;
- APIs;
- proveedores.
Por tanto, la seguridad de terceros también forma parte del riesgo.
Una empresa puede tener:
usuarios muy bien protegidos
pero seguir expuesta mediante:
un plugin abandonado.
¿Qué debe revisar una empresa ante esta evolución?
Podemos resumirlo en diez puntos.
1. Inventario
¿Sabemos qué sistemas y aplicaciones tenemos?
2. Actualizaciones
¿Tenemos vulnerabilidades críticas pendientes?
3. Exposición
¿Qué servicios están accesibles desde Internet?
4. MFA
¿Las identidades críticas utilizan segundo factor?
5. Privilegios
¿Cada usuario dispone únicamente de los permisos necesarios?
6. Endpoint
¿Detectamos comportamiento anómalo dentro de los equipos?
7. Firewall
¿Las reglas siguen siendo necesarias?
8. Logs
¿Disponemos de registros suficientes?
9. SIEM
¿Podemos correlacionar fuentes?
10. Backups
¿Podemos restaurar después de una incidencia?
Ciberataques con IA: el coste cambia el modelo de amenaza
Probablemente esta sea la principal conclusión de la investigación.
Antes, un ataque complejo requería:
tiempo + conocimiento + trabajo manual.
Ahora parte de ese coste puede transferirse a agentes.
Cuando analizar una empresa puede costar:
3, 10, 25 o 50 dólares
la escala cambia.
Por tanto, muchas organizaciones pequeñas pueden pasar a estar dentro del rango económico de campañas automatizadas.
No porque sean especialmente valiosas.
Sino porque:
buscar una oportunidad resulta barato.
La IA reduce barreras, pero todavía existe un operador
No deberíamos interpretar esta campaña como:
“una IA decidió robar tarjetas por sí sola”.
Existía un operador.
Ese operador:
- eligió objetivos;
- configuró herramientas;
- proporcionó instrucciones;
- definió objetivos.
Por tanto:
la intención seguía siendo humana.
La IA amplificó:
velocidad + autonomía + escala.
Esta distinción es fundamental para interpretar correctamente el riesgo.
Tampoco es culpa de los modelos utilizados
La investigación incluye modelos de diferentes proveedores.
Pero eso no significa que:
Claude
DeepSeek
o:
GLM
sean ciberdelincuentes.
Son modelos utilizados dentro de herramientas configuradas por un actor malicioso.
Por tanto, debemos separar:
capacidad tecnológica
de:
uso malicioso.
Ciberataques con IA: la defensa también puede beneficiarse
La misma evolución puede utilizarse defensivamente.
La IA puede ayudar a:
- clasificar;
- priorizar;
- investigar;
- buscar patrones;
- analizar información.
Sin embargo, no recomendamos basar toda la seguridad en:
“otra IA nos protegerá”.
La estrategia sigue necesitando:
arquitectura + controles + personas.
Humanos y automatización defensiva
El equilibrio será cada vez más importante.
Las herramientas pueden:
procesar millones de eventos.
Pero el analista aporta:
- contexto;
- conocimiento del cliente;
- impacto empresarial;
- criterio.
Por eso nuestro enfoque combina:
automatización
con:
SOC.
Ciberataques con IA y pymes españolas
Una asesoría, despacho de abogados, administración de fincas o empresa de ingeniería puede pensar que esta campaña está muy alejada de su realidad.
Sin embargo, las técnicas utilizadas afectan igualmente a:
- webs;
- VPN;
- servidores;
- credenciales;
- servicios cloud.
Además, las campañas automatizadas reducen la necesidad de seleccionar manualmente cada objetivo.
Por tanto, las medidas básicas siguen siendo imprescindibles:
✅ MFA
✅ actualizaciones
✅ mínimo privilegio
✅ firewall
✅ Endpoint / EDR
✅ copias
✅ monitorización
✅ logs
¿Qué significa esto para una administración de fincas?
Puede almacenar:
- propietarios;
- cuentas;
- proveedores;
- documentos.
Un acceso automatizado puede buscar exactamente las mismas debilidades que en una gran empresa.
¿Y para una asesoría?
Puede disponer de:
- DNI;
- nóminas;
- información fiscal;
- datos bancarios.
El valor del dato no depende del tamaño de la empresa.
¿Y para un despacho jurídico?
Puede mantener:
- expedientes;
- documentación confidencial;
- comunicaciones;
- informes.
Una intrusión puede afectar tanto:
disponibilidad
como:
confidencialidad.
Ciberataques con IA: conclusión
Los ciberataques con IA han alcanzado un nivel de automatización que ya merece incorporarse a los análisis de riesgo de las empresas.
La campaña investigada por Gambit Security utilizó:
Strix + Cairn + Hermes
junto con diferentes modelos de inteligencia artificial para automatizar buena parte de la cadena ofensiva.
Entre el 10 y el 15 de septiembre se lanzaron 105 proyectos de ataque y al menos 27 empresas fueron comprometidas en distintos niveles. Además, los investigadores localizaron más de 600.000 registros de tarjetas vigentes procedentes de dos organizaciones afectadas. SecurityWeek
Otro dato cambia especialmente la perspectiva:
el coste medio documentado rondó los 25 dólares por objetivo analizado, con algunos casos de apenas 3,13 dólares. TechRadar
La lección no es:
“la inteligencia artificial ha inventado el hacking”.
La lección es:
“puede hacerlo más rápido, más barato y a mayor escala”.
Por tanto, las empresas necesitan reducir:
superficie de ataque
y aumentar:
capacidad de detección.
En GHM Soluciones Informáticas combinamos:
🔥 firewall administrado
💻 Endpoint / EDR
🔐 MFA
☁️ Microsoft 365
📊 SIEM Wazuh
🔎 análisis SOC
💾 backup
🗄️ hasta 400 días de histórico de logs
Porque cuando atacar cien sistemas resulta cada vez más barato, esperar a:
“que alguien nos elija específicamente”
deja de ser una estrategia de seguridad.
📩 Contactar con GHM Soluciones Informáticas
Preguntas frecuentes sobre ciberataques con IA
¿Qué son los ciberataques con IA?
Son ataques en los que sistemas de inteligencia artificial ayudan a automatizar tareas como reconocimiento, análisis, explotación o acciones posteriores.
¿Cuántas empresas fueron comprometidas en esta campaña?
Gambit documentó al menos 27 empresas comprometidas en distintos niveles entre el 10 y el 15 de septiembre de 2026. SecurityWeek
¿Cuántos objetivos se atacaron?
Durante ese periodo se lanzaron 105 proyectos de ataque. Otras investigaciones sitúan el conjunto de objetivos analizados en cifras superiores. Forbes Australia
¿Se robaron realmente más de 600.000 tarjetas?
Los investigadores localizaron más de 600.000 registros de tarjetas vigentes procedentes de dos organizaciones comprometidas. SecurityWeek
¿Eso significa que se realizaron 600.000 fraudes?
No. Registros comprometidos no equivale automáticamente a operaciones fraudulentas realizadas.
¿Qué herramientas se utilizaron?
Principalmente Strix, Cairn y Hermes. SecurityWeek
¿Qué hacía Strix?
Se utilizaba para reconocimiento y descubrimiento de vulnerabilidades.
¿Qué hacía Cairn?
Automatizaba intentos de explotación orientados a conseguir un objetivo concreto.
¿Qué hacía Hermes?
Actuaba como sistema de coordinación y automatización de diferentes acciones de la campaña.
¿Qué modelos de IA se utilizaron?
La investigación recoge diferentes modelos, entre ellos GLM 5.2, DeepSeek v4 Pro, DeepSeek v4.1 Flash y Claude Opus 4.6, dependiendo de la herramienta y fase utilizada. Security.io
¿Los fabricantes de esos modelos realizaron el ataque?
No existe evidencia de ello. Los modelos fueron utilizados como herramientas por un operador.
¿La campaña era completamente autónoma?
No. Existía un operador humano que seleccionaba objetivos y proporcionaba instrucciones, mientras los agentes automatizaban gran parte de las tareas técnicas.
¿Cuánto costaban los ataques?
El análisis interno recuperado por Gambit mostraba una media aproximada de 25,46 dólares por escaneo completado, con un rango documentado entre 3,13 y 79,31 dólares. TechRadar
¿Por qué esto preocupa a las pymes?
Porque reducir el coste de analizar objetivos facilita campañas contra un número mucho mayor de empresas.
¿Qué es un web skimmer?
Es código malicioso introducido en una tienda online para intentar capturar información introducida durante un proceso de pago.
¿Una web comprometida deja necesariamente de funcionar?
No. Puede continuar operativa mientras existe código malicioso oculto.
¿Qué importancia tiene MFA?
Añade una barrera adicional frente al uso de credenciales robadas, aunque no elimina todos los vectores.
¿Qué aporta un firewall?
Ayuda a reducir exposición, controlar comunicaciones y generar información sobre actividad de red.
¿Qué aporta Endpoint / EDR?
Ofrece visibilidad sobre procesos y comportamientos dentro de los sistemas protegidos.
¿Qué aporta SIEM Wazuh?
Permite centralizar eventos, aplicar reglas y correlacionar información procedente de múltiples fuentes.
¿Qué aporta un SOC?
Nuestro SOC analiza las señales y su contexto para determinar cuáles necesitan investigación o actuación.
¿Por qué conservar hasta 400 días de logs?
Porque un incidente o una nueva técnica puede descubrirse meses después y puede ser necesario investigar retrospectivamente.
¿Cuál es la principal lección de estos ciberataques con IA?
Que la inteligencia artificial está reduciendo el coste y el tiempo necesarios para automatizar técnicas de ataque conocidas, por lo que las empresas necesitan reducir exposición y mejorar su capacidad de detección y respuesta.
Investigación de Forbes sobre la campaña
Análisis técnico de SecurityWeek
