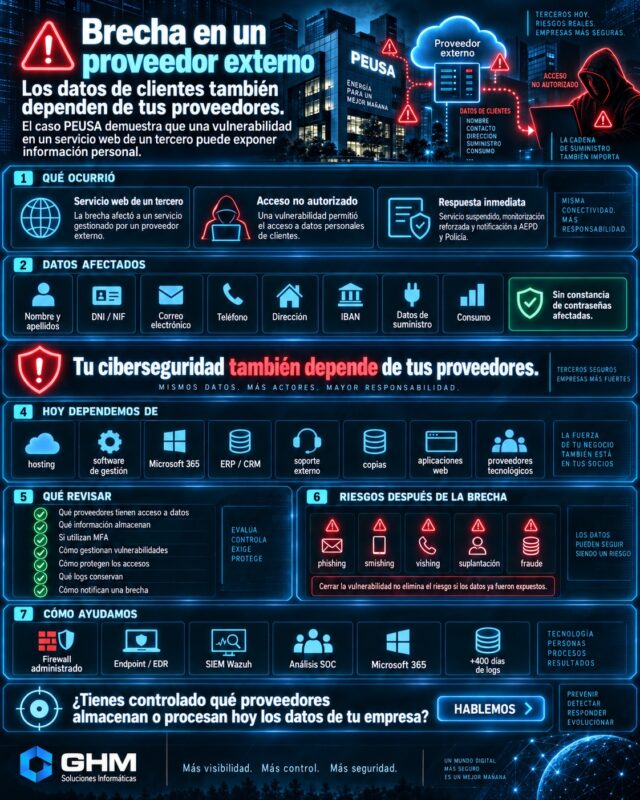
La brecha de seguridad en PEUSA comunicada el 7 de septiembre de 2026 vuelve a poner sobre la mesa uno de los riesgos más importantes para cualquier empresa: la seguridad de los proveedores externos. Hidroelèctrica del Valira, S.L., informó de que el 2 de septiembre tuvo conocimiento de un incidente que afectó a uno de […]
Archivos de Categoría: Vulnerabilidad
12
Sep
Sep
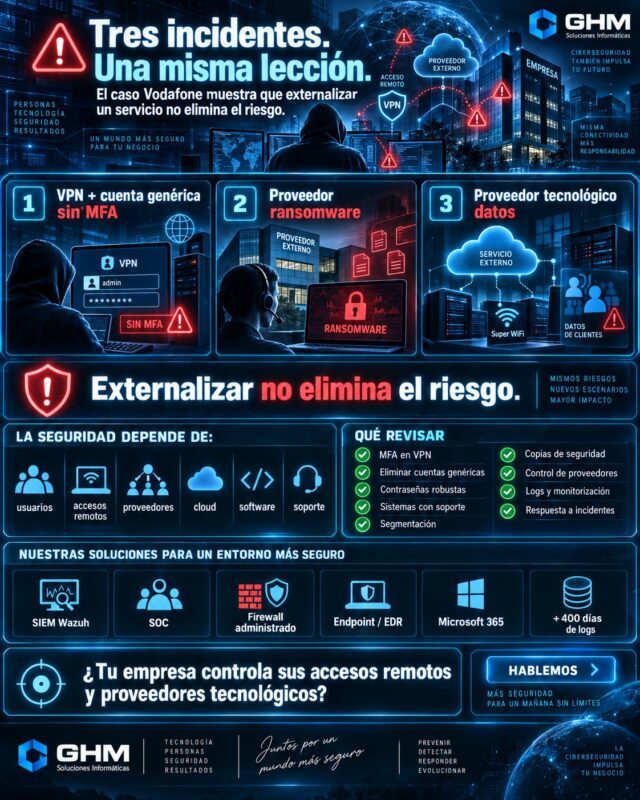
Las brechas de seguridad Vodafone ocurridas durante noviembre de 2023 muestran con claridad cómo varios fallos diferentes pueden terminar afectando a una misma organización en cuestión de semanas. Ransomware, accesos mediante VPN, credenciales insuficientemente protegidas, software antiguo y un incidente en un proveedor tecnológico externo formaron parte de tres episodios independientes que terminaron afectando a […]
12
Sep
Sep
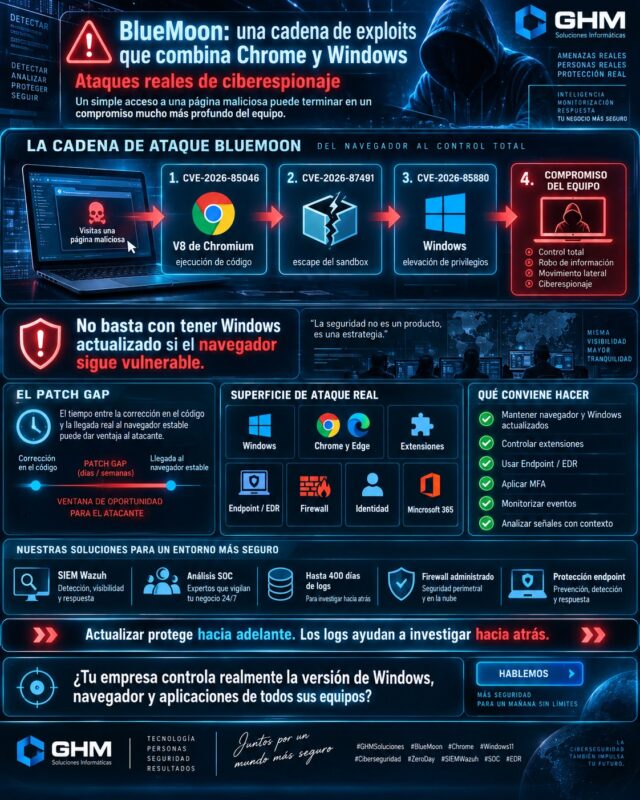
Un nuevo kit de explotación denominado BlueMoon exploit está siendo utilizado en campañas reales de ciberespionaje para comprometer equipos combinando vulnerabilidades de Google Chrome, navegadores Chromium y Windows. Proofpoint publicó el 9 de septiembre de 2026 una investigación en la que documenta cómo al menos cuatro grupos distintos de espionaje adoptaron rápidamente el mismo conjunto […]

12
Sep
Sep
La actualización Windows septiembre 2026 merece especial atención en cualquier empresa que utilice ordenadores o servidores Microsoft. El Patch Tuesday publicado el 8 de septiembre de 2026 corrige un récord de 966 vulnerabilidades en productos Microsoft. Entre ellas aparecen dos vulnerabilidades zero-day que Microsoft confirma que ya estaban siendo explotadas antes de disponer de la […]
05
Sep
Sep
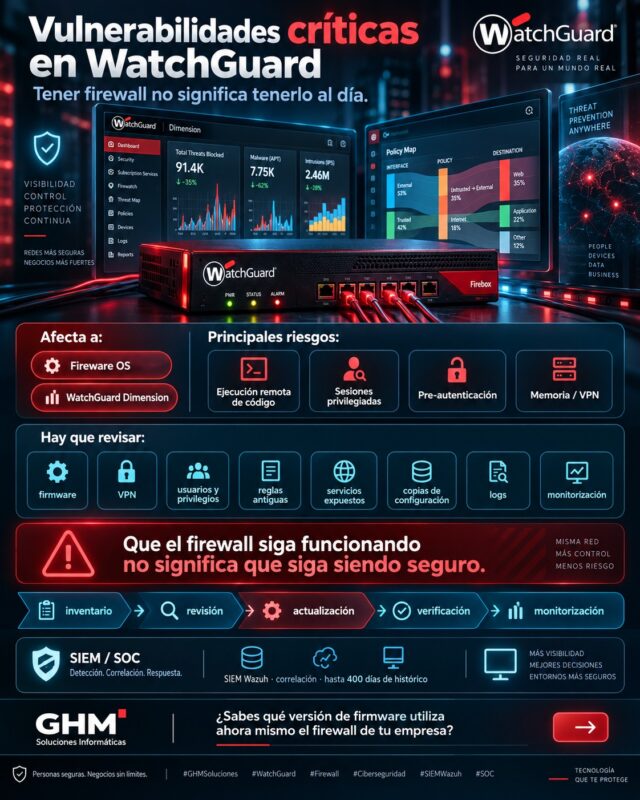
Las nuevas vulnerabilidades WatchGuard publicadas a finales de agosto y actualizadas en septiembre de 2026 son un buen ejemplo de por qué un firewall empresarial necesita mantenimiento continuo. INCIBE-CERT ha clasificado el aviso global con importancia 5 – Crítica. Los problemas afectan a determinadas versiones de WatchGuard Fireware OS y WatchGuard Dimension y pueden permitir, […]
05
Sep
Sep
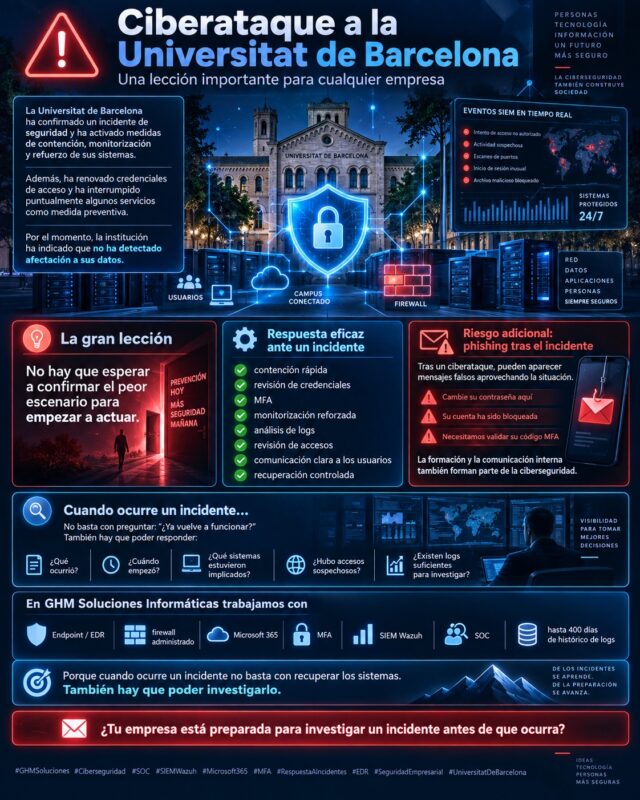
Entender por qué caemos en ciberestafas es cada vez más importante para empresas y usuarios. Los fraudes digitales actuales ya no dependen únicamente de correos llenos de errores, enlaces extraños o mensajes fáciles de identificar. Hoy un intento de fraude puede llegar mediante: Además, el atacante puede conocer nuestro nombre, empresa, cargo, proveedores o compañeros […]
05
Sep
Sep
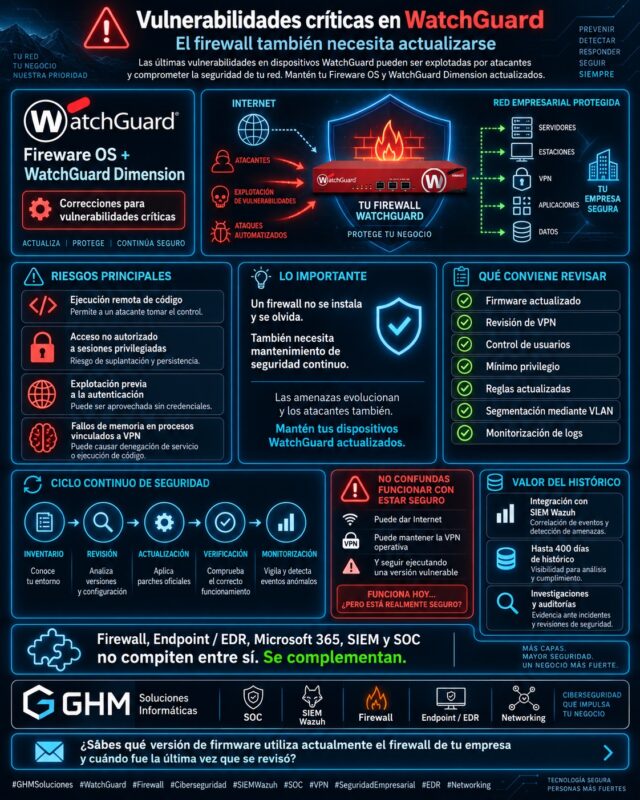
El ciberataque a la Universitat de Barcelona detectado a finales de agosto de 2026 vuelve a poner sobre la mesa una cuestión clave para cualquier organización: cuando aparece un incidente de seguridad, la prioridad no es solamente “parar el ataque”, sino también contener, investigar, proteger credenciales, mantener los servicios esenciales y reducir el riesgo de […]
05
Sep
Sep
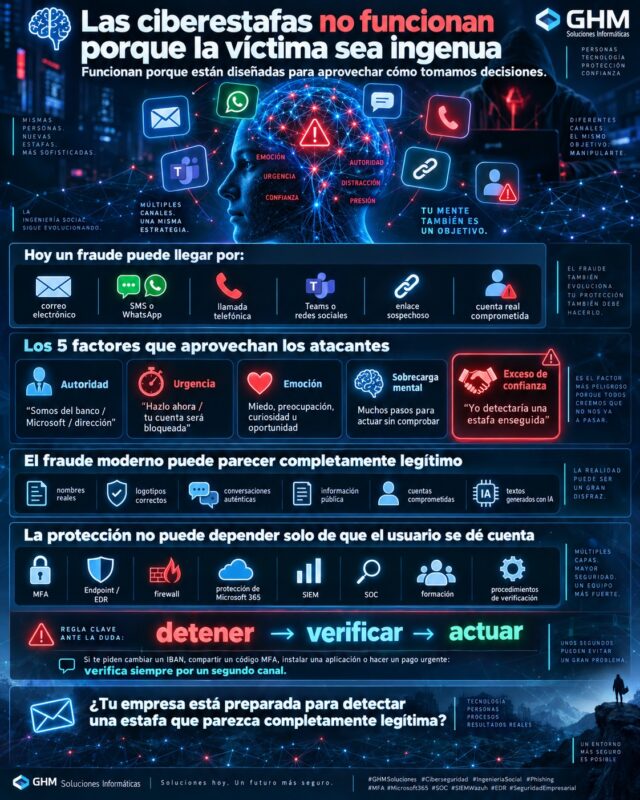
Las vulnerabilidades WatchGuard publicadas a finales de agosto y actualizadas en septiembre de 2026 vuelven a demostrar por qué un firewall empresarial no puede instalarse y olvidarse durante años. INCIBE-CERT ha catalogado el aviso con importancia 5 – Crítica. Entre los problemas descritos se encuentran vulnerabilidades capaces de permitir ejecución remota de código sin autenticación […]
29
Ago
Ago
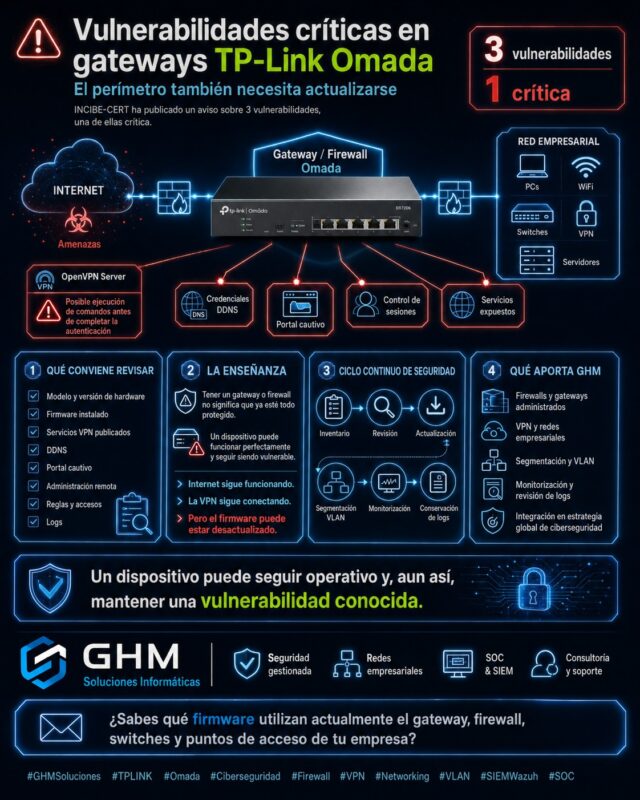
Las vulnerabilidades TP-Link Omada publicadas por INCIBE-CERT el 21 de agosto de 2026 afectan a varios gateways utilizados en oficinas, pymes y redes empresariales. El aviso recoge tres vulnerabilidades, una de ellas clasificada como crítica, capaces de afectar a la ejecución de comandos, sesiones de portal cautivo y credenciales DDNS. La más grave es CVE-2026-19586. […]
29
Ago
Ago
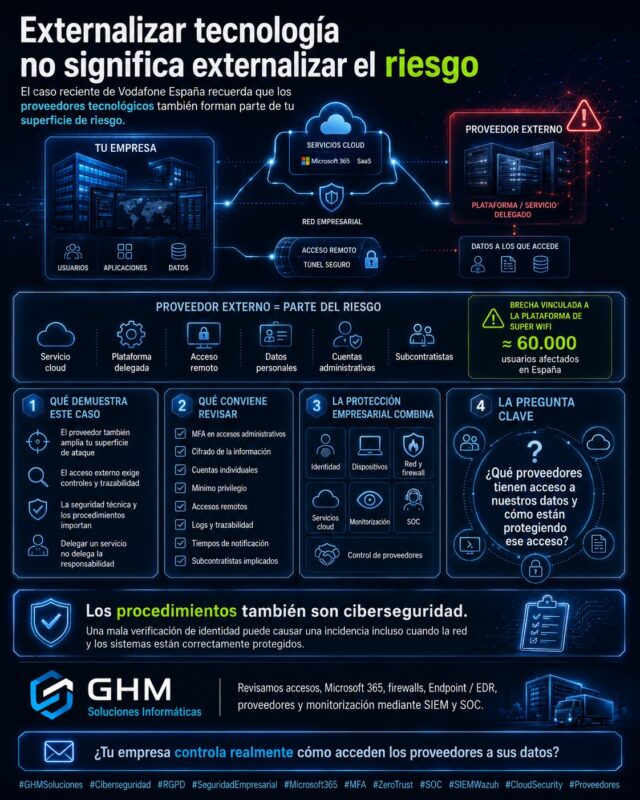
La relación entre proveedores tecnológicos y ciberseguridad es cada vez más importante para cualquier empresa que utilice servicios cloud, software de terceros, comunicaciones, almacenamiento o plataformas gestionadas externamente. El reciente caso de Vodafone España lo vuelve a poner sobre la mesa. La Agencia Española de Protección de Datos impuso dos sanciones que suman 1,8 millones […]