Apple ha publicado una nueva actualización Apple para corregir una vulnerabilidad de seguridad especialmente relevante en iPhone, iPad y Mac.
El fallo está identificado como:
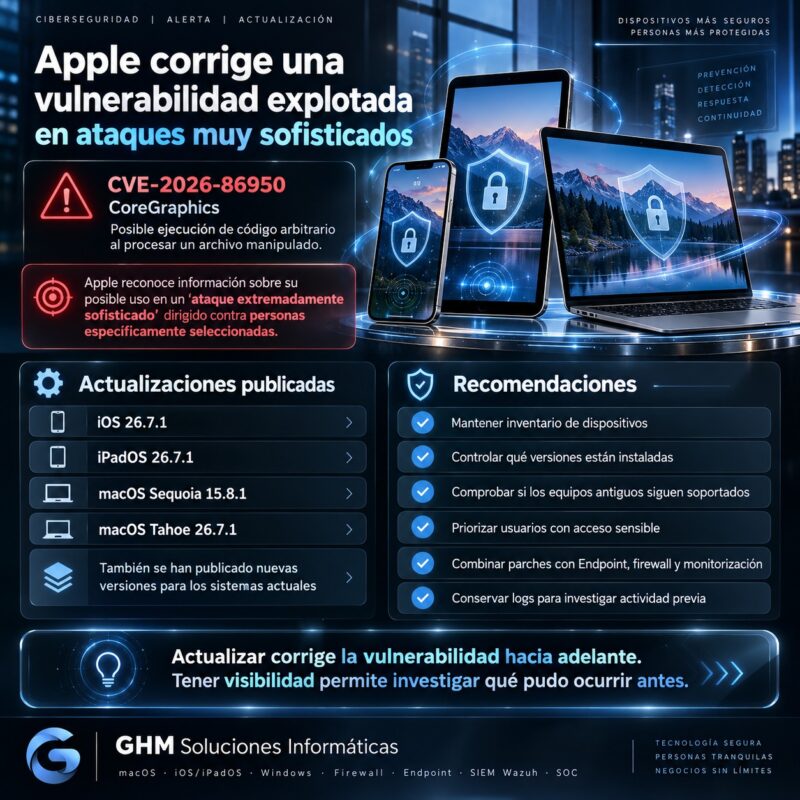
CVE-2026-86950
y afecta a CoreGraphics, un componente utilizado por los sistemas operativos de Apple para procesar y representar contenido gráfico.
Apple confirma que el procesamiento de un archivo creado de forma maliciosa podía provocar ejecución de código arbitrario. Además, la compañía reconoce haber recibido un informe que indica que el fallo pudo ser utilizado en un ataque extremadamente sofisticado contra personas específicamente seleccionadas en versiones de iOS anteriores a iOS 27. Soporte de Apple
La corrección se ha distribuido también a sistemas anteriores, algo especialmente importante para usuarios y empresas que todavía no han actualizado a las últimas versiones principales.
Entre las actualizaciones publicadas el 28 de septiembre de 2026 aparecen:
- iOS 26.7.1
- iPadOS 26.7.1
- macOS Tahoe 26.7.1
- macOS Sequoia 15.8.1
Apple también publicó ese mismo día iOS 27.0.1, iPadOS 27.0.1, macOS Golden Gate 27.0.1, watchOS 27.0.1 y visionOS 27.0.1, aunque Apple no atribuye públicamente CVE-2026-86950 a todas esas versiones en sus notas de seguridad. Soporte de Apple
Actualización Apple: qué vulnerabilidad corrige
La vulnerabilidad se encuentra en CoreGraphics.
Apple describe el problema como una:
escritura fuera de límites en memoria.
Eso significa que el sistema podía escribir información en una posición de memoria que no correspondía.
En determinadas circunstancias, un atacante podía aprovechar este comportamiento mediante un archivo preparado específicamente para provocar:
ejecución de código arbitrario. Soporte de Apple
En términos menos técnicos:
un archivo malicioso podía provocar que el dispositivo ejecutara instrucciones no previstas por el usuario.
Por eso la actualización merece prioridad.
Actualización Apple y CVE-2026-86950
Apple identifica el fallo como:
CVE-2026-86950
y atribuye su descubrimiento a:
Meta Product Security. Soporte de Apple
El problema fue solucionado mediante:
mejoras en la comprobación de límites.
Este tipo de corrección intenta impedir que el software escriba información fuera del espacio de memoria autorizado.
Sin embargo, lo más relevante no es únicamente la naturaleza técnica del fallo.
Apple también reconoce posible explotación real.
¿CVE-2026-86950 fue explotada?
Sí, pero con una precisión importante.
Apple afirma haber recibido un informe según el cual el problema podría haber sido explotado en un ataque extremadamente sofisticado dirigido contra personas concretamente seleccionadas que utilizaban versiones de iOS anteriores a iOS 27. Soporte de Apple
Por tanto, no estamos ante una simple vulnerabilidad teórica.
Sin embargo, tampoco significa que:
todos los usuarios Apple hayan sido atacados.
La información pública apunta a:
ataques dirigidos y limitados.
Actualización Apple: qué significa “ataque extremadamente sofisticado”
Apple utiliza habitualmente un lenguaje prudente en sus avisos de seguridad.
En este caso concreto indica que recibió un informe sobre un ataque dirigido a:
personas específicamente seleccionadas.
Eso suele ser compatible con campañas de:
- espionaje;
- vigilancia;
- ataques selectivos.
Sin embargo, Apple no ha publicado detalles suficientes para atribuir públicamente:
- el atacante;
- el país;
- la campaña;
- el malware utilizado.
Por tanto, no deberíamos ir más allá de lo confirmado.
Un ataque dirigido puede convertirse después en un riesgo más amplio
Existe otro elemento importante.
Antes de publicarse una vulnerabilidad, pocos actores pueden conocerla.
Después de publicarse:
el fallo ya es conocido.
Investigadores y atacantes pueden estudiar:
- el componente;
- la corrección;
- diferencias entre versiones;
- posibles formas de explotación.
Por eso una vulnerabilidad inicialmente utilizada contra objetivos seleccionados puede convertirse posteriormente en un riesgo para más usuarios que permanezcan sin actualizar.
La recomendación sigue siendo sencilla:
instalar las actualizaciones disponibles cuanto antes.
Actualización Apple: iOS 26.7.1 e iPadOS 26.7.1
Apple publicó iOS 26.7.1 e iPadOS 26.7.1 el 28 de septiembre de 2026.
Estas versiones corrigen CVE-2026-86950. Soporte de Apple
Apple indica disponibilidad para:
iPhone
iPhone 11 y posteriores
iPad Pro 12,9 pulgadas
3.ª generación y posteriores
iPad Pro 11 pulgadas
1.ª generación y posteriores
iPad Air
3.ª generación y posteriores
iPad
8.ª generación y posteriores
iPad mini
5.ª generación y posteriores Soporte de Apple
Por tanto, muchos dispositivos que no se encuentran en la última generación continúan recibiendo una corrección específica.
Actualización Apple: macOS Sequoia 15.8.1
Apple también publicó:
macOS Sequoia 15.8.1
el 28 de septiembre de 2026.
Esta actualización incluye la misma corrección de CoreGraphics CVE-2026-86950. Soporte de Apple
Esto es especialmente relevante para empresas que todavía mantienen equipos en Sequoia.
El hecho de no utilizar la última versión principal de macOS no significa automáticamente:
estar fuera de soporte.
Mientras Apple publique parches de seguridad para esa rama, el equipo debe mantenerse actualizado dentro de ella.
Actualización Apple: también hay parche para macOS Tahoe
En la lista oficial de versiones de seguridad, Apple confirma también:
macOS Tahoe 26.7.1
publicado el mismo 28 de septiembre. Soporte de Apple
Por tanto, la estrategia de Apple en esta ronda ha sido cubrir varias ramas de sistema operativo.
Eso resulta especialmente útil en empresas donde:
- no todos los Mac están en la misma versión;
- existen equipos Intel;
- conviven distintas generaciones;
- las actualizaciones principales se despliegan gradualmente.
No todos los dispositivos empresariales se actualizan a la vez
En un entorno particular puede parecer sencillo:
sale actualización → instalamos.
En una empresa, el proceso puede ser más complejo.
Puede haber:
- aplicaciones específicas;
- software de contabilidad;
- VPN;
- antivirus;
- herramientas remotas;
- drivers;
- integraciones.
Por eso muchas empresas no saltan a una versión principal el mismo día de su lanzamiento.
Sin embargo:
retrasar una actualización mayor no debería significar dejar de instalar parches de seguridad en la versión soportada.
Actualización Apple: iOS 27.0.1 también fue publicada
Apple publicó iOS 27.0.1 e iPadOS 27.0.1 el 28 de septiembre.
Sin embargo, la página oficial de seguridad indica que estas versiones no tienen actualmente entradas CVE publicadas. Soporte de Apple
Esto es importante porque evita mezclar dos conceptos:
iOS 27.0.1
Actualización disponible para dispositivos compatibles con iOS 27.
iOS 26.7.1
Actualización donde Apple documenta explícitamente la corrección de CVE-2026-86950.
Por tanto, no deberíamos afirmar que Apple ha atribuido públicamente esa CVE a iOS 27.0.1 si su documentación no lo indica.
Actualización Apple: no todos los parches tienen CVE publicada
Apple puede distribuir actualizaciones que incluyan:
- estabilidad;
- compatibilidad;
- correcciones funcionales;
- seguridad.
Sin embargo, no siempre publica una CVE para cada cambio.
De hecho, su listado oficial muestra varias versiones del 28 de septiembre sin entradas CVE públicas, entre ellas iOS 27.0.1 y macOS Golden Gate 27.0.1. Soporte de Apple
Eso no significa:
que la actualización no sea importante.
Significa únicamente:
que Apple no ha publicado una entrada CVE asociada en esa página.
Actualización Apple: por qué CoreGraphics es importante
CoreGraphics forma parte de los componentes utilizados por Apple para:
- gráficos;
- imágenes;
- representación visual.
Un problema en este tipo de componente puede resultar especialmente sensible porque numerosos procesos pueden utilizarlo indirectamente.
El usuario no necesita abrir:
una aplicación llamada CoreGraphics.
El componente forma parte del sistema.
Por eso el impacto puede aparecer al procesar contenido creado maliciosamente.
El archivo malicioso es la pieza clave
Apple indica que el problema podía activarse mediante el procesamiento de:
un archivo especialmente manipulado.
Eso implica que el riesgo puede relacionarse con contenido recibido mediante distintas vías.
Por ejemplo:
- correo;
- mensajería;
- navegador;
- aplicaciones.
Sin embargo, Apple no ha publicado en el aviso suficientes detalles técnicos para afirmar qué canal concreto se utilizó en los ataques observados.
Por tanto:
archivo malicioso confirmado
pero:
vector de entrega específico no publicado.
Actualización Apple y ejecución de código arbitrario
La frase:
ejecución de código arbitrario
puede sonar abstracta.
Significa que una vulnerabilidad puede permitir al atacante provocar la ejecución de instrucciones que el sistema no debería ejecutar.
Esto puede ser especialmente grave porque puede convertirse en un primer paso hacia:
- control adicional;
- acceso a datos;
- instalación de herramientas maliciosas.
Sin embargo:
CVE-2026-86950 por sí sola no demuestra que todo eso haya ocurrido en todos los dispositivos vulnerables.
La explotación real depende de la cadena de ataque.
Actualización Apple: una vulnerabilidad no siempre funciona sola
Los ataques avanzados pueden combinar varias vulnerabilidades.
Por ejemplo:
fallo de procesamiento
↓
ejecución de código
↓
escape de sandbox
↓
escalada
Cada vulnerabilidad resuelve una parte.
Por tanto, cuando Apple habla de:
ataque extremadamente sofisticado
puede estar describiendo una campaña mucho más compleja que un único fallo.
Sin embargo, Apple no ha publicado públicamente toda la cadena.
No debemos inventarla.
Actualización Apple en empresas: inventario antes de parchear
La primera pregunta debería ser:
¿qué dispositivos tenemos?
Necesitamos conocer:
- modelo;
- versión de sistema operativo;
- estado de actualización;
- usuario;
- compatibilidad.
Sin inventario, una empresa no puede responder rápidamente:
¿estamos afectados?
Este principio sirve igual para:
- Windows;
- macOS;
- iOS;
- Android;
- firewall;
- servidores.
Actualización Apple: equipos antiguos no deberían quedar olvidados
La publicación de iOS 26.7.1 y macOS Sequoia 15.8.1 recuerda algo importante.
Un dispositivo más antiguo puede seguir:
funcionando perfectamente.
Pero la pregunta relevante es:
¿continúa recibiendo actualizaciones?
Mientras exista soporte:
hay que actualizarlo.
Cuando deja de recibir correcciones:
el riesgo empieza a aumentar con el tiempo.
Equipo antiguo no significa automáticamente inseguro
También conviene evitar el extremo contrario.
Un Mac o iPhone con varios años no es inseguro únicamente por su edad.
Lo importante es comprobar:
- soporte;
- sistema operativo;
- parches;
- compatibilidad.
Un equipo antiguo dentro de una rama todavía soportada puede seguir recibiendo correcciones críticas.
Actualización Apple: cómo comprobarla en iPhone o iPad
En iPhone e iPad podemos comprobar las actualizaciones desde:
Ajustes
↓
General
↓
Actualización de software
Después conviene verificar que el dispositivo se encuentra en una versión soportada.
Además, puede resultar recomendable mantener activadas:
actualizaciones automáticas.
Actualización Apple: cómo comprobarla en Mac
En macOS:
Ajustes del Sistema
↓
General
↓
Actualización de software
Desde allí podemos comprobar:
- versión disponible;
- actualizaciones;
- parches.
En empresas gestionadas, este proceso puede formar parte de una estrategia centralizada de administración.
No posponer indefinidamente las actualizaciones
A veces un usuario pulsa:
recordar mañana
durante semanas.
El problema es que una vulnerabilidad conocida permanece abierta mientras tanto.
Cuando existe además evidencia de explotación:
la prioridad de actualización aumenta.
Por eso conviene establecer plazos claros.
Actualización Apple: primero los sistemas más expuestos
Si una empresa no puede actualizar todos los dispositivos al mismo tiempo, puede priorizar:
- equipos de administradores;
- dispositivos con acceso a información sensible;
- equipos expuestos a Internet;
- usuarios de alto riesgo;
- resto de dispositivos.
Esto permite reducir primero el riesgo más importante.
Actualización Apple y usuarios privilegiados
Un dispositivo utilizado por:
- administración;
- dirección;
- IT;
- contabilidad;
puede tener acceso a mucha más información.
Por tanto, una vulnerabilidad en ese equipo puede tener un impacto superior.
Este principio se conoce como:
riesgo basado en contexto.
No todos los activos tienen exactamente la misma criticidad.
Actualización Apple y ataques dirigidos
Apple indica que el fallo pudo utilizarse contra:
personas específicamente seleccionadas. Soporte de Apple
Esto puede incluir perfiles con interés especial para determinados atacantes.
Por ejemplo:
- directivos;
- periodistas;
- activistas;
- responsables públicos;
- investigadores.
Sin embargo, una vez publicada la vulnerabilidad, actualizar deja de ser relevante únicamente para esos perfiles.
Una CVE pública cambia el escenario
Antes de la publicación:
pocos conocen el fallo.
Después:
todo el sector puede estudiarlo.
Por eso un ataque originalmente dirigido puede terminar inspirando:
- nuevas pruebas;
- exploits;
- campañas.
Actualizar reduce esa ventana de exposición.
Actualización Apple y gestión empresarial de dispositivos
En una empresa, la gestión de actualizaciones no debería depender completamente de:
que cada usuario recuerde hacerlo.
Conviene disponer de procedimientos para:
- inventario;
- versiones;
- cumplimiento;
- actualizaciones;
- dispositivos antiguos.
Especialmente cuando el entorno incluye:
Mac + iPhone + iPad.
macOS empresarial necesita la misma disciplina que Windows
Existe una idea equivocada:
“Mac no necesita mantenimiento porque es más seguro”.
macOS dispone de una arquitectura de seguridad importante.
Sin embargo, también recibe:
CVE y parches.
CVE-2026-86950 es un buen ejemplo.
Por tanto:
Mac también necesita actualización, protección y monitorización.
Actualización Apple y Endpoint
Un parche corrige la vulnerabilidad.
La protección Endpoint aporta otra capa.
Puede ayudar a detectar:
- procesos;
- comportamientos;
- cambios anómalos.
Por tanto, la estrategia no debería ser:
parche o Endpoint.
Debería ser:
parche + Endpoint.
Actualización Apple y firewall
El firewall tampoco corrige CVE-2026-86950.
Sin embargo, forma parte de otra capa defensiva.
Puede ayudar a:
- controlar comunicaciones;
- segmentar;
- registrar actividad.
En una estrategia empresarial, cada tecnología aborda una parte diferente del riesgo.
Puede conocer nuestras soluciones de Endpoint y firewall para empresas.
Actualización Apple y SIEM Wazuh
En organizaciones que necesitan mayor visibilidad, los eventos de los activos pueden centralizarse mediante un SIEM.
Nuestro servicio de SIEM Wazuh para empresas puede integrar información procedente de diferentes fuentes compatibles, incluyendo:
🍎 macOS
💻 Windows
🐧 Linux
🖥️ servidores
💾 NAS
🔥 firewall
☁️ Microsoft 365
🛡️ Endpoint
Esto permite investigar actividad de forma conjunta.
El parche resuelve el futuro, pero no demuestra qué ocurrió antes
Este concepto resulta especialmente importante cuando una vulnerabilidad ha sido explotada.
Supongamos que hoy instalamos:
macOS Sequoia 15.8.1.
El equipo queda protegido frente al fallo corregido.
Sin embargo:
instalar el parche no demuestra que nadie intentara explotarlo ayer.
Por eso, en sistemas de alto riesgo, puede ser útil revisar:
- logs;
- Endpoint;
- conexiones;
- actividad previa.
Actualización Apple y hasta 400 días de logs
En nuestros servicios podemos conservar hasta 400 días de histórico de logs de las fuentes integradas.
Eso puede ayudar a responder:
¿qué ocurrió antes de instalar el parche?
¿existió actividad sospechosa?
¿aparecieron conexiones anómalas?
¿hubo otros eventos relacionados?
La investigación retrospectiva puede resultar especialmente útil cuando una vulnerabilidad se descubre después de haber estado activa durante meses.
Actualización Apple: SIEM no sustituye al parche
También debemos dejarlo claro.
Monitorizar un equipo vulnerable no significa:
estar protegido.
Si existe actualización:
hay que instalarla.
El SIEM ayuda a:
detectar e investigar.
El parche sirve para:
eliminar la vulnerabilidad conocida.
Ambos tienen funciones diferentes.
Actualización Apple: qué debería revisar hoy una empresa
Podemos resumir las medidas principales.
1. Inventario
¿Qué iPhone, iPad y Mac existen?
2. Versión
¿Qué sistema utiliza cada uno?
3. Compatibilidad
¿Puede recibir la actualización actual?
4. Actualización
¿Está instalada la versión corregida?
5. Sistemas antiguos
¿Continúan dentro de soporte?
6. Usuarios críticos
¿Hay dispositivos con acceso privilegiado?
7. Endpoint
¿Existe protección y monitorización?
8. Logs
¿Podemos revisar actividad previa?
Actualización Apple: versiones publicadas el 28 de septiembre
Apple recoge en su listado oficial varias versiones publicadas el 28 de septiembre de 2026. Soporte de Apple
Entre ellas:
| Sistema | Versión |
|---|---|
| iOS | 27.0.1 |
| iPadOS | 27.0.1 |
| iOS anterior | 26.7.1 |
| iPadOS anterior | 26.7.1 |
| macOS Golden Gate | 27.0.1 |
| macOS Tahoe | 26.7.1 |
| macOS Sequoia | 15.8.1 |
| watchOS | 27.0.1 |
| visionOS | 27.0.1 |
Sin embargo, la documentación pública asocia explícitamente CVE-2026-86950 con determinadas ramas como iOS/iPadOS 26.7.1 y macOS Sequoia 15.8.1. Soporte de Apple
Actualización Apple: no confundir actualización funcional con parche de seguridad
Una nueva versión puede incluir:
- funciones;
- correcciones;
- seguridad.
Pero no todas las notas publican el mismo nivel de detalle.
Por eso en entornos empresariales no deberíamos valorar una actualización únicamente por:
“qué novedades trae”.
También debemos revisar:
qué vulnerabilidades corrige.
Actualización Apple y la importancia de fuentes oficiales
Cuando aparece una vulnerabilidad es habitual encontrar titulares como:
“Apple bajo ataque”
o:
“todos los iPhone hackeados”.
La fuente de referencia debería ser:
Apple Product Security.
Apple mantiene un listado de sus actualizaciones de seguridad y las versiones afectadas. Soporte de Apple
Esto permite diferenciar:
- versiones reales;
- dispositivos compatibles;
- CVE;
- impacto confirmado.
Actualización Apple: conclusión
La nueva actualización Apple publicada a finales de septiembre de 2026 corrige una vulnerabilidad especialmente importante:
CVE-2026-86950
El fallo afecta a CoreGraphics y podía provocar ejecución de código arbitrario mediante el procesamiento de un archivo creado maliciosamente. Apple confirma además que recibió información sobre una posible explotación dentro de un ataque extremadamente sofisticado dirigido contra personas específicamente seleccionadas en versiones anteriores a iOS 27. Soporte de Apple
Las correcciones documentadas incluyen:
📱 iOS 26.7.1
📱 iPadOS 26.7.1
💻 macOS Sequoia 15.8.1
y Apple publicó simultáneamente otras actualizaciones para sus plataformas soportadas. Soporte de Apple
La recomendación para usuarios y empresas es clara:
comprobar la versión instalada y actualizar cuanto antes.
Además, en un entorno profesional conviene mantener una estrategia que combine:
🔄 actualización
💻 Endpoint
🔥 firewall
📊 monitorización
🔎 análisis
🗄️ histórico de logs
En GHM Soluciones Informáticas trabajamos con entornos Windows, macOS, iOS y otras plataformas empresariales, combinando gestión, ciberseguridad y monitorización.
Porque una vulnerabilidad conocida plantea dos preguntas diferentes:
¿ya hemos instalado el parche?
y:
¿podríamos saber si ocurrió algo antes de instalarlo?
📩 Contactar con GHM Soluciones Informáticas
Preguntas frecuentes sobre la actualización Apple
¿Qué vulnerabilidad corrige la actualización Apple?
Apple ha publicado correcciones para CVE-2026-86950, una vulnerabilidad de CoreGraphics. Soporte de Apple
¿Qué gravedad tiene CVE-2026-86950?
Apple no publica en su aviso una puntuación CVSS. Sí confirma que el fallo podía provocar ejecución de código arbitrario.
¿CVE-2026-86950 fue explotada?
Apple afirma tener conocimiento de un informe que indica que pudo ser explotada en un ataque extremadamente sofisticado dirigido contra personas concretas. Soporte de Apple
¿Afectó a todos los usuarios de iPhone?
No existe evidencia pública que indique explotación masiva. Apple habla de personas específicamente seleccionadas.
¿Qué componente está afectado?
CoreGraphics.
¿Qué tipo de fallo es?
Una escritura fuera de límites en memoria. Soporte de Apple
¿Qué puede provocar?
El procesamiento de un archivo malicioso puede provocar ejecución de código arbitrario. Soporte de Apple
¿Qué versiones de iOS corrigen el problema?
Apple documenta la corrección en iOS 26.7.1. Soporte de Apple
¿Qué versión de iPadOS corrige el problema?
iPadOS 26.7.1. Soporte de Apple
¿Qué versión de macOS Sequoia corrige el problema?
macOS Sequoia 15.8.1. Soporte de Apple
¿Apple publicó también iOS 27.0.1?
Sí. Fue publicado el 28 de septiembre de 2026. Apple indica actualmente que no tiene entradas CVE publicadas en su página de versiones de seguridad. Soporte de Apple
¿Debo actualizar aunque mi dispositivo funcione correctamente?
Sí. Una actualización de seguridad corrige vulnerabilidades aunque el dispositivo no presente fallos visibles.
¿Los Mac antiguos siguen recibiendo actualizaciones?
Algunos sistemas anteriores continúan recibiendo correcciones mientras permanezcan dentro de las ramas soportadas por Apple.
¿Un Mac con procesador Intel está automáticamente desprotegido?
No necesariamente. Depende de la versión compatible y de si Apple continúa publicando actualizaciones para ella.
¿Dónde puedo comprobar las actualizaciones en un iPhone?
En Ajustes → General → Actualización de software.
¿Dónde puedo comprobarlas en macOS?
En Ajustes del Sistema → General → Actualización de software.
¿Un antivirus sustituye esta actualización?
No. El parche corrige la vulnerabilidad. Endpoint y antivirus aportan otras capas de protección.
¿Un firewall evita CVE-2026-86950?
No corrige el fallo. El firewall cumple una función diferente dentro de la seguridad por capas.
¿Por qué son importantes los logs después de una vulnerabilidad explotada?
Porque pueden permitir revisar actividad anterior al momento en que se instaló el parche.
¿Qué aporta SIEM Wazuh?
Permite centralizar y correlacionar eventos procedentes de diferentes sistemas.
¿Por qué conservar hasta 400 días de histórico?
Porque una vulnerabilidad o incidente puede descubrirse meses después y ser necesario investigar retrospectivamente.
¿Cuál es la principal recomendación?
Actualizar los dispositivos compatibles cuanto antes y revisar que los equipos antiguos continúan dentro de una versión soportada por Apple.
La documentación oficial de Apple confirma la corrección, los dispositivos compatibles y la referencia a la explotación dirigida. Soporte de Apple
Versiones de seguridad de Apple
