El ciberataque Adif Renfe se ha convertido en uno de los incidentes de ciberseguridad más relevantes conocidos en España durante septiembre de 2026.
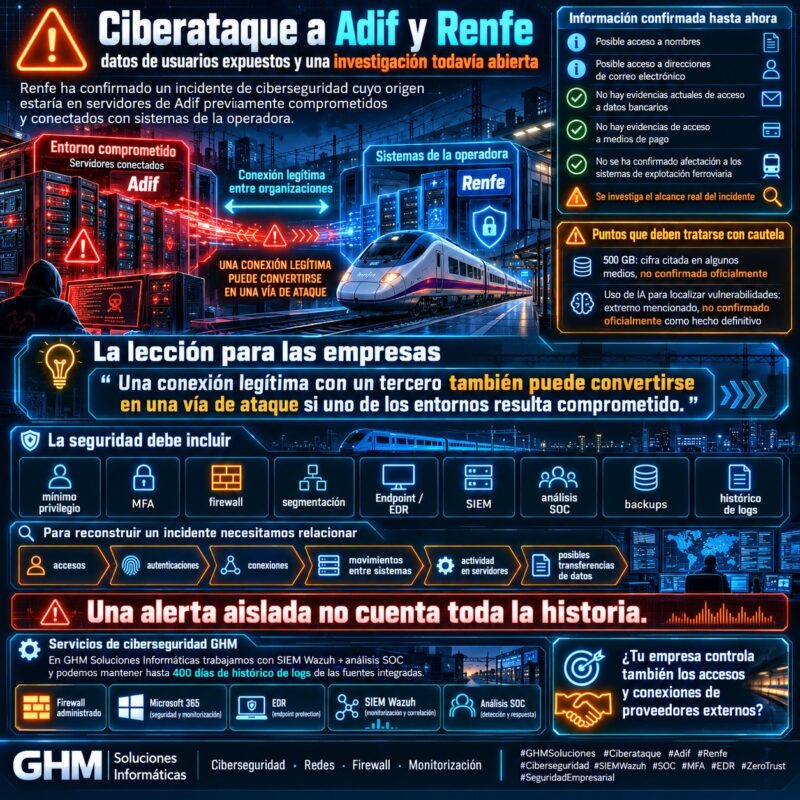
Renfe ha confirmado oficialmente que sufrió un incidente cuyo origen, según los indicios técnicos disponibles, se encontraba en servidores de Adif previamente comprometidos y conectados con sistemas de la operadora ferroviaria.
La investigación preliminar apunta a que los atacantes pudieron acceder a información limitada de usuarios, principalmente:
- nombres;
- direcciones de correo electrónico.
Por ahora, Renfe asegura que no existen evidencias de acceso a datos bancarios, información financiera, medios de pago, DNI u otra información especialmente sensible. Tampoco se han encontrado pruebas concluyentes de que los datos obtenidos hayan sido publicados. Grupo Renfe
Sin embargo, diferentes medios citando fuentes próximas a la investigación sitúan en torno a 500 GB el volumen potencialmente extraído y apuntan a que se está investigando si los atacantes utilizaron inteligencia artificial para localizar vulnerabilidades.
Es importante diferenciar ambas cosas:
el incidente está confirmado.
Pero:
los 500 GB y el uso de IA todavía no han sido confirmados oficialmente por Renfe o Adif. infobae
Ciberataque Adif Renfe: el origen estaría en sistemas de Adif
La información publicada por Renfe sitúa el punto inicial conocido en servidores de Adif previamente comprometidos que mantenían interconexión con sistemas de la compañía ferroviaria.
Desde ese entorno se habría producido posteriormente actividad sobre sistemas relacionados con Renfe. Grupo Renfe
Este detalle es especialmente interesante desde el punto de vista empresarial.
Una organización puede disponer de:
- firewall;
- Endpoint;
- MFA;
- monitorización;
- políticas de seguridad.
Sin embargo, continúa existiendo otro elemento crítico:
las conexiones de confianza con terceros.
Cuando dos organizaciones comparten:
- aplicaciones;
- APIs;
- redes;
- credenciales;
- servicios;
el compromiso de una puede convertirse en una vía para alcanzar la otra.
Ciberataque Adif Renfe y el riesgo de las interconexiones
La seguridad no termina en el perímetro de nuestra propia empresa.
Imagine:
Empresa A
confía en:
Empresa B
y ambas mantienen una conexión técnica.
Si Empresa B resulta comprometida, el atacante puede intentar utilizar esa relación para avanzar hacia Empresa A.
Por tanto, una conexión autorizada no debería significar:
confianza ilimitada.
Deberíamos aplicar igualmente:
- autenticación;
- segmentación;
- mínimo privilegio;
- logs;
- monitorización.
Esta filosofía está directamente relacionada con:
Zero Trust.
¿Qué datos se habrían comprometido?
La información oficial de Renfe es más limitada que algunos titulares publicados.
La compañía indica que los atacantes pudieron acceder principalmente a:
nombres
y:
direcciones de correo electrónico.
Además, Renfe señala expresamente que no existen evidencias actuales de acceso a:
- datos bancarios;
- información financiera;
- medios de pago;
- DNI;
- otra información especialmente sensible. Grupo Renfe
Por tanto, sería incorrecto afirmar que:
“se han robado datos bancarios de los pasajeros”.
No existe evidencia pública que permita afirmarlo.
Ciberataque Adif Renfe: ¿se han robado realmente 500 GB?
Esta cifra requiere especial cuidado.
Distintos medios han publicado que la intrusión podría haber permitido extraer alrededor de 500 gigabytes de información.
Sin embargo, esa cifra procede de fuentes próximas a la investigación y no aparece confirmada en el comunicado oficial de Renfe. La Razón
Además:
500 GB de información no significa 500 GB de datos personales.
Ese volumen podría incluir diferentes tipos de archivos, registros, bases de datos o recursos técnicos.
La investigación forense todavía debe determinar exactamente:
- qué se alcanzó;
- qué se copió;
- qué información pertenecía a usuarios;
- cuál fue el recorrido completo del atacante.
Ciberataque Adif Renfe: ¿se utilizó inteligencia artificial?
Este es probablemente el elemento más llamativo del incidente.
Medios españoles han informado de que los investigadores analizan si los atacantes utilizaron inteligencia artificial para localizar vulnerabilidades y automatizar parte de la intrusión. infobae
Sin embargo, este punto todavía debe tratarse como:
una línea de investigación
y no como:
un hecho técnico definitivamente demostrado.
No conocemos públicamente:
- qué herramienta de IA se habría utilizado;
- qué modelo;
- qué tareas concretas ejecutó;
- en qué fase intervino;
- cuánto del ataque fue automatizado.
Por tanto, afirmar que:
“una IA hackeó Adif y Renfe”
sería ir más allá de la evidencia disponible.
La IA puede acelerar técnicas que ya conocemos
Aunque todavía no sepamos qué papel tuvo la inteligencia artificial en este caso concreto, el escenario es técnicamente plausible.
Un atacante puede utilizar IA para ayudar en tareas como:
- reconocimiento;
- enumeración;
- clasificación de servicios;
- análisis de respuestas;
- generación de scripts;
- búsqueda de vulnerabilidades;
- adaptación de técnicas.
El cambio no consiste necesariamente en inventar:
un ataque completamente nuevo.
Puede consistir en ejecutar:
técnicas conocidas más rápido y a mayor escala.
Ciberataque Adif Renfe: el posible acceso inicial sigue investigándose
Las fuentes periodísticas apuntan a que el posible acceso inicial estaría relacionado con la infraestructura web de Adif.
Sin embargo, la investigación sigue abierta.
También se analiza si pudo intervenir:
un error humano. infobae
Por tanto, todavía no debería darse por hecho que el ataque comenzó mediante:
- phishing;
- vulnerabilidad concreta;
- credenciales robadas;
- explotación web.
No existe información pública suficiente para establecerlo con certeza.
No confundir hipótesis con hechos confirmados
Durante las primeras horas de un incidente grave aparecen muchas hipótesis.
Por ejemplo:
“entraron mediante IA”
“robaron 500 GB”
“afectaron a bases de datos completas”
Algunas pueden terminar confirmándose.
Otras no.
Por eso, en una investigación de ciberseguridad debemos separar:
Confirmado
Renfe sufrió un incidente relacionado con servidores de Adif comprometidos.
Confirmado
Pudo existir acceso a nombres y correos electrónicos.
Confirmado
No existen evidencias actuales de acceso a datos bancarios, DNI o medios de pago.
En investigación
El volumen aproximado de 500 GB.
En investigación
El uso de inteligencia artificial.
En investigación
El vector inicial exacto. Grupo Renfe
Ciberataque Adif Renfe: no afectó a la circulación ferroviaria
Este punto también resulta importante.
Renfe ha confirmado que:
la prestación del servicio ferroviario continúa operativa.
Por su parte, Adif ha señalado que ninguna aplicación o sistema relacionado con la explotación ferroviaria se ha visto afectado. El País
Por tanto, actualmente no existe evidencia pública de que el incidente haya afectado a:
- circulación;
- señalización;
- control ferroviario;
- seguridad física de los trenes.
El incidente conocido se concentra en:
sistemas informáticos corporativos y datos.
Una infraestructura crítica puede tener redes diferentes
Las grandes organizaciones suelen disponer de entornos separados.
Por ejemplo:
IT corporativo
para correo, usuarios, aplicaciones y documentación.
Y:
OT / sistemas operacionales
para controlar procesos físicos.
La separación entre ambos entornos resulta especialmente importante en infraestructuras críticas.
Porque una intrusión en:
correo corporativo
no debería permitir llegar directamente a:
sistemas de explotación.
Ciberataque Adif Renfe: Renfe aisló los entornos afectados
Renfe indica que, tras detectar el incidente:
- activó sus protocolos de respuesta;
- aisló los entornos afectados;
- desplegó medidas extraordinarias;
- incorporó especialistas independientes en ciberseguridad. Grupo Renfe
El aislamiento es una de las primeras medidas habituales durante una intrusión.
Su objetivo es:
reducir movimiento lateral
y:
limitar el alcance.
¿Qué es movimiento lateral?
Un atacante raramente quiere quedarse en el primer sistema que compromete.
Normalmente intenta avanzar.
Por ejemplo:
servidor web
↓
credenciales
↓
otro servidor
↓
base de datos
↓
aplicación cloud
Este desplazamiento se denomina:
movimiento lateral.
La segmentación y el mínimo privilegio pueden dificultarlo.
Ciberataque Adif Renfe y el principio de mínimo privilegio
Una cuenta o sistema debería tener acceso únicamente a aquello que necesita.
Imagine un servidor conectado con otra organización.
Si dispone de acceso a:
10 servicios
cuando solo necesita:
1
el riesgo aumenta.
Por tanto:
menos permisos
significa también:
menos posibilidades de movimiento lateral.
Ciberataque Adif Renfe: una conexión de confianza también debe monitorizarse
Este incidente muestra otra realidad.
Las empresas suelen monitorizar especialmente:
Internet → red interna
pero pueden confiar demasiado en:
proveedor → empresa
o:
sede → sede.
Sin embargo, un atacante puede aprovechar conexiones consideradas legítimas.
Por eso deberíamos monitorizar también:
- VPN site-to-site;
- proveedores;
- APIs;
- interconexiones;
- servicios cloud.
Las conexiones autorizadas también generan riesgo
Que una conexión esté permitida no significa automáticamente:
que toda actividad dentro de ella sea legítima.
Por ejemplo:
un servidor autorizado normalmente realiza:
10 conexiones por hora.
De repente realiza:
5.000.
La conexión sigue siendo técnicamente válida.
Pero el comportamiento ha cambiado.
Ahí aparece el valor de:
monitorizar comportamiento.
Ciberataque Adif Renfe y la importancia de los logs
Para reconstruir el recorrido del atacante necesitamos registros.
Por ejemplo:
- autenticaciones;
- firewall;
- servidores;
- aplicaciones;
- cloud;
- Endpoint;
- DNS.
Los investigadores intentan construir una línea temporal:
entrada
↓
movimiento
↓
acceso
↓
extracción
Cada fuente aporta una parte.
Sin logs, el recorrido desaparece
Imagine que un servidor conserva únicamente:
7 días de registros.
Si descubrimos dentro de tres semanas que el acceso inicial ocurrió hace un mes:
la evidencia ya no existe.
Por eso la retención es tan importante.
En nuestros servicios podemos conservar hasta 400 días de histórico de logs de las fuentes integradas.
Esto permite investigaciones retrospectivas.
Ciberataque Adif Renfe y SIEM
Un SIEM permite centralizar registros que normalmente estarían dispersos.
Nuestro servicio de SIEM Wazuh para empresas puede integrar fuentes compatibles como:
- Windows;
- macOS;
- Linux;
- servidores;
- NAS;
- firewall;
- Microsoft 365;
- Endpoint;
- switches;
- puntos de acceso.
El valor aparece al relacionarlas.
Una sola alerta puede no contar toda la historia
Por ejemplo:
Firewall → conexión permitida
Puede ser normal.
Después:
Servidor → autenticación
También puede ser normal.
Después:
Endpoint → ejecución anómala
Eso ya cambia el contexto.
Después:
Sistema → gran volumen de transferencia
Ahora tenemos una secuencia mucho más interesante.
Por eso:
evento aislado ≠ contexto completo.
SIEM centraliza, SOC analiza
Esta diferencia es fundamental.
Wazuh puede:
recibir + normalizar + correlacionar + almacenar.
Nuestro SOC:
analiza los eventos, su contexto y su impacto.
Porque una herramienta puede detectar:
una conexión.
Pero determinar si esa conexión es:
- legítima;
- mal configurada;
- anómala;
- maliciosa;
requiere contexto.
Ciberataque Adif Renfe: la exfiltración también puede detectarse
Si finalmente se confirma una extracción cercana a 500 GB, otro elemento importante será determinar:
cómo salió esa información.
Una gran transferencia puede generar señales en:
- firewall;
- proxy;
- cloud;
- servidor;
- red.
Sin embargo, no siempre una exfiltración ocurre mediante:
una única transferencia gigante.
Puede dividirse en:
- pequeños bloques;
- diferentes momentos;
- distintos protocolos.
Por eso el análisis debe considerar comportamiento y contexto.
500 GB no salen necesariamente de golpe
Un atacante puede intentar evitar alertas enviando información durante:
horas
o:
días.
Por ejemplo:
2 GB
↓
5 GB
↓
3 GB
↓
10 GB
Individualmente pueden pasar desapercibidos.
En conjunto pueden representar una extracción relevante.
Esta es otra razón para conservar histórico.
Ciberataque Adif Renfe y riesgo de phishing posterior
Aunque los datos conocidos hasta ahora sean principalmente:
nombre + correo electrónico
eso no significa que sean irrelevantes.
Pueden utilizarse para preparar campañas más creíbles.
Por ejemplo:
“Hola Juan, existe un problema con su billete de Renfe…”
Un atacante que conoce:
- nombre;
- correo;
- contexto ferroviario;
puede crear un mensaje más convincente.
Qué deberían vigilar los usuarios de Renfe
Ante cualquier incidente relacionado con datos personales conviene desconfiar especialmente de mensajes que soliciten:
- contraseñas;
- tarjetas;
- códigos MFA;
- pagos;
- datos bancarios.
Una comunicación legítima no debería obligarnos a:
introducir urgentemente credenciales desde un enlace inesperado.
Si existe duda:
acceder directamente a la web o aplicación oficial
es preferible a pulsar el enlace recibido.
Un correo conocido puede facilitar ingeniería social
Imagine que un atacante sabe que:
utiliza un determinado servicio.
Puede enviar:
“Hemos detectado una incidencia en su cuenta”.
El correo puede incluir:
- logotipo;
- nombre;
- formato profesional.
Por tanto, disponer de información básica ya ayuda a personalizar ataques.
Esto se conoce como:
spear phishing.
Ciberataque Adif Renfe y MFA
MFA sigue siendo una de las medidas más importantes para reducir el impacto del robo de credenciales.
Si un atacante consigue:
usuario + contraseña
todavía necesita:
otro factor.
No elimina todos los riesgos.
Sin embargo, bloquea una gran cantidad de ataques basados exclusivamente en credenciales.
MFA debe proteger especialmente accesos administrativos
Las cuentas con mayor privilegio necesitan mayor protección.
Por ejemplo:
- administrador cloud;
- firewall;
- VPN;
- servidores;
- aplicaciones críticas.
Porque comprometer:
una cuenta de usuario
no tiene el mismo impacto potencial que:
una cuenta administrativa global.
Ciberataque Adif Renfe y segmentación
La segmentación intenta evitar que toda la red se comporte como:
un único espacio de confianza.
Podemos separar:
usuarios
servidores
administración
IoT
invitados
copias
De esta forma, comprometer un sistema no significa poder comunicarse automáticamente con todos los demás.
Un atacante necesita caminos
Para moverse necesita:
- conectividad;
- permisos;
- credenciales.
Podemos dificultar cada elemento.
Por ejemplo:
firewall interno
reduce conectividad.
mínimo privilegio
reduce permisos.
MFA
protege identidades.
Endpoint / EDR
detecta comportamiento.
La seguridad funciona:
por capas.
Ciberataque Adif Renfe y protección Endpoint
Cuando un atacante obtiene ejecución en un servidor o puesto puede utilizar:
- PowerShell;
- scripts;
- herramientas administrativas;
- binarios.
Por eso la protección Endpoint resulta importante.
Puede detectar:
- procesos extraños;
- ejecución anómala;
- persistencia;
- cambios.
Además, sus eventos pueden correlacionarse con la actividad del firewall y los servidores.
Ciberataque Adif Renfe: los ataques pueden durar días
Las informaciones disponibles apuntan a que la actividad habría podido desarrollarse durante varios días. La Razón
Esto desmonta otra idea común:
“si nos atacan, nos daremos cuenta inmediatamente”.
No siempre.
Un atacante puede intentar permanecer:
silencioso.
Cuanto más tiempo permanece dentro:
más oportunidades tiene para investigar.
Tiempo de permanencia del atacante
Este concepto suele denominarse:
dwell time.
Es el tiempo entre:
entrada
y:
detección.
Reducirlo es uno de los objetivos principales de una estrategia de monitorización.
Porque detectar:
día 1
es muy diferente a detectar:
día 30.
Ciberataque Adif Renfe y detección temprana
La detección temprana necesita:
- logs;
- correlaciones;
- alertas;
- monitorización;
- personas capaces de interpretar.
No basta con:
comprar herramientas.
Alguien debe revisar:
qué significan los eventos.
Por eso insistimos en combinar:
SIEM + SOC.
Hasta 400 días de histórico para investigar incidentes
Un ataque puede descubrirse cuando el acceso inicial ocurrió meses atrás.
Por eso nuestros servicios pueden conservar hasta 400 días de histórico de logs.
Esto permite preguntas como:
¿cuándo apareció esta IP por primera vez?
¿qué cuenta utilizó?
¿qué servidor alcanzó?
¿hubo conexiones posteriores?
Sin datos históricos, muchas respuestas pueden perderse.
Ciberataque Adif Renfe y el papel de terceros
El incidente también recuerda que debemos incluir proveedores dentro del riesgo.
Una empresa puede trabajar con:
- gestoría;
- software ERP;
- hosting;
- proveedor IT;
- mantenimiento;
- aplicaciones cloud.
Cada integración introduce alguna forma de confianza.
Por tanto, la pregunta debería ser:
¿qué ocurriría si ese proveedor fuera comprometido?
No todos los proveedores necesitan acceso permanente
A veces una empresa mantiene:
VPN abierta 24/7
para un proveedor que entra:
una vez al mes.
Eso aumenta superficie innecesariamente.
Puede ser mejor utilizar:
- acceso temporal;
- MFA;
- permisos limitados;
- trazabilidad.
El proveedor debe acceder:
cuando necesita
y:
solo a lo que necesita.
Ciberataque Adif Renfe: enseñanzas para una pyme
Puede parecer que un incidente relacionado con dos grandes entidades ferroviarias no tiene relación con una empresa de diez personas.
Sin embargo, las técnicas son aplicables igualmente.
Una pyme también dispone de:
- Microsoft 365;
- firewall;
- servidores;
- NAS;
- web;
- proveedores;
- VPN.
Por tanto, también puede sufrir:
entrada
↓
movimiento lateral
↓
acceso a datos
↓
exfiltración.
Una administración de fincas también tiene información valiosa
Por ejemplo:
- propietarios;
- cuentas bancarias;
- contratos;
- proveedores.
Una asesoría puede almacenar:
- nóminas;
- DNI;
- impuestos.
Un despacho jurídico:
- expedientes;
- documentación confidencial.
Una ingeniería:
- proyectos;
- planos.
El atacante no necesita encontrar:
500 GB.
A veces unos pocos documentos son suficientes para provocar un incidente grave.
Ciberataque Adif Renfe y copias de seguridad
Aunque el incidente conocido está relacionado principalmente con acceso a datos, cualquier intrusión puede evolucionar.
Por tanto, las empresas deben mantener:
- backups;
- copias externas;
- credenciales separadas;
- retención;
- pruebas de restauración.
Además:
backup conectado con los mismos permisos que producción
puede convertirse en otro objetivo.
Una copia no sirve si también puede borrarla el atacante
El diseño debería impedir que una única cuenta comprometida pueda eliminar:
producción + backup.
Por eso podemos utilizar:
- cuentas separadas;
- inmutabilidad;
- aislamiento;
- copias externas.
La resiliencia necesita asumir que:
algún control puede fallar.
Ciberataque Adif Renfe y respuesta a incidentes
Toda empresa debería disponer de una respuesta básica preparada.
Por ejemplo:
1. Detectar
¿Qué está ocurriendo?
2. Contener
¿Qué debemos aislar?
3. Preservar
¿Qué evidencias necesitamos guardar?
4. Investigar
¿Cómo entró?
5. Erradicar
¿Qué acceso permanece?
6. Recuperar
¿Cómo restauramos el servicio?
7. Revisar
¿Qué debemos cambiar?
Improvisar durante un incidente suele aumentar:
tiempo + errores + impacto.
No formatear un equipo antes de investigar
Un error habitual es pensar:
“hay malware, formateamos”.
Puede ser necesario reinstalar.
Pero antes debemos considerar:
las evidencias.
Porque al borrar un equipo podemos perder:
- logs;
- archivos;
- procesos;
- información temporal.
En incidentes relevantes conviene:
preservar primero
y:
recuperar después.
Ciberataque Adif Renfe y el CCN
Adif ha trasladado la información disponible al Centro Criptológico Nacional, que participa en la investigación del incidente. El País
Esto resulta coherente con la relevancia de los sistemas implicados y con el papel del CCN en ciberseguridad dentro del sector público.
La investigación continúa.
Por tanto, las conclusiones actuales todavía pueden cambiar.
No sabemos quién está detrás
En este momento no existe atribución pública definitiva.
Por tanto, no deberíamos afirmar:
“fue Rusia”
“fue China”
o:
“fue un grupo concreto”.
Algunos medios hablan de posibles actores extranjeros, pero la identidad sigue sin estar confirmada públicamente. La Razón
La atribución en ciberseguridad requiere:
- infraestructura;
- técnicas;
- malware;
- inteligencia;
- contexto.
Y aun así puede existir incertidumbre.
Tampoco sabemos todavía el papel real de la IA
Este punto merece repetirse.
Puede terminar confirmándose que la IA ayudó en:
- reconocimiento;
- descubrimiento;
- automatización.
Pero hasta disponer de evidencia técnica publicada:
IA en el ataque = hipótesis investigada.
No deberíamos convertirla en:
hecho probado.
Esto resulta especialmente importante porque el uso de inteligencia artificial genera titulares muy atractivos pero puede distorsionar el análisis técnico.
Ciberataque Adif Renfe: qué debe revisar hoy una empresa
Podemos trasladar el incidente a diez controles prácticos.
1. MFA
Especialmente cuentas críticas.
2. Usuarios
Eliminar cuentas que ya no sean necesarias.
3. Privilegios
Aplicar mínimo privilegio.
4. Firewall
Revisar reglas y servicios expuestos.
5. VPN
Comprobar usuarios y proveedores.
6. Segmentación
Separar sistemas según su función.
7. Endpoint / EDR
Supervisar comportamiento interno.
8. Logs
Centralizar información relevante.
9. Backups
Proteger y comprobar restauración.
10. Proveedores
Revisar conexiones y permisos de terceros.
Ciberataque Adif Renfe: una lección sobre visibilidad
Una empresa puede invertir mucho en prevención.
Sin embargo, siempre debemos asumir:
algún control puede fallar.
Por eso necesitamos una segunda pregunta:
si entran, ¿podremos verlo?
Y una tercera:
si lo descubrimos dentro de tres meses, ¿podremos investigar lo ocurrido?
Aquí aparecen:
SIEM + SOC + histórico de logs.
Prevención y detección deben funcionar juntas
La estrategia no debería ser:
firewall o SIEM
ni:
antivirus o SOC.
Debería ser:
prevención + detección + respuesta.
Por ejemplo:
🔥 firewall → reduce exposición
🔐 MFA → protege identidad
💻 Endpoint → observa equipos
📊 SIEM → centraliza
🔎 SOC → analiza
💾 backup → permite recuperar
Cada capa cubre una parte diferente del riesgo.
Puede conocer nuestras soluciones de ciberseguridad para empresas.
Ciberataque Adif Renfe: conclusión
El ciberataque Adif Renfe continúa bajo investigación y todavía existen aspectos importantes sin confirmar.
Lo que sí sabemos oficialmente es que Renfe sitúa el origen del incidente en servidores de Adif previamente comprometidos que mantenían interconexión con sus sistemas. La compañía reconoce un posible acceso a información limitada de usuarios, principalmente nombres y direcciones de correo electrónico. Grupo Renfe
Hasta ahora:
✅ no existen evidencias de acceso a datos bancarios
✅ no existen evidencias de acceso a medios de pago
✅ no existen evidencias de acceso a DNI u otros datos especialmente sensibles
✅ el servicio ferroviario continúa funcionando
✅ Adif afirma que los sistemas de explotación ferroviaria no han resultado afectados El País
Por otra parte, diferentes medios sitúan el posible volumen extraído en aproximadamente 500 GB y señalan que se investiga un posible uso de inteligencia artificial para localizar vulnerabilidades. Ninguno de esos dos puntos está confirmado oficialmente en este momento. infobae
La principal enseñanza para las empresas no depende de que finalmente fueran:
500 GB
o:
50 GB.
Tampoco depende de que la IA haya participado o no.
La lección está en la cadena:
compromiso de un sistema
↓
aprovechamiento de una interconexión
↓
movimiento hacia otro entorno
↓
acceso a información
Por eso una estrategia de ciberseguridad necesita:
segmentación + mínimo privilegio + MFA + firewall + Endpoint + logs + SIEM + SOC + backup.
En GHM Soluciones Informáticas trabajamos con estas capas de forma integrada y podemos mantener hasta 400 días de histórico de logs para facilitar análisis e investigaciones retrospectivas.
Porque evitar todas las intrusiones no siempre es posible.
Pero una empresa sí puede prepararse para:
reducir su alcance, detectarlas antes y saber exactamente qué ocurrió.
📩 Contactar con GHM Soluciones Informáticas
Preguntas frecuentes sobre el ciberataque Adif Renfe
¿Qué ha ocurrido en el ciberataque Adif Renfe?
Renfe ha confirmado un incidente cuyo origen, según sus indicios técnicos, se encuentra en servidores de Adif previamente comprometidos y conectados con sistemas de la operadora. Grupo Renfe
¿Qué datos de Renfe se han visto afectados?
La investigación apunta principalmente a nombres y direcciones de correo electrónico de usuarios. Grupo Renfe
¿Se han robado datos bancarios?
Renfe afirma que actualmente no existen evidencias de acceso a datos bancarios o financieros. Grupo Renfe
¿Se han comprometido tarjetas de crédito?
No existen evidencias actuales de acceso a medios de pago. Grupo Renfe
¿Se han obtenido DNI?
Renfe indica que no existen evidencias de acceso a DNI u otra información especialmente sensible. Grupo Renfe
¿Se han robado realmente 500 GB?
Diversos medios citan una estimación cercana a 500 GB, pero esta cantidad no está confirmada oficialmente por Renfe o Adif. La Razón
¿Se utilizó inteligencia artificial?
Se está investigando esa posibilidad. Algunos medios indican que pudo utilizarse para encontrar vulnerabilidades, pero no existe confirmación técnica pública definitiva. infobae
¿La IA realizó el ataque de forma autónoma?
No existe información pública suficiente para afirmarlo.
¿Dónde comenzó el ataque?
Renfe sitúa el origen conocido en servidores de Adif previamente comprometidos. Grupo Renfe
¿Cómo llegó hasta Renfe?
Los sistemas comprometidos de Adif mantenían interconexión con sistemas de Renfe. La investigación debe determinar el recorrido técnico exacto. Grupo Renfe
¿Se ha afectado la circulación de trenes?
No. Renfe afirma que el servicio ferroviario continúa operativo. Grupo Renfe
¿Los sistemas ferroviarios de Adif fueron comprometidos?
Adif afirma que ninguna aplicación o sistema relacionado con la explotación ferroviaria resultó afectado. Europa Press
¿Se conocen los atacantes?
No existe atribución pública definitiva.
¿Se han publicado los datos robados?
Renfe indica que no existen evidencias concluyentes de que la información conocida haya sido publicada. Grupo Renfe
¿Por qué puede ser peligroso filtrar nombre y correo?
Porque puede facilitar campañas personalizadas de phishing, fraude y suplantación.
¿Qué debería hacer un usuario de Renfe?
Desconfiar de correos inesperados que soliciten contraseñas, datos bancarios, códigos MFA o pagos.
¿Qué es movimiento lateral?
Es el proceso mediante el que un atacante intenta pasar desde un sistema inicialmente comprometido hacia otros recursos de la infraestructura.
¿Cómo se reduce el movimiento lateral?
Mediante segmentación, mínimo privilegio, MFA, firewall y monitorización.
¿Por qué son importantes los logs?
Porque permiten reconstruir accesos, conexiones y acciones durante una investigación.
¿Qué aporta un SIEM?
Centraliza y correlaciona información procedente de diferentes sistemas.
¿Qué aporta un SOC?
Nuestro SOC analiza los eventos y su contexto para determinar cuáles requieren investigación o actuación.
¿Por qué conservar hasta 400 días de logs?
Porque un incidente puede descubrirse semanas o meses después del acceso inicial.
¿Cuál es la principal lección del ciberataque Adif Renfe?
Una interconexión legítima entre organizaciones también puede convertirse en una vía de propagación si uno de los entornos resulta comprometido, por lo que la confianza debe limitarse, monitorizarse y quedar registrada.
