Una vulnerabilidad Acronis Backup cPanel requiere atención inmediata de administradores de servidores Linux que utilicen esta integración para realizar copias de seguridad desde cPanel y WHM.
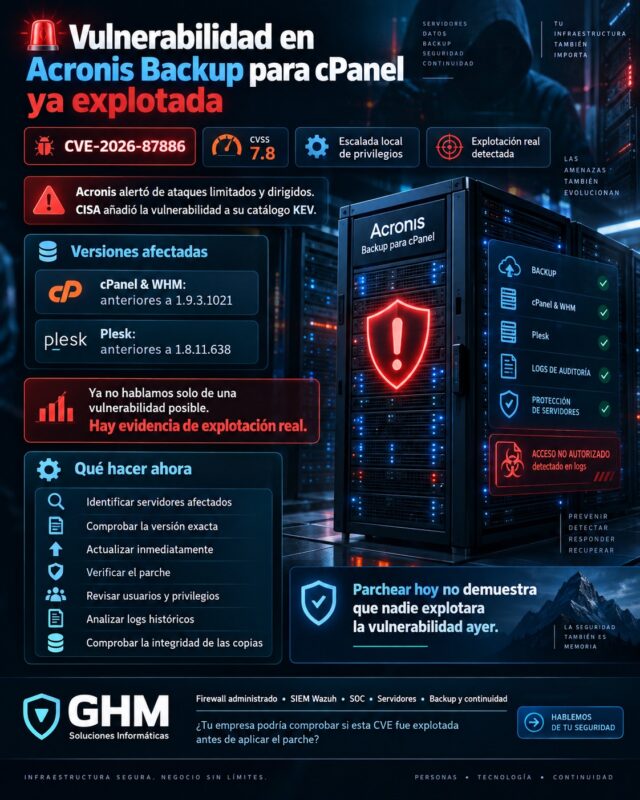
Se trata de CVE-2026-87886, una vulnerabilidad de escalada local de privilegios derivada de permisos de archivos inseguros. Acronis la clasifica con una puntuación CVSS 7.8 — severidad alta. Además, el fabricante ha informado de explotación real en ataques limitados y dirigidos contra instalaciones de Acronis Backup para cPanel y WHM.
El caso merece todavía más atención porque CISA incorporó CVE-2026-87886 a su catálogo KEV —Known Exploited Vulnerabilities— el 16 de septiembre de 2026, es decir, al listado utilizado para priorizar vulnerabilidades cuya explotación ya ha sido observada.
Por tanto, ya no hablamos únicamente de:
“existe una vulnerabilidad que algún día podría explotarse”.
Hablamos de:
una vulnerabilidad conocida + corrección disponible + evidencia de explotación.
Para una empresa que administra servidores web, hosting o infraestructura de clientes, esa combinación debe elevar claramente la prioridad de actualización.
¿Qué es la vulnerabilidad Acronis Backup cPanel CVE-2026-87886?
La vulnerabilidad Acronis Backup cPanel está relacionada con unos permisos de archivo inseguros en las integraciones de Acronis Backup para determinados paneles de alojamiento web sobre Linux.
Su identificador es:
CVE-2026-87886
Clasificación:
CVSS 3.0: 7.8 — Alta
Tipo:
escalada local de privilegios
Problema asociado:
CWE-276 — permisos predeterminados incorrectos
El registro publicado por Acronis describe el problema como una escalada local de privilegios provocada por permisos de archivos inseguros. Un usuario que ya disponga de privilegios reducidos en un servidor vulnerable podría aprovechar el fallo para elevar sus permisos.
Por tanto, existe una precisión importante:
no estamos hablando de una vulnerabilidad descrita como acceso remoto directo desde Internet sin autenticación.
El vector indicado es local y requiere previamente un nivel bajo de privilegios.
Sin embargo, eso no significa que pueda ignorarse.
Vulnerabilidad Acronis Backup cPanel: versiones afectadas
Actualmente, el registro de la vulnerabilidad identifica varios productos Acronis Backup para Linux.
Acronis Backup para cPanel y WHM
Están afectadas las versiones anteriores a:
1.9.3.1021
La corrección para cPanel y WHM se distribuye como:
1.9.3 HF3 — build 1.9.3.1021
Acronis recomienda instalar la actualización de seguridad y ha confirmado detección de explotación en ataques limitados y dirigidos sobre este producto.
Acronis Backup Extension para Plesk
Están afectadas las versiones anteriores a:
1.8.11.638
El registro oficial del CVE también incluye la extensión Acronis Backup para Plesk en Linux.
No obstante, es importante distinguir productos.
La explotación comunicada públicamente por Acronis se refiere específicamente a Acronis Backup para cPanel y WHM. No debería extrapolarse automáticamente esa actividad a Plesk.
Acronis Backup para DirectAdmin
Además, el registro actualizado de CVE-2026-87886 incorpora también Acronis Backup plugin for DirectAdmin para Linux, indicando como afectadas las versiones anteriores al build 1.2.3.238.
Por tanto, los administradores no deberían comprobar únicamente cPanel.
También conviene revisar:
cPanel / WHM + Plesk + DirectAdmin
cuando Acronis Backup esté integrado en esos servidores.
Vulnerabilidad Acronis Backup cPanel: por qué una escalada local puede ser grave
Cuando leemos:
“escalada local de privilegios”
podemos pensar que el riesgo es menor porque el atacante ya necesita algún tipo de acceso.
Sin embargo, una intrusión moderna suele producirse por fases.
Por ejemplo:
1. acceso inicial
↓
2. ejecución con privilegios limitados
↓
3. escalada de privilegios
↓
4. persistencia
↓
5. acceso a información o sistemas adicionales
Una vulnerabilidad como CVE-2026-87886 puede adquirir especial relevancia en la tercera fase.
Es decir:
el atacante no necesariamente utiliza esta vulnerabilidad para entrar inicialmente en el servidor.
Puede utilizarla después de conseguir una primera posición.
¿Qué podría conseguir un atacante?
Una explotación satisfactoria podría permitir elevar privilegios y realizar acciones que el usuario inicial no tenía autorizadas.
Dependiendo de los permisos obtenidos y del entorno afectado, esto puede aumentar el riesgo sobre:
- configuración del servidor;
- archivos;
- aplicaciones;
- datos;
- credenciales;
- procesos;
- copias de seguridad.
El impacto potencial descrito para CVE-2026-87886 afecta a confidencialidad, integridad y disponibilidad, y el vector CVSS señala bajo privilegio requerido, baja complejidad y ausencia de interacción del usuario.
Por eso una escalada local puede convertirse en una pieza muy importante dentro de una cadena de ataque.
El problema adicional: estamos hablando de una herramienta de backup
Existe otra razón para prestar especial atención a esta vulnerabilidad.
El producto afectado tiene relación con:
copias de seguridad.
Y los backups son uno de los activos más importantes durante una incidencia.
Una estrategia de ransomware, por ejemplo, puede intentar:
comprometer producción
y después:
destruir o inutilizar las copias.
Por tanto, cualquier componente relacionado con backup debería considerarse parte de la infraestructura crítica de recuperación.
Una copia de seguridad no debe proteger únicamente:
nuestros datos.
También debemos proteger:
la propia plataforma que administra esas copias.
Vulnerabilidad Acronis Backup cPanel: explotación confirmada
Este es probablemente el punto más importante.
Acronis ha indicado que se ha detectado explotación de CVE-2026-87886 en ataques limitados y dirigidos contra implementaciones de Acronis Backup para cPanel y WHM.
Además, según información proporcionada por Acronis a medios especializados, esa valoración se apoya en el reporte de un cliente potencialmente afectado. Por ahora no se han publicado detalles sobre:
- actor responsable;
- objetivos concretos;
- infraestructura utilizada;
- indicadores específicos de compromiso;
- resultado final de los ataques.
Por tanto, debemos evitar afirmaciones que la información disponible no permite sostener.
No sabemos públicamente:
quién está explotando CVE-2026-87886
ni:
qué organizaciones concretas han sido comprometidas.
CISA añade CVE-2026-87886 a su catálogo KEV
CISA añadió esta vulnerabilidad al catálogo Known Exploited Vulnerabilities (KEV) el 16 de septiembre de 2026.
Esto resulta importante porque el catálogo KEV no es simplemente otra base de datos de CVE.
Su objetivo es identificar vulnerabilidades para las que existe evidencia de explotación real.
Para las agencias federales estadounidenses afectadas por las directivas correspondientes, CISA estableció como fecha límite de remediación el:
19 de septiembre de 2026.
Aunque ese plazo administrativo no sea una obligación para una pyme española, ofrece una señal muy clara sobre la prioridad técnica de la vulnerabilidad.
CVSS no debería ser el único criterio de prioridad
CVE-2026-87886 tiene una puntuación:
7.8 / 10
Por tanto, es una vulnerabilidad de severidad alta, no crítica.
Sin embargo, priorizar únicamente según CVSS sería un error.
Comparemos:
Vulnerabilidad A
CVSS 9.8
Sin explotación conocida.
Vulnerabilidad B
CVSS 7.8
Explotación confirmada.
¿Cuál debemos revisar primero?
La respuesta dependerá del entorno, pero la explotación activa es un factor de riesgo fundamental.
Por eso necesitamos combinar:
severidad + exposición + activo + explotación conocida + impacto.
Vulnerabilidad Acronis Backup cPanel: qué deben hacer los administradores
La prioridad debe ser identificar rápidamente si el producto está instalado.
Después:
comprobar versión → actualizar → verificar → investigar
No basta con asumir:
“seguramente se actualizó automáticamente”.
Hay que comprobarlo.
1. Identificar servidores con Acronis Backup
El primer paso consiste en obtener un inventario de:
- servidores cPanel;
- servidores WHM;
- servidores Plesk;
- servidores DirectAdmin;
- versión del plugin Acronis Backup.
Este punto parece sencillo.
Sin embargo, en infraestructuras que llevan años funcionando es frecuente encontrar:
- servidores antiguos;
- paneles heredados;
- extensiones olvidadas;
- versiones diferentes.
Por eso el inventario sigue siendo una de las medidas más importantes de ciberseguridad.
2. Comprobar exactamente el build
En el caso de cPanel y WHM, no basta con comprobar que aparezca:
1.9.3
El build corregido es:
1.9.3.1021 — 1.9.3 HF3
Las compilaciones anteriores continúan dentro del rango afectado.
Por tanto, la comprobación debe llegar hasta el número de build.
Lo mismo ocurre con Plesk:
1.8.11.638 o posterior
es la referencia que debemos verificar.
3. Actualizar inmediatamente los sistemas afectados
Cuando encontramos:
producto vulnerable + explotación conocida
la ventana de actualización debería reducirse considerablemente.
Acronis recomienda instalar las últimas actualizaciones de seguridad.
Por tanto, si administramos un servidor afectado, no resulta aconsejable esperar al siguiente mantenimiento mensual únicamente por rutina.
Debemos evaluar una actualización prioritaria.
4. Reiniciar no equivale a actualizar
Otro error frecuente consiste en pensar:
“el servidor se reinició, por tanto está actualizado”.
No necesariamente.
Después de aplicar el parche debemos verificar:
- versión instalada;
- build;
- servicios;
- funcionamiento del backup.
Especialmente debemos realizar:
una copia
y:
una prueba de restauración
cuando sea posible.
Porque un backup sin restauración comprobada proporciona una seguridad incompleta.
Vulnerabilidad Acronis Backup cPanel: ¿parchear es suficiente?
Actualizar es el primer paso.
Sin embargo, cuando una vulnerabilidad ya ha sido explotada en el mundo real debemos plantearnos otra pregunta:
¿puede haber sido utilizada antes de actualizar?
Es una diferencia fundamental.
El parche responde:
“¿seguimos siendo vulnerables?”
Pero no responde:
“¿fuimos atacados ayer?”
Por eso, después de corregir una vulnerabilidad explotada, puede resultar necesario realizar una revisión retrospectiva.
Revisar los logs del servidor
Dependiendo del entorno, podemos analizar:
- autenticaciones;
- SSH;
- sudo;
- cambios de usuarios;
- procesos;
- cron;
- servicios;
- panel de hosting;
- firewall;
- aplicaciones;
- Endpoint.
El objetivo es encontrar actividad incompatible con el comportamiento habitual del servidor.
Sin embargo, debemos evitar otro error frecuente:
no encontrar una alerta no demuestra automáticamente que nunca existió una intrusión.
La visibilidad depende de los logs disponibles.
Buscar nuevas cuentas o privilegios
Una vez obtenidos privilegios elevados, un atacante podría intentar mantener acceso.
Por eso conviene revisar:
- cuentas nuevas;
- cambios de grupos;
- claves SSH;
- sudoers;
- usuarios administrativos;
- modificaciones recientes.
Además, debemos comparar con la documentación e inventario esperado.
Una cuenta desconocida no debería asumirse automáticamente como maliciosa.
Pero sí merece investigación.
Revisar tareas programadas
En Linux también deberíamos revisar mecanismos de persistencia como:
- cron;
- systemd;
- scripts de inicio;
- tareas programadas por aplicaciones.
El objetivo es detectar elementos:
nuevos
o:
modificados sin cambio autorizado.
Revisar procesos y conexiones
Asimismo, conviene analizar procesos anómalos y comunicaciones inesperadas.
Por ejemplo:
- conexiones hacia destinos poco habituales;
- herramientas desconocidas;
- procesos ejecutados con root;
- binarios modificados.
Sin embargo, una conexión externa aislada tampoco demuestra una intrusión.
Necesita contexto.
¿Existen indicadores de compromiso públicos?
En el momento de redactar este análisis, Acronis no ha publicado indicadores específicos de compromiso vinculados a los ataques detectados, según la información disponible públicamente.
Esto dificulta una búsqueda basada simplemente en:
“bloquea esta IP”
o:
“busca este hash”.
Por tanto, la investigación debe apoyarse principalmente en:
- comportamiento;
- cambios;
- autenticaciones;
- actividad histórica.
El histórico de logs vuelve a ser decisivo
Supongamos que nuestro servidor fue actualizado hoy.
Sin embargo, la vulnerabilidad pudo existir anteriormente.
Entonces necesitamos responder:
¿qué ocurrió durante ese periodo?
Si solo conservamos:
7 días de logs
puede que hayamos perdido evidencias.
En nuestros servicios podemos mantener hasta 400 días de histórico de logs de las fuentes integradas.
Eso permite realizar búsquedas retrospectivas ante:
- nuevas vulnerabilidades;
- nuevas direcciones IP;
- nuevas técnicas;
- incidentes descubiertos posteriormente.
SIEM Wazuh ante vulnerabilidades explotadas
Un SIEM Wazuh para empresas permite centralizar información procedente de diferentes fuentes.
Por ejemplo:
- servidores Linux;
- Windows;
- firewall;
- Endpoint;
- Microsoft 365;
- NAS;
- infraestructura de red.
La ventaja aparece cuando podemos relacionar eventos.
Por ejemplo:
Servidor → autenticación inusual
↓
Linux → ejecución privilegiada
↓
Firewall → nueva conexión saliente
↓
Sistema → modificación de archivos
Un evento aislado puede parecer poco relevante.
Una secuencia puede cambiar completamente el contexto.
Vulnerabilidad Acronis Backup cPanel y análisis SOC
El SIEM no debería confundirse con el analista.
Wazuh:
recibe + normaliza + almacena + aplica reglas + correlaciona
Nuestro SOC:
analiza + contextualiza + comunica
Por tanto, cuando aparece una alerta relacionada con un servidor no asumimos automáticamente:
“servidor comprometido”.
Primero analizamos:
- usuario;
- hora;
- origen;
- proceso;
- cambios;
- eventos relacionados.
El contexto es el que permite tomar decisiones.
Por qué el backup debe estar separado del entorno principal
Las copias de seguridad deberían diseñarse suponiendo que algún día:
la infraestructura principal podría ser comprometida.
Por eso es recomendable aplicar controles como:
- credenciales diferentes;
- mínimo privilegio;
- MFA cuando esté disponible;
- segmentación;
- retención;
- copias inmutables cuando proceda;
- almacenamiento aislado.
Si el mismo administrador comprometido puede:
acceder al servidor
y:
eliminar todas las copias
tenemos un problema de diseño.
Copia local no debería ser la única copia
Para infraestructuras críticas es recomendable aplicar una estrategia de copias con varias capas.
Por ejemplo:
producción
↓
backup local
↓
copia externa
Una estrategia habitual es el principio:
3-2-1
Tres copias de los datos, en dos tipos de almacenamiento y al menos una fuera del entorno principal.
Además, cada organización debe adaptarlo a sus necesidades y nivel de riesgo.
La restauración también debe probarse
Existe una diferencia enorme entre:
“el software dice backup correcto”
y:
“hemos restaurado correctamente”.
Por eso recomendamos realizar pruebas periódicas de recuperación.
Un backup puede fallar por:
- corrupción;
- permisos;
- credenciales;
- configuración;
- almacenamiento;
- retención incorrecta.
La restauración es la verdadera prueba.
Vulnerabilidad Acronis Backup cPanel y principio de mínimo privilegio
CVE-2026-87886 demuestra también la importancia del mínimo privilegio.
Un atacante comienza con acceso limitado.
El problema aparece cuando consigue convertir:
pocos permisos
en:
muchos permisos.
Por eso debemos reducir tanto:
quién puede entrar
como:
qué puede hacer una vez dentro.
Entre otras medidas:
- cuentas individuales;
- limitar SSH;
- MFA;
- restringir sudo;
- separar administración;
- revisar cuentas antiguas.
Proteger SSH
En servidores Linux expuestos, SSH merece especial atención.
No recomendamos depender únicamente de:
usuario + contraseña.
Siempre que la arquitectura lo permita, debemos utilizar controles como:
- claves;
- MFA;
- VPN;
- restricciones por origen;
- monitorización.
Además, la cuenta root no debería convertirse en la vía habitual de administración remota.
El firewall sigue teniendo un papel fundamental
La vulnerabilidad Acronis Backup cPanel no convierte al firewall en una solución mágica.
Sin embargo, un firewall correctamente administrado puede ayudar a reducir:
- servicios expuestos;
- orígenes autorizados;
- comunicaciones innecesarias.
Por tanto, debemos revisar periódicamente:
- NAT;
- puertos;
- reglas antiguas;
- accesos administrativos.
Una regla creada hace cuatro años puede continuar abierta aunque ya no sea necesaria.
La exposición debe formar parte de la priorización
Imagine dos servidores afectados.
Servidor A
Acceso restringido y administrado únicamente mediante VPN.
Servidor B
Múltiples servicios expuestos y varias cuentas de hosting.
Aunque ambos requieran actualización, su riesgo operativo puede ser diferente.
Por eso una gestión profesional de vulnerabilidades debe considerar:
vulnerabilidad + exposición + criticidad + explotación conocida.
No confundir Acronis Backup plugin con todos los productos Acronis
Esta precisión también es importante.
CVE-2026-87886 no significa:
“todos los productos Acronis son vulnerables”.
La vulnerabilidad publicada afecta específicamente a las integraciones Acronis Backup identificadas en Linux para:
- cPanel y WHM;
- Plesk;
- DirectAdmin.
Por tanto, no deberíamos alarmar innecesariamente a usuarios de productos que no forman parte del aviso.
La primera comprobación siempre debe ser:
¿utilizo realmente el producto afectado?
Una vulnerabilidad explotada cambia la prioridad
Podemos resumir la gestión así:
Vulnerabilidad sin explotación conocida
Evaluar → priorizar → actualizar.
Vulnerabilidad explotada
identificar → actualizar urgentemente → verificar → investigar.
Esa última palabra resulta especialmente importante.
Investigar.
Porque cerrar hoy la puerta no demuestra que nadie entrara ayer.
Vulnerabilidad Acronis Backup cPanel: qué debería revisar una empresa
Si su empresa utiliza estos productos, recomendamos comprobar al menos:
1. Inventario
¿Tenemos Acronis Backup integrado con cPanel, WHM, Plesk o DirectAdmin?
2. Versión
¿Está por debajo del build corregido?
3. Actualización
¿Se ha aplicado la corrección?
4. Verificación
¿La versión realmente cambió después de actualizar?
5. Logs
¿Disponemos de registros anteriores al parche?
6. Usuarios
¿Existen cuentas o privilegios inesperados?
7. Persistencia
¿Hay tareas o servicios no reconocidos?
8. Comunicaciones
¿Aparecen conexiones inusuales?
9. Backup
¿Las copias siguen íntegras?
10. Restauración
¿Podemos recuperar realmente nuestros datos?
La gestión de vulnerabilidades no consiste en leer noticias
Cada semana aparecen nuevas CVE.
El problema es que limitarse a leer:
“hay una vulnerabilidad nueva”
no protege una infraestructura.
Una gestión real necesita:
detectar si nos afecta
↓
priorizar
↓
corregir
↓
verificar
↓
documentar
Este ciclo debe repetirse constantemente.
¿Por qué algunas empresas permanecen vulnerables después del parche?
Porque una actualización publicada no significa una actualización instalada.
Puede existir:
- mantenimiento aplazado;
- miedo a incompatibilidades;
- servidor olvidado;
- software heredado;
- falta de inventario.
En consecuencia, muchas vulnerabilidades continúan explotándose incluso después de existir una solución.
Vulnerabilidad Acronis Backup cPanel: ¿afecta a una pyme?
Sí puede afectar, especialmente cuando la empresa:
- administra su propio hosting;
- dispone de servidores dedicados;
- aloja aplicaciones;
- trabaja con proveedores que utilizan cPanel;
- ofrece servicios web a clientes.
Sin embargo, la primera pregunta debe ser:
¿está instalado el producto afectado?
Si la respuesta es no:
esta vulnerabilidad concreta no debería convertirse en una alarma innecesaria.
El proveedor de hosting también debe responder
Muchas empresas no administran directamente cPanel.
Lo hace:
su proveedor de hosting.
En ese caso podemos preguntar:
- ¿utilizan Acronis Backup?
- ¿qué versión?
- ¿se ha aplicado CVE-2026-87886?
- ¿han realizado revisión posterior?
Eso no significa asumir que el proveedor está comprometido.
Significa ejercer correctamente la gestión de terceros.
La cadena de suministro también forma parte de la seguridad
Una web depende normalmente de:
- hosting;
- sistema operativo;
- panel;
- plugins;
- backup;
- DNS;
- correo;
- aplicaciones.
Cada componente introduce dependencias.
Por tanto, una empresa puede mantener WordPress perfectamente actualizado y seguir teniendo riesgo en:
una capa inferior de la infraestructura.
La ciberseguridad debe contemplar toda la cadena.
Externalizar no significa dejar de supervisar
Podemos contratar:
hosting
backup
Microsoft 365
soporte
Sin embargo, seguimos necesitando conocer:
quién protege nuestros datos
y:
qué controles existen.
Externalizar un servicio no elimina automáticamente el riesgo.
Protección por capas para servidores
Un servidor empresarial debería combinar diferentes controles:
🔥 firewall
🔐 MFA
🖥️ hardening
🔄 actualizaciones
📦 backup
🔎 monitorización
📊 SIEM
👁️ SOC
🗄️ histórico de logs
Ninguna capa sustituye completamente a las demás.
Puede consultar nuestras soluciones de ciberseguridad para empresas.
Auditoría y revisión de la exposición
También resulta recomendable revisar periódicamente:
- puertos publicados;
- VPN;
- versiones;
- cuentas;
- permisos;
- reglas;
- sistemas sin soporte.
En GHM Soluciones Informáticas realizamos auditorías de ciberseguridad para empresas.
El objetivo no es únicamente encontrar vulnerabilidades.
También:
reducir superficie de ataque.
Vulnerabilidad Acronis Backup cPanel: conclusión
La vulnerabilidad Acronis Backup cPanel CVE-2026-87886 debe tratarse con prioridad.
No únicamente porque tenga una puntuación CVSS 7.8, sino porque Acronis ha comunicado explotación en ataques limitados y dirigidos contra implementaciones de su plugin para cPanel y WHM. Además, CISA la incorporó el 16 de septiembre de 2026 a su catálogo de vulnerabilidades explotadas conocidas.
Las versiones de cPanel y WHM anteriores al build 1.9.3.1021 están afectadas, mientras que Plesk debe actualizarse al menos al build 1.8.11.638. El registro actualizado también incorpora Acronis Backup para DirectAdmin en Linux.
Por tanto, recomendamos seguir este orden:
1. identificar
2. actualizar
3. verificar
4. revisar logs
5. investigar actividad anterior
Y existe una lección adicional.
Una copia de seguridad forma parte de la defensa.
Pero:
la plataforma que administra esa copia también necesita estar protegida.
En GHM Soluciones Informáticas combinamos:
🔥 firewall administrado
💻 Endpoint / EDR
🖥️ servidores
📊 SIEM Wazuh
🔎 análisis SOC
🗄️ hasta 400 días de histórico de logs
💾 estrategias de backup y continuidad
Porque frente a una vulnerabilidad explotada, actualizar es fundamental.
Sin embargo, existe una segunda pregunta igual de importante:
¿tenemos suficiente información para saber si fue explotada antes de aplicar el parche?
Preguntas frecuentes sobre la vulnerabilidad Acronis Backup cPanel
¿Qué es la vulnerabilidad Acronis Backup cPanel?
Es CVE-2026-87886, una vulnerabilidad de escalada local de privilegios causada por permisos de archivos inseguros en determinadas integraciones Acronis Backup para Linux.
¿Qué puntuación tiene CVE-2026-87886?
Acronis le asigna una puntuación CVSS 3.0 de 7.8, correspondiente a severidad alta.
¿La vulnerabilidad Acronis Backup cPanel está siendo explotada?
Sí. Acronis ha comunicado explotación detectada en ataques limitados y dirigidos contra implementaciones de Acronis Backup para cPanel y WHM.
¿CISA considera CVE-2026-87886 explotada?
Sí. CISA la incorporó a su catálogo KEV el 16 de septiembre de 2026.
¿Qué versión de cPanel y WHM está corregida?
Acronis Backup para cPanel y WHM debe estar actualizado al build 1.9.3.1021 / 1.9.3 HF3 o posterior.
¿Qué versión de Plesk está corregida?
La extensión Acronis Backup para Plesk debe estar en 1.8.11.638 o posterior.
¿También afecta a DirectAdmin?
El registro actualizado de CVE-2026-87886 incluye Acronis Backup para DirectAdmin sobre Linux entre los productos afectados.
¿Puede explotarse directamente desde Internet?
La vulnerabilidad está clasificada como escalada local de privilegios y requiere un usuario con privilegios reducidos. Por tanto, no está descrita como una vulnerabilidad remota sin autenticación.
¿Por qué sigue siendo peligrosa?
Porque puede permitir que un atacante que ya ha obtenido acceso limitado consiga permisos superiores y amplíe el impacto de la intrusión.
¿Actualizar elimina cualquier riesgo anterior?
No. Actualizar corrige la vulnerabilidad, pero no demuestra que no haya sido explotada previamente.
¿Qué debe hacerse después de actualizar?
Verificar la versión y revisar logs, usuarios, privilegios, procesos, tareas programadas, servicios y comunicaciones cuando el riesgo del entorno lo justifique.
¿Acronis ha publicado indicadores de compromiso?
Por ahora no se han publicado indicadores específicos de compromiso asociados a los ataques descritos.
¿Todos los productos Acronis están afectados?
No. El aviso se refiere a productos Acronis Backup concretos para determinados paneles de hosting en Linux.
¿Por qué es importante conservar logs?
Porque pueden permitir investigar retrospectivamente qué ocurrió antes de instalar una actualización.
¿Qué aporta SIEM Wazuh?
Permite centralizar información de diferentes sistemas, realizar búsquedas, aplicar reglas y establecer correlaciones.
¿Qué aporta un SOC?
Nuestro SOC analiza los eventos, su contexto y las correlaciones para determinar cuáles son legítimos, sospechosos o requieren actuación.
¿Por qué es importante proteger los backups?
Porque son fundamentales para recuperar una organización después de ransomware, fallo, borrado accidental u otros incidentes.
¿Un backup correcto garantiza una restauración?
No. Por eso las pruebas periódicas de recuperación forman parte de una estrategia de continuidad adecuada.
¿Qué debe preguntar una empresa a su proveedor de hosting?
Si utiliza el producto afectado, qué versión tiene instalada, si ha aplicado la actualización y si ha revisado actividad anterior.
¿Cuál es la principal recomendación ante CVE-2026-87886?
Comprobar inmediatamente si existe una instalación vulnerable, actualizarla y valorar una revisión retrospectiva, porque ya existe evidencia de explotación real.
Imagen recomendada: servidor Linux con panel de hosting, sistema de backup y una alerta de vulnerabilidad CVE, evitando utilizar interfaces o logotipos que puedan confundirse con capturas oficiales.
