El Patch Tuesday de octubre de 2026 marca un nuevo récord de actualizaciones de seguridad de Microsoft.
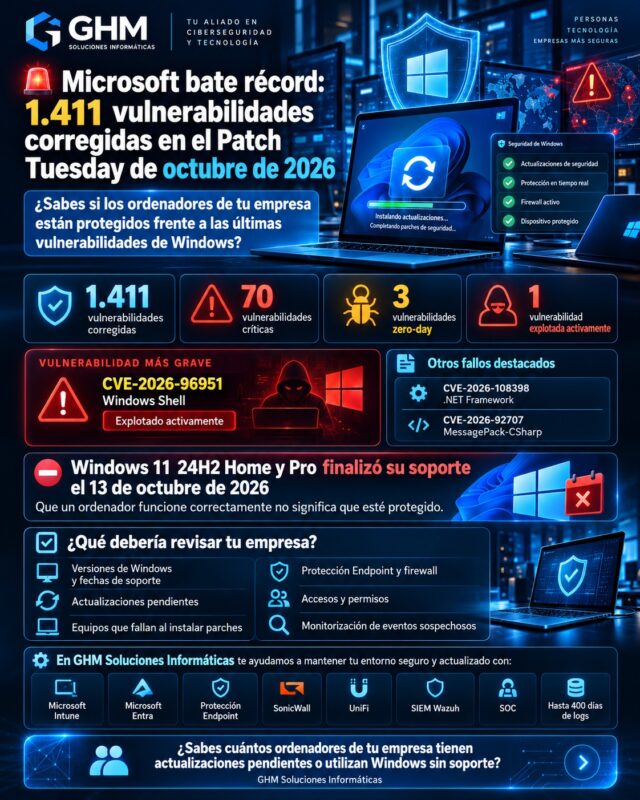
Según el recuento publicado por BleepingComputer, Microsoft ha corregido 1.411 vulnerabilidades, incluidas 70 clasificadas como críticas y tres vulnerabilidades de día cero, una de ellas explotada activamente.
La actualización, publicada el 13 de octubre de 2026, coincide además con un acontecimiento importante para empresas y profesionales: Windows 11 24H2 Home y Pro ha llegado al final de su periodo de soporte.
Esto significa que muchas organizaciones deben actuar en dos frentes:
- Instalar las actualizaciones de seguridad correspondientes a los sistemas y aplicaciones que utilizan.
- Comprobar que sus equipos ejecutan versiones de Windows que todavía reciben soporte oficial.
No basta con disponer de antivirus y firewall si los sistemas operativos mantienen vulnerabilidades conocidas sin corregir.
Para las empresas, este boletín recuerda la importancia de contar con una política de actualizaciones, inventario y monitorización de seguridad.
¿Qué es el Patch Tuesday de Microsoft?
El Patch Tuesday es el ciclo de publicación de actualizaciones de seguridad que Microsoft realiza habitualmente el segundo martes de cada mes.
Estas actualizaciones permiten corregir vulnerabilidades identificadas en productos y componentes como:
- Windows 11 y Windows Server.
- Microsoft Office.
- .NET Framework.
- Componentes de autenticación.
- Servicios de red.
- Herramientas de administración.
- Otras aplicaciones y servicios Microsoft.
Cada vulnerabilidad puede tener un impacto diferente.
Algunas permiten obtener información. Otras pueden facilitar la ejecución de código, la elevación de privilegios o la interrupción de servicios.
Por eso, instalar las actualizaciones no es únicamente una tarea de mantenimiento.
Es una medida esencial para reducir riesgos de ciberseguridad.
Microsoft corrige 1.411 vulnerabilidades: ¿por qué es importante esta cifra?
El boletín de octubre de 2026 destaca por su volumen.
BleepingComputer contabiliza 1.411 vulnerabilidades corregidas durante el ciclo mensual.
Dentro de ese total aparecen 70 vulnerabilidades críticas, distribuidas de la siguiente manera:
| Tipo de vulnerabilidad crítica | Cantidad |
|---|---|
| Ejecución remota de código | 57 |
| Elevación de privilegios | 11 |
| Suplantación de identidad | 2 |
| Total | 70 |
Las vulnerabilidades críticas requieren especial atención, aunque su prioridad real depende de los sistemas afectados, su exposición y las condiciones necesarias para explotarlas.
Desglose de vulnerabilidades por categoría
Según el mismo recuento:
| Categoría | Vulnerabilidades |
|---|---|
| Elevación de privilegios | 677 |
| Ejecución remota de código | 317 |
| Divulgación de información | 254 |
| Denegación de servicio | 73 |
| Elusión de funciones de seguridad | 40 |
| Suplantación de identidad | 28 |
Estas categorías no deben sumarse para reconstruir el total, ya que el recuento por tipología puede excluir otras clasificaciones y depende del criterio de la fuente.
Además, algunos especialistas publican totales diferentes al incluir o excluir determinados productos, avisos y vulnerabilidades.
Lo importante para una empresa no es únicamente el número total de fallos, sino determinar cuáles afectan a su infraestructura.
Tres vulnerabilidades de día cero: qué significa realmente
Una vulnerabilidad de día cero, conocida como zero-day, es un fallo de seguridad que puede ser explotado o divulgado antes de que exista una corrección disponible.
Esto no significa necesariamente que todas las vulnerabilidades zero-day estén siendo utilizadas por delincuentes.
En el Patch Tuesday de octubre destacan tres casos:
- CVE-2026-96951: elusión de una protección de Windows Shell, con explotación activa.
- CVE-2026-108398: vulnerabilidad relacionada con .NET Framework y los controles de ejecución de aplicaciones.
- CVE-2026-92707: denegación de servicio en MessagePack-CSharp.
La primera es especialmente importante porque se ha comunicado actividad de explotación real.
CVE-2026-96951: el fallo de Windows Shell que ya están explotando
La vulnerabilidad CVE-2026-96951 afecta a Windows Shell y permite eludir una función de seguridad.
El problema está relacionado con Mark of the Web (MotW).
¿Qué es Mark of the Web?
Mark of the Web es un mecanismo mediante el cual Windows puede identificar archivos procedentes de Internet.
Esta información ayuda a que el sistema y distintas aplicaciones apliquen medidas de protección adicionales.
Por ejemplo, determinados archivos descargados pueden presentar advertencias antes de abrirse o ejecutarse.
Si un atacante consigue eludir esta protección, puede reducir algunas de las barreras que normalmente ayudan al usuario a identificar contenido no confiable.
¿Por qué preocupa esta vulnerabilidad?
Porque Microsoft ha confirmado su explotación activa.
Esto no significa que todos los equipos Windows hayan sido comprometidos.
Significa que existe actividad real que aprovecha el fallo y que debe priorizarse su corrección.
Las empresas que reciben continuamente documentos y archivos externos deberían prestar especial atención.
Entre ellas:
- Administraciones de fincas.
- Asesorías contables y laborales.
- Despachos de abogados.
- Arquitectura e interiorismo.
- Constructoras.
- Empresas de ingeniería.
- Despachos profesionales.
En estos entornos es habitual intercambiar presupuestos, documentos, proyectos y archivos con clientes y proveedores.
Por eso conviene mantener Windows actualizado y revisar los mecanismos de protección utilizados para abrir contenido procedente de fuentes externas.
CVE-2026-108398: una vulnerabilidad relacionada con .NET y el control de aplicaciones
La vulnerabilidad CVE-2026-108398 afecta a .NET Framework y puede permitir eludir determinados controles diseñados para restringir la ejecución de código.
Una organización puede utilizar políticas de control de aplicaciones para decidir qué software está autorizado a ejecutarse en sus equipos.
Este tipo de protección ayuda a reducir el riesgo de que programas no autorizados funcionen en dispositivos corporativos.
Sin embargo, una vulnerabilidad que permita saltarse esas restricciones puede debilitar ese modelo de seguridad.
¿Qué significa para las empresas?
El riesgo depende de los requisitos de explotación y de los sistemas afectados.
En este caso, la vulnerabilidad requiere condiciones de acceso local y no debe presentarse como una intrusión remota automática.
Es especialmente relevante para organizaciones que utilizan tecnologías de control de aplicaciones, entre ellas Windows Defender Application Control, actualmente integrado en las capacidades de App Control for Business.
El control de aplicaciones es una medida importante, pero también necesita actualizaciones y mantenimiento.
CVE-2026-92707: denegación de servicio en MessagePack-CSharp
La tercera vulnerabilidad destacada afecta a MessagePack-CSharp, una biblioteca utilizada por aplicaciones .NET para serializar e intercambiar información.
La vulnerabilidad puede provocar condiciones de denegación de servicio bajo determinados escenarios.
¿Qué es una denegación de servicio?
Es una situación en la que un sistema o aplicación deja de prestar servicio correctamente o pierde disponibilidad.
En un entorno empresarial puede traducirse en:
- Aplicaciones que dejan de responder.
- Interrupciones en servicios internos.
- Procesos que fallan.
- Pérdida temporal de disponibilidad.
No significa necesariamente que un atacante haya conseguido acceder a información confidencial.
¿A quién afecta especialmente?
A organizaciones y desarrolladores que utilizan versiones vulnerables de la biblioteca en sus aplicaciones.
Para estos casos, no siempre basta con instalar una actualización acumulativa del sistema operativo.
Puede ser necesario actualizar una dependencia de software dentro de la propia aplicación.
La seguridad empresarial también depende del mantenimiento de los componentes utilizados por los programas.
Windows 11 24H2 Home y Pro finaliza su soporte en octubre de 2026
Otra de las noticias más importantes de este mes es el final del soporte para Windows 11 24H2 Home y Pro, efectivo desde el 13 de octubre de 2026.
Microsoft establece ciclos de soporte diferentes según la edición y versión de Windows.
Una vez finalizado el soporte de una versión, los dispositivos dejan de recibir las actualizaciones de seguridad habituales correspondientes a esa edición.
Esto aumenta progresivamente el riesgo de mantener equipos expuestos a nuevas vulnerabilidades.
¿Qué versiones de Windows 11 siguen teniendo soporte?
| Versión y edición | Finalización del soporte |
|---|---|
| Windows 11 24H2 Home y Pro | 13 de octubre de 2026 — finalizado |
| Windows 11 24H2 Enterprise y Education | 12 de octubre de 2027 |
| Windows 11 25H2 Home y Pro | 12 de octubre de 2027 |
| Windows 11 26H2 Home y Pro | 9 de octubre de 2028 |
| Windows 11 23H2 Enterprise y Education | 10 de noviembre de 2026 |
Estas fechas corresponden al calendario publicado por Microsoft. Otras ediciones, como determinadas versiones IoT o LTSC, pueden tener ciclos propios.
¿Qué ocurre con un equipo Windows 11 24H2 Pro?
Aunque siga funcionando con normalidad, ya no debería mantenerse indefinidamente en esa versión.
La recomendación es planificar su actualización a una versión compatible y soportada, como Windows 11 25H2 o 26H2, según las características del equipo y los requisitos aplicables.
Un equipo que funciona correctamente no es necesariamente un equipo que recibe protección de seguridad actualizada.
¿Qué ocurre con Windows 10 y los equipos antiguos?
Windows 10 también requiere especial atención.
El soporte general de Windows 10 finalizó en octubre de 2025.
Sin embargo, existen programas y ediciones con condiciones de mantenimiento distintas, incluyendo las actualizaciones de seguridad extendidas cuando son aplicables.
En octubre de 2026 también finalizó el soporte ordinario de Windows 10 Enterprise LTSB 2016.
Esto significa que las empresas deben comprobar la edición exacta de Windows y no basarse únicamente en el nombre comercial.
¿Es suficiente instalar un antivirus en un sistema sin soporte?
No.
Un antivirus puede ayudar frente a determinadas amenazas, pero no corrige por sí mismo todas las vulnerabilidades del sistema operativo.
Cuando un sistema deja de recibir actualizaciones, pueden acumularse fallos que ya no tendrán solución mediante el canal habitual.
Por ello, conviene disponer de un plan de renovación o migración.
Cómo comprobar la versión de Windows instalada
La comprobación es sencilla.
- Pulsa las teclas Windows + R.
- Escribe
winver. - Pulsa Intro.
Se abrirá una ventana que muestra la versión y compilación del sistema operativo.
Por ejemplo:
Windows 11 — versión 24H2
Windows 11 — versión 25H2
Windows 11 — versión 26H2
También puede consultarse desde:
Configuración → Sistema → Información
Es importante identificar tanto la versión como la edición instalada.
En una empresa con varios equipos, realizar esta comprobación manualmente puede resultar poco eficiente.
Microsoft Intune: cómo controlar qué equipos necesitan actualizarse
Con Microsoft Intune, una organización puede disponer de herramientas para administrar dispositivos Windows y revisar determinados aspectos de su estado.
Esto resulta especialmente útil cuando existen decenas de equipos o diferentes ubicaciones.
Entre las capacidades de interés destacan:
- Inventario de dispositivos.
- Versiones del sistema operativo.
- Políticas de cumplimiento.
- Anillos de actualización.
- Configuración de Windows Update.
- Informes de actualizaciones disponibles según los requisitos y licencias.
- Administración de dispositivos corporativos.
¿Por qué es importante establecer versiones mínimas?
Una directiva de cumplimiento puede ayudar a identificar equipos que no alcanzan las condiciones de seguridad definidas.
Por ejemplo, una empresa puede exigir una versión mínima de Windows compatible con sus necesidades.
Cuando se combina correctamente con Microsoft Entra y Acceso Condicional, el cumplimiento puede formar parte de las decisiones de acceso a recursos corporativos.
Esto permite reforzar la seguridad de Microsoft 365 y otras aplicaciones integradas.
Sin embargo, conviene distinguir dos situaciones:
Un equipo actualizado: tiene instaladas las actualizaciones correspondientes.
Un equipo conforme: cumple las condiciones específicas que la empresa ha definido y que Intune puede evaluar.
No son necesariamente lo mismo.
Por eso recomendamos revisar y mantener actualizadas las políticas de cumplimiento.
Actualizar Windows sin interrumpir el trabajo de la empresa
Una política de actualizaciones mal planificada puede provocar interrupciones innecesarias.
Pero retrasar indefinidamente los parches también aumenta la exposición.
La solución es definir un procedimiento de despliegue.
1. Identificar los equipos afectados
Disponer de inventario y comprobar qué versiones y aplicaciones necesitan actualización.
2. Priorizar las vulnerabilidades más relevantes
Los fallos explotados activamente deben recibir especial atención.
También es necesario considerar los sistemas expuestos a Internet y los equipos que gestionan información sensible.
3. Realizar pruebas
Cuando exista riesgo de incompatibilidad, validar las actualizaciones en equipos representativos antes de extenderlas a toda la organización.
4. Programar el despliegue
Establecer ventanas de mantenimiento y políticas adecuadas para los reinicios.
5. Comprobar la instalación
No basta con asignar una actualización.
Hay que verificar que se instaló correctamente.
6. Investigar errores
Algunos equipos pueden fallar por falta de espacio, problemas de componentes, controladores o configuraciones incompatibles.
Estos casos deben revisarse individualmente.
7. Mantener evidencia del estado de actualización
Los informes pueden ayudar a demostrar qué equipos se encuentran actualizados y cuáles necesitan intervención.
Una política de parches efectiva no consiste únicamente en pulsar el botón de actualizar. Consiste en administrar todo el proceso.
Actualizaciones críticas y ciberseguridad: por qué el firewall no es suficiente
Disponer de un firewall profesional ayuda a controlar las comunicaciones y reducir la exposición de una red.
Pero un firewall no puede sustituir las actualizaciones de Windows, Office o las aplicaciones empresariales.
Por ejemplo, si un usuario ejecuta un archivo malicioso aprovechando una vulnerabilidad del sistema, la seguridad dependerá de varias capas de protección.
Entre ellas:
- Sistema operativo actualizado.
- Control de aplicaciones.
- Protección Endpoint.
- Configuración de identidades.
- Permisos del usuario.
- Firewall.
- Monitorización de eventos.
En GHM Soluciones Informáticas trabajamos con firewalls SonicWall, infraestructura UniFi y herramientas de administración y seguridad empresarial.
El objetivo es combinar controles que reduzcan el impacto de un posible incidente.
SIEM Wazuh: detectar actividad sospechosa después de una vulnerabilidad
Una vulnerabilidad conocida no significa automáticamente que exista una intrusión.
Para determinar si se ha producido actividad sospechosa, es necesario revisar los registros disponibles.
En GHM Soluciones Informáticas utilizamos SIEM Wazuh para centralizar y correlacionar eventos de diferentes fuentes compatibles.
Por ejemplo:
Windows: registra determinados eventos del sistema y actividades de seguridad.
Microsoft Entra: aporta información sobre autenticaciones y cambios de identidad.
Microsoft 365: permite investigar eventos de servicios corporativos.
Firewall: registra conexiones y determinadas detecciones.
Endpoint: aporta alertas y eventos de protección cuando existe una integración compatible.
La correlación de estas fuentes puede ayudar a investigar comportamientos relacionados.
¿Wazuh detecta automáticamente cualquier explotación zero-day?
No.
Ninguna plataforma SIEM garantiza detectar todas las explotaciones de vulnerabilidades desconocidas o conocidas.
La detección depende de los registros disponibles, la configuración, las reglas y la visibilidad real.
Wazuh puede ayudar a detectar señales y reconstruir actividad, pero no sustituye las actualizaciones ni elimina las vulnerabilidades del software.
Microsoft corrige las vulnerabilidades. Las soluciones Endpoint y los controles de red aportan protección. Wazuh correlaciona eventos. Nuestro SOC analiza el contexto.
Conoce nuestro servicio de SIEM Wazuh para empresas.
Hasta 400 días de histórico de logs para investigar incidentes
Algunos incidentes no se detectan inmediatamente.
Una empresa puede descubrir actividad sospechosa después de que haya transcurrido un periodo considerable.
Por ello, disponer de registros históricos puede resultar muy valioso.
Nuestro servicio puede conservar hasta 400 días de logs de las fuentes integradas, según la configuración aplicable.
Este histórico puede facilitar:
- Análisis retrospectivos.
- Investigación de accesos.
- Revisión de cambios administrativos.
- Correlación de eventos.
- Auditorías de ciberseguridad.
- Documentación de incidentes.
Por ejemplo, si aparece información sobre una vulnerabilidad explotada activamente, puede ser útil revisar si se registraron eventos compatibles con una posible explotación.
Sin embargo, los registros históricos no garantizan encontrar cualquier actividad: depende de qué información se haya recopilado.
¿Por qué están aumentando tanto las vulnerabilidades detectadas?
El elevado número de vulnerabilidades corregidas plantea una pregunta interesante.
¿Hay más problemas de seguridad o estamos mejorando nuestra capacidad para descubrirlos?
La respuesta puede combinar ambos factores.
Los productos tecnológicos incorporan numerosos componentes, dependencias y funcionalidades.
Esto aumenta la complejidad del análisis.
Además, los fabricantes y los investigadores utilizan herramientas automatizadas cada vez más avanzadas.
El papel de la inteligencia artificial
La inteligencia artificial puede ayudar a analizar código, identificar patrones y localizar determinados fallos de seguridad.
Microsoft utiliza herramientas avanzadas de análisis para mejorar sus procesos de detección de vulnerabilidades.
Sin embargo, no se ha establecido públicamente qué porcentaje exacto de las 1.411 vulnerabilidades contabilizadas este mes fue descubierto gracias a la IA.
Por tanto, no sería correcto atribuir todo el récord a estas tecnologías.
Lo importante es que la capacidad para descubrir vulnerabilidades está avanzando y las empresas necesitan mejorar también su capacidad para corregirlas.
¿Qué empresas deberían prestar especial atención a este Patch Tuesday?
Las actualizaciones de seguridad resultan relevantes para cualquier organización que utilice productos afectados.
Sin embargo, determinados entornos pueden requerir mayor prioridad.
Administraciones de fincas
Trabajan con documentación de comunidades, proveedores, propietarios y servicios.
La protección del correo y de los equipos resulta esencial.
Asesorías contables y laborales
Utilizan aplicaciones de gestión fiscal, nóminas y documentación confidencial.
Una incidencia puede afectar directamente a los servicios prestados a sus clientes.
Despachos de abogados
Necesitan proteger expedientes, comunicaciones y documentos de carácter reservado.
Arquitectura e interiorismo
Trabajan con aplicaciones técnicas, proyectos y almacenamiento compartido.
Las actualizaciones deben comprobarse especialmente cuando existen programas profesionales con requisitos específicos.
Constructoras e ingeniería
Pueden disponer de servidores, NAS y aplicaciones especializadas que requieren planes de mantenimiento.
Despachos profesionales ubicados en viviendas
Aunque su infraestructura sea pequeña, pueden gestionar información empresarial sensible.
El riesgo no depende únicamente del número de ordenadores.
Incluso un único equipo sin soporte puede convertirse en un problema importante para la actividad profesional.
Conclusión: Patch Tuesday octubre 2026, una alerta para actualizar y revisar Windows
El Patch Tuesday de octubre de 2026 es uno de los boletines de seguridad más relevantes publicados por Microsoft.
Según el recuento de BleepingComputer, incluye:
🔐 1.411 vulnerabilidades corregidas.
🚨 70 vulnerabilidades críticas.
⚠️ Tres vulnerabilidades de día cero.
🔥 Un fallo de Windows Shell explotado activamente.
💻 Finalización del soporte de Windows 11 24H2 Home y Pro.
La consecuencia para las empresas es clara:
No basta con comprobar que Windows funciona. Es necesario verificar que está actualizado, que recibe soporte y que las vulnerabilidades relevantes se están corrigiendo.
En GHM Soluciones Informáticas trabajamos con:
💻 Administración de dispositivos Windows mediante Microsoft Intune.
☁️ Microsoft 365 y Microsoft Entra.
🔐 Políticas de cumplimiento y Acceso Condicional.
🛡️ Protección Endpoint.
🔥 Firewall y seguridad de red.
📊 SIEM Wazuh.
🔎 Análisis SOC y alertas personalizadas.
🗄️ Hasta 400 días de histórico de logs.
📋 Auditorías de ciberseguridad.
🔧 Mantenimiento preventivo y gestión de actualizaciones.
¿Sabes cuántos equipos de tu empresa están utilizando una versión de Windows sin soporte o tienen actualizaciones de seguridad pendientes?
En GHM Soluciones Informáticas podemos ayudarte a revisar el estado de tus dispositivos, planificar las actualizaciones y mejorar su protección.
Consulta nuestros servicios de mantenimiento informático para empresas y auditoría de ciberseguridad.
No esperes a que una vulnerabilidad conocida provoque una incidencia.
Contacta con GHM Soluciones Informáticas y solicita una revisión del estado de seguridad de tus equipos Windows.
Preguntas frecuentes sobre el Patch Tuesday de octubre de 2026
¿Qué es el Patch Tuesday?
Es el ciclo mensual de actualizaciones de seguridad de Microsoft, habitualmente publicado el segundo martes de cada mes.
¿Cuántas vulnerabilidades corrige Microsoft en octubre de 2026?
BleepingComputer contabiliza 1.411 vulnerabilidades. Otros investigadores publican recuentos ligeramente diferentes por sus criterios de clasificación.
¿Cuántas vulnerabilidades críticas hay?
El recuento de BleepingComputer incluye 70 vulnerabilidades críticas.
¿Hay vulnerabilidades zero-day?
Sí. Se han comunicado tres vulnerabilidades de día cero, una de ellas explotada activamente.
¿Qué es CVE-2026-96951?
Es una vulnerabilidad de Windows Shell que permite eludir determinadas protecciones de seguridad y que Microsoft ha señalado como explotada.
¿Qué es Mark of the Web?
Es un mecanismo de Windows que identifica determinados archivos procedentes de Internet para facilitar la aplicación de controles de seguridad.
¿Qué es CVE-2026-108398?
Una vulnerabilidad relacionada con .NET Framework que puede permitir eludir determinados controles de ejecución de aplicaciones.
¿Qué es CVE-2026-92707?
Una vulnerabilidad de denegación de servicio relacionada con MessagePack-CSharp.
¿Windows 11 24H2 ha perdido el soporte?
Las ediciones Home y Pro finalizaron su soporte en octubre de 2026. Enterprise y Education mantienen un calendario diferente.
¿Cuándo termina el soporte de Windows 11 24H2 Pro?
El 13 de octubre de 2026.
¿Windows 11 25H2 sigue siendo compatible?
Sí. Las ediciones Home y Pro mantienen soporte hasta octubre de 2027.
¿Windows 11 26H2 tiene soporte?
Sí. Las ediciones Home y Pro tienen soporte previsto hasta octubre de 2028.
¿Es obligatorio actualizar a Windows 11 26H2?
No necesariamente. Lo importante es utilizar una versión compatible y con soporte, como 25H2 o 26H2, según el equipo.
¿Qué ocurre si mantengo un Windows sin soporte?
El sistema puede continuar funcionando, pero deja de recibir las actualizaciones de seguridad habituales de esa versión.
¿Un antivirus protege un Windows desactualizado?
Puede aportar protección adicional, pero no sustituye los parches del sistema operativo.
¿Microsoft Intune puede gestionar actualizaciones?
Sí. Permite configurar políticas de actualización y obtener determinada información sobre dispositivos administrados, según las capacidades y requisitos disponibles.
¿Qué aporta una directiva de cumplimiento?
Permite evaluar si un dispositivo cumple condiciones configuradas por la organización.
¿Qué aporta SIEM Wazuh?
Permite centralizar y correlacionar registros de seguridad para facilitar investigaciones y mejorar la visibilidad.
¿Qué aporta el SOC?
Nuestro SOC analiza la información disponible, investiga los eventos relevantes y determina qué situaciones necesitan atención.
¿Cuál es la principal recomendación de este Patch Tuesday?
Instalar las actualizaciones de seguridad correspondientes, revisar el soporte de Windows, comprobar el estado de los dispositivos corporativos y mantener una estrategia de monitorización y respuesta.
