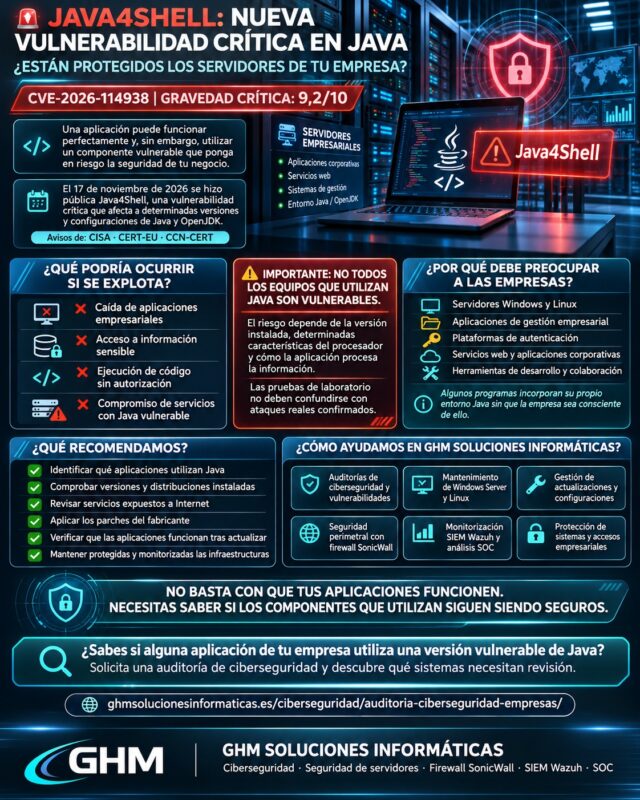
La vulnerabilidad Java4Shell (CVE-2026-114938) supone un nuevo desafío para la ciberseguridad de las empresas que utilizan aplicaciones y servidores Java. El 17 de noviembre de 2026, Oracle y el proyecto OpenJDK publicaron actualizaciones para corregir un fallo de memoria que, bajo determinadas condiciones, podría permitir la ejecución remota de código sin autenticación y provocar interrupciones en servicios empresariales.
La alerta ha sido respaldada por organismos de ciberseguridad como CISA, CERT-EU y el CCN-CERT del Centro Criptológico Nacional de España, que le asigna una peligrosidad crítica.
La preocupación está justificada: Java se utiliza en aplicaciones de gestión empresarial, plataformas de autenticación, servidores de aplicaciones, servicios financieros y diferentes infraestructuras tecnológicas.
Sin embargo, existe un aspecto que merece especial atención.
No todos los sistemas que utilizan Java son automáticamente vulnerables a Java4Shell.
La explotación requiere una combinación específica de versión de Java, características del procesador y utilización de un componente que procesa información codificada en Base64.
Esto significa que una empresa necesita conocer su infraestructura antes de determinar el riesgo real.
Además, el parche ya está disponible para las principales ramas afectadas de Oracle Java y OpenJDK.
La prioridad no consiste en apagar indiscriminadamente aplicaciones, sino en identificar los sistemas afectados, aplicar las correcciones apropiadas y comprobar que los servicios continúan funcionando con seguridad.
En GHM Soluciones Informáticas analizamos qué es Java4Shell, a qué servidores y aplicaciones puede afectar, qué versiones deben actualizarse y cómo establecer una estrategia profesional de protección.
También explicamos cómo el mantenimiento de Windows Server y Linux, la seguridad perimetral, la monitorización SIEM Wazuh y el análisis SOC pueden complementar la gestión de vulnerabilidades.
Vulnerabilidad Java4Shell: qué ha ocurrido en noviembre de 2026
El 17 de noviembre de 2026 se hizo pública CVE-2026-114938, conocida como Java4Shell.
La vulnerabilidad fue descubierta por investigadores de la empresa de seguridad Calif y afecta a determinadas versiones del entorno de ejecución Java.
El problema se encuentra en una implementación optimizada del decodificador Base64 utilizada por la máquina virtual HotSpot.
Bajo condiciones concretas, el procesamiento de información especialmente manipulada puede provocar una escritura fuera de los límites de memoria previstos.
Esto puede alterar el funcionamiento del proceso y, en escenarios más complejos, permitir otras consecuencias de seguridad.
Vulnerabilidad Java4Shell: confirmación de las autoridades
El CCN-CERT publicó una alerta de seguridad sobre Java4Shell en noviembre de 2026.
En ella recomienda identificar las instalaciones Java afectadas y aplicar las versiones corregidas, priorizando los sistemas conectados a Internet y las plataformas de identidad.
Por su parte, la agencia estadounidense CISA también solicitó la actualización urgente de los entornos afectados.
Asimismo, CERT-EU publicó recomendaciones específicas para organizaciones europeas.
Vulnerabilidad Java4Shell: identificador CVE y gravedad
El fallo tiene asignado el identificador:
CVE-2026-114938
Su puntuación depende de la versión del sistema de evaluación utilizada.
- CVSS 4.0: 9,2 sobre 10 — crítico.
- CVSS 3.1: 8,1 sobre 10 — alto, según la matriz publicada por Oracle.
Las dos cifras corresponden a metodologías de puntuación diferentes.
Por tanto, no representan necesariamente una contradicción.
La criticidad refleja el posible impacto, pero la exposición real de cada empresa depende de sus sistemas y configuraciones.
¿Qué es Java4Shell y por qué es importante?
Java4Shell es el nombre utilizado para identificar una vulnerabilidad de corrupción de memoria en determinadas implementaciones del entorno de ejecución Java.
Su importancia está relacionada con la presencia de Java en numerosas aplicaciones profesionales.
Por ejemplo, algunos programas empresariales dependen de una máquina virtual Java para funcionar.
¿Qué es Java?
Java es un lenguaje de programación y una plataforma de ejecución utilizada para desarrollar y ejecutar aplicaciones.
Puede encontrarse en:
- Servidores empresariales.
- Aplicaciones de gestión.
- Plataformas web.
- Sistemas de autenticación.
- Herramientas de desarrollo.
- Servicios cloud.
- Aplicaciones instaladas en ordenadores.
- Productos comerciales que incorporan su propio entorno Java.
Sin embargo, Java no debe confundirse con JavaScript, utilizado habitualmente en páginas web y otras aplicaciones.
Son tecnologías diferentes.
¿Qué es OpenJDK?
OpenJDK es una implementación abierta de la plataforma Java.
Se utiliza como base de diferentes distribuciones.
Por ejemplo, existen versiones comercializadas o mantenidas por Oracle, Microsoft, Amazon, Eclipse Adoptium, Azul y otros proveedores.
Por tanto, una organización puede utilizar Java sin tener instalado un producto identificado expresamente como Oracle Java.
¿Por qué preocupa una vulnerabilidad en Java?
Cuando varias aplicaciones utilizan un mismo componente tecnológico, una vulnerabilidad puede afectar a productos diferentes.
Sin embargo, esto no implica que todos los programas construidos con Java compartan exactamente las mismas condiciones de explotación.
Cada instalación debe estudiarse.
El riesgo no depende únicamente de que una empresa utilice Java, sino de dónde lo utiliza, qué versión tiene instalada y cómo se encuentra expuesto.
Vulnerabilidad Java4Shell: cómo funciona el fallo de memoria
Java utiliza mecanismos diseñados para gestionar la memoria de las aplicaciones.
Esto ayuda a prevenir determinados errores habituales en otros entornos de programación.
Sin embargo, algunos componentes internos recurren a código optimizado de bajo nivel para mejorar el rendimiento.
Precisamente en una de esas optimizaciones se encuentra Java4Shell.
Vulnerabilidad Java4Shell: qué relación tiene con Base64
Base64 es una forma de representar determinada información mediante caracteres de texto.
Se utiliza en diferentes aplicaciones y protocolos.
Por ejemplo, puede aparecer en:
- Datos de autenticación.
- Determinados tokens de acceso.
- Mensajes intercambiados entre aplicaciones.
- Información transmitida por servicios web.
- Algunos procesos de importación o intercambio de archivos.
El problema aparece cuando una implementación vulnerable procesa determinados datos manipulados bajo las condiciones necesarias para activar el fallo.
Vulnerabilidad Java4Shell: corrupción de memoria
La máquina virtual afectada puede realizar una operación de memoria incorrecta durante el tratamiento de cierta información Base64.
Esto puede provocar una alteración de datos internos.
En determinadas circunstancias, las consecuencias pueden incluir:
Denegación de servicio: el proceso Java deja de funcionar.
Divulgación de información: podrían quedar expuestos datos presentes en la memoria de la aplicación.
Ejecución remota de código: un atacante podría llegar a ejecutar instrucciones no autorizadas mediante una explotación más compleja.
Sin embargo, estos resultados dependen de las circunstancias concretas.
¿Se puede atacar cualquier aplicación Java desde Internet?
No.
Para que exista exposición a Java4Shell deben concurrir requisitos específicos.
Además, las investigaciones publicadas indican que las técnicas de explotación necesitan adaptarse a determinadas aplicaciones y condiciones.
No existe una única técnica universal que garantice comprometer cualquier servidor Java.
Vulnerabilidad Java4Shell: qué condiciones hacen que un servidor esté expuesto
Este es uno de los puntos más importantes para una empresa.
La presencia de Java en un servidor no demuestra, por sí sola, que pueda explotarse CVE-2026-114938.
Según CERT-EU, deben concurrir tres condiciones técnicas principales.
1. Una versión vulnerable de Java
El sistema necesita utilizar una versión que incorpore el componente afectado y que todavía no haya recibido la corrección.
La versión exacta debe comprobarse en el entorno que ejecuta la aplicación.
2. Un procesador compatible con AVX-512 VBMI
La vulnerabilidad afecta a una optimización utilizada en determinadas CPU x86-64.
Entre los procesadores potencialmente compatibles se encuentran ciertas generaciones modernas de Intel Xeon y AMD.
Sin embargo, no todos los procesadores x86-64 incorporan las instrucciones necesarias.
Los sistemas ARM64 no están afectados por este fallo específico, según la información técnica publicada.
Esto no significa que estén protegidos frente a cualquier otra vulnerabilidad de Java.
3. Que los datos manipulados alcancen el componente vulnerable
El atacante necesita conseguir que determinada información llegue al decodificador Base64 afectado.
Esto puede depender de cómo una aplicación procesa autenticaciones, mensajes o solicitudes.
Por tanto, dos servidores con la misma versión de Java pueden presentar exposiciones diferentes.
¿Qué ocurre con los servidores virtuales y cloud?
Las máquinas virtuales también pueden utilizar procesadores que incorporan las instrucciones afectadas.
Por ello, no basta con comprobar si un servidor es físico o virtual.
Además, en determinadas plataformas cloud, el tipo de procesador puede cambiar al modificar el tamaño o la configuración de la máquina.
La evaluación debe contemplar el entorno Java, la CPU y la aplicación, no solo el sistema operativo.
Vulnerabilidad Java4Shell: versiones afectadas y actualizaciones disponibles
Oracle y el proyecto OpenJDK publicaron correcciones el 17 de noviembre de 2026.
Las principales versiones afectadas y corregidas se resumen a continuación.
| Rama de Java | Versiones vulnerables identificadas | Versión corregida de referencia |
|---|---|---|
| Java 17 | Desde 17.0.6 hasta 17.0.21, según compilación | 17.0.21.1 |
| Java 21 | Hasta 21.0.13, según compilación | 21.0.13.1 |
| Java 25 | Hasta 25.0.5, según compilación | 25.0.5.1 |
| Java 27 | Hasta 27.0.1, según compilación | 27.0.1.1 |
| Java 8 Performance Pack | Compilación de rendimiento afectada 8u511-perf | 8u513-perf |
Las versiones indicadas son referencias publicadas para las ramas correspondientes. Cada distribución Java puede utilizar identificadores de compilación y calendarios propios.
¿Java 8 y Java 11 están afectados?
La vulnerabilidad descrita no afecta de la misma manera a todas las generaciones de Java.
Según los análisis publicados, Java 8 estándar y Java 11 no incorporan la optimización vulnerable en las condiciones documentadas.
Sin embargo, existe una excepción para determinadas compilaciones de rendimiento de Java 8.
Además, que una versión no resulte afectada por Java4Shell no significa que esté libre de otras vulnerabilidades.
Por eso, deben mantenerse versiones soportadas y actualizadas.
¿Se necesita actualizar Oracle Java?
Las organizaciones que utilizan Oracle Java deben comprobar el boletín oficial de noviembre y la versión que realmente ejecutan.
Puedes consultar el aviso de seguridad de Oracle de noviembre de 2026.
¿Qué ocurre con otras distribuciones?
La vulnerabilidad también puede afectar a implementaciones basadas en OpenJDK.
Por ejemplo:
- Eclipse Temurin.
- Amazon Corretto.
- Azul Zulu.
- Microsoft Build of OpenJDK.
- Red Hat OpenJDK.
- BellSoft Liberica.
- SAP SapMachine.
- Determinadas versiones de GraalVM.
Sin embargo, cada proveedor publica sus propias compilaciones corregidas.
Por tanto, no debe instalarse indiscriminadamente una versión de Oracle en una aplicación diseñada para utilizar una distribución diferente.
La corrección debe coordinarse con el fabricante o responsable del software.
Vulnerabilidad Java4Shell: qué aplicaciones empresariales pueden estar afectadas
La relevancia de Java4Shell no se limita a programas desarrollados directamente por una empresa.
Muchas organizaciones utilizan aplicaciones comerciales que incorporan su propio entorno Java.
En determinados casos, ese componente puede pasar desapercibido durante las revisiones informáticas.
Plataformas de autenticación
Algunas organizaciones utilizan soluciones como Keycloak o PingFederate para gestionar identidades y accesos.
Los investigadores han demostrado escenarios de explotación en determinadas instalaciones y condiciones.
Por ello, los servidores de identidad deben tratarse como activos prioritarios.
Aplicaciones de gestión y colaboración
También se han publicado investigaciones sobre productos como:
- Jira.
- Confluence.
- Jenkins.
- JFrog Artifactory.
En determinadas versiones e instalaciones autogestionadas, pueden existir rutas de entrada hacia el componente afectado.
Sin embargo, la exposición depende del producto, del entorno Java utilizado y de su configuración.
No debe confundirse una aplicación autogestionada con el servicio cloud del mismo fabricante, donde el mantenimiento puede corresponder al proveedor.
Plataformas de búsqueda y procesamiento de información
Otros sistemas que utilizan Java pueden requerir revisión.
Por ejemplo, determinadas instalaciones de Elasticsearch, Apache Solr o Apache Kafka.
Sin embargo, los requisitos de explotación y las condiciones de autenticación pueden ser diferentes.
Aplicaciones desarrolladas a medida
Una empresa también puede disponer de programas Java desarrollados específicamente para su actividad.
Por ejemplo, portales de clientes, aplicaciones internas o servicios de integración.
En estos casos, debe comprobarse qué entorno de ejecución utilizan.
Además, conviene revisar cómo reciben y procesan información externa.
Aplicaciones con Java incorporado
Un proveedor puede distribuir una aplicación junto con su propio JDK o JRE.
Esto significa que instalar la última versión de Java disponible en Windows o Linux no garantiza que la aplicación utilice esa versión.
Por tanto, el mantenimiento del sistema operativo y el mantenimiento de Java son tareas relacionadas, pero diferentes.
Vulnerabilidad Java4Shell: qué puede ocurrir si se explota
El posible impacto depende de la aplicación y de los permisos con los que se ejecuta.
Por tanto, no todas las instalaciones tendrían las mismas consecuencias.
Interrupción del servicio
Una explotación puede provocar una caída del proceso Java.
Por ejemplo, una aplicación empresarial podría dejar de responder hasta que se restablezca el servicio.
Esto puede afectar a usuarios y procesos que dependen de ella.
Acceso a información sensible
Bajo determinadas condiciones, la corrupción de memoria podría permitir acceder a información manejada por la aplicación.
Por ejemplo, podrían verse comprometidos ciertos datos o credenciales presentes en la memoria.
Sin embargo, no significa que cualquier vulnerabilidad de Java permita automáticamente descargar toda la base de datos de una empresa.
Ejecución de código no autorizado
En los escenarios más graves, una explotación adaptada al sistema podría permitir ejecutar instrucciones con los permisos del proceso afectado.
Las consecuencias dependerían de los privilegios de ese servicio y de las protecciones existentes.
Posibles consecuencias empresariales
Si se materializara un compromiso grave, podrían existir riesgos para:
- Disponibilidad de aplicaciones.
- Información empresarial.
- Accesos administrativos.
- Credenciales de servicios.
- Continuidad de la actividad.
- Sistemas conectados.
Estos son escenarios de riesgo.
No deben presentarse como incidentes confirmados en una empresa concreta sin evidencias que lo acrediten.
Vulnerabilidad Java4Shell: ¿existen ataques reales confirmados?
La publicación de una vulnerabilidad crítica no significa automáticamente que exista una campaña de ataques masivos.
Los investigadores de Calif han demostrado posibilidades de explotación en entornos de prueba.
Además, otras empresas especializadas han analizado el problema.
Sin embargo, los informes públicos consultados hasta el 18 de noviembre de 2026 no recogían confirmaciones de explotación activa generalizada.
Por ejemplo, los análisis de Check Point y Tenable diferenciaban las pruebas de concepto de los incidentes reales.
Por tanto, no existe base para atribuir a Java4Shell todas las interrupciones recientes de servicios tecnológicos.
¿Está relacionada Java4Shell con caídas de Microsoft o Apple?
No se ha acreditado una relación general entre Java4Shell y las interrupciones de servicios mencionadas en las noticias.
Una caída puede producirse por cambios de configuración, errores de software, problemas de infraestructura o incidentes de seguridad.
Por eso, deben investigarse sus causas antes de realizar atribuciones.
¿Significa que no existe riesgo?
No.
Las técnicas de explotación pueden evolucionar.
Además, las vulnerabilidades conocidas pueden seguir siendo relevantes mientras existan sistemas sin corregir.
Por tanto, las organizaciones no deberían esperar a una campaña de ataques confirmada para aplicar las actualizaciones.
Vulnerabilidad Java4Shell: qué deben hacer las empresas inmediatamente
La respuesta debe comenzar con un inventario.
No es recomendable aplicar modificaciones de forma indiscriminada sobre servidores que proporcionan aplicaciones importantes.
Además, conviene establecer prioridades.
Paso 1. Identificar las aplicaciones que utilizan Java
La empresa debe revisar:
- Servidores Windows.
- Servidores Linux.
- Máquinas virtuales.
- Contenedores.
- Aplicaciones empresariales.
- Plataformas de identidad.
- Servicios publicados en Internet.
- Software que incorpora Java internamente.
El objetivo es conocer dónde se utiliza realmente la tecnología afectada.
Paso 2. Comprobar la versión de Java
En determinados sistemas puede utilizarse el comando:
java -version
Sin embargo, este comando muestra la versión Java que encuentra el entorno desde el que se ejecuta.
No demuestra necesariamente qué versión utiliza cada aplicación instalada.
Por tanto, también deben revisarse los procesos y entornos Java que realmente están en funcionamiento.
Paso 3. Verificar la arquitectura del procesador
Es necesario comprobar si la CPU incorpora las características relevantes para esta vulnerabilidad.
Además, en plataformas virtualizadas debe evaluarse el procesador presentado a la máquina virtual.
Paso 4. Identificar los sistemas expuestos a Internet
Los servicios que reciben conexiones externas requieren atención prioritaria.
Por ejemplo:
- Portales web empresariales.
- Plataformas de autenticación.
- Aplicaciones de clientes.
- Servicios de integración.
- Herramientas de desarrollo accesibles remotamente.
Sin embargo, los servicios internos también deben evaluarse.
Paso 5. Aplicar las actualizaciones del proveedor
La prioridad es utilizar una versión corregida y compatible.
En determinadas aplicaciones puede ser necesario esperar la actualización específica del fabricante.
Además, conviene revisar las notas de versión.
Paso 6. Reiniciar los servicios necesarios
Después de instalar un JDK corregido, los procesos existentes pueden continuar utilizando la versión anterior hasta que se reinicien.
Por ello, debe comprobarse que los servicios vuelven a arrancar con el entorno actualizado.
Paso 7. Verificar el funcionamiento
Tras la actualización, conviene revisar:
- Arranque de los servicios.
- Versión Java realmente ejecutada.
- Estado de las aplicaciones.
- Registros de errores.
- Comunicaciones necesarias.
- Funciones de autenticación.
- Rendimiento.
- Disponibilidad.
La corrección debe considerarse completada cuando se ha comprobado que el sistema utiliza realmente la versión protegida.
Vulnerabilidad Java4Shell: cómo proteger Windows Server
Muchas empresas utilizan Windows Server para ejecutar aplicaciones y servicios empresariales.
Algunas soluciones pueden incorporar Java como dependencia.
Por tanto, conviene revisar el sistema.
Java4Shell en Windows Server 2019, 2022 y 2025
La vulnerabilidad no depende exclusivamente de la versión de Windows Server.
Lo importante es el entorno Java utilizado, la arquitectura del procesador y la exposición de la aplicación.
Por tanto, un servidor moderno no debe considerarse protegido automáticamente.
¿Windows Update corrige Java4Shell?
No necesariamente.
Windows Update proporciona correcciones para Windows y determinados componentes compatibles.
Sin embargo, Java puede instalarse por separado o formar parte de un producto de terceros.
Por eso, una empresa debe comprobar qué fabricante mantiene cada componente.
Aplicaciones empresariales con su propio Java
Algunos programas instalan su propio entorno de ejecución.
Por tanto, sustituir indiscriminadamente archivos Java podría provocar incompatibilidades.
La actuación debe realizarse según las instrucciones del proveedor.
Mantenimiento antes de actualizar
En servidores críticos conviene:
- Verificar las copias de seguridad.
- Identificar las aplicaciones dependientes.
- Comprobar los servicios.
- Planificar el mantenimiento.
- Aplicar el parche compatible.
- Reiniciar los procesos necesarios.
- Comprobar el funcionamiento.
Actualizar rápidamente es importante. Hacerlo con control también lo es.
Vulnerabilidad Java4Shell: cómo proteger servidores Linux
Linux también se utiliza ampliamente para ejecutar aplicaciones Java.
Por ejemplo, puede alojar plataformas web, servicios internos y herramientas de desarrollo.
Además, numerosas soluciones empresariales utilizan distribuciones OpenJDK.
Comprobar Java en Linux
Es necesario revisar qué paquetes y aplicaciones incorporan entornos Java.
Sin embargo, el gestor de paquetes no siempre muestra todos los entornos instalados.
Por ejemplo, una aplicación puede incluir su propio JDK dentro de una carpeta.
Contenedores y aplicaciones
Las imágenes de contenedores también pueden incorporar versiones de Java.
Por tanto, conviene revisar las imágenes utilizadas en los despliegues y sus dependencias.
Además, cuando se publica una imagen corregida, puede ser necesario reconstruir o redistribuir el servicio.
Actualizaciones de distribuciones Linux
Las correcciones pueden distribuirse mediante los repositorios correspondientes.
Sin embargo, el calendario depende del proveedor.
Por tanto, conviene consultar los avisos de seguridad específicos de cada distribución.
Reiniciar los procesos
Instalar paquetes corregidos no significa necesariamente que los procesos existentes hayan cargado la nueva versión.
Por eso, las actualizaciones deben completarse con las comprobaciones y reinicios correspondientes.
Vulnerabilidad Java4Shell: medidas temporales si todavía no puedes actualizar
En determinadas instalaciones, la actualización inmediata puede requerir comprobaciones de compatibilidad.
Por ejemplo, una aplicación crítica puede depender de una versión concreta de Java.
En esos casos, los organismos de seguridad han publicado medidas de mitigación temporal.
Desactivar la optimización vulnerable
CERT-EU describe la posibilidad de desactivar determinadas optimizaciones de Base64 en la máquina virtual Java afectada.
Una de las opciones documentadas es:
-XX:+UnlockDiagnosticVMOptions -XX:-UseBASE64Intrinsics
La aplicación de este ajuste requiere conocimientos de administración Java y un reinicio del proceso.
Además, su comportamiento debe comprobarse según la versión y distribución utilizada.
Desactivar AVX-512 temporalmente
Otra posibilidad es utilizar:
-XX:UseAVX=2
Esta opción restringe el uso de determinadas instrucciones de procesador.
Sin embargo, puede afectar al rendimiento.
Además, está dirigida a entornos x86-64 compatibles.
No debe aplicarse en procesadores ARM64, donde puede impedir el arranque de la JVM.
¿Estas medidas sustituyen el parche?
No.
Son alternativas temporales cuando todavía no puede instalarse una versión corregida.
La solución prioritaria continúa siendo actualizar el entorno Java según las instrucciones del proveedor.
Además, cualquier cambio de parámetros debe probarse para evitar interrupciones.
Vulnerabilidad Java4Shell: ¿puede proteger un firewall empresarial?
Un firewall es una parte importante de la seguridad de red.
Sin embargo, no sustituye las correcciones de las aplicaciones.
Controlar servicios expuestos
Una empresa puede utilizar políticas de firewall para limitar determinados accesos.
Por ejemplo, puede restringir conexiones a servicios que no necesitan estar disponibles públicamente.
Esto ayuda a reducir la superficie de exposición.
Segmentar la red
También pueden separarse redes y servicios según sus necesidades.
Por ejemplo, determinadas aplicaciones empresariales pueden necesitar restricciones de comunicación diferentes de las utilizadas por los puestos de trabajo.
Sin embargo, una segmentación incorrectamente configurada puede seguir permitiendo accesos innecesarios.
Protección de aplicaciones web
Determinadas soluciones WAF pueden incorporar mecanismos para detectar patrones de explotación conocidos.
Microsoft, por ejemplo, ha publicado recomendaciones específicas sobre mitigaciones de Java4Shell mediante Azure WAF.
Sin embargo, ninguna regla de firewall o WAF debería presentarse como sustituto universal de la actualización Java.
Firewall SonicWall y gestión profesional
En GHM Soluciones Informáticas trabajamos con firewalls empresariales SonicWall y políticas de seguridad adaptadas a diferentes infraestructuras.
Su administración puede ayudar a revisar conexiones, limitar exposiciones y mejorar determinados controles de red.
No obstante, el alcance de la protección depende del modelo, las licencias y la configuración instalada.
El firewall puede reducir exposición; el parche corrige el componente vulnerable. Son medidas complementarias.
Vulnerabilidad Java4Shell: monitorización SIEM Wazuh y análisis SOC
Cuando aparece una vulnerabilidad crítica, las empresas necesitan visibilidad sobre sus sistemas.
Además, pueden necesitar investigar acontecimientos anteriores o identificar servicios que están presentando errores.
Por ello, la monitorización resulta relevante.
¿Qué aporta SIEM Wazuh?
Wazuh permite recopilar y analizar registros de sistemas compatibles.
Por ejemplo, pueden integrarse fuentes procedentes de:
- Windows.
- Windows Server.
- Linux.
- macOS.
- Determinados dispositivos de red.
- Firewalls compatibles.
- Aplicaciones que proporcionan registros accesibles.
- Servicios cloud mediante integraciones configuradas.
Sin embargo, el alcance depende de los agentes y fuentes realmente integrados.
Detección de vulnerabilidades en sistemas
Wazuh dispone de capacidades de inventario de software y detección de vulnerabilidades conocidas.
Esto puede ayudar a identificar determinados componentes que necesitan atención.
Sin embargo, no garantiza descubrir automáticamente todos los JDK integrados en aplicaciones comerciales ni determinar por sí solo si Java4Shell es explotable.
Por tanto, el inventario técnico y la revisión de los proveedores continúan siendo necesarios.
Monitorizar errores y comportamientos anómalos
Los administradores pueden revisar determinados acontecimientos relevantes, como:
- Fallos inesperados de procesos Java.
- Reinicios de servicios.
- Errores de aplicaciones.
- Actividad no habitual.
- Intentos de acceso sospechosos.
- Alertas de seguridad procedentes de fuentes integradas.
Sin embargo, estos indicadores no prueban necesariamente que se haya producido una explotación de Java4Shell.
Por ejemplo, una aplicación puede fallar por problemas de configuración o falta de recursos.
¿Qué aporta un SOC?
Un Centro de Operaciones de Seguridad ayuda a revisar y contextualizar acontecimientos relevantes.
Por ejemplo, puede relacionar determinados registros para identificar situaciones que requieren investigación.
En GHM Soluciones Informáticas combinamos análisis SOC con integraciones SIEM Wazuh y correlaciones adaptadas a las infraestructuras administradas.
Además, disponemos de políticas de conservación configurables de hasta 400 días de registros, según el servicio y las fuentes integradas.
Sin embargo, esto no significa que cualquier incidente pueda detectarse automáticamente.
La monitorización facilita la investigación, pero no sustituye los parches ni garantiza detectar todas las intrusiones.
Vulnerabilidad Java4Shell: ¿qué papel tiene la inteligencia artificial?
La investigación de Java4Shell también refleja la evolución de las herramientas de seguridad.
Calif ha explicado que utilizó inteligencia artificial como apoyo durante las tareas de descubrimiento y desarrollo de pruebas de explotación.
Según sus investigadores, estas herramientas permitieron acelerar fases de análisis técnico.
Sin embargo, la investigación también requirió dirección humana y adaptación de los resultados.
La IA como herramienta de investigación
Los modelos de inteligencia artificial pueden ayudar a examinar información y automatizar determinadas tareas.
Esto permite a los equipos defensivos estudiar software y localizar posibles fallos.
Sin embargo, sus resultados necesitan validación.
La IA también puede utilizarse de forma ofensiva
Las mismas capacidades pueden acelerar determinadas actividades de análisis de vulnerabilidades conocidas.
Por tanto, el tiempo de respuesta de las organizaciones adquiere mayor importancia.
¿Significa que la IA puede atacar automáticamente cualquier servidor?
No.
La explotación de vulnerabilidades como Java4Shell requiere condiciones técnicas concretas.
Además, las pruebas realizadas por investigadores no garantizan que exista una campaña capaz de comprometer indiscriminadamente todos los sistemas.
La enseñanza para las empresas es diferente:
Una vulnerabilidad conocida necesita una respuesta organizada, porque las herramientas de investigación y explotación evolucionan continuamente.
Vulnerabilidad Java4Shell: sectores empresariales que deberían revisar sus servidores
La vulnerabilidad afecta a tecnología utilizada por diferentes sectores.
Sin embargo, la exposición depende de las aplicaciones que realmente ejecuta cada organización.
Administraciones de fincas
Las administraciones de fincas utilizan diferentes programas de gestión, servicios web y plataformas documentales.
Por tanto, conviene comprobar si alguna aplicación depende de Java y qué proveedor mantiene ese componente.
Además, los accesos remotos deben revisarse.
Asesorías contables y laborales
Las asesorías pueden utilizar software de gestión, servidores y aplicaciones empresariales.
En determinados casos, estos productos incorporan componentes tecnológicos de terceros.
Por eso, resulta importante mantener un inventario y aplicar las correcciones que correspondan.
Despachos de abogados
Los despachos jurídicos trabajan con información confidencial.
Si utilizan aplicaciones Java, conviene comprobar que los servicios continúan dentro del soporte de sus fabricantes.
Además, deben restringirse los permisos de acceso.
Arquitectura, interiorismo e ingeniería
Los estudios técnicos pueden utilizar aplicaciones específicas, repositorios documentales o herramientas de colaboración.
Por tanto, una revisión debe contemplar tanto los ordenadores como los servidores y servicios cloud utilizados.
Constructoras
Las constructoras pueden utilizar aplicaciones de gestión de proyectos y plataformas compartidas.
Además, pueden disponer de oficinas y ubicaciones conectadas remotamente.
Por ello, conviene revisar el mantenimiento de los sistemas y sus dependencias.
Empresas con servidores de aplicaciones
Las organizaciones que administran plataformas Java propias necesitan una evaluación específica.
Por ejemplo, pueden requerir:
- Inventario de versiones.
- Análisis de exposición.
- Revisión de componentes.
- Actualización del JDK.
- Comprobaciones de compatibilidad.
- Monitorización posterior.
No todas las empresas tienen el mismo riesgo. Pero cualquier organización que dependa de aplicaciones Java debería conocer quién se ocupa de mantenerlas actualizadas.
Vulnerabilidad Java4Shell: una estrategia de respuesta sin paralizar la empresa
La urgencia no debería traducirse en actuaciones improvisadas.
Por ejemplo, sustituir archivos Java dentro de una aplicación comercial sin conocer sus dependencias puede generar problemas.
Por eso, conviene combinar rapidez con control.
1. Identificar los activos afectados
La primera tarea es determinar qué sistemas necesitan revisión.
No debe asumirse que todas las aplicaciones instaladas utilizan Java.
2. Priorizar los servicios críticos
Los sistemas de identidad y las aplicaciones expuestas a Internet requieren especial atención.
Además, debe considerarse la importancia de cada servicio para el negocio.
3. Consultar al fabricante
Cuando una aplicación incluye Java internamente, conviene revisar sus instrucciones de actualización.
El fabricante puede ofrecer un parche específico.
4. Preparar la recuperación
Antes de intervenir en sistemas críticos, deben verificarse los mecanismos de copia y recuperación.
Esto puede facilitar la resolución de problemas si una actualización afecta a la compatibilidad.
5. Aplicar los parches
La actualización debe realizarse mediante los procedimientos apropiados para cada entorno.
Además, los procesos Java deben reiniciarse cuando corresponda.
6. Comprobar el resultado
Después, es necesario verificar que la versión corregida está realmente en uso.
También conviene comprobar el funcionamiento de las aplicaciones.
7. Mantener la supervisión
La publicación de una corrección no elimina la necesidad de revisar los registros y acontecimientos de seguridad.
Por ello, las medidas preventivas y la monitorización deben continuar.
El objetivo es reducir la exposición sin introducir riesgos operativos innecesarios durante el mantenimiento.
Vulnerabilidad Java4Shell: cómo puede ayudar GHM Soluciones Informáticas
En GHM Soluciones Informáticas ayudamos a pequeñas y medianas empresas a mantener sus infraestructuras tecnológicas protegidas y administradas profesionalmente.
Nuestro enfoque combina mantenimiento, revisión de vulnerabilidades, seguridad perimetral y monitorización.
Revisión de servidores Windows y Linux
Podemos evaluar el estado de servidores y aplicaciones dentro del alcance contratado.
Por ejemplo, conviene revisar versiones, actualizaciones, servicios y configuraciones.
Además, las aplicaciones que incorporan Java requieren una comprobación específica.
Identificación de sistemas vulnerables
Una auditoría puede ayudar a determinar qué componentes necesitan actualización.
Sin embargo, algunas aplicaciones requieren información adicional del fabricante para confirmar su exposición.
Por eso, la evaluación debe contemplar las dependencias reales.
Actualizaciones y mantenimiento
El mantenimiento profesional permite planificar correcciones y comprobar su resultado.
Además, facilita coordinar actuaciones sobre aplicaciones críticas.
Protección de servidores y redes
La administración de firewalls, las políticas de acceso y la segmentación pueden ayudar a reducir determinadas exposiciones.
Sin embargo, estas medidas deben complementar los parches.
Monitorización SIEM Wazuh y SOC
Nuestro servicio de análisis de seguridad permite estudiar registros procedentes de fuentes compatibles y priorizar determinados acontecimientos.
Además, podemos revisar las necesidades de integración según las características de cada entorno.
Auditorías de ciberseguridad
Una auditoría permite identificar riesgos y establecer prioridades.
Por ejemplo, puede contemplar:
- Versiones de software.
- Sistemas sin soporte.
- Servicios expuestos.
- Accesos administrativos.
- Configuraciones de seguridad.
- Necesidades de actualización.
- Monitorización.
- Procedimientos de recuperación.
Conoce nuestro servicio de auditoría de ciberseguridad para empresas.
Conclusión: Java4Shell recuerda por qué las aplicaciones empresariales necesitan mantenimiento
La vulnerabilidad Java4Shell (CVE-2026-114938) demuestra que incluso tecnologías consolidadas pueden presentar problemas graves de seguridad.
El fallo afecta a una optimización de la máquina virtual Java en determinadas versiones y procesadores.
Bajo condiciones específicas, puede provocar interrupciones o permitir consecuencias más graves.
Sin embargo, no todos los sistemas Java son vulnerables, y la explotación requiere una combinación técnica concreta.
Oracle y el proyecto OpenJDK publicaron correcciones el 17 de noviembre de 2026.
Además, CISA, CERT-EU y el CCN-CERT recomiendan actualizar las instalaciones afectadas con prioridad.
Para las empresas, la principal enseñanza es clara:
No basta con que una aplicación funcione correctamente. También necesita mantener actualizados los componentes tecnológicos de los que depende.
Por tanto, conviene:
- Inventariar las aplicaciones Java.
- Identificar las versiones utilizadas.
- Comprobar los entornos y procesadores afectados.
- Revisar los servicios expuestos.
- Aplicar los parches disponibles.
- Coordinar actualizaciones con los fabricantes.
- Comprobar el resultado del mantenimiento.
- Mantener medidas de seguridad perimetral.
- Revisar los registros y acontecimientos relevantes.
- Preparar procedimientos de recuperación.
Además, las empresas deberían conocer qué aplicaciones incorporan Java internamente, aunque el componente no aparezca claramente en su inventario.
En GHM Soluciones Informáticas ayudamos a las organizaciones a gestionar estas necesidades mediante mantenimiento de servidores, auditorías de ciberseguridad, protección de redes y monitorización profesional.
¿Sabes si alguna aplicación de tu empresa utiliza Java vulnerable?
¿Tus servidores utilizan versiones soportadas?
¿Conoces qué aplicaciones incluyen su propio JDK?
¿Quién comprueba las actualizaciones de los proveedores?
¿Tus servicios empresariales están expuestos innecesariamente a Internet?
¿Existe un procedimiento para investigar alertas y errores?
Solicita una revisión de ciberseguridad de tus servidores y aplicaciones empresariales.
En GHM Soluciones Informáticas podemos estudiar tu infraestructura para identificar riesgos, establecer prioridades y coordinar las medidas de protección apropiadas.
Solicita una auditoría de ciberseguridad para tu empresa.
También puedes contactar con GHM Soluciones Informáticas.
Preguntas frecuentes sobre la vulnerabilidad Java4Shell
¿Qué es la vulnerabilidad Java4Shell?
Java4Shell es una vulnerabilidad de corrupción de memoria identificada como CVE-2026-114938 que afecta a determinadas versiones y entornos de ejecución Java.
¿Cuál es el identificador CVE de Java4Shell?
El identificador oficial es CVE-2026-114938.
¿Cuándo se publicó Java4Shell?
La vulnerabilidad se divulgó públicamente el 17 de noviembre de 2026, fecha en la que también se publicaron correcciones para las principales ramas afectadas.
¿Qué gravedad tiene la vulnerabilidad Java4Shell?
El CCN-CERT la clasifica como crítica, con una puntuación de 9,2 según CVSS 4.0. Oracle publica una puntuación de 8,1 conforme a CVSS 3.1.
¿Qué versiones de Java están afectadas por Java4Shell?
Las principales ramas afectadas incluyen determinados entornos Java 17, 21, 25 y 27, además de una compilación especial de rendimiento de Java 8. La exposición depende también del procesador y la aplicación.
¿Java4Shell afecta a todos los servidores Java?
No. Deben concurrir condiciones específicas relacionadas con la versión Java, la CPU y el procesamiento de datos mediante el componente vulnerable.
¿Java 11 está afectado por Java4Shell?
Según los análisis técnicos consultados, Java 11 no incorpora la optimización afectada por este fallo concreto. Sin embargo, debe mantenerse actualizado frente a otras vulnerabilidades.
¿Java 8 está afectado por Java4Shell?
La versión estándar de Java 8 no está afectada del mismo modo. Oracle identificó determinadas compilaciones de rendimiento de Java 8 que sí necesitan corrección.
¿Los procesadores ARM64 están afectados?
No por este fallo específico, según los avisos oficiales consultados. La vulnerabilidad depende de determinadas instrucciones AVX-512 VBMI de procesadores x86-64.
¿Java4Shell afecta a Windows Server?
Puede afectar a aplicaciones Java ejecutadas en Windows Server cuando concurren los requisitos técnicos necesarios. No depende exclusivamente de la versión de Windows.
¿Java4Shell afecta a Linux?
Sí. Determinadas aplicaciones y servidores Linux que utilizan entornos Java vulnerables pueden estar afectados cuando se cumplen las condiciones de explotación.
¿Windows Update corrige automáticamente Java4Shell?
No necesariamente. Java puede estar instalado de forma independiente o integrado en aplicaciones comerciales. Debe actualizarse el entorno realmente utilizado.
¿Existe un parche para Java4Shell?
Sí. Oracle y OpenJDK publicaron correcciones el 17 de noviembre de 2026. Las distribuciones derivadas tienen sus propios paquetes y calendarios.
¿Qué versión corrige Java4Shell en Java 17?
La versión corregida de referencia es 17.0.21.1, según los avisos publicados para esa rama.
¿Qué versión corrige Java4Shell en Java 21?
La versión corregida de referencia es 21.0.13.1.
¿Qué versión corrige Java4Shell en Java 25?
La versión corregida de referencia es 25.0.5.1.
¿Qué versión corrige Java4Shell en Java 27?
La versión corregida de referencia es 27.0.1.1.
¿Java4Shell puede permitir ejecución remota de código?
Sí, bajo condiciones específicas. Las investigaciones han demostrado escenarios en los que el fallo puede utilizarse para ejecutar código sin autenticación.
¿Se conocen ataques masivos confirmados con Java4Shell?
Los informes públicos consultados hasta el 18 de noviembre de 2026 no recogían campañas confirmadas de explotación activa generalizada. La situación puede evolucionar y debe seguirse mediante avisos oficiales.
¿Java4Shell es lo mismo que Log4Shell?
No. Son vulnerabilidades diferentes. Java4Shell afecta a una optimización del entorno Java, mientras que Log4Shell afectaba a la biblioteca de registro Log4j.
¿Un firewall puede impedir Java4Shell?
Puede limitar determinadas conexiones o reducir la exposición, pero no corrige la vulnerabilidad interna del entorno Java. La actualización continúa siendo la medida principal.
¿Qué aplicaciones pueden utilizar Java vulnerable?
Entre las aplicaciones que necesitan revisión pueden encontrarse plataformas de identidad, herramientas de desarrollo, aplicaciones empresariales y determinados servicios de almacenamiento o búsqueda que utilizan OpenJDK.
¿Basta con ejecutar java -version?
No siempre. Algunas aplicaciones incorporan su propio entorno Java. Debe comprobarse qué versión utiliza realmente cada proceso.
¿Puedo desactivar temporalmente la función vulnerable?
Existen parámetros de mitigación temporal publicados por organismos de seguridad. Deben aplicarse por administradores cualificados y comprobarse antes de utilizarlos en producción.
¿Wazuh detecta automáticamente Java4Shell?
No necesariamente. Wazuh puede ayudar con inventarios y detección de vulnerabilidades conocidas, pero identificar un entorno Java integrado y confirmar su exposición puede requerir comprobaciones adicionales.
¿Qué debería actualizar primero una empresa?
Conviene priorizar los servicios Java afectados y expuestos a Internet, las plataformas de identidad y las aplicaciones críticas, según los avisos de los fabricantes.
¿Cómo puede ayudar GHM Soluciones Informáticas?
Mediante auditorías de ciberseguridad, revisión de servidores Windows y Linux, mantenimiento de aplicaciones, gestión de actualizaciones, seguridad de redes y monitorización SIEM Wazuh con análisis SOC.
