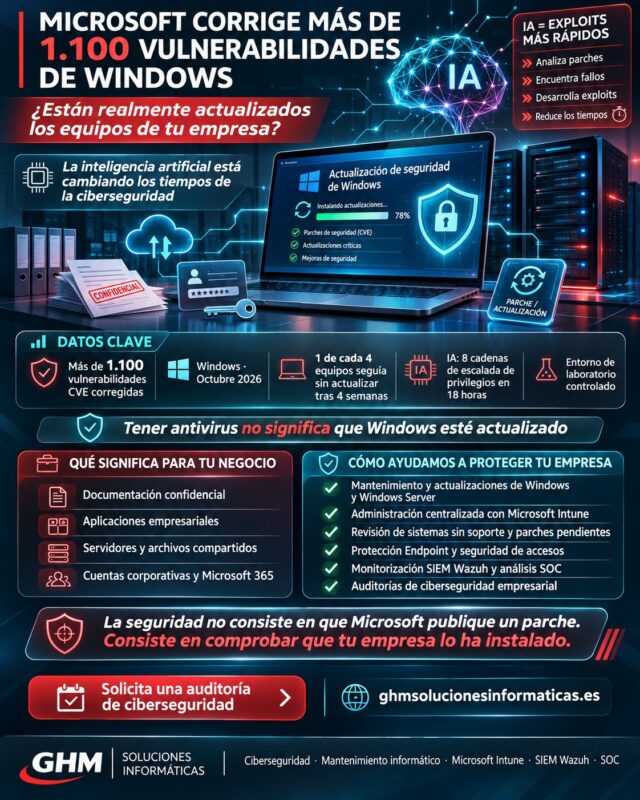
Las actualizaciones de Windows se han convertido en una prioridad de ciberseguridad para las empresas. Microsoft ha confirmado que su actualización mensual de octubre de 2026 abordó más de 1.100 vulnerabilidades identificadas mediante CVE. Además, advierte de que la inteligencia artificial puede acelerar el desarrollo de herramientas capaces de aprovechar fallos conocidos mientras los equipos permanecen sin actualizar.
La advertencia procede de una publicación oficial del 5 de noviembre de 2026, firmada por Nuno Costa, responsable de Windows Servicing and Delivery en Microsoft.
Sin embargo, hay otro dato que debería preocupar especialmente a los responsables de cualquier organización.
Según información diagnóstica recogida por Microsoft en agosto de 2026, en una muestra de dispositivos empresariales:
- Menos de la mitad había instalado la actualización de seguridad correspondiente después de dos semanas.
- Aproximadamente uno de cada cuatro continuaba sin actualizar después de cuatro semanas.
Estas cifras no representan necesariamente a todas las empresas ni corresponden específicamente al parche de octubre.
Pero ponen de manifiesto una situación importante: existen organizaciones que tardan varias semanas en aplicar correcciones de seguridad que ya están disponibles.
Hasta hace unos años, los ciberdelincuentes podían necesitar bastante tiempo para analizar una vulnerabilidad y desarrollar herramientas capaces de aprovecharla.
Ahora, determinadas investigaciones muestran que la inteligencia artificial puede reducir considerablemente ese plazo.
Esto no significa que todos los fallos de Windows puedan explotarse automáticamente ni que Microsoft haya confirmado ataques relacionados con las 1.100 vulnerabilidades de octubre.
Sin embargo, sí plantea una cuestión relevante:
¿Qué ocurre cuando una vulnerabilidad puede investigarse en horas, pero una empresa tarda semanas en instalar la corrección?
En GHM Soluciones Informáticas analizamos las cifras oficiales, las investigaciones sobre inteligencia artificial y las medidas que pueden adoptar las pymes para reducir su exposición.
Además, explicamos cómo la gestión profesional de actualizaciones, Microsoft Intune, Windows Autopatch, la protección Endpoint y la monitorización SIEM Wazuh pueden ayudar a proteger ordenadores y servidores empresariales.
Actualizaciones de Windows: qué ha comunicado Microsoft en noviembre de 2026
El 5 de noviembre, Microsoft publicó un análisis sobre la evolución de la gestión de vulnerabilidades en la era de la inteligencia artificial.
El documento explica cómo la compañía está utilizando nuevas herramientas para identificar fallos de seguridad, desarrollar correcciones y mejorar sus procedimientos de validación.
Sin embargo, también advierte de que esas capacidades tecnológicas pueden ser utilizadas por atacantes.
El mensaje principal es que las organizaciones necesitan reducir el tiempo transcurrido entre la publicación de un parche y su instalación efectiva.
Puedes consultar el comunicado original de Microsoft sobre gestión de vulnerabilidades e inteligencia artificial.
Actualizaciones de Windows: más de 1.100 CVE abordadas en octubre
Microsoft confirma que la actualización mensual de octubre de 2026 abordó más de 1.100 identificadores CVE relacionados con Windows.
CVE significa Common Vulnerabilities and Exposures.
Se trata de un sistema de identificación pública que facilita el seguimiento de vulnerabilidades conocidas.
Cada identificador permite relacionar información técnica, correcciones y avisos de seguridad.
Sin embargo, más de 1.100 CVE no significan necesariamente 1.100 ataques activos ni 1.100 vulnerabilidades críticas explotables de la misma manera.
Los riesgos pueden ser diferentes según el componente, la versión de Windows y las condiciones necesarias para aprovechar cada fallo.
Actualizaciones de Windows: ¿significa esto que Windows es menos seguro?
Microsoft señala que el aumento en el número de vulnerabilidades identificadas no demuestra automáticamente un deterioro de la seguridad.
También puede reflejar una capacidad superior para localizar y corregir problemas.
Por ejemplo, las herramientas de análisis automatizado pueden estudiar más código y detectar situaciones que anteriormente resultaban difíciles de identificar.
Sin embargo, esta mejora también aumenta la importancia de que las correcciones lleguen rápidamente a los dispositivos.
Actualizaciones de Windows: qué empresas deben prestar atención
La advertencia es especialmente relevante para organizaciones que dependen de:
- Ordenadores Windows utilizados por empleados.
- Servidores de archivos y aplicaciones.
- Controladores de dominio.
- Escritorios remotos.
- Servicios publicados en Internet.
- Sistemas de gestión empresarial.
- Equipos que trabajan desde diferentes ubicaciones.
La exposición real depende de las versiones utilizadas, las vulnerabilidades que les afectan y los controles existentes.
El objetivo no es actualizar todos los sistemas de forma improvisada, sino disponer de procedimientos que permitan aplicar las correcciones con rapidez y seguridad.
Actualizaciones de Windows: uno de cada cuatro equipos seguía sin parche después de cuatro semanas
Una de las cifras más relevantes del comunicado está relacionada con los retrasos en las actualizaciones.
Microsoft utilizó datos diagnósticos de agosto de 2026 para estudiar el ritmo de instalación en una muestra de equipos empresariales.
Actualizaciones de Windows: qué muestran los datos
| Tiempo desde la publicación | Resultado de la muestra |
|---|---|
| Dos semanas | Menos del 50 % había instalado el parche |
| Cuatro semanas | Aproximadamente el 25 % seguía sin instalarlo |
Microsoft no proporciona en esa publicación el tamaño completo de la muestra ni todos los detalles de su composición.
Por tanto, no debemos presentar esos porcentajes como una estadística universal.
Tampoco sería correcto afirmar que se refieren a la actualización de octubre, porque proceden de agosto.
Actualizaciones de Windows: por qué cuatro semanas pueden representar un problema
Una vez que un fabricante publica una corrección, la información sobre el fallo comienza a estar disponible para investigadores y otras personas interesadas.
Además, determinadas técnicas permiten comparar las versiones anteriores y posteriores de un componente.
Este análisis puede ayudar a comprender qué problema se corrigió.
Por tanto, los equipos que continúan utilizando versiones vulnerables pueden permanecer expuestos durante un periodo innecesariamente largo.
Sin embargo, no todos los fallos tienen la misma facilidad de explotación.
Por eso, el riesgo debe evaluarse según las condiciones técnicas y los activos afectados.
Actualizaciones de Windows: el coste de no conocer el estado de los equipos
Una empresa puede creer que todos sus ordenadores están actualizados porque Windows Update está activado.
Sin embargo, pueden existir situaciones como:
- Actualizaciones descargadas pero pendientes de reinicio.
- Errores de instalación.
- Equipos que permanecen desconectados.
- Dispositivos sin espacio suficiente.
- Políticas que retrasan las actualizaciones.
- Sistemas que ya no reciben soporte.
Por tanto, tener activadas las actualizaciones automáticas no equivale a comprobar que se han instalado correctamente.
Actualizaciones de Windows: cómo cambia el riesgo con la inteligencia artificial
La inteligencia artificial puede ayudar a analizar grandes cantidades de información y automatizar tareas técnicas.
En ciberseguridad, estas capacidades tienen aplicaciones tanto defensivas como ofensivas.
Por ejemplo, pueden utilizarse para identificar vulnerabilidades y facilitar su corrección.
Sin embargo, también pueden acelerar determinadas fases de investigación de fallos ya publicados.
Actualizaciones de Windows: qué es una vulnerabilidad N-day
Una vulnerabilidad N-day es un fallo de seguridad que ya se conoce públicamente y para el que puede existir una corrección disponible.
El riesgo aparece cuando algunos sistemas ya están protegidos y otros continúan utilizando versiones vulnerables.
Esta situación se conoce como patch gap, o brecha temporal de actualización.
Por ejemplo, una empresa puede haber instalado el parche en sus servidores, mientras determinados ordenadores todavía esperan la actualización.
Durante ese periodo existen diferentes niveles de protección dentro de la misma organización.
Actualizaciones de Windows: por qué la IA reduce los tiempos
Tradicionalmente, investigar determinadas vulnerabilidades requería conocimientos especializados y un trabajo considerable.
Los nuevos modelos de inteligencia artificial pueden automatizar partes del análisis.
Por ejemplo, determinadas investigaciones han demostrado que pueden ayudar a interpretar información técnica y desarrollar pruebas de concepto en condiciones controladas.
Sin embargo, estas capacidades no garantizan que cualquier vulnerabilidad pueda explotarse.
Además, una prueba de laboratorio no equivale automáticamente a una campaña de ataques real.
Actualizaciones de Windows: un parche publicado también aporta información
Cuando Microsoft publica una actualización de seguridad, también proporciona información sobre los problemas corregidos.
Esto permite a los administradores comprender los riesgos y tomar decisiones.
Sin embargo, los cambios también pueden ser estudiados por investigadores con diferentes objetivos.
Por tanto, la publicación de un parche inicia una etapa en la que resulta importante que los sistemas afectados reciban protección cuanto antes.
Una corrección disponible no protege a un equipo hasta que se instala y se completa el proceso necesario para que entre en vigor.
Actualizaciones de Windows: Anthropic demuestra ocho escaladas de privilegios en laboratorio
Microsoft hace referencia a una investigación de Anthropic, publicada el 8 de junio de 2026, sobre la capacidad de los modelos de inteligencia artificial para desarrollar exploits de vulnerabilidades conocidas.
El estudio analizó diferentes productos, entre ellos Windows.
Los investigadores utilizaron un entorno controlado y evaluaron el comportamiento de modelos especializados.
Puedes consultar la investigación original de Anthropic sobre exploits N-day.
Actualizaciones de Windows: 21 vulnerabilidades del kernel estudiadas
Los investigadores seleccionaron 21 vulnerabilidades de escalada local de privilegios del kernel de Windows corregidas durante enero y febrero de 2026.
Se trata de una clase de vulnerabilidades que, bajo determinadas condiciones, puede permitir a un usuario con permisos reducidos obtener privilegios superiores.
Es importante entender esta diferencia.
Una escalada local de privilegios no equivale a conseguir acceso inicial a un ordenador desde Internet.
En el experimento, el modelo partía de un usuario con permisos limitados dentro del sistema.
Actualizaciones de Windows: 18 pruebas de concepto en menos de seis horas
El modelo Claude Mythos Preview consiguió desarrollar pruebas de concepto capaces de provocar el comportamiento vulnerable en 18 de los 21 casos evaluados.
La primera se obtuvo en aproximadamente 31 minutos.
El conjunto de 18 pruebas se completó en menos de seis horas, con un coste aproximado de 2.200 dólares en créditos de API.
Sin embargo, provocar un fallo del sistema no significa necesariamente obtener control sobre él.
Por eso, los investigadores realizaron una segunda evaluación.
Actualizaciones de Windows: ocho cadenas completas de explotación
En las pruebas posteriores, Mythos Preview consiguió desarrollar ocho cadenas diferentes de escalada de privilegios.
En ese entorno, las cadenas permitían pasar de un usuario con permisos limitados al nivel de privilegios SYSTEM.
El coste total indicado para este grupo de experimentos fue de aproximadamente 15.700 dólares en créditos de API.
La gráfica publicada por los investigadores sitúa la obtención del octavo resultado alrededor de las 18 horas.
Estas cifras muestran una aceleración significativa de determinadas tareas técnicas.
Sin embargo, no deben interpretarse como una demostración de que cualquier atacante puede comprometer cualquier empresa en ese tiempo.
Actualizaciones de Windows: qué limitaciones tenía el experimento
El estudio utilizó un entorno de laboratorio con Windows Server 2025.
Además:
- La máquina virtual estaba preparada para evaluar los fallos seleccionados.
- El modelo trabajaba con una cuenta de pocos privilegios.
- No disponía de acceso a la red desde el entorno de ejecución.
- No se evaluaba cómo conseguir acceso inicial a una empresa.
- No se medían las capacidades para evadir todas las herramientas de detección.
- No se estudiaba una campaña real contra organizaciones.
Por tanto, el resultado demuestra una capacidad técnica bajo determinadas condiciones.
No demuestra que las vulnerabilidades de octubre de 2026 hayan sido utilizadas en ataques reales desarrollados por inteligencia artificial.
Actualizaciones de Windows: qué significa todo esto para una pyme
Las pequeñas y medianas empresas suelen disponer de menos recursos técnicos que una gran corporación.
Sin embargo, dependen igualmente de sus sistemas informáticos.
Por ejemplo, pueden utilizar aplicaciones de contabilidad, programas de gestión documental, correo electrónico, almacenamiento compartido y conexiones remotas.
Una incidencia importante podría afectar a su actividad.
Actualizaciones de Windows: proteger la información de clientes
Un ordenador puede permitir el acceso a documentación empresarial.
Por ejemplo, un empleado puede utilizarlo para consultar contratos, facturas o archivos compartidos.
Si el sistema contiene vulnerabilidades conocidas, la organización debe evaluar su exposición y aplicar las correcciones correspondientes.
Sin embargo, la existencia de un fallo no demuestra que los documentos hayan quedado comprometidos.
Actualizaciones de Windows: reducir interrupciones del negocio
Determinados incidentes informáticos pueden provocar indisponibilidad de aplicaciones.
Por ello, mantener los sistemas actualizados forma parte de la estrategia de continuidad.
Además, conviene mantener copias de seguridad y procedimientos de recuperación.
Actualizaciones de Windows: proteger también los accesos remotos
Los servicios de acceso remoto necesitan controles especialmente cuidadosos.
Por ejemplo, conviene revisar qué conexiones están permitidas y quién dispone de autorización.
Además, los dispositivos utilizados para conectarse deben mantenerse actualizados.
La seguridad del servidor también depende de la seguridad de los equipos que acceden a él.
Actualizaciones de Windows: qué equipos deberían actualizarse primero
Microsoft insiste en que la prioridad debe establecerse según los sistemas y su exposición.
No todos los dispositivos tienen la misma importancia para la actividad del negocio.
Por tanto, conviene establecer un orden de actuación.
Actualizaciones de Windows: servicios expuestos a Internet
Los sistemas que ofrecen servicios accesibles desde Internet pueden requerir una atención prioritaria.
Por ejemplo, servidores web, servicios remotos o determinadas aplicaciones empresariales.
Sin embargo, la urgencia depende de la vulnerabilidad y de los mecanismos de protección existentes.
Por eso, resulta importante revisar los avisos oficiales.
Actualizaciones de Windows: controladores de dominio e identidades
Los sistemas que administran identidades y permisos desempeñan una función crítica.
Un problema de seguridad en esta infraestructura podría tener consecuencias importantes para la organización.
Por tanto, conviene mantener procedimientos específicos de mantenimiento y actualización.
Actualizaciones de Windows: servidores de archivos y aplicaciones
Los servidores pueden almacenar documentación de clientes y ejecutar aplicaciones necesarias para la actividad empresarial.
Por ello, las actualizaciones deben planificarse teniendo en cuenta tanto la seguridad como la disponibilidad.
Además, conviene verificar previamente las copias y la posibilidad de recuperación.
Actualizaciones de Windows: puestos de trabajo
Los ordenadores utilizados diariamente por los empleados también requieren mantenimiento.
Sin embargo, el orden de despliegue puede adaptarse a las necesidades de cada organización.
Por ejemplo, determinados equipos pueden recibir primero las actualizaciones para comprobar su compatibilidad.
Actualizaciones de Windows: actualizaciones acumulativas
Microsoft recuerda que las actualizaciones mensuales de seguridad de Windows son acumulativas.
Por tanto, la empresa debería establecer qué equipos actualiza primero, en lugar de intentar seleccionar arbitrariamente algunas correcciones y aplazar otras dentro del paquete.
Este enfoque permite gestionar prioridades sin perder de vista la protección completa disponible para cada versión.
Actualizaciones de Windows: Windows 11 24H2 Home y Pro han finalizado su servicio
Además de mantener instalados los parches, las empresas necesitan utilizar sistemas operativos que continúen recibiendo soporte.
Microsoft confirma que Windows 11 24H2 Home y Pro dejaron de recibir actualizaciones el 13 de octubre de 2026.
Por tanto, los dispositivos que utilizan estas ediciones necesitan revisar su situación.
Actualizaciones de Windows: diferencia entre Home, Pro y Enterprise
Es importante no generalizar.
El final del mantenimiento de Windows 11 24H2 Home y Pro no significa que todas las ediciones de 24H2 hayan perdido soporte.
Según el calendario oficial de Microsoft:
| Versión de Windows 11 | Fin de servicio Home/Pro | Fin de servicio Enterprise/Education |
|---|---|---|
| 24H2 | 13 de octubre de 2026 | 12 de octubre de 2027 |
| 25H2 | 12 de octubre de 2027 | 10 de octubre de 2028 |
| 26H2 | 10 de octubre de 2028 | 9 de octubre de 2029 |
Estos calendarios corresponden a las ediciones y canales indicados por Microsoft. Las versiones LTSC y determinados dispositivos especializados tienen condiciones distintas.
Puedes consultar la información oficial del ciclo de vida de Windows 11.
Actualizaciones de Windows: qué hacer con un equipo 24H2 Pro
Si una empresa utiliza Windows 11 24H2 Pro, debería comprobar la compatibilidad con una versión que continúe recibiendo actualizaciones.
Por ejemplo, Microsoft recomienda utilizar versiones soportadas como Windows 11 25H2 o 26H2 cuando corresponda.
Además, conviene revisar las aplicaciones empresariales antes de realizar una actualización de características.
Actualizaciones de Windows: qué ocurre con Windows 10
El soporte general de Windows 10 finalizó el 14 de octubre de 2025.
Sin embargo, Microsoft dispone de un programa específico de actualizaciones de seguridad ampliadas, conocido como ESU, para determinados equipos y condiciones.
Las empresas que utilicen Windows 10 deberían comprobar si sus dispositivos están correctamente inscritos en ese programa o planificar su migración.
No debe asumirse que Windows 10 continúa recibiendo parches ordinarios simplemente porque Windows Update siga funcionando.
Actualizaciones de Windows Server: proteger servidores sin interrumpir la actividad
Los servidores empresariales necesitan una estrategia de mantenimiento específica.
A diferencia de un ordenador de oficina, un servidor puede proporcionar servicios a numerosos usuarios.
Por ejemplo, puede encargarse de aplicaciones, archivos, autenticación o bases de datos.
Por tanto, una actualización puede requerir preparación y coordinación.
Actualizaciones de Windows Server: sistemas 2019, 2022 y 2025
En noviembre de 2026, Windows Server 2019, 2022 y 2025 continúan dentro de sus respectivos periodos de soporte extendido o principal, según la versión.
Sin embargo, el soporte no significa que puedan permanecer sin actualizaciones.
Cada sistema debe recibir las correcciones que le correspondan.
Además, una empresa necesita revisar las aplicaciones instaladas y las dependencias existentes.
Actualizaciones de Windows Server: preparar el mantenimiento
Antes de intervenir en un servidor crítico conviene:
- Comprobar el estado del sistema.
- Revisar las actualizaciones pendientes.
- Verificar las copias de seguridad.
- Identificar servicios y aplicaciones dependientes.
- Planificar una ventana de mantenimiento.
- Confirmar las posibilidades de recuperación.
- Comprobar los servicios después de reiniciar.
Estas medidas pueden reducir la probabilidad de interrupciones prolongadas.
Actualizaciones de Windows Server: qué hacer cuando Windows Update falla
En algunos servidores, la instalación de actualizaciones puede presentar errores.
Por ejemplo, pueden existir problemas relacionados con el almacén de componentes, servicios de actualización, dependencias o espacio de almacenamiento.
En estos casos, conviene realizar un diagnóstico.
No es recomendable eliminar indiscriminadamente archivos del sistema ni aplicar procedimientos de reparación sin comprobar previamente su alcance.
Además, los servidores necesitan una atención especial cuando se utilizan aplicaciones empresariales antiguas.
Actualizaciones de Windows Server: hotpatch en entornos compatibles
Microsoft también dispone de mecanismos de actualización en caliente para determinados servidores compatibles.
Por ejemplo, Windows Server 2025 admite modalidades de hotpatch en entornos elegibles.
Sin embargo, su disponibilidad depende de la edición, la infraestructura y los requisitos de administración correspondientes.
No todos los servidores Windows pueden recibir cualquier actualización de seguridad sin reiniciarse.
La información oficial se encuentra en la documentación de Microsoft sobre actualización y mantenimiento de Windows Server.
Actualizaciones de Windows: cómo ayuda Microsoft Intune a las empresas
Una de las principales dificultades para las pymes es mantener actualizados todos sus equipos sin depender exclusivamente de cada empleado.
Microsoft Intune permite gestionar dispositivos corporativos y establecer determinadas políticas de actualización.
Además, proporciona información que puede ayudar a comprobar su estado.
Actualizaciones de Windows: inventario de dispositivos
Antes de definir una estrategia, la empresa necesita conocer sus equipos.
Por ejemplo:
- Qué ordenadores utiliza.
- Qué versión de Windows tiene cada uno.
- Qué dispositivos están administrados.
- Qué equipos necesitan atención.
- Qué sistemas ya no reciben soporte.
Este inventario ayuda a identificar prioridades.
Actualizaciones de Windows: anillos de actualización
Intune permite configurar políticas de actualización para dispositivos Windows compatibles.
Por ejemplo, pueden establecerse distintos grupos de despliegue.
De esta forma, una empresa puede comprobar inicialmente las actualizaciones en determinados equipos y continuar después con el resto.
Sin embargo, los retrasos deben mantenerse dentro de unos plazos adecuados al riesgo.
Actualizaciones de Windows: reinicios y cumplimiento
Una actualización puede descargarse e instalarse, pero necesitar un reinicio para completar su aplicación.
Por eso, también es importante revisar los plazos de reinicio.
Además, las políticas de cumplimiento pueden utilizarse para establecer determinadas condiciones relacionadas con el estado de los dispositivos.
Actualizaciones de Windows: acceso a Microsoft 365
Cuando se configuran correctamente Microsoft Entra, Intune y las políticas de Acceso Condicional, una organización puede establecer requisitos para el acceso a determinadas aplicaciones empresariales.
Por ejemplo, pueden aplicarse controles sobre dispositivos administrados y compatibles.
Sin embargo, estas funciones requieren las licencias y configuraciones correspondientes.
La administración centralizada permite pasar de esperar que cada usuario actualice su ordenador a disponer de políticas y seguimiento profesional.
Actualizaciones de Windows: qué aporta Windows Autopatch
Windows Autopatch es una solución de Microsoft orientada a simplificar la gestión de actualizaciones de Windows y determinados componentes empresariales.
Su integración con Intune permite administrar dispositivos compatibles mediante políticas y grupos de despliegue.
Actualizaciones de Windows: despliegue progresivo
Las actualizaciones pueden organizarse para reducir riesgos de compatibilidad.
Por ejemplo, una organización puede utilizar diferentes fases de distribución.
Además, dispone de información para comprobar el estado de los equipos gestionados.
Actualizaciones de Windows: priorizar problemas críticos
Windows Autopatch contempla mecanismos para acelerar determinadas actualizaciones de calidad cuando existe una necesidad de seguridad.
Sin embargo, las actualizaciones aceleradas no deben sustituir una política ordinaria de mantenimiento.
La empresa necesita combinar una estrategia continua con procedimientos para situaciones urgentes.
Actualizaciones de Windows: requisitos de licencia
Es importante aclarar que disponer de Microsoft Intune Plan 1 no implica automáticamente tener acceso a todas las capacidades de Windows Autopatch y hotpatch.
Entre las licencias que pueden ofrecer acceso a Windows Autopatch, según los requisitos de Microsoft, se encuentran:
- Microsoft 365 Business Premium.
- Determinadas licencias Windows Enterprise E3/E5.
- Otras licencias empresariales o educativas elegibles.
El alcance de las funciones depende de cada modalidad.
Por ello, conviene revisar los derechos de licencia antes de diseñar el despliegue.
Puedes consultar los requisitos y capacidades oficiales de Windows Autopatch.
Actualizaciones de Windows: hotpatch y parches sin reiniciar
Una de las dificultades habituales del mantenimiento empresarial son los reinicios.
Por ejemplo, un empleado puede tener abiertas aplicaciones importantes.
Del mismo modo, un servidor puede necesitar mantener disponibles determinados servicios.
Hotpatch permite aplicar ciertas actualizaciones de seguridad sin requerir un reinicio inmediato.
Actualizaciones de Windows: cómo ayuda hotpatch
En dispositivos elegibles, las correcciones compatibles pueden entrar en funcionamiento sin reiniciar el equipo.
Además, estos paquetes suelen tener un tamaño inferior al de determinadas actualizaciones acumulativas tradicionales.
Esto puede reducir interrupciones y facilitar la implantación de parches.
Actualizaciones de Windows: qué requisitos se necesitan
En Windows 11, las funciones de hotpatch requieren condiciones específicas.
Entre ellas se encuentran:
- Una licencia elegible.
- Una versión compatible de Windows 11.
- Administración mediante Microsoft Intune.
- Las políticas de actualización correspondientes.
- Seguridad basada en virtualización (VBS) activada.
- Una versión base compatible y actualizada.
Por tanto, no es una característica universal de todos los ordenadores Windows.
Actualizaciones de Windows: ¿desaparecen todos los reinicios?
No.
Microsoft establece actualizaciones acumulativas de referencia, conocidas como baseline updates, que se distribuyen periódicamente.
Estas pueden requerir reinicio.
Por ello, hotpatch reduce determinados reinicios, pero no elimina completamente la necesidad de reiniciar equipos para mantenerlos actualizados.
Consulta la documentación oficial de Microsoft sobre actualizaciones hotpatch.
Actualizaciones de Windows: Microsoft también utiliza inteligencia artificial para defenderse
El comunicado de Microsoft no se limita a advertir sobre las capacidades ofensivas de la inteligencia artificial.
También describe cómo la compañía está utilizando esta tecnología para detectar vulnerabilidades.
Uno de los ejemplos es MDASH, un sistema de análisis de código asistido por IA.
Actualizaciones de Windows: qué es MDASH
MDASH utiliza diferentes modelos de inteligencia artificial y agentes especializados para examinar código.
La documentación oficial describe un sistema que puede trabajar con más de 100 agentes especializados.
Cada uno se centra en determinadas clases de vulnerabilidades.
Por ejemplo, pueden analizarse problemas relacionados con memoria, validación de datos o permisos.
Actualizaciones de Windows: validación de hallazgos
Los resultados de un análisis automatizado necesitan comprobaciones.
Por eso, el sistema incorpora diferentes mecanismos de validación.
Además, Microsoft explica que los ingenieros siguen siendo responsables de revisar los hallazgos y tomar las decisiones correspondientes.
Esto es importante porque los modelos pueden generar falsos positivos.
Actualizaciones de Windows: ¿MDASH sustituye al antivirus o a Intune?
No.
MDASH es una tecnología de análisis de código y gestión de vulnerabilidades descrita por Microsoft, cuya documentación la identifica en fase de vista previa.
No es una función que se instale automáticamente en todos los ordenadores Windows.
Tampoco sustituye las actualizaciones de seguridad.
La inteligencia artificial puede ayudar a descubrir fallos, pero los equipos siguen necesitando instalar las correcciones correspondientes.
Puedes ampliar información en la documentación oficial de Microsoft sobre MDASH.
Actualizaciones de Windows: por qué el antivirus y el EDR no sustituyen los parches
Las soluciones de protección Endpoint resultan importantes para la seguridad empresarial.
Sin embargo, cumplen una función diferente de las actualizaciones del sistema operativo.
Por ejemplo, determinadas herramientas pueden detectar malware o comportamientos sospechosos.
Pero una vulnerabilidad sin corregir puede continuar existiendo aunque el antivirus esté instalado.
Actualizaciones de Windows: protección Endpoint
Una solución Endpoint puede aportar funciones de protección y detección.
Además, determinados productos incorporan capacidades EDR para registrar y analizar actividad relevante.
Esto puede ayudar durante una investigación.
Sin embargo, las funciones disponibles dependen del producto, su configuración y el sistema operativo.
Actualizaciones de Windows: sistemas vulnerables y explotación potencial
Un ordenador puede disponer de un antivirus actualizado y seguir teniendo pendientes correcciones del sistema.
Por tanto, no debería considerarse protegido únicamente por el estado de sus bases antimalware.
La estrategia debe incluir ambos componentes.
Actualizaciones de Windows: configuración y reducción de exposición
Además de actualizar, conviene limitar servicios y permisos innecesarios.
Por ejemplo, una cuenta estándar puede reducir determinadas consecuencias de un acceso comprometido.
Asimismo, los accesos administrativos deben estar restringidos y supervisados.
Los parches corrigen problemas conocidos. La protección Endpoint y el endurecimiento del sistema aportan capas complementarias.
Actualizaciones de Windows: cómo ayuda SIEM Wazuh a la supervisión empresarial
Una organización necesita saber qué ocurre en sus sistemas.
Además, puede necesitar investigar acontecimientos anteriores relacionados con un servidor o un ordenador.
Por ello, disponer de registros puede resultar útil.
Actualizaciones de Windows: inventario y detección de vulnerabilidades
Wazuh dispone de capacidades para recopilar información de sistemas compatibles.
Por ejemplo, puede incorporar determinados inventarios de software de Windows, Windows Server, Linux y macOS.
Además, su módulo de detección de vulnerabilidades puede relacionar información de software con vulnerabilidades conocidas.
Sin embargo, los resultados dependen de las fuentes disponibles y del inventario recopilado.
Actualizaciones de Windows: correlación de eventos
Una plataforma SIEM permite centralizar acontecimientos procedentes de diferentes tecnologías.
Por ejemplo, pueden analizarse registros de servidores, ordenadores y dispositivos de red.
Además, cuando existe una integración adecuada, pueden incorporarse determinadas fuentes de Microsoft 365.
Esto puede facilitar la investigación de actividades relevantes.
Actualizaciones de Windows: información histórica para auditorías
En GHM Soluciones Informáticas trabajamos con políticas de conservación configurables de hasta 400 días de registros, según las fuentes integradas y el servicio contratado.
Esta información puede resultar útil para estudiar acontecimientos anteriores.
Sin embargo, el histórico únicamente incluye la información que efectivamente se haya recopilado y conservado.
Actualizaciones de Windows: qué no hace automáticamente Wazuh
Es importante evitar confusiones.
Wazuh no instala automáticamente todas las actualizaciones de Windows ni garantiza detectar cualquier intento de explotación.
La detección de vulnerabilidades y el análisis de registros complementan la gestión de parches.
Por tanto, conviene combinar ambas capacidades.
Conoce nuestro servicio de SIEM Wazuh para empresas y análisis SOC.
Actualizaciones de Windows: el papel del firewall y las copias de seguridad
Las actualizaciones representan una medida esencial, pero no deben aplicarse de forma aislada.
La seguridad empresarial también necesita controles sobre las comunicaciones y mecanismos para recuperar información.
Actualizaciones de Windows: firewalls empresariales
Un firewall permite establecer determinadas políticas de comunicación.
Por ejemplo, puede restringir accesos a servicios que no necesitan estar publicados en Internet.
Además, puede facilitar segmentación entre diferentes redes.
Sin embargo, un firewall no corrige una vulnerabilidad del sistema operativo.
Por tanto, sus capacidades deben complementarse con mantenimiento de los equipos.
Actualizaciones de Windows: copias de seguridad
Las copias permiten recuperar información cuando se produce una incidencia.
Sin embargo, deben protegerse y verificarse.
Por ejemplo, conviene comprobar que existen procedimientos de restauración apropiados para los sistemas críticos.
Además, una copia no impide que se produzca una filtración de datos.
Actualizaciones de Windows: continuidad del negocio
Una empresa necesita definir qué servicios son esenciales para su actividad.
Por ejemplo, puede depender de un servidor de archivos, una aplicación contable o su correo corporativo.
La continuidad combina prevención, mantenimiento, protección y recuperación.
Actualizar reduce determinados riesgos. Preparar la recuperación ayuda a gestionar las consecuencias cuando algo falla.
Actualizaciones de Windows: sectores empresariales que no deberían retrasar los parches
Las pequeñas y medianas empresas pueden manejar información muy importante para sus clientes.
Por tanto, sus necesidades de protección no deben evaluarse únicamente por el número de trabajadores.
Actualizaciones de Windows para administraciones de fincas
Las administraciones de fincas utilizan programas de gestión, correo electrónico y documentación compartida.
Además, pueden conservar información económica y personal de propietarios.
Por ello, conviene mantener actualizados sus ordenadores y servidores.
Actualizaciones de Windows para asesorías contables y laborales
Las asesorías dependen de aplicaciones fiscales, laborales y administrativas.
Un problema informático podría dificultar el acceso a documentación o interrumpir procesos importantes.
Por tanto, es recomendable disponer de mantenimiento preventivo y procedimientos de actualización.
Actualizaciones de Windows para despachos de abogados
Los despachos jurídicos trabajan con expedientes y comunicaciones confidenciales.
Por ello, deben proteger tanto los dispositivos de trabajo como los servidores y sistemas de almacenamiento.
Además, los equipos utilizados fuera de la oficina también necesitan mantenimiento.
Actualizaciones de Windows para arquitectura, interiorismo e ingeniería
Los estudios técnicos pueden utilizar estaciones de trabajo especializadas y aplicaciones que requieren compatibilidad con versiones concretas.
Por tanto, las actualizaciones deben planificarse adecuadamente.
Sin embargo, las necesidades de compatibilidad no deberían justificar retrasos indefinidos.
Actualizaciones de Windows para constructoras
Las constructoras pueden combinar oficinas, obras y empleados desplazados.
Además, pueden utilizar servidores y servicios cloud para compartir documentación.
Por ello, conviene administrar los dispositivos desde una estrategia común.
Actualizaciones de Windows para despachos profesionales desde casa
Los profesionales que trabajan desde viviendas también necesitan mantener sus sistemas actualizados.
Por ejemplo, un abogado o asesor puede almacenar documentación empresarial en su ordenador.
El tamaño reducido del despacho no elimina la necesidad de proteger la información.
La ciberseguridad empresarial empieza por conocer qué dispositivos utilizamos y asegurarnos de que continúan protegidos y mantenidos.
Actualizaciones de Windows: qué ha ocurrido con Office 2021
La gestión de vulnerabilidades no se limita al sistema operativo.
Las aplicaciones también pueden dejar de recibir soporte y correcciones.
Microsoft ha confirmado el final del soporte de Office 2021 y Office LTSC 2021 el 13 de octubre de 2026, conforme a sus correspondientes calendarios.
Actualizaciones de Windows: riesgos de utilizar Office sin soporte
Un programa puede continuar funcionando después de finalizar su periodo de mantenimiento.
Sin embargo, puede dejar de recibir nuevas correcciones de seguridad.
Esto incrementa la importancia de valorar alternativas soportadas.
Actualizaciones de Windows: alternativas para empresas
Dependiendo de las necesidades de cada organización, puede estudiarse la migración a:
- Microsoft 365 Apps.
- Office LTSC 2024, cuando resulte apropiado.
- Otras soluciones empresariales compatibles y mantenidas.
La elección debe valorar licencias, compatibilidad, necesidades de colaboración y soporte.
Consulta el calendario oficial de Microsoft para el final del soporte de Office LTSC 2021.
Actualizaciones de Windows: cómo implantar una política profesional de parches
Una organización necesita establecer un procedimiento repetible.
No debería depender de que un empleado recuerde abrir Windows Update cuando aparece un aviso.
1. Inventariar los dispositivos
Primero, conviene identificar ordenadores, servidores y versiones instaladas.
Además, deben conocerse los sistemas que ya no reciben soporte.
2. Comprobar qué actualizaciones faltan
Después, es necesario revisar el estado real de las correcciones.
No basta con comprobar que existe una política de actualización.
También debe verificarse si los equipos la han aplicado.
3. Establecer prioridades
Los sistemas críticos pueden requerir un tratamiento diferente.
Por ejemplo, los servicios expuestos a Internet y la infraestructura de identidad necesitan una atención especial.
La prioridad debe adaptarse a los riesgos de cada organización.
4. Preparar el despliegue
Las empresas pueden utilizar grupos de dispositivos para comprobar inicialmente las actualizaciones.
Además, conviene revisar la compatibilidad de aplicaciones importantes.
5. Aplicar las actualizaciones
La distribución debe realizarse mediante mecanismos apropiados para cada sistema.
Por ejemplo, Windows Update, herramientas de administración o plataformas empresariales compatibles.
6. Verificar el resultado
Después, debe comprobarse que las actualizaciones se hayan instalado.
Además, conviene revisar los reinicios pendientes y los errores que puedan haberse producido.
7. Documentar y mejorar
Por último, las incidencias y excepciones deben quedar registradas.
Esto facilita identificar problemas recurrentes y mejorar el procedimiento.
Una política de actualización no consiste únicamente en instalar parches. Consiste en saber qué dispositivos están protegidos, cuáles no y qué acciones deben realizarse.
Actualizaciones de Windows: cómo ayuda GHM Soluciones Informáticas
En GHM Soluciones Informáticas ayudamos a pequeñas y medianas empresas a mantener y proteger sus infraestructuras tecnológicas.
Nuestro trabajo combina mantenimiento informático, administración de sistemas, ciberseguridad y monitorización.
Actualizaciones de Windows: mantenimiento de ordenadores
Revisamos sistemas y configuraciones para identificar situaciones que requieren atención.
Además, ayudamos a gestionar incidencias relacionadas con las actualizaciones.
Por ejemplo, podemos estudiar errores que impiden instalar parches o problemas que aparecen después de una actualización.
Actualizaciones de Windows: mantenimiento de servidores
Trabajamos con diferentes versiones de Windows Server.
El mantenimiento contempla las necesidades de disponibilidad y compatibilidad de los servicios empresariales.
Además, conviene verificar los procedimientos de recuperación antes de realizar cambios importantes.
Actualizaciones de Windows: administración con Microsoft Intune
Ayudamos a configurar políticas empresariales de administración y cumplimiento.
Esto permite mejorar el control de los dispositivos y establecer criterios de mantenimiento.
Las capacidades disponibles dependen del sistema y de las licencias contratadas.
Actualizaciones de Windows: protección Endpoint y ciberseguridad
Combinamos el mantenimiento de los sistemas con soluciones de protección y controles de seguridad.
Además, las auditorías permiten identificar configuraciones y situaciones que necesitan mejora.
Actualizaciones de Windows: monitorización SIEM Wazuh y SOC
Nuestro servicio de monitorización permite recopilar y analizar registros procedentes de fuentes compatibles.
Además, las correlaciones personalizadas pueden ayudar a estudiar acontecimientos relevantes.
Sin embargo, la monitorización no sustituye la instalación de las correcciones.
Actualizaciones de Windows: un servicio adaptado a cada empresa
No todas las organizaciones necesitan la misma infraestructura.
Por ejemplo, una asesoría con varios ordenadores tiene necesidades diferentes de una empresa que dispone de múltiples servidores, redes y trabajadores remotos.
Por ello, conviene adaptar el mantenimiento y los controles al entorno real.
Nuestro objetivo es que las empresas no tengan que descubrir que sus dispositivos estaban desactualizados después de sufrir una incidencia.
Conclusión: las actualizaciones de Windows ya no deberían esperar semanas
Las actualizaciones de Windows representan una de las medidas fundamentales de ciberseguridad empresarial.
Microsoft ha confirmado que su actualización mensual de octubre de 2026 abordó más de 1.100 vulnerabilidades CVE.
Además, los datos diagnósticos publicados muestran que determinados equipos empresariales pueden tardar semanas en recibir correcciones disponibles.
La investigación de Anthropic también demuestra que la inteligencia artificial puede acelerar el desarrollo de determinadas herramientas de explotación en entornos de laboratorio.
Sin embargo, no significa que las 1.100 vulnerabilidades de octubre hayan sido explotadas ni que los experimentos descritos correspondan a ataques reales contra empresas.
La conclusión práctica es más sencilla:
Cuanto más tiempo permanece un equipo vulnerable sin corregir, mayor es el periodo durante el que puede estar expuesto a ese problema conocido.
Por tanto, una empresa necesita:
- Mantener versiones soportadas de Windows.
- Instalar las correcciones correspondientes.
- Comprobar que las actualizaciones se han aplicado.
- Priorizar los sistemas más importantes.
- Proteger los accesos administrativos.
- Mantener soluciones de protección Endpoint.
- Supervisar los acontecimientos relevantes.
- Disponer de copias de seguridad y procedimientos de recuperación.
Además, Microsoft Intune y Windows Autopatch pueden ayudar a mejorar la administración de los dispositivos compatibles.
La monitorización SIEM Wazuh y el análisis SOC complementan esta estrategia mediante la revisión de registros y acontecimientos de seguridad.
No basta con que Microsoft publique una solución. La empresa necesita asegurarse de que sus sistemas realmente la han recibido.
¿Sabes cuántos ordenadores y servidores de tu empresa tienen actualizaciones pendientes?
¿Tus equipos utilizan versiones de Windows que continúan recibiendo soporte?
¿Alguien comprueba si una actualización ha fallado?
¿Los servidores disponen de mantenimiento profesional?
¿Tus dispositivos están administrados mediante políticas de seguridad?
¿Conoces qué sistemas deberían actualizarse con mayor prioridad?
En GHM Soluciones Informáticas ayudamos a asesorías, administraciones de fincas, despachos de abogados, estudios de arquitectura, ingeniería, constructoras y otras pymes a mejorar la seguridad de su infraestructura.
Solicita una auditoría de ciberseguridad y descubre qué sistemas necesitan actualizarse, qué riesgos conviene corregir y cómo establecer una gestión profesional de tus dispositivos.
Solicita una auditoría de ciberseguridad para tu empresa.
También puedes contactar con GHM Soluciones Informáticas.
Preguntas frecuentes sobre actualizaciones de Windows y ciberseguridad empresarial
¿Cuántas vulnerabilidades corrigió Microsoft en octubre de 2026?
Microsoft afirma que la actualización mensual de octubre abordó más de 1.100 identificadores CVE relacionados con Windows. No significa que todos esos fallos fueran explotados activamente.
¿Qué son las actualizaciones de Windows?
Son correcciones y mejoras publicadas por Microsoft para mantener el sistema operativo. Algunas incluyen parches de seguridad que solucionan vulnerabilidades conocidas.
¿Qué significa CVE en seguridad informática?
CVE es un identificador público utilizado para catalogar vulnerabilidades conocidas y facilitar su seguimiento entre fabricantes, investigadores y administradores.
¿Es cierto que uno de cada cuatro ordenadores empresariales no estaba actualizado?
Microsoft indicó que aproximadamente el 25 % de una muestra de equipos empresariales seguía sin instalar el parche correspondiente cuatro semanas después, según datos de agosto de 2026. No es una estadística universal ni se refiere específicamente al parche de octubre.
¿Puede la inteligencia artificial crear exploits en horas?
Determinadas investigaciones han demostrado que modelos especializados pueden desarrollar pruebas de concepto y cadenas de explotación en horas bajo condiciones controladas. Esto no garantiza que puedan comprometer cualquier equipo.
¿Microsoft ha confirmado ataques reales relacionados con las 1.100 vulnerabilidades?
El comunicado del 5 de noviembre de 2026 no describe una campaña real de ataques generados por IA que explote ese conjunto de vulnerabilidades.
¿Qué es una vulnerabilidad N-day?
Es una vulnerabilidad conocida públicamente que puede continuar presente en sistemas que todavía no han recibido o aplicado la corrección correspondiente.
¿Qué es el patch gap?
Es el periodo durante el que una corrección ya existe, pero determinados dispositivos continúan sin instalarla.
¿Por qué conviene instalar las actualizaciones cuanto antes?
Porque reducen el tiempo durante el que un sistema permanece expuesto a vulnerabilidades conocidas. La prioridad debe adaptarse a los riesgos y a los sistemas afectados.
¿Windows 11 24H2 Pro sigue recibiendo actualizaciones?
No. Su periodo de mantenimiento finalizó el 13 de octubre de 2026. Las ediciones Enterprise y Education de 24H2 siguen un calendario diferente.
¿Qué versiones de Windows 11 están soportadas en noviembre de 2026?
Entre las versiones soportadas del canal general figuran Windows 11 25H2 y 26H2. La compatibilidad y los plazos dependen de la edición del sistema operativo.
¿Windows 10 continúa recibiendo parches?
El soporte ordinario finalizó el 14 de octubre de 2025. Determinados equipos inscritos correctamente en el programa ESU pueden recibir actualizaciones de seguridad ampliadas bajo las condiciones de Microsoft.
¿Windows Server 2019 sigue teniendo soporte?
Sí. Windows Server 2019 permanece dentro de su periodo de soporte extendido hasta enero de 2029, según el calendario oficial de Microsoft.
¿Qué es Windows Autopatch?
Es un servicio de Microsoft que permite administrar determinadas actualizaciones de dispositivos Windows mediante una integración con Microsoft Intune y otras capacidades empresariales.
¿Microsoft 365 Business Premium incluye Windows Autopatch?
Business Premium figura entre las licencias elegibles, sujeto a los requisitos y capacidades que Microsoft establece para cada función.
¿Qué es hotpatch en Windows?
Es una tecnología que permite aplicar determinadas actualizaciones de seguridad compatibles sin requerir un reinicio inmediato.
¿Hotpatch elimina todos los reinicios de Windows?
No. Las actualizaciones acumulativas de referencia y otros procesos pueden continuar necesitando reinicios.
¿Microsoft Intune permite administrar actualizaciones de Windows?
Sí. Permite configurar determinadas políticas de actualización, administrar dispositivos y consultar información de su estado, según las licencias y configuraciones disponibles.
¿Un antivirus actualizado sustituye los parches de Windows?
No. La protección Endpoint puede ayudar a detectar determinadas amenazas, pero no corrige automáticamente todas las vulnerabilidades del sistema operativo.
¿Puede SIEM Wazuh ayudar a identificar vulnerabilidades?
Sí. Wazuh puede relacionar inventarios de software de sistemas compatibles con información de vulnerabilidades conocidas. Sin embargo, no sustituye la administración de parches.
¿Las actualizaciones de Windows pueden provocar errores?
Pueden surgir incompatibilidades o incidencias de instalación. Por eso, conviene aplicar procedimientos de mantenimiento, comprobación y recuperación adaptados a cada entorno.
¿Qué debería actualizar primero una empresa?
La prioridad debería establecerse según la exposición, la importancia del sistema, las vulnerabilidades y los controles existentes. Los servicios expuestos a Internet y la infraestructura de identidad suelen requerir especial atención.
¿Office 2021 continúa recibiendo actualizaciones de seguridad?
Office 2021 y Office LTSC 2021 finalizaron su soporte en octubre de 2026. Las empresas que los utilizan deberían evaluar alternativas compatibles y mantenidas.
¿Cómo puede GHM Soluciones Informáticas ayudar a mantener Windows actualizado?
Mediante mantenimiento de ordenadores y servidores, gestión de políticas con Microsoft Intune, resolución de incidencias de actualización, auditorías de ciberseguridad y monitorización de sistemas compatibles.
