La ciberseguridad para supermercados ya no consiste únicamente en proteger los ordenadores y evitar el robo de información. También significa garantizar que una tienda pueda seguir funcionando cuando falla su conexión a Internet, un sistema informático o alguno de los servicios que necesita para cobrar a sus clientes. Los ciberataques recientes contra sistemas de refrigeración en Europa y los datos sobre interrupciones de pagos ponen de manifiesto la importancia de proteger toda la infraestructura tecnológica del comercio.
Imagina una situación habitual.
Es viernes por la tarde. Los clientes esperan en las cajas de un supermercado, los productos están preparados y los empleados intentan procesar las compras.
De repente, los terminales de pago dejan de funcionar.
Algunos clientes esperan.
Otros abandonan la compra.
Mientras tanto, el personal intenta averiguar si el problema se encuentra en el terminal, la conexión a Internet, el proveedor de pagos o la propia red del establecimiento.
Cada minuto de incertidumbre puede afectar a las ventas, a la experiencia del cliente y a la continuidad del negocio.
Esta situación no tiene por qué estar provocada por un ciberataque.
También puede producirse por una avería, un error de configuración, una interrupción de comunicaciones o un problema externo.
Sin embargo, el resultado puede ser parecido: el establecimiento tiene dificultades para desarrollar su actividad.
Por eso, una estrategia de ciberseguridad debe contemplar tanto la prevención de ataques como la continuidad de los servicios esenciales.
En GHM Soluciones Informáticas analizamos cómo proteger las redes empresariales, los sistemas de cobro, las comunicaciones y los dispositivos conectados de supermercados, comercios y negocios con varias ubicaciones.
Además, explicamos cómo un firewall administrado, las redes segmentadas, la monitorización SIEM Wazuh, el análisis SOC y un plan de contingencia pueden ayudar a reducir riesgos e interrupciones.
Ciberseguridad para supermercados: por qué los sistemas de pago son críticos
La tecnología ha transformado la actividad del comercio.
Hoy, una operación aparentemente sencilla, como pagar una compra, puede depender de varios sistemas que trabajan de forma coordinada.
Entre ellos se encuentran:
- El terminal de punto de venta o TPV.
- El programa de caja.
- La red interna del comercio.
- La conexión a Internet.
- El proveedor de servicios de pago.
- La entidad adquirente.
- Los servicios de autorización de tarjetas.
- Los sistemas de inventario y facturación.
Por tanto, una incidencia en cualquiera de estos elementos puede afectar al proceso de cobro.
¿Qué sucede cuando un supermercado no puede cobrar?
Depende del alcance del problema.
Por ejemplo, si deja de funcionar un terminal concreto, es posible que las demás cajas continúen operativas.
Sin embargo, si falla una conexión compartida o una plataforma centralizada, pueden verse afectadas varias cajas simultáneamente.
Además, algunos establecimientos pueden depender de sistemas externos para validar operaciones.
Por eso, es importante identificar cuáles son los componentes esenciales y qué alternativas existen cuando alguno deja de estar disponible.
Ciberseguridad para supermercados: no todos los fallos son ciberataques
Un problema de pagos puede tener diferentes causas.
Entre ellas:
- Una interrupción del proveedor de Internet.
- Un error de red.
- Un terminal averiado.
- Una caída del procesador de pagos.
- Una incidencia eléctrica.
- Un problema de software.
- Un ataque informático.
Por tanto, el diagnóstico es esencial.
Atribuir cualquier caída de pagos a un ciberataque puede retrasar la identificación del problema real.
La estrategia adecuada consiste en preparar el negocio para diferentes escenarios de interrupción.
¿Cuánto puede perder un comercio durante una hora sin poder cobrar?
Una de las cifras más relevantes procede de Sipay, empresa especializada en servicios de pago.
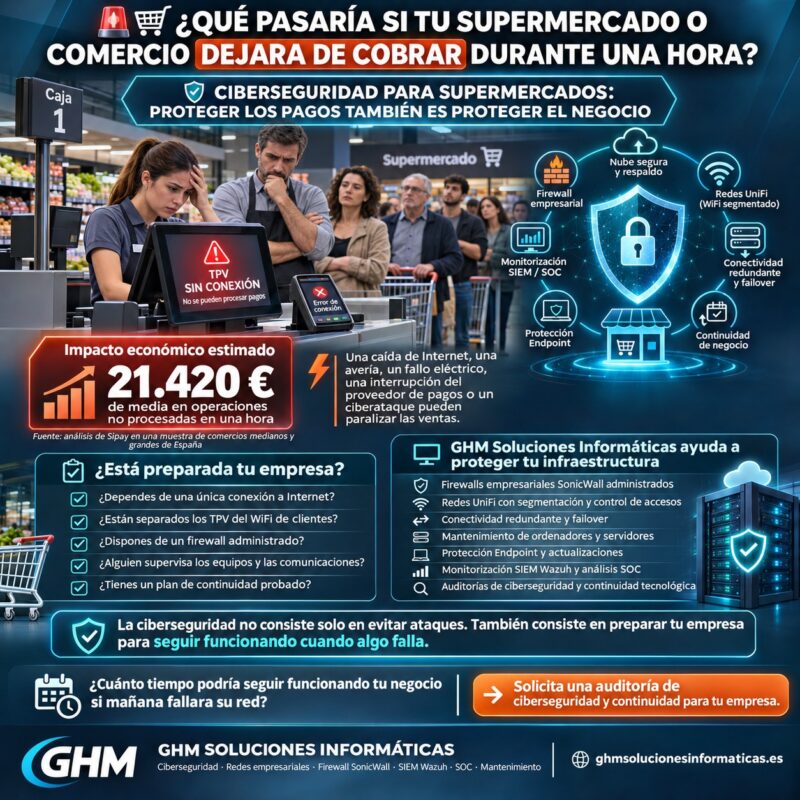
Según su informe sobre resiliencia de los pagos digitales, una hora de interrupción puede representar un impacto económico medio estimado de 21.420 euros en operaciones no procesadas para una muestra de comercios medianos y grandes en España.
Esta cifra permite dimensionar las consecuencias potenciales de una caída.
Sin embargo, debe interpretarse correctamente.
¿Los 21.420 euros corresponden a todos los supermercados?
No.
Se trata de una estimación procedente de una muestra determinada.
No significa que una tienda pequeña pierda necesariamente ese importe cada hora.
Tampoco que todo el volumen de operaciones inicialmente no procesadas se convierta automáticamente en ventas definitivamente perdidas.
El impacto real depende de factores como:
- Tamaño del establecimiento.
- Número de cajas.
- Facturación habitual.
- Horario de la incidencia.
- Disponibilidad de alternativas de cobro.
- Capacidad de recuperación.
- Comportamiento de los clientes.
- Duración de la interrupción.
Por tanto, cada negocio necesita calcular su propia exposición económica.
¿Por qué las pérdidas pueden aumentar en Navidad?
La actividad comercial no es uniforme durante todo el año.
Según los datos publicados por Sipay, las operaciones del sector alimentario durante la campaña navideña pueden situarse aproximadamente un 44 % por encima de una jornada habitual.
Esto significa que una incidencia durante un periodo de elevada demanda puede afectar a un volumen superior de operaciones.
Además, determinados clientes podrían abandonar la compra y no regresar.
Por tanto, la continuidad operativa debe formar parte de la planificación de las campañas comerciales.
¿Cómo calcular el impacto de una caída de pagos?
Una empresa puede realizar una estimación sencilla utilizando sus propios datos.
Por ejemplo, si un comercio procesa normalmente 3.000 euros de ventas por hora y durante una incidencia deja de procesar el 60 % de sus operaciones, el volumen potencialmente afectado sería:
3.000 € × 60 % = 1.800 € de operaciones no procesadas durante una hora.
Sin embargo, esto no equivale necesariamente a una pérdida definitiva de 1.800 euros.
Parte de las ventas puede recuperarse mediante métodos alternativos o una vez restablecido el servicio.
Por tanto, conviene diferenciar entre operaciones interrumpidas, ingresos finalmente perdidos y costes adicionales de la incidencia.
Ciberataques a supermercados en Europa: una advertencia sobre la tecnología conectada
Durante octubre y noviembre de 2026 se registraron incidentes de ciberseguridad que afectaron a sistemas de refrigeración de supermercados europeos.
En Francia, las autoridades comunicaron problemas en centenares de establecimientos durante los días 11 y 12 de octubre.
Posteriormente, otros comercios europeos experimentaron incidentes similares.
Los ataques afectaron a sistemas que controlaban temperaturas de refrigeración.
Como consecuencia, determinados establecimientos sufrieron averías, pérdidas de mercancía y alteraciones de su operativa.
¿Qué ocurrió con los sistemas de refrigeración?
Los incidentes conocidos se relacionaron con el control remoto de instalaciones frigoríficas.
Esto permitió que determinados equipos operaran fuera de los parámetros esperados.
El resultado fue una pérdida de condiciones adecuadas de conservación de alimentos y, en algunos casos, daños materiales.
Estos sucesos demuestran que las consecuencias de un incidente informático pueden extenderse más allá de los ordenadores.
¿Quién está detrás de los ataques?
El 9 de noviembre de 2026, las autoridades francesas atribuyeron públicamente los ataques de octubre a una estructura vinculada con Irán.
Sin embargo, la atribución corresponde a las autoridades francesas y forma parte de un proceso de investigación.
Además, no debe asumirse que todos los incidentes posteriores registrados en otros países europeos tengan necesariamente los mismos responsables.
La identificación de los autores requiere pruebas técnicas y judiciales.
¿Se atacaron también los terminales de pago?
Los incidentes de refrigeración descritos no demuestran que los sistemas de pago de esos supermercados fueran comprometidos mediante el mismo ataque.
Son infraestructuras diferentes, con medidas de seguridad y riesgos específicos.
Sin embargo, ambos casos comparten una enseñanza empresarial importante.
Cuando un servicio esencial depende de sistemas conectados, también necesita mantenimiento, controles de acceso y procedimientos de recuperación.
Ciberseguridad para supermercados: proteger los sistemas de pago y la red comercial
Un supermercado puede utilizar diferentes redes y dispositivos.
Por ejemplo, puede disponer de conexiones destinadas a cajas, terminales de pago, oficinas, cámaras, WiFi y sistemas de control técnico.
Sin embargo, estos servicios no deberían compartir indiscriminadamente los mismos permisos.
Segmentación de redes mediante VLAN
La segmentación permite separar determinados entornos de comunicación.
Por ejemplo, pueden diseñarse redes diferentes para:
- Terminales de pago.
- Sistemas de caja.
- Administración.
- WiFi de empleados.
- WiFi de invitados.
- Videovigilancia.
- Sistemas técnicos de refrigeración.
- Dispositivos de infraestructura.
Esto ayuda a establecer controles diferenciados.
Sin embargo, crear VLAN no garantiza automáticamente su aislamiento.
También es necesario configurar correctamente las reglas de comunicación, las rutas y las políticas de seguridad.
Firewall empresarial administrado
Un firewall permite controlar determinados flujos de tráfico entre redes e Internet.
Por ejemplo, puede utilizarse para limitar conexiones innecesarias y restringir accesos administrativos.
Además, según el fabricante, modelo, licencias y configuración, puede incorporar diferentes mecanismos de protección.
En GHM Soluciones Informáticas trabajamos con firewalls SonicWall empresariales, aplicando políticas adaptadas a cada infraestructura.
Puedes conocer nuestro servicio de firewall SonicWall administrado para empresas.
Protección de los sistemas de caja
Los sistemas de caja y sus aplicaciones necesitan mantenerse actualizados.
Además, deben utilizar cuentas y permisos apropiados.
Conviene evitar que un usuario de caja disponga de privilegios administrativos que no necesita.
Asimismo, los programas de gestión comercial deben mantenerse dentro del soporte del fabricante.
Seguridad de los terminales de pago
Los terminales de pago pertenecen a un entorno especializado.
Por tanto, sus configuraciones, actualizaciones y capacidades de cobro deben coordinarse con el proveedor correspondiente.
No debe asumirse que un técnico de redes pueda modificar libremente sus funciones de seguridad o autorización.
GHM puede proteger y gestionar la infraestructura informática y de comunicaciones que da servicio a los TPV, mientras que las funciones financieras deben coordinarse con las entidades de pago autorizadas.
Ciberseguridad para supermercados: disponer de una segunda conexión a Internet
Uno de los riesgos más habituales para los comercios es depender de una única conexión.
Si esa línea deja de funcionar, pueden verse afectados diferentes servicios.
Por ejemplo:
- Cobros que requieren autorización online.
- Aplicaciones alojadas en la nube.
- Sistemas de gestión remota.
- Comunicaciones entre establecimientos.
- Determinados servicios de atención al cliente.
Por tanto, conviene valorar alternativas.
Conexión principal y conexión de respaldo
Una empresa puede utilizar dos conexiones a Internet.
Por ejemplo, una línea de fibra óptica y una conexión de respaldo mediante otro operador o tecnología móvil.
Sin embargo, para que exista una redundancia real deben revisarse sus dependencias.
Dos líneas comerciales pueden compartir parte de la misma infraestructura física.
Por tanto, disponer de dos contratos no garantiza independencia total.
Failover automático
Los sistemas de red compatibles pueden detectar determinadas incidencias y utilizar una conexión alternativa.
Esta función se conoce como failover.
Por ejemplo, cuando la conexión principal falla, el firewall o gateway puede intentar enviar el tráfico por la secundaria.
Sin embargo, el cambio puede afectar a sesiones existentes.
Además, es necesario comprobar la compatibilidad con aplicaciones y servicios de pago.
Por tanto, la conmutación debe probarse.
¿Una segunda conexión evita todas las interrupciones de cobro?
No.
Una conexión alternativa puede resultar útil si el problema está relacionado con el acceso a Internet del establecimiento.
Sin embargo, no solucionará por sí sola una caída del banco adquirente o del proveedor de procesamiento.
Por eso, la continuidad de pagos necesita una estrategia más amplia que la redundancia de Internet.
Pagos sin conexión: ¿puede un supermercado seguir cobrando sin Internet?
Una de las opciones para mejorar la continuidad es disponer de mecanismos de pago compatibles con funcionamiento sin conexión.
Sin embargo, es importante entender qué significa realmente.
¿Qué es el cobro offline?
Determinados terminales y sistemas de pago permiten realizar algunas operaciones sin disponer de conexión online en ese instante.
Dependiendo del modelo, el adquirente, la tarjeta y los mecanismos autorizados, la operación puede validarse localmente o procesarse posteriormente.
Sin embargo, esta capacidad no está disponible en todos los terminales ni para todas las operaciones.
¿Se puede activar desde el firewall?
No.
El funcionamiento offline del pago depende de las capacidades del sistema de cobro, el proveedor, las redes de tarjetas y las condiciones aplicables.
Un firewall puede gestionar la conectividad.
Pero no puede transformar por sí solo un TPV convencional en un sistema autorizado para aceptar pagos sin conexión.
¿Todos los pagos offline están garantizados?
No necesariamente.
Existen condiciones, límites y riesgos que deben analizarse con la entidad de pago.
En determinadas modalidades pueden producirse rechazos posteriores o existir responsabilidades específicas para el comercio.
Por tanto, no conviene ofrecer esta función a los clientes sin conocer sus condiciones.
¿Qué ocurrió durante el apagón de abril de 2025?
El apagón eléctrico del 28 de abril de 2025 puso a prueba los sistemas de pago de numerosos establecimientos españoles.
Sipay indica que, entre los comercios analizados en su operativa, aproximadamente el 70 % de los pagos presenciales pudo completarse pese a las interrupciones.
Este dato corresponde al ámbito analizado por la compañía.
No debe presentarse como un porcentaje aplicable a todos los comercios españoles.
Además, el Banco de España ha estudiado cómo los sistemas de respaldo energético y determinadas capacidades de autorización offline contribuyeron a mantener la actividad en grandes establecimientos.
La conclusión es relevante:
La continuidad depende de disponer de alternativas técnicas y financieras que hayan sido comprobadas previamente.
Ciberseguridad para supermercados: no depender de un único proveedor de pagos
La conexión a Internet es solo una parte de la cadena.
También existen dependencias relacionadas con las plataformas financieras.
Por ejemplo, un establecimiento puede utilizar un proveedor principal para procesar todas sus operaciones.
Si ese proveedor presenta una incidencia, disponer de dos conexiones a Internet puede no ser suficiente.
¿Qué es la multiadquirencia?
La multiadquirencia consiste en utilizar más de una entidad adquirente dentro de una arquitectura de pagos compatible.
Esto puede facilitar alternativas cuando uno de los proveedores deja de estar disponible.
Sin embargo, requiere acuerdos y capacidades específicas.
No debe confundirse con instalar varios terminales conectados al mismo proveedor.
Enrutamiento alternativo de operaciones
Algunas plataformas permiten seleccionar rutas de procesamiento según reglas y condiciones determinadas.
Esto puede ayudar a reducir la dependencia de un único sistema.
Sin embargo, su disponibilidad depende del proveedor contratado.
Además, debe respetar las condiciones financieras y de seguridad de las operaciones.
Pruebas de continuidad de pagos
Una empresa debería conocer qué ocurre si falla un proveedor.
Por ejemplo, puede coordinar con su entidad de pago ejercicios autorizados de contingencia.
El objetivo es comprobar si existe una alternativa viable y cuáles son sus limitaciones.
El mejor momento para descubrir que una solución de respaldo no funciona no es cuando los clientes esperan para pagar.
Protección eléctrica: un elemento esencial de la continuidad de negocio
Una infraestructura de red puede estar correctamente configurada y aun así dejar de funcionar si pierde la alimentación eléctrica.
Por tanto, los planes de continuidad también deben contemplar la energía.
Sistemas de alimentación ininterrumpida
Los SAI o UPS permiten mantener determinados equipos funcionando durante un tiempo limitado.
Por ejemplo, pueden utilizarse para proteger:
- Firewalls.
- Routers.
- Switches.
- Equipos de comunicaciones.
- Servidores esenciales.
Sin embargo, su autonomía depende de la carga y de la capacidad instalada.
Protección del TPV y la caja
Mantener encendido el firewall no resulta suficiente si el terminal de pago o el sistema de caja están apagados.
Por tanto, conviene analizar todos los elementos necesarios para realizar una venta.
Además, los sistemas de facturación y gestión pueden necesitar procedimientos de recuperación.
Pruebas y mantenimiento del respaldo
Los SAI requieren mantenimiento y comprobaciones.
Por ejemplo, las baterías pierden capacidad con el tiempo.
Además, un cambio en los equipos conectados puede modificar la autonomía disponible.
Por tanto, la continuidad eléctrica también debe supervisarse.
Monitorización de redes comerciales: detectar incidencias antes de que se prolonguen
Una de las diferencias entre una instalación informática y un servicio administrado es la supervisión.
Un comercio puede disponer de un buen firewall y una red correctamente diseñada.
Sin embargo, sin monitorización puede resultar difícil conocer determinados problemas hasta que los empleados los comunican.
Monitorización de conexiones
Los sistemas compatibles permiten supervisar el estado de determinados enlaces.
Por ejemplo, pueden detectarse pérdidas de conectividad o cambios en la disponibilidad de una conexión.
Esto puede facilitar el diagnóstico de problemas que afecten a múltiples cajas.
Monitorización de equipos de red
Switches, gateways y puntos de acceso pueden generar acontecimientos técnicos.
Por ejemplo, una pérdida de comunicación o un error de enlace puede justificar una revisión.
Por tanto, resulta útil centralizar la información disponible.
Monitorización de servidores y aplicaciones
Los servidores y equipos Windows utilizados por el comercio necesitan mantenimiento.
Además, pueden aportar registros que faciliten investigar errores o acontecimientos de seguridad.
Sin embargo, el alcance depende de los sistemas y de las herramientas integradas.
Monitorización de la infraestructura UniFi
En GHM Soluciones Informáticas trabajamos con entornos UniFi para gestionar diferentes elementos de red.
Por ejemplo, pueden integrarse switches, gateways y puntos de acceso compatibles.
La supervisión facilita revisar el estado de la infraestructura y coordinar actuaciones.
Sin embargo, disponer de una plataforma de gestión de red no significa supervisar automáticamente todas las operaciones financieras procesadas por el comercio.
Ciberseguridad para supermercados: análisis SOC y SIEM Wazuh
Las herramientas de monitorización permiten observar determinados aspectos del funcionamiento.
Sin embargo, los registros de seguridad pueden necesitar un análisis más amplio.
Por ello, una estrategia de ciberseguridad empresarial puede incorporar un SIEM y servicios de revisión de incidentes.
¿Qué es SIEM Wazuh?
Wazuh es una plataforma de seguridad que permite centralizar y analizar información procedente de fuentes compatibles.
Por ejemplo, pueden integrarse registros de:
- Firewalls.
- Ordenadores Windows.
- Windows Server.
- Linux y macOS.
- Determinados dispositivos de red.
- Servicios cloud compatibles.
- Soluciones Endpoint mediante integraciones apropiadas.
El alcance de cada fuente depende de su configuración.
¿Qué aporta la correlación de eventos?
Un acontecimiento aislado puede no representar una amenaza.
Sin embargo, relacionarlo con otros registros puede aportar contexto.
Por ejemplo, determinados intentos de acceso pueden estudiarse junto con acontecimientos de autenticación o actividad de red.
Esto puede ayudar a determinar qué situaciones necesitan una investigación.
¿Qué hace el SOC de GHM?
Nuestro servicio de análisis SOC revisa acontecimientos relevantes para priorizar incidencias según la información disponible.
Además, puede estudiar patrones y relacionar diferentes fuentes integradas.
Sin embargo, no debe afirmarse que una plataforma SIEM detecta todos los ciberataques o elimina cualquier riesgo.
Conservación de registros para investigaciones
En GHM Soluciones Informáticas trabajamos con políticas de conservación configurables de hasta 400 días de registros, según el servicio y las fuentes integradas.
Esto puede facilitar investigaciones y auditorías.
Sin embargo, la conservación de logs debe respetar las obligaciones aplicables.
En los entornos de pago, además, resulta fundamental evitar que los registros centralizados almacenen indebidamente datos completos de tarjetas o información sensible de autenticación.
Monitorizar no significa recopilar indiscriminadamente todos los datos. Significa obtener información técnica útil y protegerla correctamente.
Ciberseguridad para supermercados: proteger los dispositivos de refrigeración
Los recientes ataques en Europa han puesto el foco en los equipos de refrigeración conectados.
Algunos sistemas técnicos permiten administración remota.
Sin embargo, esa funcionalidad necesita controles adecuados.
Sistemas técnicos y redes empresariales
Los controladores de refrigeración cumplen funciones distintas de las que realizan los ordenadores de oficina.
Por tanto, conviene evitar accesos innecesarios entre ambos entornos.
La segmentación y las políticas de comunicación pueden ayudar a establecer esa separación.
Acceso remoto de proveedores
Los equipos técnicos pueden necesitar mantenimiento especializado.
Por ello, determinados proveedores requieren acceso remoto.
Sin embargo, es importante controlar quién dispone de autorización y cómo se establecen las conexiones.
Además, conviene revisar las cuentas cuando finaliza una relación de mantenimiento.
Equipos sin soporte
Algunos sistemas técnicos pueden permanecer en funcionamiento durante muchos años.
Sin embargo, el fabricante puede dejar de publicar actualizaciones de seguridad.
Por tanto, la empresa necesita conocer su situación y valorar medidas de protección o sustitución.
Supervisión de parámetros críticos
En determinados sectores, una incidencia de refrigeración puede provocar pérdidas de mercancía y problemas operativos.
Por ello, la supervisión de temperaturas y alarmas puede formar parte de la continuidad.
Sin embargo, esta monitorización debe diseñarse con sistemas y proveedores especializados adecuados al equipo industrial.
La seguridad de una tienda también depende de proteger la tecnología que mantiene sus productos en condiciones apropiadas.
Ciberseguridad para supermercados y RGPD: proteger los datos de clientes
La información personal también forma parte de la actividad comercial.
Por ejemplo, determinadas empresas gestionan programas de fidelización, cuentas de clientes, comercio electrónico y facturación.
Estos tratamientos pueden estar sujetos al Reglamento General de Protección de Datos.
AEPD: más de 3.000 notificaciones de brechas en el primer semestre de 2026
La Agencia Española de Protección de Datos informó de 3.027 notificaciones de brechas de datos personales durante el primer semestre de 2026.
Además, la cifra superó las 2.765 notificaciones recibidas durante todo 2025.
Sin embargo, conviene interpretar correctamente esta información.
Una notificación de brecha de datos no equivale necesariamente a un ciberataque confirmado.
Además, un incidente que afecte a un proveedor puede generar notificaciones de diferentes organizaciones.
Por tanto, estas cifras reflejan la actividad de notificación, no el número exacto de ataques informáticos únicos.
Protección de datos en sistemas comerciales
Los comercios deben aplicar medidas apropiadas según los tratamientos realizados.
Por ejemplo:
- Controlar quién accede a la información.
- Mantener sistemas actualizados.
- Limitar permisos.
- Proteger credenciales.
- Revisar los accesos remotos.
- Disponer de procedimientos de gestión de incidentes.
- Establecer plazos de conservación adecuados.
Además, si se produce una brecha de datos personales, debe evaluarse si procede su notificación a la autoridad competente y, cuando corresponda, a los afectados.
¿Una caída del TPV obliga a notificar una brecha?
No necesariamente.
Una interrupción del servicio de cobro no equivale automáticamente a una brecha de datos personales.
Es necesario determinar qué ocurrió y si existe una violación de seguridad que afecte a los datos personales en los términos del RGPD.
Por tanto, la respuesta debe adaptarse a las circunstancias reales.
PCI DSS, DORA, NIS2, ENS e ISO 27001: qué normativa afecta al comercio
La ciberseguridad de los pagos está relacionada con diferentes normas y estándares.
Sin embargo, no todos se aplican directamente a cualquier supermercado.
Por ello, conviene conocer sus diferencias.
PCI DSS: protección de la información de pago
PCI DSS establece requisitos de seguridad para entidades que almacenan, procesan o transmiten datos de tarjetas, o cuyos sistemas pueden afectar a la seguridad de esos datos.
Los comercios que aceptan tarjetas deben revisar las obligaciones correspondientes con su entidad adquirente y sus proveedores.
Sin embargo, las responsabilidades exactas dependen de la arquitectura y del alcance del procesamiento.
Por ejemplo, utilizar un terminal certificado no implica que todo el entorno empresarial quede automáticamente fuera de los requisitos de PCI DSS.
Consulta la información oficial del PCI Security Standards Council para comercios.
DORA: resiliencia digital del sector financiero
El Reglamento europeo DORA se aplica principalmente a determinadas entidades financieras y establece requisitos de resiliencia operativa digital.
También contempla aspectos relacionados con proveedores tecnológicos del sector financiero.
Por tanto, un supermercado que acepta pagos con tarjeta no queda automáticamente sujeto a todas las obligaciones de DORA por el simple hecho de vender productos.
Sin embargo, las medidas de resiliencia de sus proveedores financieros pueden afectar a la continuidad de los servicios que utiliza.
Puedes consultar la información oficial de ESMA sobre DORA.
NIS2: seguridad de determinados sectores
La Directiva NIS2 refuerza la ciberseguridad de diferentes sectores y entidades.
Su ámbito incluye determinadas empresas de producción, transformación y distribución alimentaria.
Sin embargo, el anexo correspondiente se refiere específicamente a actividades como la distribución mayorista y la producción y transformación industrial de alimentos, junto con los criterios de aplicación pertinentes.
Por tanto, no debe afirmarse que todas las tiendas de alimentación están automáticamente obligadas por NIS2.
La situación debe evaluarse según la actividad, el tamaño, la organización y la normativa aplicable.
Consulta el texto oficial de la Directiva NIS2.
ENS: Esquema Nacional de Seguridad
El Esquema Nacional de Seguridad establece requisitos para los sistemas incluidos en su ámbito de aplicación.
Puede servir como referencia de buenas prácticas para determinados controles.
Sin embargo, un supermercado privado no está automáticamente obligado a certificarse conforme al ENS.
Además, aplicar medidas alineadas con el ENS no equivale a disponer de una certificación de conformidad.
ISO/IEC 27001: gestión de la seguridad de la información
ISO/IEC 27001 es una norma internacional para establecer sistemas de gestión de seguridad de la información.
Sus principios pueden ayudar a organizar el análisis de riesgos y la mejora continua.
Sin embargo, utilizar buenas prácticas de ISO 27001 no significa que una organización esté certificada.
La certificación requiere un proceso independiente y un alcance definido.
Ciberseguridad para supermercados: cómo preparar un plan de continuidad
Una estrategia profesional debe contemplar situaciones diferentes.
Por ejemplo, una tienda puede perder su conexión a Internet, sufrir un corte eléctrico o experimentar una avería del sistema central.
El plan debe establecer cómo continuar con la actividad dentro de las posibilidades existentes.
1. Identificar los servicios esenciales
Primero, conviene determinar qué necesita la empresa para vender.
Por ejemplo, cajas, terminales, red, comunicaciones y aplicaciones.
Además, deben identificarse los sistemas compartidos que podrían afectar a varios establecimientos.
2. Revisar las dependencias
Después, es necesario comprobar de qué proveedores depende cada servicio.
Por ejemplo, conexiones a Internet, servicios de pago, aplicaciones cloud y asistencia técnica.
Esto permite identificar puntos únicos de fallo.
3. Diseñar alternativas
En función de las necesidades, pueden valorarse:
- Conexiones de respaldo.
- Sistemas de alimentación ininterrumpida.
- Procedimientos de cobro autorizados.
- Redundancia de determinados servicios.
- Copias de seguridad.
- Alternativas operativas coordinadas con los proveedores.
Sin embargo, cada alternativa debe adaptarse a las condiciones técnicas y contractuales del negocio.
4. Establecer responsabilidades
Una incidencia necesita coordinación.
Por ejemplo, debe conocerse quién contacta con el operador de Internet, quién gestiona el proveedor de pagos y quién revisa la red local.
Además, el personal debe saber cómo actuar mientras se resuelve el problema.
5. Realizar pruebas
La existencia de un plan no garantiza que funcione.
Por ello, conviene realizar comprobaciones autorizadas y planificadas.
Por ejemplo, puede evaluarse el comportamiento de una conexión secundaria durante una ventana de mantenimiento.
Las pruebas de los sistemas financieros deben coordinarse con los proveedores responsables.
6. Revisar y mantener
La infraestructura cambia.
Pueden incorporarse nuevos terminales, aplicaciones o conexiones.
Por tanto, el plan de continuidad también debe revisarse.
Una empresa preparada no es aquella que nunca sufre incidencias, sino la que conoce sus riesgos y dispone de procedimientos para reducir su impacto.
Ciberseguridad para supermercados: cómo puede ayudar GHM Soluciones Informáticas
En GHM Soluciones Informáticas ayudamos a empresas, comercios y organizaciones con diferentes ubicaciones a diseñar, gestionar y proteger sus infraestructuras tecnológicas.
Nuestro enfoque combina conectividad, seguridad perimetral, mantenimiento, monitorización y asistencia técnica.
Firewall SonicWall administrado
Diseñamos y gestionamos firewalls empresariales adaptados a la infraestructura.
Según las necesidades, pueden contemplarse:
- Políticas de seguridad.
- Segmentación de redes.
- Accesos remotos protegidos.
- Control de tráfico.
- Conexiones WAN de respaldo compatibles.
- Actualizaciones de firmware.
- Revisión de acontecimientos relevantes.
Además, el servicio puede integrarse con herramientas de monitorización y análisis SOC.
Redes y switching UniFi
Trabajamos con infraestructuras UniFi para administrar dispositivos de red compatibles.
Por ejemplo, gateways, switches y puntos de acceso.
Estas soluciones pueden ayudar a organizar la conectividad entre diferentes tipos de dispositivos.
Sin embargo, la seguridad depende del diseño y de la configuración aplicada.
Monitorización SIEM Wazuh
Integramos fuentes compatibles para centralizar información y estudiar acontecimientos relevantes.
Esto facilita determinadas tareas de supervisión e investigación.
Además, nuestro servicio SOC permite revisar alertas y priorizar incidencias según su contexto.
Mantenimiento de ordenadores y servidores
Los sistemas Windows y Windows Server utilizados por el comercio necesitan mantenimiento.
Por ello, conviene revisar:
- Versiones soportadas.
- Actualizaciones.
- Espacio de almacenamiento.
- Estado de servicios.
- Incidencias de software.
- Copias de seguridad.
- Configuraciones de seguridad.
Estas medidas pueden ayudar a reducir fallos que afecten a la actividad.
Protección Endpoint y accesos
Las soluciones Endpoint pueden complementar la seguridad de los dispositivos.
Además, los permisos administrativos y las conexiones remotas deben mantenerse bajo control.
La protección debe adaptarse a los sistemas compatibles y a los riesgos de cada establecimiento.
Coordinación técnica con proveedores de pago
Cuando un comercio presenta incidencias de cobro, resulta importante identificar correctamente su origen.
GHM puede ayudar a revisar la red, los enlaces y los equipos de infraestructura bajo su administración.
Además, puede coordinar las comprobaciones técnicas necesarias con el proveedor de pago.
Sin embargo, las autorizaciones financieras, los procesos de liquidación y las funciones específicas de los terminales corresponden a las entidades y proveedores autorizados.
Auditorías de ciberseguridad para comercios
Una auditoría permite estudiar los sistemas existentes y establecer prioridades.
Por ejemplo, puede ayudar a identificar:
- Redes sin separación adecuada.
- Equipos sin soporte.
- Accesos administrativos innecesarios.
- Dependencia de una única conexión.
- Falta de mantenimiento.
- Configuraciones que necesitan revisión.
- Carencias de monitorización.
- Debilidades en los procedimientos de continuidad.
La evaluación debe adaptarse a la actividad de cada negocio.
Conoce nuestro servicio de auditoría de ciberseguridad para empresas.
Conclusión: la ciberseguridad para supermercados también protege las ventas
La ciberseguridad para supermercados debe contemplar algo más que la protección de archivos y ordenadores.
Los comercios dependen de numerosos servicios conectados para vender, cobrar y mantener su actividad.
Por ello, una incidencia de red, una caída del proveedor de pagos o un ataque informático puede afectar a la operativa.
Los recientes incidentes de refrigeración en Europa han demostrado que los sistemas conectados también pueden tener consecuencias físicas.
Además, los datos de Sipay reflejan que las interrupciones de pagos pueden representar un impacto económico importante para determinados establecimientos.
Sin embargo, estas situaciones no deben mezclarse.
Los ataques a sistemas de refrigeración no demuestran que los TPV fueran comprometidos, y los 21.420 euros por hora no representan una pérdida universal para cualquier supermercado.
La conclusión práctica es clara:
Cuanto mayor es la dependencia tecnológica de un comercio, más importante resulta disponer de seguridad, mantenimiento y procedimientos de continuidad.
Entre las medidas que conviene valorar se encuentran:
- Firewall empresarial administrado.
- Segmentación de redes.
- Protección de sistemas de caja.
- Conexiones a Internet de respaldo.
- Copias de seguridad.
- Actualizaciones de dispositivos.
- Gestión de accesos remotos.
- Monitorización de infraestructura.
- Análisis SOC y SIEM.
- Planes de contingencia comprobados.
Además, las capacidades de pago offline y multiadquirencia deben evaluarse directamente con los proveedores financieros correspondientes.
En GHM Soluciones Informáticas ayudamos a comercios y empresas a mantener sus infraestructuras protegidas, administradas y supervisadas.
Porque proteger la tecnología de un negocio también significa ayudar a proteger su capacidad para seguir trabajando.
¿Qué pasaría si tu supermercado o comercio dejara de cobrar durante una hora?
¿Dependes de una única conexión a Internet?
¿Tu red separa los TPV del WiFi de clientes?
¿Tienes un firewall administrado y actualizado?
¿Quién supervisa los equipos de comunicaciones?
¿Conoces qué servicios dejarían de funcionar durante un apagón?
¿Dispones de procedimientos de recuperación?
Solicita una auditoría de ciberseguridad y continuidad tecnológica para tu comercio.
En GHM Soluciones Informáticas podemos estudiar tu infraestructura de red, las conexiones, los sistemas informáticos y los controles existentes para identificar oportunidades de mejora.
Solicita una auditoría de ciberseguridad para tu empresa.
También puedes conocer nuestro servicio de firewall SonicWall administrado y monitorización SOC o contactar con GHM Soluciones Informáticas.
Preguntas frecuentes sobre ciberseguridad para supermercados y continuidad de pagos
¿Qué es la ciberseguridad para supermercados?
Es el conjunto de medidas destinadas a proteger la infraestructura informática, los sistemas conectados, los accesos y la información de un supermercado. También debe contemplar la continuidad de los servicios necesarios para la actividad comercial.
¿Un ciberataque puede impedir que un supermercado cobre?
Sí, dependiendo de los sistemas afectados. Sin embargo, las interrupciones de pago también pueden producirse por fallos eléctricos, de conectividad, software o proveedores financieros.
¿Cuánto puede costar una hora sin poder cobrar?
Sipay estima un impacto medio de 21.420 euros en operaciones no procesadas para una muestra de comercios medianos y grandes en España. No es una pérdida fija aplicable a cualquier establecimiento.
¿Qué diferencia existe entre un TPV y un terminal de pago?
El TPV puede referirse al sistema de caja y gestión de ventas. El terminal de pago es el dispositivo o solución que permite procesar operaciones con tarjeta u otros medios compatibles.
¿Los ciberataques a frigoríficos europeos afectaron a los pagos?
Los incidentes documentados afectaron a sistemas de refrigeración. No demuestran que los terminales de pago fueran comprometidos mediante el mismo ataque.
¿Es posible cobrar sin Internet?
Determinadas soluciones permiten operaciones offline bajo condiciones específicas. Su disponibilidad depende del proveedor, el terminal, las tarjetas y las reglas aplicables.
¿Todos los pagos offline se completan correctamente?
No necesariamente. Pueden existir límites, condiciones y riesgos de rechazo o procesamiento posterior. Deben consultarse con la entidad adquirente.
¿Un firewall puede activar los pagos offline?
No. El firewall administra comunicaciones de red. Las funciones de cobro offline dependen de los sistemas y proveedores financieros autorizados.
¿Qué es la multiadquirencia?
Es la utilización de más de una entidad adquirente mediante una arquitectura compatible. Puede facilitar alternativas de procesamiento ante determinadas incidencias.
¿Tener dos proveedores de Internet evita las caídas de pagos?
Puede reducir el impacto de ciertos fallos de conectividad, pero no evita interrupciones relacionadas con plataformas de pago, energía u otros componentes compartidos.
¿Qué es el failover de Internet?
Es un mecanismo que permite utilizar una conexión alternativa cuando se detecta determinada incidencia en la principal, según las capacidades y configuración de los equipos.
¿Por qué conviene separar la red de TPV del WiFi de clientes?
Porque ambos servicios necesitan controles diferentes. La segmentación ayuda a limitar comunicaciones innecesarias y a reducir determinados riesgos de acceso.
¿Un firewall SonicWall puede proteger la red de un supermercado?
Sí. Puede proporcionar controles de seguridad sobre comunicaciones y redes, según su modelo, licencia y configuración. No sustituye la seguridad propia de las entidades de pago.
¿Qué aporta UniFi a una tienda?
El ecosistema UniFi permite gestionar determinados elementos de infraestructura de red, como switches, gateways y puntos de acceso, facilitando su administración técnica.
¿Qué es la monitorización SIEM Wazuh?
Es la recopilación y análisis de registros procedentes de sistemas compatibles para mejorar la visibilidad sobre acontecimientos de seguridad. No sustituye la gestión de parches ni las medidas preventivas.
¿La AEPD ha registrado más brechas de datos en 2026?
Sí. La AEPD comunicó 3.027 notificaciones durante el primer semestre de 2026, superando las 2.765 recibidas durante todo 2025. No todas representan necesariamente ciberataques.
¿PCI DSS afecta a los comercios?
PCI DSS establece requisitos para entornos que intervienen en el procesamiento de datos de tarjetas. Las obligaciones concretas deben revisarse con los proveedores y entidades correspondientes.
¿DORA obliga a todos los supermercados?
No. DORA se dirige principalmente a entidades financieras y a determinadas relaciones con proveedores tecnológicos del sector financiero.
¿La Directiva NIS2 se aplica a todas las tiendas de alimentación?
No automáticamente. Su ámbito alimentario contempla determinadas actividades mayoristas e industriales, además de los criterios de aplicación correspondientes.
¿Un supermercado necesita un plan de continuidad?
Es recomendable que identifique sus servicios esenciales, dependencias y procedimientos de respuesta ante interrupciones, aunque el alcance concreto dependerá de su actividad y obligaciones.
¿Qué debe revisarse antes de Navidad?
Conviene comprobar conectividad, sistemas de pago, equipos de red, respaldo eléctrico, mantenimiento y procedimientos de contingencia, coordinándose con los proveedores financieros.
¿GHM puede ayudar a proteger las cajas y los terminales de pago?
Podemos evaluar y administrar la infraestructura informática y de red de la que dependen, así como coordinar actuaciones con proveedores. La autorización y procesamiento de pagos corresponden a las entidades especializadas.
¿Es necesario contratar un SOC para un pequeño comercio?
Depende del tamaño, el riesgo y los servicios utilizados. La monitorización y el análisis de acontecimientos pueden aportar valor, pero deben dimensionarse según las necesidades reales.
¿Cómo solicitar una auditoría de ciberseguridad para mi comercio?
Puedes contactar con GHM Soluciones Informáticas para revisar la infraestructura de red, los sistemas informáticos, las conexiones y los procedimientos de mantenimiento y continuidad existentes.
