¿Sabes realmente qué está ocurriendo en la infraestructura informática de tu empresa cuando nadie está mirando?
Un ordenador que lleva semanas sin actualizarse, un dispositivo que ha dejado de comunicar su estado, un cambio inesperado en Microsoft 365 o un antivirus que deja de funcionar pueden pasar inadvertidos si no existe una supervisión adecuada.
Tener un firewall, un antivirus y copias de seguridad es importante. Pero ¿quién comprueba que estos sistemas funcionan correctamente y analiza la información que generan?
En GHM Soluciones Informáticas utilizamos nuestra plataforma SIEM Wazuh para empresas, integrada con nuestro servicio de monitorización SOC, para mejorar la visibilidad sobre la seguridad, la actividad y el estado de los sistemas informáticos.
Nuestro seguimiento semanal permite relacionar información procedente de diferentes tecnologías y revisar aspectos fundamentales de la infraestructura empresarial:
- Seguridad de Microsoft 365 y Microsoft Entra.
- Inventario, cumplimiento y estado de dispositivos mediante Intune.
- Sistemas Windows, macOS y Linux.
- Servidores, almacenamiento NAS y servicios críticos.
- Firewalls, switches y puntos de acceso WiFi.
- Funcionamiento y estado de la protección antivirus.
- Correlación personalizada de eventos de seguridad.
- Conservación de registros durante 400 días, según las políticas de retención configuradas.
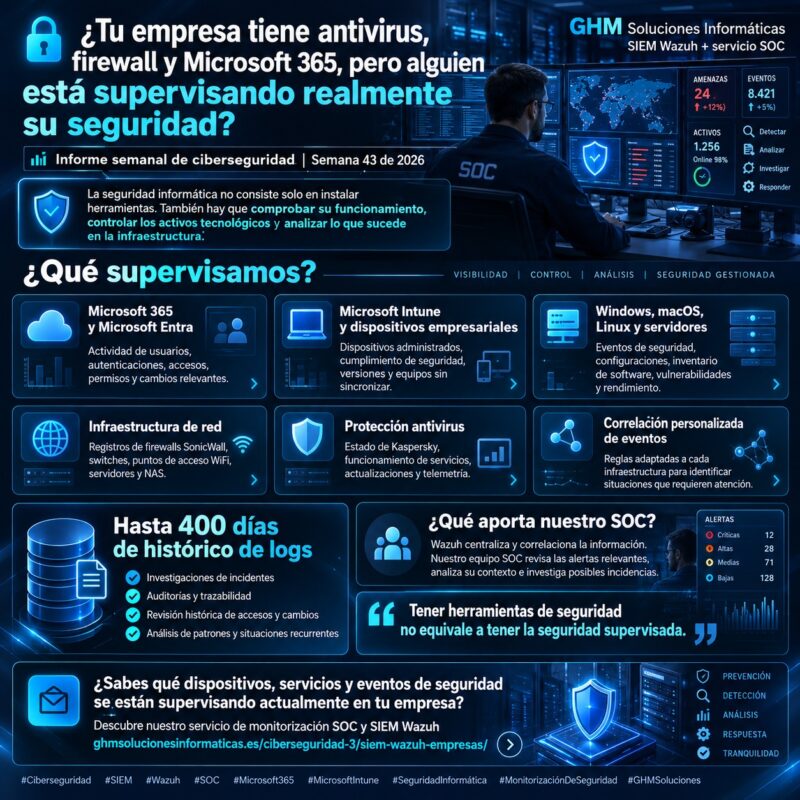
Informe de seguimiento — Semana 43 de 2026. El último informe técnico disponible fue generado el 23 de octubre, con una ventana de análisis del 16 al 23 de octubre. La plataforma de monitorización figuraba operativa en el momento de su emisión.
Este resumen presenta las capacidades de supervisión y los controles revisados, sin publicar información interna sobre incidentes, usuarios o dispositivos concretos.
¿Qué monitorizamos con SIEM Wazuh y nuestro SOC?
Un SIEM (Security Information and Event Management) es una plataforma que permite recopilar, centralizar y analizar registros procedentes de diferentes sistemas tecnológicos.
Estos registros, conocidos como logs, contienen información sobre actividades y cambios que se producen en ordenadores, servidores, aplicaciones y equipos de red.
Su principal ventaja es que facilita una visión conjunta de la infraestructura.
En lugar de revisar de manera aislada decenas de consolas y dispositivos, podemos disponer de información organizada para localizar anomalías, comprobar estados e investigar situaciones que requieren atención.
Resumen de las áreas de monitorización
| Área supervisada | ¿Qué podemos identificar o revisar? |
|---|---|
| Microsoft 365 | Actividad de cuentas, accesos, cambios administrativos y operaciones sobre servicios en la nube. |
| Microsoft Entra | Inicios de sesión, cambios de permisos, aplicaciones autorizadas y actividad de identidades. |
| Microsoft Intune | Dispositivos administrados, cumplimiento, versiones de sistemas operativos y última sincronización. |
| Windows, macOS y Linux | Eventos de seguridad, estado del sistema, software instalado, rendimiento y posibles configuraciones inseguras. |
| Servidores y NAS | Eventos del sistema, disponibilidad de telemetría, utilización de recursos y registros de servicios compatibles. |
| Firewalls y redes | Actividad de conexiones, eventos de seguridad y registros procedentes de SonicWall y dispositivos UniFi. |
| Antivirus | Estado de protección, servicios, actualizaciones, licencias y disponibilidad de información de seguridad. |
| Plataforma SIEM | Estado de los componentes, recepción de registros, capacidad de almacenamiento y controles de respaldo. |
El alcance real de cada supervisión depende de los agentes instalados, las integraciones disponibles, los permisos y las funcionalidades configuradas.
El objetivo no es acumular alertas, sino transformar la información tecnológica en decisiones útiles para proteger el negocio.
Microsoft 365: monitorización de identidades, correo y documentos empresariales
Microsoft 365 concentra una parte importante de la actividad diaria de muchas empresas: correo electrónico, archivos compartidos, colaboración y gestión de usuarios.
Por eso, su seguridad no debería limitarse a disponer de contraseñas robustas y autenticación multifactor (MFA).
Mediante la integración de registros de auditoría de Microsoft 365 y Microsoft Graph, nuestro sistema de monitorización puede analizar actividad relacionada con los siguientes servicios.
Microsoft Entra: control de identidades y accesos
La identidad digital de un empleado es una de las principales vías de acceso a los recursos corporativos.
Nuestra monitorización permite revisar, según la información disponible:
- Inicios de sesión y accesos desde dispositivos no habituales.
- Intentos fallidos de autenticación.
- Cambios relevantes en usuarios y grupos.
- Modificaciones de permisos y roles administrativos.
- Autorización de aplicaciones que solicitan acceso a información corporativa.
- Cambios en configuraciones sensibles de identidad.
Estos eventos se analizan en su contexto. Por ejemplo, incorporar un dispositivo nuevo o autorizar una aplicación puede ser una operación completamente legítima.
La finalidad es disponer de trazabilidad y reconocer aquellas situaciones que requieren una comprobación adicional.
Exchange Online: supervisión de la seguridad del correo
El correo electrónico continúa siendo uno de los principales servicios de comunicación de las empresas.
Los registros de Exchange Online permiten revisar operaciones relacionadas con buzones y configuraciones administrativas.
Entre los controles que pueden establecerse encontramos cambios en reglas de correo, permisos de acceso, delegaciones y otras operaciones relevantes.
Esta información puede resultar útil para investigar posibles accesos no autorizados, modificaciones inesperadas o intentos de utilización indebida del correo corporativo.
OneDrive y SharePoint: protección de la información empresarial
Los documentos almacenados en OneDrive y SharePoint pueden contener contratos, facturas, expedientes o información de clientes.
La monitorización de sus registros de auditoría facilita la revisión de operaciones como accesos, descargas, modificaciones, eliminaciones o cambios en el uso compartido de archivos.
Determinadas actividades, analizadas junto con otros registros de seguridad, pueden ayudar a identificar patrones que merezcan una investigación.
Microsoft Teams: actividad y cambios administrativos
Teams también genera información de auditoría útil para la supervisión de la plataforma Microsoft 365.
Según los registros disponibles, se pueden revisar acciones administrativas, cambios en equipos y canales y determinadas operaciones de colaboración.
Beneficio empresarial: disponer de mayor visibilidad sobre quién accede a los recursos corporativos y qué cambios se realizan en servicios fundamentales para el trabajo diario.
Microsoft Intune y Entra: saber qué dispositivos tiene tu empresa y cuál es su estado
¿Cuántos equipos están realmente bajo control de tu empresa? ¿Cuáles llevan demasiado tiempo sin sincronizarse? ¿Hay dispositivos con sistemas operativos antiguos?
Estas preguntas son especialmente relevantes en organizaciones que utilizan portátiles, teléfonos móviles, tablets y ordenadores fuera de la oficina.
Mediante integraciones con Microsoft Intune y Entra podemos incorporar información de inventario y estado al seguimiento centralizado de los activos.
¿Qué información revisamos?
1. Dispositivos administrados
Identificamos los equipos registrados y gestionados por las plataformas corporativas, su sistema operativo y su estado administrativo.
2. Cumplimiento de seguridad
Revisamos si los dispositivos cumplen las políticas establecidas en Intune.
Un equipo marcado como no conforme requiere comprobar el motivo y determinar las acciones adecuadas.
3. Versiones de sistemas operativos
Supervisamos las versiones declaradas por los dispositivos para identificar instalaciones antiguas y posibles necesidades de actualización.
Tener una versión inferior a la de otros equipos no demuestra automáticamente que falte un parche crítico: es necesario verificarlo.
4. Dispositivos sin actividad reciente
Analizamos las fechas de sincronización y otros indicadores disponibles para localizar dispositivos que llevan demasiado tiempo sin comunicar información actualizada.
Una sincronización antigua no demuestra por sí misma que el equipo esté apagado o comprometido, pero sí justifica revisar su situación.
5. Dispositivos e identidades antiguos
Podemos identificar registros que permanecen en el inventario aunque ya no parezcan formar parte de la operativa habitual.
El objetivo es facilitar su revisión y mantener un inventario actualizado, evitando eliminar automáticamente cuentas o dispositivos sin verificar previamente su situación.
¿Por qué es importante?
Un inventario desactualizado dificulta aplicar políticas de seguridad, planificar renovaciones y conocer qué activos necesitan mantenimiento.
La integración de Intune y Entra con nuestro seguimiento de seguridad ayuda a convertir la información de los dispositivos en acciones preventivas.
Es importante distinguir ambas tecnologías: Wazuh obtiene directamente información de los equipos donde dispone de agentes y telemetría; los datos de cumplimiento, inscripción y sincronización de Intune proceden de las integraciones con Microsoft.
Monitorización de Windows, macOS, Linux y servidores empresariales
Los sistemas operativos generan información útil sobre seguridad, estabilidad y funcionamiento.
En los equipos y servidores que cuentan con los agentes y controles adecuados, Wazuh puede recopilar eventos del sistema e información técnica para facilitar su análisis.
Seguridad del sistema operativo
La supervisión puede incluir:
- Inicios y cierres de sesión.
- Eventos de autenticación.
- Cambios relevantes de configuración.
- Instalación o modificación de software.
- Alteraciones de archivos o directorios supervisados.
- Eventos del sistema relacionados con seguridad.
- Posibles vulnerabilidades asociadas a versiones de software.
- Evaluaciones de configuraciones seguras y bastionado.
Estas comprobaciones ayudan a identificar situaciones que deben corregirse antes de que afecten a la organización.
Estado y rendimiento de los equipos
La monitorización no se limita a posibles ciberataques.
También puede incorporar información sobre la estabilidad de los sistemas:
- Consumo de procesador y memoria RAM.
- Espacio disponible en discos.
- Reinicios y apagados inesperados.
- Errores graves de aplicaciones.
- Problemas repetitivos de controladores.
- Disponibilidad de los servicios supervisados.
Un consumo puntual de memoria o procesador no significa necesariamente que exista una avería.
Por eso resulta importante estudiar su duración, frecuencia y contexto, en lugar de generar una incidencia por cada valor elevado.
Beneficio para la empresa: mejorar el mantenimiento preventivo y disponer de información para investigar problemas antes de que provoquen interrupciones prolongadas.
Firewalls, switches, puntos de acceso WiFi y almacenamiento NAS
La infraestructura de red es esencial para el funcionamiento de una empresa.
Si un firewall, un switch o un punto de acceso presenta problemas, los efectos pueden alcanzar a numerosos empleados y servicios.
Firewall SonicWall: supervisión del perímetro
Los firewalls SonicWall pueden generar registros relacionados con conexiones, políticas de seguridad y diferentes tipos de actividad de red.
Mediante la centralización de estos registros es posible revisar patrones de tráfico, intentos de acceso, eventos asociados a conexiones VPN y determinadas detecciones de seguridad.
El firewall aplica las políticas y acciones para las que está configurado; Wazuh recibe y analiza la información integrada.
Una alerta generada por el firewall no significa necesariamente que se haya producido un ataque exitoso ni que la conexión se haya bloqueado.
Para determinarlo debemos comprobar el tipo de evento y la acción registrada.
UniFi: información de redes y conectividad
Las integraciones con dispositivos y servicios UniFi pueden aportar información relacionada con la salud de la red y determinados eventos de seguridad.
Según los componentes y las interfaces configuradas, es posible incorporar información de switches, puntos de acceso y otros elementos de infraestructura.
Esto ayuda a reconocer problemas de conectividad o comportamientos anómalos que pueden afectar a la actividad de los empleados.
NAS y servidores de almacenamiento
Los dispositivos NAS y servidores de archivos también forman parte de los activos críticos.
Cuando sus registros o sistemas de supervisión están integrados, pueden revisarse eventos relevantes, estado de servicios y señales de disponibilidad.
Las copias de seguridad requieren además una comprobación independiente: disponer de un registro de copia completada no garantiza, por sí solo, que una restauración integral vaya a funcionar.
Monitorización del antivirus Kaspersky: comprobar que la protección sigue funcionando
Instalar un antivirus no es suficiente si nadie supervisa su estado.
Una protección Endpoint debe mantenerse actualizada, correctamente configurada y funcionando en los dispositivos previstos.
En nuestra infraestructura de monitorización incorporamos información de estado de Kaspersky para facilitar la revisión de aspectos como:
- Protección activa y funcionamiento de servicios.
- Estado y antigüedad de las actualizaciones de seguridad.
- Disponibilidad de la información del Endpoint.
- Situación de la licencia, cuando la fuente lo permite.
- Cambios que puedan afectar al funcionamiento de la protección.
También es importante diferenciar un problema confirmado del antivirus de una situación en la que el equipo no está enviando telemetría.
Si un dispositivo deja de comunicar información, su estado actual puede resultar no evaluable, sin que ello demuestre automáticamente que el antivirus esté desactivado.
Esta distinción evita conclusiones incorrectas y permite orientar mejor las comprobaciones del equipo técnico.
Correlación personalizada: cuando diferentes eventos cuentan una misma historia
Una de las principales ventajas de un SIEM es la posibilidad de relacionar eventos de distintas fuentes.
Por separado, un registro puede parecer rutinario. Cuando se compara con otros acontecimientos, puede adquirir un significado diferente.
En GHM Soluciones Informáticas desarrollamos reglas y correlaciones adaptadas a las características de cada infraestructura, utilizando las fuentes de información disponibles.
¿Qué permite la correlación de eventos?
Podemos definir controles que relacionen, por ejemplo:
- Actividad de identidades de Microsoft 365 con información de dispositivos.
- Eventos del firewall con registros de los sistemas operativos.
- Cambios de estado del antivirus con otras señales del Endpoint.
- Actividad de los servicios cloud con cambios administrativos.
- Eventos repetitivos cuya frecuencia o combinación pueda justificar una revisión.
El objetivo es priorizar las situaciones que merecen atención y reducir el ruido generado por registros aislados.
¿Qué diferencia existe entre Wazuh y nuestro SOC?
Wazuh centraliza y analiza técnicamente la información. Recibe registros de las fuentes integradas, los procesa y aplica reglas para identificar eventos relevantes.
Nuestro SOC interpreta la información. Revisa las alertas, comprueba su contexto e investiga las situaciones que puedan requerir una actuación.
Esto permite distinguir mejor entre actividad habitual, situaciones anómalas y posibles incidentes de seguridad.
La supervisión no supone que cualquier amenaza pueda bloquearse automáticamente. Las respuestas dependen de las herramientas, las integraciones y los procedimientos implantados.
El valor está en combinar tecnología, conocimiento de la infraestructura y revisión profesional.
Conservación de logs durante 400 días: la importancia de poder investigar el pasado
No todas las situaciones de seguridad se descubren inmediatamente.
En ocasiones, una empresa detecta una actividad sospechosa y necesita comprobar si existen antecedentes de semanas o meses anteriores.
Sin registros históricos, reconstruir lo ocurrido puede resultar muy difícil.
¿Qué aporta disponer de 400 días de registros?
En GHM contemplamos una política de conservación de hasta 400 días de logs, aplicada a las fuentes incluidas y configuradas para dicha retención.
Este histórico permite:
1. Investigar incidentes de seguridad
Consultar registros anteriores para reconstruir actividades, establecer cronologías y encontrar posibles relaciones entre eventos.
2. Apoyar auditorías de ciberseguridad
Disponer de información histórica que pueda utilizarse como evidencia técnica, siempre que sea adecuada para los controles auditados.
3. Analizar actividades recurrentes
Comparar patrones y revisar si una determinada situación ya se había producido anteriormente.
4. Mejorar la trazabilidad
Conservar información sobre actividades relevantes de sistemas, servicios e identidades, dentro del alcance configurado.
5. Apoyar investigaciones posteriores
Facilitar el análisis cuando un problema se conoce tiempo después de que comenzara la actividad relacionada.
¿Es suficiente almacenar registros durante 400 días?
No.
Para que el histórico sea útil es necesario definir qué información se recopila, comprobar que las fuentes siguen enviando registros, proteger su acceso y mantener una política de conservación adecuada.
Además, los periodos de retención deben ajustarse a los requisitos legales, de privacidad y de seguridad que correspondan a cada organización.
La conservación de registros también puede apoyar procesos de revisión relacionados con normativas como el Esquema Nacional de Seguridad (ENS), aunque no supone por sí sola el cumplimiento o la certificación de dicha normativa.
La diferencia no está únicamente en guardar información durante más tiempo, sino en poder recuperarla, interpretarla y utilizarla cuando realmente se necesita.
Informe semanal de seguridad y estado: ¿qué controles aportan valor a las empresas?
Un informe de monitorización debe permitir conocer cómo se encuentra la infraestructura y qué aspectos requieren seguimiento.
Por eso, además de analizar eventos de seguridad, resulta importante comprobar la propia salud del sistema de supervisión.
Estado de las fuentes de información
Verificamos que las integraciones disponibles siguen aportando telemetría.
Una fuente que deja de comunicar no debe interpretarse automáticamente como una infraestructura segura o sin actividad.
Puede existir una pérdida de visibilidad que necesite comprobarse.
Estado de la plataforma SIEM
La revisión puede incluir los servicios principales de Wazuh, el procesamiento de registros y la disponibilidad de los sistemas encargados de almacenar y consultar la información.
Capacidad y rendimiento
El consumo de memoria, la utilización del almacenamiento y el funcionamiento de los componentes de la plataforma ayudan a identificar necesidades de mantenimiento.
Copias de seguridad de la monitorización
La información histórica del SIEM también necesita protección.
Por eso es importante supervisar los mecanismos de respaldo, los estados registrados y las evidencias disponibles de recuperación.
Revisión periódica y seguimiento
El informe semanal complementa las alertas operativas que se generan durante el periodo.
De este modo, la supervisión no depende únicamente de esperar a que aparezca una notificación.
El objetivo es mantener visibilidad sobre la seguridad y también sobre la capacidad de la plataforma para seguir monitorizando.
¿Qué ventajas tiene un SIEM Wazuh para pymes y despachos profesionales?
Muchas empresas disponen de antivirus, firewall, Microsoft 365 y copias de seguridad, pero gestionan cada tecnología de manera independiente.
Esto dificulta conocer el estado global de los sistemas y relacionar la información cuando ocurre un problema.
Administraciones de fincas y asesorías
La gestión diaria de documentación, correo y datos de clientes requiere controlar los accesos y mantener la disponibilidad de los servicios.
La supervisión de Microsoft 365, los dispositivos corporativos y la protección Endpoint proporciona mayor visibilidad sobre estos recursos.
Despachos de abogados
La confidencialidad de la información es especialmente relevante.
La revisión de accesos, permisos y operaciones sobre servicios documentales puede ayudar a identificar cambios que requieran comprobación.
Arquitectura, ingeniería y construcción
Estos negocios suelen utilizar equipos con aplicaciones especializadas, servidores, almacenamiento compartido y conexiones remotas.
Supervisar el estado de dispositivos, infraestructura de red y recursos tecnológicos facilita el mantenimiento y la investigación de problemas.
Ventajas comunes para cualquier empresa
La monitorización centralizada contribuye a:
- Mejorar el conocimiento de los activos tecnológicos.
- Identificar configuraciones que necesitan revisión.
- Detectar problemas de disponibilidad de telemetría.
- Facilitar investigaciones de seguridad.
- Disponer de información histórica para auditorías.
- Priorizar el mantenimiento y las actuaciones técnicas.
No elimina todos los riesgos, pero ayuda a reducir los puntos ciegos de la infraestructura empresarial.
GHM Soluciones Informáticas: monitorización SIEM Wazuh y servicio SOC para empresas
En GHM Soluciones Informáticas apostamos por una gestión de la ciberseguridad basada en la prevención, el mantenimiento y la visibilidad.
Nuestro servicio de SIEM Wazuh para empresas permite centralizar información de diferentes tecnologías y complementarla con el análisis de nuestro SOC.
Trabajamos para adaptar los controles de supervisión a las características de cada organización, integrando los sistemas que forman parte de su infraestructura y definiendo las comprobaciones más relevantes.
Nuestra propuesta combina la supervisión de activos, los registros de seguridad, el mantenimiento preventivo y la revisión de información para facilitar decisiones técnicas fundamentadas.
También ofrecemos auditorías de ciberseguridad para empresas destinadas a identificar riesgos y oportunidades de mejora.
Porque proteger una empresa no consiste únicamente en disponer de herramientas de seguridad. También implica comprobar que funcionan, conocer el estado de los dispositivos y analizar la información que generan.
Conclusión: la seguridad empresarial necesita monitorización continua
La semana 43 de 2026 nos sirve para mostrar el alcance de nuestra estrategia de supervisión: Microsoft 365, identidades, dispositivos corporativos, sistemas operativos, servidores, redes y protección Endpoint.
La combinación de SIEM Wazuh, integraciones con plataformas empresariales y análisis SOC permite reunir información que, de otra forma, permanecería dispersa entre múltiples herramientas.
A ello se añade el valor de conservar registros históricos durante 400 días, dentro de las políticas configuradas, para facilitar investigaciones y procesos de auditoría.
La pregunta no es solo si tu empresa dispone de antivirus, firewall y copias de seguridad. La pregunta es si alguien está comprobando que todo funciona y revisando las señales que podrían advertir de un problema.
¿Tu empresa tiene herramientas de seguridad, pero nadie analiza sus alertas?
Descubre nuestro servicio de monitorización SOC y SIEM Wazuh.
Contacta con GHM Soluciones Informáticas y solicita una evaluación de las necesidades de seguridad y supervisión de tu infraestructura.
Preguntas frecuentes sobre SIEM Wazuh y monitorización empresarial
¿Qué es un SIEM Wazuh para empresas?
Es una solución de monitorización y análisis de seguridad que centraliza registros procedentes de sistemas, aplicaciones y dispositivos. Permite identificar eventos relevantes, correlacionar información y facilitar investigaciones y auditorías.
¿Qué diferencia hay entre SIEM Wazuh y un SOC?
El SIEM es la tecnología que recopila, procesa y correlaciona información de seguridad. El SOC es el servicio de operaciones de seguridad que analiza las alertas, investiga situaciones y coordina las actuaciones que correspondan.
¿Puede Wazuh monitorizar Microsoft 365?
Sí. Mediante las integraciones correspondientes, Wazuh puede analizar registros de auditoría de Microsoft 365, incluidos eventos de Exchange Online, SharePoint, OneDrive y otros servicios compatibles.
¿Se pueden supervisar los inicios de sesión en Microsoft Entra?
Sí. Los registros de Microsoft Entra pueden incorporarse mediante integraciones con las interfaces de Microsoft, como Microsoft Graph, para revisar autenticaciones y determinados cambios relacionados con identidades y permisos.
¿Se puede monitorizar Microsoft Intune con Wazuh?
Es posible incorporar información de Intune mediante integraciones adicionales. Entre los datos disponibles se encuentran dispositivos administrados, estados de cumplimiento, versiones de sistemas operativos y fechas de sincronización.
Esta información no la obtiene directamente un agente Wazuh instalado en el dispositivo, sino las fuentes de administración de Microsoft.
¿Puede detectarse qué ordenadores llevan tiempo sin conectarse?
La monitorización puede identificar agentes que han dejado de enviar telemetría y dispositivos Intune con sincronizaciones antiguas. Son indicadores distintos y deben interpretarse correctamente antes de concluir que un equipo está desconectado o inactivo.
¿Wazuh puede monitorizar Windows, macOS y Linux?
Sí. Wazuh dispone de agentes para estos sistemas operativos y puede recopilar información del sistema, registros de seguridad, inventario y otros datos según su configuración.
¿Se pueden supervisar firewalls, switches, puntos de acceso y NAS?
Sí, cuando estos dispositivos pueden facilitar registros o información mediante Syslog, API u otros mecanismos compatibles. El alcance depende del fabricante, el modelo y la integración disponible.
¿Puede monitorizarse el funcionamiento del antivirus?
Sí, cuando se dispone de una fuente que proporciona información sobre el estado de la protección. Pueden analizarse datos como funcionamiento de servicios, actualizaciones y disponibilidad de telemetría.
¿Qué significa correlacionar eventos de seguridad?
Consiste en relacionar información procedente de diferentes sistemas para identificar patrones que no serían evidentes al revisar cada registro por separado. Las reglas pueden personalizarse según los activos y riesgos de cada empresa.
¿Para qué sirve conservar logs durante 400 días?
Permite consultar información histórica para investigar incidencias, reconstruir actividades, revisar patrones y aportar evidencias en procesos de auditoría. La disponibilidad concreta depende de las fuentes y políticas de retención configuradas.
¿Un SIEM ayuda a cumplir el Esquema Nacional de Seguridad?
Puede apoyar controles relacionados con registro de actividad, supervisión y trazabilidad. Sin embargo, instalar un SIEM no garantiza el cumplimiento del ENS: es necesario implantar y acreditar el conjunto de medidas exigibles según la categoría del sistema.
¿Wazuh sustituye al antivirus o al firewall?
No. El firewall aplica controles de red y el antivirus protege los equipos frente a determinadas amenazas. Wazuh complementa estas herramientas mediante la recopilación, el análisis y la correlación de información de seguridad.
¿Por qué necesita una pyme monitorización SOC?
Porque disponer de herramientas de protección no garantiza que sus alertas se revisen o que los problemas se detecten con suficiente contexto. Un servicio SOC ayuda a interpretar los eventos relevantes y facilita la investigación y el seguimiento de situaciones que requieren atención.
