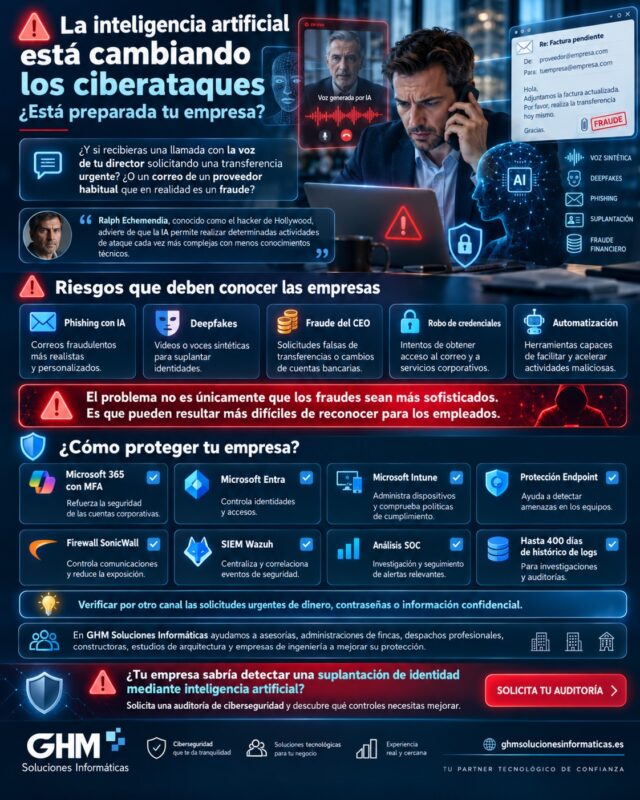
¿Responderías a una solicitud urgente de transferencia si recibieras una llamada con la voz de tu director? ¿Y si el correo pareciera enviado por un proveedor habitual?
La inteligencia artificial está cambiando la forma en que los ciberdelincuentes pueden preparar intentos de fraude, suplantación de identidad y ataques contra empresas.
Hasta hace pocos años, crear determinadas campañas sofisticadas exigía conocimientos técnicos, tiempo y recursos especializados.
Hoy existen herramientas capaces de generar mensajes convincentes, analizar información pública, automatizar tareas y producir voces o imágenes sintéticas.
Esta evolución preocupa a Ralph Echemendia, especialista en ciberseguridad conocido como el hacker de Hollywood por su participación en producciones como Snowden y Mr. Robot.
En una entrevista publicada por la Agencia EFE el 19 de octubre de 2026, Echemendia advirtió de que la inteligencia artificial está reduciendo las barreras técnicas para realizar determinados ataques complejos.
Pero conviene interpretar correctamente su mensaje.
La inteligencia artificial no convierte automáticamente a cualquier persona en un atacante capaz de vulnerar todos los sistemas. Lo que puede hacer es facilitar, acelerar y mejorar determinadas actividades utilizadas en la ciberdelincuencia.
Para las empresas, la consecuencia más importante es que las medidas tradicionales de seguridad deben adaptarse a un escenario donde las comunicaciones fraudulentas pueden resultar cada vez más difíciles de reconocer.
En GHM Soluciones Informáticas trabajamos para que las organizaciones dispongan de controles adecuados sobre sus identidades, dispositivos, redes y servicios cloud.
Porque proteger una empresa no consiste únicamente en instalar antivirus.
Consiste en prevenir, detectar y responder cuando aparece una actividad que puede comprometer el negocio.
Ralph Echemendia: la inteligencia artificial reduce las barreras para los ciberdelincuentes
Ralph Echemendia cuenta con una larga trayectoria profesional relacionada con la seguridad informática y ha colaborado con organizaciones como la NASA, Google y Microsoft.
También es conocido por sus trabajos de asesoramiento en el sector audiovisual.
En su entrevista con EFE, el especialista destacó una preocupación fundamental: la posibilidad de realizar actividades cada vez más complejas utilizando herramientas de inteligencia artificial sin disponer necesariamente de una formación técnica equivalente a la que antes se necesitaba.
¿Qué está cambiando realmente?
La inteligencia artificial puede ayudar a automatizar tareas que antes requerían mucho trabajo manual.
Por ejemplo:
- Analizar información pública sobre una organización.
- Preparar correos fraudulentos adaptados a distintos perfiles.
- Traducir mensajes a diferentes idiomas.
- Generar textos con una apariencia profesional.
- Crear voces sintéticas.
- Analizar grandes volúmenes de información.
- Asistir en determinadas tareas de programación.
Esto no significa que todos estos usos sean maliciosos.
La misma tecnología también puede ayudar a equipos de seguridad, investigadores y desarrolladores.
El riesgo aparece cuando esas capacidades se utilizan para engañar, obtener accesos no autorizados o comprometer información empresarial.
¿Qué es un ciberataque con inteligencia artificial?
Un ciberataque asistido por inteligencia artificial es una actividad maliciosa en la que se utiliza IA para facilitar alguna fase del ataque.
Por ejemplo, un delincuente puede generar un mensaje de phishing más convincente utilizando información pública sobre una empresa.
También puede producir una voz sintética para intentar suplantar a una persona.
Sin embargo, la inteligencia artificial no implica necesariamente que el ataque sea autónomo.
En muchos casos continúa existiendo una persona que define los objetivos y decide cómo utilizar las herramientas.
¿La IA ha inventado nuevas formas de ciberdelincuencia?
Algunas capacidades introducen riesgos nuevos, especialmente cuando se utilizan agentes con acceso a herramientas y sistemas.
Pero numerosos ataques continúan aprovechando técnicas conocidas:
Phishing: mensajes para engañar al destinatario.
Robo de credenciales: obtención de contraseñas o información de autenticación.
Suplantación de identidad: hacerse pasar por otra persona u organización.
Fraude del CEO: solicitudes falsas que aparentan proceder de un responsable de la empresa.
Malware: software diseñado para realizar acciones no autorizadas.
Explotación de vulnerabilidades: aprovechamiento de errores de seguridad en aplicaciones o sistemas.
La inteligencia artificial puede mejorar o acelerar determinadas fases de estas actividades.
Por eso la respuesta empresarial debe combinar medidas tecnológicas y procedimientos de verificación.
Phishing con IA: correos fraudulentos cada vez más convincentes
El correo electrónico sigue siendo una herramienta fundamental para numerosas empresas.
También es uno de los canales utilizados para intentar engañar a empleados.
Tradicionalmente, algunos mensajes de phishing podían identificarse por errores de escritura, traducciones deficientes o una presentación poco profesional.
La inteligencia artificial permite generar comunicaciones mejor redactadas.
Ejemplo de phishing dirigido a una asesoría
Imagine que un empleado recibe un correo aparentemente enviado por un cliente habitual.
El mensaje solicita revisar una documentación fiscal pendiente y proporciona un enlace para acceder a los archivos.
El texto utiliza un lenguaje profesional, contiene referencias a procesos habituales y aparenta cierta urgencia.
Si el usuario introduce sus credenciales en una página fraudulenta, podría facilitar información de acceso a terceros.
Este ejemplo es ilustrativo.
La presencia de IA no puede deducirse automáticamente del hecho de que un correo fraudulento esté bien escrito.
¿Cómo reducir el riesgo?
Recomendamos:
- Mantener las cuentas protegidas mediante MFA.
- Utilizar métodos resistentes al phishing cuando sea posible.
- Revisar los dominios de los remitentes.
- Evitar introducir credenciales desde enlaces inesperados.
- Formar a los empleados.
- Implantar protección de correo adecuada.
- Supervisar eventos relevantes de autenticación.
Un correo bien redactado no es necesariamente un correo legítimo.
Deepfakes y clonación de voz: cuando escuchar al director ya no es suficiente
Otro de los riesgos asociados a la IA es la generación de voces e imágenes sintéticas.
Estas tecnologías pueden utilizarse legítimamente en diferentes sectores.
Pero también pueden emplearse para intentar suplantar a directivos, familiares, empleados o proveedores.
El fraude de la llamada urgente
Imagine esta situación.
Un empleado de administración recibe una llamada.
La voz parece corresponder al gerente de la empresa.
La persona solicita realizar una transferencia urgente porque existe un problema con un proveedor.
Además, insiste en que la operación debe realizarse inmediatamente.
En este escenario, el riesgo no reside únicamente en la calidad de la voz sintética.
También influye la presión para actuar sin comprobar la identidad del solicitante.
¿Cómo protegerse de estos fraudes?
Una empresa debería establecer procedimientos independientes para verificar operaciones sensibles.
Por ejemplo:
- Confirmar las solicitudes de pago mediante un canal previamente autorizado.
- No utilizar exclusivamente el número o enlace facilitado en el mensaje sospechoso.
- Aplicar doble aprobación a determinadas transferencias.
- Verificar los cambios de cuentas bancarias de proveedores.
- Formar a empleados y responsables.
- Establecer procedimientos para incidentes de suplantación.
Si una operación implica dinero, credenciales o datos confidenciales, no debería depender únicamente de reconocer una voz o recibir un correo aparentemente legítimo.
La urgencia: una de las herramientas más utilizadas en los fraudes
En su entrevista, Echemendia destacó la importancia de desconfiar de las solicitudes que obligan a actuar inmediatamente.
Los atacantes pueden intentar que una persona tome decisiones sin realizar comprobaciones.
Por ejemplo:
- «Necesitamos hacer la transferencia ahora».
- «Tu cuenta va a bloquearse».
- «Debes revisar este documento inmediatamente».
- «No informes a nadie de esta operación».
- «Tienes que compartir el código de verificación».
El objetivo es provocar una reacción rápida.
Una regla sencilla para los empleados
Ante una solicitud inesperada y urgente, verifica antes de actuar.
No es necesario paralizar el trabajo.
Se trata de introducir una comprobación proporcional al riesgo.
Por ejemplo, si un proveedor solicita cambiar su número de cuenta, puede establecerse un procedimiento de verificación con contactos previamente registrados.
Esto resulta especialmente importante en empresas que realizan pagos frecuentes.
¿Qué empresas están más expuestas a las estafas potenciadas por IA?
La realidad es que cualquier organización puede recibir intentos de phishing o suplantación.
Sin embargo, ciertos sectores gestionan información o procesos especialmente atractivos.
Administraciones de fincas
Trabajan con proveedores, comunidades de propietarios, pagos, facturas y documentación personal.
Un fraude de cambio de cuenta bancaria puede generar consecuencias económicas importantes.
Asesorías contables y laborales
Manejan documentación fiscal, nóminas, certificados, datos personales e información económica.
El acceso no autorizado a un buzón puede comprometer comunicaciones con numerosos clientes.
Despachos de abogados
La confidencialidad de los expedientes y comunicaciones requiere controles de identidad y acceso adecuados.
Una suplantación puede intentar obtener documentación o información sobre procedimientos.
Arquitectura, interiorismo e ingeniería
Estos entornos utilizan aplicaciones especializadas, almacenamiento documental y servicios de colaboración.
La protección debe contemplar archivos de proyectos, accesos remotos y permisos.
Constructoras
Gestionan operaciones con proveedores, subcontratistas y distintas ubicaciones.
Los cambios fraudulentos de datos de pago y las solicitudes falsas pueden resultar especialmente relevantes.
Despachos profesionales ubicados en viviendas
Aunque la infraestructura sea pequeña, pueden existir datos confidenciales y conexiones a servicios corporativos.
El tamaño de una empresa no determina por sí solo si puede convertirse en víctima de un fraude.
Microsoft 365: la protección de las cuentas es una prioridad
Para muchas empresas, Microsoft 365 concentra gran parte de su actividad.
Entre los servicios más utilizados se encuentran:
- Exchange Online.
- Outlook.
- OneDrive.
- SharePoint.
- Teams.
- Microsoft Entra.
Estos servicios contienen comunicaciones, documentos y recursos importantes.
Por ello, la protección de las cuentas debe formar parte de cualquier estrategia de ciberseguridad.
Autenticación multifactor (MFA)
MFA añade una comprobación adicional al inicio de sesión.
Esto reduce el riesgo de que una contraseña comprometida sea suficiente para acceder a una cuenta.
No obstante, no todos los métodos ofrecen el mismo nivel de resistencia frente al phishing.
Siempre que resulte adecuado, conviene valorar métodos como claves de seguridad FIDO2 y passkeys compatibles.
Microsoft Entra y Acceso Condicional
Microsoft Entra permite gestionar identidades y establecer controles de acceso.
Con las licencias necesarias, el Acceso Condicional permite aplicar políticas según diferentes condiciones.
Por ejemplo, pueden definirse requisitos relacionados con:
- Usuario.
- Aplicación.
- Ubicación.
- Dispositivo.
- Cumplimiento.
Estas medidas deben diseñarse cuidadosamente para no bloquear accesos legítimos.
La protección de las identidades ayuda a reducir el impacto de determinados intentos de robo de credenciales.
Microsoft Intune: controlar los dispositivos que acceden a la empresa
La seguridad no depende únicamente de las cuentas.
También importa conocer desde qué dispositivos se accede a la información corporativa.
Una empresa puede utilizar:
- Ordenadores Windows.
- Dispositivos macOS.
- Teléfonos Android.
- iPhone y iPad.
- Portátiles de empleados.
- Dispositivos personales autorizados.
Con Microsoft Intune es posible administrar dispositivos compatibles y evaluar determinadas condiciones de cumplimiento.
¿Qué aporta a una empresa?
Dependiendo de las licencias, plataformas y modos de inscripción:
Inventario: información de los dispositivos registrados.
Cumplimiento: evaluación de condiciones definidas por la empresa.
Configuración: aplicación de determinadas políticas.
Actualizaciones: gestión de opciones compatibles.
Protección de aplicaciones: controles específicos en escenarios admitidos.
Integración con Entra: posibilidad de utilizar el estado del dispositivo en determinadas decisiones de acceso.
Una organización puede utilizar estos controles para reducir los accesos desde equipos que no cumplen las condiciones establecidas.
Sin embargo, un dispositivo conforme no garantiza la ausencia absoluta de malware.
Por ello, la gestión debe complementarse con otras medidas de protección.
Protección Endpoint: antivirus, análisis de comportamiento y control de aplicaciones
Las amenazas potenciadas por IA pueden aprovechar diferentes vías de acceso.
Por eso las empresas necesitan proteger los equipos y servidores.
Una solución Endpoint puede aportar capacidades como:
- Detección de archivos maliciosos.
- Protección frente a determinadas amenazas.
- Análisis de comportamiento.
- Gestión de alertas.
- Control de dispositivos y aplicaciones, según la solución.
- Detección de vulnerabilidades, cuando la tecnología lo permite.
En GHM Soluciones Informáticas trabajamos con soluciones de protección Endpoint, incluyendo tecnología Kaspersky para entornos empresariales.
Pero es importante recordar:
La protección Endpoint no sustituye las actualizaciones del sistema operativo, las políticas de acceso ni la formación de los empleados.
La seguridad funciona mejor cuando se aplican varias capas complementarias.
Firewalls SonicWall y redes UniFi: reducir la exposición empresarial
Una empresa puede disponer de cuentas bien protegidas y, aun así, mantener servicios innecesariamente accesibles desde Internet.
Por eso también resulta importante revisar la infraestructura de red.
Con firewalls profesionales, como los SonicWall TZ270 y TZ370, pueden aplicarse políticas de acceso y registrar determinadas actividades.
Asimismo, la infraestructura UniFi permite organizar conectividad, switching, WiFi y segmentación de red mediante equipos compatibles.
¿Qué medidas resultan relevantes?
- Mantener el firmware actualizado.
- Revisar servicios publicados.
- Limitar conexiones administrativas.
- Proteger accesos VPN.
- Segmentar redes.
- Evitar comunicaciones innecesarias entre dispositivos.
- Conservar registros.
- Revisar alertas relevantes.
El objetivo no es bloquear indiscriminadamente todas las comunicaciones.
Se trata de permitir las necesarias y reducir las exposiciones injustificadas.
SIEM Wazuh: correlacionar eventos de seguridad en la era de la inteligencia artificial
Uno de los principales desafíos de una empresa es que las señales de seguridad pueden aparecer repartidas entre diferentes plataformas.
Por ejemplo:
Microsoft Entra: registra una autenticación desde un contexto no habitual.
Exchange Online: registra una modificación administrativa que necesita revisión.
Firewall: identifica una conexión que requiere análisis.
Windows: aporta eventos de seguridad.
Endpoint: genera una alerta de comportamiento sospechoso.
Por separado, cada uno de estos eventos puede tener diferentes explicaciones.
Pero su correlación puede ayudar a determinar si existe una secuencia relevante.
¿Qué hacemos con SIEM Wazuh?
En GHM Soluciones Informáticas utilizamos SIEM Wazuh para centralizar y correlacionar registros procedentes de fuentes compatibles.
Según la infraestructura, podemos integrar:
- Microsoft 365.
- Microsoft Entra.
- Windows.
- macOS.
- Linux.
- Servidores.
- NAS.
- Firewalls SonicWall.
- Infraestructura UniFi.
- Antivirus y protección Endpoint.
Además, configuramos correlaciones y alertas personalizadas de indicadores de compromiso.
Wazuh centraliza y correlaciona. Nuestro SOC analiza e investiga los eventos relevantes.
¿Detecta Wazuh automáticamente todos los ataques realizados con IA?
No.
No existe una plataforma que garantice detectar todos los ataques, independientemente de la tecnología utilizada.
El análisis depende de los registros disponibles, las reglas configuradas y la actividad observada.
Sin embargo, una monitorización bien diseñada puede ayudar a identificar señales de comportamiento que requieran investigación.
Conoce nuestro servicio de SIEM Wazuh para empresas.
Hasta 400 días de histórico de logs para investigar incidentes
Una empresa puede descubrir un incidente después de que haya transcurrido cierto tiempo.
Por ejemplo, puede identificar hoy una actividad sospechosa y necesitar revisar accesos o cambios realizados semanas atrás.
Nuestro servicio SIEM Wazuh puede conservar hasta 400 días de histórico de logs, según las fuentes integradas y la configuración aplicable.
Esto puede facilitar:
- Investigación de incidentes.
- Revisión de accesos.
- Análisis de cambios administrativos.
- Búsquedas retrospectivas de indicadores.
- Correlación de actividad.
- Preparación de evidencias para auditorías.
La conservación no garantiza que pueda reconstruirse toda la actividad.
Depende de la telemetría recopilada y de los registros disponibles.
El histórico permite ampliar la investigación más allá del momento en que se detecta una alerta.
¿La inteligencia artificial también puede ayudar a defender una empresa?
Sí.
La inteligencia artificial no es exclusivamente una herramienta que pueda utilizarse para atacar.
También tiene aplicaciones defensivas.
Por ejemplo, puede ayudar en determinadas tareas de:
- Análisis de información.
- Clasificación de eventos.
- Investigación de vulnerabilidades.
- Revisión de código.
- Asistencia en documentación técnica.
- Apoyo a procesos de seguridad.
Sin embargo, los resultados deben validarse.
Un modelo puede interpretar incorrectamente un evento o generar conclusiones que no estén respaldadas por la evidencia.
La IA puede ayudar al trabajo de los equipos de seguridad, pero no sustituye automáticamente el análisis técnico ni la responsabilidad sobre las decisiones.
Diez medidas para proteger tu empresa frente a fraudes y ciberataques con IA
1. Activar MFA
Proteger las cuentas empresariales con autenticación multifactor y valorar métodos resistentes al phishing.
2. Verificar transferencias y cambios bancarios
Establecer un procedimiento de confirmación independiente para operaciones económicas sensibles.
3. Proteger Microsoft 365
Revisar permisos, aplicaciones, cuentas y configuraciones de seguridad.
4. Mantener los equipos actualizados
Corregir vulnerabilidades de Windows, macOS, Linux y aplicaciones utilizadas.
5. Gestionar dispositivos mediante Intune
Aplicar controles adecuados a los equipos corporativos y dispositivos personales autorizados.
6. Proteger los endpoints
Utilizar soluciones de seguridad adaptadas a los riesgos de la empresa.
7. Revisar la configuración del firewall
Reducir servicios expuestos y proteger accesos remotos.
8. Formar a los empleados
Explicar cómo identificar solicitudes urgentes, intentos de suplantación y comunicaciones sospechosas.
9. Centralizar eventos de seguridad
Disponer de información que permita investigar posibles incidentes.
10. Definir un procedimiento de respuesta
Establecer qué hacer cuando existe una sospecha de robo de credenciales, fraude o acceso no autorizado.
La combinación de controles técnicos y procedimientos internos reduce la dependencia de una única medida de seguridad.
¿Cómo saber si tu empresa está preparada frente a los fraudes con IA?
Una evaluación inicial puede comenzar con estas preguntas:
¿Todas las cuentas empresariales utilizan MFA?
¿Se comprueban los cambios de cuentas bancarias de los proveedores?
¿Los empleados saben cómo verificar una llamada sospechosa?
¿Existen procedimientos para aprobar transferencias?
¿Quién revisa los inicios de sesión anómalos?
¿Los dispositivos están administrados y actualizados?
¿El firewall está correctamente configurado?
¿Existe una plataforma que centralice los registros de seguridad?
¿Se pueden investigar eventos ocurridos meses atrás?
Si varias respuestas son desconocidas, puede resultar conveniente realizar una auditoría de ciberseguridad.
Esto no significa necesariamente que la empresa haya sufrido una intrusión.
Significa que existen controles y procedimientos que merece la pena evaluar.
Conclusión: la inteligencia artificial está cambiando los riesgos de ciberseguridad empresarial
Las advertencias de Ralph Echemendia reflejan una transformación importante.
La inteligencia artificial permite automatizar tareas y producir comunicaciones cada vez más convincentes.
Esto puede facilitar determinadas actividades de phishing, suplantación de identidad y fraude.
Pero el principal riesgo para una empresa no es únicamente la tecnología utilizada por un atacante.
Es carecer de controles adecuados para verificar identidades, proteger los accesos y detectar actividades sospechosas.
En GHM Soluciones Informáticas ayudamos a empresas y despachos profesionales a mejorar su seguridad mediante:
☁️ Microsoft 365 y Microsoft Entra.
🔐 Autenticación multifactor y políticas de acceso.
💻 Microsoft Intune y administración de dispositivos.
🛡️ Protección Endpoint.
🔥 Firewall SonicWall.
📡 Redes UniFi.
📊 SIEM Wazuh.
🔎 Análisis SOC y alertas personalizadas.
🗄️ Hasta 400 días de histórico de logs.
📋 Auditorías de ciberseguridad.
¿Tu empresa está preparada para reconocer un fraude que utiliza inteligencia artificial?
No esperes a recibir una llamada falsa o un correo fraudulento para descubrir que faltan procedimientos de verificación.
Una estrategia de ciberseguridad profesional ayuda a proteger las cuentas, dispositivos, comunicaciones e información del negocio.
Conoce nuestras soluciones de ciberseguridad para empresas y nuestro servicio de auditoría de ciberseguridad.
Solicita una revisión de seguridad de tu infraestructura empresarial.
Contacta con GHM Soluciones Informáticas y descubre cómo podemos ayudarte a reducir los riesgos de tu organización.
Preguntas frecuentes sobre ciberataques con inteligencia artificial
¿Qué son los ciberataques con inteligencia artificial?
Son actividades maliciosas que utilizan IA para facilitar determinadas fases del ataque, como la elaboración de mensajes fraudulentos o la automatización de tareas.
¿La IA permite realizar ciberataques sin conocimientos técnicos?
Puede reducir las barreras de entrada para determinadas actividades, pero no garantiza que cualquier persona pueda realizar con éxito un ataque complejo.
¿Quién es Ralph Echemendia?
Es un especialista en ciberseguridad conocido como el hacker de Hollywood por su colaboración en producciones como Snowden y Mr. Robot.
¿Qué ha advertido Ralph Echemendia sobre la inteligencia artificial?
Que la IA puede facilitar ataques complejos a personas que anteriormente habrían necesitado mayores conocimientos técnicos.
¿Qué es el phishing con IA?
Es una forma de fraude en la que se utiliza inteligencia artificial para ayudar a crear o adaptar mensajes diseñados para engañar a los destinatarios.
¿Qué es un deepfake?
Es contenido sintético o manipulado mediante técnicas de inteligencia artificial que puede simular voces, imágenes o vídeos de personas.
¿Pueden clonar la voz de un directivo?
La tecnología permite producir imitaciones de voz. Por eso las solicitudes sensibles deben verificarse mediante procedimientos independientes.
¿Cómo evitar un fraude del CEO?
Estableciendo controles de aprobación, confirmación independiente de transferencias y procedimientos para verificar solicitudes inesperadas.
¿Es suficiente con tener antivirus?
No. También se necesitan actualizaciones, controles de identidad, procedimientos internos y otras medidas complementarias.
¿Qué aporta MFA?
Añade una comprobación adicional durante la autenticación, reduciendo determinados riesgos asociados al compromiso de contraseñas.
¿Microsoft 365 está protegido automáticamente frente a todos los fraudes?
No. La protección depende de las capacidades contratadas, la configuración y los procedimientos de la empresa.
¿Qué es Microsoft Entra?
Es la plataforma de gestión de identidades y acceso de Microsoft.
¿Qué es Acceso Condicional?
Es una capacidad que permite aplicar políticas de acceso según determinadas condiciones, con los requisitos de licencia correspondientes.
¿Qué aporta Microsoft Intune?
Permite administrar dispositivos compatibles y evaluar determinadas condiciones de configuración y cumplimiento.
¿Qué es un SIEM?
Es una plataforma que centraliza y analiza eventos procedentes de diferentes fuentes para mejorar la visibilidad de seguridad.
¿Qué aporta Wazuh?
Permite recopilar y correlacionar registros de sistemas compatibles para facilitar detecciones e investigaciones.
¿Qué diferencia existe entre SIEM y SOC?
El SIEM centraliza y correlaciona información. El SOC analiza los eventos y determina qué situaciones necesitan investigación o seguimiento.
¿Wazuh detecta automáticamente cualquier fraude con IA?
No. Las detecciones dependen de las fuentes integradas, las reglas configuradas y la actividad registrada.
¿Para qué sirven 400 días de histórico de logs?
Para facilitar determinadas investigaciones retrospectivas, análisis de accesos y auditorías, siempre que los eventos correspondientes hayan sido recopilados.
¿Qué empresas deberían preocuparse por estos riesgos?
Cualquier organización que gestione datos, comunicaciones, pagos o recursos digitales puede estar expuesta a intentos de fraude y suplantación.
¿Cuál es la principal recomendación?
Proteger las identidades con MFA, verificar las solicitudes sensibles mediante canales independientes, mantener sistemas actualizados y disponer de una estrategia de monitorización y respuesta.
