La seguridad de una empresa no termina cuando se instala un firewall. Comienza una tarea igualmente importante: mantenerlo actualizado, correctamente configurado y supervisado.
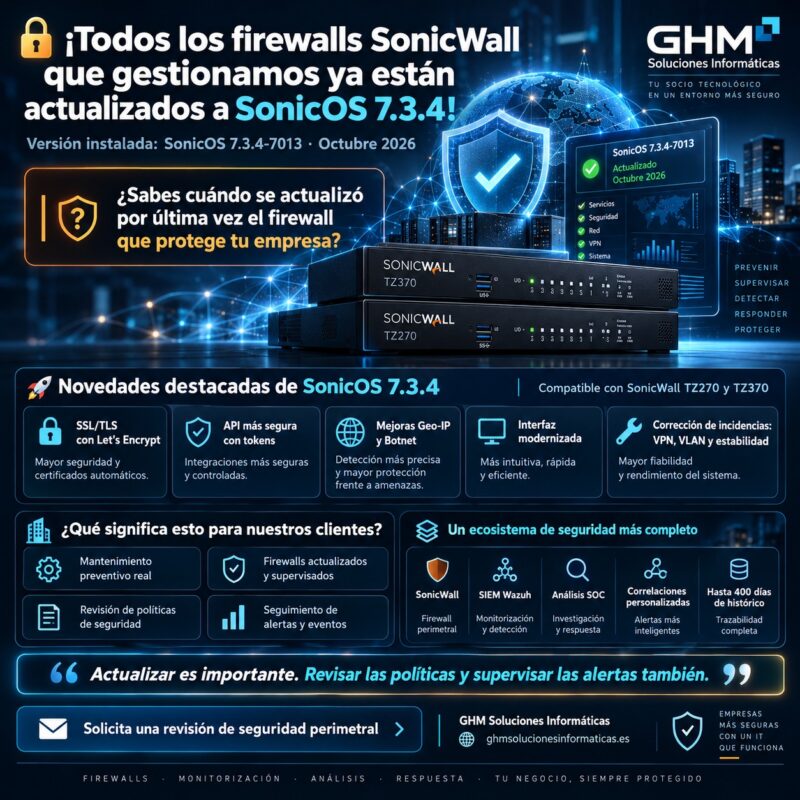
En GHM Soluciones Informáticas hemos completado la actualización a SonicOS 7.3.4-7013 de todos los firewalls SonicWall que gestionamos.
Esta nueva versión, publicada por SonicWall en octubre de 2026, incorpora mejoras funcionales y correcciones de problemas identificados en versiones anteriores.
La actualización es compatible con los modelos SonicWall TZ270 y TZ370, utilizados en nuestras instalaciones de seguridad perimetral empresarial.
Para nuestros clientes, este trabajo forma parte del mantenimiento preventivo de sus infraestructuras.
Porque un firewall no debería mantenerse únicamente cuando aparece una avería o se produce un incidente.
Su firmware, configuración, conexiones y servicios de seguridad necesitan seguimiento.
¿Qué aporta SonicOS 7.3.4?
Entre sus principales novedades destacan:
- Integración con Let’s Encrypt para automatizar la gestión de determinados certificados SSL/TLS.
- Modernización de la interfaz de administración.
- Mayor control de seguridad para conexiones mediante API.
- Mejoras de mantenimiento de las bases de datos Geo-IP.
- Separación de la configuración de servidores de actualización Geo-IP y Botnet.
- Corrección de incidencias relacionadas con VPN, configuración y estabilidad.
- Mejoras en determinadas funciones de filtrado y administración.
Estas novedades tienen diferentes implicaciones según los servicios habilitados y la configuración de cada dispositivo.
Actualizar el firmware es una medida de prevención importante, pero no sustituye la revisión de las políticas de seguridad.
¿Por qué es importante mantener actualizado un firewall SonicWall?
Un firewall empresarial controla una parte fundamental de las comunicaciones entre la red interna e Internet.
Puede gestionar:
- Conexiones entrantes y salientes.
- Accesos VPN.
- Políticas de firewall.
- Segmentación de redes.
- Servicios publicados.
- Filtrado de amenazas, según las licencias activas.
- Registros y eventos de seguridad.
Como cualquier sistema informático, su software puede presentar errores y vulnerabilidades.
Los fabricantes publican actualizaciones para incorporar mejoras y resolver incidencias.
Por eso, mantener el firmware actualizado ayuda a reducir la exposición a problemas conocidos y a conservar la compatibilidad con las funcionalidades soportadas.
Sin embargo, no todas las actualizaciones tienen el mismo contenido.
En el caso de SonicOS 7.3.4, SonicWall identifica la versión como una actualización de mantenimiento que incorpora nuevas capacidades y corrige incidencias anteriores.
¿Un firewall actualizado garantiza que la empresa esté protegida?
No.
Un equipo con firmware reciente puede mantener reglas incorrectas, servicios innecesariamente expuestos o accesos administrativos demasiado amplios.
Por ello, una estrategia de seguridad profesional debe combinar actualización, configuración y monitorización.
La versión del firmware importa. Las políticas que aplica el dispositivo también.
Let’s Encrypt: automatización de certificados SSL/TLS
Una de las principales novedades de SonicOS 7.3.4 es la incorporación de soporte para Let’s Encrypt mediante ACME v2.
Esta integración permite automatizar determinadas operaciones relacionadas con certificados SSL/TLS utilizados por el firewall.
Según la documentación oficial, la funcionalidad permite:
- Solicitar certificados.
- Renovarlos automáticamente antes de su caducidad.
- Instalarlos en el propio dispositivo.
- Gestionar la funcionalidad desde la interfaz de administración y mediante CLI.
El mecanismo de validación documentado es HTTP-01.
¿Por qué es importante gestionar correctamente los certificados?
Los certificados digitales permiten establecer conexiones cifradas y verificar la identidad de determinados servicios.
Cuando caducan o están mal configurados pueden producirse errores de conexión y advertencias de seguridad.
La automatización ayuda a reducir tareas manuales y determinados riesgos operativos asociados a las renovaciones.
Sin embargo, es importante revisar los requisitos antes de habilitar esta funcionalidad.
Por ejemplo, la validación del dominio debe poder realizarse mediante el mecanismo admitido.
La disponibilidad de renovación automática no significa que deba exponerse la interfaz de administración del firewall a Internet.
La gestión de certificados y la protección de los accesos administrativos son cuestiones distintas.
Nueva interfaz de administración SonicWall
SonicOS 7.3.4 moderniza el entorno de administración mediante el framework Vue 3.
Según SonicWall, este cambio alinea la interfaz de SonicOS 7.3.4 y versiones posteriores con la línea SonicOS 8.x.
La actualización establece una base tecnológica para mejorar el mantenimiento y la evolución de la administración web.
¿Qué significa para una empresa?
El beneficio no consiste en que el usuario de la oficina tenga que aprender a utilizar una nueva herramienta.
El firewall continúa realizando sus funciones de red y seguridad.
La mejora se dirige principalmente a quienes administran y mantienen estos dispositivos.
En GHM Soluciones Informáticas nos encargamos de la gestión técnica de los firewalls incluidos en nuestro servicio, evitando que el cliente tenga que ocuparse directamente de estos procesos.
La empresa necesita una red segura y estable. Nuestro trabajo es mantener y administrar la infraestructura que la protege.
Mejoras en la seguridad de la API de SonicWall
Las API permiten que determinadas herramientas interactúen con un dispositivo de forma programática.
Son especialmente útiles en entornos de administración y automatización.
Pero también necesitan controles de autenticación adecuados.
SonicOS 7.3.4 incorpora mejoras relevantes en este ámbito.
Validación mediante bearer token
La nueva versión establece por defecto la autenticación mediante bearer token para sesiones de administración API que no utilizan la interfaz web.
Esto exige aportar un token válido en las solicitudes correspondientes.
Su finalidad es reforzar la verificación de las operaciones realizadas mediante integraciones o herramientas de administración.
CORS configurable
La versión también incorpora soporte configurable para Cross-Origin Resource Sharing (CORS).
Esta función permanece deshabilitada por defecto.
Cuando se utiliza, requiere definir explícitamente qué orígenes están autorizados.
Esto evita asumir que cualquier sitio externo puede realizar solicitudes de origen cruzado hacia la API.
Estas funcionalidades son especialmente relevantes cuando existen herramientas de automatización o administración integradas.
La seguridad también debe aplicarse a los mecanismos utilizados para administrar el firewall, no únicamente al tráfico que lo atraviesa.
Geo-IP y Botnet: mejoras en las bases de datos de seguridad
SonicOS dispone de funciones de filtrado geográfico y de redes relacionadas con botnets, sujetas a las licencias y configuraciones correspondientes.
La versión 7.3.4 incorpora cambios en la forma de obtener estos datos.
Bases de datos Geo-IP de mayor tamaño
SonicWall ha incrementado el límite de descarga de las bases comprimidas Geo-IP.
Esto permite admitir archivos superiores a 2 MB, facilitando el crecimiento de la base de datos de geolocalización.
Separación de servicios Geo-IP y Botnet
La actualización también introduce una configuración independiente para el servidor remoto de la base de datos Botnet.
El objetivo es separar los mecanismos utilizados para descargar información Geo-IP y datos de reputación relacionados con botnets.
Este cambio requiere especial atención en instalaciones donde previamente se habían fijado manualmente determinadas direcciones de los servidores de actualización.
En configuraciones predeterminadas, SonicWall indica que el cambio se gestiona sin intervención adicional.
La actualización de un firewall también implica comprobar que sus servicios de reputación y filtrado continúan funcionando según lo previsto.
Servicios de seguridad: qué cambia con la nueva versión
SonicOS 7.3.4 incorpora una mejora en la configuración inicial de determinados servicios de protección.
En nuevos firewalls SonicOS 7, al registrarse y siempre que dispongan de las licencias correspondientes, pueden activarse automáticamente con sus parámetros predeterminados:
- Gateway Anti-Virus.
- Anti-Spyware.
- Intrusion Prevention.
- Botnet Filtering.
- Geo-IP Filtering.
¿La actualización activa automáticamente estas funciones en los firewalls existentes?
No.
SonicWall especifica que este cambio afecta a la configuración durante el registro de dispositivos y que las actualizaciones de firmware no modifican automáticamente los ajustes de estos servicios en firewalls que ya estaban configurados.
Por tanto, una empresa no debe asumir que todas estas funciones están habilitadas únicamente por instalar la nueva versión.
Es necesario revisar las licencias y la configuración efectiva del dispositivo.
En GHM consideramos fundamental mantener políticas adaptadas a cada infraestructura, evitando depender únicamente de los valores predeterminados.
SonicOS 7.3.4 corrige problemas relacionados con VPN y configuración
Además de las nuevas funcionalidades, la versión incorpora correcciones de errores identificados anteriormente.
Entre los aspectos recogidos en las notas oficiales aparecen incidencias relacionadas con:
VPN IPsec: problemas en la aplicación de determinados cambios de claves compartidas realizados desde Network Security Manager.
Contraseñas administrativas: situaciones en las que algunas modificaciones enviadas desde NSM no se aplicaban correctamente.
VLAN: pérdida de configuraciones de enlaces troncales después de actualizar a una versión anterior.
Estabilidad: errores relacionados con la administración de objetos de red y determinadas configuraciones.
Geo-IP: problemas en el mantenimiento de listas de países bloqueados.
Registros de auditoría: incidencias de ordenación cronológica.
Estas correcciones no significan que todos los clientes hubieran sufrido esos problemas.
Representan incidencias documentadas por el fabricante que se han abordado en la nueva versión.
¿Por qué importa esto para una empresa?
Un fallo en la gestión de una VPN puede afectar a los trabajadores que necesitan acceder remotamente.
Una configuración de VLAN incorrecta puede interrumpir comunicaciones entre redes.
Una incidencia administrativa puede dificultar cambios de seguridad.
Por ello, actualizar también es una forma de mantener la estabilidad y fiabilidad de la infraestructura.
SonicWall TZ270 y TZ370: protección adaptada a diferentes entornos empresariales
En GHM Soluciones Informáticas utilizamos y administramos firewalls SonicWall TZ270 y TZ370 en distintas infraestructuras profesionales.
Estos dispositivos permiten controlar comunicaciones y aplicar políticas de seguridad adaptadas a las necesidades de cada cliente.
Administraciones de fincas
La seguridad de la red debe contemplar los equipos de administración, el correo corporativo y los accesos a aplicaciones de gestión.
Asesorías contables y laborales
Resulta especialmente importante proteger las comunicaciones, los dispositivos y la información utilizada para prestar servicios a los clientes.
Despachos de abogados
La confidencialidad de expedientes y comunicaciones requiere controles de acceso y una infraestructura correctamente administrada.
Arquitectura e interiorismo
Los estudios suelen utilizar NAS, archivos de proyectos, aplicaciones técnicas y servicios de acceso remoto.
Constructoras e ingeniería
Las empresas pueden necesitar conectar oficinas, instalaciones y trabajadores remotos mediante VPN y políticas de red adecuadas.
Despachos profesionales ubicados en viviendas
Aunque la oficina se encuentre en un domicilio, puede gestionar información empresarial sensible.
En estos casos, una infraestructura de red profesional puede ayudar a separar dispositivos domésticos y corporativos.
La protección debe adaptarse a los riesgos y a los datos gestionados, no exclusivamente al tamaño de la empresa.
¿Por qué confiar el mantenimiento del firewall a una empresa especializada?
Un firewall profesional dispone de numerosas funciones que deben mantenerse de manera coordinada.
Por ejemplo, una actualización de firmware puede mejorar el funcionamiento del dispositivo, pero también exige considerar la compatibilidad con VPN, reglas NAT y otros servicios.
Por eso conviene que el mantenimiento incluya procedimientos técnicos.
Revisión de versiones
Comprobar qué firmware utiliza el dispositivo y si existe una actualización adecuada.
Evaluación de compatibilidad
Revisar las notas oficiales del fabricante y las funcionalidades utilizadas en cada instalación.
Copia de configuración
Disponer de una copia válida antes de realizar modificaciones importantes.
Actualización planificada
Realizar el cambio de acuerdo con las necesidades operativas del cliente.
Comprobación posterior
Verificar que las conexiones, políticas y servicios necesarios continúan funcionando.
Monitorización
Revisar los registros y las incidencias que requieran atención.
Mantener un firewall actualizado es un proceso de administración, no simplemente una tarea puntual de instalación de firmware.
Administración centralizada mediante SonicWall Network Security Manager
SonicWall dispone de Network Security Manager (NSM) para administrar infraestructuras compatibles.
La versión SonicOS 7.3.4 requiere NSM 4.4, tanto en su modalidad SaaS como en despliegues locales compatibles.
Esta relación entre versiones es importante porque la actualización del firewall debe mantener la compatibilidad con las herramientas de administración.
También conviene comprobar el estado del dispositivo después del despliegue y su comunicación con la plataforma.
¿Qué ventajas aporta la gestión centralizada?
En entornos compatibles, puede facilitar:
- Administración de diferentes dispositivos.
- Visibilidad del inventario.
- Gestión de determinadas políticas.
- Seguimiento de versiones.
- Operaciones de mantenimiento.
Sin embargo, la plataforma de administración no sustituye la revisión de la configuración y los registros de seguridad.
Centralizar la gestión facilita el mantenimiento, pero las decisiones de seguridad deben seguir adaptándose a cada empresa.
SIEM Wazuh: monitorización de los registros SonicWall
En GHM Soluciones Informáticas complementamos la administración de redes con servicios de monitorización de seguridad mediante SIEM Wazuh.
Según las fuentes integradas, Wazuh permite centralizar y correlacionar eventos de diferentes sistemas.
Entre ellos:
- Firewalls SonicWall.
- Infraestructura UniFi.
- Windows.
- macOS.
- Linux.
- Servidores.
- NAS.
- Microsoft 365.
- Microsoft Entra.
- Soluciones de protección Endpoint.
¿Por qué monitorizar un firewall que ya está actualizado?
Porque actualizar reduce riesgos relacionados con el software, pero no elimina toda la actividad sospechosa de Internet.
Un firewall puede seguir registrando:
- Posibles escaneos de puertos.
- Actividad relacionada con reputación de direcciones.
- Conexiones rechazadas o permitidas.
- Intentos de acceso.
- Cambios administrativos.
- Eventos de servicios de seguridad.
La utilidad de esos registros depende de su contexto y de las acciones realizadas por el firewall.
Una detección no significa necesariamente una intrusión ni confirma automáticamente que el tráfico haya sido bloqueado.
Nuestro SOC analiza la información disponible y comprueba qué situaciones requieren investigación.
Correlaciones personalizadas para cada infraestructura
Un evento de firewall puede analizarse junto a información de un servidor, Microsoft Entra o una solución Endpoint.
Esta correlación ayuda a contextualizar actividades que, de forma aislada, podrían resultar difíciles de interpretar.
Las reglas se adaptan a las fuentes disponibles y a las características de cada empresa.
Conoce nuestro servicio de SIEM Wazuh para empresas.
Hasta 400 días de histórico de logs para investigaciones y auditorías
Nuestro servicio SIEM Wazuh puede configurarse para conservar hasta 400 días de histórico de registros, según las fuentes integradas y las condiciones aplicables.
Esto resulta útil cuando una empresa necesita revisar actividad anterior.
Por ejemplo:
- Conexiones registradas por el firewall.
- Eventos administrativos.
- Intentos de autenticación.
- Actividad de sistemas compatibles.
- Correlaciones relacionadas con un incidente.
El histórico permite ampliar las investigaciones más allá de la fecha en la que se descubre un problema.
Sin embargo, la posibilidad de reconstruir una actividad depende de los registros que realmente se hayan recopilado.
La conservación de logs complementa la seguridad preventiva y puede aportar información importante para auditorías e investigaciones.
¿SonicOS 7.3.4 garantiza el cumplimiento del Esquema Nacional de Seguridad?
No debe interpretarse de esa manera.
La documentación oficial indica expresamente que SonicOS 7.3.4 no dispone de certificación FIPS ni Common Criteria.
Esto es importante para organizaciones con requisitos específicos de seguridad o certificación.
Además, actualizar el firmware no proporciona automáticamente cumplimiento del Esquema Nacional de Seguridad (ENS).
El cumplimiento depende del alcance del sistema y de las medidas técnicas, organizativas y documentales aplicables.
Por ello, en proyectos con requisitos normativos es necesario comprobar las condiciones de los productos y la arquitectura utilizada.
Un firewall actualizado es una medida de mantenimiento y reducción de riesgos, no una certificación de cumplimiento normativo.
¿Qué debería comprobar una empresa después de actualizar SonicWall?
Aunque el firmware esté actualizado, conviene revisar:
1. Versión instalada. Confirmar la compilación y compatibilidad correspondiente.
2. Estado de las VPN. Comprobar que los usuarios autorizados pueden conectarse.
3. Reglas NAT. Verificar que los servicios publicados funcionan según lo previsto.
4. Políticas de firewall. Comprobar que las comunicaciones permitidas y restringidas siguen siendo adecuadas.
5. Filtrado Geo-IP y Botnet. Revisar sus actualizaciones y funcionamiento cuando estén habilitados.
6. Acceso administrativo. Mantener restringidos los servicios de gestión.
7. Registros de seguridad. Confirmar que la plataforma de monitorización sigue recibiendo información.
8. Compatibilidad NSM. Verificar la versión de la plataforma de administración.
La actualización debe formar parte de un ciclo periódico de revisión.
Conclusión: todos los firewalls SonicWall gestionados por GHM ya están actualizados a SonicOS 7.3.4
En GHM Soluciones Informáticas hemos completado la actualización de todos los firewalls SonicWall bajo nuestra gestión a SonicOS 7.3.4-7013.
Esta actuación forma parte de nuestro compromiso con el mantenimiento preventivo y la protección de las infraestructuras empresariales.
La nueva versión incorpora:
🔐 Gestión automatizada de certificados mediante Let’s Encrypt.
🖥️ Modernización de la interfaz de administración.
🛡️ Mejoras de protección de API.
🌍 Actualizaciones en los mecanismos de Geo-IP.
🌐 Separación de la configuración de bases Geo-IP y Botnet.
🔧 Correcciones de incidencias de VPN, administración y estabilidad.
Además, continuamos trabajando con las medidas habituales de seguridad y monitorización adaptadas a cada cliente.
Nuestro servicio combina:
🔥 Firewalls SonicWall.
📊 SIEM Wazuh.
🔎 Análisis SOC.
🎯 Alertas y correlaciones personalizadas.
🌐 Gestión y revisión de conexiones y accesos.
🗄️ Hasta 400 días de histórico de logs.
📋 Auditorías de ciberseguridad.
Una empresa no debería tener que preocuparse por descubrir demasiado tarde que su firewall utiliza un firmware antiguo o que sus políticas de seguridad necesitan revisión.
¿Sabes cuándo se actualizó por última vez el firewall de tu empresa?
Si no conoces la versión de firmware, las reglas de acceso o el estado de los servicios de protección, es recomendable revisar tu infraestructura.
En GHM Soluciones Informáticas podemos ayudarte a estudiar la configuración y el mantenimiento de tu seguridad perimetral.
Consulta nuestro servicio de firewall y protección Endpoint para empresas y nuestras soluciones de ciberseguridad.
¿Quieres mantener tu firewall actualizado, supervisado y correctamente administrado?
Contacta con GHM Soluciones Informáticas y solicita una revisión de seguridad de tu infraestructura.
Preguntas frecuentes sobre SonicWall SonicOS 7.3.4
¿Qué es SonicOS 7.3.4?
Es una versión de mantenimiento del sistema operativo SonicWall publicada en octubre de 2026 que incorpora nuevas capacidades y corrige problemas identificados anteriormente.
¿Cuál es la versión exacta?
La compilación documentada es SonicOS 7.3.4-7013.
¿Qué firewalls SonicWall son compatibles?
Entre los equipos compatibles se encuentran SonicWall TZ270, TZ370 y otros modelos de las familias TZ, NSa y NSsp indicados por el fabricante.
¿Los firewalls gestionados por GHM están actualizados?
Sí. GHM Soluciones Informáticas ha completado la actualización de todos los firewalls SonicWall que gestiona, según el estado de mantenimiento comunicado.
¿Qué mejoras incorpora SonicOS 7.3.4?
Integración con Let’s Encrypt, modernización de la interfaz, mejoras de seguridad API, cambios relacionados con Geo-IP y Botnet, y correcciones de incidencias.
¿Qué aporta Let’s Encrypt a SonicWall?
Permite automatizar la solicitud, renovación e instalación de determinados certificados SSL/TLS utilizando ACME v2.
¿Las funciones de seguridad se activan automáticamente después de actualizar?
No necesariamente. SonicWall indica que los servicios configurados en firewalls existentes no cambian automáticamente por instalar esta versión.
¿Qué es Geo-IP Filtering?
Es una función que permite aplicar políticas basadas en información de geolocalización de direcciones IP, con las capacidades y licencias correspondientes.
¿Qué es Botnet Filtering?
Es una función destinada a aplicar políticas basadas en información de reputación relacionada con infraestructura de botnets, según las capacidades del dispositivo y el servicio contratado.
¿SonicOS 7.3.4 corrige problemas de VPN?
Sí. Las notas de versión documentan correcciones relacionadas con determinadas configuraciones VPN y operaciones de administración.
¿Es compatible con Network Security Manager?
Sí. SonicOS 7.3.4 requiere una versión compatible de NSM, concretamente la 4.4 según la documentación oficial.
¿Es recomendable actualizar inmediatamente cualquier firewall?
Conviene revisar primero compatibilidad, notas de versión y necesidades operativas. La actualización debe planificarse y verificarse.
¿Se puede volver fácilmente a una versión anterior?
SonicWall indica que el downgrade desde SonicOS 7.3.4 a una versión inferior no está soportado.
¿SonicOS 7.3.4 tiene certificación FIPS o Common Criteria?
No. La documentación oficial indica que esta versión no dispone de esas certificaciones.
¿Actualizar el firewall garantiza el cumplimiento ENS?
No. El ENS requiere evaluar medidas técnicas, organizativas y documentales según el sistema y su categoría.
¿Por qué debe monitorizarse un firewall actualizado?
Porque las actualizaciones no eliminan la necesidad de revisar conexiones, políticas, eventos y posibles actividades sospechosas.
¿Se puede integrar SonicWall con Wazuh?
Sí, mediante mecanismos compatibles de envío y análisis de registros y una configuración adecuada.
¿Qué aporta el SOC de GHM?
Analiza los eventos de seguridad disponibles y realiza el seguimiento de las situaciones relevantes.
¿Cuánto tiempo pueden conservarse los logs?
GHM ofrece configuraciones de SIEM Wazuh con hasta 400 días de histórico de registros, según las fuentes integradas y las condiciones aplicables.
¿Qué empresas pueden beneficiarse de la gestión profesional de un firewall?
Administraciones de fincas, asesorías, despachos de abogados, estudios de arquitectura, interiorismo, constructoras, ingeniería y otros negocios que necesitan proteger su infraestructura.
¿Cuál es la principal recomendación para mantener SonicWall seguro?
Actualizar el firmware cuando corresponda, mantener las políticas correctamente configuradas, restringir accesos administrativos y disponer de monitorización de seguridad.
