El SIEM Wazuh en empresas permite transformar miles de registros diarios en información útil para mejorar la monitorización, detectar comportamientos anómalos y disponer de evidencias cuando es necesario investigar un incidente.
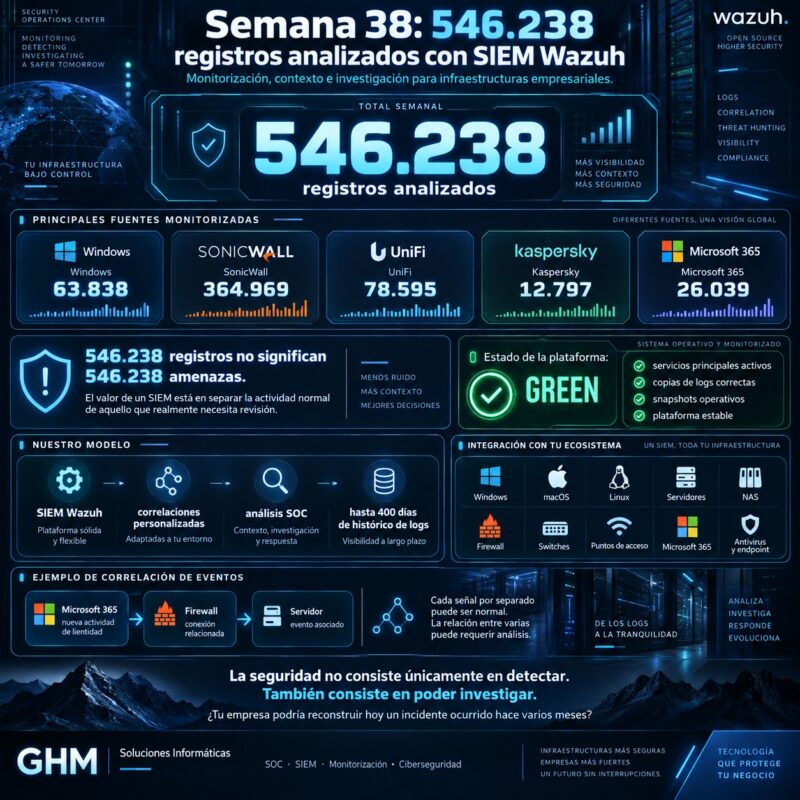
Durante la semana 38 de 2026, entre el 11 de septiembre a las 16:00 y el 18 de septiembre a las 16:00, nuestra plataforma procesó 546.238 registros procedentes de distintas capas de la infraestructura tecnológica supervisada.
El volumen semanal se distribuyó entre:
- Windows: 63.838 registros
- SonicWall: 364.969 registros
- UniFi: 78.595 registros
- Kaspersky: 12.797 registros
- Microsoft 365: 26.039 registros
En total:
546.238 eventos registrados y disponibles para análisis, correlación e investigación.
Sin embargo, una cifra elevada de logs no significa que existan cientos de miles de amenazas.
El objetivo de un SIEM es precisamente separar:
telemetría normal
de:
actividad que merece investigación.
Por eso combinamos SIEM Wazuh + correlaciones personalizadas + análisis SOC.
SIEM Wazuh en empresas: casi el doble de telemetría que la semana anterior
La semana anterior se registraron 280.265 eventos.
Esta semana el volumen ha aumentado hasta:
546.238 registros
lo que supone aproximadamente un:
+94,9 %
respecto al periodo anterior.
El incremento no debe interpretarse automáticamente como un aumento equivalente de ataques.
De hecho, la mayor parte del crecimiento procede de la telemetría generada por SonicWall, que pasó de 128.572 a 364.969 registros semanales.
Por tanto, lo importante no es únicamente contar eventos.
También debemos entender:
- de dónde proceden;
- qué tipo de actividad representan;
- si existe relación con otros sistemas;
- si necesitan intervención.
¿Qué monitoriza nuestro SIEM Wazuh en empresas?
El SIEM Wazuh en empresas permite centralizar información de múltiples tecnologías.
Dependiendo de la infraestructura de cada cliente, podemos integrar:
- Windows;
- macOS;
- Linux;
- servidores;
- NAS;
- Microsoft 365;
- firewall;
- switches;
- puntos de acceso;
- antivirus;
- Endpoint;
- servicios de infraestructura.
Esta visión transversal es especialmente importante.
Porque un incidente puede comenzar en una capa y dejar señales en otras.
SIEM Wazuh en empresas y Microsoft 365
Microsoft 365 volvió a ser una fuente importante de telemetría durante la semana.
Se registraron:
26.039 eventos únicos
procedentes de sus distintos servicios.
La distribución fue:
- Exchange Online: 13.076
- Microsoft Entra ID: 7.285
- SharePoint Online: 4.934
- OneDrive for Business: 708
- Microsoft Teams: 6
- Otros servicios: volumen residual
Estos registros permiten disponer de visibilidad sobre identidades, correo electrónico, colaboración, documentos y actividad administrativa.
Además, durante la semana se identificó un evento relevante relacionado con un primer inicio de sesión interactivo observado desde un nuevo deviceId, que generó dos eventos para revisión.
Por privacidad y seguridad, no publicamos identidades, nombres de dispositivos ni información interna de los sistemas supervisados.
¿Por qué es importante monitorizar Microsoft 365?
Muchas empresas ya no almacenan toda su información dentro de su oficina.
Hoy buena parte de la actividad empresarial ocurre en:
Exchange + SharePoint + OneDrive + Teams + Entra ID
Por eso un SIEM moderno no debería limitarse al servidor local.
Por ejemplo, podemos encontrar señales relacionadas con:
- inicios de sesión;
- cambios administrativos;
- identidades;
- accesos;
- modificaciones de configuración;
- actividad en correo y documentos.
Además, si estos eventos se correlacionan con la infraestructura local, pueden adquirir mucho más contexto.
SIEM Wazuh en empresas: correlaciones personalizadas
Una de las ventajas más importantes de nuestro servicio es que las correlaciones se adaptan a cada infraestructura.
No todas las empresas utilizan:
- los mismos servicios;
- las mismas redes;
- los mismos firewalls;
- los mismos usuarios;
- los mismos horarios.
Por tanto, una regla genérica puede generar demasiado ruido.
Nuestro enfoque busca detectar relaciones que tengan sentido dentro del entorno real del cliente.
Por ejemplo:
Microsoft 365 → nuevo dispositivo
↓
Windows o macOS → actividad asociada
↓
Firewall → conexión relacionada
La combinación puede ser mucho más interesante que cada evento por separado.
SIEM Wazuh en empresas: correlacionar no significa confirmar un ataque
Este punto es importante.
Una correlación indica:
“estos eventos pueden estar relacionados y merecen revisión”.
No significa automáticamente:
“hemos confirmado una intrusión”.
Nuestro SOC analiza posteriormente:
- usuario;
- dispositivo;
- origen;
- fecha;
- contexto;
- comportamiento previo;
- actividad posterior.
Solo después se determina si estamos ante:
- actividad normal;
- cambio esperado;
- falso positivo;
- comportamiento sospechoso;
- incidencia que necesita actuación.
Windows: 63.838 registros durante la semana 38
La telemetría procedente de Windows alcanzó:
63.838 registros
frente a los:
47.553
de la semana anterior.
Esto representa un aumento de actividad registrada.
Sin embargo, el número de eventos no debe confundirse con amenazas.
Windows genera información relacionada con:
- sistema operativo;
- autenticación;
- servicios;
- procesos;
- seguridad;
- eventos administrativos.
El valor aparece cuando podemos consultar y relacionar esta información con otras fuentes.
No publicamos el número de equipos Windows supervisados
En nuestros informes públicos compartimos:
volumen, tendencias y utilidad del servicio
pero no detalles innecesarios sobre la infraestructura interna.
Por ese motivo, no publicamos el número concreto de dispositivos Windows supervisados ni otros datos que puedan revelar información operativa del entorno.
El objetivo de estos informes es mostrar:
qué monitorizamos y cómo lo utilizamos
sin exponer detalles técnicos sensibles.
SIEM Wazuh en empresas y SonicWall: 364.969 registros
SonicWall fue la fuente con mayor volumen de telemetría esta semana:
364.969 registros
frente a:
128.572 registros
en el periodo anterior.
Esto supone un crecimiento muy importante del volumen registrado.
Sin embargo:
364.969 logs de firewall no significan 364.969 ataques.
Un firewall genera continuamente registros relacionados con:
- conexiones;
- reglas;
- sesiones;
- tráfico;
- eventos de seguridad;
- actividad permitida y bloqueada.
SonicWall genera y registra los eventos.
Posteriormente:
Wazuh los centraliza
y:
nuestro SOC analiza su contexto.
Firewall instalado frente a firewall monitorizado
Existe una diferencia importante entre tener un firewall y gestionar realmente la información que genera.
Un firewall instalado puede:
filtrar tráfico.
Un firewall integrado con un SIEM puede además ayudarnos a:
- investigar;
- correlacionar;
- buscar eventos históricos;
- relacionar actividad con otros sistemas.
Por tanto, el valor no termina en la protección perimetral.
También está en la visibilidad.
SIEM Wazuh en empresas y UniFi
La infraestructura UniFi generó durante esta semana:
78.595 registros
frente a:
71.250
en la semana anterior.
Esta información puede proceder de elementos como:
- switching;
- red;
- puntos de acceso;
- eventos de infraestructura.
Además, la plataforma continuó registrando actividad con normalidad durante el periodo analizado.
Monitorizar la red ayuda a disponer de una visión más completa cuando investigamos problemas o incidentes.
¿Por qué integrar la red con el SIEM?
Imagine que aparece una actividad anómala en un servidor.
Podemos preguntarnos:
¿qué ocurrió en la red al mismo tiempo?
O si detectamos una conexión:
¿qué equipo estaba asociado?
La integración de fuentes permite responder preguntas que serían mucho más difíciles si cada plataforma se analizara por separado.
Kaspersky: 12.797 eventos registrados
Kaspersky generó:
12.797 registros
durante la semana 38.
En el periodo anterior fueron:
11.393.
Los eventos del antivirus y Endpoint pueden aportar información relacionada con:
- protección;
- detecciones;
- actividad del agente;
- comportamiento del sistema.
Además, esta telemetría puede correlacionarse con:
Windows + red + Microsoft 365
cuando el caso lo requiere.
SIEM Wazuh en empresas: tecnología y análisis humano
Un SIEM no debería entenderse como:
“un programa que decide automáticamente si existe un ataque”.
La tecnología sirve para:
- recopilar;
- normalizar;
- almacenar;
- buscar;
- aplicar reglas;
- correlacionar.
Sin embargo, el contexto lo aporta el análisis.
Por eso nuestro modelo es:
infraestructura genera eventos
↓
SIEM Wazuh centraliza
↓
correlaciones identifican relaciones
↓
SOC analiza
↓
se comunica lo relevante
Esta combinación reduce el riesgo de interpretar cualquier evento como una amenaza.
¿Qué diferencia existe entre logs y alertas?
Un log puede ser algo completamente normal.
Por ejemplo:
inicio de sesión correcto
es un registro.
Sin embargo, si ese inicio se produce:
- desde un dispositivo nuevo;
- desde un origen inesperado;
- fuera del patrón habitual;
puede adquirir más interés.
Por tanto:
log ≠ alerta
y:
alerta ≠ incidente confirmado.
SIEM Wazuh en empresas: hasta 400 días de histórico
Uno de los elementos más importantes de nuestro servicio es la posibilidad de mantener hasta 400 días de histórico de logs de las fuentes integradas.
Esto tiene mucho valor porque los incidentes no siempre se detectan inmediatamente.
Por ejemplo, una vulnerabilidad puede publicarse hoy y descubrirse que llevaba meses siendo explotada.
Entonces podemos preguntarnos:
¿vimos este comportamiento anteriormente?
Con pocos días de histórico, quizá ya no exista información.
Con periodos de conservación amplios podemos realizar búsquedas retrospectivas.
¿Para qué sirven 400 días de logs?
El histórico puede utilizarse para:
- análisis de incidentes;
- investigaciones retrospectivas;
- auditorías;
- threat hunting;
- búsqueda de indicadores;
- reconstrucción temporal.
Por ejemplo:
¿cuándo apareció por primera vez esta IP?
¿esta identidad accedió meses atrás?
¿hubo actividad relacionada antes de una incidencia?
Los logs permiten buscar respuestas.
SIEM Wazuh en empresas y auditorías
El histórico también aporta valor durante una auditoría.
Una empresa puede necesitar demostrar:
- existencia de registros;
- monitorización;
- trazabilidad;
- conservación;
- capacidad de investigación.
Por ello, el SIEM no es únicamente una herramienta de detección.
También puede formar parte de una estrategia de:
gobierno + cumplimiento + trazabilidad.
Estado del SIEM Wazuh durante la semana 38
La plataforma permaneció operativa durante el periodo analizado.
El cluster se encontraba en estado:
GREEN
con:
524 shards
Además:
- memoria del servidor: 38,7 %
- ocupación de disco: 16,9 %
Los principales servicios permanecieron:
ACTIVOS
incluyendo:
- wazuh-manager;
- wazuh-indexer;
- wazuh-dashboard;
- Filebeat;
- Postfix.
Esto permite mantener tanto la recogida como el procesamiento y almacenamiento de eventos.
Copias de seguridad de los logs
La infraestructura también mantiene copias de los registros.
Durante el cierre semanal:
copia de logs en servidor: OK
y:
copia de logs en NAS: OK
La copia registrada más reciente se había realizado correctamente pocos minutos antes del cierre del informe.
Además, los snapshots del Indexer permanecían operativos.
Este punto es importante.
No basta con recopilar logs.
También debemos proteger:
los propios registros.
¿Por qué proteger los logs?
Durante una investigación, los logs pueden convertirse en una evidencia fundamental.
Si se pierden:
- por fallo;
- por corrupción;
- por error;
- por manipulación;
podemos perder parte de la capacidad para reconstruir lo ocurrido.
Por eso aplicamos una estrategia de:
registro + almacenamiento + copias + snapshots.
SIEM Wazuh en empresas y servidores
Los servidores suelen contener algunos de los activos más importantes de una organización.
Por ejemplo:
- aplicaciones;
- bases de datos;
- archivos;
- servicios internos;
- información de clientes.
Por tanto, la monitorización de servidores puede ayudar a identificar:
- autenticaciones;
- cambios;
- procesos;
- servicios;
- errores;
- actividad administrativa.
Especialmente cuando se combina con el firewall y otros sistemas.
SIEM Wazuh en empresas para NAS
Los NAS también merecen atención.
Muchas organizaciones almacenan en ellos:
- copias;
- documentos;
- archivos compartidos;
- información histórica.
Un NAS no debería verse únicamente como:
“un disco en red”.
Es un sistema conectado y, por tanto, debe:
- mantenerse;
- actualizarse;
- protegerse;
- monitorizarse cuando sea posible.
SIEM Wazuh en empresas para macOS y Linux
Nuestro servicio también puede integrar telemetría procedente de:
macOS
y:
Linux
según las necesidades de la infraestructura.
Esto resulta especialmente útil en empresas con entornos mixtos.
Por ejemplo:
Windows + macOS + Linux + Microsoft 365 + firewall
pueden analizarse dentro de una misma estrategia de monitorización.
Una única consola no significa una única fuente
El objetivo del SIEM no es sustituir todas las herramientas.
SonicWall sigue siendo el firewall.
Kaspersky sigue siendo la solución Endpoint.
Microsoft sigue proporcionando Microsoft 365.
UniFi sigue gestionando la red.
Wazuh proporciona una capa adicional:
centralizar la información para poder relacionarla.
Correlaciones adaptadas a cada infraestructura
Una empresa de ingeniería puede tener necesidades diferentes a una asesoría.
Del mismo modo, un despacho jurídico no tiene exactamente el mismo comportamiento que una constructora.
Por eso las correlaciones genéricas no siempre son suficientes.
En nuestros servicios podemos adaptar reglas según:
- usuarios;
- infraestructura;
- horarios;
- servicios;
- activos.
De esta forma buscamos reducir ruido y aumentar relevancia.
SIEM Wazuh en empresas para pymes
A veces se asocia un SIEM exclusivamente con grandes organizaciones.
Sin embargo, una pyme también puede disponer de:
- Microsoft 365;
- firewall;
- NAS;
- servidores;
- Endpoint;
- red empresarial.
Es decir:
también genera información de seguridad.
La diferencia está en cómo la utilizamos.
Una asesoría también necesita trazabilidad
Una asesoría puede manejar:
- nóminas;
- datos fiscales;
- DNI;
- cuentas bancarias;
- certificados.
Por tanto, disponer de visibilidad puede resultar especialmente importante.
Lo mismo ocurre con:
- despachos jurídicos;
- administraciones de fincas;
- arquitectura;
- ingeniería;
- constructoras.
El tamaño de una empresa no determina el valor de sus datos.
Monitorización frente a reacción
Podemos trabajar de dos formas.
Modelo reactivo
Algo falla.
El cliente llama.
Después buscamos información.
Modelo monitorizado
Los sistemas generan telemetría.
Los eventos se centralizan.
Se aplican correlaciones.
El SOC analiza aquello que merece atención.
El segundo modelo ofrece mayor visibilidad.
SIEM Wazuh en empresas: resumen de la semana 38
Durante el periodo del 11 al 18 de septiembre de 2026 se registraron:
Telemetría total
546.238 registros
Windows
63.838
SonicWall
364.969
UniFi
78.595
Kaspersky
12.797
Microsoft 365
26.039
Además, la plataforma permaneció:
GREEN
con los servicios esenciales operativos y las copias y snapshots en estado correcto.
¿Qué demuestra este volumen?
No demuestra que existieran:
546.238 ataques.
Demuestra que disponemos de:
546.238 registros sobre los que buscar, correlacionar e investigar.
Esa diferencia es fundamental.
Porque en ciberseguridad:
más datos no significan necesariamente más riesgo.
Lo importante es convertirlos en:
contexto.
SIEM Wazuh en empresas: conclusión
El resumen de la semana 38 de 2026 vuelve a mostrar el valor de utilizar SIEM Wazuh en empresas como elemento central de monitorización.
Durante siete días nuestro sistema procesó:
546.238 registros
procedentes de:
Windows + Microsoft 365 + SonicWall + UniFi + Kaspersky
Además, continuamos aplicando:
- correlaciones personalizadas;
- análisis SOC;
- monitorización de infraestructura;
- copias de logs;
- snapshots;
- conservación de hasta 400 días.
El objetivo no es llenar una pantalla de alertas.
Es disponer de información suficiente para responder preguntas como:
¿qué ocurrió?
¿cuándo ocurrió?
¿qué sistemas estaban relacionados?
¿habíamos visto algo similar antes?
En GHM Soluciones Informáticas integramos SIEM Wazuh con servidores, sistemas operativos, Microsoft 365, firewalls, red, NAS y soluciones Endpoint para proporcionar una visión conjunta de la infraestructura.
Puede conocer nuestro servicio de SIEM Wazuh para empresas.
Además, puede consultar nuestras soluciones de ciberseguridad para empresas y Endpoint y firewall.
Porque cuando aparece una incidencia, disponer de seguridad es importante.
Pero disponer de hasta 400 días de información para entender qué ocurrió puede ser igual de importante.
📩 Contactar con GHM Soluciones Informáticas
Preguntas frecuentes sobre SIEM Wazuh en empresas
¿Qué es SIEM Wazuh en empresas?
Es una plataforma de monitorización de seguridad que permite centralizar eventos de múltiples sistemas para facilitar detección, búsqueda, correlación e investigación.
¿Qué fuentes puede monitorizar SIEM Wazuh en empresas?
Puede integrar Windows, macOS, Linux, servidores, NAS, Microsoft 365, firewall, switches, puntos de acceso y soluciones Endpoint, entre otras fuentes compatibles.
¿Cuántos registros se procesaron en la semana 38?
546.238 registros entre el 11 y el 18 de septiembre de 2026.
¿546.238 registros significan 546.238 amenazas?
No. La mayoría de logs forman parte de la actividad normal de los sistemas.
¿Cuántos registros generó Microsoft 365?
26.039 eventos únicos durante el periodo.
¿Qué servicios de Microsoft 365 se monitorizan?
Entre otros, Exchange Online, Entra ID, SharePoint, OneDrive y Teams.
¿Cuántos registros generó SonicWall?
364.969 registros durante la semana 38.
¿SonicWall analiza todos esos registros?
No. SonicWall genera y registra eventos. Wazuh los centraliza y nuestro SOC analiza los que requieren contexto.
¿Qué son las correlaciones personalizadas?
Son reglas que permiten relacionar eventos de varias fuentes adaptándose a la infraestructura concreta de cada empresa.
¿Una correlación significa una intrusión?
No. Significa que existe una relación que puede necesitar revisión.
¿Qué aporta un SOC?
Nuestro SOC analiza el contexto de eventos y correlaciones para determinar cuáles necesitan atención o actuación.
¿Cuánto tiempo pueden conservarse los logs?
En nuestros servicios podemos mantener hasta 400 días de histórico de las fuentes integradas.
¿Para qué sirve conservar 400 días?
Para investigaciones, auditorías, threat hunting y búsquedas retrospectivas.
¿Se monitorizan servidores Linux?
Sí, cuando forman parte de la infraestructura integrada.
¿Puede integrarse macOS?
Sí.
¿Se pueden monitorizar NAS?
Sí, dependiendo del sistema y de las capacidades disponibles para generar o enviar logs.
¿El SIEM sustituye al firewall?
No. El firewall protege y genera eventos; el SIEM centraliza y correlaciona información.
¿El SIEM sustituye al antivirus?
No. Son capas complementarias.
¿Qué estado tuvo la plataforma esta semana?
El cluster permaneció GREEN, con los servicios principales activos.
¿Se realizan copias de los logs?
Sí. Durante el cierre de esta semana tanto las copias de logs como los snapshots estaban en estado correcto.
¿Cuál es la principal ventaja de SIEM Wazuh en empresas?
Poder convertir información distribuida entre múltiples sistemas en una visión conjunta que facilite detectar, contextualizar e investigar eventos de seguridad.
https://documentation.wazuh.com/current/
