Una posible filtración de datos de Naturgy ha vuelto a situar a la compañía energética en el foco de la ciberseguridad en España.
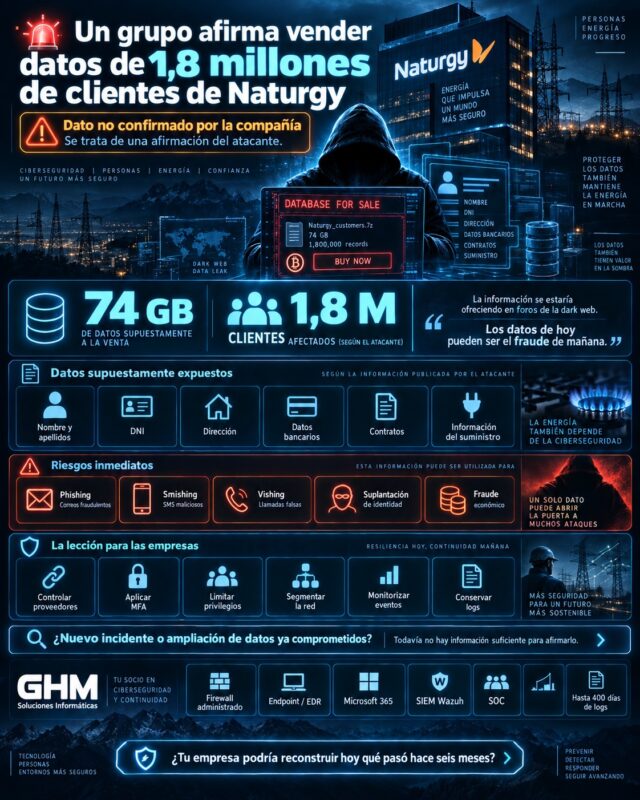
El 18 de septiembre de 2026 se hizo pública la afirmación de un actor de amenazas que asegura disponer de información correspondiente a aproximadamente 1,8 millones de clientes de Naturgy y haber puesto esos datos a la venta. El supuesto paquete tendría alrededor de 74 GB e incluiría información personal, contractual y bancaria.
Sin embargo, existe una precisión esencial:
la nueva afirmación no había sido confirmada públicamente por Naturgy en el momento de nuestra revisión.
Además, hemos revisado la sala de prensa de la compañía y no aparece, hasta ahora, una comunicación oficial que confirme este supuesto nuevo alcance de 1,8 millones de clientes.
Por tanto, debemos separar claramente:
lo que afirma el actor de amenazas
de:
lo que está confirmado oficialmente.
Esta distinción es fundamental en ciberseguridad.
Filtración de datos de Naturgy: ¿qué afirma exactamente el grupo?
Según la información publicada, el grupo asegura disponer de aproximadamente 74 GB de información perteneciente a cerca de 1,8 millones de clientes.
Entre los datos supuestamente incluidos aparecen:
- nombre y apellidos;
- DNI;
- información bancaria;
- dirección postal;
- ubicación del suministro;
- contratos;
- productos contratados;
- otra información relacionada con la relación contractual.
Además, el actor habría publicado una muestra del contenido para intentar demostrar que dispone realmente de la información.
Sin embargo, una captura de pantalla o una muestra parcial no permite confirmar por sí sola que todo el conjunto anunciado sea auténtico, actual, completo o proceda de una nueva intrusión.
Por eso, hasta disponer de una confirmación adicional, debemos hablar de:
datos supuestamente obtenidos
y no de:
1,8 millones de clientes confirmados como afectados.
La filtración de datos de Naturgy podría no ser un incidente completamente nuevo
Aquí aparece un punto especialmente importante.
Naturgy ya sufrió una brecha confirmada en mayo de 2026.
En aquella ocasión, la compañía informó de un acceso no autorizado a una base de datos alojada en los sistemas de un proveedor externo. El incidente afectó aproximadamente al 3 % de sus clientes en España, alrededor de 200.000 personas, y pudo exponer información identificativa, contractual y bancaria. Naturgy señaló entonces que las contraseñas no habían sido comprometidas.
Además, informaciones publicadas posteriormente ya recogían que un actor de amenazas afirmaba disponer de un volumen de datos considerablemente superior al número de clientes inicialmente confirmados por Naturgy.
Por tanto, actualmente no podemos afirmar con certeza que la publicación de septiembre corresponda a:
- una nueva intrusión;
- una ampliación del incidente anterior;
- información obtenida en diferentes momentos;
- una combinación de bases de datos;
- o una exageración del propio vendedor.
No hay información pública suficiente para determinarlo.
Esta cautela es importante para no convertir una afirmación de un ciberdelincuente en un hecho confirmado.
Filtración de datos de Naturgy: qué sabemos del incidente confirmado de mayo
El antecedente de mayo sí está documentado.
Naturgy comunicó entonces que el acceso no autorizado se había producido sobre la infraestructura de un proveedor externo, no directamente sobre sus sistemas internos.
Los datos potencialmente afectados incluían información:
- identificativa;
- contractual;
- bancaria.
Además, la compañía informó a los afectados y a las autoridades correspondientes.
La filtración afectaba aproximadamente al 3 % de su base de clientes en España.
Por tanto, aquel incidente ya demostraba una cuestión que hemos analizado anteriormente:
la seguridad de una empresa también depende de sus proveedores.
Un proveedor externo también forma parte de nuestra superficie de ataque
Hoy prácticamente cualquier empresa depende de terceros.
Por ejemplo:
- Microsoft 365;
- ERP;
- CRM;
- hosting;
- software de facturación;
- copias cloud;
- aplicaciones sectoriales;
- soporte informático.
En consecuencia, nuestros datos pueden estar almacenados o procesados en sistemas que no administramos directamente.
La pregunta ya no es únicamente:
“¿Está protegida nuestra red?”
También debemos preguntar:
“¿Quién más tiene nuestros datos y cómo los protege?”
Este principio afecta tanto a una multinacional como a una pyme.
Filtración de datos de Naturgy: por qué una base de datos tiene tanto valor
En muchos incidentes actuales, el objetivo del atacante no es destruir sistemas.
Es obtener información.
Los datos pueden convertirse en:
- producto para vender;
- herramienta para fraude;
- material para extorsión;
- información para nuevos ataques.
Por tanto, una intrusión puede producirse sin que el usuario detecte inmediatamente:
servidores cifrados
o:
ordenadores bloqueados.
Un atacante puede intentar permanecer silencioso mientras copia información.
Esto hace que la detección sea especialmente complicada.
Ransomware y robo de datos no son lo mismo
Durante años, muchas empresas asociaron un ciberataque principalmente con ransomware.
Es decir:
los archivos se cifran y dejan de funcionar.
Sin embargo, una filtración sigue otro modelo.
El atacante puede intentar:
entrar → localizar datos → copiarlos → salir
sin interrumpir el servicio.
Por eso disponer únicamente de copias de seguridad no soluciona este escenario.
Las copias sirven para recuperar datos.
Pero no pueden hacer que:
los datos ya exfiltrados vuelvan a ser secretos.
Filtración de datos de Naturgy y riesgo de phishing
Si se confirmara que información como:
nombre + DNI + dirección + contrato + IBAN
forma parte del conjunto de datos expuesto, el riesgo posterior de ingeniería social sería especialmente relevante.
Un atacante podría construir mensajes mucho más convincentes.
Por ejemplo:
“Hemos detectado una incidencia en su contrato de suministro y necesitamos verificar su cuenta bancaria.”
El mensaje resulta más creíble cuando incluye información real.
Además, los delincuentes pueden utilizar:
- correo electrónico;
- SMS;
- WhatsApp;
- llamadas telefónicas.
Por tanto, después de cualquier brecha de este tipo conviene aumentar la precaución.
Un correo puede ser falso aunque conozca nuestros datos reales
Este punto merece especial atención.
Muchos usuarios piensan:
“Si conocen mi dirección y mi contrato, debe ser Naturgy.”
No necesariamente.
Precisamente una filtración permite a un atacante disponer de información real para construir una comunicación falsa.
Por eso nunca debemos utilizar únicamente:
“conocían mis datos”
como prueba de legitimidad.
Qué debería hacer un cliente de Naturgy
Mientras se aclara el alcance de esta nueva afirmación, la medida más razonable es incrementar la vigilancia sin caer en alarmismo.
Conviene:
- desconfiar de solicitudes inesperadas;
- no facilitar códigos MFA;
- no enviar contraseñas;
- no instalar aplicaciones solicitadas por teléfono;
- no cambiar un IBAN por un correo inesperado;
- comprobar movimientos bancarios;
- verificar las comunicaciones mediante canales oficiales.
Además, si recibimos una llamada supuestamente de Naturgy, podemos finalizarla y contactar nosotros directamente con la compañía utilizando un teléfono obtenido de su web o documentación oficial.
El IBAN no permite por sí solo vaciar una cuenta
También debemos evitar conclusiones exageradas.
Conocer un IBAN no proporciona automáticamente acceso a la banca electrónica.
Sin embargo, combinado con otros datos personales puede facilitar:
- suplantaciones;
- intentos de domiciliación fraudulenta;
- ingeniería social;
- llamadas dirigidas.
Por tanto, sigue siendo información sensible.
La Organización de Consumidores y Usuarios ya recomendó extremar las precauciones después de la brecha confirmada de mayo, precisamente por el riesgo de fraude y phishing.
Filtración de datos de Naturgy y RGPD
Una brecha de datos personales no se reduce a un problema informático.
Tiene también una dimensión de protección de datos.
La AEPD define una brecha de datos personales como un incidente que produce destrucción, pérdida, alteración, comunicación o acceso no autorizado a datos personales.
Además, el artículo 33 del RGPD establece que una organización debe notificar determinadas brechas a la autoridad de control cuando puedan suponer un riesgo para los derechos y libertades de las personas.
Por tanto, después de un incidente debemos determinar:
qué ocurrió
qué información estaba afectada
cuántas personas
qué impacto potencial existe
y:
qué obligaciones tenemos.
Información de la AEPD sobre brechas de datos personales
La filtración de datos de Naturgy demuestra el valor de clasificar la información
No todos los datos tienen el mismo impacto.
Podemos diferenciar:
correo electrónico
de:
DNI
y estos, a su vez, de:
información bancaria.
Cuando varios elementos aparecen juntos, el valor para un atacante aumenta.
Por ejemplo:
nombre + DNI + dirección + IBAN + contrato
permite crear una identidad mucho más completa.
Por eso una empresa debería conocer:
- qué información almacena;
- dónde está;
- quién accede;
- cuánto tiempo la conserva;
- qué proveedor la procesa.
No se puede proteger correctamente aquello que no tenemos identificado.
Menos datos también significa menos riesgo
Existe una medida de seguridad que no necesita comprar ninguna herramienta:
no conservar información innecesaria.
Si una empresa mantiene durante años:
- bases antiguas;
- exportaciones;
- copias locales;
- ficheros olvidados;
su superficie de exposición aumenta.
Por tanto, la minimización de datos no es solo un principio de privacidad.
También puede reducir el impacto de una brecha.
La seguridad del proveedor debe evaluarse antes del incidente
Después de una filtración es habitual preguntar:
“¿Cómo protegía los datos nuestro proveedor?”
La pregunta debería realizarse antes.
Por ejemplo:
- ¿utiliza MFA?
- ¿cifra los datos?
- ¿tiene un plan de respuesta?
- ¿monitoriza sus sistemas?
- ¿gestiona vulnerabilidades?
- ¿conserva logs?
- ¿qué subcontratistas utiliza?
Por supuesto, un cuestionario no garantiza que nunca exista una brecha.
Sin embargo, sí ayuda a entender el nivel de riesgo.
Filtración de datos de Naturgy: por qué los logs son fundamentales
Imagine que hoy descubrimos que un atacante afirma tener nuestra información.
La primera pregunta técnica será:
¿qué ocurrió?
Después:
¿cuándo?
Y finalmente:
¿cómo entró?
Para responder necesitamos registros.
Por ejemplo:
- firewall;
- servidores;
- aplicaciones;
- identidad;
- Endpoint;
- Microsoft 365;
- NAS.
Sin logs, reconstruir un incidente puede resultar extremadamente difícil.
Registrar no significa investigar
Muchas empresas disponen de logs.
Sin embargo, existe una diferencia entre:
tenerlos
y:
utilizarlos.
Un firewall puede generar miles de registros diarios.
Un servidor también.
Microsoft 365 genera continuamente eventos de identidad y actividad.
Si la información permanece aislada en múltiples consolas, investigar requiere mucho tiempo.
Por eso utilizamos SIEM.
SIEM Wazuh para centralizar la información
Un [SIEM Wazuh para empresas] permite integrar información de diferentes sistemas y aplicar reglas y correlaciones.
SIEM Wazuh para empresas – GHM Soluciones Informáticas
Dependiendo de la infraestructura podemos monitorizar:
- Windows;
- macOS;
- Linux;
- servidores;
- NAS;
- firewall;
- switches;
- puntos de acceso;
- antivirus;
- Microsoft 365.
De esta forma, una señal aislada puede adquirir contexto.
Ejemplo: una conexión externa puede no significar nada
Imagine:
Firewall → nueva conexión externa
Por sí sola puede ser legítima.
Sin embargo, poco después aparece:
Servidor → autenticación inesperada
y posteriormente:
Endpoint → proceso anómalo
Entonces tenemos una secuencia que merece mayor atención.
La correlación permite buscar esas relaciones.
El SOC analiza el contexto
El SIEM puede:
- almacenar;
- buscar;
- aplicar reglas;
- correlacionar.
Sin embargo, una herramienta no sustituye completamente al análisis.
Por eso nuestro modelo combina:
telemetría
↓
SIEM Wazuh
↓
correlaciones
↓
SOC
Nuestro SOC analiza los eventos relevantes y determina si estamos ante:
- actividad legítima;
- configuración;
- comportamiento sospechoso;
- incidencia que requiere actuación.
Hasta 400 días de logs para investigaciones retrospectivas
Una brecha puede descubrirse mucho después de producirse.
Por eso disponer únicamente de logs de siete o treinta días puede ser insuficiente.
En nuestros servicios podemos mantener hasta 400 días de histórico de las fuentes integradas.
Esto permite realizar preguntas como:
¿cuándo apareció por primera vez esta IP?
¿esta cuenta accedió meses atrás?
¿hubo actividad similar anteriormente?
¿qué ocurrió después de una conexión concreta?
Este tipo de investigación retrospectiva puede ser clave.
La filtración de datos de Naturgy y la importancia de detectar exfiltración
Detectar malware es importante.
Sin embargo, si el objetivo es robar información, también necesitamos observar comportamientos relacionados con:
- accesos masivos;
- descargas anómalas;
- transferencias;
- conexiones inusuales;
- actividad administrativa.
No existe una única señal capaz de demostrar automáticamente que se está produciendo exfiltración.
Por eso necesitamos contexto.
Un volumen elevado de datos puede dejar señales
Transferir grandes cantidades de información puede generar:
- tráfico;
- actividad de almacenamiento;
- accesos;
- conexiones.
Sin embargo, un atacante también puede intentar:
- comprimir;
- fragmentar;
- limitar velocidad;
- utilizar servicios legítimos.
Por tanto, detectar exfiltración puede ser complejo.
Esto refuerza la importancia de combinar varias fuentes.
Endpoint / EDR como otra capa
En una intrusión, el atacante puede necesitar ejecutar herramientas sobre sistemas internos.
Endpoint / EDR aporta visibilidad sobre:
- procesos;
- archivos;
- comportamiento;
- persistencia.
Puede consultar nuestras soluciones:
Endpoint y firewall para empresas – GHM Soluciones Informáticas
Sin embargo, un Endpoint no sustituye al firewall.
Y el firewall tampoco sustituye al Endpoint.
Son capas complementarias.
MFA sigue siendo imprescindible
Si un atacante consigue credenciales válidas, puede intentar acceder como si fuera un usuario real.
Por eso recomendamos MFA especialmente en:
- Microsoft 365;
- VPN;
- accesos administrativos;
- herramientas cloud;
- acceso remoto.
Además, las cuentas técnicas también merecen atención.
Una credencial de mantenimiento olvidada puede convertirse en un punto de entrada.
Mínimo privilegio
Una cuenta debería disponer únicamente de los permisos necesarios.
Por ejemplo:
un proveedor que necesita administrar:
un servidor
no debería tener automáticamente acceso a:
toda la red.
De igual forma, una aplicación que necesita leer información no debería poder:
leer + modificar + eliminar
si no es necesario.
Este principio reduce el impacto de una cuenta comprometida.
Segmentar para limitar el movimiento lateral
La segmentación también es una medida esencial.
Podemos separar:
- usuarios;
- servidores;
- cámaras;
- IoT;
- invitados;
- administración.
De esta forma, comprometer un dispositivo no proporciona automáticamente acceso a todos los demás.
El objetivo es contener.
Una filtración puede comenzar mucho antes de hacerse pública
Cuando aparece una base de datos a la venta, el incidente puede haber comenzado:
días
semanas
o incluso:
meses antes.
La fecha de publicación del anuncio no es necesariamente la fecha del acceso.
Por eso la investigación necesita histórico.
Qué puede aprender una pyme de este caso
La posible filtración de datos de Naturgy puede parecer muy alejada de una pequeña empresa.
Sin embargo, las medidas básicas son prácticamente las mismas.
Una pyme debería preguntarse:
¿Dónde están nuestros datos?
¿Qué proveedores los tienen?
¿Quién tiene acceso remoto?
¿Utilizamos MFA?
¿Tenemos sistemas sin soporte?
¿Guardamos logs?
¿Quién los revisa?
¿Disponemos de copias?
Si varias respuestas son:
“no lo sabemos”
existe margen de mejora.
Una asesoría también puede almacenar información muy valiosa
Una asesoría contable o laboral puede disponer de:
- DNI;
- nóminas;
- cuentas bancarias;
- certificados digitales;
- datos fiscales.
Para un atacante, esta información puede ser extremadamente valiosa.
El tamaño de la empresa no reduce la sensibilidad de los datos.
Administraciones de fincas
Pueden manejar:
- propietarios;
- cuentas bancarias;
- proveedores;
- documentación;
- comunidades.
Una filtración puede facilitar campañas de fraude muy convincentes.
Por tanto, necesitan:
- MFA;
- protección Endpoint;
- firewall;
- copias;
- monitorización.
Despachos de abogados
Estos entornos trabajan con:
- expedientes;
- documentación confidencial;
- información personal;
- comunicaciones.
La confidencialidad es crítica.
Además, una filtración puede afectar tanto al despacho como a sus clientes.
Arquitectura, construcción e ingeniería
En estos sectores el objetivo puede ser diferente.
Los atacantes pueden buscar:
- planos;
- proyectos;
- documentación técnica;
- presupuestos;
- propiedad intelectual.
Por tanto, una estrategia de seguridad debe adaptarse al activo que queremos proteger.
Filtración de datos de Naturgy: no podemos confirmar todavía los 1,8 millones
Esta es probablemente la precisión más importante de toda la publicación.
Existe una afirmación de un actor de amenazas que asegura tener datos de aproximadamente 1,8 millones de clientes, con un volumen cercano a 74 GB.
Sin embargo, en el momento de redactar este análisis:
Naturgy no ha confirmado públicamente ese nuevo alcance.
Además, debemos recordar que la compañía ya confirmó en mayo una brecha que afectó aproximadamente al 3 % de sus clientes españoles a través de un proveedor externo.
Por tanto, sería incorrecto publicar como hecho:
“Naturgy pierde los datos de 1,8 millones de clientes”.
La formulación correcta actualmente es:
“un actor de amenazas afirma disponer de ellos”.
Una muestra publicada tampoco confirma todo el conjunto
Los vendedores de datos suelen publicar muestras para aumentar la credibilidad de sus anuncios.
Sin embargo, una muestra puede contener:
- datos reales;
- información antigua;
- registros procedentes de otra fuga;
- una mezcla de fuentes.
Por tanto, la validación requiere análisis técnico.
No debemos aceptar automáticamente la narrativa del atacante.
¿Qué ocurre si finalmente Naturgy confirma la nueva filtración?
Entonces será necesario conocer:
- alcance real;
- fecha;
- origen;
- datos afectados;
- número de personas;
- medidas adoptadas.
Además, será importante determinar si estamos ante:
un nuevo incidente
o:
información relacionada con el ocurrido en mayo.
Hasta entonces, cualquier conclusión sería prematura.
Por qué esta precisión mejora la ciberseguridad
Puede parecer un detalle periodístico.
No lo es.
En seguridad, actuar con información incorrecta puede provocar:
- decisiones equivocadas;
- bloqueos innecesarios;
- alarmismo;
- mala priorización.
El análisis debe separar siempre:
confirmado
de:
probable
y:
no verificado.
Ese mismo principio aplicamos cuando analizamos un evento de seguridad.
Una alerta tampoco significa automáticamente un ataque
Por ejemplo:
Firewall → evento sospechoso
no significa necesariamente:
intrusión confirmada.
Del mismo modo:
actor de amenazas → afirma tener datos
no significa automáticamente:
alcance confirmado.
Necesitamos contexto y evidencia.
Seguridad por capas
Una empresa que quiera reducir el riesgo de una filtración debería combinar:
MFA
Endpoint / EDR
firewall administrado
segmentación
copias
SIEM
SOC
gestión de proveedores
procedimientos
No existe una única herramienta que elimine todo el riesgo.
Ciberseguridad para empresas
En GHM Soluciones Informáticas trabajamos con empresas que necesitan proteger:
- Microsoft 365;
- servidores;
- NAS;
- equipos;
- accesos remotos;
- firewall;
- información de clientes.
Nuestro enfoque integra prevención, monitorización y capacidad de investigación.
Ciberseguridad para empresas – GHM Soluciones Informáticas
Porque prevenir es fundamental.
Sin embargo, también necesitamos poder responder si algo ocurre.
Conclusión: la filtración de datos de Naturgy sigue pendiente de confirmación en su nuevo alcance
La posible filtración de datos de Naturgy conocida el 18 de septiembre de 2026 debe analizarse con prudencia.
Un grupo de ciberdelincuentes afirma disponer de alrededor de 74 GB de información correspondiente a 1,8 millones de clientes, incluyendo supuestamente datos identificativos, contractuales y bancarios.
Sin embargo, Naturgy no había confirmado públicamente este nuevo supuesto alcance cuando realizamos esta revisión. Su sala de prensa no mostraba una comunicación específica sobre la afirmación conocida el 18 de septiembre.
Lo que sí está confirmado es que en mayo de 2026 Naturgy sufrió una brecha relacionada con un proveedor externo que afectó aproximadamente al 3 % de sus clientes en España, con exposición potencial de información personal, contractual y bancaria.
Por tanto, todavía falta determinar si la nueva publicación corresponde a:
un segundo incidente
una ampliación del anterior
o:
información cuya magnitud no ha sido verificada.
Mientras tanto, el caso deja lecciones perfectamente válidas para cualquier organización:
controlar proveedores
aplicar MFA
limitar privilegios
segmentar
monitorizar
conservar logs
y:
tener capacidad para investigar.
En GHM Soluciones Informáticas integramos firewall administrado, Endpoint / EDR, Microsoft 365 y SIEM Wazuh, con análisis de nuestro SOC y posibilidad de conservar hasta 400 días de histórico de logs de las fuentes integradas.
Porque una brecha puede descubrirse hoy.
Pero la pregunta realmente difícil suele ser:
¿qué ocurrió semanas o meses antes de descubrirla?
📩 Contactar con GHM Soluciones Informáticas
Preguntas frecuentes sobre la filtración de datos de Naturgy
¿Está confirmada la filtración de datos de Naturgy de septiembre de 2026?
Un actor de amenazas afirma disponer de datos de clientes y haberlos puesto a la venta. Sin embargo, en el momento de esta revisión no hemos localizado una confirmación oficial de Naturgy sobre el nuevo alcance anunciado.
¿Cuántos clientes estarían afectados por la filtración de datos de Naturgy?
El grupo afirma que serían aproximadamente 1,8 millones, pero esta cifra debe considerarse todavía una afirmación no confirmada por la compañía.
¿Cuántos datos aseguran tener los atacantes?
Según la información publicada, aproximadamente 74 GB.
¿Qué datos podrían estar afectados?
El actor afirma disponer de nombres, DNI, direcciones, información contractual, bancaria y otros datos relacionados con los clientes. El alcance concreto todavía no está confirmado oficialmente.
¿Naturgy sufrió otra brecha anteriormente en 2026?
Sí. En mayo Naturgy confirmó un incidente en un proveedor externo que afectó aproximadamente al 3 % de sus clientes en España.
¿La filtración de septiembre es el mismo incidente?
Actualmente no existe información pública suficiente para afirmarlo.
¿En mayo se comprometieron contraseñas?
Naturgy indicó que las credenciales de acceso no estaban entre la información afectada por aquella brecha.
¿Un IBAN robado permite acceder directamente a la cuenta bancaria?
No. Sin embargo, combinado con otros datos puede facilitar fraudes y campañas de ingeniería social.
¿Qué riesgos tiene una filtración de datos personales?
Puede facilitar phishing, smishing, vishing, suplantación de identidad y otros fraudes dirigidos.
¿Qué debe hacer un cliente?
Desconfiar de solicitudes inesperadas, verificar comunicaciones mediante canales oficiales, vigilar movimientos bancarios y nunca facilitar contraseñas o códigos MFA.
¿Puede una empresa evitar todas las filtraciones?
No existe riesgo cero. Sin embargo, MFA, mínimo privilegio, actualización, segmentación, Endpoint, firewall, monitorización y gestión de proveedores reducen considerablemente la superficie de ataque.
¿Por qué son importantes los proveedores externos?
Porque pueden almacenar o procesar información de la empresa y convertirse en otra parte de su superficie de riesgo.
¿Qué debe revisarse en un proveedor?
Sus controles de acceso, MFA, cifrado, vulnerabilidades, monitorización, copias, respuesta a incidentes y subcontratistas, según el riesgo.
¿Qué aporta SIEM Wazuh?
Centraliza logs de múltiples sistemas y facilita búsquedas, correlaciones e investigaciones.
¿Qué aporta un SOC?
Nuestro SOC analiza los eventos y su contexto para determinar si son legítimos, sospechosos o requieren actuación.
¿Por qué guardar hasta 400 días de logs?
Porque una brecha puede descubrirse meses después y puede ser necesario reconstruir actividad anterior.
¿Las copias de seguridad evitan una filtración?
No. Ayudan a recuperar información, pero no eliminan los datos que un atacante ya haya podido copiar.
¿MFA evita todas las brechas?
No. Sin embargo, reduce significativamente muchos ataques basados en credenciales robadas.
¿Qué diferencia existe entre una alerta y una brecha confirmada?
Una alerta o una afirmación necesita verificación. Una brecha confirmada requiere evidencia suficiente de acceso, pérdida, alteración o divulgación no autorizada.
¿Cuál es la principal lección de la filtración de datos de Naturgy?
Que proteger los datos no consiste únicamente en evitar ransomware: también necesitamos controlar quién accede, qué proveedores los procesan y disponer de registros suficientes para investigar una posible exfiltración.
