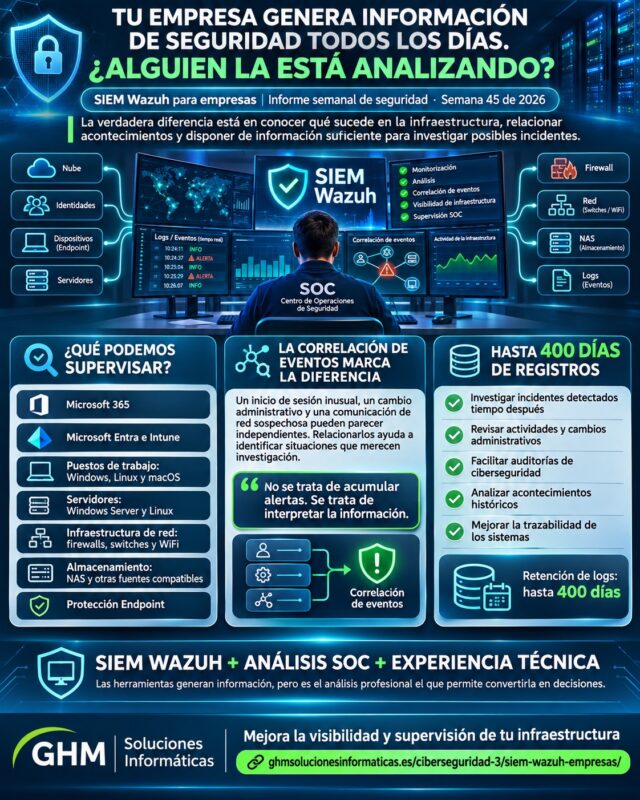
SIEM Wazuh para empresas permite transformar los registros de seguridad de una organización en información útil para detectar anomalías, investigar incidentes y mejorar la protección de sus sistemas informáticos.
Durante la semana 45 de 2026, del 2 al 8 de noviembre, en GHM Soluciones Informáticas ponemos el foco en una cuestión fundamental: la importancia de mantener una supervisión continuada de las infraestructuras tecnológicas de las pequeñas y medianas empresas.
Actualmente, una organización puede trabajar con Microsoft 365, servidores físicos o virtuales, ordenadores Windows, estaciones macOS, sistemas Linux, firewalls, switches, puntos de acceso inalámbricos, dispositivos de almacenamiento NAS y soluciones de protección Endpoint.
Cada tecnología puede generar información relevante sobre su funcionamiento y seguridad.
Sin embargo, cuando estos registros permanecen repartidos entre diferentes consolas, resulta más complicado relacionar acontecimientos y comprender qué está sucediendo en la infraestructura.
Ahí es donde entra en juego SIEM Wazuh: una plataforma capaz de centralizar información, analizar eventos y establecer correlaciones entre distintas fuentes compatibles.
Además, el valor del servicio aumenta cuando la tecnología se complementa con el análisis profesional de un Centro de Operaciones de Seguridad (SOC).
En GHM Soluciones Informáticas utilizamos el informe semanal de seguridad y estado como una herramienta interna de revisión.
Este informe ayuda a organizar información sobre monitorización, identidades, dispositivos, servicios, protección Endpoint, estabilidad y continuidad de la infraestructura.
Por razones de seguridad y confidencialidad, esta publicación no incluye estadísticas internas, resultados de detección, incidencias concretas ni información identificativa de los sistemas supervisados.
Nuestro objetivo es explicar qué aporta este modelo de ciberseguridad a las empresas y cómo puede ayudar a proteger la continuidad de su negocio.
SIEM Wazuh para empresas: qué aporta el informe semanal de seguridad
Un informe semanal de ciberseguridad no debería limitarse a enumerar alertas.
Su principal utilidad es ayudar a comprender el estado de la infraestructura y revisar las situaciones que necesitan seguimiento.
Por ejemplo, una empresa puede disponer de un firewall correctamente configurado y varios equipos protegidos con antivirus.
Sin embargo, también necesita conocer si la información de seguridad llega correctamente a su sistema de supervisión.
Además, conviene revisar si existen sistemas desactualizados, cambios relevantes en los accesos o servicios que necesitan una comprobación.
SIEM Wazuh para empresas: seguridad y estado en una misma revisión
Un modelo de informe periódico puede organizar información en diferentes áreas:
- Seguridad de ordenadores y servidores.
- Estado de las fuentes de telemetría.
- Actividades de Microsoft 365.
- Identidades y accesos administrativos.
- Protección Endpoint.
- Registros de redes y firewalls.
- Rendimiento y disponibilidad de sistemas.
- Estado de las copias de seguridad.
- Seguimiento de medidas de mejora.
De este modo, la revisión facilita una visión más completa de la organización.
SIEM Wazuh para empresas: por qué no basta con revisar una vez por semana
El informe semanal es un complemento, no el único mecanismo de vigilancia.
Los eventos que requieren atención urgente deben disponer de un canal de alerta y actuación adecuado al servicio contratado.
Por tanto, una incidencia importante no debería tener que esperar a que se redacte el siguiente informe periódico.
La revisión semanal permite, además, comprobar tendencias, detectar necesidades de mantenimiento y documentar actuaciones.
Qué es SIEM Wazuh para empresas y cómo funciona
Un SIEM, por sus siglas en inglés Security Information and Event Management, es una solución que permite recopilar, organizar y analizar información de seguridad.
Wazuh es una plataforma de código abierto que incorpora capacidades de análisis de registros, detección, evaluación de seguridad y respuesta configurable.
Su funcionamiento depende de las fuentes de información que se integran y de las reglas utilizadas para interpretar los eventos.
SIEM Wazuh para empresas: centralización de registros
La plataforma puede recibir información mediante agentes instalados en sistemas compatibles, mensajes Syslog y conexiones con servicios externos a través de API.
Por ejemplo, puede recopilar eventos de sistemas operativos y determinados dispositivos de red.
Además, dispone de integraciones con servicios cloud, como Microsoft 365.
La documentación oficial de recopilación de registros de Wazuh explica estos mecanismos.
SIEM Wazuh para empresas: de los registros a las alertas
Una vez recibida la información, Wazuh puede analizarla mediante decodificadores y reglas.
Estas reglas permiten identificar determinados acontecimientos y generar alertas cuando se cumplen las condiciones configuradas.
Sin embargo, una alerta no demuestra automáticamente que se haya producido un ciberataque.
Por ejemplo, un cambio administrativo puede ser legítimo, aunque merezca revisión.
Por eso, es importante interpretar los registros dentro de su contexto.
SIEM Wazuh para empresas: correlación de eventos entre diferentes sistemas
La correlación de eventos es una de las capacidades que más valor aporta a una estrategia de ciberseguridad.
Consiste en relacionar información procedente de diferentes acontecimientos para identificar patrones que podrían pasar desapercibidos al revisar cada registro por separado.
Una única autenticación fallida, por ejemplo, puede deberse simplemente a una contraseña introducida incorrectamente.
Sin embargo, una secuencia de fallos combinada con otros cambios o comportamientos inesperados puede justificar una investigación.
SIEM Wazuh para empresas: relacionar identidades, equipos y redes
En una infraestructura con las integraciones adecuadas, pueden analizarse señales procedentes de:
Identidades: inicios de sesión, cambios de permisos y determinadas actividades administrativas.
Puestos de trabajo: eventos del sistema operativo y comportamientos registrados.
Servidores: modificaciones, errores y actividades relevantes.
Firewalls: conexiones permitidas, rechazadas o consideradas sospechosas según sus políticas.
Servicios cloud: acciones de usuarios y administradores registradas en las plataformas integradas.
Al relacionar estas fuentes, el análisis puede aportar una visión más útil.
SIEM Wazuh para empresas: ejemplo de correlación multisistema
Imaginemos un caso hipotético.
Primero, una cuenta empresarial registra una serie de intentos de autenticación anómalos.
Después, aparece un cambio administrativo inesperado.
Por último, un equipo relacionado genera una actividad de red que requiere comprobación.
Cada acontecimiento, por separado, podría tener una explicación legítima.
Sin embargo, al estudiarlos conjuntamente, el equipo de seguridad dispone de más contexto para decidir si debe investigar.
Este es un ejemplo ilustrativo del valor de la correlación, no una descripción de resultados internos de GHM.
SIEM Wazuh para empresas: reglas personalizadas
No todas las empresas utilizan las mismas aplicaciones ni tienen idénticos riesgos.
Por tanto, las reglas de análisis deben adaptarse a la infraestructura y a las actividades del negocio.
Wazuh permite desarrollar reglas personalizadas y utilizar condiciones relacionadas con determinados eventos, campos y periodos de tiempo.
Estas capacidades aparecen en su documentación sobre reglas y correlación.
SIEM Wazuh para empresas: evitar conclusiones precipitadas
La correlación no consiste en sumar alertas y declarar que existe una intrusión.
El objetivo es aportar contexto.
Por ejemplo, una conexión desde una dirección IP desconocida no tiene necesariamente un origen malicioso.
Asimismo, una modificación administrativa puede estar relacionada con una actuación de mantenimiento autorizada.
El valor de la correlación aumenta cuando las reglas se ajustan a la realidad de cada empresa y se complementan con análisis profesional.
SIEM Wazuh para empresas: monitorización de Microsoft 365
Microsoft 365 se ha convertido en una herramienta esencial para numerosas pymes.
Sin embargo, utilizar servicios cloud no elimina la necesidad de supervisar determinadas actividades.
Las cuentas empresariales, los permisos y el acceso a la información pueden generar registros que resultan importantes para investigar incidentes.
SIEM Wazuh para empresas: Exchange Online y correo corporativo
Las actividades disponibles en los registros de auditoría de Exchange Online pueden ayudar a revisar determinadas acciones sobre buzones y configuraciones.
Por ejemplo, los cambios administrativos o determinadas operaciones de acceso pueden necesitar seguimiento.
Sin embargo, la disponibilidad de cada tipo de evento depende de la configuración de auditoría, las licencias y las API utilizadas.
SIEM Wazuh para empresas: SharePoint y OneDrive
SharePoint y OneDrive permiten almacenar y compartir información empresarial.
Por ello, resulta útil revisar determinados eventos relacionados con documentos, permisos y actividad de usuarios.
Según los registros disponibles, una organización puede investigar acciones como accesos o modificaciones relevantes.
Además, la correlación con eventos de identidad puede aportar contexto.
SIEM Wazuh para empresas: Microsoft Teams
Teams forma parte del entorno de colaboración de muchas organizaciones.
Determinadas actividades de usuarios y administradores pueden estar disponibles mediante los mecanismos de auditoría de Microsoft 365.
Por tanto, su integración puede ayudar a centralizar parte de esa información.
SIEM Wazuh para empresas: integración mediante API
Wazuh utiliza la Office 365 Management Activity API para recopilar determinados registros de auditoría de Microsoft 365.
Esta integración puede aportar información procedente de servicios como Exchange Online, SharePoint Online y OneDrive.
Además, admite mecanismos de consulta y análisis que permiten revisar actividades registradas.
Puedes consultar la documentación oficial de monitorización de Microsoft 365 con Wazuh.
Para una pyme, la principal ventaja es incorporar información relevante del entorno cloud a una estrategia de seguridad más amplia.
SIEM Wazuh para empresas: Microsoft Entra e identidades digitales
Las identidades representan uno de los elementos más importantes de la seguridad empresarial.
Una cuenta comprometida puede proporcionar acceso a servicios utilizados diariamente por trabajadores y administradores.
Por eso, además de proteger contraseñas y aplicar autenticación multifactor, conviene revisar los eventos de identidad disponibles.
SIEM Wazuh para empresas: inicios de sesión
Los registros de Microsoft Entra pueden permitir analizar determinados intentos de acceso y su contexto.
Por ejemplo, puede resultar útil estudiar comportamientos de autenticación que no coinciden con los patrones esperados.
Sin embargo, un inicio de sesión fallido no demuestra por sí mismo que exista una intrusión.
SIEM Wazuh para empresas: permisos y aplicaciones empresariales
En Microsoft 365 también pueden producirse cambios sobre aplicaciones registradas y permisos concedidos.
Estos eventos resultan importantes porque determinadas aplicaciones pueden solicitar acceso a recursos empresariales.
Por tanto, conviene revisar los cambios relevantes y comprobar que responden a actuaciones autorizadas.
SIEM Wazuh para empresas: información procedente de Microsoft Graph
Mediante las integraciones adecuadas de Microsoft Graph, Wazuh puede recopilar determinadas señales de servicios de Microsoft.
La documentación de Wazuh sobre Microsoft Graph explica las posibilidades de integración y sus requisitos.
Estas capacidades dependen de los permisos de la aplicación, los servicios disponibles y la configuración de cada entorno.
Supervisar las identidades ayuda a investigar cambios y comportamientos, pero no sustituye las políticas preventivas de Microsoft Entra.
SIEM Wazuh para empresas: monitorización de Microsoft Intune
Microsoft Intune permite administrar determinados dispositivos empresariales y aplicar políticas de seguridad.
Además, proporciona información relacionada con el estado y la administración de los equipos.
Integrar determinados datos de Intune con Wazuh puede ayudar a complementar la supervisión.
SIEM Wazuh para empresas: estado de los dispositivos
La información disponible puede incluir inventarios de dispositivos administrados y determinados aspectos de su estado.
Por ejemplo, puede ayudar a identificar equipos que requieren revisión administrativa.
Sin embargo, una fecha de sincronización no debe confundirse automáticamente con el momento en que una persona utilizó por última vez el dispositivo.
SIEM Wazuh para empresas: cambios y auditoría de Intune
La integración documentada por Wazuh permite recopilar determinados eventos de auditoría de Intune.
Además, puede consultar información sobre dispositivos administrados y aplicaciones detectadas.
Esto facilita relacionar determinadas actuaciones administrativas con otros registros de seguridad, cuando las fuentes correspondientes están integradas.
SIEM Wazuh para empresas: protección de dispositivos móviles
Los entornos empresariales pueden incluir equipos Windows, macOS y dispositivos móviles administrados.
Sin embargo, la información obtenida directamente del sistema operativo y la información procedente de Intune no son necesariamente equivalentes.
La supervisión disponible dependerá de las integraciones configuradas y de las capacidades de cada plataforma.
La integración oficial entre Wazuh y Microsoft Intune describe estos mecanismos y los permisos necesarios.
SIEM Wazuh para empresas: monitorización de puestos Windows, Linux y macOS
Los puestos de trabajo constituyen uno de los principales puntos de acceso a la infraestructura empresarial.
Desde ellos se utilizan aplicaciones, se accede a documentación y se establecen conexiones con servicios internos y externos.
Por ello, resulta importante conocer su estado y disponer de registros adecuados para investigar situaciones relevantes.
SIEM Wazuh para empresas: ordenadores Windows
En los sistemas Windows, el agente de Wazuh puede recopilar determinados eventos de seguridad, sistema y aplicaciones.
Además, es posible configurar la recopilación de registros adicionales cuando sean necesarios.
Entre los acontecimientos que pueden resultar relevantes se encuentran:
- Inicios de sesión y fallos de autenticación.
- Cambios administrativos.
- Modificaciones en determinados componentes.
- Eventos de seguridad del sistema operativo.
- Actividades registradas por herramientas compatibles.
Por tanto, la monitorización puede ayudar a investigar situaciones que no siempre son visibles para el usuario.
SIEM Wazuh para empresas: sistemas Linux
Linux se utiliza tanto en puestos de trabajo como en servidores y aplicaciones especializadas.
Wazuh permite recopilar registros del sistema y supervisar determinados archivos, servicios y configuraciones.
Además, pueden configurarse reglas específicas según las necesidades de la infraestructura.
SIEM Wazuh para empresas: ordenadores macOS
Las empresas también utilizan equipos Apple para administración, diseño, arquitectura, comunicación y otras actividades profesionales.
Wazuh dispone de soporte para macOS y puede recopilar registros de fuentes compatibles.
Sin embargo, el alcance de la monitorización depende de las capacidades del sistema operativo, los permisos y la configuración aplicada.
La documentación oficial de Wazuh para Windows, Linux y macOS explica las diferencias entre los mecanismos de recopilación.
SIEM Wazuh para empresas: una estrategia multiplataforma
No todas las organizaciones utilizan los mismos sistemas operativos.
Por eso, una estrategia de seguridad debe adaptarse a la tecnología existente, en lugar de depender exclusivamente de una plataforma.
La capacidad de integrar Windows, Linux y macOS ayuda a ofrecer una visión más amplia de la seguridad de los equipos, siempre dentro del alcance realmente configurado.
SIEM Wazuh para empresas: vigilancia de Windows Server y servidores Linux
Los servidores pueden alojar aplicaciones empresariales, bases de datos, archivos y servicios de autenticación.
Por tanto, su disponibilidad y seguridad son especialmente importantes.
Una incidencia en un servidor puede afectar simultáneamente a varios empleados o departamentos.
SIEM Wazuh para empresas: servicios esenciales
La monitorización puede aportar registros sobre el funcionamiento de determinados servicios y componentes.
Por ejemplo, permite estudiar errores del sistema, cambios administrativos o eventos relevantes de autenticación.
Además, pueden supervisarse archivos y directorios específicos cuando resulte necesario.
SIEM Wazuh para empresas: cambios en archivos críticos
Wazuh incorpora funciones de monitorización de integridad de archivos, conocidas como FIM.
Estas permiten detectar determinadas modificaciones sobre archivos y directorios seleccionados.
Por ejemplo, un cambio inesperado en una configuración importante puede generar una alerta para su revisión.
La función está descrita en la documentación oficial de File Integrity Monitoring.
SIEM Wazuh para empresas: evaluación de configuraciones
La plataforma también dispone de mecanismos de evaluación de configuraciones de seguridad.
Estos controles pueden ayudar a identificar determinadas desviaciones respecto a políticas definidas.
Asimismo, Wazuh incorpora capacidades de detección de vulnerabilidades basadas en inventario de software y fuentes de inteligencia de vulnerabilidades.
Sin embargo, detectar una vulnerabilidad no equivale a explotarla ni a corregirla automáticamente.
SIEM Wazuh para empresas: seguridad y disponibilidad
La supervisión de servidores debe contemplar tanto los eventos de seguridad como los problemas operativos relevantes.
Por ejemplo, pueden resultar importantes los errores repetidos de un servicio, el espacio de almacenamiento o determinadas condiciones de rendimiento.
No obstante, el alcance de estas mediciones depende de las funciones e integraciones utilizadas.
Para una pyme, proteger un servidor significa también conocer sus dependencias y preparar su recuperación ante posibles incidencias.
SIEM Wazuh para empresas: monitorización de firewalls y equipos de red
El firewall es un componente importante de la seguridad perimetral.
Sin embargo, muchas organizaciones también utilizan switches, puntos de acceso WiFi y otros dispositivos que intervienen en las comunicaciones.
Estos sistemas pueden generar información útil para investigar acontecimientos.
SIEM Wazuh para empresas: registros de firewall
Cuando existe una integración compatible, Wazuh puede recibir registros sobre determinadas conexiones y eventos de seguridad del firewall.
Por ejemplo, puede resultar útil revisar accesos rechazados, comunicaciones inusuales o cambios relevantes registrados por el equipo.
Sin embargo, que una dirección IP aparezca en un registro no demuestra automáticamente que se trate de un atacante.
SIEM Wazuh para empresas: switches y puntos de acceso
Los switches y puntos de acceso inalámbricos pueden proporcionar registros sobre determinados cambios de conectividad, administración o funcionamiento.
Según las capacidades del dispositivo, parte de esa información puede incorporarse a la supervisión.
Además, la revisión de estos acontecimientos puede ayudar a contextualizar determinadas incidencias de red.
SIEM Wazuh para empresas: correlación entre firewall y puestos
Una conexión registrada por el firewall puede analizarse junto con acontecimientos del sistema operativo de un equipo.
Por ejemplo, si un puesto genera una actividad inesperada y se dispone del registro correspondiente de red, ambas fuentes pueden aportar contexto.
Sin embargo, para relacionarlas correctamente es necesario conocer el equipo, la dirección utilizada y el momento de los acontecimientos.
La correlación entre red y endpoint debe diseñarse y validarse; no debe darse por conseguida simplemente porque ambas fuentes envíen registros al SIEM.
SIEM Wazuh para empresas: supervisión de sistemas NAS y almacenamiento
Los dispositivos NAS permiten almacenar información y compartir archivos entre diferentes usuarios y equipos.
Además, pueden utilizarse como parte de determinados procedimientos de copia y recuperación.
Por ello, su seguridad y disponibilidad son relevantes para numerosas empresas.
SIEM Wazuh para empresas: eventos de almacenamiento
Cuando el sistema proporciona registros compatibles, pueden recopilarse determinados acontecimientos relacionados con autenticación, administración y funcionamiento.
Sin embargo, no todos los dispositivos permiten el mismo nivel de supervisión.
SIEM Wazuh para empresas: accesos y permisos
La revisión de determinados registros puede ayudar a estudiar cambios de usuarios o accesos administrativos.
Además, resulta importante comprobar que los permisos sobre carpetas y recursos compartidos responden a necesidades reales.
SIEM Wazuh para empresas: NAS y copias de seguridad
Un NAS puede formar parte de una solución de respaldo.
Sin embargo, almacenar copias en un dispositivo no garantiza que sean resistentes a un ransomware.
Por tanto, conviene contemplar copias protegidas, separación de credenciales y pruebas periódicas de restauración.
Monitorizar un NAS y garantizar la recuperación de sus datos son objetivos relacionados, pero diferentes.
SIEM Wazuh para empresas: integración de antivirus y protección Endpoint
La protección Endpoint puede ayudar a prevenir y detectar determinadas amenazas en ordenadores y servidores.
Sin embargo, su funcionamiento también debe supervisarse.
Por ejemplo, una solución instalada puede necesitar revisión si sus servicios dejan de funcionar o no dispone de información reciente sobre su estado.
SIEM Wazuh para empresas: comprobar la protección
Dependiendo del producto y de las integraciones utilizadas, puede ser posible recopilar información sobre:
- Estado de determinados servicios de protección.
- Alertas generadas por el producto.
- Actualizaciones y funcionamiento.
- Eventos de seguridad registrados.
- Comunicaciones con las plataformas de administración.
Estos datos deben interpretarse conforme a las capacidades reales del fabricante y de la integración.
SIEM Wazuh para empresas: por qué importa la antigüedad de la información
La última información conocida no siempre representa el estado actual del dispositivo.
Por tanto, un registro antiguo que indica que la protección estaba activa no demuestra que continúe funcionando correctamente en este momento.
Esta diferencia resulta especialmente importante cuando se elaboran informes de estado.
SIEM Wazuh para empresas: antivirus y SIEM no son lo mismo
La protección Endpoint y el SIEM cumplen funciones diferentes.
El Endpoint puede incorporar mecanismos preventivos y de detección sobre el dispositivo.
Por su parte, Wazuh puede analizar los registros disponibles y relacionarlos con otras fuentes.
En consecuencia, utilizar ambas tecnologías permite construir una estrategia complementaria.
SIEM Wazuh para empresas: monitorización del estado y rendimiento de los sistemas
La seguridad también depende de disponer de una infraestructura operativa.
Por ello, resulta útil revisar determinados indicadores relacionados con el funcionamiento de los equipos.
Sin embargo, es importante diferenciar un problema de rendimiento de una amenaza de ciberseguridad.
SIEM Wazuh para empresas: CPU, memoria y almacenamiento
En una infraestructura que dispone de la recopilación apropiada, pueden revisarse indicadores relacionados con el uso de CPU, memoria y almacenamiento.
Estos datos ayudan a identificar situaciones que requieren mantenimiento.
Por ejemplo, una utilización elevada de memoria mantenida durante un periodo prolongado puede justificar una revisión.
No obstante, un pico aislado de CPU no demuestra automáticamente que exista un problema.
SIEM Wazuh para empresas: estabilidad de servidores
La revisión de determinados errores de sistema, servicios y componentes puede aportar información útil sobre la estabilidad.
Además, estos datos pueden ayudar a investigar fallos repetidos o problemas operativos.
SIEM Wazuh para empresas: continuidad eléctrica
Las infraestructuras pueden disponer de sistemas de alimentación ininterrumpida, conocidos como SAI.
Si existe una integración compatible, su información puede complementar los controles de continuidad.
Por ejemplo, pueden revisarse determinados estados eléctricos y acontecimientos registrados.
Sin embargo, disponer de telemetría del SAI no equivale a garantizar una autonomía concreta sin pruebas y dimensionamiento adecuados.
La supervisión del estado técnico complementa la ciberseguridad porque ayuda a detectar condiciones que podrían afectar a la disponibilidad de los servicios.
SIEM Wazuh para empresas: hasta 400 días de registros de seguridad
Uno de los aspectos más relevantes de nuestra propuesta es la posibilidad de conservar un histórico de registros durante periodos prolongados.
En GHM Soluciones Informáticas trabajamos con políticas configurables de conservación de hasta 400 días de logs, dependiendo de las fuentes integradas, la infraestructura y el alcance contratado.
Esta capacidad puede resultar especialmente importante cuando una incidencia se descubre tiempo después de sus primeras señales.
SIEM Wazuh para empresas: investigar acontecimientos anteriores
Imaginemos que una empresa identifica una actividad sospechosa y necesita comprobar si hubo accesos relacionados meses atrás.
Sin un histórico adecuado, podría resultar difícil reconstruir esos acontecimientos.
En cambio, disponer de registros conservados correctamente permite revisar la información realmente recopilada.
SIEM Wazuh para empresas: utilidad de los 400 días en auditorías
El histórico puede ayudar a realizar revisiones relacionadas con:
- Cambios administrativos.
- Actividades registradas de usuarios.
- Accesos a sistemas compatibles.
- Modificaciones de configuraciones.
- Alertas de seguridad.
- Investigaciones de incidentes.
- Comprobaciones técnicas y auditorías.
Además, puede ayudar a comparar acontecimientos entre diferentes periodos.
SIEM Wazuh para empresas: 400 días no significa registrar absolutamente todo
La conservación depende de qué fuentes están integradas y qué eventos generan.
Por tanto, un histórico de 400 días no permite recuperar información que nunca fue recopilada.
Asimismo, debe distinguirse entre conservar alertas, conservar eventos completos y mantener copias de los archivos de registro.
SIEM Wazuh para empresas: una retención configurada, no automática
Los periodos de conservación no deben considerarse una característica universal que se aplica automáticamente a todas las instalaciones de Wazuh.
Es necesario diseñar la política de retención, configurar los mecanismos de almacenamiento y dimensionar los recursos.
Además, se deben proteger los registros y revisar las necesidades legales y de privacidad.
La documentación oficial de Wazuh sobre almacenamiento y archivado explica las diferencias entre registros, alertas y archivos históricos.
Los 400 días representan una posibilidad de conservación configurada en el servicio de GHM, no una obligación legal general ni una garantía automática de cobertura universal.
SIEM Wazuh para empresas: copias de seguridad de la plataforma de monitorización
Para que el histórico resulte útil, también es importante proteger la propia infraestructura del SIEM.
Por ello, una arquitectura de monitorización debe contemplar su continuidad y recuperación.
SIEM Wazuh para empresas: copias de registros
Los registros pueden necesitar mecanismos específicos de respaldo y conservación.
Además, conviene evitar que un problema del servidor principal provoque la pérdida de toda la información histórica.
SIEM Wazuh para empresas: snapshots y recuperación
Los mecanismos de instantáneas, conocidos como snapshots, pueden ayudar a proteger determinados datos indexados.
Sin embargo, la existencia de un snapshot no garantiza por sí sola que una infraestructura completa pueda restaurarse.
Por eso, resulta importante comprobar el alcance de las copias y realizar pruebas de recuperación.
SIEM Wazuh para empresas: proteger el propio sistema de seguridad
La plataforma de monitorización también necesita mantenimiento, actualizaciones y controles de acceso.
Asimismo, conviene supervisar sus servicios esenciales, almacenamiento y capacidad de procesamiento.
La seguridad del SIEM forma parte de la seguridad de la empresa: una plataforma de registros debe mantenerse protegida y operativa para resultar útil durante una investigación.
SIEM Wazuh para empresas: qué diferencia existe entre SIEM y SOC
Los términos SIEM y SOC suelen utilizarse conjuntamente, pero no significan lo mismo.
Un SIEM es una tecnología que recopila y analiza información.
Un SOC es una función o equipo especializado que utiliza herramientas, procedimientos y conocimiento técnico para estudiar situaciones de seguridad y coordinar actuaciones dentro de su alcance.
SIEM Wazuh para empresas: tecnología de detección
Wazuh puede generar alertas a partir de reglas y eventos.
Sin embargo, una alerta puede representar un comportamiento legítimo, una configuración incorrecta o un posible incidente.
Por tanto, necesita interpretación.
SIEM Wazuh para empresas: análisis profesional SOC
Nuestro enfoque SOC consiste en revisar los eventos relevantes, analizar el contexto e investigar las situaciones que requieren atención.
Por ejemplo, una alerta relacionada con un cambio administrativo puede compararse con las actuaciones autorizadas.
Además, el análisis puede ayudar a establecer si es necesario revisar permisos, dispositivos o configuraciones.
SIEM Wazuh para empresas: mejorar las reglas con el tiempo
Una estrategia de monitorización necesita ajustes periódicos.
Las aplicaciones cambian, los dispositivos se renuevan y los procedimientos de las empresas evolucionan.
Por ello, las reglas pueden necesitar modificaciones para mejorar su utilidad y reducir alertas innecesarias.
SIEM Wazuh para empresas: alertas y revisiones periódicas
Las alertas operativas y los informes semanales cumplen funciones complementarias.
Las primeras facilitan la atención a acontecimientos que requieren seguimiento según su prioridad.
Los informes, por su parte, ayudan a documentar el estado de la infraestructura y las necesidades de mejora.
La frecuencia de supervisión y los tiempos de actuación deben ajustarse al alcance y las condiciones del servicio contratado.
SIEM Wazuh para empresas: cómo ayuda a las asesorías y despachos profesionales
La ciberseguridad empresarial debe adaptarse al tipo de información y a las necesidades de cada negocio.
No es necesario disponer de una infraestructura gigantesca para beneficiarse de una supervisión adecuada.
SIEM Wazuh para empresas: asesorías contables y laborales
Las asesorías gestionan documentación fiscal, laboral y económica de sus clientes.
Además, suelen utilizar Microsoft 365, aplicaciones de gestión, servidores y equipos de trabajo.
Por tanto, la monitorización de identidades, dispositivos y registros puede ayudar a investigar determinadas actividades relevantes.
SIEM Wazuh para empresas: administraciones de fincas
Las administraciones de fincas trabajan con información económica, documentación de comunidades y comunicaciones con propietarios y proveedores.
En consecuencia, necesitan proteger los accesos y los sistemas de almacenamiento.
La supervisión puede complementar las medidas preventivas que ya utilizan.
SIEM Wazuh para empresas: despachos de abogados
Los despachos necesitan mantener la confidencialidad y disponibilidad de sus expedientes.
Por ello, conviene revisar determinados accesos, cambios administrativos y acontecimientos de los sistemas.
Además, disponer de registros históricos puede facilitar investigaciones internas cuando resulten necesarias.
SIEM Wazuh para empresas: arquitectura, interiorismo e ingeniería
Los estudios técnicos trabajan con estaciones Windows o macOS, servidores y almacenamiento compartido.
Asimismo, pueden utilizar aplicaciones especializadas y conexiones remotas.
Por tanto, una estrategia multiplataforma puede resultar especialmente útil.
SIEM Wazuh para empresas: constructoras y empresas de servicios
Estas organizaciones pueden combinar oficinas, trabajadores desplazados y dispositivos de diferentes ubicaciones.
Por ello, resulta importante disponer de medidas de protección sobre identidades, equipos y conexiones.
SIEM Wazuh para empresas: despachos ubicados en viviendas
Trabajar desde casa no elimina los riesgos tecnológicos.
Por ejemplo, un profesional puede conectarse a Microsoft 365 desde un equipo corporativo que utiliza una red doméstica.
La supervisión de los sistemas empresariales puede complementar otras medidas, como la administración del dispositivo y la seguridad de los accesos.
El objetivo es adaptar la monitorización a la infraestructura y a los riesgos del negocio, no instalar herramientas innecesarias.
SIEM Wazuh para empresas: qué debe incluir una estrategia de supervisión eficaz
Antes de comenzar a monitorizar una empresa, es importante identificar qué sistemas son relevantes.
Una estrategia eficaz debería responder a varias preguntas.
SIEM Wazuh para empresas: ¿qué necesitamos proteger?
Primero deben identificarse los sistemas y servicios críticos.
Por ejemplo, pueden ser el correo corporativo, los servidores, los programas de gestión y la documentación de clientes.
SIEM Wazuh para empresas: ¿qué registros están disponibles?
No todos los dispositivos ofrecen la misma información.
Por tanto, es necesario comprobar las fuentes compatibles, su configuración y sus limitaciones.
SIEM Wazuh para empresas: ¿qué eventos necesitan atención?
Las reglas deben priorizar situaciones útiles para el negocio.
Además, conviene evitar generar alertas que no aporten información suficiente.
SIEM Wazuh para empresas: ¿quién analiza las alertas?
La organización debe conocer cómo se revisarán los eventos y qué procedimiento se seguirá cuando aparezca una situación que necesite investigación.
SIEM Wazuh para empresas: ¿cuánto tiempo conservar los registros?
La política de retención debe considerar las necesidades de investigación, las obligaciones aplicables y la capacidad de almacenamiento.
En nuestra propuesta, podemos trabajar con conservación de hasta 400 días cuando la configuración y el alcance lo permiten.
SIEM Wazuh para empresas: ¿cómo se presenta la información?
Los responsables de las pymes necesitan comprender los riesgos y las acciones recomendadas.
Por eso, los informes deberían distinguir las alertas técnicas de los problemas que requieren una decisión empresarial.
Una monitorización útil no consiste en acumular registros sin límite, sino en recopilar información relevante, analizarla y utilizarla para mejorar la protección.
SIEM Wazuh para empresas: el servicio de GHM Soluciones Informáticas
En GHM Soluciones Informáticas ayudamos a las pequeñas y medianas empresas a mejorar la seguridad y visibilidad de su infraestructura tecnológica.
Nuestra propuesta combina la monitorización SIEM Wazuh con otros servicios de seguridad y administración empresarial.
SIEM Wazuh para empresas: integración de fuentes
Estudiamos qué sistemas y servicios pueden proporcionar información útil.
Según la infraestructura, esto puede incluir Microsoft 365, identidades, ordenadores, servidores, firewalls, equipos de red, almacenamiento y otras fuentes compatibles.
SIEM Wazuh para empresas: correlación personalizada
Trabajamos con reglas de análisis adaptadas a las características del entorno.
De este modo, los acontecimientos pueden estudiarse con mayor contexto cuando las fuentes necesarias están integradas.
SIEM Wazuh para empresas: informes de seguridad y estado
Las revisiones periódicas permiten organizar información y realizar un seguimiento de los aspectos que necesitan atención.
Además, ayudan a identificar mejoras operativas y de seguridad.
SIEM Wazuh para empresas: conservación histórica
Podemos configurar políticas de retención de hasta 400 días de registros según el servicio y los recursos disponibles.
Esto resulta especialmente útil para investigaciones que necesitan consultar información anterior.
SIEM Wazuh para empresas: análisis SOC
Nuestro SOC complementa la plataforma mediante la revisión profesional de alertas y acontecimientos relevantes.
Sin embargo, el alcance de las actuaciones debe adaptarse a las necesidades y condiciones contratadas por cada empresa.
SIEM Wazuh para empresas: seguridad integral
Además de la monitorización, ofrecemos servicios complementarios de:
- Auditorías de ciberseguridad.
- Administración de Microsoft 365.
- Gestión de identidades y dispositivos.
- Protección Endpoint.
- Seguridad perimetral y firewalls.
- Segmentación de redes.
- Mantenimiento de servidores y sistemas.
- Revisión de necesidades de continuidad y recuperación.
Puedes conocer nuestro servicio de SIEM Wazuh para empresas.
Conclusión: SIEM Wazuh para empresas convierte la visibilidad en una ventaja de seguridad
La semana 45 de 2026 vuelve a poner el foco en la importancia de supervisar las infraestructuras empresariales de forma organizada.
Actualmente, una pyme puede depender simultáneamente de Microsoft 365, ordenadores, servidores, firewalls, redes y almacenamiento.
Sin embargo, proteger cada tecnología por separado no siempre permite entender qué está sucediendo en el conjunto de la organización.
SIEM Wazuh para empresas ayuda a reunir información procedente de fuentes integradas y a relacionar acontecimientos mediante reglas de análisis.
Además, la revisión de eventos de identidad, equipos, servidores y dispositivos de red puede facilitar determinadas investigaciones.
Cuando el servicio incorpora análisis SOC, los registros se complementan con una interpretación profesional.
Por otro lado, una política de conservación de hasta 400 días de logs, correctamente configurada, puede aportar información histórica para investigar incidentes y realizar auditorías.
Finalmente, los informes de seguridad y estado contribuyen a documentar los aspectos relevantes y las oportunidades de mejora.
La ciberseguridad empresarial no consiste únicamente en tener herramientas instaladas. También consiste en saber qué están registrando, qué información merece atención y cómo actuar cuando aparece un problema.
¿Conoces realmente el estado de seguridad de tu empresa?
¿Sabes qué actividad se registra en Microsoft 365?
¿Dispones de visibilidad sobre tus servidores y ordenadores?
¿Puedes relacionar eventos de identidad, equipos y firewall?
¿Tienes registros suficientes para investigar una incidencia descubierta meses después?
En GHM Soluciones Informáticas ayudamos a las pymes a mejorar su monitorización y protección mediante SIEM Wazuh, análisis SOC, auditorías y servicios de ciberseguridad empresarial.
Solicita una valoración de tu infraestructura y descubre cómo podemos mejorar su supervisión.
Contacta con GHM Soluciones Informáticas.
Preguntas frecuentes sobre SIEM Wazuh para empresas
¿Qué es SIEM Wazuh para empresas?
Es una solución de monitorización que permite recopilar y analizar registros procedentes de sistemas compatibles. Su objetivo es ayudar a identificar eventos relevantes, facilitar investigaciones y mejorar la visibilidad de seguridad.
¿Qué ventajas aporta SIEM Wazuh para empresas?
Permite centralizar información, aplicar reglas de detección y correlacionar determinados acontecimientos. Además, puede facilitar auditorías y revisiones del estado de seguridad cuando se configura adecuadamente.
¿Qué es la correlación de eventos en SIEM Wazuh para empresas?
Es el análisis conjunto de acontecimientos relacionados mediante reglas y campos de información. Ayuda a aportar contexto y a identificar patrones que pueden requerir investigación.
¿SIEM Wazuh para empresas puede monitorizar Microsoft 365?
Sí. Wazuh dispone de mecanismos para integrar determinados registros de auditoría de Microsoft 365 mediante sus API. La cobertura depende de los permisos, licencias, fuentes y configuraciones disponibles.
¿SIEM Wazuh para empresas puede supervisar Microsoft Entra?
Puede recopilar determinadas señales de identidad mediante integraciones compatibles con Microsoft Graph y otros mecanismos de auditoría. El alcance depende de los datos disponibles y de la configuración del entorno.
¿SIEM Wazuh para empresas puede integrarse con Intune?
Sí. Existe una integración oficial para consultar determinados eventos de auditoría, inventarios de dispositivos administrados y aplicaciones detectadas mediante Microsoft Graph.
¿Qué sistemas operativos puede monitorizar SIEM Wazuh para empresas?
Wazuh dispone de agentes y mecanismos de recopilación para Windows, Linux y macOS. Además, puede supervisar Windows Server y otros sistemas compatibles, según el alcance configurado.
¿SIEM Wazuh para empresas puede recibir registros de firewalls y NAS?
Sí, cuando los dispositivos proporcionan registros compatibles o existe una integración adecuada. La información disponible depende de las capacidades de cada equipo.
¿Qué diferencia hay entre SIEM Wazuh y un antivirus?
Un antivirus o Endpoint incorpora controles de protección sobre el dispositivo. Wazuh centraliza y analiza información de diferentes fuentes. Ambas tecnologías son complementarias.
¿Qué diferencia hay entre SIEM Wazuh para empresas y un SOC?
SIEM Wazuh es la plataforma tecnológica. El SOC es el servicio o equipo que analiza alertas, investiga situaciones y coordina actuaciones según el alcance contratado.
¿SIEM Wazuh para empresas almacena automáticamente 400 días de logs?
No. La conservación durante 400 días requiere una política de retención configurada y recursos adecuados. En GHM Soluciones Informáticas podemos trabajar con ese periodo según las fuentes integradas y el servicio contratado.
¿Para qué sirven 400 días de registros de seguridad?
Pueden ayudar a revisar acontecimientos anteriores, investigar incidentes y realizar determinadas auditorías. Sin embargo, solamente estarán disponibles los registros que realmente se hayan recopilado y conservado.
¿El informe semanal de SIEM Wazuh sustituye las alertas inmediatas?
No. Las alertas operativas y el informe semanal son mecanismos complementarios. Las situaciones que requieren atención urgente deben tratarse mediante los procedimientos establecidos para el servicio.
¿SIEM Wazuh para empresas detecta automáticamente cualquier ciberataque?
No. Su eficacia depende de los registros disponibles, las reglas configuradas y el análisis. Ninguna plataforma garantiza detectar todas las amenazas.
¿SIEM Wazuh para empresas puede ayudar en auditorías de ciberseguridad?
Sí. Los registros y la información sobre configuraciones pueden aportar evidencias para determinadas comprobaciones. Sin embargo, utilizar Wazuh no garantiza por sí solo el cumplimiento de una normativa.
¿SIEM Wazuh para empresas también supervisa el rendimiento?
Puede complementar la supervisión operativa mediante determinadas métricas y registros de los sistemas, cuando existen las integraciones apropiadas. No sustituye automáticamente a todas las herramientas de monitorización de infraestructura.
¿Cómo se implementa SIEM Wazuh para empresas en una pyme?
Primero se identifican los sistemas críticos, después se evalúan las integraciones y se configuran las fuentes de datos. Posteriormente, se establecen reglas, procedimientos de análisis, retención y revisiones periódicas.
¿Qué ofrece GHM Soluciones Informáticas con SIEM Wazuh para empresas?
Ofrece servicios de integración, configuración, análisis SOC y monitorización de fuentes compatibles, complementados con auditorías, seguridad de red, protección de dispositivos y administración de sistemas empresariales.
