El ciberataque a bancos de sangre ocurrido en Francia demuestra que una intrusión informática puede poner en riesgo mucho más que contraseñas, servidores o documentos: también puede afectar al funcionamiento de instalaciones físicas de las que dependen servicios esenciales.
Durante la noche del 1 al 2 de noviembre de 2026, un incidente de ciberseguridad afectó a los sistemas de supervisión y control de cámaras frigoríficas utilizadas por el Servicio Francés de Sangre, conocido como Établissement français du sang (EFS).
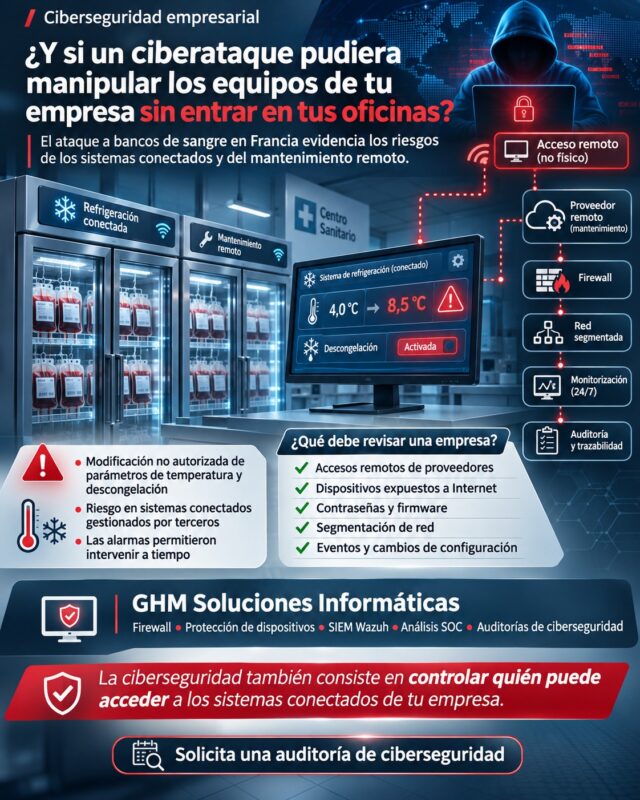
Los atacantes consiguieron modificar a distancia parámetros relacionados con la temperatura y los ciclos de descongelación de equipos instalados en tres centros.
Estas instalaciones almacenaban productos sanguíneos, entre ellos plasma congelado destinado a transfusiones y a la fabricación de medicamentos.
La situación podría haber tenido consecuencias importantes si las alteraciones hubieran provocado la pérdida de las condiciones necesarias para conservar los productos.
Sin embargo, los mecanismos de supervisión y alarma permitieron identificar rápidamente las anomalías.
El EFS comunicó que los productos afectados fueron asegurados o trasladados preventivamente y que no se produjo ninguna pérdida de productos sanguíneos ni se identificaron consecuencias sanitarias.
La investigación también ha puesto el foco en una cuestión especialmente relevante: el incidente afectó a un proveedor de sistemas de refrigeración, no a través de una intrusión acreditada en los sistemas informáticos centrales del organismo sanitario.
Este detalle plantea una pregunta fundamental para cualquier empresa:
¿Qué ocurriría si un ciberdelincuente consiguiera modificar los sistemas que controlan tu maquinaria, tus instalaciones, tu almacenamiento o los servicios tecnológicos de los que depende tu negocio?
En GHM Soluciones Informáticas analizamos qué se conoce del incidente, qué importancia tiene la seguridad de los proveedores y cómo pueden las pymes proteger sus sistemas conectados.
Ciberataque a bancos de sangre: qué ocurrió la noche del 1 al 2 de noviembre
El incidente se produjo cuando se modificaron de forma no autorizada determinados parámetros de control de instalaciones frigoríficas.
Según la comunicación oficial del Servicio Francés de Sangre, publicada el 3 de noviembre, las anomalías afectaron a los sistemas de supervisión y pilotaje de cámaras frigoríficas de tres centros.
La situación fue detectada mediante los sistemas de vigilancia y alarma del organismo.
Por tanto, el personal pudo intervenir para controlar los equipos y proteger los productos almacenados.
Ciberataque a bancos de sangre: tres centros afectados
Los sistemas comprometidos estaban relacionados con equipos de conservación y congelación utilizados en instalaciones sanitarias.
La investigación se centró en modificaciones de las consignas de temperatura y de los parámetros de descongelación.
No obstante, esto no significa que todos los equipos del EFS resultaran comprometidos.
Tampoco permite afirmar que los atacantes tuvieran acceso a todas las aplicaciones, bases de datos o sistemas administrativos de la organización.
La afectación confirmada se concentra en determinadas instalaciones de refrigeración y sus mecanismos de control remoto.
Ciberataque a bancos de sangre: ningún producto sanguíneo perdido
El resultado comunicado por el EFS fue especialmente importante.
No se identificaron consecuencias sanitarias ni pérdidas de productos sanguíneos.
Además, las actividades de recogida y distribución continuaron funcionando.
Los productos conservados en determinadas cámaras fueron trasladados o asegurados según las necesidades de cada instalación.
Este desenlace no elimina la gravedad del incidente.
Por el contrario, demuestra la importancia de disponer de controles capaces de detectar una alteración antes de que provoque daños.
Ciberataque a bancos de sangre: ¿realmente alcanzaron las cámaras los 110 grados?
Algunas publicaciones han informado de que determinados sistemas fueron programados para pasar de temperaturas próximas a -30 °C hasta consignas de 110 °C.
Sin embargo, es fundamental interpretar correctamente esta información.
Una cosa es modificar la temperatura que un controlador intenta alcanzar y otra muy distinta que el equipo llegue físicamente a esa temperatura.
¿Qué diferencia existe entre consigna y temperatura real?
La consigna es el valor configurado para controlar el funcionamiento de un equipo.
La temperatura real es la medición de las condiciones existentes dentro de la instalación.
Por ejemplo, modificar un parámetro a una temperatura extremadamente alta puede desactivar la refrigeración o alterar determinados ciclos de funcionamiento.
Sin embargo, esto no implica que la cámara alcance inmediatamente el valor introducido.
En el incidente francés, la cifra de 110 °C procede de informaciones periodísticas sobre los parámetros manipulados.
No debe presentarse como una temperatura real alcanzada por las cámaras frigoríficas.
De hecho, el EFS indicó que sus sistemas de alarma detectaron el problema y permitieron proteger los productos.
¿Por qué una modificación de temperatura puede resultar peligrosa?
Los productos que requieren refrigeración deben mantenerse dentro de condiciones definidas para garantizar su conservación.
Si una cámara deja de enfriar correctamente, puede producirse una alteración progresiva de esas condiciones.
Las consecuencias dependen de la naturaleza del producto, del tiempo transcurrido y de las temperaturas realmente alcanzadas.
En una instalación sanitaria, esto puede afectar a materiales especialmente delicados.
En una empresa alimentaria, podría provocar la retirada de productos.
Y en una actividad industrial, un cambio de parámetros puede interrumpir procesos esenciales.
El verdadero riesgo de estos incidentes es que una orden digital no autorizada pueda modificar el comportamiento físico de una instalación.
Ciberataque a bancos de sangre: la puerta de entrada estuvo en un proveedor tecnológico
Uno de los elementos más importantes del caso es la participación de una empresa externa.
El EFS utiliza servicios especializados para mantener determinadas instalaciones de refrigeración.
Según las informaciones publicadas, el incidente estuvo relacionado con Coolworld, una compañía de soluciones industriales de refrigeración y control de temperatura.
Ciberataque a bancos de sangre: qué confirmó Coolworld
En una comunicación publicada el 4 de noviembre de 2026, Coolworld reconoció un incidente relacionado con el software de supervisión remota utilizado por determinados equipos frigoríficos.
La compañía explicó que la vulnerabilidad señalada en los medios afectaba a un componente proporcionado por un tercero y que no estaba bajo su control directo.
También indicó que el número de unidades afectadas había sido limitado y que había adoptado medidas de respuesta.
Esta declaración aporta información sobre la cadena tecnológica implicada, aunque no permite establecer por sí sola todos los detalles técnicos de la intrusión.
¿Significa que los servidores centrales del EFS fueron hackeados?
No existe evidencia pública suficiente para afirmarlo.
El incidente comunicado afecta a los sistemas de refrigeración operados mediante un proveedor externo.
Por tanto, no debe presentarse automáticamente como un robo de datos de donantes, una intrusión en historiales clínicos o un compromiso de toda la infraestructura sanitaria.
Ciberataque a bancos de sangre: el riesgo de depender de terceros
Las empresas necesitan proveedores para desarrollar sus actividades.
Pueden contratar servicios de:
- Mantenimiento informático.
- Refrigeración industrial.
- Climatización y automatización.
- Videovigilancia y control de accesos.
- Aplicaciones empresariales.
- Almacenamiento y copias de seguridad.
- Telefonía y comunicaciones.
- Administración de redes.
Sin embargo, cada conexión remota o integración puede introducir nuevas dependencias.
Si un proveedor dispone de permisos excesivos o de un mecanismo de acceso inseguro, un incidente en su infraestructura podría repercutir sobre sus clientes.
La seguridad empresarial no termina en la puerta de la oficina: también debe contemplar las conexiones y servicios que utilizan sus proveedores.
Ciberataque a bancos de sangre y supermercados: ¿existe relación entre los incidentes?
El ataque a los sistemas de refrigeración del EFS coincidió con una nueva oleada de incidentes registrados en supermercados europeos.
Además, durante octubre ya se habían producido manipulaciones de sistemas frigoríficos en establecimientos de Francia.
Algunas de estas situaciones provocaron alteraciones de temperatura y pérdidas de productos alimentarios.
Ciberataque a bancos de sangre: qué relación está confirmada
Los incidentes comparten una característica general: afectan a equipos utilizados para supervisar o controlar procesos de refrigeración.
Sin embargo, no se ha confirmado públicamente que todos los ataques fueran realizados por los mismos responsables.
Tampoco está demostrado que se utilizara una vulnerabilidad idéntica en todas las instalaciones.
La verificación publicada por Maldita.es el 6 de noviembre diferencia las campañas conocidas de las atribuciones todavía no confirmadas.
¿Qué ocurrió en los supermercados?
En diferentes establecimientos se detectaron alteraciones en los sistemas que controlaban cámaras frigoríficas y congeladores.
Estas modificaciones podían provocar que la refrigeración dejara de funcionar adecuadamente.
Como consecuencia, algunos establecimientos tuvieron que retirar productos cuya conservación podía haberse visto comprometida.
El impacto es diferente al comunicado por el EFS: en los centros sanitarios afectados, los mecanismos de respuesta permitieron evitar la pérdida de productos.
¿Por qué es importante esta diferencia?
Porque no todos los incidentes con una apariencia técnica similar tienen necesariamente la misma causa o el mismo resultado.
Una organización puede sufrir una modificación no autorizada y neutralizarla antes de que cause daños.
Otra puede detectar la incidencia demasiado tarde y verse obligada a retirar mercancía o interrumpir su actividad.
La rapidez de detección y la existencia de procedimientos de respuesta pueden marcar una diferencia decisiva.
Ciberataque a bancos de sangre: qué es la tecnología OT y por qué importa a las empresas
El caso francés ilustra un riesgo asociado a la tecnología operativa, conocida como OT, por sus siglas en inglés (Operational Technology).
A diferencia de los sistemas informáticos tradicionales, la tecnología OT permite supervisar o controlar procesos físicos.
Ciberataque a bancos de sangre: cuando el software controla instalaciones reales
Un sistema de control puede encargarse de funciones como:
- Regular la temperatura de una cámara frigorífica.
- Supervisar la climatización de un edificio.
- Controlar determinadas máquinas.
- Gestionar procesos de producción.
- Supervisar sistemas de bombeo.
- Controlar instalaciones eléctricas.
- Administrar determinados accesos físicos.
Por tanto, un fallo de seguridad puede llegar a afectar a la disponibilidad o al comportamiento de equipos materiales.
El NIST explica estas características en su guía de seguridad de tecnología operativa, SP 800-82.
Ciberataque a bancos de sangre: por qué no basta con proteger los ordenadores
Una empresa puede tener correctamente actualizados sus ordenadores y servidores, pero mantener otros dispositivos conectados con configuraciones inseguras.
Por ejemplo, un controlador industrial puede incorporar una interfaz de administración accesible desde la red.
Si esa interfaz está expuesta indebidamente a Internet, podría convertirse en un punto de riesgo.
Asimismo, un equipo antiguo puede carecer de actualizaciones o utilizar mecanismos de autenticación insuficientes.
Proteger Windows, macOS o Linux es importante, pero no sustituye la revisión de los dispositivos especializados que gestionan procesos físicos.
Ciberataque a bancos de sangre: la advertencia previa de la agencia francesa de ciberseguridad
El incidente de noviembre no fue la primera señal relacionada con la seguridad de los sistemas de refrigeración europeos.
El 12 de octubre de 2026, el CERT-FR, perteneciente a la agencia francesa ANSSI, publicó una alerta sobre compromisos de determinados controladores de refrigeración accesibles a distancia.
El aviso se actualizó el 16 de octubre.
Ciberataque a bancos de sangre: qué recomendó el CERT-FR
La alerta oficial CERTFR-2026-ALE-012 recomienda, entre otras medidas:
Eliminar la exposición directa a Internet. Las interfaces de administración no deberían permanecer abiertas públicamente cuando no es necesario.
Revisar las configuraciones. Deben comprobarse parámetros relevantes, incluidos los ciclos de descongelación.
Utilizar accesos protegidos. La administración remota debería realizarse mediante VPN seguras o redes adecuadamente protegidas.
Actualizar el firmware. Es importante aplicar las correcciones y recomendaciones facilitadas por los fabricantes.
Sustituir equipos sin soporte cuando corresponda. Si un dispositivo no recibe correcciones y mantiene vulnerabilidades explotables, puede resultar necesario retirarlo o aislarlo.
¿Esos dispositivos fueron los utilizados en el EFS?
La alerta del CERT-FR identifica determinados modelos de controladores utilizados en instalaciones frigoríficas.
Sin embargo, no se ha acreditado que el incidente del EFS explotara exactamente esos mismos modelos o vulnerabilidades.
Por tanto, la alerta debe utilizarse como referencia de prevención para sistemas de refrigeración, no como una explicación técnica definitiva del ataque a Coolworld.
La recomendación general sí resulta aplicable: mantener interfaces industriales expuestas a Internet sin controles adecuados incrementa el riesgo.
Ciberataque a bancos de sangre: qué riesgos revela para las pymes españolas
Aunque el incidente ocurrió en una organización sanitaria francesa, sus enseñanzas afectan a empresas de diferentes sectores.
Muchas pymes dependen de equipos conectados que se administran a distancia.
Además, es habitual que esas instalaciones estén mantenidas por proveedores externos.
Ciberataque a bancos de sangre: supermercados, alimentación y hostelería
Los negocios que almacenan productos refrigerados necesitan garantizar determinadas condiciones de conservación.
Una alteración de temperatura podría obligar a retirar mercancía, realizar comprobaciones o interrumpir temporalmente la actividad.
Por ejemplo, una empresa de distribución puede depender de cámaras frigoríficas, controladores y sistemas de alarma.
Si el acceso remoto de mantenimiento no está adecuadamente protegido, puede representar un riesgo adicional.
Ciberataque a bancos de sangre: clínicas, laboratorios y farmacias
Los establecimientos sanitarios pueden disponer de equipos que mantienen medicamentos, muestras y otros productos bajo condiciones específicas.
En estos entornos, la supervisión de parámetros físicos debe contar con medidas de protección y procedimientos de respuesta adecuados.
Asimismo, conviene evitar que el acceso de mantenimiento se convierta en una vía de administración sin controles suficientes.
Ciberataque a bancos de sangre: industria, constructoras e ingeniería
Las empresas de ingeniería y mantenimiento pueden administrar sistemas automatizados, instalaciones técnicas y dispositivos de control.
Por tanto, deben revisar las comunicaciones entre las redes de oficina y los sistemas operativos o industriales.
Además, conviene conocer qué proveedores disponen de acceso remoto y qué operaciones pueden realizar.
Ciberataque a bancos de sangre: asesorías, administraciones de fincas y despachos
Aunque estos negocios no gestionen cámaras frigoríficas industriales, también dependen de proveedores tecnológicos.
Por ejemplo, pueden utilizar:
- Sistemas de almacenamiento NAS.
- Aplicaciones de gestión alojadas por terceros.
- Plataformas de correo y documentación.
- Servidores administrados remotamente.
- Sistemas de videovigilancia.
- Centralitas y telefonía IP.
- Control de accesos.
- Equipos de red gestionados por proveedores.
La lección no es que todos estos dispositivos presenten la misma vulnerabilidad.
La lección es que cualquier sistema conectado y administrado por terceros necesita permisos adecuados, mantenimiento y controles de seguridad proporcionados.
Ciberataque a bancos de sangre: diez medidas para proteger los equipos conectados
El incidente francés demuestra la importancia de revisar los dispositivos que intervienen en procesos esenciales para el negocio.
Estas diez medidas ayudan a establecer una estrategia de prevención y respuesta.
1. Identificar los dispositivos y sus funciones
La empresa debería disponer de un inventario de equipos conectados.
Este inventario puede incluir controladores, servidores, firewalls, sistemas de almacenamiento, equipos de climatización y otros dispositivos relevantes.
Además, conviene registrar fabricantes, modelos, versiones y responsables de mantenimiento.
2. Revisar qué equipos son accesibles desde Internet
No todos los dispositivos necesitan disponer de una interfaz de administración pública.
Por eso, debe comprobarse qué servicios están expuestos y si su disponibilidad externa es realmente necesaria.
La administración debería limitarse a los mecanismos y usuarios autorizados.
3. Eliminar contraseñas predeterminadas
Las cuentas de administración deben utilizar credenciales únicas y suficientemente robustas.
Asimismo, las contraseñas instaladas de fábrica deben sustituirse cuando el dispositivo lo permita.
En los accesos de mantenimiento conviene disponer de cuentas individualizadas para poder revisar quién ha realizado cada operación.
4. Proteger el mantenimiento remoto
Cuando un proveedor necesita conectarse a una instalación, debe hacerlo mediante mecanismos autorizados y protegidos.
Por ejemplo, pueden utilizarse VPN adecuadamente configuradas y controles de acceso adaptados al equipo.
La autenticación multifactor es especialmente recomendable en los sistemas que la admiten.
5. Segmentar las redes empresariales
La red de los empleados no tiene por qué compartir acceso libre con todos los sistemas técnicos.
Una infraestructura correctamente segmentada puede separar puestos de trabajo, servidores, invitados y dispositivos operativos.
Además, un firewall empresarial puede limitar las comunicaciones entre esas redes según las necesidades reales.
6. Mantener actualizado el firmware
Los equipos conectados también utilizan software.
Por tanto, es importante revisar su estado de soporte y las actualizaciones disponibles.
Sin embargo, las actualizaciones de sistemas industriales deben planificarse teniendo en cuenta la compatibilidad y la continuidad del proceso.
7. Mantener alarmas que no dependan de un único sistema
Cuando una instalación controla productos o procesos críticos, conviene disponer de mecanismos de alarma capaces de detectar cambios relevantes.
En función de la criticidad, puede ser adecuado utilizar sensores o supervisión independientes del controlador principal.
De este modo, una manipulación del sistema de control no necesariamente deja sin capacidad de detección a toda la instalación.
8. Controlar los cambios de configuración
Las modificaciones de parámetros importantes deberían realizarse mediante procedimientos autorizados.
Además, conviene registrar quién ha solicitado el cambio, cuándo se ha aplicado y si se ha verificado su resultado.
En determinadas instalaciones, también pueden utilizarse límites de funcionamiento o mecanismos de seguridad independientes.
9. Preparar procedimientos de continuidad
Una empresa debe conocer qué hacer si un equipo deja de funcionar correctamente.
Por ejemplo, puede ser necesario disponer de instalaciones alternativas, procedimientos manuales o recursos de recuperación.
La planificación debe contemplar los tiempos máximos de interrupción admisibles para cada servicio.
10. Supervisar eventos y revisar las alertas
Los registros de accesos, cambios administrativos y comunicaciones pueden facilitar la investigación de situaciones sospechosas.
Sin embargo, también es importante disponer de información sobre el funcionamiento físico de los equipos cuando esa información resulta esencial para la actividad.
La supervisión de ciberseguridad y las alarmas operativas deben complementarse, no confundirse.
Ciberataque a bancos de sangre: cómo puede ayudar un firewall empresarial
Un firewall profesional permite controlar las comunicaciones entre distintas redes y aplicar políticas de acceso.
En GHM Soluciones Informáticas trabajamos con soluciones SonicWall para proteger infraestructuras empresariales mediante configuraciones adaptadas a cada organización.
Ciberataque a bancos de sangre: limitar las conexiones innecesarias
Cuando una empresa utiliza dispositivos administrados remotamente, es importante establecer qué conexiones están permitidas.
Por ejemplo, un controlador puede necesitar comunicarse con un sistema de mantenimiento concreto, pero no necesariamente con toda la red corporativa.
Las reglas del firewall pueden ayudar a limitar esas comunicaciones.
Ciberataque a bancos de sangre: segmentación de redes
La separación de redes permite establecer políticas diferentes para ordenadores, servidores, sistemas industriales y dispositivos invitados.
En consecuencia, una incidencia localizada podría tener menos posibilidades de afectar a otros recursos, según la arquitectura implantada.
¿Puede SonicWall impedir cualquier manipulación de un controlador?
No.
Un firewall no corrige automáticamente una vulnerabilidad del software instalado en un equipo.
Tampoco puede impedir por sí solo que un usuario con permisos legítimos realice una operación incorrecta o maliciosa.
Por tanto, debe combinarse con medidas de autenticación, mantenimiento, control de cambios y supervisión.
La protección perimetral reduce determinadas exposiciones, pero no sustituye la seguridad del sistema que controla el proceso físico.
Ciberataque a bancos de sangre: monitorización SIEM Wazuh y análisis SOC
Uno de los elementos que permitió evitar daños en Francia fue la detección temprana de las anomalías mediante los sistemas de supervisión y alarma del EFS.
Para las empresas, esta circunstancia pone de relieve la importancia de disponer de información que permita reconocer situaciones fuera de lo normal.
Ciberataque a bancos de sangre: qué puede supervisar Wazuh
SIEM Wazuh permite centralizar y analizar registros procedentes de fuentes compatibles.
En función de las integraciones configuradas, puede recopilar información de:
- Windows, Windows Server, Linux y macOS.
- Servidores y aplicaciones empresariales.
- Servicios de Microsoft 365.
- Dispositivos de red y firewalls.
- Sistemas de almacenamiento compatibles.
- Herramientas de protección Endpoint.
- Otros dispositivos capaces de proporcionar registros adecuados.
Además, es posible establecer correlaciones personalizadas para relacionar acontecimientos que requieren investigación.
Ciberataque a bancos de sangre: ¿detectaría Wazuh una modificación de temperatura?
No necesariamente.
Wazuh no controla de forma nativa la temperatura de todas las cámaras frigoríficas o dispositivos industriales.
Para supervisar este tipo de información sería necesario disponer de sensores, registros o integraciones compatibles que permitan obtener esos datos.
Por tanto, no sería correcto afirmar que la instalación de Wazuh habría impedido automáticamente el incidente francés.
Sin embargo, si los registros de administración y determinados eventos operativos se integran adecuadamente, pueden facilitar el análisis de cambios y accesos relevantes.
Ciberataque a bancos de sangre: qué aporta nuestro SOC
Nuestro Centro de Operaciones de Seguridad analiza los eventos relevantes procedentes de los sistemas integrados.
El objetivo es comprobar su contexto e investigar situaciones que puedan requerir atención.
Por ejemplo, una conexión administrativa inusual combinada con un cambio de configuración registrado podría justificar una revisión.
Sin embargo, no toda anomalía significa que se haya producido una intrusión.
La monitorización aporta visibilidad; el análisis SOC permite interpretar los registros antes de establecer conclusiones.
Ciberataque a bancos de sangre: hasta 400 días de registros para investigar incidentes
Una organización puede descubrir un problema y necesitar revisar qué ocurrió anteriormente.
Por ello, conservar registros históricos resulta útil para determinadas investigaciones.
En GHM Soluciones Informáticas trabajamos con políticas configurables de conservación de hasta 400 días de logs, según las fuentes integradas y las condiciones del servicio.
Ciberataque a bancos de sangre: la importancia de la trazabilidad
Un histórico adecuado puede ayudar a comprobar:
- Cuándo se registraron determinados accesos.
- Qué operaciones administrativas fueron documentadas.
- Si existieron cambios relevantes de configuración.
- Qué acontecimientos precedieron a una incidencia.
- Qué sistemas generaron registros relacionados.
- Si un patrón similar apareció anteriormente.
Además, esta información puede resultar útil para auditorías de seguridad y comprobaciones técnicas.
Sin embargo, un registro solamente aporta información si el sistema correspondiente lo generó y fue recopilado.
También es necesario proteger su integridad y ajustar los periodos de conservación a las obligaciones aplicables.
Los 400 días de histórico no sustituyen las alarmas operativas ni garantizan reconstruir cualquier incidente, pero pueden aportar evidencias valiosas para determinadas investigaciones.
Ciberataque a bancos de sangre: cómo revisar la seguridad de los proveedores
El caso del EFS demuestra que una empresa puede verse afectada por un problema originado en una tecnología administrada por terceros.
Por eso, la relación con los proveedores debe contemplar responsabilidades claras sobre la seguridad.
Ciberataque a bancos de sangre: preguntas que conviene hacer a un proveedor
Antes de contratar un servicio de mantenimiento remoto, una empresa debería conocer:
¿Cómo se realiza el acceso?
Conviene determinar si se utiliza una VPN, una plataforma de administración o un mecanismo específico del fabricante.
¿Qué usuarios tienen permisos?
Los accesos deben responder a necesidades justificadas y revisarse periódicamente.
¿Quién gestiona las actualizaciones?
Es importante establecer quién comprueba los avisos de seguridad y aplica las correcciones correspondientes.
¿Se registran las operaciones?
La trazabilidad ayuda a investigar cambios y actuaciones administrativas.
¿Qué sucede si el proveedor sufre un incidente?
Deben existir canales de comunicación y procedimientos para proteger los sistemas afectados.
¿Cómo se revocan los accesos?
Cuando finaliza una relación contractual, los permisos deberían retirarse siguiendo un procedimiento documentado.
¿Por qué es importante establecer estas responsabilidades?
Porque una configuración puede depender de varias empresas.
Por ejemplo, el fabricante desarrolla el equipo, otro proveedor suministra el software y una tercera empresa realiza el mantenimiento.
En ese escenario, es necesario saber quién administra cada componente y quién debe aplicar las correcciones.
La guía de gestión de crisis de INCIBE incluye recomendaciones específicas sobre incidentes relacionados con proveedores y cadena de suministro.
Una pyme no necesita convertirse en fabricante de tecnología, pero sí debe conocer qué terceros pueden acceder a sus sistemas y cómo se protege ese acceso.
Ciberataque a bancos de sangre: qué puede aportar GHM Soluciones Informáticas a tu empresa
El incidente ocurrido en Francia demuestra que la ciberseguridad también debe contemplar los dispositivos conectados, los servicios externos y las necesidades de continuidad operativa.
En GHM Soluciones Informáticas ayudamos a las pymes a revisar y mejorar la protección de sus infraestructuras tecnológicas.
Nuestro enfoque combina prevención, administración de sistemas y monitorización de seguridad.
Ciberataque a bancos de sangre: auditorías de seguridad empresarial
Mediante nuestras auditorías de ciberseguridad para empresas podemos revisar dispositivos, configuraciones, servicios expuestos y mecanismos de acceso.
Además, ayudamos a identificar riesgos relacionados con sistemas desactualizados o conexiones de mantenimiento innecesariamente accesibles.
Ciberataque a bancos de sangre: firewalls y segmentación de redes
Trabajamos con firewalls SonicWall y soluciones de conectividad empresarial para administrar las comunicaciones entre equipos y segmentos de red.
Esto permite establecer políticas adaptadas a la infraestructura y limitar determinados accesos.
Sin embargo, la protección de sistemas industriales especializados requiere coordinar las actuaciones con los fabricantes y responsables técnicos correspondientes.
Ciberataque a bancos de sangre: protección de puestos y servidores
Complementamos la seguridad de red con protección Endpoint, mantenimiento y administración de dispositivos.
También trabajamos con Microsoft 365, Microsoft Entra e Intune para mejorar determinados controles de identidad y gestión de equipos compatibles.
Estas herramientas forman parte de una estrategia empresarial, aunque no sustituyen las protecciones específicas que pueda necesitar una instalación industrial.
Ciberataque a bancos de sangre: SIEM Wazuh y SOC
Nuestro servicio de monitorización SIEM Wazuh para empresas permite centralizar registros de las fuentes integradas y configurar correlaciones adaptadas a cada entorno.
Además, el análisis SOC ayuda a interpretar alertas relevantes e investigar situaciones que requieren atención.
Ciberataque a bancos de sangre: continuidad y mantenimiento informático
El mantenimiento de servidores, sistemas de almacenamiento y recursos tecnológicos puede contribuir a reducir determinados riesgos de indisponibilidad.
Por ello, también resulta importante revisar las copias de seguridad y los procedimientos de recuperación de la infraestructura.
Nuestro objetivo es ayudar a las empresas a identificar sus dependencias tecnológicas, proteger los accesos y mejorar la capacidad para responder ante posibles incidencias.
Conclusión del ciberataque a bancos de sangre: la seguridad digital también protege procesos físicos
El ciberataque a bancos de sangre en Francia ha puesto de manifiesto que una intrusión informática no necesita provocar el robo de datos para representar un riesgo importante.
En este caso, la alteración de parámetros de refrigeración podría haber perjudicado productos sanitarios esenciales.
Sin embargo, el Servicio Francés de Sangre consiguió detectar las anomalías y adoptar medidas antes de que se produjeran pérdidas de productos sanguíneos o consecuencias sanitarias.
La investigación continúa siendo relevante porque involucra sistemas de control remoto y una cadena tecnológica en la que participan proveedores externos.
Para las empresas, las principales lecciones son claras:
- Los dispositivos conectados también necesitan seguridad.
- Los accesos remotos deben mantenerse controlados.
- Las instalaciones críticas necesitan mecanismos de alarma fiables.
- La seguridad de los proveedores influye en la protección del negocio.
- Las medidas preventivas deben complementarse con procedimientos de respuesta.
- La monitorización y los registros pueden facilitar las investigaciones.
Una empresa puede tener protegidos sus ordenadores y seguir expuesta si no conoce quién administra el resto de sus sistemas tecnológicos.
En GHM Soluciones Informáticas ayudamos a las organizaciones a revisar sus dispositivos, accesos, redes y servicios para identificar riesgos y establecer medidas de mejora.
¿Sabes quién puede acceder remotamente a los sistemas de tu empresa?
¿Conoces los dispositivos que están conectados a Internet?
¿Tus proveedores utilizan accesos protegidos?
¿Dispones de información para investigar un cambio de configuración no autorizado?
Solicita una auditoría de ciberseguridad y descubre qué riesgos conviene revisar en tu infraestructura.
Contacta con GHM Soluciones Informáticas.
Preguntas frecuentes sobre el ciberataque a bancos de sangre y la seguridad empresarial
¿Cuándo ocurrió el ciberataque a bancos de sangre en Francia?
El incidente se produjo durante la noche del 1 al 2 de noviembre de 2026. El Servicio Francés de Sangre confirmó las anomalías mediante una comunicación publicada el 3 de noviembre.
¿Cuántos centros afectó el ciberataque a bancos de sangre?
El EFS comunicó alteraciones en los sistemas de control de refrigeración de tres centros. No se ha acreditado que todas sus instalaciones fueran comprometidas.
¿Se perdieron productos sanguíneos en el ciberataque a bancos de sangre?
No. El Servicio Francés de Sangre informó de que no se identificaron consecuencias sanitarias ni pérdidas de productos sanguíneos.
¿Llegaron las cámaras frigoríficas a 110 grados?
No existe confirmación de que las instalaciones alcanzaran esa temperatura real. La cifra difundida se refiere a valores que habrían sido programados en los sistemas de control.
¿Qué proveedor estuvo relacionado con el ciberataque a bancos de sangre?
Las informaciones identificaron a Coolworld, empresa especializada en equipos frigoríficos. La compañía reconoció un incidente relacionado con software de supervisión remota y señaló un componente tecnológico suministrado por un tercero.
¿Se hackearon los servidores centrales del organismo sanitario francés?
Las comunicaciones públicas describen una afectación de sistemas de control frigorífico a través de un proveedor. No permiten afirmar que se comprometieran todos los sistemas informáticos centrales del EFS.
¿Está confirmado que el ciberataque a bancos de sangre está relacionado con los supermercados?
No. Se han observado incidentes similares contra sistemas de refrigeración, pero no existe una atribución pública definitiva que establezca que todos fueron realizados por los mismos responsables.
¿Qué es la tecnología OT y qué relación tiene con el ciberataque a bancos de sangre?
OT es la tecnología utilizada para supervisar o controlar procesos físicos. En este caso, los sistemas de refrigeración dependían de dispositivos y software de control remoto.
¿Puede una pyme sufrir un incidente parecido al ciberataque a bancos de sangre?
Sí, si depende de equipos conectados o servicios administrados a distancia que presentan vulnerabilidades o configuraciones inseguras. El impacto dependerá de sus procesos y controles.
¿Cómo proteger los sistemas de refrigeración frente a accesos no autorizados?
Conviene evitar interfaces de administración expuestas públicamente, actualizar el firmware, utilizar accesos remotos seguros, controlar permisos y mantener alarmas y procedimientos de respuesta adecuados.
¿Un firewall puede impedir un ataque similar?
Un firewall puede controlar comunicaciones y reducir determinadas exposiciones, pero no corrige automáticamente vulnerabilidades ni sustituye los mecanismos de seguridad propios de los equipos industriales.
¿Puede SIEM Wazuh detectar cambios de temperatura?
Solo si existe una integración compatible que proporcione los registros o medidas necesarios. Wazuh no supervisa automáticamente la temperatura de cualquier instalación frigorífica.
¿Qué aporta un SOC ante el ciberataque a bancos de sangre y amenazas similares?
El SOC puede analizar alertas y registros relevantes de los sistemas integrados, comprobar su contexto e investigar posibles incidentes. Su capacidad depende de la información disponible.
¿Por qué es importante revisar los accesos de los proveedores?
Porque un proveedor puede disponer de permisos para administrar dispositivos o aplicaciones del cliente. Es necesario controlar esos accesos, aplicar medidas de seguridad y retirarlos cuando ya no sean necesarios.
¿Para qué sirve conservar registros de seguridad durante 400 días?
Puede facilitar auditorías e investigaciones que requieren consultar actividades anteriores. La información disponible depende de las fuentes integradas y de las políticas de conservación aplicadas.
¿Cómo puede GHM Soluciones Informáticas mejorar la seguridad de una pyme?
Mediante auditorías, administración de firewalls, revisión de accesos y redes, protección de dispositivos, mantenimiento y monitorización SIEM Wazuh con análisis SOC, adaptando los controles a las necesidades de cada empresa.
