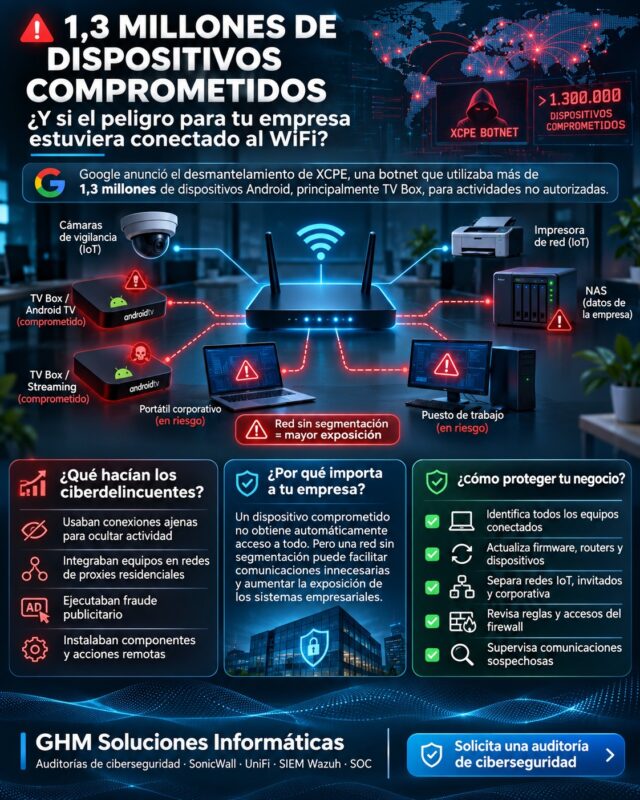
El malware en TV Box ha protagonizado una de las operaciones de ciberseguridad más relevantes de noviembre de 2026: Google y varios organismos especializados han desarticulado una botnet que utilizaba más de 1,3 millones de dispositivos Android para desarrollar actividades ilícitas sin el conocimiento de sus propietarios.
Lo más llamativo de esta investigación no es únicamente la cantidad de equipos comprometidos.
Es el procedimiento utilizado.
En numerosos casos, el software malicioso formaba parte del firmware de los dispositivos, de manera que los usuarios podían adquirirlos y utilizarlos sin sospechar que incorporaban una puerta trasera.
Además, la amenaza no se limitaba a inutilizar el aparato o mostrar publicidad no deseada.
Los operadores podían utilizar la conexión a Internet del propietario para transportar tráfico de terceros, instalar componentes adicionales e incluso ejecutar determinadas acciones de forma remota.
Por tanto, una pequeña TV Box conectada al televisor de una vivienda podía convertirse en parte de una infraestructura de ciberdelincuencia internacional.
La operación, denominada XCPE, fue desmantelada a nivel de infraestructura de control durante una actuación coordinada anunciada el 2 de noviembre de 2026.
Sin embargo, esto no implica que todos los dispositivos infectados hayan quedado completamente desinfectados.
Para las empresas, la situación plantea un riesgo especialmente importante.
¿Qué sucede cuando un dispositivo no confiable comparte la misma red con el portátil de teletrabajo, un servidor, un NAS o los equipos desde los que se accede a Microsoft 365?
En GHM Soluciones Informáticas analizamos qué ha descubierto Google, cómo funciona esta amenaza y qué medidas pueden adoptar las pymes para proteger sus dispositivos conectados y sus redes.
Malware en TV Box: qué ha descubierto Google sobre 1,3 millones de dispositivos
El Google Threat Intelligence Group (GTIG) publicó el 2 de noviembre de 2026 los resultados de una investigación sobre una infraestructura maliciosa denominada XCPE.
El informe señala que la red incorporó más de 1,3 millones de dispositivos Android, utilizados posteriormente para distintas actividades que generaban ingresos a sus operadores.
La investigación también identificó una cadena de distribución tecnológica en la que participaban fabricantes, distribuidores y proveedores de software.
Puedes consultar el informe original de Google sobre el desmantelamiento de la botnet XCPE.
Malware en TV Box: ¿qué dispositivos fueron afectados?
La mayoría eran pequeños reproductores o decodificadores Android utilizados para añadir funciones inteligentes a un televisor.
Estos aparatos permiten ejecutar aplicaciones, reproducir contenido en streaming y conectarse a Internet.
Sin embargo, la investigación también encontró otros tipos de dispositivos Android comprometidos, como equipos de señalización digital, determinadas soluciones de telesalud y máquinas de karaoke.
Por tanto, no se trataba exclusivamente de televisores convencionales.
Malware en TV Box: una operación internacional
La investigación coordinada por Google y sus colaboradores identificó dispositivos afectados en más de 200 países.
Entre los participantes estuvieron organismos policiales japoneses y empresas especializadas en ciberseguridad e inteligencia de amenazas.
Además, la operación permitió interrumpir diferentes componentes de la infraestructura utilizada para administrar los dispositivos comprometidos.
Malware en TV Box: qué significa realmente la cifra de 1,3 millones
La cifra corresponde a dispositivos incorporados a la botnet XCPE.
Google también calculó que sus actuaciones contra servidores asociados a otras familias de malware podrían cortar el acceso a al menos diez millones de dispositivos comprometidos adicionales.
Sin embargo, no significa que los 10 millones pertenecieran íntegramente a XCPE.
Tampoco debe interpretarse como una confirmación de que todos esos equipos han sido limpiados o recuperados.
La investigación diferencia entre bloquear el control de una red maliciosa y eliminar completamente las amenazas instaladas en los dispositivos.
Malware en TV Box: qué es XCPE y cómo funciona una botnet
Una botnet es una red de dispositivos comprometidos que pueden recibir instrucciones de operadores externos.
Los equipos afectados pueden seguir funcionando aparentemente con normalidad mientras realizan otras actividades en segundo plano.
Esto hace que algunas infecciones resulten difíciles de detectar para sus propietarios.
Malware en TV Box: el papel de XCPE
En esta operación, XCPE actuaba como una infraestructura que permitía mantener acceso remoto a numerosos dispositivos.
La puerta trasera principal, identificada como x.cpe en determinadas versiones, podía comunicarse con servidores de control y facilitar la instalación de otros componentes.
Además, la arquitectura evolucionó para incorporar diferentes módulos según las actividades que se pretendían realizar.
Malware en TV Box: por qué podía permanecer oculto
El código malicioso se encontraba integrado en componentes del sistema y disponía de privilegios elevados.
Por ello, eliminar una aplicación visible no garantizaba eliminar la amenaza.
Asimismo, determinadas variantes podían reinstalar componentes después de reiniciar el dispositivo.
Este comportamiento resulta especialmente problemático para usuarios que no disponen de acceso a herramientas especializadas de análisis.
¿Una TV Box infectada deja de funcionar?
No necesariamente.
Un dispositivo comprometido puede continuar reproduciendo vídeos, abriendo aplicaciones y mostrando su interfaz habitual.
Mientras tanto, puede mantener comunicaciones o ejecutar actividades adicionales.
Por eso, que un aparato funcione correctamente no demuestra que su software sea seguro.
Malware en TV Box: cómo se utilizaban las conexiones a Internet para ocultar actividades
Una de las funciones más relevantes de XCPE fue incorporar dispositivos a redes de proxies residenciales.
Este concepto puede parecer técnico, pero su funcionamiento es relativamente sencillo.
Malware en TV Box: qué es un proxy residencial
Un proxy residencial permite que una conexión a Internet se realice a través de la dirección IP asociada a una vivienda o a otra conexión residencial.
Por ejemplo, una persona situada en otro país podría utilizar una infraestructura de proxy para que determinado tráfico pareciera proceder de una conexión doméstica española.
Existen usos legítimos de las tecnologías proxy.
Sin embargo, cuando se utiliza el dispositivo de otra persona sin su conocimiento o consentimiento, estamos ante una actividad abusiva.
Malware en TV Box: cómo se aprovechaba la conexión del propietario
Los investigadores identificaron módulos que permitían transportar tráfico de terceros mediante dispositivos comprometidos.
En consecuencia, la dirección IP pública de la vivienda podía utilizarse como punto de salida de conexiones iniciadas por otros operadores.
Esto podía servir para diferentes actividades, incluidas determinadas formas de fraude o automatización maliciosa.
Además, el propietario podía desconocer completamente lo ocurrido.
Malware en TV Box: ¿podrían atribuirte actividades que no has realizado?
El tráfico que sale a Internet mediante una conexión residencial puede aparecer asociado a su dirección IP pública.
Por eso, el uso no autorizado de un dispositivo como proxy puede provocar alertas, bloqueos de reputación o investigaciones adicionales.
Sin embargo, una dirección IP por sí sola no demuestra quién realizó una actividad ni acredita responsabilidad penal del titular de la conexión.
Las investigaciones necesitan otras evidencias técnicas y contextuales.
Malware en TV Box: por qué importa a una empresa
Una organización puede utilizar una conexión con dirección IP pública propia para acceder a servicios empresariales.
Si un dispositivo comprometido comparte esa salida a Internet, podría generar tráfico no autorizado y afectar a la reputación de la conexión.
Además, determinadas comunicaciones sospechosas pueden dificultar la identificación de actividades legítimas.
Por tanto, es importante conocer qué aparatos utilizan la red y qué comunicaciones necesitan realmente.
Malware en TV Box: fraude publicitario, acceso remoto y recopilación de información
La investigación de Google identificó diferentes capacidades asociadas a la operación XCPE.
Entre ellas se encontraban el fraude publicitario, la incorporación de dispositivos a redes proxy y la instalación de componentes adicionales.
Sin embargo, no todos los dispositivos tenían necesariamente los mismos módulos activos.
Malware en TV Box: fraude publicitario automatizado
Algunos componentes estaban destinados a generar actividad publicitaria sin intervención del propietario.
Esto puede incluir reproducciones, visualizaciones o interacciones artificiales.
El objetivo es obtener ingresos mediante actividades que no corresponden a usuarios reales interesados en la publicidad.
Malware en TV Box: ejecución de comandos remotos
Google documentó que los operadores tenían capacidades para ejecutar determinadas instrucciones sobre los dispositivos afectados.
Además, se observaron acciones como la captura de pantallas, la introducción remota de pulsaciones y el acceso a cierta información del equipo.
Malware en TV Box: información que podía recopilarse
Entre las capacidades técnicas observadas figuraban el acceso a datos del dispositivo, información de cuentas, inventarios de aplicaciones y registros del sistema.
Por tanto, algunas variantes podían representar un riesgo adicional para la privacidad.
No obstante, estas capacidades no demuestran que se hayan robado contraseñas bancarias o documentos empresariales de todos los dispositivos afectados.
Malware en TV Box: análisis de la red local
Los investigadores también observaron funciones destinadas a obtener información sobre el entorno de red de los dispositivos.
Esto resulta relevante porque una TV Box no siempre está conectada a una red aislada.
En muchas viviendas y oficinas comparte conexión con otros aparatos.
Sin embargo, identificar dispositivos de una red no equivale automáticamente a comprometerlos.
Una posible intrusión posterior dependería de las vulnerabilidades, permisos y controles de seguridad de esos otros equipos.
Malware en TV Box: por qué la amenaza podía llegar instalada de fábrica
Uno de los hallazgos más importantes de la investigación fue el origen del software malicioso.
En numerosos casos, los dispositivos incorporaban componentes de XCPE antes de llegar al usuario final.
Por tanto, la infección no dependía necesariamente de visitar una página fraudulenta o descargar una aplicación desde Internet.
Malware en TV Box: qué es el firmware
El firmware es el software que permite al dispositivo realizar funciones básicas y administrar componentes esenciales.
Puede incluir servicios, controladores y mecanismos de actualización.
En determinados equipos Android, parte de este software dispone de privilegios especiales.
Por ello, una modificación maliciosa puede tener consecuencias diferentes de las que tendría una aplicación ordinaria.
Malware en TV Box: una amenaza de cadena de suministro
Cuando un producto incorpora software malicioso durante su fabricación o distribución, existe un problema de seguridad en la cadena de suministro.
El usuario puede recibir un dispositivo aparentemente nuevo que ya contiene componentes no confiables.
Además, ese producto puede haber pasado por varios distribuidores antes de llegar a la tienda.
Por tanto, la seguridad no depende exclusivamente de cómo se configura el aparato después de comprarlo.
También depende de la integridad de su software y de las prácticas del fabricante.
Malware en TV Box: qué atribuyó Google a Videostrong
Google manifestó una alta confianza en su evaluación de que Videostrong Technology desarrolló y operó intencionadamente la puerta trasera XCPE para obtener beneficios económicos.
Según la investigación, la compañía habría facilitado el acceso a terceros que instalaban módulos adicionales.
En consecuencia, Google anunció la ruptura de su relación comercial con el fabricante y su exclusión de determinadas actividades relacionadas con dispositivos Android certificados.
Esta es una atribución técnica realizada por Google y sus investigadores, no debe presentarse como una condena judicial.
Puedes ampliar la información en la investigación independiente de Synthient sobre dispositivos vinculados a Videostrong.
Malware en TV Box: ¿puede un dispositivo certificado venir comprometido?
Sí. Precisamente, uno de los aspectos más relevantes del caso fue que determinados equipos habían superado procedimientos de certificación de Android.
Google explicó que el fabricante utilizó técnicas destinadas a evitar que el software malicioso fuera detectado durante las pruebas.
Posteriormente, los componentes maliciosos podían activarse o cargarse después del primer arranque.
Malware en TV Box: qué significa tener certificación de Google
La certificación Play Protect indica que el dispositivo ha superado determinadas pruebas de compatibilidad y cumple los requisitos correspondientes del ecosistema de Google.
Sin embargo, una certificación no garantiza que un dispositivo sea invulnerable o que nunca pueda contener componentes maliciosos.
Google reconoció que XCPE había conseguido aprovechar una debilidad en sus procedimientos de revisión.
Por ello, anunció mejoras en las verificaciones de integridad del firmware.
Malware en TV Box: cómo consultar la certificación
En los dispositivos compatibles que disponen de Google Play Store, normalmente puede revisarse desde:
Google Play Store → Perfil → Ajustes → Información → Certificación de Play Protect
La ruta exacta puede variar según el dispositivo y la versión instalada.
Google explica el procedimiento en su guía oficial sobre certificación de Play Protect.
¿Es seguro un dispositivo solo porque aparece certificado?
No necesariamente.
La certificación es un elemento favorable al seleccionar equipos, pero debe complementarse con actualizaciones, soporte del fabricante y controles de seguridad.
El caso XCPE demuestra que incluso un proceso de certificación puede necesitar mejoras frente a técnicas diseñadas para eludirlo.
Malware en TV Box: Google desmanteló la botnet, pero ¿eliminó la infección?
Esta es una de las preguntas más importantes para quienes puedan disponer de un equipo afectado.
Google y sus colaboradores realizaron acciones destinadas a interrumpir la infraestructura utilizada para controlar los dispositivos y distribuir componentes maliciosos.
Sin embargo, esas actuaciones no equivalen necesariamente a eliminar el software comprometido instalado en todos los aparatos.
Malware en TV Box: qué consiguió el desmantelamiento
La operación afectó a servidores, dominios y mecanismos de comunicación utilizados por los operadores.
Además, dificultó que determinados participantes continuaran controlando dispositivos mediante esa infraestructura.
Esto representa un avance importante para reducir la actividad maliciosa asociada.
Malware en TV Box: qué riesgos pueden permanecer
Cuando una puerta trasera está integrada en el firmware, puede permanecer en el dispositivo aunque los servidores originales de control hayan sido desactivados.
Asimismo, podrían existir mecanismos alternativos o configuraciones que requieran una revisión.
Por tanto, no sería correcto afirmar que todos los dispositivos quedaron automáticamente limpios.
Malware en TV Box: ¿sirve restablecer el equipo a valores de fábrica?
No siempre.
El restablecimiento de fábrica suele eliminar datos y configuraciones del usuario.
Sin embargo, si el código malicioso permanece en una partición del firmware que no se sustituye durante ese proceso, la amenaza puede continuar presente.
En consecuencia, no debemos recomendar el restablecimiento de fábrica como solución garantizada para XCPE.
Los especialistas de Malwarebytes también han advertido de esta persistencia.
Malware en TV Box: cómo saber si tienes un dispositivo potencialmente afectado
La identificación de un equipo comprometido puede requerir varias comprobaciones.
No existe un procedimiento universal que garantice detectar todas las variantes de XCPE desde la interfaz habitual del aparato.
Sin embargo, sí pueden revisarse determinados indicadores.
Malware en TV Box: identificar el fabricante y el modelo
El primer paso es comprobar la marca, el modelo y la versión del software.
Esta información puede encontrarse en la etiqueta del aparato, su embalaje o el menú de configuración.
Después, conviene consultar los avisos publicados por el fabricante y los investigadores.
Malware en TV Box: la investigación sobre MECOOL
Los investigadores de Synthient estudiaron dispositivos comercializados bajo la marca MECOOL.
En concreto, documentaron la presencia de la puerta trasera en una unidad MECOOL KM9PRO Max adquirida para su análisis.
Además, publicaron información sobre numerosos identificadores de modelos observados durante la campaña.
Sin embargo, encontrar un modelo en una lista de investigación no confirma automáticamente que todas sus unidades estén infectadas.
Tampoco la ausencia de un modelo demuestra que sea seguro.
La documentación puede consultarse en el repositorio público de investigación de Synthient.
Malware en TV Box: buscar aplicaciones sospechosas
Google identificó nombres técnicos asociados a diferentes componentes de XCPE, entre ellos:
x.cpecom.oemservicecom.abc.nexus
Estas denominaciones pueden ayudar a profesionales especializados a investigar un dispositivo.
Sin embargo, no todas las variantes tienen por qué mostrar las mismas aplicaciones.
Además, los operadores utilizaron componentes que podían aparentar ser servicios habituales del sistema.
Por tanto, la ausencia de esos nombres no permite descartar una infección.
Malware en TV Box: comprobar el tráfico de red
Un equipo comprometido podría generar comunicaciones no esperadas o mantener conexiones hacia servicios que el usuario desconoce.
Por ello, el análisis del tráfico puede aportar indicios.
Sin embargo, un volumen elevado de datos no demuestra por sí solo la presencia de malware.
Las aplicaciones de streaming también pueden generar tráfico intenso.
¿Qué hacer si existen indicios razonables?
Desconecta el dispositivo sospechoso de Internet y de la red local.
Posteriormente, consulta al fabricante para comprobar si existe una solución oficial de firmware confiable.
Si no puede garantizarse la integridad del software, puede ser más prudente sustituir el aparato.
No instales firmwares descargados desde páginas desconocidas ni ejecutes supuestas herramientas milagrosas de limpieza.
Malware en TV Box: el peligro de compartir WiFi con un ordenador de teletrabajo
Imaginemos una vivienda en la que conviven:
- Un televisor con un reproductor Android.
- Un ordenador portátil corporativo.
- Un móvil utilizado para autenticación.
- Un sistema NAS doméstico.
- Cámaras de videovigilancia.
- Otros dispositivos inteligentes.
Si todos utilizan la misma red sin separación adecuada, pueden existir comunicaciones entre dispositivos que no son necesarias para su funcionamiento.
Malware en TV Box: ¿puede alcanzar el ordenador del trabajo?
En determinadas circunstancias, un dispositivo comprometido podría intentar comunicarse con otros equipos accesibles en la red.
Sin embargo, esto no significa que pueda acceder automáticamente a sus archivos, contraseñas o aplicaciones.
Para comprometer otro sistema normalmente necesitaría aprovechar vulnerabilidades, credenciales o configuraciones inseguras.
Por tanto, no existe evidencia pública de que XCPE haya comprometido automáticamente todos los ordenadores conectados a las redes afectadas.
Malware en TV Box: por qué es importante separar redes
Una buena segmentación permite establecer límites entre equipos con diferentes niveles de confianza.
Por ejemplo, los dispositivos de entretenimiento pueden utilizar una red distinta de los ordenadores empleados para trabajar.
Además, pueden configurarse restricciones que impidan comunicaciones innecesarias entre ambos grupos.
Malware en TV Box: cómo proteger el teletrabajo
Un profesional que trabaja desde casa debería mantener actualizado su portátil corporativo y utilizar las medidas de acceso definidas por su empresa.
Asimismo, conviene revisar la seguridad del router doméstico y evitar que dispositivos no confiables compartan acceso libre con los equipos profesionales.
Cuando sea viable, puede utilizarse una red específica para teletrabajo.
Sin embargo, la separación debe configurarse correctamente: crear una segunda red WiFi no garantiza por sí solo que exista aislamiento entre los dispositivos.
Malware en TV Box: el router y el firewall como primera barrera de protección
El router permite conectar una red local con Internet.
Sin embargo, no todos los routers incorporan las mismas funciones de seguridad o posibilidades de configuración.
Por ello, resulta importante revisar las necesidades reales de cada instalación.
Malware en TV Box: qué puede hacer el router
Dependiendo del modelo, permite controlar contraseñas WiFi, conexiones de invitados y determinados servicios de administración.
Además, puede ofrecer funciones de firewall y aislamiento.
Sin embargo, estas características deben comprobarse y configurarse adecuadamente.
Malware en TV Box: por qué conviene revisar UPnP y el acceso remoto
Algunos routers y dispositivos utilizan funciones que facilitan abrir comunicaciones o administrar equipos desde el exterior.
Cuando no resultan necesarias, conviene revisar si deben permanecer activadas.
No obstante, estas opciones no son siempre vulnerables por sí mismas: el riesgo depende de su implementación, configuración y exposición.
Malware en TV Box: qué aporta un firewall profesional
En un entorno empresarial, un firewall permite definir políticas más específicas.
Por ejemplo, puede limitar qué dispositivos pueden acceder a servidores, Internet o segmentos internos.
Asimismo, ofrece registros que pueden facilitar la investigación de determinadas comunicaciones.
¿Un firewall impide cualquier ataque desde una TV Box?
No.
Un firewall no puede garantizar que un dispositivo ya comprometido deje de generar toda actividad maliciosa.
Tampoco elimina automáticamente malware integrado en el firmware.
Sin embargo, una configuración adecuada puede limitar comunicaciones y reducir las consecuencias de determinadas amenazas.
El objetivo es impedir que un dispositivo poco confiable disponga de acceso innecesario a sistemas importantes para la empresa.
Malware en TV Box: ocho medidas para proteger la red WiFi y los dispositivos conectados
La protección de los equipos IoT no requiere necesariamente soluciones complejas en todos los entornos.
Sin embargo, debe realizarse con criterios claros y revisarse periódicamente.
1. Malware en TV Box: inventariar los dispositivos
Comprueba cuántos aparatos están conectados a tu red.
Incluye televisores, TV Box, cámaras, impresoras, NAS, centralitas, asistentes inteligentes y sistemas de automatización.
Además, identifica fabricante, modelo y responsable de mantenimiento.
2. Malware en TV Box: comprar equipos con soporte
Antes de adquirir un dispositivo, comprueba si dispone de actualizaciones y soporte técnico.
Asimismo, prioriza fabricantes y distribuidores con información clara sobre seguridad y mantenimiento.
El precio no debería ser el único criterio.
3. Malware en TV Box: actualizar el firmware
Los dispositivos conectados también necesitan correcciones de seguridad.
Por tanto, comprueba periódicamente si existen actualizaciones oficiales.
Sin embargo, recuerda que una actualización solamente es confiable si procede de un fabricante o canal verificado.
4. Malware en TV Box: utilizar contraseñas robustas
Sustituye las credenciales de administración predeterminadas cuando sea posible.
Además, evita utilizar una misma contraseña en diferentes dispositivos o servicios.
La autenticación multifactor también resulta recomendable cuando el sistema la admite.
5. Malware en TV Box: separar los dispositivos IoT
Utiliza redes específicas para dispositivos de entretenimiento o automatización cuando la infraestructura lo permita.
En entornos profesionales, es recomendable aplicar segmentación mediante VLAN y políticas de firewall.
Así, se pueden limitar las comunicaciones hacia ordenadores y servidores.
6. Malware en TV Box: reducir servicios innecesarios
Revisa qué aplicaciones y servicios utiliza cada dispositivo.
Desactiva los que no necesites, siempre que la configuración resulte compatible con su funcionamiento.
Además, evita instalar aplicaciones desde tiendas o fuentes no verificadas.
7. Malware en TV Box: supervisar las comunicaciones
Cuando la infraestructura dispone de mecanismos de registro, resulta útil revisar conexiones y comportamientos anómalos.
Por ejemplo, un dispositivo de entretenimiento que se comunica continuamente con destinos inesperados podría justificar una comprobación adicional.
Sin embargo, la evaluación debe considerar el funcionamiento habitual del aparato.
8. Malware en TV Box: retirar equipos comprometidos
Si existen evidencias suficientes de que el firmware contiene una puerta trasera y no se dispone de una corrección fiable, la sustitución puede ser la opción más segura.
Además, si el equipo formaba parte de una red empresarial, conviene revisar qué comunicaciones tenía permitidas.
Una buena política de seguridad no consiste en desconectar todos los dispositivos inteligentes, sino en conocerlos, administrarlos y limitar sus riesgos.
Malware en TV Box: qué recomienda INCIBE para dispositivos IoT empresariales
El Instituto Nacional de Ciberseguridad dispone de recomendaciones específicas para la instalación y administración de dispositivos conectados.
Estas recomendaciones incluyen medidas como:
- Mantener un inventario de equipos.
- Revisar las contraseñas y los permisos.
- Actualizar el software de los dispositivos.
- Controlar las conexiones remotas.
- Configurar firewalls.
- Separar los dispositivos IoT de los sistemas empresariales.
- Establecer procedimientos de mantenimiento.
Además, INCIBE recomienda proteger las comunicaciones utilizadas para administrar estos equipos.
Puedes consultar la guía de seguridad de dispositivos IoT para empresas de INCIBE.
Malware en TV Box: ¿es suficiente crear una red de invitados?
Puede ser una buena medida inicial.
Sin embargo, debe comprobarse qué comunicaciones están realmente permitidas.
Algunos routers ofrecen redes de invitados con aislamiento respecto a la red principal.
Otros requieren configuraciones adicionales.
Por tanto, el nombre de la red no demuestra por sí mismo que exista separación efectiva.
Malware en TV Box: ¿qué cambia en una red empresarial?
Las empresas pueden necesitar controles más específicos porque disponen de servidores, recursos compartidos, impresoras, telefonía y sistemas de almacenamiento.
Además, conviene documentar qué dispositivos pueden comunicarse entre sí.
En consecuencia, una segmentación correctamente diseñada debe responder a las necesidades reales del negocio.
Malware en TV Box: por qué también preocupa a las pequeñas empresas
Aunque la noticia está relacionada principalmente con dispositivos de consumo, sus enseñanzas son aplicables a diferentes entornos profesionales.
Las pymes utilizan cada vez más equipos conectados que no son ordenadores tradicionales.
Malware en TV Box: salas de reuniones y oficinas
Muchas oficinas utilizan televisores inteligentes, reproductores multimedia y sistemas de presentación inalámbricos.
Estos dispositivos pueden compartir infraestructura con los equipos de trabajo.
Por eso, conviene revisar sus permisos y comunicaciones.
Malware en TV Box: comercios y establecimientos
Los negocios pueden utilizar pantallas digitales para mostrar publicidad, precios o información a los clientes.
Además, estos equipos pueden permanecer encendidos durante largos periodos.
Por tanto, necesitan soporte y una configuración de red apropiada.
Malware en TV Box: asesorías y administraciones de fincas
Estos negocios trabajan habitualmente con documentación sensible y aplicaciones de gestión.
Aunque no utilicen TV Box de forma habitual, sí pueden disponer de impresoras, sistemas de videovigilancia, NAS y otros dispositivos conectados.
En consecuencia, deben prestar atención a la separación entre estos equipos y los sistemas que gestionan información de clientes.
Malware en TV Box: despachos de abogados
Los despachos necesitan proteger expedientes, documentación y comunicaciones profesionales.
La presencia de un dispositivo de entretenimiento o videovigilancia no debería implicar acceso libre a los recursos del despacho.
Malware en TV Box: arquitectura, ingeniería y constructoras
Los estudios y empresas técnicas pueden utilizar pantallas, sistemas de presentación, estaciones de trabajo y almacenamiento compartido.
Además, algunos dispositivos son administrados por proveedores externos.
Por tanto, conviene aplicar controles sobre redes, accesos y mantenimiento.
Malware en TV Box: profesionales que trabajan desde casa
El teletrabajo introduce una situación especialmente relevante.
Un portátil corporativo puede utilizar la misma conexión que los dispositivos personales de una vivienda.
Por eso, las medidas de protección deben contemplar tanto el equipo de trabajo como el entorno de red desde el que se conecta.
La seguridad de una pyme depende también de conocer los dispositivos que se conectan a su infraestructura, aunque no se utilicen para almacenar documentos empresariales.
Malware en TV Box: cómo ayuda la segmentación con SonicWall y UniFi
En GHM Soluciones Informáticas trabajamos con soluciones de red y seguridad empresarial que permiten diseñar infraestructuras segmentadas.
Por ejemplo, una organización puede utilizar equipos de red UniFi y firewalls SonicWall para establecer diferentes redes y políticas de comunicación.
Malware en TV Box: separar el tráfico mediante VLAN
Una VLAN permite crear separaciones lógicas dentro de una infraestructura de red compatible.
Por ejemplo, pueden establecerse segmentos para:
- Equipos de los empleados.
- Servidores y sistemas de almacenamiento.
- Dispositivos de videovigilancia.
- Equipos IoT y audiovisuales.
- Invitados y dispositivos no administrados.
Sin embargo, configurar VLAN no basta si las reglas de enrutamiento permiten libremente todas las comunicaciones entre ellas.
Por tanto, deben diseñarse políticas que limiten los accesos innecesarios.
Malware en TV Box: controlar comunicaciones con SonicWall
Un firewall SonicWall puede aplicar reglas entre redes y controlar determinadas conexiones hacia Internet.
Además, sus registros pueden aportar información sobre tráfico permitido o rechazado, según la configuración.
Esto facilita la supervisión y la revisión de políticas.
Malware en TV Box: qué aporta UniFi
Las soluciones UniFi pueden ayudar a organizar redes inalámbricas, configurar diferentes SSID y administrar determinados dispositivos de conectividad.
En consecuencia, permiten aplicar separaciones adecuadas cuando se diseñan correctamente.
¿La segmentación elimina una infección XCPE?
No.
La segmentación reduce determinadas posibilidades de comunicación, pero no sustituye la retirada o recuperación del dispositivo comprometido.
Un equipo infectado debe tratarse como no confiable, incluso cuando sus conexiones se encuentran restringidas.
Malware en TV Box: monitorización SIEM Wazuh para detectar comunicaciones sospechosas
Disponer de registros puede ayudar a reconocer actividades que requieren investigación.
Sin embargo, los dispositivos IoT no siempre generan información suficiente o compatible con las herramientas habituales de seguridad.
Por ello, resulta importante identificar qué datos pueden recopilarse.
Malware en TV Box: qué puede aportar Wazuh
Mediante SIEM Wazuh es posible centralizar información procedente de fuentes integradas.
Por ejemplo, pueden recopilarse determinados registros de:
- Windows y Windows Server.
- Linux y macOS.
- Firewalls empresariales.
- Servidores.
- Sistemas de almacenamiento compatibles.
- Otros dispositivos de red que proporcionen registros adecuados.
Además, pueden establecerse correlaciones para identificar determinados patrones.
Malware en TV Box: ¿Wazuh detectaría XCPE automáticamente?
No necesariamente.
Wazuh no identifica automáticamente todas las TV Box infectadas ni dispone por defecto de sus registros internos.
Para investigar esta amenaza puede ser necesario utilizar indicadores de compromiso, registros del firewall y herramientas adicionales de análisis.
Asimismo, deben comprobarse las condiciones y capacidades de los dispositivos involucrados.
Malware en TV Box: la importancia de los registros del firewall
Un firewall puede proporcionar datos sobre conexiones realizadas desde determinados equipos.
Por ejemplo, si una TV Box establece comunicaciones reiteradas hacia destinos inusuales, esos registros pueden justificar una investigación.
Sin embargo, una conexión desconocida no confirma por sí sola que exista malware.
Por tanto, es importante interpretar la información y comprobar el contexto técnico.
Malware en TV Box: hasta 400 días de histórico de seguridad
En GHM Soluciones Informáticas trabajamos con políticas configurables de conservación de hasta 400 días de logs, dependiendo de las fuentes integradas y del alcance del servicio.
Esto puede facilitar investigaciones que necesitan revisar acontecimientos anteriores.
Sin embargo, el periodo de conservación no garantiza recuperar información que nunca fue recopilada.
Además, los registros deben mantenerse protegidos y administrarse conforme a las obligaciones aplicables.
Malware en TV Box: qué aporta un SOC a la seguridad de una pyme
Una empresa puede recibir alertas de diferentes sistemas sin disponer de personal especializado para interpretarlas.
En estos casos, la monitorización debe complementarse con análisis técnico.
Malware en TV Box: investigar antes de sacar conclusiones
Nuestro servicio SOC permite revisar eventos relevantes procedentes de las fuentes integradas.
Por ejemplo, una comunicación sospechosa puede necesitar comprobarse junto con otros registros.
Asimismo, puede resultar necesario distinguir tráfico habitual de una aplicación de una actividad realmente maliciosa.
Malware en TV Box: correlación de eventos
La correlación consiste en relacionar diferentes acontecimientos para identificar posibles patrones.
Por ejemplo, determinadas conexiones de red combinadas con cambios administrativos inesperados podrían justificar una investigación.
Sin embargo, no toda coincidencia constituye un incidente.
Malware en TV Box: la respuesta ante dispositivos comprometidos
Cuando existen indicios suficientes, una empresa debe valorar medidas de contención, revisión y recuperación.
En el caso de un equipo potencialmente comprometido a nivel de firmware, puede ser necesario retirarlo de la red.
Además, conviene comprobar las comunicaciones y accesos que tenía permitidos.
El análisis SOC contribuye a mejorar la capacidad de investigación, pero no sustituye el mantenimiento, las actualizaciones ni las decisiones necesarias para retirar equipos inseguros.
Malware en TV Box: cómo actuar si detectas un dispositivo comprometido en la empresa
Si identificas una TV Box o un dispositivo IoT con indicios razonables de compromiso, es recomendable seguir un procedimiento ordenado.
Paso 1. Aislar el dispositivo
Desconéctalo de la red para impedir nuevas comunicaciones.
Si está siendo investigado dentro de un incidente empresarial, coordina las actuaciones con los responsables técnicos.
Paso 2. Identificar el equipo
Registra fabricante, modelo, versión de firmware y ubicación.
Además, comprueba si existen otros dispositivos iguales conectados a la infraestructura.
Paso 3. Revisar la información del fabricante
Comprueba si se ha publicado una actualización oficial o una recomendación específica.
No instales software de recuperación procedente de fuentes desconocidas.
Paso 4. Analizar las conexiones relevantes
Si existen registros disponibles, revisa qué comunicaciones mantenía el equipo.
Asimismo, comprueba si tenía acceso a servidores, recursos internos u otros dispositivos.
Paso 5. Evaluar posibles efectos sobre otros sistemas
La presencia de un aparato comprometido no demuestra que toda la red haya sido atacada.
Sin embargo, debe revisarse si existían comunicaciones innecesarias o debilidades de configuración.
Paso 6. Restaurar o sustituir con garantías
Si existe una solución fiable proporcionada por el fabricante, puede evaluarse su aplicación.
Cuando el software malicioso permanece en el firmware y no existe una vía segura de recuperación, la sustitución suele ser una opción prudente.
Paso 7. Corregir las condiciones de exposición
Antes de conectar un nuevo dispositivo, revisa las políticas de acceso y la segmentación.
De esta manera, se puede reducir el riesgo de que otro equipo no confiable disponga de acceso excesivo.
Paso 8. Documentar las actuaciones
Registra las conclusiones y las medidas adoptadas.
Además, actualiza el inventario y los procedimientos de administración.
La prioridad es recuperar un entorno confiable, no simplemente conseguir que el dispositivo vuelva a funcionar.
Malware en TV Box: auditorías de ciberseguridad para identificar riesgos ocultos
Una de las principales enseñanzas de la operación XCPE es que las amenazas pueden encontrarse en equipos que no reciben la misma atención que los ordenadores y servidores.
Por ejemplo, una empresa puede proteger correctamente su infraestructura informática principal y mantener dispositivos conectados sin inventariar.
Asimismo, determinadas conexiones de mantenimiento pueden permanecer activas durante años sin una revisión específica.
Malware en TV Box: qué debería revisar una auditoría
Una evaluación de seguridad empresarial puede incluir:
- Inventario de dispositivos conectados.
- Servicios accesibles desde Internet.
- Configuración de routers y firewalls.
- Separación entre redes.
- Permisos de administración.
- Accesos de proveedores.
- Versiones de firmware.
- Estado de soporte de los equipos.
- Reglas de comunicación.
- Disponibilidad de registros.
- Necesidades de protección de los puestos de teletrabajo.
Además, permite priorizar los riesgos según el tipo de negocio.
Malware en TV Box: por qué no todas las empresas necesitan lo mismo
Una asesoría puede necesitar reforzar la separación entre puestos de trabajo y dispositivos de videovigilancia.
Un comercio puede depender de pantallas digitales y sistemas de venta.
Por su parte, una empresa de ingeniería puede utilizar equipos de presentación, redes especializadas y almacenamiento compartido.
Por tanto, la protección debe ajustarse a cada infraestructura.
En GHM Soluciones Informáticas ofrecemos auditorías de ciberseguridad para empresas orientadas a identificar configuraciones y situaciones que requieren mejora.
Malware en TV Box: cómo protege GHM Soluciones Informáticas las redes empresariales
Los incidentes como XCPE muestran la importancia de una estrategia que combine seguridad de red, administración de dispositivos y supervisión.
En GHM Soluciones Informáticas ayudamos a pymes y despachos profesionales a mejorar estos controles mediante servicios complementarios.
Malware en TV Box: auditorías y revisión de infraestructura
Analizamos las necesidades de seguridad y las configuraciones que pueden representar riesgos.
Además, ayudamos a establecer prioridades de mejora.
Malware en TV Box: firewalls SonicWall
Trabajamos con soluciones de seguridad perimetral para administrar políticas de acceso, segmentación de redes y conexiones remotas.
Malware en TV Box: redes empresariales UniFi
Configuramos y administramos infraestructuras de conectividad con diferentes segmentos y políticas adaptadas al negocio.
Asimismo, podemos revisar la separación entre redes corporativas, invitados y dispositivos conectados.
Malware en TV Box: protección de equipos y servidores
Trabajamos con medidas de seguridad Endpoint y administración de sistemas empresariales.
Además, ayudamos a mantener las configuraciones y actualizaciones que necesitan los dispositivos compatibles.
Malware en TV Box: Microsoft 365, Entra e Intune
Ayudamos a administrar identidades, permisos y dispositivos corporativos mediante herramientas y políticas adecuadas.
Sin embargo, estas soluciones no desinfectan automáticamente una TV Box comprometida ni sustituyen la seguridad de la red doméstica del trabajador.
Malware en TV Box: SIEM Wazuh y análisis SOC
Mediante nuestro servicio SIEM Wazuh para empresas centralizamos registros compatibles y establecemos controles de supervisión.
Además, nuestro SOC analiza los eventos relevantes para facilitar la investigación de posibles incidencias.
La seguridad empresarial debe contemplar todos los dispositivos que pueden comunicarse con los sistemas del negocio, no únicamente los ordenadores que utilizan los empleados.
Conclusión: el malware en TV Box demuestra que cualquier equipo conectado necesita controles de seguridad
El malware en TV Box identificado en la operación XCPE demuestra que una amenaza puede formar parte del software de un dispositivo antes incluso de que su propietario comience a utilizarlo.
Google y sus colaboradores han conseguido interrumpir una infraestructura criminal que aprovechaba más de 1,3 millones de equipos.
Sin embargo, la persistencia de determinados componentes en el firmware recuerda que desmantelar una botnet no significa limpiar todos los dispositivos afectados.
La investigación también pone de manifiesto tres riesgos relevantes.
En primer lugar, una conexión doméstica puede utilizarse sin autorización para transportar tráfico de terceros.
Además, algunos dispositivos comprometidos pueden disponer de capacidades de administración remota y recopilación de información.
Por último, compartir la misma red con sistemas empresariales puede incrementar la exposición cuando no existen controles adecuados.
Por eso, las empresas deberían:
- Conocer todos sus dispositivos conectados.
- Revisar los fabricantes y sus actualizaciones.
- Evitar servicios de administración innecesariamente expuestos.
- Separar las redes de equipos no confiables.
- Aplicar políticas de firewall adecuadas.
- Proteger los dispositivos corporativos utilizados para teletrabajar.
- Disponer de registros útiles para investigar incidencias.
Una pequeña TV Box puede parecer irrelevante, pero su ubicación dentro de la red y el software que ejecuta pueden convertirla en un riesgo que merece atención.
¿Sabes qué dispositivos comparten red con los ordenadores y servidores de tu empresa?
¿Conoces qué equipos están conectados a tu WiFi?
¿Tu red de invitados está realmente aislada?
¿Los sistemas de videovigilancia y entretenimiento pueden comunicarse con tus servidores?
¿Tienes registros para investigar comunicaciones sospechosas?
En GHM Soluciones Informáticas ayudamos a empresas y despachos profesionales a revisar sus redes, accesos y dispositivos.
Solicita una auditoría de ciberseguridad y descubre qué riesgos conviene corregir antes de que afecten a tu negocio.
Contacta con GHM Soluciones Informáticas.
Preguntas frecuentes sobre malware en TV Box y seguridad de redes
¿Qué es el malware en TV Box?
Es software malicioso que afecta a un dispositivo utilizado para reproducir contenido o ejecutar aplicaciones mediante un televisor. Dependiendo de sus capacidades, puede realizar actividades no autorizadas mientras el aparato continúa funcionando.
¿Qué es XCPE y qué relación tiene con el malware en TV Box?
XCPE es una infraestructura de malware y control remoto identificada por Google. Sus operadores utilizaron más de 1,3 millones de dispositivos Android comprometidos para diferentes actividades.
¿Cuántos dispositivos afectó el malware en TV Box investigado por Google?
La investigación identificó más de 1,3 millones de equipos incorporados a XCPE. La mayoría eran reproductores o decodificadores Android, aunque también se encontraron otros tipos de dispositivos IoT.
¿Quién estaba detrás del malware en TV Box XCPE?
Google atribuyó con alta confianza el desarrollo y la operación de la puerta trasera a Videostrong Technology. Esta atribución procede de su investigación técnica y de la información aportada por sus colaboradores.
¿El malware en TV Box estaba instalado de fábrica?
En numerosos dispositivos, el código malicioso formaba parte de componentes integrados en el firmware. Por tanto, la infección podía estar presente antes de que el usuario instalara aplicaciones adicionales.
¿Qué es una botnet de dispositivos Android?
Es una red de dispositivos comprometidos que reciben determinadas instrucciones de operadores remotos. Puede utilizarse para actividades como fraude, distribución de malware o transporte de tráfico no autorizado.
¿El malware en TV Box puede utilizar mi dirección IP?
Sí. Algunos componentes de XCPE permitían incorporar dispositivos a redes de proxies residenciales, utilizando la conexión a Internet del propietario sin su consentimiento.
¿El malware en TV Box puede acceder a los ordenadores de mi empresa?
Un dispositivo comprometido puede intentar comunicarse con otros equipos accesibles, pero no obtiene automáticamente acceso a ellos. El resultado depende de la segmentación, las vulnerabilidades y los controles de seguridad existentes.
¿Cómo puedo saber si mi TV Box tiene malware?
Puedes revisar su fabricante, modelo, actualizaciones, información de seguridad y posibles indicadores de compromiso. Sin embargo, no existe una comprobación visual universal que permita descartar todas las infecciones.
¿Qué marcas aparecen en la investigación sobre malware en TV Box?
Los investigadores analizaron dispositivos vinculados a Videostrong y documentaron casos bajo la marca MECOOL. Esto no significa que todos los dispositivos comercializados con esa marca estén infectados.
¿Google ha eliminado por completo el malware en TV Box?
Google y sus colaboradores interrumpieron componentes de la infraestructura criminal. Sin embargo, esto no garantiza que el código malicioso haya desaparecido del firmware de todos los dispositivos.
¿Restablecer de fábrica elimina XCPE?
No necesariamente. Cuando la puerta trasera permanece integrada en el firmware, un restablecimiento convencional puede no eliminarla. Puede ser necesario sustituir el dispositivo o aplicar una solución oficial confiable.
¿Cómo proteger el WiFi frente al malware en TV Box?
Conviene mantener el router actualizado, utilizar credenciales robustas, reducir servicios innecesarios y separar los dispositivos no confiables de los equipos que gestionan información sensible.
¿Es suficiente una red WiFi de invitados?
Depende de su configuración. Una red de invitados puede ayudar a separar dispositivos, pero debe comprobarse que realmente impide las comunicaciones que no se desean permitir.
¿Un firewall SonicWall puede proteger frente al malware en TV Box?
Puede aplicar políticas de acceso y segmentación para limitar determinadas comunicaciones. Sin embargo, no elimina automáticamente el código malicioso del dispositivo comprometido.
¿SIEM Wazuh puede detectar malware en TV Box?
Puede ayudar a analizar registros e indicadores obtenidos de fuentes integradas, como determinados firewalls. No obstante, no detecta automáticamente todos los dispositivos infectados ni dispone por defecto de su información interna.
¿Por qué importa el malware en TV Box a los empleados que teletrabajan?
Porque algunos trabajadores utilizan su portátil profesional en redes domésticas compartidas con otros dispositivos. La separación adecuada puede reducir determinadas posibilidades de comunicación no deseada.
¿Cómo puede GHM Soluciones Informáticas mejorar la seguridad de mi empresa?
Mediante auditorías de ciberseguridad, administración de redes y firewalls, protección de dispositivos, revisión de configuraciones y monitorización SIEM Wazuh con análisis SOC, adaptando las medidas a las necesidades del negocio.
