¿Tu empresa dispone de un firewall, pero sabes quién revisa los intentos de acceso que recibe desde Internet?
Cada día, las redes empresariales pueden recibir conexiones automatizadas, comprobaciones de puertos, solicitudes de servicios desconocidos y comunicaciones procedentes de diferentes países.
Muchas de estas actividades forman parte del tráfico habitual de Internet. Otras pueden representar intentos de reconocimiento o situaciones que requieren una investigación.
La diferencia está en disponer de mecanismos de protección y de un equipo que supervise e interprete los eventos registrados.
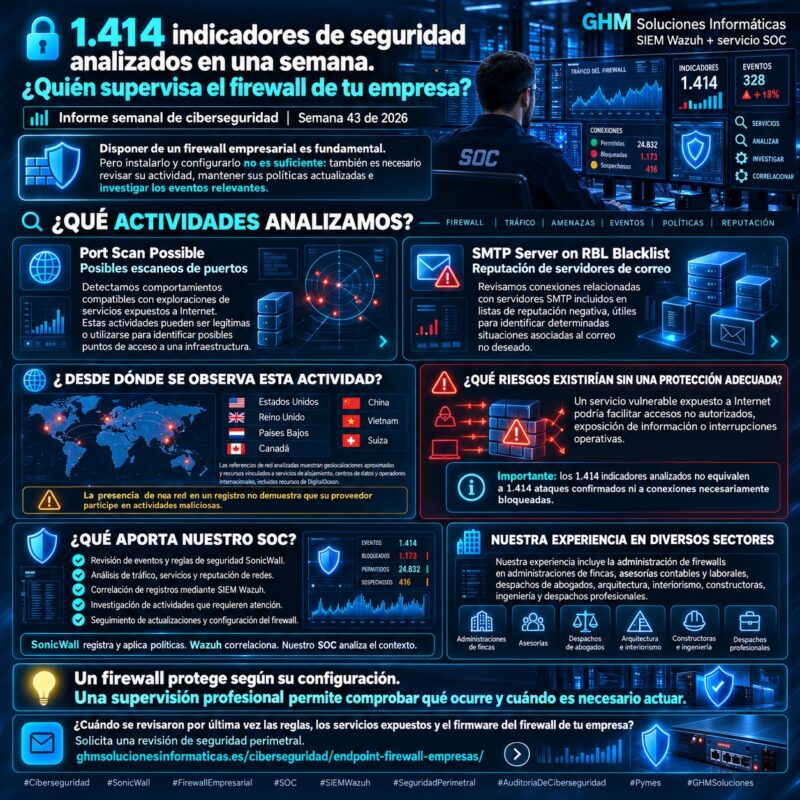
En GHM Soluciones Informáticas, nuestro Centro de Operaciones de Seguridad (SOC) ha analizado 1.414 indicadores de compromiso potencial y eventos de seguridad durante la semana 43 de 2026, a partir de información generada por firewalls SonicWall TZ270 y TZ370 administrados en diferentes entornos profesionales.
El análisis se centra principalmente en dos categorías:
- Port Scan Possible: detección de comportamientos compatibles con posibles escaneos de puertos.
- SMTP Server on RBL Blacklist: identificación de servidores de correo incluidos en listas de reputación negativa.
Además, hemos revisado la información disponible sobre proveedores de conectividad, centros de datos, servicios de alojamiento y geolocalización aproximada de las redes observadas.
Un dato fundamental: 1.414 indicadores analizados no significan 1.414 ataques confirmados, ni podemos afirmar que todos hayan sido bloqueados sin comprobar las acciones registradas por el firewall.
Nuestro trabajo consiste precisamente en distinguir la actividad habitual, los eventos sospechosos y las situaciones que merecen una investigación más detallada.
¿Qué significa analizar 1.414 indicadores de seguridad SonicWall?
Los firewalls empresariales supervisan las comunicaciones que atraviesan los puntos de conexión de una red.
En función de su configuración, pueden aplicar políticas de acceso, inspeccionar determinados tipos de tráfico y generar registros sobre eventos relevantes.
Sin embargo, una alerta aislada no siempre permite conocer qué ha sucedido.
Por eso, nuestro SOC revisa la información disponible teniendo en cuenta diferentes factores:
- Tipo de evento detectado.
- Servicio y puerto relacionados.
- Frecuencia y repetición de la actividad.
- Reputación de las redes involucradas.
- Proveedor de conectividad o alojamiento.
- Geolocalización aproximada.
- Políticas de seguridad y acciones del firewall.
- Relación con otros registros disponibles.
Esta revisión permite separar eventos de bajo interés de situaciones que requieren atención.
Lo importante no es cuántas alertas genera un firewall, sino qué se hace con la información que proporciona.
Port Scan Possible: ¿qué ocurre cuando alguien examina los puertos de una empresa?
Uno de los eventos presentes en el análisis semanal es Port Scan Possible.
Un escaneo de puertos consiste en comprobar qué servicios de un dispositivo o servidor pueden responder a conexiones de red.
Estas comprobaciones pueden realizarse de manera legítima durante auditorías, inventarios y actividades de investigación de Internet.
También pueden utilizarse como paso previo a un ataque.
¿Qué información puede buscar un escaneo?
Un sistema automatizado puede intentar averiguar si una empresa dispone de servicios como:
- Accesos remotos y conexiones VPN.
- Servidores web o aplicaciones empresariales.
- Servicios de administración remota.
- Puertos relacionados con correo electrónico.
- Otros servicios expuestos a Internet.
La existencia de un puerto abierto no significa automáticamente que haya una vulnerabilidad.
El riesgo aparece cuando un servicio expuesto presenta configuraciones inseguras, software desactualizado o controles de acceso insuficientes.
¿Qué podría suceder si no se aplican medidas de protección?
Si una infraestructura permite acceder a servicios innecesarios o vulnerables, la información obtenida durante el reconocimiento podría facilitar posteriores intentos de explotación.
Dependiendo del servicio afectado, las consecuencias potenciales incluyen:
Acceso no autorizado: intentos de utilizar credenciales comprometidas o aprovechar vulnerabilidades conocidas.
Interrupción de servicios: determinadas actividades pueden afectar a la disponibilidad de aplicaciones o recursos empresariales.
Exposición de información: una configuración insegura podría permitir consultar datos que no deberían estar disponibles públicamente.
Compromiso de otros sistemas: si un servidor llegara a ser vulnerado y no existiese un aislamiento adecuado, podrían producirse movimientos hacia otros recursos internos.
Estas consecuencias no se deducen automáticamente de una alerta Port Scan Possible.
Detectar un posible escaneo no equivale a confirmar una intrusión.
Por ello, nuestro SOC analiza el contexto del evento, las reglas aplicadas y los registros relacionados antes de establecer conclusiones.
SMTP Server on RBL Blacklist: ¿qué significa esta alerta de SonicWall?
Otra categoría identificada durante la semana corresponde a SMTP Server on RBL Blacklist.
SMTP es el protocolo utilizado habitualmente para transmitir correo electrónico entre servidores.
Las listas RBL (Real-time Blackhole Lists) permiten identificar servidores o direcciones de red asociados a problemas de reputación, como determinadas actividades de correo no deseado.
Cuando SonicWall identifica un servidor SMTP incluido en una de estas listas, puede generar un evento para dejar constancia de esa coincidencia.
¿Por qué es relevante para una empresa?
El correo electrónico constituye uno de los servicios más importantes para asesorías, despachos profesionales y organizaciones que intercambian documentación con clientes.
Si una comunicación procedente de una fuente problemática no se filtra adecuadamente, podría aumentar la exposición a:
- Mensajes de correo no deseado.
- Campañas fraudulentas.
- Correos utilizados para suplantar identidades.
- Enlaces o archivos potencialmente peligrosos.
Sin embargo, una coincidencia en una lista RBL no demuestra que se haya enviado un correo malicioso ni que el servidor de correo de nuestra empresa esté comprometido.
Las listas también pueden contener entradas desactualizadas o generar falsos positivos.
¿Qué diferencia existe entre detectar y bloquear?
SonicWall distingue entre eventos de detección RBL y registros específicos relacionados con conexiones descartadas.
Por tanto, encontrar el evento SMTP Server on RBL Blacklist significa que se ha identificado una coincidencia de reputación.
Para confirmar que una conexión se ha bloqueado es necesario revisar la acción correspondiente y, cuando proceda, los registros de descarte.
Esta distinción evita presentar una detección como si fuera una acción preventiva confirmada.
¿Desde qué países y proveedores se observa actividad de red?
El análisis de las referencias técnicas facilitadas para la semana 43 permite identificar conexiones relacionadas con diferentes operadores y regiones.
Entre las geolocalizaciones aproximadas y los registros de red consultados aparecen países como Estados Unidos, Reino Unido, Países Bajos, Canadá, China, Vietnam y Suiza.
También se observan asociaciones con proveedores de infraestructura de alojamiento y conectividad.
Resumen de geolocalización y operadores identificados
| País o región | Infraestructura asociada |
|---|---|
| Estados Unidos | Centros de datos y servicios cloud, incluidos recursos de DigitalOcean y otras redes de infraestructura. |
| Reino Unido | Redes vinculadas a operadores de alojamiento y conectividad como Hydra Communications e Infrawatch. |
| Países Bajos | Infraestructura de servidores y servicios de conectividad asociados a operadores internacionales. |
| Canadá | Infraestructura de servidores dedicados y servicios de conectividad VPN. |
| China | Redes de telecomunicaciones y proveedores de infraestructura tecnológica. |
| Vietnam | Servicios de alojamiento y servidores virtuales. |
| Suiza | Geolocalización estimada de una de las referencias vinculadas a un operador internacional de conectividad. |
Algunos registros de asignación pertenecen a organizaciones constituidas en países diferentes de aquellos donde se geolocaliza su infraestructura.
Por ejemplo, existen redes administradas por operadores con registro empresarial en el Caribe que pueden utilizar direcciones geolocalizadas en otros territorios.
Importante: esta relación resume las referencias de red facilitadas, no la distribución estadística de los 1.414 indicadores por país. No se han proporcionado cantidades individuales suficientes para calcular porcentajes geográficos.
¿Significa que estos países están atacando a las empresas?
No.
La geolocalización de una dirección de Internet puede corresponder a un centro de datos, una VPN, un servicio de alojamiento o una red de telecomunicaciones.
No identifica necesariamente la ubicación física de la persona que originó una actividad.
Tampoco significa que el propietario de la infraestructura sea responsable de cualquier uso indebido de sus servicios.
¿Por qué aparecen proveedores de hosting?
Las plataformas cloud y los proveedores de alojamiento permiten utilizar servidores remotos para múltiples finalidades legítimas.
Por ejemplo, empresas como OVHcloud, Hostinger o DigitalOcean ofrecen servicios tecnológicos utilizados por organizaciones y particulares.
Estos servicios también pueden ser utilizados indebidamente por terceros, sin conocimiento ni participación del proveedor.
En las referencias examinadas hemos identificado asociaciones con determinadas redes de alojamiento y conectividad, pero no atribuimos actividad maliciosa a las empresas propietarias de esas infraestructuras.
La identificación de una red es únicamente una parte del análisis.
Para valorar su relevancia debemos estudiar qué actividad se ha producido, hacia qué servicio se ha dirigido y qué respuesta ha registrado el firewall.
¿Por qué necesita una pyme un firewall administrado y supervisado?
La infraestructura informática de una empresa puede contener información fundamental para su actividad diaria.
Sin embargo, los riesgos y necesidades de protección no son idénticos en todos los sectores.
En GHM Soluciones Informáticas administramos soluciones SonicWall en diferentes entornos profesionales, adaptando las políticas y controles a sus características.
Administraciones de fincas
Las administraciones de fincas trabajan con documentación de comunidades, información económica, datos de propietarios y comunicaciones con proveedores.
Una seguridad perimetral correctamente configurada contribuye a controlar los accesos a los recursos informáticos.
La supervisión permite analizar eventos relevantes para distinguir conexiones habituales de situaciones que requieren revisión.
Asesorías contables y laborales
Estas empresas gestionan documentación fiscal, laboral, contractual y administrativa.
La continuidad de sus servicios es especialmente importante durante periodos de presentación de impuestos, nóminas y obligaciones empresariales.
Una configuración adecuada del firewall y una monitorización periódica ayudan a reducir la exposición innecesaria de sistemas y accesos remotos.
Despachos de abogados
Los despachos jurídicos necesitan proteger comunicaciones, expedientes y documentación confidencial.
La seguridad del acceso remoto y la segmentación de los recursos pueden contribuir a limitar la exposición de sus sistemas.
Además, conservar registros permite disponer de información técnica útil cuando es necesario investigar una incidencia.
Arquitectura, interiorismo e ingeniería
Los estudios de arquitectura, interiorismo y las empresas de ingeniería utilizan aplicaciones especializadas, servidores, almacenamiento compartido y sistemas de acceso remoto.
La protección perimetral ayuda a controlar las conexiones entre estos recursos e Internet.
La supervisión del firewall permite detectar situaciones que podrían afectar al acceso seguro a los sistemas corporativos.
Empresas constructoras
Las constructoras suelen combinar personal de oficina, trabajadores desplazados, proveedores y diferentes necesidades de conectividad.
La administración profesional del firewall permite aplicar políticas de acceso y proteger los servicios que necesitan estar disponibles desde el exterior.
Despachos profesionales ubicados en viviendas
Trabajar desde una vivienda no elimina la necesidad de proteger adecuadamente la información empresarial.
Cuando un despacho utiliza equipos corporativos, conexiones remotas o almacenamiento profesional, resulta importante diferenciar el uso doméstico del empresarial.
La segmentación y los controles de acceso contribuyen a limitar riesgos derivados de compartir infraestructura de conectividad.
La seguridad debe adaptarse a la actividad y a los riesgos de cada organización, no únicamente a su tamaño.
Firewall SonicWall y SIEM Wazuh: ¿qué aporta nuestro SOC?
Un firewall puede proporcionar una gran cantidad de información técnica.
Pero disponer de registros no significa que alguien los revise o interprete.
En GHM Soluciones Informáticas complementamos la administración de firewalls SonicWall con nuestra estrategia de monitorización y análisis de seguridad.
1. SonicWall: protección y control perimetral
El firewall permite configurar políticas de acceso, inspeccionar determinados tipos de tráfico y aplicar las funciones de seguridad disponibles.
También genera registros que describen actividad de red y eventos relevantes.
2. SIEM Wazuh: centralización y correlación
Nuestro servicio de SIEM Wazuh para empresas permite recopilar y correlacionar registros de las fuentes integradas.
Cuando resulta necesario, podemos relacionar información del firewall con eventos procedentes de servidores, sistemas operativos y otras herramientas de seguridad.
Además, contamos con políticas configurables de conservación de hasta 400 días de histórico de logs, según las fuentes y el alcance del servicio.
Este histórico ayuda a revisar actividades anteriores, investigar posibles incidencias y apoyar procesos de auditoría.
3. SOC: análisis e investigación
Nuestro SOC revisa las alertas relevantes y comprueba su contexto para determinar qué situaciones necesitan atención.
El análisis permite distinguir, entre otras posibilidades:
- Tráfico habitual de Internet.
- Comprobaciones automatizadas.
- Posibles intentos de reconocimiento.
- Problemas de reputación de servidores.
- Eventos que requieren una investigación adicional.
SonicWall aplica las políticas configuradas y genera registros. Wazuh centraliza y correlaciona la información. Nuestro SOC analiza los eventos e investiga las situaciones relevantes.
Esta combinación mejora la visibilidad sobre la infraestructura y facilita una gestión de seguridad basada en información.
¿Qué medidas de seguridad debería revisar una empresa?
Los registros analizados durante la semana 43 muestran la importancia de mantener controles de seguridad perimetral adaptados a los servicios utilizados.
Entre las revisiones recomendables se encuentran:
Actualizar el firmware del firewall. Mantener el dispositivo dentro de una versión compatible y corregida por el fabricante.
Revisar las reglas de acceso. Comprobar qué conexiones se encuentran permitidas y si siguen siendo necesarias.
Proteger los accesos VPN. Aplicar autenticación robusta y limitar el acceso a los usuarios y recursos autorizados.
Reducir la exposición de servicios. Evitar publicar interfaces administrativas o servicios internos que no necesitan acceso desde Internet.
Segmentar la red empresarial. Separar sistemas críticos de otros dispositivos cuando el entorno lo requiera.
Supervisar los registros. Analizar alertas y comprobar las acciones ejecutadas por el firewall.
Revisar periódicamente la configuración. Las necesidades empresariales cambian y las reglas deben adaptarse a ellas.
En GHM ofrecemos servicios de protección Endpoint y firewall empresarial para mejorar la seguridad de los equipos y las comunicaciones de las organizaciones.
Conclusión: un firewall necesita administración, mantenimiento y supervisión
Durante la semana 43 de 2026, nuestro SOC ha analizado 1.414 indicadores y eventos de seguridad registrados por firewalls SonicWall TZ270 y TZ370.
Entre las categorías revisadas destacan posibles escaneos de puertos y servidores SMTP asociados a listas de reputación negativa.
Las referencias de red muestran actividad distribuida entre diferentes países y operadores de conectividad y alojamiento.
Sin embargo, la cifra de indicadores no demuestra el mismo número de ataques y la localización de una red no identifica al responsable de una conexión.
La conclusión empresarial es más importante que cualquier cifra aislada:
Un firewall instalado no es suficiente si sus reglas, actualizaciones y registros no se revisan periódicamente.
En GHM Soluciones Informáticas combinamos administración de firewall, medidas de ciberseguridad y análisis SOC para ofrecer una gestión más completa de la protección empresarial.
¿Cuándo se revisó por última vez la configuración y el firmware del firewall de tu empresa?
Solicita una revisión de seguridad perimetral y descubre qué controles pueden mejorarse en tu infraestructura.
Contacta con GHM Soluciones Informáticas.
Preguntas frecuentes sobre firewalls SonicWall y seguridad empresarial
¿Para qué sirve un firewall SonicWall en una empresa?
Un firewall SonicWall permite controlar las comunicaciones entre redes, establecer reglas de acceso y utilizar servicios de seguridad compatibles para proteger la infraestructura empresarial frente a determinados riesgos de red.
¿Qué significa que nuestro SOC haya analizado 1.414 indicadores?
Significa que se han revisado 1.414 indicadores y eventos de seguridad de interés durante el periodo indicado. No implica que se hayan producido 1.414 intrusiones ni que todos los registros correspondan a amenazas reales.
¿Qué es Port Scan Possible en SonicWall?
Es un evento que indica la detección de actividad compatible con un posible escaneo de puertos. Puede relacionarse con tareas legítimas de exploración o con reconocimiento previo a un ataque, por lo que debe analizarse su contexto.
¿Un escaneo de puertos significa que mi empresa ha sido atacada?
No necesariamente. Un escaneo consiste en comprobar la disponibilidad de servicios o puertos. Por sí solo no demuestra que se haya explotado una vulnerabilidad ni que se haya conseguido acceder al sistema.
¿Qué es SMTP Server on RBL Blacklist?
Es un evento de SonicWall que identifica un servidor SMTP incluido en una lista de reputación RBL. Puede relacionarse con problemas de reputación de correo, pero no demuestra automáticamente que se haya enviado un mensaje fraudulento.
¿SonicWall bloquea automáticamente todos los escaneos?
No debe asumirse. El comportamiento depende de las políticas y funciones configuradas. Para confirmar una acción de bloqueo es necesario consultar los registros correspondientes.
¿Por qué aparecen conexiones desde otros países?
Porque los servicios expuestos a Internet pueden recibir tráfico procedente de redes internacionales, centros de datos y plataformas automatizadas. La geolocalización es aproximada y no permite identificar por sí sola a un atacante.
¿Qué significa que una conexión proceda de un proveedor de hosting?
Significa que la dirección está asociada a una infraestructura de alojamiento o conectividad. No demuestra que el proveedor participe en una actividad maliciosa; el servicio puede estar siendo utilizado por un cliente o tercero.
¿Qué diferencia existe entre SonicWall, Wazuh y un SOC?
SonicWall aplica políticas de seguridad de red y genera registros. Wazuh centraliza y correlaciona información de las fuentes integradas. El SOC analiza las alertas e investiga las situaciones que requieren atención.
¿Un firewall necesita mantenimiento si funciona correctamente?
Sí. Es necesario revisar actualizaciones, reglas, accesos, configuraciones y registros. Que un firewall esté encendido y permita navegar no garantiza que todas sus medidas de seguridad sean adecuadas.
¿Necesita un despacho profesional pequeño un firewall empresarial?
Depende de sus necesidades, riesgos y servicios. Un despacho pequeño puede necesitar controles específicos cuando trabaja con documentación confidencial, accesos remotos, servidores o redes compartidas.
¿Cómo puedo saber si el firewall de mi empresa está bien configurado?
Mediante una revisión que contemple su firmware, políticas de acceso, servicios publicados, VPN, configuraciones de seguridad y registros. Una auditoría permite identificar las correcciones prioritarias.
