¿Qué ocurriría en tu empresa si mañana dejaras de poder cobrar a tus clientes, acceder al banco o utilizar una aplicación esencial para trabajar?
No hace falta sufrir un ciberataque para que un negocio se quede temporalmente paralizado.
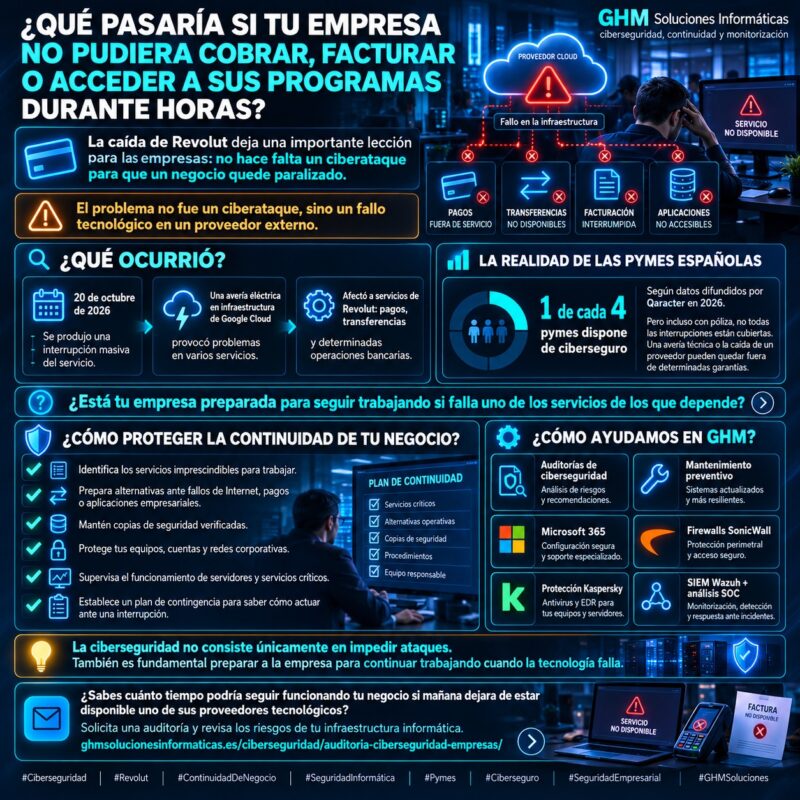
La caída de Revolut del 20 de octubre de 2026 es un ejemplo de cómo una incidencia técnica en un proveedor tecnológico puede afectar a miles de usuarios y organizaciones que dependen de sus servicios.
Durante varias horas, clientes particulares y empresas experimentaron dificultades para utilizar determinadas funcionalidades de la entidad financiera, incluidos pagos con tarjeta, transferencias y acceso a sus cuentas.
El origen se encontraba en un problema eléctrico de la infraestructura de Google Cloud en Londres, uno de los proveedores tecnológicos utilizados por Revolut.
No fue un ciberataque confirmado ni una filtración de datos. Fue un problema de disponibilidad tecnológica.
Sin embargo, sus consecuencias permiten plantear una pregunta fundamental para cualquier empresa:
¿Está tu negocio preparado para seguir funcionando cuando falla uno de sus proveedores tecnológicos?
La respuesta requiere algo más que instalar antivirus o contratar un seguro. Es necesario conocer las dependencias digitales, disponer de alternativas y establecer un plan de continuidad que permita responder ante interrupciones inesperadas.
¿Qué ocurrió con Revolut y Google Cloud el 20 de octubre de 2026?
La interrupción de Revolut estuvo relacionada con un incidente en la región de Google Cloud situada en Londres, identificada como europe-west2.
Según el informe técnico oficial de Google Cloud, actualizado el 27 de octubre de 2026, el problema comenzó cuando una instalación del centro de datos sufrió una interrupción de su suministro eléctrico.
El sistema de alimentación ininterrumpida mantuvo temporalmente los equipos funcionando mediante baterías. Sin embargo, un fallo en el sistema encargado de poner en marcha y conectar los generadores de emergencia impidió que estos asumieran correctamente la alimentación.
Cuando se agotó la reserva de las baterías, distintos componentes tecnológicos quedaron sin suministro eléctrico.
Entre los sistemas afectados se encontraban servidores, equipos de red y recursos de almacenamiento.
¿Cuánto duró la interrupción?
Google Cloud documentó aproximadamente 6 horas y 10 minutos de afectación de sus servicios, aunque la recuperación completa de algunas aplicaciones que dependían de ellos pudo prolongarse más.
El incidente tuvo consecuencias sobre diferentes organizaciones, incluida Revolut, cuyos clientes encontraron dificultades para utilizar determinadas operaciones bancarias.
La entidad informó de que los fondos y datos de sus clientes permanecieron seguros durante la incidencia.
¿Qué demuestra este acontecimiento?
Que incluso una infraestructura tecnológica de gran tamaño, con mecanismos de redundancia y sistemas de emergencia, puede sufrir interrupciones.
En este caso, el problema no comenzó con una contraseña robada ni con un virus.
Una avería física desencadenó una interrupción tecnológica que terminó afectando a servicios utilizados diariamente por otras empresas.
Este efecto en cadena es especialmente relevante para los negocios que utilizan aplicaciones en la nube, plataformas de pago, programas de gestión y servicios externalizados.
¿Por qué una avería de un proveedor puede paralizar una empresa?
La digitalización ha permitido que pequeñas empresas y despachos profesionales accedan a herramientas que antes estaban reservadas a grandes organizaciones.
Hoy resulta habitual utilizar servicios externos para gestionar el correo electrónico, almacenar documentos, facturar, cobrar a clientes o mantener aplicaciones empresariales.
Esta dependencia ofrece ventajas importantes: flexibilidad, acceso remoto, reducción de infraestructura propia y facilidad de colaboración.
Pero también introduce un riesgo que muchas organizaciones no han evaluado suficientemente.
El problema de depender de un único servicio
Imaginemos una asesoría que utiliza una aplicación de gestión alojada en un proveedor externo.
Su infraestructura local funciona correctamente, los ordenadores no presentan problemas y la conexión a Internet está disponible.
Sin embargo, la plataforma de gestión deja de responder.
Aunque el problema no se encuentre en las instalaciones de la asesoría, puede impedir a sus empleados consultar expedientes, trabajar con determinados documentos o completar tareas administrativas.
La empresa no ha sufrido necesariamente un ataque, pero su actividad se ve afectada.
Cinco dependencias que conviene revisar
| Servicio empresarial | Posibles consecuencias de una interrupción |
|---|---|
| Banco o pasarela de pagos | Dificultad para cobrar, emitir pagos o realizar transferencias. |
| Microsoft 365 y correo | Problemas para comunicarse, acceder a documentos o colaborar. |
| Aplicaciones de gestión en la nube | Interrupción de determinadas tareas de facturación, contabilidad o administración. |
| Proveedor de Internet | Pérdida de acceso a servicios remotos y aplicaciones online. |
| Servidores y almacenamiento | Indisponibilidad de archivos, programas o recursos compartidos. |
La interrupción de cualquiera de estos servicios puede tener consecuencias diferentes según la actividad de la empresa.
Por eso, la continuidad del negocio debe planificarse a partir de los procesos esenciales y no únicamente de los equipos informáticos.
La ciberseguridad de las pymes españolas en 2026: cifras que invitan a actuar
La caída de Revolut se ha producido en un contexto en el que la seguridad y la disponibilidad tecnológica ocupan una posición cada vez más importante en las preocupaciones empresariales.
Los estudios publicados durante 2026 muestran que muchas organizaciones siguen teniendo dificultades para gestionar determinados riesgos digitales.
Solo una de cada cuatro pymes dispone de ciberseguro
Según datos de la consultora Qaracter difundidos por EFE en marzo de 2026:
- 25 % de las pymes disponía de una póliza de ciberseguro.
- 75 % de las grandes empresas contaba con este tipo de cobertura.
- 59 % de las pymes había registrado al menos un ciberataque durante el periodo estudiado.
- 33 % de las pymes afectadas, según las cifras difundidas, había afrontado una sanción económica.
Estos porcentajes proceden de la información comunicada por la consultora. No deben interpretarse como un censo exhaustivo de todas las empresas españolas.
Tampoco significa que cualquier incidente informático dé lugar a una sanción: las posibles responsabilidades dependen de las circunstancias y de la normativa aplicable.
La diferencia entre grandes organizaciones y pymes en materia de aseguramiento pone de manifiesto la necesidad de revisar cómo se gestionan y transfieren los riesgos tecnológicos.
El 38 % de las empresas españolas sufrió un ciberataque exitoso
El Informe de Ciberpreparación 2026 de Hiscox señala que el 62 % de las empresas españolas consultadas no sufrió ataques exitosos durante el último año.
Esto sitúa en el 38 % la proporción que sí experimentó al menos un ataque exitoso.
El mismo informe destaca que el 50 % considera la interrupción de su actividad como una de sus principales preocupaciones.
La preocupación también alcanza a empresas medianas
Por su parte, el informe de Kaspersky sobre amenazas para pymes en 2026 indica que el 86 % de las empresas españolas analizadas, dentro del segmento de 100 a 499 empleados, experimentó algún ciberincidente en los doce meses anteriores.
En ese mismo segmento, el phishing afectó al 27 % de las organizaciones consultadas.
Estas cifras no contradicen necesariamente las de Hiscox: utilizan poblaciones, definiciones y metodologías diferentes. Un ciberincidente tampoco equivale siempre a un ataque exitoso.
INCIBE gestionó más de 122.000 incidentes en 2025
El Balance de Ciberseguridad 2025 de INCIBE recoge:
- 122.223 incidentes de ciberseguridad gestionados, un 26 % más que en 2024.
- 237.028 sistemas vulnerables detectados y notificados.
- 25.133 incidentes relacionados con phishing.
Estos datos reflejan la actividad gestionada por INCIBE, no el número de empresas que necesariamente sufrieron un ataque.
Además, según el Barómetro de Riesgos de Allianz 2026, los incidentes cibernéticos ocuparon el primer puesto entre los riesgos seleccionados por los encuestados en España, con un 48 % de las respuestas.
La conclusión no es que todas las empresas vayan a sufrir un ataque, sino que la gestión de los riesgos tecnológicos se ha convertido en una necesidad empresarial.
Y esa gestión debe incluir tanto los ciberataques como los fallos técnicos que puedan interrumpir la actividad.
¿Un ciberseguro cubre la caída de un proveedor como Revolut o Google Cloud?
Esta es una de las principales cuestiones que deberían revisar los responsables de las empresas.
Un ciberseguro no garantiza automáticamente la cobertura de cualquier interrupción informática.
Las pólizas pueden contemplar garantías relacionadas con ataques informáticos, incidentes de seguridad, recuperación de sistemas, responsabilidad frente a terceros e interrupción de la actividad.
Sin embargo, no todas incluyen los mismos supuestos.
No es lo mismo un ciberataque que una avería técnica
Consideremos tres situaciones:
Situación 1. Un ransomware paraliza los servidores de una empresa.
Podría activar determinadas garantías de una póliza de ciberseguro, siempre que se cumplan sus condiciones.
Situación 2. Un proveedor tecnológico sufre un ataque y deja de prestar servicio.
Algunas pólizas incluyen coberturas específicas por interrupción de negocio derivada de incidentes de seguridad en proveedores externos.
Otras pueden excluirlas o establecer límites adicionales.
Situación 3. Un centro de datos sufre una avería eléctrica.
Aunque la empresa afectada no pueda trabajar, una póliza centrada exclusivamente en ciberataques podría no cubrir ese supuesto.
La cobertura dependerá de si el contrato incluye fallos tecnológicos no maliciosos y servicios de terceros, entre otras condiciones.
¿Qué debería revisar una pyme antes de contratar o renovar su seguro?
Es recomendable consultar con la correduría o aseguradora:
- Si la póliza cubre interrupciones de negocio ocasionadas por proveedores externos.
- Si contempla fallos técnicos no derivados de ciberataques.
- Qué servicios, situaciones o causas quedan excluidos.
- Qué franquicias, límites económicos y periodos de espera se aplican.
- Qué requisitos de seguridad debe cumplir la empresa.
- Qué documentación será necesaria para justificar un siniestro.
Por ejemplo, algunas pólizas condicionan determinadas indemnizaciones a que la interrupción supere un número mínimo de horas.
Por tanto, una incidencia breve puede generar pérdidas para una empresa y, aun así, no activar la cobertura contratada.
El ciberseguro puede formar parte de la gestión del riesgo, pero no sustituye las medidas de prevención ni los planes de continuidad.
¿Cómo puede afectar una interrupción tecnológica a una pyme o despacho profesional?
No todas las empresas dependen de la misma manera de sus proveedores tecnológicos.
Por ese motivo, un plan de continuidad debe adaptarse a los servicios realmente necesarios para mantener cada actividad.
Asesorías contables y laborales
Una interrupción de una plataforma de gestión puede dificultar la preparación de nóminas, la consulta de documentación o determinados procesos de facturación.
Si además coincide con un periodo de presentación de obligaciones fiscales o laborales, la falta de disponibilidad puede resultar especialmente problemática.
Administraciones de fincas
Las administraciones de fincas trabajan con información económica, documentación de comunidades, comunicaciones con propietarios y herramientas de gestión.
La indisponibilidad de un servicio puede retrasar tareas administrativas y dificultar la atención a determinadas solicitudes.
Despachos de abogados
Los profesionales jurídicos necesitan acceder a expedientes, correo electrónico, documentación y plataformas digitales.
Una interrupción inesperada puede afectar a la preparación de trabajos o a la disponibilidad de información necesaria para atender a los clientes.
Arquitectura, ingeniería e interiorismo
Estas empresas pueden depender de aplicaciones especializadas, servidores de archivos, almacenamiento cloud y servicios de colaboración.
Una avería de infraestructura o conectividad puede impedir temporalmente el acceso a proyectos y documentos compartidos.
Constructoras y otros negocios empresariales
Las aplicaciones de gestión, las comunicaciones entre oficinas y los procesos de pago y facturación también pueden verse afectados por interrupciones externas.
El riesgo no depende únicamente del tamaño del negocio, sino de cuánto necesita determinados sistemas para continuar trabajando.
Siete medidas para proteger la continuidad de negocio de tu empresa
La caída de Revolut demuestra por qué es conveniente preparar alternativas antes de que se produzca una interrupción.
Estas medidas permiten reducir la dependencia de un único sistema y mejorar la capacidad de recuperación.
1. Identificar los servicios críticos
El primer paso consiste en elaborar un inventario de las tecnologías imprescindibles.
No basta con enumerar ordenadores y servidores.
También hay que identificar:
- Aplicaciones empresariales y servicios cloud.
- Proveedores bancarios y plataformas de pago.
- Correo electrónico y almacenamiento documental.
- Conexiones a Internet y accesos remotos.
- Servidores, sistemas de gestión y recursos compartidos.
Después conviene establecer qué consecuencias tendría una interrupción y durante cuánto tiempo podría tolerarse.
2. Preparar alternativas para los servicios esenciales
Cuando una empresa depende de una única plataforma para realizar una operación crítica, debería evaluar si necesita una alternativa.
Por ejemplo, un comercio puede valorar disponer de un método de cobro adicional, siempre que sea compatible con su operativa y se mantenga correctamente configurado.
Una organización que necesita conectividad permanente puede estudiar una segunda conexión a Internet mediante un operador diferente.
En sistemas especialmente importantes, puede valorarse infraestructura redundante o mecanismos de recuperación en otra ubicación.
Contratar dos servicios no garantiza independencia si ambos dependen de la misma infraestructura subyacente.
Es importante comprobar que las alternativas no comparten el mismo punto de fallo.
3. Implantar un plan de continuidad del negocio
Un plan de continuidad establece cómo debe responder la organización cuando un servicio esencial deja de estar disponible.
Debe responder a preguntas concretas:
- ¿Quién toma las decisiones durante una interrupción?
- ¿Qué procesos deben recuperarse primero?
- ¿Qué alternativas pueden utilizar los empleados?
- ¿Cómo se informa a clientes y proveedores?
- ¿Cuánto tiempo puede permanecer detenido cada servicio?
También conviene establecer objetivos realistas de recuperación.
En este contexto se utilizan dos conceptos:
RTO (objetivo de tiempo de recuperación): cuánto tiempo puede tardar un servicio en volver a funcionar.
RPO (objetivo de punto de recuperación): cuánta información reciente podría llegar a perderse sin superar el límite asumido por la empresa.
Estos objetivos ayudan a diseñar estrategias de recuperación proporcionadas a la importancia de cada servicio.
4. Mantener copias de seguridad verificadas
Las copias de seguridad son esenciales cuando existe pérdida, corrupción o eliminación de información.
Deben incluir los datos necesarios para recuperar la actividad y mantenerse protegidas frente a accesos no autorizados.
También es importante disponer de procedimientos para restaurarlas y comprobar periódicamente que funcionan.
Sin embargo, hay una diferencia fundamental:
Una copia de seguridad permite recuperar información, pero no consigue que un proveedor bancario o una plataforma cloud externa vuelva a estar disponible.
Para esas situaciones se necesitan alternativas operativas o estrategias específicas de continuidad.
5. Proteger identidades, equipos y redes empresariales
La continuidad no depende únicamente de la disponibilidad.
Una empresa también debe reducir la probabilidad de que un problema de seguridad provoque una interrupción.
Entre las medidas recomendables se encuentran:
- Autenticación multifactor para cuentas corporativas.
- Control de accesos y privilegios.
- Actualizaciones de sistemas y aplicaciones.
- Protección Endpoint frente a malware.
- Firewalls correctamente configurados.
- Segmentación de redes.
- Revisión de servicios expuestos a Internet.
Estas medidas pueden reducir determinados riesgos de seguridad, aunque no evitan por sí mismas las averías de proveedores externos.
6. Monitorizar la infraestructura y los servicios
Una empresa necesita saber cuándo sus sistemas dejan de funcionar correctamente o presentan situaciones anómalas.
La monitorización puede ayudar a identificar:
- Problemas de disponibilidad de servidores.
- Dispositivos que dejan de comunicar su estado.
- Cambios relevantes en Microsoft 365.
- Fallos o ausencia de telemetría de sistemas de protección.
- Eventos de red que requieren atención.
- Problemas recurrentes de rendimiento.
Las plataformas SIEM, como Wazuh, permiten centralizar y correlacionar registros de fuentes integradas.
No obstante, para detectar la caída de un proveedor externo también pueden ser necesarios controles de disponibilidad específicos, consultas a las páginas oficiales de estado o integraciones adicionales.
La supervisión ayuda a reconocer los problemas y responder con información, pero no sustituye un servicio que ha quedado indisponible.
7. Revisar los proveedores y probar el plan de recuperación
Antes de contratar o renovar un servicio tecnológico importante conviene revisar sus compromisos de disponibilidad y mecanismos de contingencia.
Entre los aspectos relevantes se encuentran los acuerdos de nivel de servicio (SLA), la disponibilidad de soporte, la recuperación de información y las responsabilidades de cada parte.
Además, la empresa debería comprobar que sus procedimientos alternativos pueden utilizarse realmente.
Una simulación sencilla puede revelar problemas que pasarían inadvertidos hasta sufrir una incidencia auténtica.
Un plan de continuidad que nunca se ha probado ofrece menos garantías que uno conocido y ensayado por los empleados responsables.
Ciberseguridad, ciberseguro y continuidad del negocio: tres elementos complementarios
Aunque suelen mencionarse conjuntamente, tienen objetivos diferentes.
| Elemento | ¿Qué aporta a una empresa? |
|---|---|
| Ciberseguridad preventiva | Reduce la exposición a determinadas amenazas mediante controles técnicos y organizativos. |
| Monitorización y respuesta | Ayuda a detectar, analizar e investigar situaciones que requieren atención. |
| Continuidad del negocio | Establece alternativas y procedimientos para seguir operando o recuperar servicios. |
| Ciberseguro | Puede compensar determinados gastos o pérdidas cuando se cumplen las coberturas contratadas. |
Ninguno de estos elementos sustituye por completo a los demás.
Una empresa puede estar correctamente protegida frente a numerosos ataques y, aun así, verse afectada por una avería de su proveedor de Internet.
También puede disponer de una póliza de seguros y no contar con procedimientos para seguir trabajando durante una interrupción.
La protección empresarial mejora cuando estas medidas se plantean de manera coordinada y se adaptan a los procesos fundamentales del negocio.
Cómo ayuda GHM Soluciones Informáticas a mejorar la continuidad y seguridad empresarial
En GHM Soluciones Informáticas entendemos que la tecnología debe permitir a las empresas trabajar con seguridad, estabilidad y confianza.
Por eso, nuestra estrategia no consiste únicamente en instalar herramientas, sino también en mantenerlas, configurarlas adecuadamente y supervisar su funcionamiento.
Auditorías de ciberseguridad y revisión de infraestructura
Mediante nuestras auditorías de ciberseguridad para empresas ayudamos a identificar vulnerabilidades, configuraciones inseguras y necesidades de protección.
Estas revisiones pueden complementarse con el análisis de las dependencias tecnológicas, los mecanismos de respaldo y las prioridades de recuperación.
Seguridad de Microsoft 365 e identidades
Trabajamos con tecnologías como Microsoft 365, Microsoft Entra e Intune para administrar identidades, controlar accesos y mejorar la gestión de dispositivos empresariales.
Una configuración adecuada contribuye a reducir riesgos relacionados con accesos no autorizados y pérdida de control sobre los recursos corporativos.
Firewalls SonicWall y protección Kaspersky
La administración de firewalls empresariales SonicWall y soluciones Endpoint Kaspersky forma parte de nuestra estrategia de protección.
Estos sistemas ayudan a aplicar políticas de seguridad, proteger equipos y disponer de información sobre determinados eventos relevantes.
SIEM Wazuh y monitorización SOC
Nuestro servicio de SIEM Wazuh permite centralizar y correlacionar información de diferentes sistemas integrados.
El SOC complementa esta tecnología mediante el análisis de alertas y la investigación de situaciones que requieren atención.
Además, la conservación de registros históricos, según las políticas configuradas, facilita investigaciones posteriores y procesos de auditoría.
Mantenimiento preventivo y disponibilidad
A través de nuestros servicios de mantenimiento informático empresarial ayudamos a las organizaciones a gestionar sus equipos, servidores, redes y sistemas tecnológicos.
El mantenimiento, la supervisión, las copias de seguridad y la preparación de procedimientos de recuperación contribuyen a reducir riesgos operativos.
No podemos evitar que un proveedor externo sufra una avería, pero sí ayudar a una empresa a conocer sus dependencias, mejorar sus controles y preparar respuestas ante determinadas interrupciones.
La revisión de las coberturas de un ciberseguro debe realizarse con una aseguradora o mediador especializado, coordinando sus requisitos técnicos con las medidas implantadas en la empresa.
Conclusión: la caída de Revolut demuestra que estar digitalizado no significa estar preparado
El incidente de Revolut del 20 de octubre de 2026 nos recuerda que la continuidad empresarial depende también de tecnologías y proveedores externos.
No hubo necesidad de un ciberataque para provocar una interrupción importante.
Una avería eléctrica en infraestructura cloud fue suficiente para afectar a numerosos servicios y usuarios.
Al mismo tiempo, los informes de ciberseguridad de 2026 reflejan la importancia que siguen teniendo los riesgos digitales para las empresas españolas.
La lección para las pymes es clara: no basta con protegerse frente a los ciberataques; también hay que prepararse para fallos técnicos, interrupciones de proveedores y problemas de disponibilidad.
Un ciberseguro puede formar parte de esa estrategia, pero debe revisarse su cobertura real.
Y un plan de continuidad resulta especialmente valioso cuando permite saber qué hacer, a quién acudir y cómo mantener los procesos fundamentales durante una incidencia.
En GHM Soluciones Informáticas ayudamos a las empresas a mejorar la seguridad, el mantenimiento y la supervisión de sus infraestructuras tecnológicas.
¿Qué ocurriría si mañana tu empresa perdiera durante varias horas el acceso a su correo, sus programas de gestión o sus servicios bancarios?
¿Tienes un procedimiento para seguir trabajando?
Contacta con GHM Soluciones Informáticas y solicita una evaluación de los riesgos y dependencias tecnológicas de tu empresa.
Preguntas frecuentes sobre la caída de Revolut, ciberseguros y continuidad empresarial
¿Qué ocurrió con Revolut el 20 de octubre de 2026?
Revolut experimentó una interrupción de varios servicios vinculada a una avería en la infraestructura de Google Cloud en Londres. La incidencia afectó a determinadas operaciones bancarias y funciones de la aplicación.
¿La caída de Revolut fue un ciberataque?
No. La información oficial disponible atribuye el origen del problema a una interrupción eléctrica en infraestructura de Google Cloud y a fallos relacionados con los mecanismos de alimentación de emergencia.
¿Se perdieron datos o dinero durante la caída de Revolut?
Revolut comunicó que los fondos y datos de sus clientes permanecieron seguros. La interrupción afectó a la disponibilidad de determinados servicios, sin que ello implique una filtración de información.
¿Por qué afectó a Revolut una avería de Google Cloud?
Porque determinadas funciones tecnológicas de Revolut dependían de infraestructura y servicios de Google Cloud. Cuando estos recursos dejaron de funcionar correctamente, se produjeron interrupciones en servicios utilizados por sus clientes.
¿Qué es la continuidad de negocio de una empresa?
Es el conjunto de procedimientos, recursos y medidas que permiten mantener o recuperar las actividades esenciales cuando ocurre una interrupción, como una avería, un ciberataque o la indisponibilidad de un proveedor tecnológico.
¿Qué es un plan de contingencia informática?
Es un procedimiento que establece cómo actuar cuando fallan determinados sistemas tecnológicos. Puede incluir responsables, alternativas operativas, copias de seguridad, comunicaciones y prioridades de recuperación.
¿Un ciberseguro cubre la caída de un banco o proveedor cloud?
Depende del contrato. Algunas pólizas contemplan interrupciones relacionadas con proveedores externos, pero pueden exigir que exista un ciberincidente cubierto. Las averías técnicas no maliciosas deben verificarse expresamente en las condiciones.
¿Es obligatorio contratar un ciberseguro para una pyme?
No existe una obligación general de contratar un ciberseguro para todas las pymes españolas. Pueden existir exigencias contractuales o sectoriales particulares, por lo que conviene revisar cada situación.
¿Qué diferencia existe entre un ciberseguro y un plan de continuidad?
El ciberseguro puede ofrecer compensación económica o determinados servicios cuando sucede un evento cubierto. El plan de continuidad define cómo seguir operando o recuperar la actividad durante una interrupción.
¿Por qué son importantes las copias de seguridad para una empresa?
Porque permiten recuperar información cuando se pierde, modifica o daña. Deben mantenerse protegidas y comprobarse periódicamente mediante pruebas de restauración. No sustituyen las alternativas necesarias para afrontar una caída de proveedores externos.
¿Puede SIEM Wazuh detectar la caída de un proveedor de Internet o servicio cloud?
Wazuh puede analizar registros y eventos de los sistemas integrados. La detección específica de indisponibilidad de servicios externos requiere fuentes, comprobaciones o integraciones configuradas para ese fin.
¿Qué debería revisar una empresa que utiliza Microsoft 365?
Es recomendable revisar los accesos, la autenticación multifactor, los permisos, los dispositivos administrados, las políticas de seguridad y las necesidades de recuperación y continuidad de sus procesos. También deben conocerse las dependencias de los servicios y las opciones disponibles ante interrupciones.
¿Cómo puede una pyme reducir su dependencia de un solo proveedor?
Identificando sus servicios críticos, evaluando alternativas independientes, revisando contratos, estableciendo planes de contingencia y probando periódicamente los procedimientos necesarios para recuperar la actividad.
¿Cuánto puede costar a una empresa quedarse varias horas sin trabajar?
Depende de su facturación, personal, actividad y procesos afectados. Para estimarlo deben considerarse las ventas o tareas interrumpidas, los costes adicionales de recuperación y las posibles consecuencias contractuales. No existe una cifra única aplicable a todas las pymes.
