¿Podría alguien acceder al router de tu empresa sin conocer la contraseña WiFi y sin conectarse previamente a la red?
Una investigación de ciberseguridad publicada en octubre de 2026 ha demostrado que determinados routers utilizados por operadores de telecomunicaciones presentan una vulnerabilidad que podría permitir precisamente este tipo de acceso.
El problema, conocido como WPSplinter, afecta a un componente del software WiFi desarrollado por Broadcom e incorporado durante años a equipos de distintos fabricantes.
En España, las investigaciones han identificado modelos comercializados por operadores como Movistar, O2, Orange, Jazztel, MásMóvil, Yoigo y Simyo, aunque el nivel de confirmación técnica varía según el dispositivo y su versión de firmware.
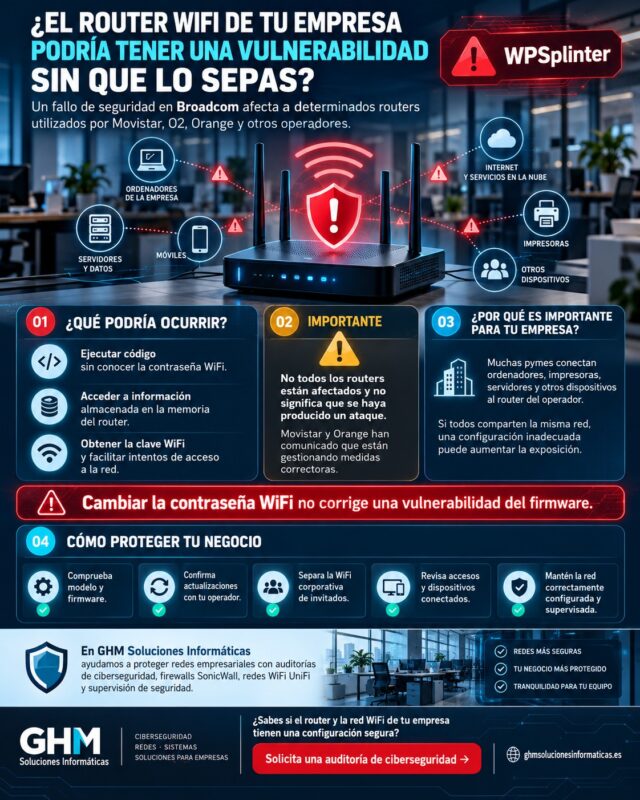
La vulnerabilidad puede permitir a un atacante situado dentro del alcance de la señal inalámbrica ejecutar código en determinados routers sin conocer la contraseña de acceso.
En pruebas técnicas se ha demostrado incluso la posibilidad de recuperar la contraseña WiFi almacenada en el dispositivo.
Esto no significa que todos los routers de estos operadores estén comprometidos ni que se hayan producido ataques contra sus clientes.
Movistar y Orange han informado de que están trabajando con los fabricantes para aplicar las medidas necesarias y que, en los equipos gestionados por ellos, las actuaciones correctoras se realizan de forma centralizada.
La noticia plantea una cuestión especialmente importante para pequeñas y medianas empresas: ¿hasta qué punto es seguro depender exclusivamente del router proporcionado por el operador para proteger una red empresarial?
En GHM Soluciones Informáticas analizamos qué ha ocurrido, qué modelos requieren comprobación y cómo reducir los riesgos de seguridad en oficinas, asesorías y despachos profesionales.
¿Qué es WPSplinter y cómo se descubrió esta vulnerabilidad?
WPSplinter es el nombre asignado por el investigador de seguridad Quentin Kaiser a una vulnerabilidad relacionada con el procesamiento de mensajes del sistema WPS en determinados componentes de Broadcom.
El investigador presentó sus conclusiones el 16 de octubre de 2026, durante la conferencia Hexacon celebrada en París.
Su investigación, titulada One Parser, Two Bugs, Many Routers, analiza errores en una implementación de software WiFi utilizada tanto en dispositivos basados en Linux como en otros sistemas embebidos.
El componente vulnerable forma parte de una implementación antigua conocida como WPS Monitor.
Se trata de un programa que interviene en determinadas operaciones de comunicación inalámbrica y procesamiento de mensajes WPS.
Una debilidad presente desde hace años
Según el investigador, el problema se encuentra en componentes utilizados desde al menos 2010.
Broadcom había realizado modificaciones en 2018 y posteriormente sustituyó componentes de su implementación por otros basados en el software hostapd.
Sin embargo, diferentes fabricantes siguieron distribuyendo o manteniendo dispositivos con implementaciones antiguas.
Este detalle explica por qué el problema afecta a equipos de marcas diferentes que comparten determinados componentes de software.
La vulnerabilidad no depende simplemente de tener un chip Broadcom: el riesgo está relacionado con la implementación WiFi utilizada por el firmware del dispositivo.
Por tanto, no todos los routers que incorporan tecnología Broadcom tienen necesariamente este problema.
¿Existe un identificador CVE?
En la documentación pública del investigador, WPSplinter aparece como una vulnerabilidad divulgada sin un identificador CVE asignado por Broadcom.
El nombre WPSplinter es una denominación utilizada para facilitar su identificación pública.
La ausencia de un CVE en esa documentación no significa que el problema carezca de gravedad.
La investigación incluye demostraciones técnicas de explotación en dispositivos concretos.
¿Cómo funciona la vulnerabilidad WiFi Broadcom?
Para comprender el riesgo no es necesario conocer todos los detalles internos del firmware.
Basta con entender cómo se establece una conexión inalámbrica y en qué momento se procesa determinada información.
¿Qué es WPS?
WPS significa Wi-Fi Protected Setup.
Es un mecanismo diseñado para facilitar la conexión de dispositivos a una red inalámbrica sin tener que introducir manualmente una contraseña compleja.
Por ejemplo, algunos routers permiten conectar determinados dispositivos mediante un botón WPS.
Para realizar estas funciones, el router debe interpretar mensajes específicos relacionados con el proceso de conexión.
¿Dónde está el fallo?
La investigación de Quentin Kaiser identifica errores en la forma en que determinadas implementaciones de Broadcom procesan fragmentos de mensajes WPS.
En ciertas condiciones, el programa puede manipular la memoria de manera incorrecta al reconstruir esos mensajes.
Un atacante que consiga aprovechar esa debilidad podría provocar comportamientos no previstos por el fabricante.
Entre las consecuencias demostradas en dispositivos vulnerables se encuentran:
- Acceso a determinadas zonas de memoria.
- Recuperación de información almacenada en el router.
- Ejecución de código no autorizado.
- Obtención de privilegios elevados en determinadas plataformas.
El investigador mostró cómo, en un dispositivo afectado, era posible recuperar la contraseña inalámbrica desde la memoria del equipo.
También documentó una prueba en la que consiguió ejecutar comandos sobre otro router vulnerable.
¿Se necesita conocer la contraseña WiFi?
No. Una de las características más relevantes de WPSplinter es que puede explotarse sin conocer previamente la contraseña inalámbrica.
El procesamiento vulnerable se alcanza antes de completar el procedimiento normal de autenticación o asociación que permitiría utilizar la red.
Esto hace que una contraseña WiFi robusta, por sí sola, no corrija el problema.
Sin embargo, existe una limitación importante que debe explicarse correctamente.
¿Puede explotarse desde cualquier lugar de Internet?
No mediante el mecanismo inalámbrico documentado.
El atacante necesita encontrarse dentro del alcance de radio de la red WiFi vulnerable.
No tiene que estar necesariamente dentro de la oficina: dependiendo de la cobertura, podría situarse en el exterior del edificio, en un inmueble próximo o en otra ubicación desde la que consiga comunicarse con el dispositivo.
El término ejecución remota de código significa que el atacante no necesita manipular físicamente el router, pero no implica que pueda explotar este fallo desde cualquier país mediante Internet.
Esta distinción es fundamental para evaluar el riesgo real.
¿Qué routers de Movistar, O2, Orange y otros operadores podrían estar afectados?
La investigación mantiene un listado público de dispositivos compatibles con la implementación vulnerable.
Entre los modelos relevantes para España aparecen varios routers suministrados por distintos operadores.
Modelos que requieren especial atención
| Fabricante y modelo | Operadores asociados en España | Situación en la investigación |
|---|---|---|
| MitraStar GPT-2541GNAC | Movistar y O2 | Vulnerabilidad confirmada en versiones analizadas. |
| Askey RTF3505VW | Movistar y O2 | Vulnerabilidad confirmada en versiones analizadas. |
| Comtrend VG8050 | Movistar | Identificado como vulnerable. |
| ZTE F680 v4 | MásMóvil, Jazztel y Yoigo | Identificado como vulnerable. |
| Sagemcom F@ST 5656 | Orange, Jazztel y Simyo | Posible afectación; requiere confirmación según firmware. |
Importante: la tabla diferencia los modelos cuya afectación figura como confirmada en el listado del investigador y aquellos clasificados como probablemente afectados.
En particular, el Sagemcom F@ST 5656 figura como LIKELY (probable) en el inventario público consultado, por lo que no sería riguroso afirmar que todas sus unidades o versiones están confirmadas como vulnerables.
Además, los operadores pueden distribuir diferentes revisiones de hardware y firmware bajo denominaciones comerciales similares.
La presencia de un modelo en el listado no permite determinar automáticamente si una unidad concreta ya ha recibido una corrección.
¿Todos los routers HGU de Movistar están afectados?
No.
HGU es una denominación comercial utilizada para diferentes modelos de routers de fibra.
La investigación identifica determinadas referencias, como MitraStar GPT-2541GNAC y Askey RTF3505VW.
No puede extenderse esa conclusión a todos los routers HGU de Movistar ni a todos los dispositivos de O2.
¿Todos los Livebox de Orange tienen esta vulnerabilidad?
Tampoco.
Los modelos Livebox utilizan diferentes plataformas de hardware y versiones de software.
La investigación y las comunicaciones de Orange hacen referencia a equipos y componentes concretos.
Por tanto, es necesario verificar el modelo exacto y las medidas aplicadas por el operador.
¿Y si mi router no aparece en el listado?
La ausencia de un dispositivo no garantiza que sea seguro.
El inventario publicado por el investigador no es exhaustivo.
La comprobación debe basarse en el modelo, la revisión de hardware, el firmware y la información facilitada por el fabricante o proveedor del equipo.
Para una empresa, la recomendación es mantener un inventario actualizado de sus dispositivos de red y verificar qué modelos reciben todavía actualizaciones de seguridad.
¿Qué han comunicado Movistar y Orange sobre las medidas de protección?
Tras publicarse la investigación, diferentes operadores comenzaron a revisar los dispositivos y componentes utilizados en sus redes.
En España, Movistar y Orange han trasladado recomendaciones destinadas a evitar actuaciones innecesarias por parte de los clientes.
Movistar: medidas gestionadas centralmente
Movistar ha comunicado que sus equipos especializados están revisando la situación junto con los fabricantes y proveedores.
En las respuestas publicadas por su Comunidad, la operadora explica que no resulta necesario modificar la configuración del router ni solicitar su sustitución de manera preventiva.
Las actuaciones correctoras que resulten necesarias se gestionan a través de los procedimientos del operador.
Movistar también ha indicado que, en la información disponible hasta ese momento, no tenía constancia de accesos no autorizados a routers de sus clientes atribuibles a esta vulnerabilidad.
Esta declaración no demuestra que todos los equipos estén corregidos, sino que recoge el estado comunicado por el operador.
Orange: despliegue de medidas correctoras
Orange ha reconocido la existencia de posibles vulnerabilidades relacionadas con componentes utilizados en determinados routers, incluidos equipos Livebox.
La compañía ha informado de que, en colaboración con sus proveedores, inició evaluaciones de riesgo y el despliegue de medidas correctoras.
También ha señalado que las actualizaciones se distribuyen automáticamente a los dispositivos gestionados, sin que los clientes tengan que instalarlas manualmente.
Según sus declaraciones públicas, no había identificado ataques contra sus clientes relacionados con estas vulnerabilidades.
¿Qué deben hacer los clientes de O2, Jazztel, Simyo, MásMóvil o Yoigo?
La recomendación es consultar la información oficial correspondiente al operador y comprobar el modelo instalado.
Cuando el router está gestionado por la compañía de telecomunicaciones, conviene seguir sus instrucciones para evitar cambios que puedan afectar al servicio o impedir la aplicación de actualizaciones.
En entornos empresariales también resulta recomendable documentar la versión del dispositivo y solicitar confirmación de su estado de seguridad cuando sea necesario.
No es recomendable descargar firmware de páginas no oficiales ni sustituir indiscriminadamente routers sin comprobar previamente la situación del equipo.
¿Qué riesgos podría tener esta vulnerabilidad para una empresa?
Un router es uno de los componentes más importantes de una red informática.
Permite conectar los dispositivos internos con Internet y, en muchos entornos, también proporciona conectividad inalámbrica.
Si un atacante consiguiera ejecutar código en un router vulnerable, las consecuencias dependerían de los permisos obtenidos y de la configuración de la infraestructura.
1. Exposición de la contraseña WiFi
La investigación ha demostrado que, en determinados dispositivos, puede recuperarse información relacionada con la clave inalámbrica almacenada en memoria.
Conseguir esa contraseña podría facilitar posteriores intentos de conexión a la red.
Esto no significa necesariamente que el atacante acceda automáticamente a todos los ordenadores, servidores y documentos empresariales.
El alcance dependerá de la segmentación, las políticas de acceso y la protección de cada dispositivo.
2. Manipulación de la configuración de red
Si se obtuvieran privilegios suficientes sobre un router, podrían existir posibilidades de alterar determinadas configuraciones.
Por ejemplo, un atacante podría intentar modificar servicios de red o parámetros de encaminamiento, dependiendo de las funciones y controles del dispositivo.
Estas consecuencias son potenciales y no implican que se hayan producido en routers de clientes españoles.
3. Acceso a otros dispositivos
Una red empresarial que comparte el mismo segmento para ordenadores, impresoras, cámaras y dispositivos personales puede ofrecer más oportunidades de movimiento a un intruso.
Por el contrario, una segmentación adecuada y unas políticas restrictivas pueden limitar las comunicaciones entre diferentes tipos de dispositivos.
4. Interrupción de la conectividad
Una alteración del funcionamiento del router también podría afectar a la disponibilidad de Internet o de determinados servicios de red.
Para una empresa que depende del correo, aplicaciones cloud o accesos remotos, una interrupción puede tener consecuencias operativas.
5. Pérdida de visibilidad sobre la infraestructura
Un router comprometido podría convertirse en un elemento difícil de supervisar si la organización no dispone de inventario, gestión de cambios y registros suficientes.
Este aspecto refuerza la importancia de mantener una supervisión adecuada de la infraestructura.
La vulnerabilidad no demuestra que todas estas consecuencias hayan ocurrido. Son escenarios que deben valorarse al analizar el riesgo de un dispositivo vulnerable.
¿Por qué debería preocupar especialmente a pymes y despachos profesionales?
Muchas pequeñas empresas utilizan el router instalado por su operador como principal elemento de conectividad y seguridad.
En algunos negocios, todos los dispositivos comparten una misma red:
- Ordenadores de los empleados.
- Impresoras y escáneres.
- Teléfonos móviles.
- Cámaras de videovigilancia.
- Sistemas de almacenamiento NAS.
- Dispositivos de invitados.
- Aplicaciones y servidores empresariales.
Esta configuración puede resultar sencilla, pero no siempre ofrece la separación necesaria entre equipos con funciones y niveles de confianza diferentes.
Asesorías contables y laborales
Una asesoría necesita proteger la información fiscal, laboral y administrativa de sus clientes.
La conectividad WiFi debe gestionarse evitando accesos innecesarios a ordenadores, impresoras y sistemas de trabajo.
Administraciones de fincas
Las administraciones de fincas utilizan correo electrónico, aplicaciones de gestión y documentación económica.
Una infraestructura correctamente segmentada ayuda a separar los recursos profesionales de dispositivos de invitados u otros equipos no esenciales.
Despachos de abogados
Los despachos jurídicos trabajan con información confidencial y comunicaciones que requieren protección.
Es importante controlar tanto las identidades de los usuarios como los dispositivos que pueden comunicarse con los recursos internos.
Arquitectura, interiorismo e ingeniería
Estos negocios pueden utilizar estaciones de trabajo, almacenamiento NAS y aplicaciones especializadas.
Una red WiFi mal organizada podría permitir comunicaciones innecesarias entre dispositivos que deberían estar separados.
Constructoras y despachos profesionales en viviendas
Las empresas con instalaciones pequeñas o situadas en viviendas también necesitan prestar atención a su infraestructura inalámbrica.
Compartir la misma red entre dispositivos domésticos y equipos empresariales puede incrementar la exposición ante determinados problemas de seguridad.
Una oficina pequeña no necesita necesariamente una infraestructura compleja, pero sí una configuración proporcionada al valor de sus datos y sistemas.
¿Cómo proteger un router empresarial frente a WPSplinter?
La actuación prioritaria consiste en verificar si el dispositivo utiliza un firmware vulnerable y qué solución ha establecido su fabricante u operador.
Además, existen controles generales que pueden mejorar la seguridad de la red.
1. Identificar el modelo exacto del router
El primer paso es consultar la etiqueta física o la información proporcionada por el operador.
Debe registrarse:
- Fabricante.
- Modelo.
- Revisión de hardware, si está disponible.
- Versión de firmware.
- Operador responsable de su mantenimiento.
Con esta información puede comprobarse si el dispositivo aparece en los avisos publicados y si dispone de actualizaciones.
2. Confirmar las medidas aplicadas por el operador
Cuando el equipo está gestionado por Movistar, O2, Orange u otra operadora, conviene solicitar confirmación de su estado si existen dudas.
Las compañías pueden desplegar actualizaciones automáticamente o aplicar cambios centralizados.
No siempre es posible conocer desde la interfaz del cliente todos los componentes de software que incorpora el firmware.
3. Revisar WPS, pero sin considerarlo una solución definitiva
Desactivar WPS suele ser una medida recomendable cuando no se necesita esta funcionalidad.
Sin embargo, en WPSplinter no debe suponerse que desactivar WPS desde el panel del router elimina necesariamente la vulnerabilidad.
Según la documentación del investigador, algunos dispositivos pueden seguir manteniendo accesible el componente de procesamiento vulnerable.
Por tanto, la corrección debe estar confirmada por el fabricante o proveedor.
Si existe una exposición relevante y no hay solución disponible, puede valorarse con un técnico y el operador desactivar temporalmente la radio WiFi del router vulnerable y utilizar un punto de acceso alternativo actualizado, siempre que ello elimine efectivamente la exposición inalámbrica afectada.
4. No confiar únicamente en cambiar la contraseña WiFi
Utilizar una contraseña robusta y única sigue siendo importante.
Sin embargo, cambiarla no corrige el error de software responsable de WPSplinter.
Tampoco basta con activar un protocolo de cifrado más moderno si el componente vulnerable continúa procesando los mensajes afectados.
Las buenas contraseñas complementan las actualizaciones, pero no las sustituyen.
5. Separar la red corporativa y la de invitados
Una empresa debería evitar que visitantes y dispositivos no administrados compartan acceso innecesario con servidores y equipos profesionales.
Para ello pueden utilizarse redes WiFi diferenciadas y segmentos VLAN, acompañados de reglas adecuadas de comunicación.
La separación debe realizarse a nivel de red, no solo asignando nombres diferentes a las conexiones inalámbricas.
6. Mantener un firewall empresarial correctamente configurado
Un firewall profesional, como SonicWall, permite aplicar políticas de comunicación y controlar el tráfico entre redes según la arquitectura utilizada.
Puede contribuir a limitar determinadas conexiones no autorizadas y proteger recursos internos.
Sin embargo, un firewall situado detrás de un router vulnerable no corrige el fallo WiFi del propio router.
La vulnerabilidad debe solucionarse en el componente afectado, mientras que el firewall aporta medidas de protección adicionales para la infraestructura.
7. Utilizar puntos de acceso WiFi administrados
En determinados entornos empresariales resulta conveniente separar las funciones de conexión a Internet, firewall y red inalámbrica.
Una infraestructura con puntos de acceso UniFi, por ejemplo, permite administrar redes corporativas e invitadas, aplicar configuraciones y supervisar dispositivos compatibles.
Esta separación facilita mantener una arquitectura adaptada a las necesidades del negocio.
No obstante, los puntos de acceso también necesitan actualizaciones y revisiones periódicas de seguridad.
8. Supervisar el estado y los eventos de red
La supervisión permite conocer qué dispositivos forman parte de la infraestructura y revisar la información de seguridad disponible.
Pueden analizarse registros de firewall, cambios de configuración, eventos de conectividad y actividad de otros sistemas integrados.
Es importante recordar que una plataforma de monitorización no detectará automáticamente toda explotación WiFi si no dispone de la telemetría necesaria.
La seguridad mejora cuando las medidas preventivas se combinan con una adecuada capacidad de seguimiento e investigación.
¿Qué diferencia existe entre un router de operador y una red empresarial administrada?
Los routers proporcionados por las operadoras pueden ofrecer funciones suficientes para numerosos usuarios y pequeñas instalaciones.
El problema no es necesariamente el tipo de dispositivo, sino las necesidades de protección de la organización y la forma en que se administra su infraestructura.
| Característica | Router de operador utilizado de forma básica | Infraestructura empresarial administrada |
|---|---|---|
| Conectividad a Internet | Integrada | Integrada con políticas adaptadas |
| WiFi | Habitualmente proporcionada por el router | Puede gestionarse mediante puntos de acceso independientes |
| Redes de invitados | Depende del modelo | Separación y políticas configurables |
| Segmentación VLAN | Limitada o dependiente del equipo | Puede adaptarse a distintos tipos de dispositivos |
| Reglas de seguridad | Funciones del router | Firewall con políticas específicas |
| Monitorización | Según herramientas del operador | Posibilidad de integrar registros y supervisión |
| Actualizaciones | Normalmente gestionadas por el operador | Gestión coordinada según fabricante y equipamiento |
Una infraestructura empresarial no es automáticamente invulnerable.
Su principal ventaja es que permite diseñar controles acordes con la actividad de la organización, gestionar sus componentes y documentar las configuraciones aplicadas.
El resultado depende tanto de las tecnologías elegidas como del mantenimiento y la administración posterior.
¿Cómo puede ayudar GHM Soluciones Informáticas a mejorar la seguridad de las redes empresariales?
La investigación sobre WPSplinter demuestra la importancia de revisar los componentes de conectividad que muchas empresas utilizan diariamente sin prestarles demasiada atención.
En GHM Soluciones Informáticas ayudamos a las organizaciones a mejorar la seguridad de sus redes, dispositivos y servicios tecnológicos.
Auditorías de seguridad de redes
Mediante nuestras auditorías de ciberseguridad para empresas podemos revisar los activos de conectividad, las configuraciones de seguridad y la exposición de los servicios empresariales.
Estas evaluaciones ayudan a identificar equipos obsoletos, configuraciones que necesitan corrección y oportunidades de mejora.
Firewalls empresariales SonicWall
Trabajamos con soluciones SonicWall para establecer políticas de seguridad perimetral, controlar comunicaciones y segmentar la infraestructura cuando resulta necesario.
La correcta administración de estos equipos contribuye a limitar determinados riesgos y proteger los recursos internos.
Redes WiFi empresariales UniFi
Diseñamos y administramos infraestructuras de conectividad mediante tecnologías UniFi, con puntos de acceso y sistemas de gestión adecuados a las necesidades de cada instalación.
Estas soluciones permiten diferenciar redes corporativas, invitados y dispositivos conectados, siempre con una configuración apropiada.
Protección de dispositivos y sistemas
Complementamos la seguridad de red con soluciones de protección Endpoint Kaspersky y administración de dispositivos mediante Microsoft Intune y Entra, según las necesidades del cliente.
Estas medidas ayudan a gestionar equipos y accesos, pero no deben confundirse con una corrección del firmware de un router vulnerable.
Monitorización SIEM Wazuh y SOC
Mediante nuestro servicio de SIEM Wazuh para empresas podemos centralizar y correlacionar registros de los sistemas integrados.
Nuestro servicio SOC analiza los eventos relevantes, comprueba su contexto e investiga posibles incidencias.
La combinación de administración, protección y supervisión permite disponer de mayor visibilidad sobre la infraestructura empresarial.
Nuestro objetivo no es sustituir todos los routers de los operadores, sino ayudar a las empresas a conocer su exposición real y adoptar las medidas que necesitan.
Conclusión: la seguridad WiFi empresarial empieza por conocer y mantener los equipos
La vulnerabilidad WPSplinter ha demostrado que un componente de software utilizado durante años puede seguir presente en routers de diferentes fabricantes y operadores.
Los modelos identificados incluyen dispositivos suministrados por Movistar, O2, Orange y otras compañías, aunque no todos cuentan con el mismo nivel de confirmación técnica.
Las comunicaciones oficiales de Movistar y Orange indican que están gestionando las medidas de protección y que no tienen constancia de ataques contra sus clientes relacionados con este problema.
La recomendación es evitar modificaciones improvisadas y comprobar el estado de los equipos mediante fuentes oficiales.
Para las empresas, la lección es más amplia.
No basta con disponer de una contraseña WiFi segura: también hay que mantener actualizado el equipamiento, controlar los accesos, segmentar la red y revisar periódicamente su configuración.
Una red empresarial debe diseñarse considerando qué dispositivos se conectan, qué información necesitan y cuáles son los riesgos asociados.
En GHM Soluciones Informáticas ayudamos a pequeñas y medianas empresas a reforzar la seguridad de sus redes y sistemas tecnológicos mediante auditorías, administración de firewalls, WiFi empresarial y monitorización de seguridad.
¿Sabes qué router utiliza tu empresa, si recibe actualizaciones de seguridad y qué dispositivos pueden acceder a tu red corporativa?
Contacta con GHM Soluciones Informáticas y solicita una revisión de seguridad de tu infraestructura de red.
Preguntas frecuentes sobre la vulnerabilidad WiFi Broadcom y WPSplinter
¿Qué es WPSplinter?
WPSplinter es una vulnerabilidad de seguridad que afecta a una implementación antigua del procesamiento de mensajes WPS de Broadcom. En determinados routers permite acceder a información de memoria o ejecutar código sin conocer la contraseña WiFi.
¿Qué routers de Movistar pueden estar afectados?
Entre los modelos identificados se encuentran Comtrend VG8050, MitraStar GPT-2541GNAC y Askey RTF3505VW. La situación concreta depende de la versión de firmware y de las correcciones aplicadas por el operador.
¿Los routers de O2 también están afectados?
La investigación identifica modelos como MitraStar GPT-2541GNAC y Askey RTF3505VW, utilizados también por O2. Es necesario comprobar el modelo y firmware concreto para determinar su estado.
¿Qué routers de Orange presentan riesgo?
Entre los modelos bajo revisión se encuentra el Sagemcom F@ST 5656, relacionado con determinados equipos Livebox. En el listado del investigador su afectación figura como probable, no como confirmada para todas las unidades o versiones.
¿La vulnerabilidad afecta a Jazztel, MásMóvil, Yoigo y Simyo?
Algunos modelos comercializados por estos operadores aparecen en las investigaciones, como ZTE F680 v4 y Sagemcom F@ST 5656. La afectación de una unidad concreta depende de su hardware y firmware.
¿Pueden hackear mi router sin conocer la contraseña WiFi?
En determinados routers vulnerables, el investigador ha demostrado que se pueden procesar mensajes especialmente preparados antes de completar la autenticación inalámbrica. El atacante necesita encontrarse dentro del alcance de la señal WiFi.
¿Puede explotarse WPSplinter desde Internet?
El mecanismo documentado requiere acceso al medio inalámbrico, por lo que no puede explotarse directamente desde cualquier lugar de Internet sin estar dentro del alcance radioeléctrico del dispositivo.
¿Desactivar WPS elimina esta vulnerabilidad?
No necesariamente. El investigador advierte que desactivar WPS desde la interfaz puede no eliminar el componente vulnerable. La corrección debe verificarse con el fabricante u operador.
¿Cambiar la contraseña WiFi soluciona el problema?
No. Cambiar la contraseña mejora la protección de acceso, pero no corrige la vulnerabilidad del software. Es necesario aplicar las medidas correctoras correspondientes.
¿Qué dicen Movistar y Orange sobre las actualizaciones?
Ambos operadores han comunicado que trabajan en las medidas necesarias y que las actuaciones se gestionan automáticamente en los equipos bajo su administración. Los clientes deben seguir sus indicaciones oficiales.
¿Es necesario sustituir inmediatamente el router?
No de forma general. Primero debe verificarse el modelo, firmware y soporte disponible. Si el dispositivo no puede corregirse y continúa expuesto, puede ser necesario valorar su sustitución o aislamiento.
¿Un firewall SonicWall protege frente a WPSplinter?
Un firewall SonicWall puede aportar controles adicionales de red, pero no corrige la vulnerabilidad del router o punto de acceso WiFi. La protección debe aplicarse también en el dispositivo afectado.
¿Una red WiFi de invitados mejora la seguridad empresarial?
Sí, cuando está correctamente aislada de la red corporativa mediante políticas y segmentación. Puede limitar el acceso de dispositivos no confiables a recursos internos, aunque no elimina una vulnerabilidad del firmware inalámbrico.
¿Cómo saber si mi empresa tiene equipos de red vulnerables?
Mediante un inventario actualizado de routers, puntos de acceso y switches, la revisión de sus versiones de firmware y la consulta de avisos oficiales. Una auditoría de ciberseguridad puede ayudar a identificar equipos obsoletos y configuraciones que requieren corrección.
