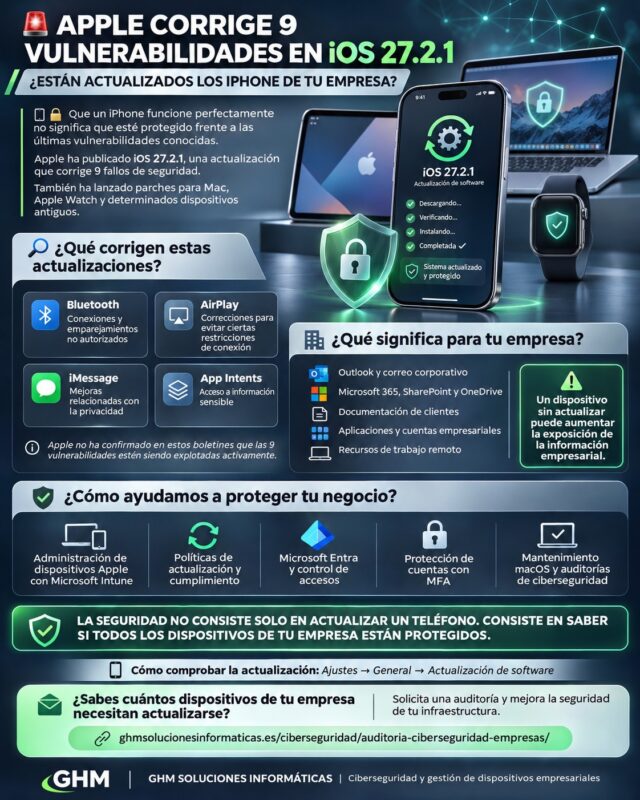
iOS 27.2.1 ya está disponible y corrige nueve vulnerabilidades de seguridad en iPhone y iPad, según el boletín oficial publicado por Apple el 9 de noviembre de 2026. La compañía también ha distribuido actualizaciones para dispositivos más antiguos, ordenadores Mac y relojes Apple Watch, reforzando la protección de funciones como Bluetooth, AirPlay, iMessage y App Intents.
Aunque estas actualizaciones no incorporen necesariamente grandes novedades visuales, su importancia puede ser mucho mayor de lo que parece.
Un teléfono móvil no es únicamente un dispositivo para realizar llamadas.
En muchas empresas, el iPhone se utiliza para consultar el correo corporativo, acceder a Microsoft 365, compartir documentación, comunicarse con clientes y validar solicitudes de autenticación.
Del mismo modo, los ordenadores Mac y los iPad pueden almacenar información profesional y permitir el acceso a sistemas empresariales.
Por tanto, una vulnerabilidad en el sistema operativo también puede representar un riesgo para la información del negocio.
El problema se agrava cuando los empleados utilizan dispositivos personales para trabajar o cuando una empresa no dispone de un inventario actualizado de sus equipos.
¿Quién comprueba que los iPhone están actualizados?
¿Existen ordenadores Mac que llevan meses sin recibir parches?
¿Se permite acceder a información empresarial desde dispositivos que ya no tienen soporte?
En GHM Soluciones Informáticas analizamos las vulnerabilidades corregidas por Apple, los modelos afectados y las medidas que pueden adoptar las empresas para proteger sus dispositivos.
Además, explicamos cómo una estrategia de administración mediante Microsoft Intune, protección de identidades, control de accesos y mantenimiento profesional puede ayudar a reducir riesgos sin complicar innecesariamente el trabajo de los empleados.
iOS 27.2.1: por qué Apple recomienda actualizar el iPhone
Apple publicó iOS 27.2.1 e iPadOS 27.2.1 el 9 de noviembre de 2026.
Ambas actualizaciones incluyen correcciones relacionadas con diferentes componentes del sistema operativo.
Entre los problemas documentados aparecen situaciones que, bajo determinadas condiciones, podrían permitir accesos no autorizados a información, comunicaciones inesperadas entre dispositivos o alteraciones de memoria.
Estos problemas no afectan todos al mismo componente ni requieren las mismas circunstancias para ser aprovechados.
Por ejemplo, algunos necesitan encontrarse cerca del dispositivo, mientras que otros están relacionados con aplicaciones o comunicaciones remotas.
iOS 27.2.1: nueve vulnerabilidades documentadas
El boletín oficial de seguridad de iOS 27.2.1 y iPadOS 27.2.1 recoge nueve vulnerabilidades identificadas mediante códigos CVE.
Las correcciones afectan a AirPlay, App Intents, Bluetooth, Brotli, CoreUtils, Messages y rapportd.
En conjunto, estos componentes intervienen en comunicaciones, tratamiento de información, intercambio de mensajes y otras funciones del dispositivo.
iOS 27.2.1: ¿se están explotando estas vulnerabilidades?
El boletín de Apple no afirma que las nueve vulnerabilidades hayan sido utilizadas en ataques reales.
Tampoco demuestra la existencia de una campaña generalizada dirigida contra todos los usuarios de iPhone.
Por tanto, no sería riguroso asegurar que los teléfonos sin actualizar están siendo atacados activamente.
Sin embargo, la existencia de vulnerabilidades corregidas justifica instalar las actualizaciones compatibles sin esperar a que se conozcan incidentes públicos.
iOS 27.2.1: por qué es importante para las empresas
En un entorno profesional, un dispositivo puede tener acceso a información importante mediante aplicaciones y sesiones autorizadas.
Por ejemplo:
- Correo corporativo.
- Documentación de clientes.
- Archivos compartidos.
- Aplicaciones de gestión.
- Servicios de autenticación.
- Comunicaciones profesionales.
- Accesos a plataformas cloud.
Por ello, mantener el sistema actualizado constituye una medida básica de protección.
Sin embargo, actualizar iOS no sustituye el control de cuentas, la autenticación multifactor ni la administración de dispositivos.
iOS 27.2.1: cuáles son las nueve vulnerabilidades corregidas
Las correcciones de seguridad publicadas por Apple permiten conocer los riesgos técnicos que existían en determinados componentes.
Para facilitar su comprensión, resumimos las nueve vulnerabilidades sin entrar en detalles de explotación.
| Identificador CVE | Componente | Riesgo descrito por Apple |
|---|---|---|
| CVE-2026-113968 | AirPlay | Posible elusión de los límites de intentos de emparejamiento desde el alcance Bluetooth |
| CVE-2026-113963 | App Intents | Una aplicación podría acceder a determinados datos sensibles del usuario |
| CVE-2026-113970 | Bluetooth | Posible corrupción de memoria por un atacante próximo |
| CVE-2026-111497 | Brotli | Una entrada especialmente manipulada podría provocar corrupción de memoria |
| CVE-2026-113965 | CoreUtils | Un dispositivo Bluetooth malicioso podría establecer un emparejamiento sin interacción |
| CVE-2026-113964 | CoreUtils | Posible elusión de límites de intentos de emparejamiento y conexión no autorizada |
| CVE-2026-113961 | Messages | Un atacante remoto podría incorporarse a un grupo de iMessage y recibir mensajes |
| CVE-2026-113960 | Messages | Un usuario añadido a un grupo podría acceder a mensajes anteriores a su incorporación |
| CVE-2026-113969 | rapportd | Posible elusión de límites de emparejamiento de AirPlay desde la misma red |
Estas son las nueve entradas documentadas para iOS 27.2.1 y iPadOS 27.2.1.
No significa que todos los dispositivos Apple reciban exactamente las mismas nueve correcciones.
Cada boletín debe consultarse según el sistema operativo y su versión.
iOS 27.2.1: problemas relacionados con Bluetooth
Bluetooth permite conectar teléfonos, auriculares, relojes y otros dispositivos cercanos.
Sin embargo, estos mecanismos también necesitan controles de autorización y emparejamiento.
Apple ha corregido varios problemas relacionados con intentos de conexión y gestión de memoria.
En determinadas circunstancias, un dispositivo malicioso situado dentro del alcance Bluetooth podría intentar aprovechar estas debilidades.
No obstante, los distintos fallos no tienen necesariamente el mismo impacto.
No debe interpretarse que cualquier persona con Bluetooth activado puede acceder automáticamente a todas las contraseñas o archivos de un iPhone.
iOS 27.2.1: vulnerabilidades de AirPlay
AirPlay permite compartir contenido y establecer comunicaciones entre dispositivos compatibles.
Algunas correcciones están relacionadas con los intentos de emparejamiento y las comprobaciones necesarias para establecer conexiones.
En determinados casos, el riesgo requiere proximidad Bluetooth o encontrarse en la misma red.
Por tanto, las circunstancias son diferentes de las que caracterizan a una amenaza que puede actuar directamente desde cualquier ubicación de Internet.
iOS 27.2.1: vulnerabilidades de iMessage
Las correcciones de Messages afectan a dos situaciones distintas.
La primera podría permitir que un atacante remoto se incorporase indebidamente a un grupo y recibiera mensajes.
La segunda está relacionada con la posibilidad de acceder a comunicaciones anteriores a la incorporación de un usuario al grupo.
Ambas cuestiones afectan a la confidencialidad de las conversaciones.
Por eso, las aplicaciones de mensajería también necesitan controles de seguridad dentro del sistema operativo.
iOS 27.2.1: vulnerabilidad de App Intents
App Intents es una tecnología que permite integrar funciones de las aplicaciones con determinadas capacidades del ecosistema Apple.
La actualización corrige un problema de autorización que, en ciertas circunstancias, podría permitir a una aplicación acceder a información sensible del usuario.
Es importante aclarar que App Intents no es lo mismo que Siri ni que Apple Intelligence en su conjunto.
Por tanto, la existencia del fallo no depende exclusivamente de que un usuario utilice funciones avanzadas de inteligencia artificial.
iOS 27.2.1: corrupción de memoria en Brotli
Apple también corrigió una vulnerabilidad relacionada con el procesamiento de información especialmente manipulada.
El problema podía provocar corrupción de memoria.
Sin embargo, esta descripción no demuestra que un atacante pudiera controlar cualquier dispositivo automáticamente.
El impacto real depende de las circunstancias y de las condiciones necesarias para aprovechar el fallo.
iOS 27.2.1: Apple también actualiza iPhone antiguos
Una de las noticias más importantes es que Apple no ha limitado todas las correcciones a los modelos que utilizan la última generación de iOS.
La compañía también ha distribuido parches para determinadas versiones anteriores.
Esto resulta especialmente relevante para personas y empresas que mantienen dispositivos en funcionamiento durante varios años.
iOS 27.2.1 para iPhone 11 y posteriores
Apple indica que iOS 27.2.1 está disponible para iPhone 11 y modelos posteriores compatibles.
Estos dispositivos pueden recibir las correcciones documentadas en el boletín correspondiente.
Sin embargo, siempre conviene comprobar qué actualización concreta ofrece el teléfono.
iOS 26.7.3 para dispositivos compatibles
Apple también publicó iOS 26.7.3 e iPadOS 26.7.3.
Estas versiones incorporan correcciones para dispositivos compatibles que utilizan esa rama del sistema operativo.
Por tanto, no todos los usuarios necesitan instalar exactamente la misma versión.
Puedes consultar el boletín oficial de iOS 26.7.3 y iPadOS 26.7.3.
iOS 18.7.12 para iPhone XS, XS Max y XR
Los iPhone XS, iPhone XS Max y iPhone XR figuran entre los dispositivos que reciben iOS 18.7.12.
Esto permite corregir determinadas vulnerabilidades sin necesidad de instalar iOS 27, una versión que esos modelos no admiten.
Sin embargo, no significa que cualquier iPhone antiguo continúe recibiendo actualizaciones indefinidamente.
La disponibilidad depende del modelo y del soporte ofrecido por Apple.
¿Qué ocurre con un iPhone que ya no recibe parches?
Un dispositivo puede continuar encendiéndose y funcionando aunque haya dejado de recibir correcciones de seguridad.
Sin embargo, esto representa una situación que conviene evaluar.
Si el teléfono tiene acceso a documentación confidencial o a aplicaciones empresariales, puede ser necesario limitar su utilización hasta sustituirlo por un equipo compatible.
Que un dispositivo funcione correctamente no significa que siga siendo adecuado para acceder a información profesional.
iOS 27.2.1: actualizaciones para iPad, Mac y Apple Watch
El ciclo de seguridad de noviembre también incluye diferentes dispositivos del ecosistema Apple.
Por tanto, las empresas que utilizan Mac o iPad no deberían centrar toda su atención exclusivamente en los teléfonos.
Actualizaciones de seguridad para iPhone
| Versión | Compatibilidad indicada por Apple |
|---|---|
| iOS 27.2.1 | iPhone 11 y posteriores compatibles |
| iOS 26.7.3 | Dispositivos compatibles con esa rama |
| iOS 18.7.12 | iPhone XS, XS Max y XR |
Actualizaciones de seguridad para iPad
| Versión | Compatibilidad indicada por Apple |
|---|---|
| iPadOS 27.2.1 | iPad Pro 12,9″ de 4.ª generación y posteriores; iPad Pro 11″ de 2.ª generación y posteriores; iPad Air de 4.ª generación y posteriores; iPad de 9.ª generación y posteriores; iPad mini de 6.ª generación y posteriores |
| iPadOS 26.7.3 | Incluye generaciones anteriores compatibles de iPad Pro, iPad Air, iPad y iPad mini |
| iPadOS 18.7.12 | iPad de 7.ª generación |
Actualizaciones de seguridad para Mac
Apple publicó las siguientes versiones:
- macOS Golden Gate 27.2.1
- macOS Tahoe 26.7.3
- macOS Sequoia 15.8.3
Estas actualizaciones permiten corregir determinados problemas en diferentes generaciones del sistema operativo.
Por ejemplo, una empresa puede utilizar un Mac compatible con Golden Gate y otro que continúa funcionando con Sequoia.
En ambos casos, conviene revisar la disponibilidad de parches correspondientes a cada sistema.
Actualizaciones de seguridad para Apple Watch
Apple también distribuyó:
- watchOS 27.2.1: Apple Watch Series 9 y posteriores compatibles.
- watchOS 26.6.1: determinados modelos anteriores, como Series 6, Series 7, Series 8, SE de 2.ª generación y el Apple Watch Ultra original.
Por tanto, un reloj que no admite la versión más reciente puede continuar recibiendo determinadas correcciones.
No obstante, esto depende del modelo.
Otras actualizaciones del ecosistema Apple
El calendario de noviembre también incluye actualizaciones para visionOS y tvOS.
La disponibilidad puede comprobarse en la página oficial de actualizaciones de seguridad de Apple.
La recomendación es revisar todos los dispositivos compatibles, sin asumir que una única versión sirve para todo el parque tecnológico.
iOS 27.2.1: cómo actualizar el iPhone de forma segura
El procedimiento es sencillo y puede realizarse directamente desde el teléfono.
Sin embargo, conviene seguir algunas recomendaciones para evitar problemas durante la instalación.
Paso 1. Realizar una copia de seguridad
Antes de actualizar, es recomendable disponer de una copia de seguridad reciente.
Puede utilizarse iCloud o un ordenador, según las necesidades del usuario.
En dispositivos empresariales, deben respetarse las políticas de copia y protección de datos de la organización.
Paso 2. Preparar el dispositivo
Comprueba que el teléfono dispone de batería suficiente.
Además, resulta recomendable conectarlo a la corriente y utilizar una conexión WiFi estable.
También debe existir espacio de almacenamiento disponible.
Paso 3. Buscar la actualización
Abre:
Ajustes → General → Actualización de software
El sistema mostrará las versiones compatibles que estén disponibles para ese dispositivo.
Paso 4. Instalar la versión correspondiente
Selecciona la actualización y sigue las instrucciones que aparecen en pantalla.
No todos los modelos mostrarán iOS 27.2.1.
Por ejemplo, determinados teléfonos antiguos pueden recibir iOS 18.7.12.
Paso 5. Comprobar la instalación
Una vez finalizado el proceso, vuelve a:
Ajustes → General → Información
Comprueba la versión del sistema operativo.
Además, si el equipo pertenece a una empresa, conviene verificar que las aplicaciones corporativas continúan funcionando correctamente.
Apple explica el procedimiento en su guía oficial para actualizar el iPhone o iPad.
iOS 27.2.1: cómo actualizar un Mac o Apple Watch
Aunque el procedimiento es diferente, el objetivo es el mismo: instalar las correcciones disponibles para el dispositivo.
Cómo actualizar un Mac
En versiones recientes de macOS:
Menú Apple → Ajustes del Sistema → General → Actualización de software
El sistema comprobará las actualizaciones compatibles.
Antes de instalar una actualización importante, conviene mantener una copia de seguridad y cerrar las aplicaciones necesarias.
En un equipo profesional, también pueden existir herramientas de administración que determinan cuándo se instala la actualización.
Consulta la guía oficial de Apple para actualizar macOS.
Cómo actualizar un Apple Watch
Desde el iPhone:
Aplicación Watch → Mi reloj → General → Actualización de software
También puede realizarse desde determinados relojes compatibles.
Apple recomienda disponer de suficiente batería y mantener las condiciones necesarias para completar el proceso.
Consulta la guía oficial de actualización del Apple Watch.
¿Qué sucede si una actualización no aparece?
Existen diferentes posibilidades:
- El dispositivo ya está actualizado.
- La versión no es compatible.
- La actualización está pendiente de disponibilidad.
- Existe una restricción de administración empresarial.
- Se ha producido un problema de conectividad.
- No hay suficiente espacio disponible.
Por tanto, no conviene instalar archivos de procedencia desconocida ni utilizar soluciones no verificadas para intentar forzar una actualización.
iOS 27.2.1: qué riesgos puede tener un iPhone empresarial sin actualizar
La importancia de estas correcciones no debe evaluarse únicamente desde el uso personal.
En una empresa, los teléfonos participan en numerosos procesos.
Por ejemplo, pueden utilizarse para acceder a Microsoft 365, consultar documentación de clientes o autorizar conexiones.
iOS 27.2.1 y Microsoft 365
Numerosos empleados utilizan Outlook, Teams, OneDrive y otras aplicaciones empresariales desde sus teléfonos.
Por tanto, resulta importante proteger tanto las cuentas como los dispositivos.
Una estrategia empresarial debería contemplar autenticación multifactor, control de sesiones y políticas de acceso adecuadas.
Además, debe revisar las actualizaciones del sistema operativo.
iOS 27.2.1 y documentación confidencial
Los teléfonos pueden almacenar archivos descargados, fotografías y documentos utilizados durante el trabajo.
Por ello, una vulnerabilidad que afecte a la confidencialidad del dispositivo podría representar un riesgo adicional.
Sin embargo, la existencia de una vulnerabilidad no demuestra que se hayan robado los documentos de un usuario concreto.
Es necesario distinguir entre riesgo potencial e incidente confirmado.
iOS 27.2.1 y accesos corporativos
Algunas organizaciones utilizan el móvil para autorizar accesos a servicios empresariales.
Esto no significa que una vulnerabilidad de Bluetooth permita automáticamente superar todos los controles de autenticación.
Sin embargo, sí refuerza la importancia de mantener actualizados los dispositivos utilizados en procesos sensibles.
iOS 27.2.1 y empleados que trabajan desde casa
Los profesionales que trabajan en remoto pueden utilizar dispositivos corporativos o personales para acceder a información.
Por ello, resulta importante establecer normas claras sobre:
- Versiones mínimas del sistema operativo.
- Aplicaciones autorizadas.
- Protección de cuentas.
- Separación de datos personales y profesionales.
- Actualizaciones.
- Procedimientos ante pérdida o robo.
El objetivo es reducir riesgos sin invadir innecesariamente la privacidad de los empleados.
iOS 27.2.1: qué ocurre cuando una empresa no administra sus dispositivos
Muchas pymes compran teléfonos y ordenadores para sus empleados, pero no disponen de una plataforma que permita conocer su estado.
Por ejemplo, puede suceder que cada usuario decida cuándo actualizar el equipo.
Esto genera dificultades para mantener criterios de seguridad homogéneos.
iOS 27.2.1: falta de inventario
Si una empresa desconoce qué modelos utilizan sus empleados, resulta más difícil determinar cuáles necesitan actualizaciones.
Además, puede haber dispositivos que ya no reciben mantenimiento del fabricante.
Por tanto, un inventario actualizado es el primer paso para gestionar el riesgo.
iOS 27.2.1: actualizaciones pendientes
Un empleado puede posponer una actualización porque necesita utilizar el teléfono.
Otro puede quedarse sin espacio de almacenamiento.
También puede existir un dispositivo que no se conecta regularmente a Internet.
Sin una gestión adecuada, estas situaciones pueden permanecer sin revisar.
iOS 27.2.1: sistemas operativos antiguos
Una empresa puede mantener dispositivos con diferentes versiones de iOS, iPadOS o macOS.
Sin embargo, no todas reciben las mismas actualizaciones.
Por ello, conviene establecer criterios para aceptar, actualizar o sustituir dispositivos.
iOS 27.2.1: proteger la continuidad del negocio
Las actualizaciones también deben planificarse para reducir posibles interrupciones.
Por ejemplo, puede ser conveniente comprobar la compatibilidad de aplicaciones empresariales antes de distribuir una actualización a todos los equipos.
Sin embargo, la necesidad de realizar pruebas no debería convertirse en una excusa para mantener indefinidamente sistemas con vulnerabilidades conocidas.
La administración profesional consiste en encontrar un equilibrio entre seguridad, compatibilidad y continuidad operativa.
iOS 27.2.1: cómo ayuda Microsoft Intune a gestionar dispositivos Apple
En entornos empresariales, Microsoft Intune permite administrar diferentes aspectos de los dispositivos corporativos.
Entre sus capacidades se encuentran determinadas políticas de configuración, cumplimiento y actualización.
Esto puede ayudar a las organizaciones a establecer criterios comunes de seguridad.
iOS 27.2.1: inventario de dispositivos administrados
Cuando los dispositivos están correctamente inscritos, Intune puede proporcionar información sobre sus características y versiones del sistema.
Por ejemplo, el administrador puede comprobar qué equipos forman parte de la organización.
Además, puede identificar situaciones que requieren revisión.
iOS 27.2.1: políticas de actualización
Microsoft Intune permite configurar políticas de actualización para dispositivos Apple compatibles y administrados.
En los sistemas actuales, Microsoft recomienda utilizar Declarative Device Management (DDM) para las actualizaciones gestionadas.
Este mecanismo permite establecer determinadas versiones y plazos de instalación.
Sin embargo, la disponibilidad de cada función depende del sistema operativo, del método de inscripción y del nivel de administración.
No todos los dispositivos personales admiten las mismas posibilidades que un dispositivo corporativo supervisado.
iOS 27.2.1: dispositivos corporativos y Apple Business Manager
Las organizaciones pueden utilizar Apple Business Manager y los mecanismos de inscripción automatizada para incorporar determinados dispositivos a su administración.
Esto ayuda a establecer configuraciones desde el inicio de su utilización.
Además, facilita aplicar determinadas políticas de seguridad en los dispositivos supervisados.
iOS 27.2.1: políticas de cumplimiento
Una empresa puede definir requisitos sobre versiones mínimas de sistema operativo y otras condiciones compatibles.
Cuando estas políticas se combinan con Microsoft Entra y Acceso Condicional, pueden utilizarse para decidir si determinados dispositivos cumplen los requisitos establecidos para acceder a recursos corporativos.
Sin embargo, esta configuración necesita licencias, permisos y políticas adecuadas.
iOS 27.2.1: dispositivos personales BYOD
BYOD significa Bring Your Own Device, o utilización de dispositivos personales para el trabajo.
En estos casos, es importante separar la protección de la información empresarial de la vida privada del usuario.
Por ejemplo, pueden utilizarse políticas de protección de aplicaciones compatibles para limitar determinadas operaciones con los datos corporativos.
Sin embargo, proteger las aplicaciones empresariales no actualiza automáticamente el sistema operativo del teléfono personal.
La empresa debe evaluar qué controles necesita y cómo informar a los empleados.
Microsoft explica estas opciones en su documentación oficial sobre actualizaciones de Apple mediante Intune.
iOS 27.2.1: por qué actualizar no sustituye la ciberseguridad empresarial
Instalar los parches de Apple es importante.
Sin embargo, una organización también necesita proteger las cuentas, las aplicaciones y la información a la que pueden acceder los dispositivos.
Por tanto, la seguridad debe contemplar varias capas.
Autenticación multifactor
La autenticación multifactor añade verificaciones adicionales a determinados accesos.
Puede reducir ciertos riesgos derivados de contraseñas comprometidas.
Sin embargo, no corrige vulnerabilidades del sistema operativo.
Microsoft Entra y Acceso Condicional
Permiten establecer determinados requisitos para acceder a aplicaciones y servicios corporativos.
Por ejemplo, pueden utilizarse condiciones relacionadas con identidad, dispositivo y aplicación.
No obstante, su funcionamiento depende de las licencias y políticas configuradas.
Protección Endpoint
Las soluciones de seguridad Endpoint pueden ayudar a detectar determinadas amenazas en los sistemas compatibles.
Sin embargo, no sustituyen las actualizaciones de seguridad publicadas por el fabricante.
Además, las capacidades de protección y telemetría varían entre Windows, macOS, Android, iOS y iPadOS.
Seguridad de redes empresariales
Los firewalls, las conexiones remotas y la segmentación de red ayudan a controlar determinadas comunicaciones.
Sin embargo, un firewall no corrige directamente una vulnerabilidad interna de Bluetooth o iMessage.
Por eso, deben combinarse medidas de red y protección de dispositivos.
Monitorización de seguridad
Las plataformas SIEM pueden centralizar determinados registros y facilitar la investigación de acontecimientos relevantes.
Por ejemplo, en entornos compatibles, Wazuh puede recopilar registros de Windows, Windows Server, Linux y macOS.
Además, puede incorporar determinadas fuentes cloud, como Microsoft 365, mediante integraciones configuradas.
Sin embargo, esto no significa que Wazuh supervise automáticamente todas las actividades internas de un iPhone ni que pueda comprobar directamente cada vulnerabilidad de iOS.
iOS 27.2.1: qué sectores empresariales deberían prestar atención
Las actualizaciones de seguridad afectan a cualquier organización que utilice dispositivos Apple para trabajar.
Sin embargo, determinados sectores gestionan información especialmente importante para sus clientes.
iOS 27.2.1 para asesorías contables y laborales
Las asesorías utilizan teléfonos y ordenadores para consultar correo, documentos y aplicaciones empresariales.
Además, pueden gestionar información fiscal y laboral.
Por ello, resulta importante administrar los dispositivos y limitar los accesos a los datos.
iOS 27.2.1 para administraciones de fincas
Los administradores de fincas pueden utilizar móviles para comunicarse con propietarios, proveedores y comunidades.
Además, pueden consultar documentación y aplicaciones de gestión desde fuera de la oficina.
Por tanto, conviene mantener actualizados estos equipos y proteger las cuentas corporativas.
iOS 27.2.1 para despachos de abogados
Los despachos jurídicos trabajan con expedientes y comunicaciones confidenciales.
El uso de teléfonos y Mac puede facilitar el trabajo en movilidad.
Sin embargo, los dispositivos deben mantenerse bajo controles apropiados para reducir riesgos.
iOS 27.2.1 para arquitectura, interiorismo e ingeniería
Los estudios técnicos suelen combinar ordenadores Mac, iPad y otros dispositivos.
Por ejemplo, pueden consultar planos, proyectos, presupuestos y documentación de clientes.
Por ello, conviene aplicar una estrategia común de actualizaciones y protección.
iOS 27.2.1 para constructoras y equipos desplazados
Las constructoras pueden utilizar dispositivos móviles para acceder a proyectos, compartir fotografías y coordinar trabajos.
Además, sus empleados pueden conectarse desde diferentes ubicaciones.
Por tanto, la seguridad debe contemplar el uso de dispositivos en movilidad.
iOS 27.2.1 para profesionales que trabajan desde casa
Los autónomos y pequeños despachos también necesitan proteger sus equipos.
Por ejemplo, un profesional puede utilizar un iPhone personal para acceder al correo empresarial.
Sin embargo, disponer de pocos dispositivos no elimina la necesidad de mantenerlos actualizados.
El tamaño de una empresa no determina la importancia de la información que almacena o consulta desde sus dispositivos.
iOS 27.2.1: cómo puede ayudar GHM Soluciones Informáticas
En GHM Soluciones Informáticas ayudamos a empresas y despachos profesionales a administrar sus infraestructuras tecnológicas y mejorar su seguridad.
Nuestro enfoque combina mantenimiento, administración de dispositivos, protección de identidades y revisión de las configuraciones.
iOS 27.2.1: inventario y revisión de dispositivos
Una empresa necesita saber qué equipos utiliza y qué versiones de sistema operativo tienen instaladas.
Por ello, podemos ayudar a revisar el entorno tecnológico y determinar qué situaciones necesitan atención.
Además, cuando existen herramientas de administración compatibles, estas pueden facilitar determinadas tareas de inventario.
iOS 27.2.1: administración mediante Microsoft Intune
Ayudamos a configurar y gestionar entornos Microsoft Intune.
Por ejemplo, podemos estudiar las necesidades de inscripción, cumplimiento y actualización de dispositivos.
Además, las políticas pueden adaptarse a los modelos corporativos y a determinados escenarios BYOD.
iOS 27.2.1: protección de identidades
En entornos Microsoft 365, trabajamos con mecanismos de seguridad relacionados con Microsoft Entra y el acceso a los recursos corporativos.
Esto permite complementar la seguridad de los dispositivos con controles sobre las cuentas.
iOS 27.2.1: mantenimiento de equipos Mac
También proporcionamos mantenimiento y administración de equipos macOS.
Por ejemplo, podemos revisar actualizaciones, configuraciones y determinadas políticas de seguridad.
Además, cuando corresponde, los equipos pueden gestionarse mediante herramientas compatibles de administración empresarial.
iOS 27.2.1: auditorías de ciberseguridad
Una auditoría puede ayudar a identificar riesgos relacionados con dispositivos, sistemas, accesos y configuraciones.
Por ello, constituye una herramienta útil para establecer prioridades de mejora.
Puedes conocer nuestro servicio de auditoría de ciberseguridad para empresas.
iOS 27.2.1: ¿conviene esperar a iOS 27.3?
Apple ya dispone de versiones beta de iOS 27.3.
Sin embargo, a 21 de noviembre de 2026, la versión estable no forma parte de las actualizaciones generales publicadas por el fabricante.
Además, las funciones que aparecen en versiones beta pueden cambiar antes de su lanzamiento definitivo.
Por tanto, no conviene basar una decisión de seguridad en novedades que todavía no han sido publicadas como versión estable.
iOS 27.2.1: seguridad antes que nuevas funciones
La actualización actual corrige vulnerabilidades documentadas.
Por ello, resulta recomendable instalar la versión compatible que corresponda al dispositivo.
No es necesario esperar a nuevas funciones visuales para aplicar parches de seguridad.
¿Es recomendable instalar una beta en un dispositivo de trabajo?
Con carácter general, las empresas deberían utilizar versiones estables y soportadas en sus dispositivos de producción.
Las versiones beta pueden utilizarse en entornos específicos de prueba, cuando exista una necesidad técnica justificada.
Sin embargo, una beta no debe considerarse automáticamente más adecuada para la seguridad empresarial por tener un número de versión superior.
¿Y si Apple publica otra actualización de seguridad?
La estrategia de mantenimiento debe mantenerse activa.
Cuando aparezca una nueva versión, será necesario revisar sus correcciones, compatibilidad y prioridad de instalación.
La seguridad de los dispositivos no se resuelve con una única actualización. Requiere mantenimiento continuado.
Conclusión: iOS 27.2.1 recuerda que actualizar también es proteger los datos de tu empresa
La llegada de iOS 27.2.1 demuestra la importancia de mantener actualizados los sistemas operativos, incluso cuando las novedades no son visibles para el usuario.
Apple corrigió nueve vulnerabilidades relacionadas con Bluetooth, AirPlay, iMessage, App Intents y otros componentes.
Además, publicó actualizaciones para versiones anteriores de iOS, iPadOS, macOS y watchOS.
Esto permite que determinados dispositivos más antiguos continúen recibiendo correcciones de seguridad.
Sin embargo, no todos los equipos mantienen soporte indefinidamente.
Por eso, las empresas necesitan saber qué dispositivos utilizan, comprobar sus versiones y definir procedimientos para mantenerlos actualizados.
Además, las actualizaciones deben complementarse con otras medidas de protección.
Entre ellas se encuentran la autenticación multifactor, la administración mediante Microsoft Intune, las políticas de acceso y el mantenimiento de los equipos.
Un iPhone actualizado representa una mejora de seguridad. Una empresa que administra profesionalmente todos sus dispositivos dispone de una estrategia mucho más completa.
¿Sabes si los iPhone, iPad y Mac de tu empresa están actualizados?
¿Conoces qué dispositivos todavía reciben parches?
¿Tus empleados acceden a Microsoft 365 desde teléfonos personales?
¿Dispones de una política para exigir versiones seguras?
¿Los equipos Mac reciben mantenimiento profesional?
¿Puedes identificar los dispositivos que necesitan ser sustituidos?
En GHM Soluciones Informáticas ayudamos a asesorías, administraciones de fincas, despachos de abogados, estudios de arquitectura e ingeniería, constructoras y otras pymes a mejorar la administración y protección de su infraestructura.
Solicita una revisión de seguridad de tus dispositivos y descubre cómo Microsoft Intune, la protección de identidades y el mantenimiento profesional pueden ayudar a reducir los riesgos de tu empresa.
Solicita una auditoría de ciberseguridad para tu empresa.
También puedes contactar directamente con GHM Soluciones Informáticas.
Preguntas frecuentes sobre iOS 27.2.1 y las actualizaciones de seguridad de Apple
¿Qué es iOS 27.2.1?
Es una actualización de seguridad de Apple publicada el 9 de noviembre de 2026 para dispositivos iPhone compatibles. Corrige nueve vulnerabilidades documentadas por el fabricante.
¿Cuándo se lanzó iOS 27.2.1?
Apple publicó iOS 27.2.1 el 9 de noviembre de 2026, junto con iPadOS 27.2.1 y otras actualizaciones de seguridad de su ecosistema.
¿Cuántas vulnerabilidades corrige iOS 27.2.1?
El boletín oficial documenta nueve vulnerabilidades identificadas mediante códigos CVE.
¿Qué problemas de seguridad corrige iOS 27.2.1?
Corrige fallos relacionados con Bluetooth, AirPlay, App Intents, iMessage, Brotli, CoreUtils y otros componentes del sistema.
¿Apple ha confirmado ataques que exploten estas nueve vulnerabilidades?
El boletín consultado no afirma que las nueve vulnerabilidades hayan sido explotadas activamente. La existencia de las correcciones justifica actualizar los dispositivos compatibles.
¿Qué iPhone pueden instalar iOS 27.2.1?
Apple indica que está disponible para iPhone 11 y posteriores compatibles. La actualización concreta ofrecida depende del modelo y de su sistema operativo.
¿El iPhone XS recibe actualizaciones de seguridad en noviembre de 2026?
Sí. Apple publicó iOS 18.7.12 para iPhone XS, XS Max y XR, entre otros dispositivos contemplados por los boletines correspondientes.
¿Los iPhone antiguos reciben exactamente las mismas correcciones?
No necesariamente. Las actualizaciones disponibles y las vulnerabilidades corregidas dependen de cada rama del sistema operativo y del modelo compatible.
¿Cómo instalar iOS 27.2.1?
Desde Ajustes, entra en General y selecciona Actualización de software. Instala la versión que aparezca como compatible con tu dispositivo.
¿Es necesario hacer una copia antes de actualizar?
Es recomendable disponer de una copia reciente de la información importante antes de instalar una actualización.
¿iOS 27.2.1 mejora la seguridad de Bluetooth?
Sí. Apple ha publicado correcciones relacionadas con emparejamiento, autorización y gestión de memoria en determinados componentes Bluetooth.
¿La vulnerabilidad de iMessage significa que todas mis conversaciones han sido robadas?
No. El boletín describe situaciones que podrían afectar a la confidencialidad, pero no demuestra que las conversaciones de todos los usuarios hayan sido comprometidas.
¿iOS 27.2.1 también afecta a Siri y Apple Intelligence?
Una de las vulnerabilidades corregidas corresponde a App Intents, una tecnología utilizada en diferentes integraciones del sistema. No debe confundirse con una vulnerabilidad general de todas las funciones de Siri o Apple Intelligence.
¿Qué versiones de macOS se actualizaron en noviembre de 2026?
Apple publicó macOS Golden Gate 27.2.1, macOS Tahoe 26.7.3 y macOS Sequoia 15.8.3.
¿Apple Watch también necesita actualizarse?
Sí. Apple publicó watchOS 27.2.1 y watchOS 26.6.1 para los modelos compatibles con cada versión.
¿Una empresa puede gestionar actualizaciones Apple mediante Microsoft Intune?
Sí. Intune permite administrar determinadas políticas de actualización en dispositivos Apple compatibles y correctamente inscritos, utilizando mecanismos actuales como Declarative Device Management.
¿Microsoft Intune puede actualizar automáticamente cualquier iPhone personal?
No. Las capacidades dependen del método de inscripción, la supervisión y las políticas aplicables. Los dispositivos personales no ofrecen necesariamente las mismas posibilidades que los corporativos supervisados.
¿Un iPhone sin actualizar debería acceder al correo empresarial?
Depende del riesgo y de las políticas de seguridad de la organización. Las empresas pueden establecer versiones mínimas y controles de acceso para reducir la exposición.
¿Una actualización de iOS sustituye el antivirus o las políticas de acceso?
No. Actualizar corrige determinados problemas del sistema, mientras que las medidas de seguridad adicionales cumplen funciones diferentes.
¿Cómo puede GHM Soluciones Informáticas ayudar a proteger los dispositivos Apple de una empresa?
Mediante mantenimiento de equipos, administración de dispositivos compatibles con Microsoft Intune, configuración de controles de identidad, revisión de políticas y auditorías de ciberseguridad adaptadas a cada infraestructura.
