Los indicadores SonicWall analizados durante la semana 45 de 2026 reflejan por qué la seguridad empresarial necesita algo más que instalar un firewall: requiere supervisar los registros, interpretar las alertas y comprobar qué riesgos pueden afectar a los sistemas informáticos.
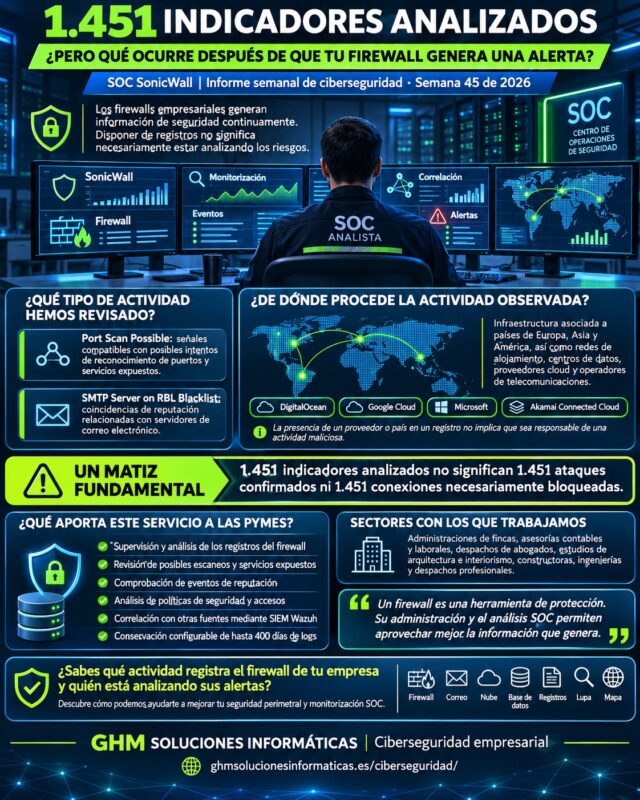
Durante el periodo de seguimiento de esta semana, comprendida entre el 2 y el 8 de noviembre de 2026, el Centro de Operaciones de Seguridad (SOC) de GHM Soluciones Informáticas ha analizado 1.451 indicadores y eventos de seguridad procedentes de firewalls empresariales SonicWall TZ270 y TZ370.
Estos dispositivos forman parte de infraestructuras utilizadas por pequeñas y medianas empresas, asesorías, administraciones de fincas, despachos de abogados, estudios de arquitectura e interiorismo, constructoras, ingenierías y profesionales que desarrollan su actividad desde una vivienda.
Entre las señales relevantes para este informe aparecen dos categorías:
- Port Scan Possible: actividad compatible con un posible reconocimiento de puertos y servicios.
- SMTP Server on RBL Blacklist: coincidencias relacionadas con la reputación de servidores utilizados para comunicaciones de correo electrónico.
Además, el análisis de los orígenes de red permite identificar infraestructura situada geográficamente en distintos países y asociada a proveedores de alojamiento, servicios cloud y telecomunicaciones.
Sin embargo, debemos comenzar por una precisión fundamental:
Los 1.451 indicadores analizados no representan 1.451 intrusiones confirmadas, 1.451 direcciones únicas ni 1.451 ataques necesariamente bloqueados.
La función del SOC consiste precisamente en interpretar estas señales y diferenciar el tráfico automatizado de Internet, las coincidencias de reputación y los acontecimientos que requieren una investigación adicional.
Por razones de seguridad y confidencialidad, esta publicación no incluye direcciones de origen, rangos de red, identidades de clientes ni configuraciones particulares de las infraestructuras administradas.
Nuestro objetivo es mostrar cómo el análisis profesional de los registros puede ayudar a las empresas a reducir riesgos y mejorar su protección.
Indicadores SonicWall: qué significa analizar 1.451 eventos de seguridad
Un firewall empresarial puede registrar numerosos acontecimientos durante su funcionamiento.
Algunos corresponden a conexiones habituales.
Otros reflejan comunicaciones rechazadas, actividades de reconocimiento o coincidencias con mecanismos de reputación.
Por tanto, el número de registros no debe confundirse con el número de ataques exitosos.
En una infraestructura conectada a Internet es normal recibir tráfico automatizado, incluso cuando no existe una amenaza dirigida específicamente contra la organización.
Indicadores SonicWall: qué revisa nuestro SOC
En función del evento y de los registros disponibles, el análisis puede contemplar:
- El tipo de actividad identificada por el firewall.
- El país asociado aproximadamente al origen.
- La red u operador responsable del encaminamiento.
- La reputación disponible del origen.
- La frecuencia y repetición de determinados acontecimientos.
- Los puertos y servicios involucrados.
- Las políticas de seguridad aplicables.
- La acción registrada por el firewall.
- La posible relación con acontecimientos anteriores.
- La necesidad de investigar otros sistemas.
Además, cuando existen integraciones compatibles, determinados registros pueden relacionarse con información de servidores, puestos de trabajo u otras herramientas de seguridad.
Indicadores SonicWall: por qué una alerta necesita contexto
Imaginemos que el firewall registra una posible actividad de exploración de puertos.
Este acontecimiento podría corresponder a una herramienta automática de reconocimiento.
Sin embargo, también podría estar relacionado con una comprobación autorizada o con un patrón que requiere validación.
Por ello, antes de extraer conclusiones conviene comprobar las características de la comunicación y la respuesta aplicada.
La seguridad no mejora simplemente porque aumente el número de alertas. Mejora cuando se identifican aquellas que realmente necesitan atención.
Indicadores SonicWall: qué significa Port Scan Possible
Durante la revisión de la semana 45, una de las categorías consideradas ha sido Port Scan Possible.
SonicWall incluye este evento dentro de los registros asociados a posibles actividades de ataque o reconocimiento.
En términos sencillos, indica que el firewall ha observado un comportamiento que podría estar relacionado con una exploración de puertos.
Indicadores SonicWall: qué es un escaneo de puertos
Los dispositivos conectados a una red utilizan puertos para permitir determinadas comunicaciones.
Por ejemplo, un servidor puede ofrecer servicios web, acceso remoto o aplicaciones empresariales.
Un escaneo de puertos consiste en realizar comprobaciones para conocer qué servicios podrían responder desde una dirección de red.
Estas técnicas también se utilizan legítimamente durante auditorías de ciberseguridad.
Sin embargo, pueden formar parte de las fases iniciales de preparación de un ataque.
Indicadores SonicWall: qué buscan los sistemas de reconocimiento
Dependiendo del objetivo, una exploración podría intentar identificar:
Accesos remotos: servicios destinados a conectarse a sistemas empresariales.
Servidores web: aplicaciones publicadas para clientes o empleados.
Servicios administrativos: interfaces de administración de dispositivos o aplicaciones.
Aplicaciones empresariales: herramientas accesibles desde Internet.
Servicios de comunicación: recursos utilizados para intercambiar información.
No obstante, un posible escaneo no demuestra que ninguno de estos servicios estuviera abierto.
Tampoco confirma que el atacante haya conseguido entrar.
Indicadores SonicWall: qué ocurriría si el tráfico no estuviera restringido
Si una organización publica servicios innecesariamente y no aplica controles adecuados, una exploración podría facilitar información sobre su superficie de exposición.
Posteriormente, un tercero podría intentar aprovechar una vulnerabilidad conocida o utilizar credenciales comprometidas.
Sin embargo, el hecho de recibir un escaneo no implica automáticamente una intrusión posterior.
Para que exista un compromiso deben concurrir otras condiciones, como una debilidad explotable o un acceso no autorizado.
Indicadores SonicWall: cómo reducir los riesgos de escaneo
Una estrategia adecuada incluye revisar periódicamente los servicios publicados.
Además, conviene:
- Evitar la exposición innecesaria de interfaces administrativas.
- Mantener actualizados los sistemas accesibles desde Internet.
- Utilizar VPN y controles de autenticación apropiados.
- Restringir los permisos de acceso.
- Revisar las reglas de entrada del firewall.
- Comprobar las políticas de NAT.
- Analizar actividades repetitivas o inesperadas.
Un firewall correctamente administrado ayuda a controlar qué servicios resultan accesibles, mientras que el análisis SOC permite revisar las señales que aparecen en sus registros.
Indicadores SonicWall: qué significa SMTP Server on RBL Blacklist
La segunda categoría relevante de este informe es SMTP Server on RBL Blacklist.
Este evento pertenece a las funciones de reputación de correo electrónico de SonicWall.
Una RBL, siglas de Real-time Blackhole List, es una lista que permite consultar si una dirección asociada a un servidor de correo presenta determinados antecedentes o indicadores de reputación negativa.
Indicadores SonicWall: qué puede provocar una coincidencia RBL
Un servidor SMTP puede aparecer en estas listas por diferentes circunstancias.
Por ejemplo:
- Envío de correo no deseado.
- Actividades relacionadas con spam.
- Uso abusivo de una infraestructura.
- Configuraciones incorrectas.
- Problemas históricos de reputación.
- Actividad maliciosa de otro usuario de infraestructura compartida.
Sin embargo, aparecer en una RBL no significa necesariamente que el servidor esté infectado en el momento de la consulta.
Tampoco identifica por sí solo al responsable del posible abuso.
Indicadores SonicWall: ¿significa que nuestra empresa está en una lista negra?
No.
El evento puede estar relacionado con un servidor SMTP consultado durante una comunicación.
Por tanto, no debe interpretarse automáticamente como un problema de reputación del dominio o del servidor de correo de la empresa protegida.
Para conocer el significado concreto es necesario revisar la dirección implicada, el sentido de la conexión y los registros correspondientes.
Indicadores SonicWall: qué podría ocurrir sin filtros de reputación
Cuando una infraestructura recibe correo SMTP directamente y no dispone de controles adecuados, puede aumentar su exposición a mensajes procedentes de servidores con mala reputación.
Entre las posibles consecuencias se encuentran:
- Mayor recepción de spam.
- Intentos de phishing.
- Mensajes de suplantación.
- Enlaces a páginas fraudulentas.
- Archivos adjuntos maliciosos.
- Saturación de determinadas bandejas o servicios.
Sin embargo, una coincidencia RBL no demuestra que se haya recibido alguno de estos mensajes.
Además, otras capas de protección del correo pueden intervenir antes o después del firewall.
Indicadores SonicWall: detección no siempre significa bloqueo
Esta distinción resulta especialmente importante.
SonicWall documenta por separado el evento SMTP Server on RBL Blacklist y los registros que indican expresamente el descarte de conexiones entrantes o salientes.
Por tanto, para afirmar que una comunicación fue bloqueada, debe comprobarse la acción registrada y la configuración correspondiente.
La documentación oficial de eventos de SonicWall permite identificar estas categorías.
Además, la documentación del filtrado RBL explica cómo se consultan las listas de reputación y cómo pueden configurarse sus acciones.
Nuestro SOC no considera que una coincidencia de reputación sea automáticamente un correo malicioso recibido ni un ataque bloqueado.
Indicadores SonicWall: riesgos empresariales si no se aplican controles adecuados
Los dos tipos de evento analizados representan situaciones diferentes.
Sin embargo, ambos permiten explicar por qué es importante mantener una seguridad perimetral correctamente configurada.
| Categoría | Qué indica | Riesgo potencial sin controles adecuados |
|---|---|---|
| Port Scan Possible | Posible exploración o reconocimiento de servicios | Identificación de recursos expuestos que podrían ser objetivo de intentos posteriores |
| SMTP Server on RBL Blacklist | Coincidencia de un servidor SMTP con una lista de reputación | Mayor exposición a comunicaciones de correo no deseadas cuando no existen otros filtros eficaces |
Indicadores SonicWall: de la exploración al intento de acceso
Si un tercero identifica un servicio publicado, podría intentar acceder a él.
Sin embargo, el éxito dependerá de las credenciales, las vulnerabilidades y los controles existentes.
Por tanto, no sería correcto afirmar que cada escaneo detectado acabará provocando una intrusión.
Indicadores SonicWall: del correo no deseado al fraude
Los mensajes de spam y phishing pueden utilizarse para intentar obtener contraseñas o inducir pagos fraudulentos.
Sin embargo, la presencia de un servidor en una RBL no demuestra que un mensaje fraudulento haya llegado a un usuario.
Por eso, el análisis debe combinar reputación, configuración y evidencia real del correo.
Indicadores SonicWall: prevenir sin bloquear indiscriminadamente
Bloquear direcciones o proveedores completos sin estudiar su función puede interrumpir servicios legítimos.
Por ejemplo, una empresa puede depender de plataformas cloud que utilizan grandes redes internacionales.
Por tanto, las restricciones deben establecerse de forma proporcionada y comprobar su efecto.
La protección empresarial consiste en reducir riesgos sin perjudicar innecesariamente los servicios que el negocio necesita para trabajar.
Indicadores SonicWall: geolocalización de los orígenes analizados en la semana 45
La revisión de los orígenes facilitados permite observar referencias geográficas asociadas a Europa, Asia y América.
Las consultas de geolocalización y redes identifican infraestructura asociada, entre otros países, a:
| Zona geográfica | Países identificados de forma orientativa | Tipo de infraestructura observada |
|---|---|---|
| Europa | Bélgica, Países Bajos, Rumanía y Reino Unido | Plataformas cloud, centros de datos y alojamiento |
| Asia y área euroasiática | Singapur y Turquía | Infraestructura cloud y alojamiento especializado |
| América | Estados Unidos y Brasil | Redes cloud, proveedores de alojamiento y operadores de telecomunicaciones |
Esta relación resume países observados en las consultas verificables; no representa una distribución porcentual de los 1.451 eventos.
Además, las bases de geolocalización pueden discrepar sobre una misma red o mostrar países distintos para su registro administrativo y su ubicación estimada.
Indicadores SonicWall: qué significa el país asociado a una dirección
Una dirección de Internet puede estar asociada a un centro de datos situado en un país determinado.
Sin embargo, la persona que utiliza ese servidor podría encontrarse en otro lugar.
Por ejemplo, un operador podría contratar una máquina virtual en una región cloud sin residir físicamente allí.
Además, existen redes proxy, VPN y servicios internacionales que dificultan identificar el origen real de una actividad.
Por tanto, el país asociado a una dirección no demuestra la nacionalidad ni la ubicación física del responsable.
Indicadores SonicWall: por qué no publicamos las direcciones
Las direcciones de origen son útiles para investigaciones técnicas y comprobaciones de reputación.
Sin embargo, su divulgación no resulta necesaria para explicar a los clientes las capacidades del servicio.
Además, publicar una dirección de forma descontextualizada podría asociar incorrectamente a un operador legítimo con una actividad maliciosa.
Por eso, este resumen presenta países y categorías de infraestructura, sin divulgar los identificadores técnicos analizados.
Indicadores SonicWall: proveedores de hosting y servicios cloud identificados
Las comprobaciones de red muestran que parte de los orígenes pertenece a infraestructuras comerciales de alojamiento y servicios cloud.
Entre las asociaciones verificables aparecen redes operadas por DigitalOcean, Google Cloud, Microsoft y Akamai Connected Cloud, además de otros operadores especializados y proveedores regionales.
También se identifican direcciones pertenecientes a redes de telecomunicaciones.
Indicadores SonicWall: por qué aparecen centros de datos
Los centros de datos ofrecen servidores y servicios a empresas, desarrolladores, administradores e investigadores.
Por tanto, es habitual que una infraestructura de alojamiento genere tráfico hacia distintos destinos de Internet.
Ese tráfico puede responder a actividades legítimas, comprobaciones automatizadas o usos no autorizados.
La presencia de un proveedor cloud en un registro no significa que ese proveedor haya organizado un ataque.
Indicadores SonicWall: las plataformas también pueden albergar sistemas comprometidos
En determinados casos, un servidor contratado legítimamente puede quedar comprometido.
Asimismo, terceros pueden utilizar recursos alquilados para ejecutar herramientas automatizadas.
Sin embargo, identificar al operador de la red no permite atribuir automáticamente responsabilidad al propietario de la plataforma.
Por eso, es necesario diferenciar el proveedor de alojamiento, el posible cliente que utiliza el recurso y el comportamiento realmente registrado.
Indicadores SonicWall: los operadores de telecomunicaciones también aparecen
No todos los orígenes están asociados a grandes centros de datos.
En el conjunto revisado también aparecen operadores de conectividad y telecomunicaciones.
Por tanto, la actividad no debe describirse exclusivamente como tráfico procedente de servidores cloud.
Además, una conexión residencial o empresarial puede verse comprometida y utilizarse sin autorización de su propietario.
Indicadores SonicWall: por qué el SOC analiza operador y reputación
La identificación del operador ayuda a contextualizar una comunicación.
Sin embargo, debe combinarse con otros factores:
- Tipo de evento.
- Comportamiento observado.
- Servicio de destino.
- Frecuencia de las conexiones.
- Antigüedad de la información de reputación.
- Resultado de las políticas de seguridad.
- Relación con otros registros disponibles.
La geolocalización es una herramienta de apoyo, no un mecanismo suficiente para determinar si existe una amenaza.
Indicadores SonicWall: cómo protegemos las redes empresariales con TZ270 y TZ370
Los firewalls SonicWall TZ270 y TZ370 son equipos de seguridad perimetral que pueden formar parte de una estrategia de protección empresarial.
Su utilidad depende de la configuración aplicada, de los servicios habilitados y de las necesidades de la organización.
Indicadores SonicWall: control del tráfico entrante
Una política adecuada permite establecer qué conexiones pueden acceder a determinados recursos.
Por ejemplo, una empresa puede necesitar publicar una aplicación concreta sin permitir acceso directo a todos sus servidores.
Por tanto, es importante revisar regularmente las reglas y eliminar permisos innecesarios.
Indicadores SonicWall: control de comunicaciones salientes
Las conexiones desde la red interna también pueden necesitar políticas de seguridad.
Además, los registros pueden ayudar a estudiar determinados comportamientos inesperados.
Indicadores SonicWall: protección de accesos remotos
Cuando una organización necesita conexiones remotas, conviene utilizar mecanismos adecuados de autenticación y autorización.
Por ejemplo, una VPN correctamente configurada puede evitar exponer directamente determinados servicios administrativos.
Sin embargo, la VPN también requiere mantenimiento y actualización.
Indicadores SonicWall: segmentación de redes
Una empresa puede disponer de redes separadas para empleados, servidores, invitados y dispositivos conectados.
Las políticas del firewall pueden limitar las comunicaciones entre estos segmentos.
De este modo, se reduce la exposición innecesaria de los sistemas más importantes.
Indicadores SonicWall: actualización y mantenimiento
Las configuraciones de seguridad necesitan revisión periódica.
Además, los dispositivos deben mantenerse dentro de versiones con soporte y recibir las correcciones pertinentes.
Disponer de un firewall profesional es importante, pero su verdadero valor depende de la administración y del seguimiento técnico.
Indicadores SonicWall: correlación de eventos con SIEM Wazuh y análisis SOC
Una empresa puede disponer de un firewall que genera registros de red y de ordenadores que registran acontecimientos del sistema.
Sin embargo, analizar estas fuentes por separado puede dificultar la investigación de determinadas situaciones.
Por ello, la integración de registros compatibles mediante SIEM Wazuh permite enriquecer el contexto disponible.
Indicadores SonicWall: relacionar firewall y sistemas empresariales
Imaginemos un ejemplo hipotético.
Primero, el firewall registra una actividad de reconocimiento.
Después, un servidor registra intentos de autenticación que requieren atención.
Finalmente, aparece un cambio administrativo inesperado en uno de los servicios supervisados.
Estos acontecimientos no prueban automáticamente una intrusión.
Sin embargo, cuando existen registros suficientes y pueden relacionarse correctamente, justifican una revisión más completa.
Indicadores SonicWall: qué aporta Wazuh
SIEM Wazuh permite centralizar registros compatibles y aplicar reglas de análisis.
En función de las fuentes integradas, puede incorporar información de:
- Firewalls y otros dispositivos de red.
- Sistemas Windows y Windows Server.
- Sistemas Linux y macOS.
- Determinadas fuentes de Microsoft 365.
- Servidores y aplicaciones empresariales.
- Sistemas de almacenamiento compatibles.
- Otras herramientas de seguridad que proporcionen registros adecuados.
Además, pueden configurarse reglas personalizadas de correlación.
Indicadores SonicWall: qué aporta nuestro SOC
El SOC complementa la plataforma mediante la revisión de los eventos relevantes.
Por ejemplo, una alerta puede contrastarse con las políticas aplicadas y con otra información disponible.
Además, el análisis permite identificar posibles falsas alarmas y situaciones que requieren comprobaciones adicionales.
No se trata de sumar alertas procedentes de diferentes herramientas, sino de comprender qué relación tienen y qué importancia presentan para la empresa.
Indicadores SonicWall: hasta 400 días de registros para investigar
En GHM Soluciones Informáticas trabajamos con políticas de conservación configurables de hasta 400 días de logs, según las fuentes integradas y el servicio contratado.
Este histórico puede facilitar la investigación de acontecimientos anteriores, auditorías de seguridad y revisiones técnicas.
Sin embargo, no significa que todos los registros permanezcan almacenados automáticamente durante ese periodo.
La conservación requiere configuración, recursos y una política adecuada.
Indicadores SonicWall: protección adaptada a cada sector profesional
La seguridad empresarial debe responder a las necesidades de cada actividad.
Por ello, una configuración apropiada para una asesoría puede no ser exactamente igual a la de un estudio de ingeniería o una constructora.
Indicadores SonicWall: administraciones de fincas
Las administraciones de fincas trabajan con documentación económica, contratos, comunicaciones y datos de comunidades de propietarios.
Por tanto, necesitan proteger los equipos, las aplicaciones de gestión y los accesos remotos.
Además, resulta conveniente revisar los servicios publicados y las conexiones permitidas entre redes.
Indicadores SonicWall: asesorías contables
Las asesorías contables dependen de aplicaciones, documentación fiscal y sistemas de intercambio de información.
Una interrupción informática puede afectar a sus tareas habituales.
Por ello, conviene combinar seguridad perimetral con protección Endpoint, mantenimiento y copias de seguridad.
Indicadores SonicWall: asesorías laborales
Las asesorías laborales gestionan nóminas, contratos y documentación profesional.
Por tanto, la seguridad de las identidades y las comunicaciones resulta especialmente importante.
Asimismo, conviene revisar qué equipos y usuarios pueden acceder a los sistemas utilizados.
Indicadores SonicWall: despachos de abogados
Los despachos jurídicos necesitan proteger expedientes, comunicaciones y documentación confidencial.
Además, pueden utilizar accesos remotos y herramientas de colaboración.
Por ello, las políticas del firewall deben complementarse con controles sobre las cuentas y los dispositivos.
Indicadores SonicWall: estudios de arquitectura e interiorismo
Estos negocios suelen utilizar estaciones de trabajo, aplicaciones especializadas y almacenamiento compartido.
Además, pueden intercambiar archivos de gran tamaño con colaboradores y clientes.
Por tanto, conviene revisar la segmentación y los mecanismos de acceso a sus recursos.
Indicadores SonicWall: constructoras
Las constructoras pueden conectar oficinas, trabajadores desplazados y sistemas de gestión de proyectos.
En consecuencia, los accesos remotos y las conexiones entre ubicaciones necesitan políticas adecuadas.
Indicadores SonicWall: desarrollos de ingeniería
Las empresas de ingeniería pueden utilizar servidores, estaciones técnicas y aplicaciones especializadas.
Por ello, la exposición de servicios y la separación entre redes deben adaptarse a sus necesidades operativas.
Indicadores SonicWall: despachos profesionales en viviendas
Trabajar desde una vivienda no significa que la información profesional deba compartir libremente la misma red con los dispositivos domésticos.
Cuando sea necesario, conviene separar los equipos de trabajo y limitar las comunicaciones con otros dispositivos.
Además, las conexiones a servicios corporativos deben mantenerse correctamente protegidas.
Cada actividad profesional presenta riesgos diferentes. La protección debe diseñarse para su infraestructura y mantenerse bajo seguimiento.
Indicadores SonicWall: por qué un firewall necesita administración y seguimiento SOC
Instalar un firewall es solamente una parte del trabajo.
Con el tiempo pueden cambiar los servicios utilizados, las aplicaciones, las conexiones remotas y las necesidades de los empleados.
Por tanto, las políticas de seguridad requieren mantenimiento.
Indicadores SonicWall: revisar las reglas
Una regla creada para una necesidad temporal puede permanecer activa después de dejar de utilizarse.
Por ello, conviene revisar periódicamente qué conexiones siguen siendo necesarias.
Indicadores SonicWall: comprobar los servicios expuestos
Las aplicaciones y servicios publicados deberían mantenerse inventariados.
Además, es importante revisar sus actualizaciones y mecanismos de autenticación.
Indicadores SonicWall: analizar tendencias y cambios
Los registros pueden ayudar a estudiar si aparecen nuevas categorías de actividad o si determinadas señales se repiten.
Sin embargo, para comparar periodos correctamente deben utilizarse criterios consistentes.
Indicadores SonicWall: interpretar los falsos positivos
Algunas alertas pueden responder a comportamientos legítimos.
Por ejemplo, una herramienta autorizada puede generar conexiones que se parezcan a un reconocimiento de puertos.
Por ello, el análisis evita establecer conclusiones únicamente a partir del nombre de un evento.
Indicadores SonicWall: documentar las mejoras
El seguimiento permite identificar configuraciones que requieren revisión.
Además, facilita documentar las decisiones técnicas y comprobar posteriormente si siguen siendo adecuadas.
Un firewall administrado profesionalmente no es un dispositivo que se instala y se olvida. Forma parte de un proceso continuo de seguridad.
Indicadores SonicWall: qué diferencia existe entre detectar, bloquear e investigar
Estos tres conceptos aparecen con frecuencia en las conversaciones sobre ciberseguridad.
Sin embargo, tienen significados diferentes.
Indicadores SonicWall: detectar
Detectar significa reconocer un acontecimiento o comportamiento.
Por ejemplo, el firewall puede generar una alerta relacionada con una posible exploración de puertos.
Sin embargo, la alerta no demuestra por sí sola que exista un ataque exitoso.
Indicadores SonicWall: bloquear
Bloquear significa que una política o mecanismo de seguridad ha impedido una comunicación o acción concreta.
Para afirmarlo, es necesario disponer de información que permita verificar esa actuación.
Por ejemplo, determinados eventos de SonicWall registran expresamente conexiones descartadas.
Indicadores SonicWall: investigar
Investigar consiste en analizar las circunstancias y determinar si existen indicios suficientes de una incidencia.
Por ejemplo, puede requerir estudiar registros del firewall, de un servidor y de una identidad empresarial.
Además, permite diferenciar actividad habitual, falsos positivos y situaciones que necesitan medidas correctoras.
Los 1.451 indicadores de la semana 45 representan actividad revisada por nuestro SOC. No deben presentarse como ataques exitosos ni como bloqueos confirmados sin evidencia individual.
Indicadores SonicWall: cómo puede ayudar GHM Soluciones Informáticas a tu empresa
En GHM Soluciones Informáticas ayudamos a las pequeñas y medianas empresas a mejorar la seguridad de sus redes y sistemas.
Nuestro enfoque combina administración técnica, supervisión y análisis profesional de los acontecimientos relevantes.
Indicadores SonicWall: firewalls empresariales
Trabajamos con soluciones SonicWall para administrar políticas de seguridad perimetral y controlar las comunicaciones de las redes empresariales.
Además, revisamos las configuraciones conforme a las necesidades y características de cada entorno.
Indicadores SonicWall: auditorías de ciberseguridad
Mediante nuestras auditorías de ciberseguridad para empresas ayudamos a identificar riesgos relacionados con sistemas, accesos y servicios publicados.
Por tanto, las empresas pueden disponer de una referencia para priorizar medidas de mejora.
Indicadores SonicWall: protección de ordenadores y servidores
Complementamos la seguridad del firewall con protección Endpoint y administración de los equipos empresariales.
Asimismo, el mantenimiento ayuda a revisar actualizaciones y configuraciones.
Indicadores SonicWall: Microsoft 365 y seguridad de identidades
Ayudamos a administrar servicios de Microsoft 365, identidades y dispositivos mediante herramientas compatibles.
Esto permite complementar los controles de red con políticas sobre los usuarios y equipos que acceden a la información.
Indicadores SonicWall: SIEM Wazuh y SOC
Nuestro servicio SIEM Wazuh para empresas permite centralizar registros compatibles y establecer reglas de correlación.
Además, el SOC analiza los eventos relevantes para facilitar la investigación de posibles incidencias.
Indicadores SonicWall: seguridad adaptada a pymes
Trabajamos con organizaciones de distintos sectores profesionales, adaptando los controles a sus necesidades tecnológicas.
El objetivo es ayudar a las empresas a conocer sus riesgos, proteger sus servicios y disponer de información útil para actuar cuando sea necesario.
Conclusión: 1.451 indicadores SonicWall analizados y una lección para la seguridad empresarial
Durante la semana 45 de 2026, nuestro SOC ha analizado 1.451 indicadores y eventos de seguridad registrados en infraestructuras con firewalls SonicWall TZ270 y TZ370.
Entre las señales revisadas figuran posibles actividades de reconocimiento de puertos y coincidencias de reputación de servidores SMTP.
Además, el análisis de los orígenes refleja una distribución geográfica internacional y la participación de infraestructura perteneciente a proveedores cloud, alojamiento y telecomunicaciones.
Sin embargo, la conclusión más importante no es la procedencia geográfica.
Tampoco consiste en afirmar que todas las señales correspondan a ataques.
La verdadera aportación del SOC es convertir la información del firewall en un análisis que permita identificar riesgos y mejorar las medidas de protección.
Para ello, resulta importante:
- Revisar los servicios expuestos a Internet.
- Mantener actualizados los sistemas.
- Proteger correctamente los accesos remotos.
- Administrar las políticas del firewall.
- Analizar las alertas en su contexto.
- Correlacionar registros cuando las fuentes están integradas.
- Conservar información histórica para investigaciones y auditorías.
- Documentar las necesidades de mejora.
Una empresa puede disponer de un firewall profesional y seguir necesitando supervisión.
Porque tener seguridad instalada no es lo mismo que comprobar continuamente si está ofreciendo la protección adecuada.
¿Sabes qué actividad registra el firewall de tu empresa?
¿Conoces los servicios que tienes publicados en Internet?
¿Alguien analiza las alertas y comprueba si las conexiones sospechosas han sido bloqueadas?
¿Dispones de registros suficientes para investigar un incidente?
En GHM Soluciones Informáticas ayudamos a proteger administraciones de fincas, asesorías, despachos profesionales, empresas de arquitectura e ingeniería, constructoras y otras pymes mediante firewalls empresariales, auditorías y análisis SOC.
Solicita una valoración de la seguridad de tu red y descubre cómo podemos mejorar su protección y supervisión.
Contacta con GHM Soluciones Informáticas.
Preguntas frecuentes sobre indicadores SonicWall y análisis SOC
¿Qué son los indicadores SonicWall?
Son eventos y señales registrados por dispositivos SonicWall que pueden aportar información sobre conexiones, reputación y posibles actividades de seguridad. Su interpretación depende de los detalles disponibles.
¿Cuántos indicadores SonicWall analizó GHM durante la semana 45 de 2026?
El SOC de GHM Soluciones Informáticas analizó 1.451 indicadores y eventos de seguridad dentro del periodo semanal de seguimiento.
¿Los 1.451 indicadores SonicWall significan 1.451 ataques?
No. La cifra corresponde a señales analizadas. No demuestra que existan 1.451 intrusiones confirmadas ni que todas las comunicaciones hayan sido bloqueadas.
¿Qué significa Port Scan Possible en SonicWall?
Es un evento que indica un comportamiento compatible con una posible exploración de puertos. No confirma por sí solo que exista una intrusión ni que el destino tenga servicios vulnerables.
¿Qué significa SMTP Server on RBL Blacklist en SonicWall?
Indica que un servidor SMTP coincide con una lista de reputación RBL. La coincidencia requiere contexto y no demuestra automáticamente que la empresa esté comprometida.
¿Un indicador SonicWall confirma que el firewall bloqueó una conexión?
No necesariamente. Para confirmar el bloqueo deben comprobarse el tipo de registro, la acción documentada y las políticas aplicables.
¿Por qué aparecen proveedores cloud en los indicadores SonicWall?
Porque numerosos servicios y herramientas utilizan infraestructuras alojadas en centros de datos. El tráfico puede ser legítimo, automatizado o malicioso, según las circunstancias.
¿La geolocalización de los indicadores SonicWall identifica al atacante?
No. La geolocalización aproxima el país asociado a una dirección o red, pero no identifica necesariamente a la persona que utiliza la conexión.
¿Qué países aparecen en el análisis de indicadores SonicWall de la semana 45?
Entre las ubicaciones aproximadas verificables aparecen Bélgica, Países Bajos, Rumanía, Reino Unido, Turquía, Singapur, Estados Unidos y Brasil. No representan necesariamente la ubicación física de los responsables.
¿Es recomendable bloquear todos los países que aparecen en los indicadores SonicWall?
No de forma indiscriminada. Las restricciones geográficas deben responder a necesidades reales y comprobar su impacto, ya que podrían interrumpir servicios legítimos.
¿Qué riesgos puede revelar un escaneo de puertos?
Puede indicar intentos de identificar servicios publicados. Si existen aplicaciones vulnerables o accesos inseguros, podrían convertirse posteriormente en objetivos de ataque.
¿Una coincidencia RBL significa que se ha recibido phishing?
No. Una coincidencia de reputación SMTP no acredita por sí sola que un mensaje fraudulento haya llegado a un usuario.
¿Qué ventajas ofrecen SonicWall TZ270 y TZ370 para las pymes?
Pueden proporcionar controles de seguridad perimetral, reglas de comunicación y mecanismos de supervisión según la configuración y servicios habilitados.
¿Qué diferencia existe entre firewall SonicWall y análisis SOC?
El firewall aplica políticas y registra acontecimientos. El SOC analiza las señales relevantes, comprueba su contexto e investiga situaciones que requieren atención.
¿Se pueden relacionar los indicadores SonicWall con SIEM Wazuh?
Sí, cuando existen integraciones compatibles y registros adecuados. Esta correlación puede ayudar a investigar actividades que aparecen en distintos sistemas.
¿Para qué sirve almacenar hasta 400 días de registros de seguridad?
Puede facilitar auditorías e investigaciones de acontecimientos anteriores. Requiere una política de conservación configurada y depende de las fuentes integradas.
¿Qué empresas pueden beneficiarse del servicio SOC de GHM?
Asesorías contables y laborales, administraciones de fincas, despachos de abogados, estudios de arquitectura, interiorismo e ingeniería, constructoras y otras pymes.
¿Cómo puede GHM Soluciones Informáticas mejorar la seguridad de una empresa?
Mediante auditorías, administración de firewalls SonicWall, protección Endpoint, seguridad de identidades y dispositivos, mantenimiento informático y monitorización SIEM Wazuh con análisis SOC.
