Una nueva vulnerabilidad FortiMail requiere atención inmediata de las organizaciones que utilizan el gateway de correo electrónico de Fortinet.
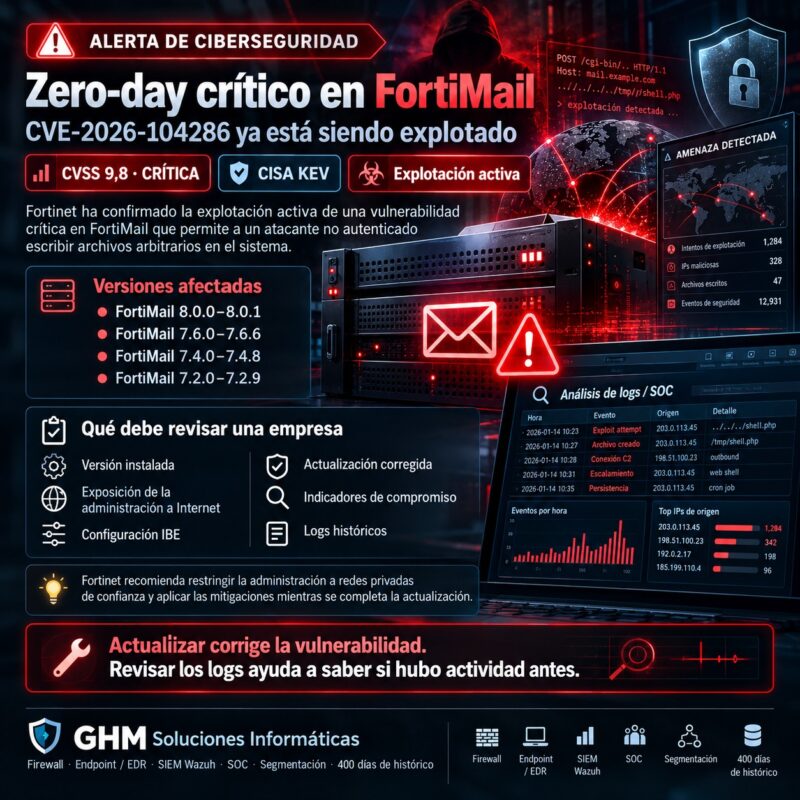
El fallo, identificado como CVE-2026-104286, tiene una puntuación CVSS 9,8 — Crítica y permite que un atacante no autenticado pueda escribir archivos arbitrarios en el sistema subyacente mediante solicitudes HTTP o HTTPS especialmente manipuladas.
El problema es especialmente importante porque ya no estamos únicamente ante una vulnerabilidad teórica.
Fortinet ha confirmado explotación activa.
Además, CISA incorporó CVE-2026-104286 a su catálogo Known Exploited Vulnerabilities (KEV) el 1 de octubre de 2026.
Por tanto, cualquier empresa que utilice FortiMail debería comprobar inmediatamente:
versión + exposición de administración + configuración IBE + posibles indicadores de compromiso.
Vulnerabilidad FortiMail CVE-2026-104286: ¿qué está ocurriendo?
CVE-2026-104286 combina dos problemas de seguridad relacionados con el tratamiento de rutas y caracteres especiales.
Fortinet describe:
- una restricción incorrecta de rutas a directorios;
- neutralización inadecuada de caracteres NULL.
En determinadas circunstancias, un atacante remoto que no haya iniciado sesión puede enviar peticiones específicamente construidas y conseguir:
escribir archivos en ubicaciones no previstas del sistema.
Esto tiene especial gravedad porque el ataque:
❌ no necesita inicialmente una cuenta válida;
❌ no necesita conocer una contraseña;
❌ puede realizarse remotamente si la superficie vulnerable está accesible.
Por ello obtiene:
CVSS 9,8 sobre 10.
Vulnerabilidad FortiMail: escribir archivos arbitrarios no significa simplemente guardar un documento
La expresión:
“arbitrary file write”
puede parecer menos grave que:
“ejecución remota de código”.
Sin embargo, escribir un archivo en una ubicación controlada por un atacante puede convertirse en un paso crítico.
Dependiendo de:
- ubicación;
- permisos;
- procesos;
- configuración;
podría permitir modificar componentes utilizados posteriormente por el propio sistema.
Por tanto, una escritura arbitraria de archivos puede convertirse en una vía para conseguir:
persistencia
o:
ejecución posterior de código.
Precisamente por eso este tipo de vulnerabilidad recibe una severidad tan alta.
¿Qué versiones están afectadas por la vulnerabilidad FortiMail?
El aviso incluye varias ramas recientes de FortiMail.
FortiMail 8.0
Afectadas:
8.0.0 a 8.0.1
Corrección indicada:
actualizar a 8.0.2 o superior cuando esté disponible.
FortiMail 7.6
Afectadas:
7.6.0 a 7.6.6
Corrección:
7.6.7 o superior.
FortiMail 7.4
Afectadas:
7.4.0 a 7.4.8
Corrección:
7.4.9 o superior.
FortiMail 7.2
Afectadas:
7.2.0 a 7.2.9
Fortinet recomienda migrar a:
7.4 o una rama posterior corregida.
Por tanto, no debemos asumir:
“FortiMail se actualiza automáticamente y ya estará corregido”.
Es necesario verificar la versión instalada.
Vulnerabilidad FortiMail: la explotación activa cambia la prioridad
Hay una diferencia enorme entre:
vulnerabilidad publicada
y:
vulnerabilidad explotada activamente.
En el primer escenario sabemos que existe una debilidad.
En el segundo sabemos además que:
ya existen atacantes utilizándola contra sistemas reales.
CISA incorporó CVE-2026-104286 a su catálogo KEV precisamente por existir evidencia de explotación.
Esto aumenta significativamente la prioridad del incidente.
¿Qué es el catálogo CISA KEV?
KEV significa:
Known Exploited Vulnerabilities.
Es un catálogo mantenido por CISA que recoge vulnerabilidades para las que existe evidencia de explotación conocida.
Por tanto:
estar en KEV no significa solamente que existe un exploit.
Significa que la vulnerabilidad ha sido observada siendo utilizada.
Para las agencias federales civiles estadounidenses afectadas, CISA estableció en este caso como fecha límite de remediación:
4 de octubre de 2026.
Aunque una empresa española no tenga esa obligación administrativa:
la urgencia técnica sigue siendo perfectamente relevante.
Vulnerabilidad FortiMail: Fortinet recomienda aplicar mitigaciones inmediatamente
En determinadas ramas todavía puede ser necesario recurrir temporalmente a medidas de mitigación hasta disponer de la actualización correspondiente.
Fortinet recomienda, entre otras acciones:
Deshabilitar temporalmente IBE
Desde CLI:
config system encryption ibe
    set status disable
end
Esta medida debe evaluarse antes en función del uso que la empresa realice de Identity-Based Encryption (IBE).
Una mitigación de seguridad puede afectar a una función utilizada por la organización.
Por tanto:
aplicar mitigación + comprobar funcionamiento.
Vulnerabilidad FortiMail: no exponga la administración directamente a Internet
Fortinet también recomienda:
deshabilitar el acceso de administración desde Internet
o restringirlo únicamente a:
redes privadas de confianza.
Esta debería ser además una buena práctica permanente.
Una interfaz de administración de infraestructura crítica no debería estar disponible universalmente en Internet si no existe una necesidad técnica.
Siempre que sea posible:
Internet
↓
🔥 Firewall
↓
🔐 VPN / acceso controlado
↓
🛡️ Red administrativa
↓
📧 FortiMail
Este modelo reduce considerablemente la superficie disponible para un atacante.
Una interfaz de administración expuesta aumenta la superficie de ataque
Imagine dos escenarios.
Escenario A
La interfaz responde desde cualquier dirección de Internet.
Un atacante puede:
- descubrirla;
- identificar el producto;
- buscar la versión;
- intentar vulnerabilidades.
Escenario B
La administración solamente responde desde:
una red administrativa o VPN.
Ahora el atacante necesita superar previamente otra barrera.
Eso no elimina todas las vulnerabilidades.
Pero reduce:
la superficie de ataque.
Vulnerabilidad FortiMail: ¿es suficiente instalar la actualización?
Actualizar es la prioridad.
Pero existe una cuestión adicional cuando hablamos de una vulnerabilidad:
ya explotada.
Instalar el parche responde a:
¿Cómo evitamos nuevas explotaciones?
Pero no responde automáticamente a:
¿Nuestro FortiMail fue atacado antes de actualizar?
Son preguntas diferentes.
Parchear no demuestra que el sistema estuviera limpio
Imagine:
1 de octubre
La vulnerabilidad está siendo explotada.
2 de octubre
Actualizamos FortiMail.
El sistema ya no debería ser vulnerable al mismo fallo.
Perfecto.
Pero todavía necesitamos valorar:
¿qué ocurrió antes de la actualización?
Si el dispositivo estaba:
- afectado;
- expuesto;
- accesible desde Internet;
puede resultar recomendable comprobar indicadores de compromiso.
Vulnerabilidad FortiMail: indicadores de compromiso publicados por Fortinet
Fortinet ha compartido varios IoC — Indicators of Compromise relacionados con la actividad observada.
Entre las direcciones IP publicadas aparecen:
79.141.169[.]18745.129.0[.]192
Una coincidencia no debería interpretarse automáticamente como:
“el dispositivo está comprometido”.
Debe analizarse:
- fecha;
- dirección de la comunicación;
- servicio;
- registros;
- contexto.
Un IoC es:
un elemento que merece investigación.
Fortinet también ha publicado archivos relacionados con la explotación
Entre los archivos indicados por el fabricante se encuentran:
/data/lib/liblog.so
/data/bin/webconsole
/data/bin/mailservice
/data/etc/ld.so.preload
También se han observado modificaciones sobre:
/bin/smit
/data/etc/httpd.conf
/data/migadmin.tar.gz
La aparición inesperada de estos elementos debería desencadenar:
una investigación.
Especialmente en un dispositivo vulnerable que hubiera mantenido servicios afectados accesibles desde Internet.
Vulnerabilidad FortiMail y ld.so.preload: un indicador especialmente sensible
Uno de los elementos mencionados es:
/data/etc/ld.so.preload
Los mecanismos relacionados con ld.so.preload en Linux merecen especial atención porque pueden utilizarse para alterar qué bibliotecas carga un proceso.
Es una técnica que puede tener usos legítimos.
Sin embargo, también puede utilizarse para:
persistencia o manipulación del comportamiento de procesos.
Por eso su aparición dentro del conjunto de IoC publicado por Fortinet aumenta la necesidad de realizar un análisis contextual.
Vulnerabilidad FortiMail: ¿qué debe hacer una empresa ahora?
Si utiliza FortiMail, recomendamos seguir un orden.
1. Identificar la versión
Compruebe inmediatamente:
qué versión está instalada.
2. Determinar si está afectada
Compare la rama con el aviso:
- 8.0.0–8.0.1;
- 7.6.0–7.6.6;
- 7.4.0–7.4.8;
- 7.2.0–7.2.9.
3. Actualizar
Instale la versión corregida correspondiente tan pronto como esté disponible para su rama.
4. Aplicar mitigaciones
Mientras tanto:
deshabilite IBE cuando corresponda y restrinja el acceso administrativo.
5. Revisar exposición histórica
Pregúntese:
¿la administración estuvo accesible desde Internet?
6. Buscar IoC
Revise:
- IP;
- archivos;
- modificaciones;
- logs.
7. Investigar si existe coincidencia
Una coincidencia relevante puede justificar:
respuesta a incidente.
Vulnerabilidad FortiMail: no basta con comprobar que el servicio funciona
Un dispositivo comprometido puede continuar:
funcionando aparentemente con normalidad.
El correo puede:
📧 entrar
📤 salir
✅ pasar filtros
y aun así existir:
actividad no autorizada.
Por tanto:
“funciona correctamente”
no equivale necesariamente a:
“está seguro”.
Los dispositivos perimetrales son objetivos especialmente interesantes
FortiMail se encuentra frecuentemente en una posición sensible de la infraestructura.
Puede interactuar con:
🌐 Internet
📧 correo electrónico
🏢 infraestructura interna
🔐 directorios e identidades
🖥️ servidores
Por eso los atacantes prestan especial atención a dispositivos perimetrales como:
- firewall;
- VPN;
- gateways;
- correo;
- appliances.
Comprometerlos puede proporcionar una posición privilegiada.
Vulnerabilidad FortiMail: proteger el correo va más allá del antispam
FortiMail es una plataforma de seguridad de correo.
Sin embargo, cualquier dispositivo encargado de proteger otros sistemas:
también necesita ser protegido.
Esto es aplicable igualmente a:
- firewall;
- EDR;
- SIEM;
- backup;
- NAS;
- VPN.
Una herramienta de seguridad no deja de ser:
software.
Y el software puede contener vulnerabilidades.
Ciberseguridad empresarial: los controles también deben actualizarse
Existe una paradoja habitual.
Una empresa puede instalar un producto de seguridad para reducir riesgo y después:
no actualizarlo durante años.
Así aparecen:
controles de seguridad vulnerables.
Una estrategia madura necesita gestionar el ciclo completo:
instalar
↓
configurar
↓
actualizar
↓
monitorizar
↓
revisar
↓
retirar cuando queda obsoleto
Vulnerabilidad FortiMail: por qué el inventario es fundamental
Cuando aparece CVE-2026-104286, la primera pregunta debería poder responderse en minutos:
¿tenemos FortiMail?
Después:
¿qué versiones?
Y después:
¿cuáles están expuestas?
Si una empresa tarda días en descubrir qué sistemas tiene instalados, la respuesta frente a vulnerabilidades críticas se ralentiza enormemente.
Por tanto:
inventario también es ciberseguridad.
Vulnerabilidad FortiMail y gestión de superficie de ataque
Una segunda pregunta fundamental es:
¿qué tenemos expuesto a Internet?
No solamente FortiMail.
También puede haber:
- VPN;
- RDP;
- NAS;
- paneles web;
- cámaras;
- servidores;
- firewalls.
Todo servicio publicado debe tener:
una justificación.
Si no necesita estar públicamente accesible:
deberíamos cerrarlo.
Administración remota: mejor mediante una capa adicional
Siempre que la arquitectura lo permita, recomendamos administrar infraestructura crítica mediante:
🔐 VPN
👤 cuentas individuales
🔑 MFA
🌍 restricciones de acceso
📋 logs
🧩 mínimo privilegio
En lugar de:
panel de administración abierto a todo Internet.
Cada barrera adicional reduce oportunidades.
Vulnerabilidad FortiMail y autenticación: por qué CVSS 9,8 preocupa especialmente
Uno de los elementos que eleva la gravedad es:
no requiere autenticación.
Comparemos.
Vulnerabilidad A
El atacante necesita:
- usuario;
- contraseña;
- permisos administrativos.
Vulnerabilidad B
El atacante únicamente necesita:
alcanzar el servicio vulnerable.
La segunda aumenta considerablemente el conjunto potencial de atacantes.
CVE-2026-104286 pertenece al segundo tipo según el aviso publicado.
Vulnerabilidad FortiMail: Internet puede escanearse automáticamente
Un atacante no tiene que conocer previamente:
“la empresa X utiliza FortiMail”.
Existen herramientas capaces de:
- escanear Internet;
- buscar servicios;
- identificar respuestas;
- clasificar productos.
Por tanto, una campaña puede buscar:
sistemas FortiMail vulnerables
en vez de:
empresas concretas.
Esto explica por qué incluso una pyme puede entrar dentro de una campaña masiva.
Las vulnerabilidades críticas reducen el tiempo disponible para reaccionar
Cuando se publica una vulnerabilidad con:
CVSS 9,8 + explotación activa
el ciclo puede ser muy rápido.
Investigadores publican información.
Atacantes adaptan herramientas.
Internet se escanea.
Aumentan los intentos.
Por eso las empresas necesitan reducir:
MTTR — Mean Time To Remediate.
Es decir:
el tiempo necesario para corregir una vulnerabilidad.
Vulnerabilidad FortiMail y segmentación
Imagine que FortiMail fuese comprometido.
La siguiente pregunta es:
¿a qué puede conectarse desde ahí?
Si puede acceder sin restricciones a:
- servidores;
- NAS;
- estaciones;
- administración;
el riesgo aumenta.
Por tanto, un dispositivo perimetral debería tener únicamente:
las comunicaciones necesarias.
Esto se consigue mediante:
🔥 firewall
🔀 VLAN
📋 ACL
🧩 segmentación
Un compromiso no debería convertirse automáticamente en movimiento lateral
La filosofía debería ser:
FortiMail comprometido ≠ toda la empresa comprometida.
Para conseguirlo necesitamos limitar:
- rutas;
- permisos;
- confianza;
- credenciales compartidas.
Este principio forma parte de una estrategia:
Zero Trust / mínimo privilegio.
Vulnerabilidad FortiMail y contraseñas administrativas
Aunque CVE-2026-104286 no requiere autenticación para el vector descrito, sigue siendo recomendable revisar la seguridad de las cuentas administrativas.
Especialmente:
✅ contraseñas únicas
✅ MFA si está disponible
✅ cuentas individuales
✅ sin usuarios compartidos
✅ eliminación de cuentas antiguas
Porque una infraestructura segura necesita proteger también:
las vías normales de acceso.
Vulnerabilidad FortiMail y logs
Los registros resultan especialmente importantes cuando queremos conocer:
qué ocurrió antes de aplicar el parche.
Podemos buscar:
- conexiones;
- peticiones;
- cambios;
- autenticaciones;
- errores;
- actividad administrativa.
Sin logs:
parte de la historia desaparece.
Vulnerabilidad FortiMail: por qué necesitamos correlación
Imagine esta secuencia:
03:14
FortiMail recibe una petición inusual.
03:15
Aparece un archivo desconocido.
03:17
El sistema establece una nueva conexión externa.
03:25
Otro equipo recibe tráfico inesperado.
Cada elemento aislado podría tener una explicación.
Juntos podrían formar:
una secuencia de compromiso.
Por eso centralizar eventos permite obtener mucho más contexto.
Vulnerabilidad FortiMail y SIEM Wazuh
Nuestro servicio de SIEM Wazuh para empresas permite centralizar información procedente de distintas fuentes compatibles.
Por ejemplo:
🔥 firewall
💻 Windows
🍎 macOS
🐧 Linux
🖥️ servidores
💾 NAS
☁️ Microsoft 365
📡 infraestructura de red
🛡️ Endpoint
Esto ayuda a relacionar actividad que de otra forma quedaría:
separada en distintas consolas.
SIEM centraliza; nuestro SOC analiza
Una herramienta SIEM puede:
recopilar + normalizar + correlacionar + almacenar.
Pero después necesitamos responder:
¿qué significa?
Ahí interviene nuestro SOC.
Nuestro SOC analiza:
- contexto;
- origen;
- destino;
- horario;
- usuario;
- secuencia de eventos;
- comportamiento posterior.
El objetivo no es:
generar miles de alertas.
Es:
identificar aquellas que realmente necesitan atención.
Vulnerabilidad FortiMail y hasta 400 días de histórico
En nuestros servicios podemos conservar hasta 400 días de logs de las fuentes integradas.
Esto adquiere especial importancia cuando aparece una vulnerabilidad explotada activamente.
Porque podemos necesitar responder:
¿cuándo comenzó la actividad?
¿hubo conexiones meses atrás?
¿podemos reconstruir el incidente?
El parche protege el presente.
El histórico ayuda a investigar el pasado.
Un IoC no confirma por sí solo un compromiso
Este concepto es importante.
Imagine que encontramos una conexión hacia una IP incluida en un aviso.
Eso no demuestra automáticamente:
intrusión confirmada.
Puede existir:
- infraestructura compartida;
- reutilización;
- falsos positivos;
- conexiones legítimas en otro contexto.
Por eso los indicadores deben analizarse junto a:
telemetría + tiempo + dirección + actividad posterior.
El SOC aporta precisamente ese contexto.
Vulnerabilidad FortiMail: IP de origen no equivale al atacante
También debemos evitar otro error habitual.
Una IP puede pertenecer a:
- hosting;
- VPS;
- cloud;
- proxy;
- VPN;
- equipo comprometido.
Por tanto:
la ubicación geográfica de una IP no identifica al ciberdelincuente.
Y:
el proveedor de alojamiento tampoco es el atacante.
La atribución necesita mucha más evidencia.
¿Qué hacer si aparecen los archivos publicados por Fortinet?
Si se identifica alguno de los IoC relevantes en un sistema vulnerable:
no debería eliminarse simplemente el archivo y continuar trabajando.
Primero debería valorarse:
- aislar el sistema cuando proceda;
- preservar evidencias;
- revisar logs;
- analizar modificaciones;
- identificar posibles accesos posteriores;
- revisar credenciales;
- determinar alcance;
- recuperar desde una situación confiable.
Eliminar un archivo puede:
destruir evidencia.
Vulnerabilidad FortiMail: actualizar no debería ser la única acción si existen IoC
En ausencia de evidencia de compromiso:
actualizar + mitigar + verificar
puede ser suficiente según el entorno.
Pero si existen IoC compatibles:
el escenario cambia.
Ahora hablamos potencialmente de:
respuesta a incidente.
Y el proceso debería incluir:
- alcance;
- contención;
- erradicación;
- recuperación;
- seguimiento.
Vulnerabilidad FortiMail y copias de seguridad
Los backups siguen siendo necesarios.
Pero en un appliance crítico también debemos asegurarnos de que las copias:
- existen;
- son recientes;
- están protegidas;
- pueden restaurarse.
Además, si existe sospecha de compromiso:
no deberíamos asumir automáticamente que cualquier backup reciente está limpio.
La fecha de intrusión resulta fundamental.
Vulnerabilidad FortiMail: qué puede hacer una pyme
No hace falta disponer de un gran departamento de seguridad para aplicar principios básicos.
Una pyme puede:
✅ mantener inventario
✅ actualizar firmware
✅ cerrar interfaces innecesarias
✅ utilizar VPN
✅ aplicar MFA
✅ segmentar
✅ proteger endpoints
✅ conservar logs
✅ disponer de monitorización
La tecnología puede adaptarse:
al tamaño y riesgo de la empresa.
Vulnerabilidad FortiMail: prioridad recomendada
Ante CVE-2026-104286, una organización afectada debería considerar el siguiente orden:
Prioridad 1 — Exposición
¿El sistema es accesible desde Internet?
Prioridad 2 — Versión
¿Está dentro de una rama vulnerable?
Prioridad 3 — Mitigación
¿Podemos restringir administración y deshabilitar IBE?
Prioridad 4 — Actualización
¿Existe firmware corregido para nuestra rama?
Prioridad 5 — IoC
¿Existen archivos o comunicaciones coincidentes?
Prioridad 6 — Investigación
¿Hay evidencia adicional que sugiera compromiso?
Vulnerabilidad FortiMail: una buena gestión reduce el tiempo de exposición
El objetivo no puede ser:
“no tener nunca vulnerabilidades”.
Eso no es realista.
El objetivo debe ser:
saber rápidamente que existen
saber qué activos están afectados
corregirlos cuanto antes
detectar si alguien llegó antes.
Esto es:
gestión de vulnerabilidades.
Vulnerabilidad FortiMail: conclusión
La vulnerabilidad FortiMail CVE-2026-104286 debe considerarse prioritaria.
El fallo alcanza:
CVSS 9,8 — Crítica
y puede permitir a un atacante no autenticado escribir archivos arbitrarios mediante solicitudes HTTP o HTTPS manipuladas.
Además:
🚨 Fortinet confirma explotación activa
y:
🚨 CISA la ha añadido a su catálogo KEV.
Las versiones afectadas incluyen ramas:
- FortiMail 8.0;
- FortiMail 7.6;
- FortiMail 7.4;
- FortiMail 7.2.
Mientras las versiones corregidas se encuentran disponibles para cada rama, Fortinet recomienda medidas como:
🔒 deshabilitar IBE cuando corresponda;
🌐 retirar la administración de Internet;
🔐 permitirla únicamente desde redes confiables.
Sin embargo, cuando una vulnerabilidad ya está siendo explotada:
parchear es solo una parte de la respuesta.
También conviene preguntarse:
¿nuestro dispositivo estuvo expuesto mientras era vulnerable?
y:
¿existen indicadores de que alguien lo aprovechó?
En GHM Soluciones Informáticas trabajamos con una estrategia de seguridad por capas:
🔥 firewall
💻 Endpoint / EDR
🔐 control de accesos
📊 SIEM Wazuh
🔎 análisis SOC
🗄️ hasta 400 días de histórico de logs
💾 copias de seguridad
🧩 segmentación
Puede consultar nuestras soluciones de ciberseguridad para empresas y nuestro servicio de auditoría de ciberseguridad.
Porque ante una vulnerabilidad explotada:
la velocidad para actualizar importa.
Pero saber:
qué ocurrió antes del parche
puede importar todavía más.
📩 Contactar con GHM Soluciones Informáticas
Preguntas frecuentes sobre la vulnerabilidad FortiMail
¿Qué es CVE-2026-104286?
Es una vulnerabilidad FortiMail que puede permitir a un atacante no autenticado realizar escrituras arbitrarias de archivos mediante solicitudes HTTP o HTTPS específicamente manipuladas.
¿Qué gravedad tiene CVE-2026-104286?
Tiene una puntuación CVSS 9,8 — Crítica.
¿Se está explotando CVE-2026-104286?
Sí. Fortinet ha reconocido explotación activa y CISA la ha incorporado a su catálogo de vulnerabilidades conocidas explotadas.
¿Necesita autenticación?
El vector descrito permite explotación sin autenticación previa.
¿Qué versiones de FortiMail están afectadas?
Entre las ramas afectadas se encuentran FortiMail 8.0.0–8.0.1, 7.6.0–7.6.6, 7.4.0–7.4.8 y 7.2.0–7.2.9.
¿Qué versión corrige FortiMail 7.6?
La rama correctiva indicada es 7.6.7 o superior.
¿Qué versión corrige FortiMail 7.4?
La versión indicada es 7.4.9 o superior.
¿Qué ocurre con FortiMail 7.2?
La recomendación indicada es actualizar a la rama 7.4 o posterior siguiendo el procedimiento compatible correspondiente.
¿Qué ocurre con FortiMail 8.0?
Las versiones 8.0.0 y 8.0.1 están afectadas y la rama correctiva indicada es 8.0.2 o superior.
¿Qué mitigación puede aplicarse mientras se actualiza?
Fortinet recomienda deshabilitar IBE cuando corresponda y retirar o restringir el acceso de administración desde Internet.
¿Qué significa IBE?
Identity-Based Encryption es una funcionalidad relacionada con cifrado basado en identidad utilizada por FortiMail.
¿Debemos dejar la administración de FortiMail accesible desde Internet?
La recomendación de seguridad es restringirla a redes privadas y confiables siempre que sea posible.
¿Qué significa que esté en CISA KEV?
Significa que CISA dispone de evidencia de que la vulnerabilidad está siendo explotada.
¿Actualizar elimina cualquier posible compromiso anterior?
No. Corrige la vulnerabilidad, pero no demuestra que el sistema no fuera explotado previamente.
¿Fortinet ha publicado indicadores de compromiso?
Sí. Ha publicado direcciones IP y varios nombres de archivos que pueden utilizarse durante una investigación.
¿Encontrar un IoC significa automáticamente que estamos comprometidos?
No necesariamente. Un indicador debe analizarse junto con el contexto y otras evidencias.
¿Qué deberíamos hacer si encontramos un IoC?
Preservar evidencias, revisar logs, evaluar el alcance y realizar una investigación antes de limitarse a eliminar archivos.
¿Por qué son importantes los logs?
Porque pueden permitir reconstruir conexiones, cambios y actividad anterior al parche.
¿Qué aporta SIEM Wazuh?
Permite centralizar y correlacionar eventos procedentes de diferentes sistemas e infraestructuras.
¿Qué aporta un SOC?
Nuestro SOC analiza los eventos y su contexto para determinar si una detección corresponde a actividad legítima, una anomalía o un posible incidente.
¿Por qué mantener hasta 400 días de logs?
Porque una vulnerabilidad puede descubrirse mucho después de comenzar una intrusión y puede ser necesario investigar retrospectivamente.
¿Cuál es la recomendación principal ante CVE-2026-104286?
Comprobar inmediatamente la versión de FortiMail, reducir su exposición, aplicar las mitigaciones recomendadas, actualizar a una versión corregida y revisar indicadores de compromiso si el dispositivo estuvo expuesto mientras era vulnerable.
