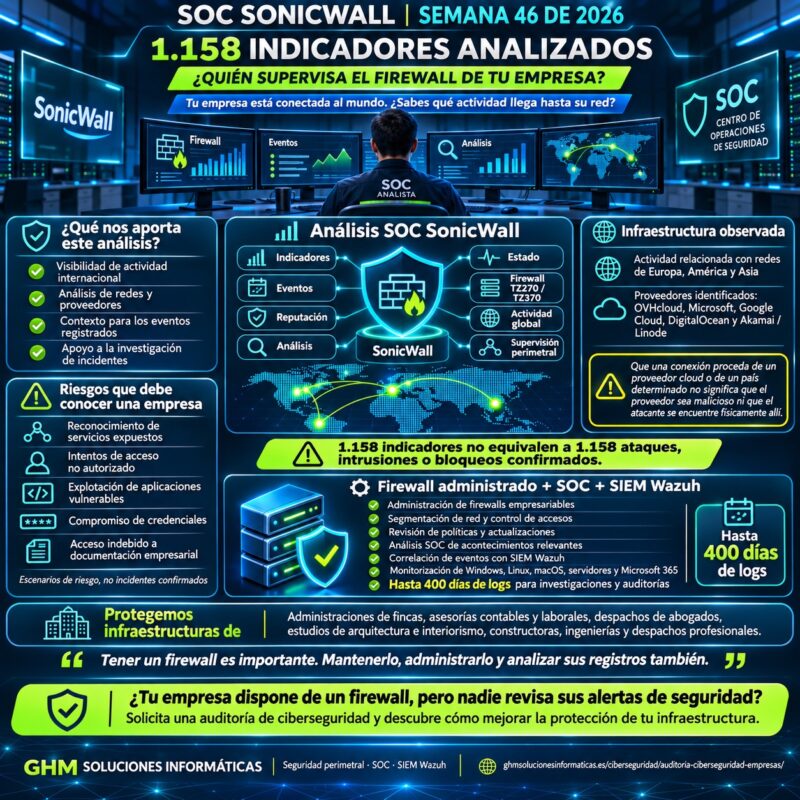
Los indicadores SonicWall analizados durante la semana 46 de 2026 reflejan la importancia de disponer de un firewall empresarial correctamente administrado y de un equipo que interprete las señales de seguridad. En GHM Soluciones Informáticas, nuestro Centro de Operaciones de Seguridad (SOC) ha revisado 1.158 indicadores de compromiso potencial y eventos de seguridad asociados a firewalls SonicWall TZ270 y TZ370 utilizados en infraestructuras empresariales.
El periodo de referencia comprende del 9 al 15 de noviembre de 2026.
Las redes empresariales están expuestas diariamente a conexiones procedentes de diferentes países, proveedores de alojamiento y servicios cloud.
Parte de esa actividad corresponde al funcionamiento habitual de Internet. Otra puede estar relacionada con sistemas automatizados que buscan servicios accesibles, comprueban configuraciones o realizan tareas de reconocimiento.
Además, determinados acontecimientos pueden requerir una investigación para establecer si existe una amenaza real.
Por eso, analizar 1.158 indicadores no significa haber sufrido 1.158 ataques informáticos.
Tampoco significa que todos esos acontecimientos hayan sido bloqueados o que se hayan producido compromisos de seguridad.
El objetivo de nuestro SOC es revisar la información disponible, estudiar su contexto y determinar qué situaciones requieren atención.
En esta edición presentamos una visión general de los países y operadores de red identificados, explicamos los riesgos que podrían producirse si una actividad verdaderamente maliciosa consiguiera superar las medidas de protección y mostramos cómo una estrategia de firewall administrado, análisis SOC y monitorización SIEM Wazuh ayuda a mejorar la seguridad de las pymes.
Por motivos de confidencialidad, no publicamos direcciones IP, rangos, identidades, configuraciones internas ni información que permita identificar la infraestructura de nuestros clientes.
Indicadores SonicWall: qué significan los 1.158 eventos analizados
Un indicador de compromiso, conocido como IoC, es una señal que puede ayudar a identificar una actividad relacionada con una posible amenaza informática.
Sin embargo, no todos los indicadores tienen el mismo grado de fiabilidad.
Por ejemplo, una dirección de red con antecedentes de actividad sospechosa puede merecer seguimiento, pero su presencia en un registro no demuestra que se haya producido una intrusión.
Asimismo, los firewalls generan acontecimientos relacionados con políticas de seguridad, conexiones, servicios y operaciones habituales.
Por tanto, es necesario interpretar correctamente cada resultado.
Indicadores SonicWall: diferencia entre señal, alerta e incidente
Indicador de seguridad: información que puede resultar relevante durante un análisis.
Alerta: acontecimiento que una tecnología clasifica como merecedor de atención.
Conexión bloqueada: comunicación que una regla o mecanismo de protección ha impedido, según el resultado registrado.
Incidente confirmado: situación que, tras analizar las evidencias correspondientes, se considera una vulneración o amenaza materializada.
Estas categorías no deben utilizarse como sinónimos.
Indicadores SonicWall: qué representa la cifra semanal
Los 1.158 indicadores analizados representan el volumen de señales revisadas por nuestro SOC durante el periodo indicado.
No se presentan como ataques confirmados, accesos exitosos ni bloqueos individuales.
Además, una misma fuente puede generar diferentes acontecimientos y un indicador puede aparecer en más de un registro.
Por tanto, la cifra debe interpretarse como un indicador del trabajo de análisis realizado, no como una medición directa del número de ciberdelincuentes o intrusiones.
La ciberseguridad no mejora por contar más alertas, sino por comprender cuáles representan un riesgo real.
Indicadores SonicWall: geolocalización de la actividad internacional
Una de las tareas de análisis consiste en estudiar el origen geográfico aproximado de las redes que aparecen en los registros de seguridad.
Esta información puede aportar contexto, especialmente cuando una organización no necesita mantener comunicaciones con determinados territorios.
Sin embargo, conviene entender sus limitaciones.
Una dirección de Internet puede pertenecer a un proveedor de servicios cloud, un centro de datos, una red empresarial o un operador de telecomunicaciones.
Además, puede utilizarse mediante servicios VPN, intermediarios o infraestructura alquilada.
Por tanto, la geolocalización de una dirección no identifica necesariamente el país desde el que actúa una persona.
Indicadores SonicWall: países identificados en la muestra analizada
El contraste de las redes facilitadas con información de geolocalización y enrutamiento permite identificar referencias geográficas en diferentes regiones.
| Región | Países y referencias geográficas |
|---|---|
| Europa occidental | Francia, Bélgica, Alemania y Países Bajos |
| Europa oriental | Rumanía |
| América | Estados Unidos y Chile |
| Asia | Corea del Sur y Japón |
| Otras referencias de red | Operadores registrados en Reino Unido y asignaciones con referencias a Hong Kong o Brasil, cuya ubicación operativa requiere cautela |
Estos territorios corresponden a la información disponible para parte de las redes examinadas.
No representan una distribución estadística de los 1.158 indicadores, ni permiten asignar porcentajes a cada país.
Además, algunos bloques han cambiado de operador o de ruta durante 2026.
Indicadores SonicWall: por qué puede cambiar el país asociado a una red
Las direcciones de Internet pueden ser reasignadas, alquiladas o anunciadas por diferentes operadores.
Por ejemplo, una red originalmente asociada a un proveedor de un país puede ser utilizada posteriormente desde otro territorio.
Además, las bases de geolocalización no siempre se actualizan al mismo tiempo.
Por tanto, pueden existir diferencias entre el país de registro, la ubicación estimada del servidor y el operador que anuncia actualmente la red.
Indicadores SonicWall: geolocalización no significa atribución
Encontrar una red asociada a Francia, Bélgica o Japón no significa que el responsable de una posible actividad maliciosa sea una persona ubicada en ese país.
Del mismo modo, el uso de infraestructura registrada en Europa no demuestra que el operador real del tráfico se encuentre físicamente allí.
El país de una dirección es una señal contextual. No constituye una prueba de la identidad ni de la nacionalidad de un atacante.
Por eso, nuestro enfoque prioriza la revisión de registros y comportamientos por encima de conclusiones basadas únicamente en mapas de geolocalización.
Indicadores SonicWall: qué relación existe con OVHcloud y otros proveedores de hosting
El análisis de las redes permite identificar infraestructura asociada a diferentes proveedores de alojamiento y servicios cloud.
Entre los operadores contrastados figuran:
- OVHcloud, con infraestructura asociada a Francia.
- Microsoft, mediante redes de servicios cloud.
- Google Cloud, con presencia en infraestructura europea.
- DigitalOcean, proveedor de servidores y alojamiento cloud.
- Akamai Connected Cloud / Linode, plataforma de computación y alojamiento.
- Otros operadores de telecomunicaciones y servicios de infraestructura.
Esta información es importante porque numerosos servicios públicos de Internet funcionan desde centros de datos.
Indicadores SonicWall: por qué aparecen proveedores de hosting
Los servicios de alojamiento permiten contratar servidores y recursos informáticos.
Estos recursos pueden utilizarse para desarrollar aplicaciones, alojar páginas web, realizar copias o ejecutar procesos automatizados.
Sin embargo, también pueden emplearse indebidamente para explorar servicios accesibles desde Internet.
Por tanto, encontrar actividad procedente de un centro de datos no demuestra que su proveedor esté implicado en un ataque.
Indicadores SonicWall: qué significa encontrar infraestructura de OVHcloud
OVHcloud es un proveedor de infraestructura tecnológica utilizado por organizaciones y particulares.
La presencia de redes asociadas a su plataforma permite identificar el operador de determinados recursos, pero no al usuario que los administra.
Además, un mismo proveedor puede alojar miles de servicios independientes.
Por ello, no debe atribuirse una acción sospechosa a OVHcloud como empresa simplemente porque una dirección pertenezca a su infraestructura.
Indicadores SonicWall: proveedores cloud y servicios legítimos
La misma consideración se aplica a Microsoft, Google Cloud, DigitalOcean y Akamai.
Estas plataformas albergan aplicaciones, servicios y máquinas virtuales de diferentes clientes.
Además, determinados proyectos legítimos de investigación realizan mediciones automatizadas de servicios accesibles desde Internet.
Por tanto, el análisis necesita distinguir entre sondeos autorizados, automatización legítima y comportamientos que presentan indicios de riesgo.
Indicadores SonicWall: por qué importa identificar al operador
Conocer el proveedor puede ayudar a comprender el tipo de infraestructura desde la que se originó una comunicación.
Además, cuando existen evidencias suficientes, facilita localizar los canales oficiales para comunicar posibles abusos.
Sin embargo, la identificación del proveedor no sustituye la investigación de la actividad.
Lo importante no es únicamente desde qué red procede una conexión, sino qué intenta hacer y qué resultado ha registrado el firewall.
Indicadores SonicWall: qué es un posible escaneo de puertos
Los firewalls SonicWall pueden generar acontecimientos como Port Scan Possible y Port Scan Probable.
Estas denominaciones forman parte del catálogo oficial de eventos del fabricante.
Un escaneo de puertos consiste en comprobar qué servicios de un sistema responden a determinadas conexiones.
Por ejemplo, puede utilizarse para identificar servidores web, servicios de acceso remoto u otras aplicaciones.
Sin embargo, el escaneo no siempre tiene una finalidad maliciosa.
Indicadores SonicWall: cuándo puede representar un riesgo
Una actividad de reconocimiento podría utilizarse para localizar servicios expuestos.
Posteriormente, si existe una vulnerabilidad y el atacante reúne las condiciones necesarias, podría intentar explotarla.
Por ejemplo, un servicio remoto sin actualizar puede representar un objetivo especialmente interesante.
Sin embargo, detectar un posible escaneo no significa que se haya conseguido acceder al servidor.
Indicadores SonicWall: qué puede ocurrir si no existen controles adecuados
En un escenario de riesgo, una exploración maliciosa podría facilitar:
- La identificación de servicios publicados innecesariamente.
- El reconocimiento de aplicaciones accesibles.
- La localización de posibles puntos débiles.
- La preparación de intentos posteriores de acceso no autorizado.
No obstante, estas son consecuencias potenciales.
El resultado real depende de las reglas del firewall, la configuración de los servicios y las medidas de protección existentes.
Indicadores SonicWall: cómo ayuda el firewall administrado
Una política adecuada puede limitar los servicios accesibles desde Internet.
Además, los mecanismos de prevención pueden identificar determinadas actividades de reconocimiento.
Por ello, conviene revisar periódicamente las reglas de acceso y comprobar que los servicios publicados siguen siendo necesarios.
Indicadores SonicWall: qué significa una alerta de reputación SMTP
SonicWall también contempla acontecimientos asociados a la reputación de servidores de correo.
Uno de ellos es SMTP Server on RBL Blacklist.
Una RBL es una lista de reputación que puede identificar servidores relacionados con determinados comportamientos de correo no deseado.
Sin embargo, aparecer en una lista de reputación no demuestra automáticamente que se haya producido un ataque.
Indicadores SonicWall: diferencia entre reputación y bloqueo
Es importante distinguir dos situaciones.
Alerta de reputación: el sistema identifica un servidor SMTP que aparece en una lista determinada.
Bloqueo de conexión: existe un evento que confirma que se ha impedido una comunicación según la política aplicada.
SonicWall documenta estos acontecimientos mediante identificadores diferentes.
Por tanto, una alerta de reputación no debe presentarse automáticamente como una conexión bloqueada.
Indicadores SonicWall: por qué debe preocupar a una empresa
En determinados escenarios, una comunicación maliciosa de correo podría intentar introducir mensajes fraudulentos.
Por ejemplo, campañas de phishing pueden utilizarse para conseguir credenciales o distribuir archivos peligrosos.
Sin embargo, la presencia de un servidor en una lista RBL no demuestra que haya enviado esos mensajes a una empresa concreta.
Indicadores SonicWall: no confundir con el correo saliente de Microsoft 365
Una alerta relacionada con un servidor SMTP externo no significa automáticamente que el dominio corporativo de la empresa tenga problemas de reputación.
Tampoco demuestra que sus mensajes enviados desde Microsoft 365 estén siendo rechazados.
Para investigar una incidencia de correo corporativo, también deben comprobarse los registros de Exchange Online y la autenticación del dominio.
La documentación oficial de SonicWall sobre filtrado RBL explica esta función.
Indicadores SonicWall: qué podría ocurrir si una actividad maliciosa supera las defensas
Un firewall ayuda a limitar comunicaciones y puede bloquear determinados comportamientos cuando sus mecanismos de protección están configurados y operativos.
Sin embargo, no es posible afirmar que cualquier evento habría provocado un incidente grave si no hubiera sido bloqueado.
El riesgo depende de la intención de la actividad, de los servicios expuestos y de las vulnerabilidades existentes.
Indicadores SonicWall: acceso no autorizado
Si un atacante encuentra un servicio expuesto y consigue superar sus controles, podría intentar acceder a sistemas empresariales.
Por ejemplo, una aplicación vulnerable o unas credenciales comprometidas podrían facilitar determinadas intrusiones.
Sin embargo, la existencia de tráfico hacia ese servicio no confirma que el acceso haya tenido éxito.
Indicadores SonicWall: robo de contraseñas
Algunos ataques buscan obtener credenciales para acceder posteriormente a aplicaciones y servidores.
Por ello, es importante combinar el firewall con autenticación multifactor, control de permisos y protección de los dispositivos.
Indicadores SonicWall: malware y ransomware
Una intrusión que consigue ejecutarse dentro de un sistema podría permitir la instalación de software malicioso.
En determinados escenarios, esto podría afectar a archivos, aplicaciones o disponibilidad.
Sin embargo, un escaneo de puertos o una alerta de reputación no equivale a una infección por ransomware.
Indicadores SonicWall: acceso a documentación confidencial
Las empresas almacenan contratos, expedientes, documentos contables y proyectos.
Si un atacante obtiene permisos suficientes, podría intentar acceder a esa información.
Por tanto, conviene aplicar segmentación de red y restricciones sobre los datos.
Indicadores SonicWall: interrupción de servicios
Determinadas actividades de red pueden intentar consumir recursos o afectar a la disponibilidad.
Sin embargo, la gravedad depende de numerosos factores.
Por ello, las medidas de protección frente a tráfico anómalo deben configurarse según las necesidades del entorno.
Un firewall bien administrado contribuye a reducir la exposición, pero ninguna solución garantiza impedir todos los incidentes.
Indicadores SonicWall: diferencias entre tener un firewall y disponer de un SOC
Una empresa puede tener un firewall instalado desde hace años.
Sin embargo, si nadie revisa su configuración y sus registros, puede desconocer acontecimientos importantes.
La seguridad perimetral necesita mantenimiento y supervisión.
Indicadores SonicWall: qué hace el firewall
Según las funciones contratadas y configuradas, puede:
- Aplicar reglas de acceso.
- Separar redes y zonas de seguridad.
- Administrar conexiones VPN.
- Filtrar determinadas comunicaciones geográficas.
- Identificar determinados eventos de seguridad.
- Aplicar mecanismos de prevención de intrusiones.
- Registrar actividad relevante para investigaciones.
Estas capacidades no deben confundirse con la activación automática de todas ellas.
Indicadores SonicWall: qué añade el SOC
El Centro de Operaciones de Seguridad aporta el análisis de los acontecimientos registrados.
Por ejemplo, puede revisar si una actividad corresponde a un escaneo automatizado, una alerta de reputación o una situación que necesita investigación.
Además, puede estudiar patrones repetidos y relacionar información de diferentes fuentes.
Indicadores SonicWall: por qué el contexto es fundamental
Una conexión desde un proveedor cloud puede corresponder a un servicio legítimo.
Una comunicación bloqueada puede resultar simplemente incompatible con las políticas de la empresa.
Y una alerta de seguridad puede requerir comprobaciones antes de considerarse un incidente.
La diferencia no está en generar más alarmas, sino en disponer de criterios para interpretarlas.
Indicadores SonicWall: geolocalización y políticas Geo-IP
Los firewalls SonicWall disponen de mecanismos Geo-IP que pueden utilizarse para aplicar determinadas restricciones geográficas.
Sin embargo, bloquear países de manera indiscriminada no siempre resulta conveniente.
Por ejemplo, una empresa puede necesitar servicios alojados en diferentes regiones.
Indicadores SonicWall: cuándo tiene sentido restringir regiones
Una política geográfica puede resultar útil cuando una organización tiene necesidades de conectividad claramente definidas.
Además, puede complementar otras medidas destinadas a reducir la exposición.
Sin embargo, debe revisarse su impacto sobre los servicios legítimos.
Indicadores SonicWall: limitaciones del filtrado geográfico
Una dirección asociada a un país no garantiza que el usuario final se encuentre allí.
Además, las bases geográficas pueden contener errores o información que ha quedado desactualizada.
Por eso, la decisión de bloquear determinadas conexiones debe considerar también el servicio, la identidad y la finalidad de la comunicación.
Indicadores SonicWall: Geo-IP no sustituye la seguridad del servicio
Aunque una empresa restrinja determinadas regiones, una aplicación vulnerable puede continuar expuesta desde territorios permitidos.
Por tanto, el filtrado geográfico debe complementar:
- Actualizaciones de seguridad.
- Control de privilegios.
- Autenticación multifactor.
- Protección Endpoint.
- Revisión de servicios publicados.
- Monitorización y auditoría de accesos.
La documentación de SonicWall sobre Geo-IP explica estas posibilidades y sus limitaciones.
Indicadores SonicWall: protección específica para administraciones de fincas
Las administraciones de fincas gestionan documentación de propietarios, comunidades y proveedores.
Además, utilizan aplicaciones de gestión, correo electrónico y almacenamiento compartido.
Por ello, conviene separar los dispositivos administrativos de otros recursos que no necesitan acceder a la misma información.
Riesgos que conviene reducir
Un acceso no autorizado podría afectar a información económica, documentación o servicios corporativos.
Además, la disponibilidad de las aplicaciones resulta importante para atender a comunidades y propietarios.
Cómo ayuda un firewall administrado
Un firewall correctamente configurado puede establecer reglas de acceso, segmentar redes y proteger determinadas conexiones remotas.
Además, la monitorización permite revisar acontecimientos relevantes de la infraestructura.
La protección de datos de comunidades y propietarios también depende de cómo se administra la red de la oficina.
Indicadores SonicWall: protección para asesorías contables y laborales
Las asesorías gestionan información fiscal, laboral y económica que necesita mantenerse protegida.
Además, suelen depender de programas empresariales, servidores y servicios de correo.
Riesgos para una asesoría
Una intrusión podría afectar al acceso a documentos, determinadas credenciales o la disponibilidad de aplicaciones.
Sin embargo, las consecuencias dependen de los permisos obtenidos y de las medidas existentes.
Qué medidas recomendamos
Conviene revisar la protección de los puestos, las conexiones remotas y los accesos administrativos.
Además, resulta importante separar determinados servicios y mantener los sistemas actualizados.
La monitorización del firewall puede complementar la supervisión de servidores y Microsoft 365.
Indicadores SonicWall: seguridad para despachos de abogados
Los despachos jurídicos trabajan con expedientes y comunicaciones confidenciales.
Por tanto, necesitan proteger tanto la información como los mecanismos utilizados para acceder a ella.
Indicadores SonicWall: proteger los expedientes
La segmentación de red y los permisos apropiados ayudan a limitar determinados accesos.
Además, las conexiones remotas deben contar con mecanismos de autenticación adecuados.
Indicadores SonicWall: mantener la confidencialidad
Una política de seguridad debe contemplar los ordenadores, servidores, almacenamiento y servicios cloud.
Asimismo, conviene revisar periódicamente las cuentas administrativas y las autorizaciones concedidas.
La confidencialidad de un expediente también depende de la seguridad de la infraestructura que lo almacena.
Indicadores SonicWall: arquitectura, interiorismo e ingeniería
Los estudios de arquitectura, interiorismo e ingeniería pueden utilizar servidores y NAS para almacenar proyectos, planos y documentación técnica.
Además, sus estaciones de trabajo pueden combinar Windows y macOS.
Indicadores SonicWall: protección de proyectos
Una configuración de red apropiada permite controlar qué dispositivos tienen acceso a determinados recursos.
Además, conviene evitar que los sistemas de almacenamiento estén publicados innecesariamente en Internet.
Indicadores SonicWall: continuidad del trabajo
La disponibilidad de archivos y aplicaciones resulta importante para cumplir los plazos de los proyectos.
Por ello, la seguridad debe complementarse con copias de respaldo y procedimientos de recuperación.
Un firewall ayuda a controlar comunicaciones, pero no sustituye una estrategia de continuidad.
Indicadores SonicWall: constructoras y empresas con trabajadores desplazados
Las constructoras pueden disponer de diferentes oficinas, obras y trabajadores que necesitan acceder a aplicaciones empresariales.
Por tanto, las conexiones remotas deben diseñarse teniendo en cuenta la movilidad.
Indicadores SonicWall: conexiones VPN
Las VPN permiten establecer determinados canales de comunicación protegidos.
Sin embargo, requieren controles de autenticación y mantenimiento.
Además, conviene revisar qué usuarios pueden acceder a los diferentes recursos.
Indicadores SonicWall: protección entre ubicaciones
Las políticas de red pueden ayudar a separar servicios y limitar comunicaciones innecesarias.
Asimismo, la monitorización permite estudiar acontecimientos relacionados con la infraestructura de acceso.
Indicadores SonicWall: despachos profesionales ubicados en viviendas
Trabajar desde casa no elimina la necesidad de proteger la información profesional.
Por ejemplo, un abogado, arquitecto o asesor puede utilizar ordenadores, almacenamiento y servicios cloud desde su vivienda.
Indicadores SonicWall: separar la red profesional
Cuando sea posible, conviene distinguir los dispositivos profesionales de los equipos domésticos.
Además, deben evitarse accesos innecesarios entre entornos.
Indicadores SonicWall: proteger los documentos de clientes
La información profesional requiere controles de acceso, copias de seguridad y dispositivos actualizados.
Un firewall empresarial puede formar parte de esa estrategia, siempre que su configuración responda a las necesidades reales del despacho.
Indicadores SonicWall: integración con SIEM Wazuh y análisis SOC
La seguridad perimetral aporta información importante, pero no proporciona por sí sola todos los datos necesarios para investigar una incidencia.
Por ejemplo, un firewall puede registrar una conexión mientras un servidor registra una autenticación y un ordenador genera una alerta Endpoint.
Estas señales pueden estudiarse conjuntamente cuando existen integraciones apropiadas.
Indicadores SonicWall: correlación con Windows y Linux
Los servidores y puestos pueden proporcionar información sobre accesos, cambios y acontecimientos de seguridad.
Por tanto, una conexión relevante registrada en el firewall puede analizarse junto a eventos del sistema afectado.
Sin embargo, la correlación necesita datos suficientes y reglas correctamente configuradas.
Indicadores SonicWall: correlación con Microsoft 365
Las cuentas de Microsoft 365 pueden generar registros de auditoría disponibles mediante las integraciones correspondientes.
Cuando están configuradas, estas fuentes pueden aportar información adicional durante una investigación.
Por ejemplo, puede resultar útil revisar determinados accesos de identidad junto a acontecimientos de seguridad de los dispositivos.
Indicadores SonicWall: qué aporta nuestro SIEM
En GHM Soluciones Informáticas trabajamos con SIEM Wazuh para centralizar y analizar registros procedentes de fuentes compatibles.
Además, desarrollamos correlaciones personalizadas que permiten estudiar acontecimientos relacionados.
Sin embargo, Wazuh no descubre automáticamente todas las intrusiones ni sustituye los mecanismos de prevención del firewall.
Conoce nuestro servicio SIEM Wazuh para empresas.
Indicadores SonicWall: hasta 400 días de registros para investigar incidentes
Determinadas incidencias se descubren después de que haya transcurrido un tiempo desde los primeros acontecimientos.
Por tanto, disponer de un histórico adecuado puede facilitar la investigación.
Indicadores SonicWall: conservación histórica de logs
En GHM Soluciones Informáticas podemos configurar políticas de conservación de hasta 400 días de registros, según las fuentes integradas y el alcance contratado.
Esta capacidad puede resultar útil para:
- Revisar conexiones y accesos anteriores.
- Estudiar patrones repetidos.
- Investigar determinados cambios administrativos.
- Relacionar acontecimientos de diferentes sistemas.
- Facilitar auditorías de ciberseguridad.
- Documentar investigaciones técnicas.
Indicadores SonicWall: 400 días no significan que se registre todo
La información histórica depende de las fuentes configuradas.
Además, es necesario comprobar que los registros se reciben y almacenan correctamente.
Por tanto, una política de retención no permite recuperar acontecimientos que nunca fueron registrados.
Indicadores SonicWall: la importancia de la trazabilidad
Cuando una empresa necesita investigar una incidencia, puede resultar útil disponer de datos sobre cuándo se produjo determinada actividad.
Sin embargo, los registros deben conservarse de forma segura y utilizarse conforme a las obligaciones legales aplicables.
La retención de 400 días tampoco representa, por sí sola, una certificación de cumplimiento del RGPD o del ENS.
El objetivo es disponer de información histórica útil para investigar, auditar y mejorar la seguridad.
Indicadores SonicWall: por qué una pyme necesita un firewall administrado
Muchas empresas disponen de un router proporcionado por su operador de Internet.
Sin embargo, sus capacidades y configuración pueden ser insuficientes para determinadas necesidades de segmentación, supervisión y control empresarial.
Por ello, conviene evaluar qué servicios necesita la organización y qué medidas de seguridad resultan apropiadas.
Indicadores SonicWall: diseño de políticas
Una configuración empresarial debe contemplar qué conexiones están permitidas y cuáles no son necesarias.
Además, debe evitarse exponer servicios administrativos sin una justificación y unos controles adecuados.
Indicadores SonicWall: revisión de actualizaciones
El firmware del firewall debe mantenerse dentro de las versiones soportadas y corregidas para su modelo.
Sin embargo, las actualizaciones necesitan planificarse para reducir posibles interrupciones.
Indicadores SonicWall: mantenimiento de reglas
Las necesidades de una empresa cambian.
Por ejemplo, pueden incorporarse nuevas aplicaciones, empleados o conexiones remotas.
Por tanto, conviene revisar las reglas y retirar autorizaciones que ya no sean necesarias.
Indicadores SonicWall: supervisión de acontecimientos
La monitorización permite estudiar determinados acontecimientos registrados por el dispositivo.
Además, el análisis SOC puede aportar contexto y ayudar a identificar situaciones que requieren atención.
Tener un firewall es una medida de protección. Mantenerlo correctamente administrado y supervisado permite aprovechar mejor sus capacidades.
Indicadores SonicWall: cómo trabaja GHM Soluciones Informáticas
En GHM Soluciones Informáticas ayudamos a pequeñas y medianas empresas a proteger sus infraestructuras mediante una estrategia que combina administración, prevención y monitorización.
Indicadores SonicWall: evaluación inicial
Revisamos las necesidades de conectividad y protección de la empresa.
Además, analizamos los servicios publicados, las conexiones remotas y las necesidades de segmentación.
Indicadores SonicWall: implantación y administración
Trabajamos con firewalls empresariales SonicWall y políticas adaptadas a cada infraestructura.
Además, mantenemos las configuraciones y revisamos las necesidades de seguridad dentro del alcance contratado.
Indicadores SonicWall: análisis SOC
Nuestro SOC revisa indicadores y acontecimientos relevantes.
El objetivo es distinguir señales que requieren investigación de actividades que pueden tener una explicación legítima.
Indicadores SonicWall: integración con otras tecnologías
Cuando la infraestructura lo permite, combinamos la información del firewall con registros de servidores, puestos de trabajo y servicios cloud.
Además, SIEM Wazuh permite centralizar determinadas fuentes para facilitar su análisis.
Indicadores SonicWall: mejora continua
La seguridad no termina con la instalación inicial.
Por ello, conviene revisar periódicamente reglas, accesos, actualizaciones y acontecimientos relevantes.
Nuestro objetivo es ayudar a que las empresas dispongan de una seguridad perimetral administrada, supervisada y adaptada a sus necesidades reales.
Conclusión: 1.158 indicadores SonicWall analizados durante la semana 46
Durante la semana 46 de 2026, nuestro SOC ha analizado 1.158 indicadores de compromiso potencial y señales de seguridad asociados a firewalls SonicWall TZ270 y TZ370.
El análisis de la muestra de redes facilitada ha permitido identificar infraestructura asociada a distintos países y proveedores de alojamiento internacionales.
Entre ellos aparecen operadores como OVHcloud, Microsoft, Google Cloud, DigitalOcean y Akamai/Linode.
Sin embargo, la presencia de una red en un registro no demuestra que su proveedor haya realizado una actividad maliciosa ni que se haya producido una intrusión.
La geolocalización ayuda a contextualizar acontecimientos, mientras que el análisis de registros permite estudiar comportamientos y resultados.
Para las empresas, la principal enseñanza es clara:
Un firewall debe proteger las comunicaciones, pero también necesita estar correctamente configurado, actualizado y supervisado.
La combinación de administración profesional, políticas de red, protección Endpoint, monitorización SIEM Wazuh y análisis SOC contribuye a mejorar la visibilidad de la infraestructura.
Además, la conservación configurable de hasta 400 días de logs puede facilitar determinadas auditorías e investigaciones.
¿Sabes quién supervisa la seguridad del firewall de tu empresa?
¿Conoces qué servicios están publicados en Internet?
¿Alguien revisa los intentos de acceso y las alertas de seguridad?
¿Están actualizadas las políticas de tu red?
¿Dispones de registros para investigar una incidencia?
¿Tu firewall está integrado con la información de seguridad de tus servidores y puestos de trabajo?
En GHM Soluciones Informáticas protegemos infraestructuras de administraciones de fincas, asesorías contables y laborales, despachos de abogados, estudios de arquitectura e interiorismo, ingenierías, constructoras y profesionales que trabajan desde casa.
Solicita una auditoría de ciberseguridad y descubre cómo mejorar la protección y supervisión de tu red empresarial.
Solicita una auditoría de ciberseguridad para tu empresa.
También puedes conocer nuestro servicio de ciberseguridad empresarial o contactar con GHM Soluciones Informáticas.
Preguntas frecuentes sobre indicadores SonicWall y seguridad empresarial
¿Qué son los indicadores SonicWall?
Son señales y acontecimientos de seguridad que pueden ayudar a identificar actividades relevantes en una red. Su interpretación depende del tipo de evento, de las políticas configuradas y de los registros disponibles.
¿Cuántos indicadores SonicWall analizó GHM en la semana 46 de 2026?
Nuestro Centro de Operaciones de Seguridad analizó 1.158 indicadores de compromiso potencial y señales de seguridad relacionados con firewalls empresariales SonicWall TZ270 y TZ370.
¿Los 1.158 indicadores significan 1.158 ciberataques?
No. La cifra representa indicadores analizados y no demuestra que se hayan producido 1.158 ataques, intrusiones exitosas o conexiones bloqueadas.
¿Qué modelos de firewall utiliza GHM en este análisis?
El resumen corresponde a equipos SonicWall TZ270 y TZ370 utilizados en diferentes entornos empresariales.
¿De qué países proceden los indicadores analizados?
La muestra examinada incluye referencias a redes localizadas o registradas en distintos países de Europa, América y Asia. La geolocalización no demuestra la ubicación física del responsable de una actividad.
¿Qué relación existe entre los indicadores SonicWall y OVHcloud?
Algunas redes examinadas están asociadas a infraestructura de OVHcloud. Esto identifica un proveedor tecnológico, pero no demuestra que el proveedor haya realizado una actividad maliciosa.
¿La presencia de Microsoft o Google Cloud significa que esas empresas están atacando?
No. Son proveedores de infraestructura utilizados por numerosos clientes y servicios. Para atribuir una actividad se necesitan evidencias adicionales.
¿Qué es Port Scan Possible en SonicWall?
Es una categoría de evento relacionada con una posible actividad de escaneo de puertos. Indica que se ha observado un patrón que puede merecer revisión, pero no confirma una intrusión.
¿Un escaneo de puertos es siempre un ciberataque?
No. Puede corresponder a diferentes actividades, incluidas mediciones legítimas y sistemas automatizados. Su riesgo depende de las circunstancias y del comportamiento observado.
¿Qué significa SMTP Server on RBL Blacklist?
Es un evento que identifica un servidor SMTP incluido en una lista de reputación. No confirma por sí solo que se haya bloqueado una conexión ni que el correo de la empresa esté comprometido.
¿Cómo se comprueba que SonicWall ha bloqueado una conexión?
Debe revisarse la acción registrada por el firewall y la política aplicada. Una alerta de detección no equivale necesariamente a un bloqueo.
¿Qué riesgos puede reducir un firewall SonicWall?
Según las funciones y políticas configuradas, puede ayudar a restringir accesos, separar redes, controlar conexiones y prevenir determinados comportamientos maliciosos.
¿Un SonicWall protege contra ransomware?
Puede contribuir a reducir algunas vías de exposición y comunicaciones relacionadas con amenazas. Sin embargo, no garantiza impedir todo ransomware y debe complementarse con protección Endpoint, actualizaciones y copias de seguridad.
¿Qué ventajas ofrece un firewall administrado?
Permite revisar configuraciones, mantener actualizaciones, adaptar reglas de acceso y supervisar acontecimientos de seguridad conforme a las necesidades de la empresa.
¿Qué diferencia existe entre firewall y SOC?
El firewall aplica controles sobre las comunicaciones. El SOC analiza acontecimientos de seguridad y puede investigar situaciones relevantes utilizando la información disponible.
¿Se puede integrar SonicWall con SIEM Wazuh?
Sí. Es posible enviar determinados registros mediante mecanismos compatibles, como Syslog, para su centralización y análisis.
¿Qué aporta la correlación de eventos?
Permite relacionar acontecimientos procedentes del firewall con información de servidores, equipos y otros servicios integrados, facilitando el análisis de determinadas situaciones.
¿Por qué conservar hasta 400 días de logs?
Un histórico amplio puede resultar útil para revisar conexiones anteriores, estudiar patrones, investigar posibles incidentes y facilitar auditorías, siempre que los registros hayan sido correctamente recopilados.
¿Qué empresas pueden necesitar firewall administrado?
Asesorías, administraciones de fincas, despachos jurídicos, estudios técnicos, constructoras y otras pymes que dependen de redes, servidores, aplicaciones y conexiones remotas.
¿Cómo contratar el servicio de seguridad perimetral de GHM?
Puedes solicitar una auditoría o contactar con GHM Soluciones Informáticas para revisar tu infraestructura y estudiar una propuesta de firewall administrado, monitorización y análisis SOC.
