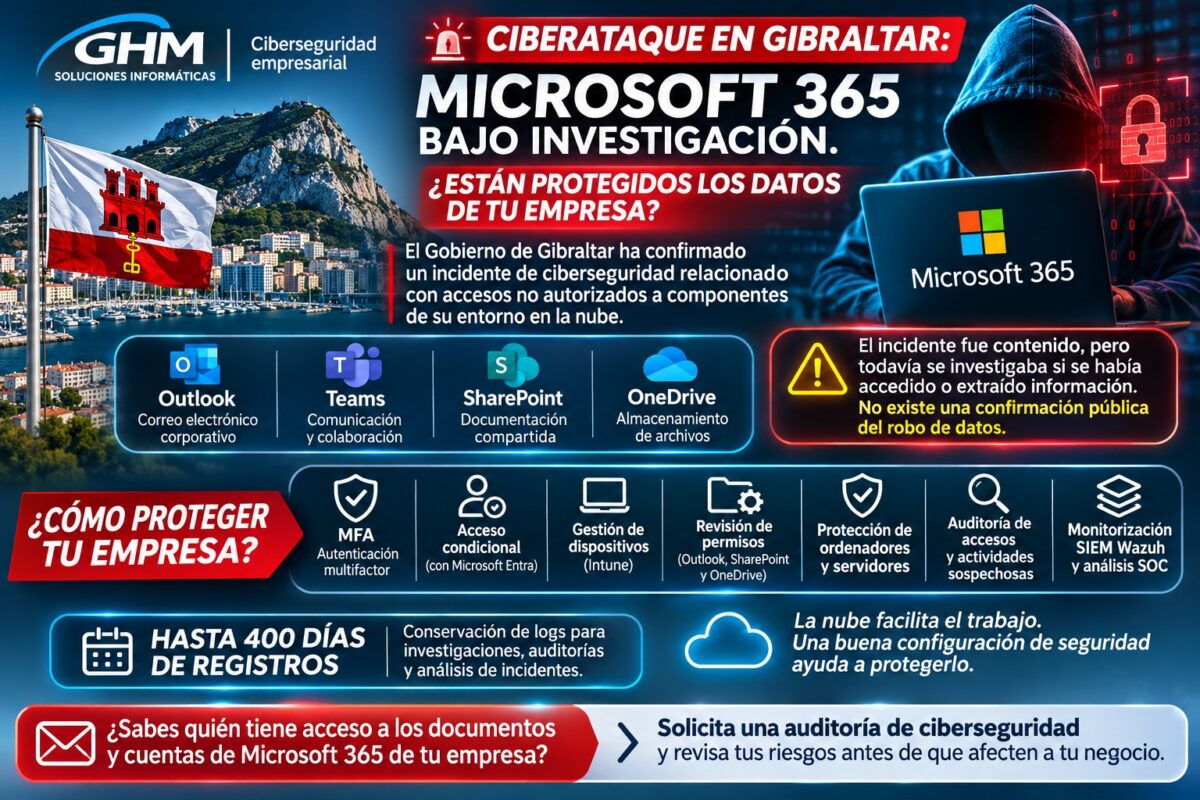
El ciberataque en Gibraltar ha puesto bajo investigación la seguridad del entorno cloud de su Gobierno, utilizado para servicios como Outlook, Microsoft Teams, SharePoint y OneDrive. Las autoridades confirmaron un acceso no autorizado a componentes de su infraestructura en la nube y mantienen abierta una investigación para determinar si se pudo consultar o extraer información confidencial.
El incidente, comunicado oficialmente el 9 de noviembre de 2026, demuestra la importancia de proteger no solo los ordenadores y servidores de una organización, sino también sus identidades digitales, correos electrónicos, documentos y servicios de colaboración.
Según el Gobierno de Gibraltar, el problema comenzó varias semanas antes de hacerse público. Microsoft alertó a las autoridades sobre una posible brecha de datos y, posteriormente, los equipos técnicos comenzaron a contener la amenaza.
Además, se adoptaron medidas extraordinarias de protección y se suspendieron temporalmente determinados servicios durante las investigaciones.
Sin embargo, existe una diferencia fundamental entre confirmar un acceso no autorizado a un entorno tecnológico y demostrar que los atacantes han robado documentos personales.
En este caso, las autoridades no habían confirmado públicamente una extracción de datos. Tampoco habían comunicado la identidad de los responsables ni el procedimiento técnico exacto utilizado para iniciar la intrusión.
Por tanto, no sería correcto afirmar que Microsoft 365 presenta una vulnerabilidad generalizada ni que todas las cuentas gubernamentales fueron comprometidas.
La verdadera enseñanza para las empresas es que trabajar en la nube no elimina la necesidad de administrar los accesos, supervisar las actividades y preparar una respuesta ante posibles incidentes.
En GHM Soluciones Informáticas analizamos qué ocurrió en Gibraltar y cómo pueden las pequeñas y medianas empresas reforzar la seguridad de Microsoft 365 mediante Microsoft Entra, Intune, protección Endpoint y monitorización SIEM Wazuh con análisis SOC.
Ciberataque en Gibraltar: qué ocurrió y qué se sabe realmente
El Gobierno de Gibraltar publicó el 9 de noviembre un comunicado para informar de las actuaciones realizadas frente a un incidente que había afectado a parte de su infraestructura en la nube.
Según las autoridades, la situación se originó semanas antes y había involucrado un acceso no autorizado a elementos del entorno informático gubernamental.
Microsoft notificó la posibilidad de una brecha de seguridad al Departamento de Tecnología de la Información y Logística, conocido como ITLD.
A partir de ese momento, comenzaron las actuaciones técnicas para asegurar los sistemas y comprender el alcance de lo sucedido.
La información original está disponible en el comunicado oficial del Gobierno de Gibraltar del 9 de noviembre de 2026.
Ciberataque en Gibraltar: las fechas más importantes
La cronología pública permite identificar varios momentos relevantes:
Semanas anteriores a noviembre: se habría producido el acceso no autorizado al entorno cloud, aunque no se comunicó una fecha exacta de inicio.
2 de noviembre: especialistas de organizaciones colaboradoras del Centro Nacional de Ciberseguridad británico se desplazaron a Gibraltar para trabajar con los equipos locales.
6 de noviembre: el Gobierno suspendió temporalmente algunos servicios para facilitar las investigaciones forenses y aplicar medidas adicionales.
9 de noviembre: las autoridades comunicaron públicamente que el incidente estaba contenido, mientras continuaba el análisis técnico.
14 de noviembre: la última información oficial localizada sobre este incidente sigue dejando abierta la cuestión de si se accedió o extrajo información sin autorización.
Por tanto, la investigación no debe presentarse como concluida.
Ciberataque en Gibraltar: qué confirmó el Gobierno
El comunicado oficial estableció cuatro hechos fundamentales.
En primer lugar, existió un incidente relacionado con el entorno cloud gubernamental.
Además, Microsoft participó en la detección y comunicación inicial de la posible brecha.
Posteriormente, los equipos técnicos realizaron actuaciones de contención y refuerzo de seguridad.
Por último, el Gobierno indicó que los nuevos intentos de acceso estaban siendo bloqueados.
Sin embargo, las autoridades también señalaron que no habían observado indicios de nuevos accesos exitosos a las cuentas cloud durante la monitorización posterior.
Esto no elimina automáticamente las incertidumbres relacionadas con el incidente anterior.
Ciberataque en Gibraltar: qué continúa sin confirmarse
La información pública no permite determinar:
- Qué identidad o mecanismo se utilizó para iniciar la intrusión.
- Qué sistemas concretos fueron utilizados por los responsables.
- Si se descargaron documentos o correos electrónicos.
- Si alguna información personal quedó finalmente expuesta.
- Quién estuvo detrás del incidente.
- Si existió una vulnerabilidad específica de Microsoft 365.
La investigación forense debe esclarecer estos aspectos antes de establecer conclusiones.
Una comunicación responsable sobre ciberseguridad debe separar siempre los hechos confirmados de los riesgos que todavía están siendo investigados.
Ciberataque en Gibraltar: Outlook, Teams, SharePoint y OneDrive bajo revisión
El entorno afectado incluía servicios que muchas empresas utilizan diariamente.
Entre ellos se encuentran Microsoft Outlook, Teams, SharePoint y OneDrive.
Estas aplicaciones permiten trabajar con correo electrónico, reuniones, archivos y documentación compartida.
Sin embargo, su utilidad también exige administrar correctamente las identidades y los permisos.
Ciberataque en Gibraltar: qué riesgos existen para Outlook
Outlook es la aplicación que numerosos trabajadores utilizan para acceder al correo empresarial, habitualmente respaldado por Exchange Online.
Si una cuenta de correo resulta comprometida, podrían producirse diferentes acciones no autorizadas.
Por ejemplo, dependiendo de los permisos y del acceso obtenido, un tercero podría intentar consultar mensajes, modificar determinadas configuraciones o utilizar la identidad del empleado para enviar comunicaciones fraudulentas.
También conviene prestar atención a las reglas de reenvío, delegaciones y permisos sobre buzones.
No obstante, el incidente de Gibraltar no demuestra que estas acciones se hayan producido en sus cuentas de correo.
Son escenarios que justifican mantener los controles de seguridad apropiados en una empresa.
Ciberataque en Gibraltar: qué revisar en Microsoft Teams
Microsoft Teams forma parte de los procedimientos de colaboración de numerosas organizaciones.
Permite realizar reuniones, intercambiar mensajes y acceder a documentos de trabajo.
Además, determinados archivos compartidos mediante Teams se almacenan utilizando servicios asociados, como SharePoint y OneDrive.
Por tanto, proteger Teams también implica revisar los permisos y mecanismos de acceso a los documentos.
Una organización debería conocer qué usuarios externos pueden colaborar en determinados espacios y qué políticas de seguridad se aplican.
Ciberataque en Gibraltar: riesgos de SharePoint
SharePoint se utiliza para crear sitios empresariales y gestionar documentos compartidos.
En determinadas circunstancias, una configuración de permisos demasiado amplia puede facilitar que personas no previstas accedan a información.
Por ello, conviene revisar periódicamente la compartición externa, los enlaces de acceso y los grupos autorizados.
Además, los registros de auditoría pueden ayudar a investigar determinadas operaciones realizadas sobre archivos o permisos.
Ciberataque en Gibraltar: qué ocurre con OneDrive
OneDrive permite almacenar y sincronizar archivos asociados al trabajo de un usuario.
Sin embargo, los archivos pueden compartirse mediante enlaces y permisos específicos.
Por tanto, es importante conocer quién puede acceder a ellos y durante cuánto tiempo.
Además, una empresa debería establecer criterios sobre la compartición con colaboradores externos.
La seguridad de Microsoft 365 no depende únicamente de proteger la contraseña de una cuenta. También importa cómo se gestionan las sesiones, los permisos y los documentos.
Ciberataque en Gibraltar: ¿se han robado datos personales?
Esta es una de las preguntas más relevantes del incidente.
El Gobierno ha confirmado que mantiene una investigación forense para establecer si se produjo acceso o extracción de información sin autorización.
Por tanto, no existe confirmación pública suficiente para afirmar que se hayan robado datos personales durante este incidente.
Sin embargo, tampoco puede descartarse una exposición hasta conocer las conclusiones de la investigación.
Ciberataque en Gibraltar: las bases de datos de residentes están separadas
Las autoridades explicaron que sus principales bases de datos con registros personales de residentes permanecen en un centro de datos propio y en una infraestructura local separada.
Esta distinción resulta importante porque el incidente fue localizado en componentes del entorno cloud.
No obstante, que una base de datos se encuentre separada de la nube no significa que todos los datos personales de la organización estén necesariamente fuera de los servicios cloud.
Por ejemplo, un correo electrónico o un documento administrativo puede contener información personal.
Ciberataque en Gibraltar: por qué importa la separación de sistemas
Una infraestructura puede organizarse en diferentes entornos.
Por ejemplo, una empresa puede utilizar Microsoft 365 para correo y colaboración, mientras mantiene determinados programas de gestión y bases de datos en servidores propios.
Esta separación puede ayudar a limitar algunas vías de acceso.
Sin embargo, la separación física o lógica no garantiza automáticamente que los sistemas sean independientes desde el punto de vista de la seguridad.
También deben revisarse las identidades compartidas, las conexiones, las aplicaciones y los permisos administrativos.
Ciberataque en Gibraltar: qué sucedería si se confirmara una filtración
Si una investigación demuestra que información personal ha quedado expuesta, la organización tendría que evaluar las obligaciones de notificación y protección aplicables a su jurisdicción.
En España, las empresas deben considerar las exigencias del RGPD y la normativa correspondiente.
Por ejemplo, determinados incidentes que afectan a datos personales pueden requerir una evaluación del riesgo y una notificación a la autoridad de protección de datos dentro de los plazos previstos.
Sin embargo, no toda alerta informática constituye automáticamente una brecha de datos personales notificable.
Puedes consultar los criterios de la Agencia Española de Protección de Datos sobre brechas de seguridad.
Ciberataque en Gibraltar: qué significa contener un incidente
El Gobierno indicó que sus equipos técnicos habían conseguido contener la situación.
Esto significa que habían adoptado medidas destinadas a limitar la actividad no autorizada identificada.
Sin embargo, contener un incidente no equivale necesariamente a conocer todos sus detalles.
Ciberataque en Gibraltar: contención e investigación son procesos diferentes
Durante la contención se busca reducir el riesgo inmediato.
Por ejemplo, puede ser necesario restringir accesos, aplicar controles adicionales o aislar determinados servicios.
En cambio, la investigación forense pretende reconstruir qué ocurrió, cuándo comenzó y qué información pudo verse afectada.
Además, debe intentar establecer si persisten mecanismos no autorizados que requieran nuevas actuaciones.
Ciberataque en Gibraltar: por qué se suspendieron servicios
El 6 de noviembre se interrumpieron temporalmente algunos servicios gubernamentales.
Según las autoridades, esta actuación permitió facilitar el análisis forense y reforzar las medidas de seguridad.
Por tanto, la interrupción comunicada no demuestra por sí sola que el malware hubiera paralizado esos servicios.
En algunos incidentes, determinadas suspensiones forman parte de las medidas deliberadas de contención.
Ciberataque en Gibraltar: qué importancia tiene la continuidad del negocio
Para una empresa, perder temporalmente el acceso al correo o a la documentación puede afectar a su actividad.
Por ejemplo, puede dificultar la atención a clientes, el intercambio de presupuestos o determinados procedimientos administrativos.
Por ello, conviene disponer de un plan de continuidad que contemple escenarios en los que los servicios principales no estén disponibles.
Además, deben mantenerse mecanismos alternativos de comunicación y recuperación acordes con las necesidades del negocio.
Ciberataque en Gibraltar: no confundirlo con la caída global de Microsoft 365
Los días 12 y 13 de noviembre de 2026 se produjo una interrupción internacional de servicios de Microsoft 365.
Entre las aplicaciones afectadas figuraron Outlook y Teams.
Sin embargo, Microsoft indicó que no existían señales de que aquella interrupción global hubiera sido causada por una actividad maliciosa.
Por tanto, no hay fundamento para atribuir automáticamente esa caída al incidente de seguridad del Gobierno de Gibraltar.
La diferencia es importante:
Un incidente de ciberseguridad implica la investigación de una posible actividad no autorizada.
Una interrupción operativa puede producirse por errores técnicos, problemas de infraestructura o modificaciones en los servicios.
Ambos acontecimientos pueden afectar a la productividad, pero no necesariamente comparten causa ni requieren la misma respuesta.
Esta distinción refuerza la necesidad de preparar la continuidad del negocio frente a diferentes escenarios, no únicamente frente a ataques informáticos.
Ciberataque en Gibraltar: qué enseñanzas deja para Microsoft 365 en las pymes
Aunque el caso afecta a una administración pública, sus enseñanzas pueden aplicarse a pequeñas y medianas empresas.
Actualmente, muchas organizaciones utilizan Microsoft 365 como plataforma esencial para trabajar.
Sin embargo, contratar licencias no significa que todas las políticas de seguridad estén correctamente configuradas.
Ciberataque en Gibraltar: la importancia de proteger las identidades
Las cuentas empresariales permiten acceder a servicios y documentos.
Por tanto, conviene revisar los mecanismos de autenticación y los permisos concedidos.
Por ejemplo, los administradores necesitan controles especialmente rigurosos.
Además, las cuentas que dejan de utilizarse deben gestionarse de forma adecuada.
Ciberataque en Gibraltar: evitar permisos innecesarios
Una organización puede acumular permisos con el paso del tiempo.
Por ejemplo, un empleado puede cambiar de departamento y conservar accesos que ya no necesita.
Asimismo, determinadas aplicaciones pueden disponer de autorizaciones superiores a las necesarias.
Por ello, conviene revisar periódicamente usuarios, grupos, roles y aplicaciones empresariales.
Ciberataque en Gibraltar: el riesgo de los dispositivos no administrados
Un usuario puede intentar acceder a información empresarial desde un equipo personal que no cumple las políticas de seguridad de su organización.
Dependiendo de los controles aplicados, esto podría incrementar determinadas exposiciones.
Por tanto, resulta importante establecer criterios sobre qué dispositivos pueden acceder a los recursos corporativos.
La seguridad cloud necesita políticas que tengan en cuenta tanto las identidades como los dispositivos utilizados para conectarse.
Ciberataque en Gibraltar: cómo reforzar Microsoft 365 con autenticación multifactor
La autenticación multifactor, conocida como MFA, permite añadir comprobaciones adicionales al inicio de sesión.
Esto ayuda a reducir los riesgos asociados a determinadas situaciones de robo de contraseñas.
Sin embargo, ningún mecanismo de autenticación debe considerarse infalible.
Ciberataque en Gibraltar: por qué el MFA es importante
Una contraseña puede quedar expuesta por phishing, reutilización o filtraciones de servicios externos.
Cuando existe una segunda comprobación adecuada, conocer la contraseña no siempre resulta suficiente para acceder.
Por ello, Microsoft y organismos de ciberseguridad recomiendan utilizar MFA en las cuentas importantes.
Ciberataque en Gibraltar: qué métodos de MFA conviene priorizar
No todos los métodos de autenticación ofrecen la misma resistencia.
Cuando sea posible, conviene valorar mecanismos resistentes al phishing, como determinados métodos basados en FIDO2 o passkeys.
Asimismo, se deben proteger especialmente las cuentas administrativas.
La elección dependerá de las necesidades, las licencias y las capacidades disponibles en cada organización.
Ciberataque en Gibraltar: qué ocurre si se roba una sesión
En determinados escenarios, un atacante puede intentar aprovechar información de sesión obtenida mediante técnicas específicas.
Por tanto, MFA debe complementarse con controles sobre dispositivos, sesiones y aplicaciones.
Además, las organizaciones necesitan procedimientos para revocar accesos cuando existan indicios de compromiso.
El objetivo no es aplicar una única barrera, sino combinar controles que reduzcan diferentes formas de acceso no autorizado.
Ciberataque en Gibraltar: Microsoft Entra y acceso condicional
Microsoft Entra permite administrar identidades y aplicar determinadas políticas de acceso a servicios empresariales.
Por ejemplo, las políticas de acceso condicional pueden utilizar información sobre el usuario, el recurso y determinadas condiciones de autenticación.
Estas funciones dependen de las licencias y configuraciones disponibles.
Ciberataque en Gibraltar: qué permite el acceso condicional
Dependiendo de los requisitos de la organización, pueden establecerse políticas para exigir controles adicionales.
Por ejemplo:
- Requerir autenticación multifactor.
- Exigir dispositivos que cumplan determinados requisitos.
- Restringir accesos en condiciones definidas.
- Aplicar políticas específicas a cuentas administrativas.
- Limitar determinadas situaciones de acceso de mayor riesgo.
Sin embargo, ninguna política debe configurarse sin evaluar primero sus efectos sobre los usuarios y las aplicaciones.
Ciberataque en Gibraltar: políticas geográficas y accesos internacionales
Una empresa puede necesitar que sus empleados trabajen desde diferentes ubicaciones.
Por tanto, bloquear todos los accesos desde el extranjero no siempre es adecuado.
Además, el país aparente de una conexión no identifica por sí solo al usuario real.
Por ello, conviene combinar diferentes señales antes de decidir qué accesos deben permitirse.
Ciberataque en Gibraltar: probar antes de activar políticas
Las políticas de acceso condicional pueden tener consecuencias importantes sobre la actividad empresarial.
Microsoft recomienda utilizar el modo de evaluación antes de activar determinadas restricciones.
Además, deben contemplarse cuentas de acceso de emergencia correctamente protegidas para reducir el riesgo de bloqueo administrativo.
Puedes ampliar información en la documentación oficial de Microsoft sobre acceso condicional y dispositivos compatibles.
Ciberataque en Gibraltar: el papel de Microsoft Intune en la protección de dispositivos
Los accesos corporativos no dependen únicamente de la identidad del usuario.
También importa el estado del equipo que utiliza para trabajar.
Por ejemplo, un ordenador desactualizado puede presentar vulnerabilidades que aumenten determinadas posibilidades de compromiso.
Ciberataque en Gibraltar: qué puede controlar Intune
Microsoft Intune permite administrar dispositivos y determinadas configuraciones de seguridad.
Dependiendo de la plataforma y el tipo de administración, puede ayudar a aplicar requisitos relacionados con:
- Versiones del sistema operativo.
- Cifrado del dispositivo.
- Configuraciones de seguridad.
- Estado de cumplimiento.
- Aplicaciones administradas.
- Determinadas restricciones y políticas corporativas.
Además, puede proporcionar información para que Microsoft Entra aplique condiciones de acceso.
Ciberataque en Gibraltar: Windows, macOS y dispositivos móviles
Las empresas utilizan diferentes plataformas.
Por ello, una estrategia de seguridad debe adaptarse a ordenadores Windows, equipos macOS y dispositivos móviles compatibles.
Asimismo, debe distinguirse entre equipos propiedad de la organización y dispositivos personales.
El alcance de las políticas depende de cómo se administra cada plataforma.
Ciberataque en Gibraltar: Intune no sustituye al análisis de incidentes
Intune puede mejorar la administración de dispositivos y contribuir a aplicar determinados requisitos.
Sin embargo, no garantiza que un ordenador nunca pueda ser comprometido.
Tampoco sustituye una investigación forense cuando aparecen indicios de acceso no autorizado.
Por tanto, debe complementarse con protección Endpoint, registros y otros controles de seguridad.
Ciberataque en Gibraltar: cómo auditar Outlook, SharePoint y OneDrive
Una de las enseñanzas más importantes del incidente es la necesidad de disponer de registros útiles.
Cuando una organización investiga un posible acceso indebido, necesita información sobre los acontecimientos ocurridos.
Por ejemplo, pueden resultar relevantes determinados inicios de sesión, cambios administrativos y operaciones sobre archivos.
Ciberataque en Gibraltar: qué aporta Microsoft Purview Audit
Microsoft Purview permite consultar determinados registros de auditoría generados en Microsoft 365.
Según los servicios y licencias, puede registrar actividades relacionadas con usuarios y administradores.
Además, facilita búsquedas e investigaciones sobre acontecimientos que hayan quedado registrados.
La documentación oficial de Microsoft Purview Audit explica sus capacidades y diferencias entre planes.
Ciberataque en Gibraltar: qué revisar en Exchange Online
Durante una investigación de correo corporativo, pueden ser relevantes:
- Actividades de autenticación relacionadas con las cuentas.
- Cambios de permisos sobre buzones.
- Reglas de reenvío inesperadas.
- Delegaciones administrativas.
- Determinadas operaciones de correo disponibles en los registros.
- Cambios de configuración realizados por administradores.
No todos estos eventos están disponibles de forma idéntica para todos los planes.
Por eso, la empresa debe conocer qué información puede recopilar realmente.
Ciberataque en Gibraltar: qué revisar en SharePoint y OneDrive
En los servicios de almacenamiento, puede resultar útil analizar:
- Cambios de permisos.
- Enlaces de compartición.
- Invitaciones a usuarios externos.
- Determinadas operaciones sobre archivos.
- Accesos registrados a documentos.
- Cambios administrativos de sitios y bibliotecas.
Sin embargo, la ausencia de un evento concreto no demuestra necesariamente que una acción sea imposible.
La interpretación depende de la configuración, la disponibilidad de registros y el periodo conservado.
Ciberataque en Gibraltar: cómo puede ayudar SIEM Wazuh a investigar Microsoft 365
Una empresa puede disponer de registros de Microsoft 365 y, al mismo tiempo, recibir alertas de firewalls, servidores y ordenadores.
Sin embargo, cuando esas fuentes se encuentran separadas, puede resultar más difícil comprender qué acontecimientos guardan relación.
Por ello, una plataforma SIEM permite reunir determinada información y establecer reglas de análisis.
Ciberataque en Gibraltar: centralizar registros de Microsoft 365
Wazuh permite integrar determinados registros de Microsoft 365 mediante la Office 365 Management Activity API.
Dependiendo de la configuración y de las licencias, pueden incorporarse actividades procedentes de Exchange Online, SharePoint, OneDrive y otros servicios compatibles.
Además, las reglas pueden ayudar a identificar determinados acontecimientos relevantes.
Puedes consultar la integración oficial de Microsoft 365 con Wazuh.
Ciberataque en Gibraltar: correlacionar identidades y dispositivos
Imaginemos un escenario hipotético.
Una cuenta registra un comportamiento de autenticación inusual.
Posteriormente, aparece un cambio administrativo inesperado.
Además, uno de los equipos relacionados genera un evento de seguridad que necesita revisión.
Cada señal, por separado, podría tener una explicación legítima.
Sin embargo, cuando se dispone de los registros adecuados, analizar el conjunto puede aportar más información.
Este es un ejemplo de las posibilidades de correlación, no una descripción confirmada de lo ocurrido en Gibraltar.
Ciberataque en Gibraltar: qué puede aportar el análisis SOC
En GHM Soluciones Informáticas trabajamos con monitorización SIEM Wazuh y análisis SOC para revisar acontecimientos relevantes procedentes de fuentes integradas.
Nuestro enfoque busca relacionar la información disponible y facilitar la investigación de situaciones que necesitan atención.
Sin embargo, Wazuh no detecta automáticamente cualquier robo de datos ni puede conocer acciones que no hayan quedado registradas en las fuentes integradas.
La eficacia depende de la configuración, las reglas y el análisis profesional.
Conoce nuestro servicio SIEM Wazuh para empresas y análisis SOC.
Ciberataque en Gibraltar: hasta 400 días de logs para investigaciones y auditorías
La investigación de un incidente puede requerir consultar acontecimientos anteriores.
En algunos casos, una actividad sospechosa se descubre semanas o meses después de haberse producido.
Por tanto, disponer de un histórico adecuado puede facilitar la reconstrucción de lo ocurrido.
Ciberataque en Gibraltar: por qué importa conservar registros
Los registros pueden aportar información sobre:
- Accesos y autenticaciones.
- Operaciones administrativas.
- Cambios de permisos.
- Actividad registrada en archivos.
- Conexiones de red.
- Acontecimientos de servidores y equipos.
- Alertas de seguridad.
Además, permiten comparar determinados acontecimientos con otros periodos.
Ciberataque en Gibraltar: qué ofrece GHM con 400 días de logs
En GHM Soluciones Informáticas podemos trabajar con políticas configurables de conservación de hasta 400 días de registros, según las fuentes integradas, la infraestructura y el alcance contratado.
Esta capacidad puede facilitar investigaciones y auditorías.
Sin embargo, no debe confundirse con una característica automática de todas las licencias de Microsoft 365.
Tampoco implica que todos los eventos se almacenen necesariamente durante ese periodo.
Ciberataque en Gibraltar: límites de la conservación
La información histórica solamente resulta útil cuando se ha recopilado correctamente.
Por tanto, una política de 400 días no permite recuperar registros que nunca se generaron o que no llegaron al sistema.
Además, se deben considerar el almacenamiento, la integridad, la protección de los registros y las obligaciones legales aplicables.
Microsoft documenta que los periodos de retención de auditoría nativa dependen de las licencias y de las políticas configuradas.
Por ello, la retención de un SIEM debe diseñarse como parte de una estrategia de supervisión, no confundirse con la retención incluida en Microsoft Purview.
Ciberataque en Gibraltar: qué debería revisar hoy una empresa que utiliza Microsoft 365
El incidente es una oportunidad para comprobar si las políticas de seguridad de una organización responden a sus riesgos actuales.
No es necesario esperar a tener una alerta para realizar estas revisiones.
Ciberataque en Gibraltar: diez comprobaciones recomendables
- Inventario de cuentas: identificar usuarios activos, cuentas antiguas y cuentas administrativas.
- Autenticación multifactor: comprobar que los usuarios disponen de los mecanismos exigidos por la organización y que se priorizan métodos más resistentes al phishing cuando sea posible.
- Acceso condicional: revisar las restricciones aplicadas y comprobar que no generan bloqueos inesperados.
- Dispositivos: verificar qué ordenadores y móviles pueden acceder a los recursos corporativos.
- Exchange Online: revisar reglas de correo, delegaciones y permisos relevantes.
- SharePoint y OneDrive: comprobar políticas de compartición, enlaces y usuarios externos.
- Aplicaciones empresariales: revisar permisos concedidos y autorizaciones que ya no resulten necesarias.
- Registros de auditoría: confirmar su disponibilidad y el periodo de conservación.
- Copias de seguridad y recuperación: comprobar que existen procedimientos adecuados para los servicios y datos críticos.
- Respuesta ante incidentes: establecer quién investiga las alertas y cómo se toman decisiones de contención.
Además, conviene realizar revisiones periódicas para identificar configuraciones que hayan cambiado con el tiempo.
Una empresa puede disponer de Microsoft 365 correctamente licenciado y seguir necesitando mejoras importantes en su configuración de seguridad.
Ciberataque en Gibraltar: qué hacer si sospechas que una cuenta Microsoft 365 ha sido comprometida
Cuando una organización detecta indicios de acceso indebido, resulta importante seguir un procedimiento ordenado.
Por ejemplo, puede aparecer un inicio de sesión inesperado, una regla de correo desconocida o una autorización de aplicación que nadie reconoce.
Sin embargo, estas señales necesitan comprobación antes de confirmar un incidente.
Ciberataque en Gibraltar: primeras medidas de contención
Si existen evidencias suficientes, el personal autorizado puede necesitar:
- Restringir temporalmente el acceso de la cuenta afectada.
- Cambiar sus credenciales desde un entorno confiable.
- Revocar sesiones cuando corresponda.
- Revisar métodos de autenticación registrados.
- Comprobar dispositivos y aplicaciones autorizadas.
- Investigar reglas de correo o permisos inesperados.
Además, deben conservarse los registros y evidencias relevantes para las investigaciones.
Microsoft documenta los mecanismos de revocación de sesiones mediante Microsoft Graph.
Ciberataque en Gibraltar: investigar antes de concluir que hubo robo
Una cuenta puede registrar intentos fallidos desde ubicaciones inesperadas sin que el tercero haya conseguido acceder.
Por ello, conviene comprobar si existieron autenticaciones satisfactorias y qué actividades posteriores quedaron registradas.
Además, si se investigan posibles documentos expuestos, deben revisarse los permisos y los eventos disponibles.
No debe afirmarse que hubo exfiltración de información únicamente porque apareció una alerta de inicio de sesión.
Ciberataque en Gibraltar: recuperar un entorno confiable
Después de la contención, la organización necesita comprobar que las condiciones que permitieron el incidente han sido corregidas.
Por ejemplo, puede resultar necesario modificar permisos, retirar aplicaciones no autorizadas o reforzar políticas de acceso.
Además, conviene revisar si otros sistemas o identidades presentan señales relacionadas.
Por último, deben documentarse las conclusiones y las medidas adoptadas.
Ciberataque en Gibraltar: qué empresas deberían revisar su seguridad cloud
La dependencia de Microsoft 365 no se limita a grandes organizaciones.
Muchas pymes utilizan Outlook, Teams, OneDrive y SharePoint como parte de sus operaciones diarias.
Por tanto, una incidencia de seguridad o disponibilidad puede afectar a empresas de diferentes sectores.
Ciberataque en Gibraltar: asesorías contables y laborales
Las asesorías trabajan con documentación fiscal, laboral y económica.
Además, utilizan correo corporativo, archivos compartidos y aplicaciones de gestión.
Por ello, resulta especialmente importante proteger las identidades y revisar quién puede acceder a determinada información.
Ciberataque en Gibraltar: administraciones de fincas
Las administraciones de fincas gestionan documentación de comunidades, comunicaciones con propietarios, proveedores y datos económicos.
Además, pueden compartir carpetas con colaboradores externos.
Por tanto, conviene revisar los permisos y establecer procedimientos de acceso adecuados.
Ciberataque en Gibraltar: despachos de abogados
Los despachos jurídicos necesitan proteger expedientes y comunicaciones profesionales.
En consecuencia, deben prestar especial atención a los accesos de usuarios, la compartición de documentos y los dispositivos utilizados para trabajar.
Ciberataque en Gibraltar: arquitectura, interiorismo e ingeniería
Los estudios técnicos comparten planos, proyectos y documentación de gran tamaño.
Además, pueden colaborar con proveedores externos mediante servicios cloud.
Por ello, la seguridad debe contemplar la colaboración sin conceder permisos excesivos.
Ciberataque en Gibraltar: constructoras y profesionales en movilidad
Las constructoras pueden disponer de trabajadores desplazados que acceden a información desde diferentes ubicaciones.
Del mismo modo, determinados profesionales trabajan desde casa.
Por tanto, las políticas de dispositivos y acceso deben adaptarse a estas situaciones.
La protección cloud debe ajustarse al tipo de negocio y a cómo trabajan realmente sus empleados.
Ciberataque en Gibraltar: cómo protege GHM Soluciones Informáticas el entorno Microsoft 365
La investigación de Gibraltar demuestra por qué es importante que las empresas dispongan de una estrategia de protección adaptada a sus servicios.
En GHM Soluciones Informáticas ayudamos a pymes y despachos profesionales a mejorar la administración, seguridad y supervisión de sus infraestructuras.
Ciberataque en Gibraltar: auditorías de Microsoft 365
Revisamos aspectos relacionados con identidades, permisos, dispositivos y configuraciones de acceso.
Además, podemos evaluar las necesidades de registro y monitorización.
El objetivo es identificar riesgos y proponer mejoras acordes con cada organización.
Ciberataque en Gibraltar: Microsoft Entra y MFA
Ayudamos a configurar controles de autenticación y acceso mediante las funcionalidades disponibles.
Por ejemplo, pueden establecerse políticas para reforzar el acceso a determinadas aplicaciones y cuentas.
Asimismo, las políticas deben revisarse para evitar restricciones que afecten innecesariamente al trabajo.
Ciberataque en Gibraltar: dispositivos administrados con Intune
Trabajamos con políticas de administración y cumplimiento de dispositivos compatibles.
De este modo, las organizaciones pueden mejorar sus criterios de acceso y el control de los equipos corporativos.
Además, las medidas pueden adaptarse a Windows, macOS y dispositivos móviles según sus necesidades.
Ciberataque en Gibraltar: protección Endpoint
La protección de los dispositivos complementa los controles sobre identidades y aplicaciones cloud.
Por ello, trabajamos con soluciones Endpoint y mecanismos de seguridad adaptados a cada entorno.
Ciberataque en Gibraltar: SIEM Wazuh y análisis SOC
Mediante SIEM Wazuh es posible centralizar determinados registros de Microsoft 365, equipos, servidores y otros sistemas compatibles.
Además, la correlación personalizada y el análisis SOC ayudan a investigar acontecimientos que requieren atención.
Ciberataque en Gibraltar: continuidad y recuperación
La seguridad empresarial también necesita contemplar qué ocurre si un servicio deja de estar disponible.
Por ello, resulta importante revisar los procedimientos de recuperación, las copias de seguridad y las comunicaciones alternativas.
En GHM combinamos estos servicios con auditorías de ciberseguridad para empresas, adaptando las medidas a las necesidades de cada negocio.
Nuestro objetivo no es prometer que nunca se producirá un incidente, sino ayudar a reducir riesgos, mejorar la supervisión y disponer de procedimientos para actuar cuando sea necesario.
Conclusión: el ciberataque en Gibraltar recuerda que la nube también necesita vigilancia
El ciberataque en Gibraltar ha puesto de manifiesto la importancia de supervisar adecuadamente los entornos cloud que utilizan organizaciones públicas y privadas.
El Gobierno confirmó un incidente relacionado con el acceso no autorizado a componentes de su infraestructura en la nube.
Además, colaboró con Microsoft y especialistas coordinados por el NCSC británico para contener la situación.
Sin embargo, la investigación forense continuaba abierta para determinar si se habían consultado o extraído documentos sin autorización.
Las principales bases de datos de residentes permanecían en una infraestructura separada, pero la seguridad de la documentación alojada en servicios cloud también requería comprobaciones.
Para las empresas, la principal enseñanza es clara:
Utilizar Microsoft 365 no significa renunciar al control de la seguridad. Significa que las identidades, los dispositivos, los permisos y los registros deben administrarse correctamente.
Por eso, conviene combinar:
- Autenticación multifactor.
- Políticas de Microsoft Entra.
- Administración de dispositivos con Intune.
- Control de permisos de Exchange, SharePoint y OneDrive.
- Protección Endpoint.
- Auditoría y conservación adecuada de registros.
- Monitorización SIEM Wazuh con análisis SOC.
- Procedimientos de respuesta y recuperación.
Además, resulta importante comprender que prevenir, detectar, contener e investigar son actividades complementarias.
¿Sabes si Microsoft 365 está correctamente protegido en tu empresa?
¿Tienes activada la autenticación multifactor en las cuentas necesarias?
¿Conoces qué usuarios externos pueden acceder a tus documentos?
¿Dispones de políticas para controlar los dispositivos que utilizan los empleados?
¿Alguien revisa los cambios administrativos y las actividades inesperadas?
¿Podrías investigar una incidencia descubierta meses después?
En GHM Soluciones Informáticas ayudamos a asesorías, administraciones de fincas, despachos de abogados, empresas de arquitectura e ingeniería, constructoras y otras pymes a mejorar su seguridad.
Solicita una auditoría de ciberseguridad y descubre qué configuraciones de Microsoft 365, identidades, dispositivos y registros conviene revisar para proteger tu negocio.
Contacta con GHM Soluciones Informáticas.
Preguntas frecuentes sobre el ciberataque en Gibraltar y Microsoft 365
¿Qué ocurrió durante el ciberataque en Gibraltar?
El Gobierno comunicó un acceso no autorizado a componentes de su entorno cloud. Se realizaron actuaciones de contención y comenzó una investigación forense para determinar el alcance y una posible exposición de información.
¿Cuándo se hizo público el ciberataque en Gibraltar?
El Gobierno publicó su comunicado el 9 de noviembre de 2026. Según las autoridades, el incidente había comenzado varias semanas antes.
¿Qué servicios estaban relacionados con el ciberataque en Gibraltar?
El entorno cloud gubernamental incluía Outlook, Teams, SharePoint y OneDrive. Sin embargo, el comunicado no confirmó que todos estos servicios hubieran sufrido una intrusión individual.
¿Se han robado datos en el ciberataque en Gibraltar?
La extracción de información seguía bajo investigación. Por tanto, no debe afirmarse que exista una filtración confirmada sin nuevas evidencias oficiales.
¿Afectó el ciberataque en Gibraltar a los datos de los residentes?
Las principales bases de datos personales de los residentes permanecían en una infraestructura local separada. No obstante, el Gobierno investigaba si determinada información almacenada en el entorno cloud pudo verse afectada.
¿Quién detectó el ciberataque en Gibraltar?
Microsoft notificó al Gobierno una posible brecha de datos. Posteriormente, el departamento tecnológico gubernamental inició las medidas correspondientes.
¿Quién investigó el ciberataque en Gibraltar?
El ITLD trabajó con Microsoft y especialistas de organizaciones colaboradoras del Centro Nacional de Ciberseguridad del Reino Unido.
¿Está contenido el ciberataque en Gibraltar?
El Gobierno comunicó el 9 de noviembre que había contenido el incidente y que los nuevos intentos de acceso estaban siendo bloqueados. Sin embargo, la investigación forense continuaba abierta.
¿Se conoce quién realizó el ciberataque en Gibraltar?
No se había publicado una atribución definitiva a un grupo concreto. Tampoco se comunicó el mecanismo exacto de acceso inicial.
¿El ciberataque en Gibraltar demuestra que Microsoft 365 es inseguro?
No. El incidente no demuestra por sí mismo que exista una vulnerabilidad generalizada de Microsoft 365. Su investigación debe diferenciar la seguridad del servicio de las configuraciones, identidades y accesos de cada organización.
¿Qué relación tiene el ciberataque en Gibraltar con la caída global de Microsoft 365?
No se ha establecido una relación causal. La interrupción global de los días 12 y 13 de noviembre fue descrita por Microsoft como un problema no atribuido a una actividad maliciosa.
¿Cómo proteger Microsoft 365 frente a accesos no autorizados?
Conviene aplicar autenticación multifactor, revisar cuentas administrativas, utilizar políticas de acceso condicional cuando estén disponibles, proteger los dispositivos y supervisar los registros relevantes.
¿Por qué es importante proteger SharePoint y OneDrive?
Porque permiten almacenar y compartir documentos empresariales. Una configuración de permisos inadecuada puede incrementar la exposición de determinada información.
¿Microsoft Entra puede mejorar la seguridad del correo corporativo?
Sí. Permite administrar identidades y aplicar determinados controles de acceso. Su alcance depende de las licencias y de las políticas configuradas.
¿Qué aporta Microsoft Intune a la protección de Microsoft 365?
Ayuda a administrar dispositivos y aplicar determinadas políticas de seguridad y cumplimiento. Además, puede complementar las decisiones de acceso condicional.
¿SIEM Wazuh puede monitorizar Microsoft 365?
Sí, mediante integraciones compatibles con sus API de auditoría. La disponibilidad de cada evento depende de las fuentes, licencias, permisos y configuraciones correspondientes.
¿SIEM Wazuh puede detectar automáticamente cualquier robo de datos?
No. Puede ayudar a analizar registros y correlacionar determinados acontecimientos, pero su eficacia depende de la información disponible y de las reglas configuradas.
¿Por qué es útil conservar 400 días de registros?
Un histórico de hasta 400 días, correctamente configurado, puede facilitar investigaciones y auditorías que necesitan revisar acontecimientos anteriores. No garantiza recuperar información que nunca fue recopilada.
¿Cómo puede GHM Soluciones Informáticas proteger Microsoft 365 en una pyme?
Mediante auditorías de ciberseguridad, configuración de Microsoft Entra y MFA, administración de dispositivos con Intune, protección Endpoint, revisión de permisos y monitorización SIEM Wazuh con análisis SOC.
