¿Tu empresa dispone de un firewall, pero sabes quién supervisa los accesos, las conexiones sospechosas y los sitios web que sus políticas de seguridad están bloqueando?
Cada día, las redes empresariales están expuestas a múltiples tipos de actividad procedente de Internet. Algunas conexiones son legítimas, otras corresponden a sistemas automatizados y determinadas situaciones pueden representar riesgos para los servicios informáticos.
La diferencia entre tener un firewall instalado y disponer de una seguridad perimetral administrada está en cómo se configuran sus protecciones, se mantienen actualizadas y se analizan sus registros.
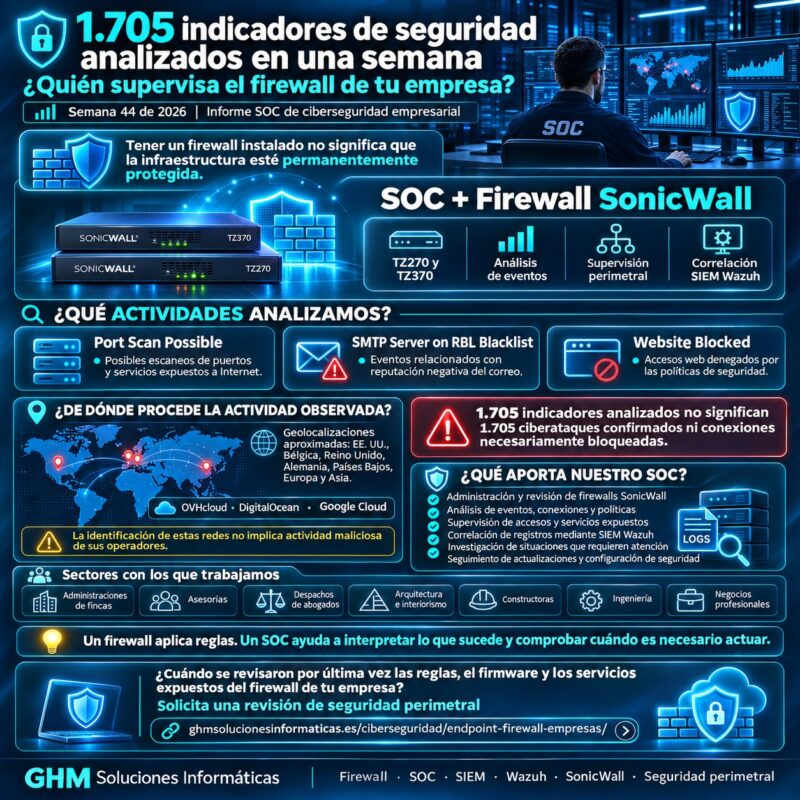
En GHM Soluciones Informáticas, durante la semana 44 de 2026, del 26 de octubre al 1 de noviembre, nuestro Centro de Operaciones de Seguridad (SOC) ha analizado 1.705 indicadores de compromiso potencial y eventos de seguridad, procedentes de firewalls empresariales SonicWall TZ270 y TZ370.
Nuestro seguimiento incluye tres categorías especialmente relevantes:
- Port Scan Possible: actividad compatible con posibles escaneos de puertos y reconocimiento de servicios.
- SMTP Server on RBL Blacklist: detecciones relacionadas con la reputación de determinados servidores de correo electrónico.
- Website Blocked: accesos a páginas web denegados por las políticas de filtrado de contenidos.
Además, hemos revisado asociaciones con proveedores de alojamiento, servicios cloud, redes de conectividad y geolocalizaciones aproximadas de las referencias analizadas.
Es importante aclarar que los 1.705 indicadores no equivalen a 1.705 ataques confirmados ni a 1.705 conexiones bloqueadas.
Un evento de seguridad necesita contexto para determinar qué ha ocurrido y cuál ha sido la respuesta del firewall.
Por eso, nuestro trabajo no termina cuando SonicWall genera una alerta. Comienza una fase de análisis destinada a comprender su significado y valorar si es necesario realizar comprobaciones adicionales.
¿Qué significa que nuestro SOC haya analizado 1.705 indicadores SonicWall?
Un firewall empresarial supervisa las comunicaciones que atraviesan sus interfaces y permite aplicar políticas de seguridad adaptadas a la infraestructura.
Dependiendo de las funciones activadas, puede generar registros de tráfico, alertas de seguridad, eventos administrativos y notificaciones de filtrado.
Sin embargo, no todos los registros tienen la misma importancia.
Por ejemplo, una comprobación automatizada puede ser una actividad legítima de investigación de Internet. Un servidor de correo incluido en una lista de reputación negativa puede necesitar una revisión. Y una página web bloqueada puede representar el cumplimiento normal de una política corporativa.
El objetivo de nuestro SOC es distinguir esos escenarios y evitar que una alerta aislada se interprete automáticamente como un ciberataque.
¿Qué aspectos analiza nuestro equipo?
Los controles de monitorización pueden contemplar:
- Categoría y características del evento.
- Servicios y protocolos involucrados.
- Frecuencia y repetición de la actividad.
- Reputación y clasificación de redes.
- País y proveedor de conectividad estimados.
- Política de seguridad aplicada.
- Acción registrada por el firewall.
- Posibles relaciones con otros eventos.
- Contexto de la infraestructura protegida.
Esta información facilita identificar comportamientos relevantes y comprobar si las medidas de protección están funcionando según las políticas establecidas.
¿Por qué es importante analizar las alertas?
Porque dos registros aparentemente similares pueden tener significados diferentes.
Una conexión desde un servidor cloud puede corresponder a una aplicación legítima, una herramienta de investigación o una actividad no autorizada.
El proveedor de infraestructura y la localización geográfica no permiten determinar por sí solos cuál de esas situaciones se ha producido.
La seguridad empresarial requiere analizar el comportamiento, no solamente el origen de las conexiones.
Port Scan Possible: cuando alguien intenta descubrir los servicios de una red
Uno de los eventos incluidos en el análisis semanal corresponde a Port Scan Possible.
Un escaneo de puertos consiste en enviar comunicaciones a diferentes puertos de un sistema para comprobar cuáles responden y qué servicios podrían encontrarse disponibles.
Estas comprobaciones pueden realizarse por administradores, auditores de ciberseguridad o plataformas de investigación.
También pueden utilizarse como una fase preliminar para localizar sistemas vulnerables.
¿Qué podría intentar descubrir un escaneo?
Entre los servicios que pueden ser objeto de reconocimiento se encuentran:
Accesos VPN: puntos de conexión utilizados por empleados para trabajar desde fuera de la oficina.
Servicios de administración remota: interfaces que permiten administrar determinados sistemas.
Servidores web: aplicaciones y páginas empresariales accesibles desde Internet.
Servicios de correo: sistemas que participan en el envío o recepción de mensajes electrónicos.
Aplicaciones corporativas: herramientas de gestión que necesitan conexiones externas.
La detección de un posible escaneo no demuestra que esos servicios estén abiertos ni que el atacante haya conseguido acceder a ellos.
¿Qué ocurriría si no existieran controles adecuados?
Si una infraestructura mantiene servicios innecesariamente expuestos, un reconocimiento podría facilitar que un tercero identificara puntos de entrada.
Cuando además existen vulnerabilidades o configuraciones inseguras, podrían producirse intentos posteriores de explotación.
Las consecuencias potenciales incluyen accesos no autorizados, exposición de información, alteración de servicios o interrupciones operativas.
No obstante, estos riesgos dependen de la configuración real y no pueden deducirse únicamente de un registro Port Scan Possible.
¿Qué aporta nuestro SOC?
Revisamos las características de los eventos para identificar posibles patrones de reconocimiento y comprobar qué medidas de seguridad resultan aplicables.
También es importante distinguir una exploración de Internet realizada con fines de investigación de un comportamiento claramente malicioso.
No todos los escaneos representan ataques y no todos los escaneos detectados han conseguido encontrar una vulnerabilidad.
SMTP Server on RBL Blacklist: la importancia de supervisar la reputación del correo
El correo electrónico continúa siendo uno de los principales medios de comunicación de las empresas.
Las asesorías, despachos profesionales, administraciones de fincas y organizaciones de servicios intercambian diariamente facturas, contratos, comunicaciones y documentación.
Por eso, proteger los servicios de correo resulta fundamental.
¿Qué significa esta alerta de SonicWall?
SMTP Server on RBL Blacklist indica que un servidor de correo ha sido identificado en una lista de reputación RBL (Real-time Blackhole List).
Estas listas se utilizan para clasificar direcciones y servidores que pueden estar relacionados con determinados problemas de reputación, como el envío de correo no deseado.
Sin embargo, que un servidor aparezca en una RBL no significa necesariamente que cada mensaje procedente de él sea malicioso.
Las entradas pueden responder a diferentes circunstancias y algunas pueden generar falsos positivos.
¿Qué riesgos podrían existir si no se aplican medidas de filtrado?
Dependiendo de las condiciones y de las protecciones disponibles, una empresa podría recibir comunicaciones relacionadas con:
- Correo no deseado.
- Mensajes de suplantación de identidad.
- Solicitudes fraudulentas de pagos.
- Enlaces a páginas engañosas.
- Archivos potencialmente peligrosos.
Estas amenazas también deben controlarse mediante las protecciones del propio sistema de correo y la formación de los usuarios.
¿SonicWall ha bloqueado necesariamente esas conexiones?
No podemos afirmarlo únicamente a partir de esta categoría.
El fabricante diferencia entre la detección de un servidor en una lista RBL y los eventos específicos que identifican conexiones descartadas.
Por tanto, SMTP Server on RBL Blacklist es una señal de reputación que necesita comprobarse junto con la acción registrada.
Esta precisión es importante para evitar presentar una detección como un bloqueo confirmado.
Website Blocked: cuando el firewall impide acceder a determinadas páginas web
La tercera categoría incluida en el seguimiento semanal es Website Blocked.
A diferencia de los eventos anteriores, esta denominación identifica una operación relacionada con el filtrado de contenidos web.
¿Qué significa Website Blocked en SonicWall?
SonicWall dispone de funciones de filtrado de contenidos que permiten aplicar políticas de navegación según categorías, destinos y reglas configuradas.
Cuando el sistema genera un evento Website Blocked asociado al filtrado de contenidos, está registrando que una solicitud de acceso web ha sido denegada.
En este caso sí existe una acción de bloqueo asociada al evento, aunque debe revisarse la causa concreta y el alcance de la denegación.
¿Por qué una empresa debería controlar la navegación?
Porque no todos los recursos accesibles desde Internet tienen por qué estar autorizados o ser adecuados para un entorno profesional.
Las políticas pueden utilizarse para limitar el acceso a determinadas categorías de páginas.
Dependiendo de la configuración, esto puede contribuir a reducir la exposición a sitios fraudulentos, recursos no autorizados o destinos considerados de riesgo.
¿Qué podría suceder sin estas políticas?
Si una empresa no dispone de controles adecuados, sus usuarios podrían acceder a sitios que intenten:
Robar credenciales: páginas que imitan el inicio de sesión de servicios legítimos.
Distribuir software malicioso: sitios utilizados para ofrecer descargas peligrosas.
Facilitar fraudes: formularios o páginas diseñadas para obtener información confidencial.
Eludir políticas corporativas: recursos incompatibles con las normas de navegación establecidas.
Sin embargo, un registro Website Blocked no significa automáticamente que la página fuera maliciosa.
También puede corresponder a una restricción administrativa legítima o a una clasificación que necesita revisión.
¿Qué aporta una administración profesional?
Además de aplicar las políticas de filtrado, es importante revisar los bloqueos para comprobar que responden a las necesidades de la empresa.
Una política demasiado permisiva puede aumentar la exposición.
Por el contrario, una política excesivamente restrictiva puede impedir utilizar servicios legítimos necesarios para trabajar.
El objetivo es encontrar un equilibrio adecuado entre protección, productividad y funcionamiento de los servicios empresariales.
¿Qué diferencia existe entre detectar, bloquear y confirmar un incidente?
Esta distinción es fundamental para interpretar correctamente los informes de ciberseguridad.
| Evento SonicWall | ¿Qué significa? | ¿Confirma bloqueo? |
|---|---|---|
| Port Scan Possible | Posible actividad de exploración de puertos. | No necesariamente. |
| SMTP Server on RBL Blacklist | Coincidencia de reputación de un servidor SMTP. | No necesariamente. |
| Website Blocked | Acceso web denegado por una política de filtrado. | Sí, para la solicitud registrada. |
Que una actividad sea detectada no significa que haya conseguido superar las protecciones.
Tampoco debemos asumir que todo evento registrado corresponde a una amenaza real.
Por ejemplo, un bloqueo de navegación puede ser simplemente el resultado esperado de una política corporativa.
Nuestro SOC trabaja precisamente para diferenciar detecciones, acciones de protección y posibles incidentes que requieren investigación.
¿De qué países y proveedores proceden las redes analizadas durante la semana 44?
Una parte del análisis consiste en estudiar las asociaciones públicas de las redes relacionadas con los eventos de seguridad.
Para ello se utilizan fuentes de información sobre geolocalización aproximada, operadores y sistemas autónomos de Internet.
Las referencias revisadas incluyen infraestructuras vinculadas a distintos proveedores de alojamiento, centros de datos, servicios VPN y plataformas de investigación.
Resumen de geolocalización y operadores
| País asociado | Infraestructura identificada |
|---|---|
| Estados Unidos | Servidores de alojamiento, infraestructura vinculada a OVHcloud y plataformas especializadas en exploración de Internet. |
| Bélgica | Infraestructura de servicios cloud, incluida Google Cloud. |
| Suecia | Redes de alojamiento y servidores administrados por operadores internacionales. |
| Reino Unido | Infraestructura de hosting y servicios de conectividad empresarial. |
| Alemania | Servicios de alojamiento, conectividad y determinadas plataformas VPN. |
| Países Bajos | Infraestructura de centros de datos, servicios cloud y conectividad. |
| Vietnam | Servidores virtuales y servicios de alojamiento empresarial. |
| Corea del Sur | Infraestructura de alojamiento y centros de datos. |
| Letonia | Redes de servidores y alojamiento tecnológico. |
Las referencias disponibles también incluyen operadores cuya asignación registral y geolocalización no coinciden entre las distintas bases consultadas.
Por este motivo, no sería riguroso atribuir una ubicación física exacta a todos los sistemas.
Esta relación geográfica describe las referencias revisadas, no representa un reparto porcentual de los 1.705 indicadores por país.
No se dispone en la información suministrada de una correspondencia completa entre cada indicador, su ubicación y el tipo de evento.
¿Por qué aparecen empresas de alojamiento como OVHcloud o DigitalOcean?
Las plataformas de alojamiento permiten contratar servidores que pueden utilizarse para aplicaciones, páginas web, servicios empresariales y múltiples actividades legítimas.
Entre las referencias revisadas aparecen asociaciones con infraestructura de OVHcloud, DigitalOcean y Google Cloud, además de otros operadores internacionales.
Este tipo de servicios puede utilizarse para investigaciones de seguridad, herramientas automatizadas y aplicaciones de terceros.
También puede ser utilizado indebidamente por determinados clientes.
La presencia de una red perteneciente a un proveedor de hosting no significa que ese proveedor esté realizando un ataque ni que participe en una actividad maliciosa.
¿Puede aparecer tráfico de investigadores de seguridad?
Sí.
Existen organizaciones especializadas en estudiar los servicios expuestos a Internet y recopilar información sobre tecnologías y configuraciones.
Entre las referencias analizadas se encuentra infraestructura vinculada a Censys, una plataforma conocida por sus actividades de exploración e investigación de servicios accesibles públicamente.
La aparición de un origen asociado a una herramienta de investigación no demuestra una intención maliciosa.
Esto es especialmente importante cuando se diseñan reglas de reputación o bloqueo.
Nuestro objetivo es interpretar las conexiones según su comportamiento y contexto, evitando atribuciones incorrectas a países, operadores o proveedores.
¿Por qué necesitan las pymes una protección perimetral administrada?
Una empresa pequeña puede manejar información tan delicada como organizaciones de mayor tamaño.
El número de empleados no determina por sí solo la importancia de sus datos ni el impacto que tendría una interrupción.
En GHM Soluciones Informáticas trabajamos con firewalls SonicWall TZ270 y TZ370 administrados en diferentes entornos profesionales.
Administraciones de fincas
Estas organizaciones gestionan documentación económica, datos de propietarios, contratos y comunicaciones con proveedores.
Una adecuada configuración del firewall permite controlar determinados accesos a la infraestructura y limitar conexiones no necesarias.
La monitorización facilita revisar eventos relevantes de red.
Asesorías contables y laborales
Las asesorías trabajan con información fiscal, laboral y administrativa.
Proteger el acceso a sus sistemas y supervisar determinados eventos de red ayuda a reducir la exposición innecesaria.
También es importante controlar las conexiones VPN y los servicios utilizados por empleados que trabajan fuera de la oficina.
Despachos de abogados
La confidencialidad de la información es fundamental en el entorno jurídico.
Una seguridad perimetral correctamente diseñada contribuye a proteger las comunicaciones entre redes y servicios.
Debe complementarse con controles de identidad, permisos y protección de los dispositivos.
Arquitectura, interiorismo e ingeniería
Estos profesionales pueden depender de servidores, almacenamiento compartido y aplicaciones especializadas.
La administración del firewall permite aplicar políticas de acceso y segmentación adaptadas a esas necesidades.
Empresas constructoras
Las constructoras pueden necesitar conexiones entre oficinas, obras, proveedores y empleados desplazados.
La supervisión y administración de sus sistemas de red permite mantener mayor control sobre las comunicaciones autorizadas.
Despachos profesionales ubicados en viviendas
Trabajar desde una vivienda no significa que los datos empresariales necesiten menos protección.
Cuando conviven dispositivos domésticos y profesionales, puede resultar conveniente separar las redes y controlar el acceso a los recursos de trabajo.
La seguridad debe adaptarse al tipo de actividad, a los datos gestionados y a la arquitectura tecnológica de cada empresa.
Firewall SonicWall y SIEM Wazuh: ¿qué añade nuestro servicio SOC?
Disponer de un firewall profesional constituye una parte importante de la estrategia de seguridad.
Pero un firewall no sustituye la administración, el mantenimiento y la supervisión de la infraestructura.
En GHM Soluciones Informáticas integramos diferentes tecnologías para disponer de información más completa y facilitar la investigación de eventos.
SonicWall: protección y políticas de seguridad
Los firewalls SonicWall permiten aplicar reglas de acceso, gestionar determinados servicios de seguridad y registrar actividad relevante.
Su función consiste en ejecutar las políticas configuradas y proporcionar información sobre los acontecimientos que se producen.
SIEM Wazuh: centralización y correlación
Mediante nuestro servicio SIEM Wazuh para empresas, podemos centralizar información procedente de distintas fuentes integradas.
Esto permite estudiar posibles relaciones entre eventos del firewall, sistemas operativos, servidores y otras tecnologías compatibles.
La correlación ayuda a aportar contexto, pero no demuestra automáticamente que dos eventos estén relacionados.
SOC: interpretación e investigación profesional
Nuestro SOC revisa las alertas que requieren atención y analiza sus características antes de establecer conclusiones.
Dependiendo de la situación, puede ser necesario revisar configuraciones, ampliar la información disponible o investigar otros registros.
El objetivo es distinguir entre actividad legítima, situaciones anómalas y posibles incidentes de seguridad.
Hasta 400 días de registros históricos
Nuestra estrategia de monitorización contempla políticas configurables de conservación de hasta 400 días de logs, según las fuentes integradas y las condiciones del servicio.
Este histórico puede facilitar:
- Investigaciones de seguridad.
- Auditorías y comprobaciones técnicas.
- Revisión de acontecimientos anteriores.
- Análisis de patrones recurrentes.
- Trazabilidad de determinadas operaciones.
La conservación debe configurarse correctamente y ajustarse a los requisitos legales y de privacidad aplicables.
SonicWall aplica las políticas y registra determinados eventos. Wazuh centraliza y correlaciona la información. Nuestro SOC analiza las situaciones relevantes.
Estas funciones son complementarias y permiten mejorar la visibilidad sobre la infraestructura.
¿Qué medidas debería revisar una empresa para proteger sus redes?
El análisis semanal demuestra la importancia de mantener controles de seguridad adecuados a las necesidades de cada organización.
1. Mantener actualizado el firmware del firewall
Las actualizaciones pueden corregir vulnerabilidades, mejorar la estabilidad y proporcionar nuevas funciones de seguridad.
Es importante comprobar que el dispositivo utiliza una versión compatible y que las actualizaciones se planifican adecuadamente.
2. Revisar las reglas de acceso
Las políticas deben permitir únicamente las comunicaciones necesarias para el funcionamiento de la empresa.
Con el tiempo, pueden permanecer configuraciones que ya no responden a necesidades actuales.
Una revisión periódica ayuda a identificar reglas obsoletas o excesivamente permisivas.
3. Proteger los accesos remotos
Las conexiones VPN y los servicios de administración deben mantenerse correctamente configurados.
Es recomendable aplicar autenticación robusta, limitar los privilegios y revisar las cuentas autorizadas.
4. Controlar los servicios publicados en Internet
La empresa debería conocer qué aplicaciones y recursos son accesibles desde el exterior.
Los servicios que no necesitan exposición pública deberían mantenerse restringidos.
5. Revisar el filtrado de contenidos
Las políticas web deben responder a las necesidades reales del negocio.
Resulta importante limitar determinadas categorías de riesgo y revisar los bloqueos que afecten a recursos legítimos.
6. Segmentar la infraestructura
La separación de redes corporativas, dispositivos de invitados y recursos críticos puede ayudar a limitar comunicaciones innecesarias.
Las reglas deben adaptarse a la arquitectura de cada instalación.
7. Supervisar los registros y analizar las alertas
El firewall genera información, pero su interpretación requiere conocer el contexto de la infraestructura.
Un análisis profesional puede ayudar a identificar comportamientos que merecen atención y comprobar que las medidas de protección responden a las políticas establecidas.
Mediante nuestros servicios de protección Endpoint y firewall empresarial ayudamos a las organizaciones a mejorar la seguridad de sus sistemas y comunicaciones.
¿Qué diferencia existe entre instalar un firewall y contratar su administración?
La instalación inicial es solo una parte del trabajo.
Una infraestructura informática cambia con el tiempo: aparecen nuevos empleados, aplicaciones, dispositivos, necesidades de acceso remoto y servicios cloud.
Las políticas de seguridad también deben evolucionar.
| Firewall instalado | Firewall administrado y supervisado |
|---|---|
| Dispone de una configuración inicial. | Las políticas se revisan conforme cambian las necesidades. |
| Genera registros de actividad. | Se analizan los eventos relevantes. |
| Puede disponer de filtrado de contenidos. | Se revisan las categorías y los bloqueos aplicados. |
| Aplica reglas de acceso. | Se comprueba si esas reglas siguen siendo adecuadas. |
| Recibe actualizaciones compatibles. | Se planifica y verifica el mantenimiento. |
| Registra eventos de seguridad. | Puede integrarse con sistemas de monitorización y análisis SOC. |
La administración profesional permite convertir un dispositivo de seguridad en un servicio de protección y seguimiento adaptado a la empresa.
GHM Soluciones Informáticas: seguridad perimetral y monitorización SOC para empresas
En GHM Soluciones Informáticas ayudamos a las empresas a proteger sus redes mediante soluciones de seguridad, mantenimiento y monitorización.
Nuestro enfoque combina la administración de firewalls SonicWall con otras medidas de protección empresarial, ajustadas a las características de cada infraestructura.
Trabajamos para mejorar la configuración, el seguimiento y la capacidad de análisis de los sistemas que utilizan las organizaciones en su actividad diaria.
¿Qué puede aportar GHM a tu empresa?
Administración de firewall empresarial
Configuración y revisión de reglas de acceso, servicios de seguridad, VPN y segmentación.
Revisión de seguridad perimetral
Evaluación de servicios expuestos a Internet, firmware y configuraciones relevantes.
Monitorización de eventos
Centralización y análisis de información procedente de sistemas compatibles.
Correlaciones personalizadas
Relación de eventos procedentes de distintas tecnologías cuando existen las fuentes necesarias.
Análisis SOC
Investigación de alertas relevantes y valoración de situaciones que requieren atención.
Seguridad integral
Complementamos la protección perimetral con medidas relacionadas con dispositivos, identidades, aplicaciones y servicios empresariales.
Nuestro objetivo es proporcionar una gestión de ciberseguridad que no dependa exclusivamente de instalar herramientas y esperar a que aparezca un problema.
La prevención, la configuración adecuada y la supervisión son elementos esenciales de una infraestructura empresarial protegida.
Conclusión: 1.705 indicadores analizados y una lección sobre la seguridad empresarial
Durante la semana 44 de 2026, nuestro SOC ha analizado 1.705 indicadores y eventos de seguridad procedentes de firewalls SonicWall TZ270 y TZ370.
Entre las categorías revisadas se encuentran posibles escaneos de puertos, coincidencias de reputación de servidores SMTP y accesos web denegados por políticas de filtrado.
Las referencias examinadas muestran conexiones asociadas a infraestructuras tecnológicas distribuidas entre diferentes países y proveedores.
Sin embargo, ninguna cifra aislada permite concluir que todos los registros correspondan a ataques, intrusiones o amenazas confirmadas.
La conclusión más importante para una empresa es otra:
Un firewall necesita configurarse, actualizarse, mantenerse y supervisarse para que sus controles de seguridad sigan respondiendo a las necesidades del negocio.
En GHM Soluciones Informáticas combinamos soluciones de protección perimetral con monitorización SIEM Wazuh y análisis SOC para mejorar la visibilidad sobre las infraestructuras empresariales.
¿Cuándo se revisó por última vez la configuración y el firmware del firewall de tu empresa?
¿Sabes qué servicios están expuestos a Internet y quién analiza sus alertas de seguridad?
Solicita una revisión de seguridad perimetral y descubre qué medidas pueden ayudar a proteger mejor tu negocio.
Contacta con GHM Soluciones Informáticas.
Preguntas frecuentes sobre SonicWall y monitorización SOC
¿Qué es un firewall SonicWall para empresas?
Es una solución de seguridad de red que permite controlar comunicaciones, aplicar políticas de acceso y utilizar servicios de protección compatibles. Su configuración debe adaptarse a las necesidades de cada organización.
¿Qué significa que el SOC haya analizado 1.705 indicadores?
Significa que se han revisado 1.705 indicadores y eventos de seguridad durante el periodo comunicado. No significa que se hayan producido 1.705 ciberataques ni que todos los registros representen amenazas confirmadas.
¿Qué es Port Scan Possible en SonicWall?
Es un evento que identifica actividad compatible con un posible escaneo de puertos. Puede corresponder a exploraciones legítimas o a reconocimiento de servicios, por lo que necesita analizarse en su contexto.
¿Un escaneo de puertos significa que han entrado en mi empresa?
No. El escaneo intenta identificar servicios accesibles, pero no demuestra que se haya conseguido entrar en ellos ni explotar una vulnerabilidad.
¿Qué significa SMTP Server on RBL Blacklist?
Es un evento que indica que un servidor SMTP aparece en una lista de reputación RBL. La coincidencia no demuestra automáticamente que se haya enviado un correo malicioso ni que la conexión haya sido bloqueada.
¿Qué significa Website Blocked en SonicWall?
Indica que una solicitud web ha sido denegada por una política de filtrado. El bloqueo puede responder a restricciones corporativas o categorías de contenido, y no siempre significa que la página sea maliciosa.
¿Todos los eventos de seguridad de SonicWall se bloquean automáticamente?
No. Algunas categorías corresponden a detecciones y otras a acciones concretas. Para determinar si una comunicación fue permitida, bloqueada o descartada, deben revisarse los registros correspondientes.
¿Por qué aparecen conexiones desde servidores de hosting?
Porque los servidores alojados en centros de datos pueden utilizarse para múltiples actividades, como aplicaciones empresariales, servicios automatizados e investigaciones de Internet. Su presencia en un registro no demuestra una actividad maliciosa.
¿Una conexión geolocalizada en otro país significa que se ha producido un ataque desde allí?
No necesariamente. La geolocalización identifica aproximadamente una red o infraestructura, no a la persona que origina la comunicación. Los servidores cloud, VPN y servicios de alojamiento pueden utilizarse desde diferentes ubicaciones.
¿Qué diferencia existe entre un firewall SonicWall y un SIEM Wazuh?
SonicWall aplica políticas de protección de red y genera registros. Wazuh centraliza, procesa y correlaciona información de las fuentes integradas, facilitando la supervisión y el análisis de seguridad.
¿Qué hace un SOC de ciberseguridad?
Un Centro de Operaciones de Seguridad analiza eventos, comprueba su contexto e investiga situaciones que requieren atención. Su trabajo complementa las herramientas de protección implantadas en la empresa.
¿Para qué sirve conservar registros de seguridad durante 400 días?
Permite consultar información histórica incluida en las políticas configuradas, facilitando investigaciones, auditorías y análisis de actividades anteriores. Su utilidad depende de las fuentes registradas y de la protección del histórico.
¿Es necesario revisar periódicamente el firmware de un firewall?
Sí. Las actualizaciones pueden corregir problemas de seguridad y funcionamiento. Es importante utilizar versiones compatibles y comprobar periódicamente los avisos del fabricante.
¿Necesita una asesoría o un despacho pequeño un firewall empresarial?
Depende de sus servicios, riesgos y necesidades de conectividad. Puede resultar especialmente importante cuando dispone de accesos remotos, aplicaciones internas, información confidencial o diferentes redes que necesitan separación.
¿Cómo puedo saber si el firewall de mi empresa está bien configurado?
Mediante una revisión de firmware, reglas, servicios expuestos, accesos VPN, filtrado de contenidos, segmentación y registros de seguridad. Una auditoría permite identificar las medidas prioritarias para cada infraestructura.
