¿Qué ocurriría si alguien consiguiera acceder a los datos confidenciales de miles de clientes de tu empresa sin que tu actividad se interrumpiera?
Cuando hablamos de ciberataques, solemos imaginar ordenadores bloqueados, servidores paralizados o empresas que no pueden trabajar.
Sin embargo, algunos de los incidentes más delicados no provocan interrupciones visibles. Los sistemas continúan funcionando mientras un tercero obtiene información que debería permanecer protegida.
Esto es precisamente lo que pone de manifiesto el ciberataque al Servicio Extremeño de Salud (SES), cuyos resultados fueron comunicados oficialmente el 29 de octubre de 2026.
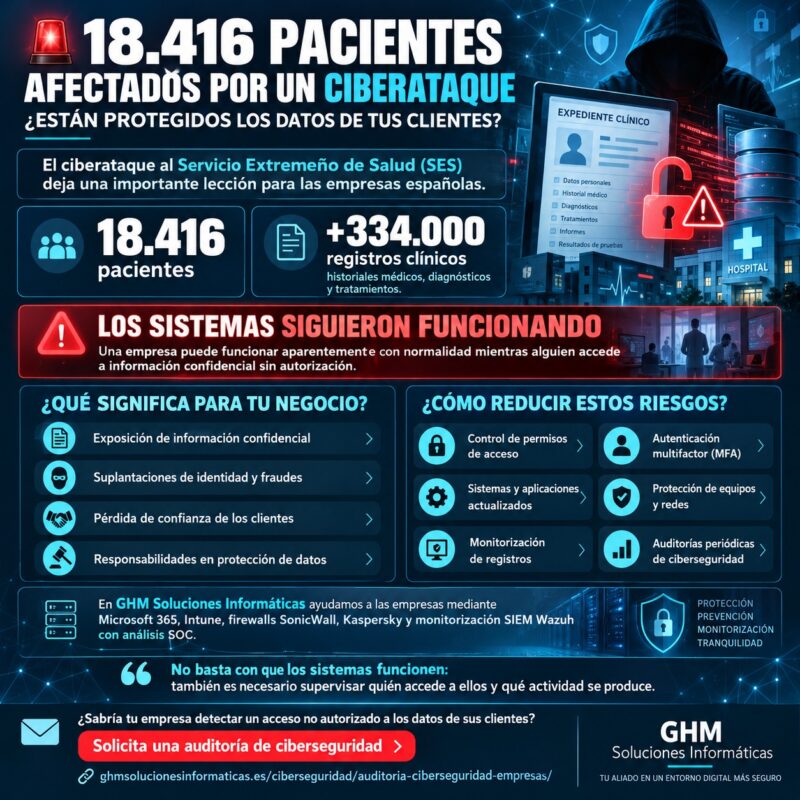
La investigación confirmó un acceso no autorizado a información sanitaria de 18.416 pacientes, aproximadamente el 1 % de los usuarios del sistema público de salud extremeño.
Según la información facilitada por la Policía Nacional, el presunto responsable consiguió obtener más de 334.000 registros clínicos, incluidos historiales médicos, diagnósticos y tratamientos.
La intervención policial permitió recuperar las bases de datos localizadas durante la investigación y detener en Mérida al presunto responsable.
Un detalle especialmente relevante: los servicios asistenciales continuaron funcionando y no se produjo una indisponibilidad de los sistemas sanitarios, según la Junta de Extremadura.
Este caso demuestra que el funcionamiento aparentemente normal de una aplicación no garantiza que la información almacenada esté protegida.
Para pequeñas y medianas empresas, asesorías, administraciones de fincas y despachos profesionales, la noticia plantea una pregunta fundamental:
¿Dispone tu empresa de mecanismos para detectar si alguien accede a información confidencial sin autorización?
¿Qué ocurrió en el ciberataque al Servicio Extremeño de Salud?
El incidente se detectó el 5 de octubre de 2026, cuando el Servicio Extremeño de Salud identificó actividad no autorizada relacionada con su aplicación Centro de Salud Online, conocida como CSOnline.
Según la información policial difundida el 29 de octubre, el ataque utilizó un procedimiento automatizado y masivo desde un servidor virtual anónimo alojado en el extranjero.
El objetivo era obtener información almacenada en los sistemas accesibles mediante la plataforma.
La investigación determinó que se había accedido a datos correspondientes a 18.416 pacientes.
Más de 334.000 registros sanitarios comprometidos
La información recuperada durante la investigación incluía diferentes documentos y registros clínicos.
Entre los datos identificados por la Policía Nacional se encontraban:
- Fichas de pacientes.
- Documentación clínica.
- Historiales médicos.
- Diagnósticos y enfermedades.
- Información sobre tratamientos.
Los registros estaban organizados de manera que permitían consultar información asociada a los pacientes.
Es importante distinguir dos cifras:
18.416 personas afectadas no significa lo mismo que 334.000 registros.
Una persona puede tener numerosos documentos e historiales asociados, por lo que el volumen de registros comprometidos puede ser considerablemente superior al número de afectados.
¿Se intentó vender la información?
La Policía Nacional informó de que el presunto responsable pretendía comercializar los datos obtenidos mediante foros ilícitos.
Durante la investigación se localizaron y recuperaron bases de datos relacionadas con el incidente.
Según las autoridades, esta actuación permitió impedir la comercialización que investigaban.
No obstante, recuperar los archivos identificados no constituye por sí solo una garantía absoluta de que nunca hayan existido otras copias.
¿Se trató de un ataque de ransomware?
La información oficial disponible describe un acceso indebido y automatizado a información confidencial.
No se ha presentado como un incidente de ransomware ni se ha comunicado el cifrado de los sistemas sanitarios.
Tampoco se han publicado los detalles técnicos suficientes para atribuir el acceso a una vulnerabilidad concreta, a credenciales comprometidas o a otro mecanismo específico.
Por tanto, sería incorrecto afirmar que el ataque se produjo por una contraseña débil, por falta de actualizaciones o por una determinada tecnología sin disponer de pruebas.
¿Cómo se detectó y qué medidas adoptaron las autoridades?
El Servicio Extremeño de Salud comunicó que, tras detectar la intrusión, activó sus procedimientos de respuesta y contención.
Entre las actuaciones conocidas se encuentran:
Investigación técnica. Se examinó el incidente para determinar el acceso producido y delimitar la información afectada.
Corrección de la vía de entrada. La Junta de Extremadura confirmó que se identificó el mecanismo utilizado y se aplicaron las medidas correctoras necesarias.
Denuncia policial. El caso se puso en conocimiento de la Policía Nacional, cuya investigación culminó con la detención del presunto responsable.
Notificación a protección de datos. El incidente fue comunicado a la Agencia Española de Protección de Datos.
Registro del ciberincidente. También se notificó a través de LUCIA, la herramienta de gestión de incidentes del Centro Criptológico Nacional.
Comunicación a los afectados. El SES informó a las personas afectadas mediante diferentes canales, incluidos SMS, correo electrónico, comunicación postal y la propia plataforma.
La investigación policial también permitió identificar posibles afectaciones a otras administraciones, cuyo alcance debe tratarse separadamente.
La lección empresarial es importante: una respuesta eficaz requiere detectar el problema, conservar evidencias, investigar lo sucedido, contener el riesgo y comunicarlo cuando corresponda.
¿Por qué este ciberataque debería preocupar a las pymes españolas?
Aunque el incidente afectó a una administración pública, el problema de fondo también existe en empresas privadas.
Una asesoría, un despacho de abogados o una administración de fincas pueden almacenar miles de documentos y comunicaciones relacionados con clientes.
La cantidad de información gestionada no siempre es proporcional al tamaño de la organización.
Una pequeña empresa puede custodiar datos especialmente delicados.
Administraciones de fincas
Estas organizaciones trabajan con datos de propietarios, cuentas, información económica, contratos y documentación de comunidades.
Un acceso no autorizado a sus aplicaciones podría permitir consultar datos personales o información utilizada en gestiones administrativas.
Asesorías contables y laborales
Las asesorías gestionan documentación fiscal, nóminas, contratos, información financiera y datos de empleados.
La confidencialidad de estos recursos es fundamental para mantener la confianza de los clientes.
Una brecha podría facilitar intentos de fraude o exposición de información profesional.
Despachos de abogados
Los despachos jurídicos almacenan expedientes, comunicaciones y documentos sujetos a importantes exigencias de confidencialidad.
Su seguridad debe contemplar tanto la protección de los dispositivos como los controles sobre aplicaciones, identidades y almacenamiento.
Arquitectura, ingeniería e interiorismo
Los estudios técnicos pueden disponer de plataformas documentales, servidores de archivos, presupuestos, contratos y proyectos empresariales.
La información comercial y técnica también necesita protección frente a accesos indebidos.
Constructoras y empresas de servicios
Las aplicaciones de gestión de obras, proveedores y empleados pueden concentrar información personal y empresarial.
Cuando varios usuarios o colaboradores acceden a un mismo sistema, es especialmente importante controlar qué permisos necesita cada uno.
No es necesario gestionar historiales médicos para que una filtración tenga consecuencias importantes. Los datos de clientes, empleados y proveedores también pueden resultar valiosos para un ciberdelincuente.
¿Qué riesgos existen cuando alguien accede a datos personales sin autorización?
Las consecuencias dependen del tipo de información obtenida, de la capacidad del atacante para utilizarla y de las medidas de seguridad existentes.
Suplantación de identidad
Determinados datos personales pueden utilizarse para elaborar comunicaciones fraudulentas que aparenten proceder de una empresa legítima.
Por ejemplo, conocer que una persona tiene una relación comercial con una asesoría podría facilitar mensajes engañosos relacionados con documentación o pagos.
Phishing dirigido
Los ciberdelincuentes pueden utilizar información real para aumentar la credibilidad de correos, SMS o mensajes de WhatsApp.
Cuanto más conoce un atacante sobre una persona o una organización, más convincente puede resultar una comunicación falsa.
Exposición de información confidencial
Los documentos empresariales pueden contener información que no debería estar disponible para terceros.
Su exposición puede afectar a clientes, trabajadores y relaciones profesionales.
Pérdida de confianza
Una empresa debe demostrar que dispone de controles adecuados y que responde con diligencia cuando se detecta un problema.
La gestión de un incidente puede tener consecuencias importantes sobre la confianza de sus clientes.
Obligaciones en materia de protección de datos
Cuando se produce una brecha de datos personales, la organización debe evaluar sus riesgos y determinar qué obligaciones de notificación y comunicación resultan aplicables.
Una brecha no supone automáticamente una sanción económica, pero sí puede generar obligaciones legales y responsabilidades que deben gestionarse correctamente.
¿Cómo detectar una filtración de datos si los sistemas siguen funcionando?
Esta es una de las principales lecciones del incidente del Servicio Extremeño de Salud.
Una organización puede mantener sus servicios operativos y, al mismo tiempo, estar sufriendo un acceso indebido a determinada información.
Por eso, la disponibilidad no debe confundirse con la seguridad.
Revisar los accesos a las aplicaciones
Las aplicaciones empresariales deberían disponer de mecanismos adecuados para registrar las operaciones relevantes.
Dependiendo de sus funcionalidades, conviene poder revisar accesos administrativos, autenticaciones y determinadas consultas o modificaciones sobre información sensible.
Controlar la actividad de las cuentas
Una cuenta de usuario puede seguir funcionando correctamente aunque sus credenciales hayan sido utilizadas por otra persona.
Por ello, resulta recomendable supervisar eventos de autenticación y revisar cambios relevantes en permisos y accesos.
Detectar operaciones poco habituales
En aplicaciones con auditoría suficiente, determinadas consultas masivas, exportaciones o comportamientos anómalos pueden justificar una investigación.
Sin embargo, no todos los sistemas registran este nivel de detalle.
La detección depende de qué información se haya configurado para recopilar.
Relacionar información de diferentes sistemas
La correlación permite estudiar eventos procedentes de distintas fuentes para reconocer patrones que podrían pasar inadvertidos al revisar registros aislados.
Por ejemplo, una autenticación anómala combinada con cambios administrativos podría requerir una comprobación adicional.
Esto no significa que cualquier combinación de eventos constituya un ciberataque.
La finalidad es identificar situaciones relevantes, investigar su contexto y evitar conclusiones automáticas sin evidencias suficientes.
Siete medidas para proteger los datos de clientes en una empresa
El caso del SES recuerda que la protección de la información necesita controles técnicos y organizativos.
Estas son algunas de las medidas más importantes para una pyme.
1. Activar la autenticación multifactor
La autenticación multifactor (MFA) añade una comprobación adicional al inicio de sesión.
Es especialmente recomendable en cuentas administrativas, correo corporativo, accesos remotos y aplicaciones que gestionan información confidencial.
Aunque no evita todos los ataques, reduce determinados riesgos asociados al uso indebido de contraseñas.
2. Aplicar permisos mínimos
No todos los empleados necesitan acceder a toda la información.
La organización debería establecer permisos conforme a las funciones de cada usuario.
También conviene revisar periódicamente los privilegios administrativos, las cuentas antiguas y los accesos de proveedores externos.
3. Actualizar sistemas y aplicaciones
Los sistemas operativos, programas de gestión, servidores y aplicaciones web deben mantenerse dentro de versiones compatibles y actualizadas.
La revisión también debe incluir componentes externos, servicios publicados y configuraciones de seguridad.
4. Proteger los equipos con soluciones Endpoint
La protección Endpoint permite prevenir, detectar y responder frente a determinadas amenazas en ordenadores y servidores.
Soluciones como Kaspersky Endpoint Security Cloud aportan funciones de protección que deben configurarse y supervisarse según las necesidades de cada entorno.
5. Segmentar las redes empresariales
Una red segmentada puede limitar determinadas comunicaciones entre dispositivos y recursos.
Por ejemplo, puede ser conveniente separar los equipos corporativos, los dispositivos de invitados y determinados sistemas de infraestructura.
Los firewalls SonicWall permiten aplicar políticas de red adaptadas a las necesidades de cada organización.
6. Mantener copias de seguridad verificadas
Las copias de seguridad ayudan a recuperar información cuando se produce una pérdida o alteración.
Deben mantenerse protegidas, revisarse periódicamente y someterse a pruebas de restauración.
Sin embargo, una copia de seguridad no impide que un tercero copie información confidencial.
Por eso debe complementarse con controles de acceso y supervisión.
7. Monitorizar y analizar eventos de seguridad
Los registros pueden proporcionar información útil para reconocer actividades inusuales y reconstruir incidentes.
La monitorización debe contemplar tanto la recopilación de información como su análisis.
No basta con almacenar millones de eventos si nadie revisa las alertas que realmente requieren atención.
RGPD: ¿cuándo debe notificarse una brecha de datos personales?
El Reglamento General de Protección de Datos establece obligaciones específicas para los responsables del tratamiento cuando se produce una brecha de seguridad.
Notificación a la autoridad competente
El artículo 33 del RGPD establece que una brecha debe notificarse a la autoridad de control cuando sea probable que entrañe un riesgo para los derechos y libertades de las personas.
La notificación debe realizarse sin dilación indebida y, cuando sea posible, dentro de las 72 horas siguientes a tener constancia de la brecha.
El plazo no comienza automáticamente cuando aparece una noticia o una sospecha sin verificar.
Comunicación a los afectados
Cuando una brecha puede implicar un alto riesgo para las personas, el artículo 34 del RGPD contempla la obligación de comunicarla a los afectados, teniendo en cuenta las excepciones legalmente previstas.
La comunicación debe permitirles comprender lo sucedido y adoptar medidas para protegerse.
¿Hay que documentar todas las brechas?
Sí. El RGPD exige documentar las brechas de datos personales, incluyendo sus circunstancias, consecuencias y medidas correctoras, incluso cuando no resulte obligatorio notificarlas a la autoridad.
La Agencia Española de Protección de Datos dispone de guías y herramientas para ayudar a evaluar estas obligaciones.
SIEM Wazuh y SOC: monitorización para investigar posibles accesos no autorizados
Un SIEM (Security Information and Event Management) es una plataforma que centraliza y analiza registros de seguridad procedentes de diferentes tecnologías.
Su utilidad depende de las fuentes que se integran, de la información disponible y de las reglas aplicadas.
¿Qué información puede analizar Wazuh?
Según los sistemas e integraciones configurados, puede recopilar o recibir datos procedentes de:
- Equipos Windows, macOS y Linux.
- Servidores y aplicaciones compatibles.
- Microsoft 365 y Microsoft Entra.
- Firewalls SonicWall.
- Dispositivos y servicios de red.
- Herramientas de protección Endpoint.
- Otros sistemas capaces de proporcionar registros de seguridad.
La información de aplicaciones y servicios cloud requiere disponer de las integraciones y permisos correspondientes.
¿Por qué es importante conservar los registros?
En determinadas investigaciones resulta necesario comprobar qué sucedió días, semanas o meses antes de descubrir una irregularidad.
Disponer de registros históricos puede facilitar la reconstrucción de una cronología.
En GHM Soluciones Informáticas trabajamos con políticas de conservación configurables de hasta 400 días de histórico de logs, según las fuentes integradas y el alcance contratado.
Esta conservación puede ser útil para investigaciones, auditorías y revisión de actividades anteriores.
Sin embargo, un registro histórico solo puede aportar información de los eventos que realmente fueron recopilados.
¿Qué aporta nuestro SOC?
Nuestro Centro de Operaciones de Seguridad (SOC) analiza los eventos relevantes, comprueba su contexto e investiga las situaciones que necesitan atención.
El objetivo es distinguir actividades habituales, comportamientos anómalos y posibles incidentes.
La monitorización no garantiza detectar todas las intrusiones, especialmente cuando las aplicaciones no generan la telemetría necesaria.
Un SIEM ayuda a disponer de información. El análisis SOC permite interpretar esa información y determinar qué actuaciones pueden ser necesarias.
Cómo ayuda GHM Soluciones Informáticas a proteger la información de tu empresa
En GHM Soluciones Informáticas ayudamos a las pequeñas y medianas empresas a mejorar la seguridad de sus sistemas, redes y servicios tecnológicos.
Nuestro enfoque combina prevención, administración, mantenimiento y supervisión.
Auditorías de ciberseguridad
Mediante nuestras auditorías de ciberseguridad para empresas revisamos configuraciones, dispositivos, servicios expuestos y necesidades de protección.
El objetivo es identificar riesgos y establecer prioridades de mejora adaptadas a cada organización.
Protección de identidades y dispositivos
Trabajamos con tecnologías como Microsoft 365, Entra e Intune para mejorar la gestión de identidades, accesos y dispositivos empresariales.
Estas herramientas permiten establecer controles y políticas que ayudan a reducir determinados riesgos.
Seguridad de redes y equipos
Integramos soluciones SonicWall y Kaspersky para la protección perimetral y de los dispositivos, en función de las necesidades de cada infraestructura.
Monitorización SIEM Wazuh y SOC
Nuestro servicio de SIEM Wazuh para empresas permite centralizar registros y establecer controles de seguridad adaptados a las fuentes integradas.
El análisis SOC complementa la tecnología mediante la revisión e investigación de eventos relevantes.
No se trata únicamente de instalar herramientas de seguridad, sino de configurarlas, mantenerlas y comprobar que los controles implantados siguen funcionando.
Conclusión: una aplicación puede funcionar y, aun así, estar expuesta
El ciberataque al Servicio Extremeño de Salud demuestra que una intrusión no siempre provoca la interrupción visible de una aplicación.
El acceso no autorizado afectó a información clínica de 18.416 pacientes y más de 334.000 registros, según la investigación policial.
La detección, la actuación técnica y la investigación permitieron delimitar el incidente, adoptar medidas correctoras y recuperar los datos localizados por las autoridades.
Para las pequeñas empresas, la principal enseñanza es que la protección de la información requiere prevenir accesos indebidos y disponer de mecanismos para identificarlos e investigarlos.
Una asesoría, un despacho de abogados o una administración de fincas no necesita gestionar millones de documentos para enfrentarse a consecuencias importantes.
Basta con que información confidencial de clientes quede accesible para personas no autorizadas.
¿Sabes quién puede acceder a los datos de tu empresa y qué mecanismos tienes para identificar una actividad sospechosa?
En GHM Soluciones Informáticas te ayudamos a evaluar la seguridad de tus sistemas e identificar oportunidades de mejora.
Solicita una auditoría de ciberseguridad para tu empresa.
Contacta con GHM Soluciones Informáticas.
Preguntas frecuentes sobre el ciberataque al SES y la protección de datos
¿Qué ocurrió en el ciberataque al Servicio Extremeño de Salud?
Se confirmó un acceso no autorizado a información clínica disponible mediante Centro de Salud Online. El incidente se detectó el 5 de octubre de 2026 y la investigación se comunicó públicamente el 29 de octubre.
¿Cuántos pacientes resultaron afectados?
El SES confirmó 18.416 personas afectadas, aproximadamente el 1 % de los usuarios de la sanidad pública extremeña.
¿Cuántos registros sanitarios fueron comprometidos?
Según la Policía Nacional, se recuperaron bases de datos con más de 334.000 registros relacionados con los 18.416 pacientes afectados.
¿Se ha detenido al responsable del ataque?
La Policía Nacional detuvo en Mérida al presunto responsable. La investigación policial y judicial continúa su curso, por lo que debe respetarse la presunción de inocencia.
¿El ciberataque dejó sin servicio a los hospitales?
No. La Junta de Extremadura comunicó que no se produjo indisponibilidad de los sistemas asistenciales y que los servicios legítimos continuaron funcionando.
¿Qué tipo de información se vio comprometida?
La investigación policial identificó documentación clínica, historiales, diagnósticos y tratamientos, entre otros registros asociados a los pacientes.
¿Se trató de un ataque de ransomware?
La información oficial describe un acceso indebido y automatizado destinado a obtener información. No se ha comunicado como un incidente de cifrado de sistemas mediante ransomware.
¿Puede una pyme sufrir un ataque similar?
Cualquier empresa que gestione aplicaciones y datos de clientes puede estar expuesta a accesos no autorizados. El riesgo concreto depende de sus sistemas, configuraciones, controles y vulnerabilidades.
¿Cómo detectar un acceso no autorizado a datos empresariales?
Mediante controles de autenticación, registros de auditoría, revisión de permisos y monitorización de eventos relevantes. La capacidad de detección depende de la información que cada aplicación pueda proporcionar.
¿Qué debe hacer una empresa cuando detecta una posible filtración?
Debe verificar el incidente, proteger las evidencias, contener los accesos comprometidos, evaluar la información afectada y determinar las obligaciones de notificación y comunicación que correspondan.
¿Cuándo debe notificarse una brecha a la AEPD?
Cuando sea probable que implique un riesgo para los derechos y libertades de las personas. La notificación debe realizarse sin dilación indebida y, cuando sea posible, dentro de las 72 horas posteriores a tener constancia de la brecha.
¿Un antivirus es suficiente para evitar filtraciones?
No. La protección de datos requiere también control de accesos, actualización de aplicaciones, seguridad de red, supervisión y procedimientos de respuesta.
¿Cómo ayuda SIEM Wazuh a investigar incidentes?
Permite centralizar y correlacionar registros de seguridad de las fuentes integradas. Estos datos pueden facilitar el análisis de actividades sospechosas y la reconstrucción de acontecimientos.
¿Qué diferencia existe entre SIEM Wazuh y un SOC?
Wazuh es la plataforma tecnológica que procesa y correlaciona registros. El SOC es el servicio que analiza las alertas y desarrolla las investigaciones técnicas necesarias.
¿Cómo saber si la información de mi empresa está bien protegida?
Una auditoría de ciberseguridad permite revisar configuraciones, permisos, sistemas y medidas de protección, con el objetivo de identificar riesgos y establecer mejoras adaptadas a la organización.
