¿Qué sucedería si las conversaciones mantenidas entre tu empresa y sus clientes acabaran en manos de personas no autorizadas?
No es necesario que se filtren contraseñas o datos bancarios para que una exposición de información pueda generar consecuencias importantes.
Los mensajes intercambiados con clientes, las gestiones administrativas y los datos personales almacenados en aplicaciones empresariales pueden proporcionar información suficiente para facilitar fraudes, suplantaciones de identidad o comunicaciones engañosas.
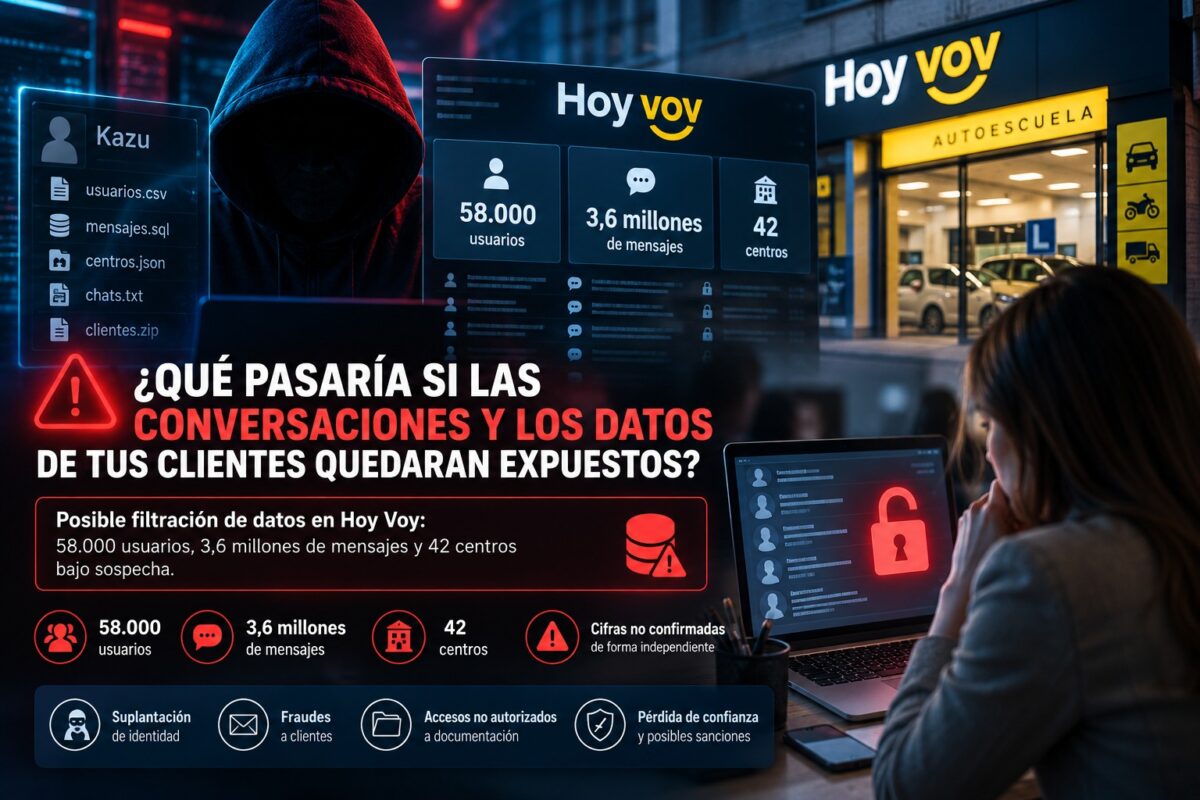
Esta preocupación ha vuelto a cobrar actualidad tras conocerse una posible filtración de datos de la red de autoescuelas Hoy Voy, reivindicada por un actor que se identifica como Kazu.
Según la información difundida el 25 y 26 de octubre de 2026, el presunto responsable afirma disponer de información relacionada con:
- 58.000 usuarios, aproximadamente.
- 3,6 millones de mensajes.
- 42 centros de formación vial.
Es fundamental aclarar que estas cifras proceden de las afirmaciones del supuesto atacante y no representan una filtración verificada.
Hasta la fecha de revisión de este artículo, el 31 de octubre de 2026, no hemos podido confirmar de manera independiente que los sistemas hayan sido comprometidos ni que se haya producido la extracción de los datos mencionados.
No obstante, la alerta permite analizar una cuestión muy importante para cualquier organización: ¿está tu empresa preparada para detectar, investigar y responder ante una posible exposición de información de sus clientes?
En GHM Soluciones Informáticas explicamos qué se conoce del caso, cuáles serían los riesgos si se confirmara y qué medidas deberían adoptar las empresas para mejorar la protección de sus datos.
¿Qué ha ocurrido con Hoy Voy y la supuesta filtración de datos?
La alerta apareció en fuentes de seguimiento de amenazas durante el 25 de octubre de 2026 y fue recogida posteriormente por medios especializados en tecnología.
La publicación atribuye la supuesta intrusión a un actor identificado como Kazu, que afirma haber conseguido información personal y comunicaciones relacionadas con la plataforma de autoescuelas Hoy Voy.
La noticia fue difundida, entre otros canales, por plataformas de inteligencia de amenazas como HackManac, según las informaciones periodísticas.
Los registros consultados en SOCRadar y TheWatcher también recogen la reivindicación.
Sin embargo, existe una diferencia importante entre detectar que alguien anuncia un supuesto robo de datos y demostrar técnicamente que ese robo se ha producido.
¿Qué información está confirmada y qué sigue pendiente?
| Información | Estado de verificación |
|---|---|
| Existe una reivindicación pública atribuida a Kazu | Confirmado mediante fuentes de seguimiento de amenazas. |
| El actor afirma disponer de datos de 58.000 usuarios | Declaración del presunto atacante, no verificada. |
| Se mencionan aproximadamente 3,6 millones de mensajes | Cantidad reivindicada, sin confirmación independiente. |
| Se hace referencia a 42 centros de formación | Información incluida en la reivindicación, sin verificación del alcance. |
| Se produjo un acceso no autorizado a los sistemas | No confirmado de forma independiente. |
| Se extrajeron contraseñas, documentos de identidad o datos bancarios | No acreditado con la información disponible. |
| Existe un origen técnico identificado del supuesto acceso | No determinado públicamente en las fuentes consultadas. |
La prudencia es especialmente importante cuando una noticia involucra a una empresa identificable y a miles de posibles afectados.
No todas las publicaciones de ciberdelincuentes resultan auténticas. Algunas pueden contener información antigua, datos obtenidos de terceros, afirmaciones exageradas o conjuntos de registros cuya procedencia no se ha demostrado.
Por eso, una reivindicación debe tratarse como una señal que requiere investigación, no como una prueba definitiva de que una organización ha sufrido una brecha de seguridad.
¿Qué datos podrían estar en riesgo si se confirmara la filtración?
Una autoescuela moderna utiliza herramientas digitales para organizar clases, gestionar reservas, comunicarse con alumnos y administrar sus servicios.
Como sucede en otras empresas, estas plataformas pueden almacenar información necesaria para desarrollar su actividad.
En el caso de Hoy Voy, la reivindicación hace referencia a datos personales, comunicaciones y registros asociados a centros de formación.
Sin embargo, no se ha confirmado públicamente el contenido exacto de la información supuestamente obtenida.
Datos personales de usuarios
Si se confirmara una extracción de información, habría que determinar qué categorías de datos aparecen en los registros y cuáles corresponden realmente a personas identificables.
Podrían existir datos de contacto o información administrativa, pero no es correcto afirmar que se han filtrado nombres completos, documentos de identidad, direcciones, contraseñas o datos bancarios sin pruebas concretas.
Conversaciones entre alumnos y centros
Uno de los elementos que más llama la atención de la reivindicación es el supuesto volumen de mensajes.
Las comunicaciones almacenadas en una plataforma empresarial pueden contener información cotidiana relacionada con reservas, horarios, trámites o solicitudes de los usuarios.
Aunque una conversación no contenga contraseñas ni información financiera, puede revelar detalles útiles para crear comunicaciones fraudulentas creíbles.
Por ejemplo, conocer que una persona está realizando determinado trámite puede facilitar que reciba una solicitud falsa relacionada con ese proceso.
Esto no significa que se hayan detectado campañas de fraude derivadas del caso Hoy Voy.
Se trata de un riesgo potencial asociado a cualquier exposición de comunicaciones privadas.
Información relacionada con los centros
También sería necesario analizar si los registros mencionados incluyen información administrativa de los establecimientos, empleados, sistemas o procedimientos internos.
No se puede concluir que los 42 centros mencionados hayan sufrido intrusiones individuales.
Del mismo modo, 3,6 millones de mensajes no equivalen a 3,6 millones de personas afectadas.
Una misma persona puede haber intercambiado numerosos mensajes, y no todos los registros tienen necesariamente la misma naturaleza.
¿Por qué una filtración de conversaciones puede ser especialmente delicada?
Cuando se habla de ciberseguridad, la atención suele centrarse en contraseñas, tarjetas bancarias o documentos de identidad.
Sin embargo, la información contenida en conversaciones profesionales puede resultar igualmente relevante desde el punto de vista de la privacidad.
El riesgo de los mensajes que parecen auténticos
Imaginemos que una persona ha solicitado modificar una clase práctica a través de una aplicación.
Posteriormente recibe un mensaje que aparentemente procede de su centro de formación:
«Hemos actualizado tu reserva. Accede al siguiente enlace para confirmar el nuevo horario».
En una situación normal, podría parecer una comunicación habitual.
Pero si un tercero conociera información sobre esa gestión, podría utilizarla para elaborar un mensaje fraudulento mucho más convincente.
Esta técnica se conoce como phishing dirigido, una modalidad de engaño que aprovecha información específica de la víctima para aumentar la credibilidad de una comunicación.
Puede utilizarse mediante correo electrónico, SMS, WhatsApp u otros canales.
¿Qué podrían intentar conseguir los delincuentes?
Dependiendo de la información disponible, podrían tratar de:
- Suplantar la identidad de una empresa o centro de formación.
- Enviar enlaces hacia páginas fraudulentas.
- Solicitar pagos por servicios o gestiones inexistentes.
- Obtener contraseñas de aplicaciones.
- Convencer a los usuarios para facilitar información adicional.
- Utilizar conversaciones previas para generar confianza.
Estos escenarios describen posibles formas de fraude. No constituyen pruebas de que estén ocurriendo en relación con Hoy Voy.
El valor de la prevención consiste en reconocer estos riesgos antes de que se conviertan en incidentes.
¿Qué deberían hacer los alumnos y usuarios de Hoy Voy?
Ante una alerta que todavía no está confirmada, la recomendación es actuar con prudencia, sin dar por hecho que los datos personales hayan quedado expuestos.
1. Desconfiar de solicitudes inesperadas
Si recibes un mensaje que solicita pagos, documentación o información personal en nombre de la autoescuela, verifica su autenticidad.
Presta especial atención a las comunicaciones que generen urgencia o amenacen con cancelar una reserva.
2. Utilizar los canales oficiales
Accede a los servicios mediante la aplicación, la página web o los datos de contacto habituales.
No utilices directamente enlaces incluidos en mensajes cuya procedencia no puedas comprobar.
3. Revisar la seguridad de las contraseñas
Si utilizas una contraseña repetida en diferentes servicios, es recomendable sustituirla por una clave única.
Si posteriormente se confirma que determinadas credenciales han quedado comprometidas, será necesario cambiar las afectadas y revisar otros servicios donde se hayan reutilizado.
Siempre que esté disponible, activa la autenticación multifactor.
4. Vigilar movimientos y comunicaciones inesperadas
Si recibes solicitudes de pago que no reconoces, comprueba su legitimidad mediante un canal independiente.
Si sospechas que has facilitado datos bancarios o realizado un pago fraudulento, contacta con tu entidad financiera y conserva las pruebas.
5. Prestar atención a las comunicaciones oficiales
Si la organización confirma una brecha y determina que existe un alto riesgo para determinadas personas, podría estar obligada a comunicarles lo sucedido conforme al Reglamento General de Protección de Datos.
La comunicación debería explicar qué información se ha visto afectada y qué medidas pueden adoptar los usuarios.
La recomendación principal es mantenerse informado, verificar las comunicaciones sospechosas y evitar difundir como confirmados datos que todavía están pendientes de investigación.
¿Qué riesgos puede representar una filtración de datos para una pyme?
Una exposición de información puede tener consecuencias que van más allá del funcionamiento de los ordenadores.
Cuando una empresa gestiona datos personales, también debe preservar la confidencialidad, la integridad y la disponibilidad de esa información.
Si se confirmara una brecha, las consecuencias dependerían del tipo de datos comprometidos y del uso que terceros pudieran hacer de ellos.
Pérdida de confianza de los clientes
La confianza es uno de los activos más importantes de cualquier organización.
Un cliente necesita saber que los datos facilitados para contratar un servicio se gestionan con medidas de protección adecuadas.
Una comunicación insuficiente o una respuesta desorganizada ante un incidente pueden afectar negativamente a esa confianza.
Riesgo de suplantación de identidad
La información sobre clientes, empleados o proveedores puede utilizarse para elaborar mensajes fraudulentos.
Esto resulta especialmente delicado cuando los delincuentes conocen relaciones comerciales o procedimientos administrativos.
Interrupción de servicios
Una intrusión podría provocar interrupciones si afecta a servidores, aplicaciones, bases de datos o cuentas administrativas.
No todas las filtraciones implican una interrupción, pero ambos problemas pueden producirse en un mismo incidente.
Costes de investigación y recuperación
Cuando una organización detecta una posible brecha, puede necesitar revisar registros, comprobar accesos, determinar el alcance y reforzar sus sistemas.
Estas tareas requieren recursos técnicos y coordinación.
Responsabilidades de protección de datos
Si existe una brecha real que afecta a datos personales, la organización deberá valorar sus obligaciones conforme al RGPD.
Una filtración no supone automáticamente una sanción.
Las posibles consecuencias legales dependen de las circunstancias, las medidas existentes y el cumplimiento de las obligaciones aplicables.
¿Por qué deberían prestar atención las asesorías, despachos y otras empresas?
Aunque la noticia se refiere a una organización del sector de formación vial, los riesgos asociados a plataformas y bases de datos son comunes a numerosos negocios.
Administraciones de fincas
Gestionan información de propietarios, comunidades, proveedores y operaciones económicas.
Una exposición de comunicaciones o documentación podría facilitar intentos de fraude relacionados con pagos o gestiones administrativas.
Asesorías contables y laborales
Trabajan con información fiscal, nóminas, contratos y documentación confidencial.
La protección de accesos, los permisos y la trazabilidad de las operaciones son elementos esenciales.
Despachos de abogados
Manejan comunicaciones y expedientes que requieren un elevado nivel de confidencialidad.
Resulta especialmente importante limitar quién puede acceder a cada tipo de documentación y mantener un control adecuado de las identidades.
Arquitectura, interiorismo e ingeniería
Estas empresas pueden almacenar contratos, presupuestos, documentación de proyectos, planos y comunicaciones con clientes.
La exposición de esos archivos o conversaciones podría afectar a relaciones comerciales y compromisos de confidencialidad.
Constructoras y empresas de servicios
La comunicación con proveedores, empleados y clientes implica intercambios habituales de documentación y datos.
Un acceso no autorizado a sistemas de gestión o correo puede generar riesgos de suplantación o alteración de operaciones.
El problema no depende del sector ni del tamaño de la empresa, sino de los datos que gestiona, sus sistemas y las medidas aplicadas para protegerlos.
¿Qué debe hacer una empresa cuando aparece una posible filtración de datos?
Una alerta publicada en Internet debe activar un procedimiento de verificación proporcionado a las evidencias disponibles.
El objetivo no es dar por confirmado el ataque, sino determinar si existen indicios reales de compromiso y actuar en consecuencia.
1. Verificar la información inicial
El primer paso consiste en identificar de dónde procede la alerta.
Es importante comprobar si existen:
- Comunicaciones oficiales.
- Evidencias técnicas contrastables.
- Registros de accesos no autorizados.
- Actividad anómala en aplicaciones y servicios.
- Información coincidente en diferentes fuentes.
Una publicación de un atacante puede justificar una investigación, pero no demuestra por sí sola una brecha.
2. Revisar los registros de seguridad
Los registros permiten reconstruir determinadas actividades de sistemas y usuarios.
Entre los controles relevantes se encuentran:
- Autenticaciones y accesos administrativos.
- Operaciones sobre bases de datos.
- Cambios de permisos.
- Consultas o exportaciones inusuales.
- Conexiones de servicios web.
- Actividad de aplicaciones y cuentas autorizadas.
La información disponible depende de qué mecanismos de auditoría estaban configurados antes del supuesto incidente.
No registrar una actividad no significa que esa actividad no haya ocurrido.
Por eso, conservar y proteger la telemetría adecuada es fundamental para cualquier investigación.
3. Contener los accesos comprometidos si existen evidencias
Cuando se identifica una cuenta o sistema comprometido, pueden ser necesarias actuaciones como revocar sesiones, bloquear credenciales, restringir accesos o aislar determinados recursos.
Estas medidas deben realizarse evitando destruir registros y evidencias que puedan resultar importantes para el análisis.
4. Determinar qué información pudo verse afectada
No basta con identificar que alguien accedió a una aplicación.
Es necesario investigar qué permisos tenía, qué recursos pudo consultar y si existen evidencias de extracción o modificación de información.
También deben analizarse los posibles riesgos para las personas.
5. Coordinar las obligaciones legales y la comunicación
Cuando se confirma una brecha de datos personales, la organización debe documentarla, evaluar sus consecuencias y determinar si corresponde notificarla a la autoridad de control o comunicarla a los afectados.
La respuesta debe coordinarse entre los responsables de la empresa, el equipo técnico y quienes gestionen las obligaciones de protección de datos.
RGPD: ¿hay que notificar una filtración de datos en 72 horas?
El plazo de 72 horas no se aplica automáticamente desde que aparece una noticia sobre un supuesto ciberataque.
El artículo 33 del Reglamento General de Protección de Datos establece que los responsables del tratamiento deben notificar una brecha a la autoridad de control competente cuando sea probable que implique un riesgo para los derechos y libertades de las personas.
La notificación debe realizarse sin dilación indebida y, cuando sea posible, dentro de las 72 horas siguientes a tener constancia de la brecha.
¿Y si todavía no se conoce todo el alcance?
La falta de información completa no impide necesariamente realizar una notificación inicial cuando existe obligación de notificar.
El RGPD permite aportar información de manera progresiva.
Por eso es importante disponer de un procedimiento que facilite determinar qué ha sucedido, quién debe intervenir y qué información necesita la organización.
¿Hay que avisar también a los clientes?
El artículo 34 del RGPD establece la obligación de comunicar una brecha a las personas afectadas cuando sea probable que entrañe un alto riesgo para sus derechos y libertades, teniendo en cuenta las circunstancias y excepciones previstas legalmente.
Esta comunicación debe realizarse sin dilación indebida y utilizar un lenguaje comprensible.
La Agencia Española de Protección de Datos dispone de herramientas para ayudar a evaluar estas obligaciones.
Puedes consultar la información oficial en la guía de notificación de brechas de datos personales de la AEPD.
Una gestión adecuada del incidente exige tanto capacidad técnica de investigación como cumplimiento de las obligaciones de protección de datos.
Cómo proteger los datos de clientes y reducir el riesgo de filtraciones
La protección empresarial debe contemplar diferentes capas de seguridad.
No existe una herramienta capaz de impedir por sí sola todas las intrusiones o exposiciones de información.
Sin embargo, una estrategia bien diseñada puede reducir determinados riesgos y facilitar una respuesta más eficaz.
Autenticación multifactor y control de accesos
La autenticación multifactor añade una comprobación adicional a la contraseña.
Su utilización es especialmente importante en cuentas administrativas, correo corporativo y aplicaciones que contienen información de clientes.
También conviene aplicar el principio de mínimo privilegio: cada usuario debería disponer únicamente de los accesos que necesita para trabajar.
Administración de identidades y dispositivos
Tecnologías como Microsoft Entra e Intune permiten gestionar identidades y dispositivos empresariales, aplicar determinadas políticas y controlar el estado de cumplimiento de los equipos administrados.
Estas medidas ayudan a reducir riesgos derivados de configuraciones inadecuadas o dispositivos fuera de control.
Protección Endpoint y firewall
Los sistemas de protección Endpoint ayudan a detectar y responder frente a determinadas amenazas en los equipos.
Los firewalls permiten aplicar políticas de acceso y proteger las comunicaciones de red según su configuración.
Ambas tecnologías deben mantenerse actualizadas y supervisadas.
Actualizaciones y revisión de aplicaciones
Las aplicaciones web, los sistemas operativos y los servicios empresariales deben mantenerse dentro de versiones compatibles y corregidas.
También resulta recomendable revisar los accesos administrativos, las configuraciones de seguridad y los servicios que se encuentran expuestos a Internet.
Copias de seguridad verificadas
Las copias de seguridad pueden facilitar la recuperación cuando se producen pérdidas o alteraciones de información.
Sin embargo, no evitan por sí solas que alguien copie datos confidenciales.
La protección frente a una filtración requiere combinar respaldos con controles de acceso, monitorización y medidas de seguridad adicionales.
Monitorización y análisis de eventos
La revisión de registros de seguridad permite reconocer actividades que podrían requerir atención.
Un sistema de monitorización bien configurado puede ayudar a identificar cambios de permisos, accesos anómalos y determinados comportamientos fuera de lo habitual.
La utilidad de estas detecciones depende de la información disponible, de las reglas configuradas y de su análisis posterior.
¿Qué aporta un SIEM Wazuh y un servicio SOC a la protección de datos?
Un SIEM (Security Information and Event Management) es una plataforma que permite centralizar, procesar y analizar registros de seguridad.
Su objetivo es facilitar la visibilidad sobre lo que ocurre en diferentes sistemas.
Centralizar información de múltiples tecnologías
Mediante Wazuh y las integraciones correspondientes se puede incorporar información de:
- Sistemas Windows, macOS y Linux.
- Servidores empresariales.
- Microsoft 365 y Microsoft Entra.
- Firewalls y determinados dispositivos de red.
- Sistemas y aplicaciones compatibles.
- Herramientas de protección que proporcionan telemetría.
No todas las fuentes ofrecen el mismo nivel de detalle.
Es importante seleccionar qué registros se necesitan y verificar que realmente están disponibles.
Relacionar eventos de seguridad
Un acceso administrativo fuera de lo habitual puede parecer un evento aislado.
Sin embargo, cuando se relaciona con otros cambios relevantes, puede justificar una investigación.
La correlación permite estudiar diferentes señales y establecer reglas adaptadas a cada infraestructura.
Conservar evidencias para investigaciones
La disponibilidad de registros históricos facilita reconstruir acontecimientos y comparar actividades.
En GHM trabajamos con políticas de conservación configurables de hasta 400 días de histórico de logs, según las fuentes integradas y las condiciones del servicio.
Este histórico puede resultar útil para auditorías y análisis posteriores.
No obstante, almacenar registros durante más tiempo no garantiza detectar una intrusión si la fuente necesaria no estaba integrada o no registraba el evento.
¿Qué hace nuestro SOC?
Nuestro Centro de Operaciones de Seguridad (SOC) analiza los eventos relevantes, revisa su contexto e investiga las situaciones que requieren atención.
Es importante mantener la diferencia entre las tecnologías:
El firewall SonicWall aplica las políticas configuradas y genera registros.
SIEM Wazuh centraliza, procesa y correlaciona la información de las fuentes integradas.
Nuestro SOC analiza las alertas y desarrolla las investigaciones técnicas que correspondan.
El objetivo es disponer de mayor visibilidad, facilitar la detección y mejorar la respuesta, sin prometer que cualquier ataque pueda identificarse o impedirse automáticamente.
GHM Soluciones Informáticas: ciberseguridad y protección de datos empresariales
La noticia sobre Hoy Voy pone de manifiesto una necesidad común a organizaciones de cualquier sector: proteger la información de clientes y disponer de procedimientos para responder cuando aparece una posible amenaza.
En GHM Soluciones Informáticas ayudamos a las empresas a mejorar la seguridad de sus sistemas, identidades e infraestructuras tecnológicas.
Auditorías de ciberseguridad
Mediante nuestras auditorías de ciberseguridad para empresas podemos identificar configuraciones inseguras, servicios expuestos y necesidades de mejora.
El objetivo es establecer prioridades realistas de protección según los activos y riesgos de cada organización.
Protección de equipos y redes
Trabajamos con soluciones de seguridad Endpoint y firewall empresarial, incluyendo tecnologías Kaspersky y SonicWall.
Estas herramientas contribuyen a la aplicación de medidas preventivas y a la generación de información útil para la supervisión.
Monitorización SIEM Wazuh y SOC
Nuestro servicio de SIEM Wazuh para empresas permite centralizar registros y establecer controles adaptados a diferentes entornos.
El análisis SOC complementa esta tecnología mediante la revisión de eventos y la investigación de posibles incidencias.
Administración de Microsoft 365
Mediante tecnologías como Microsoft Entra, Intune y Microsoft 365 ayudamos a gestionar accesos, dispositivos y políticas de seguridad.
Su correcta administración es especialmente importante en empresas que utilizan correo electrónico, servicios cloud y almacenamiento compartido.
Nuestro enfoque consiste en combinar prevención, mantenimiento, supervisión y capacidad de análisis para mejorar la protección de la infraestructura empresarial.
Conclusión: una posible filtración también es una oportunidad para revisar la seguridad
La reivindicación relacionada con Hoy Voy menciona cifras importantes: 58.000 usuarios, 3,6 millones de mensajes y 42 centros.
Sin embargo, la autenticidad y el alcance del supuesto incidente siguen sin estar confirmados de forma independiente en las fuentes públicas consultadas.
Es fundamental no confundir una afirmación de un ciberdelincuente con una brecha demostrada.
Aun así, la alerta plantea una cuestión relevante para las empresas: las comunicaciones con clientes, los sistemas de gestión y las bases de datos contienen información que necesita protección.
La seguridad no consiste únicamente en evitar que alguien consiga una contraseña.
También requiere controlar los permisos, mantener sistemas actualizados, supervisar registros y disponer de procedimientos que permitan investigar posibles incidentes.
¿Sabes qué información de tus clientes almacena tu empresa, quién puede acceder a ella y cómo detectarías un acceso no autorizado?
En GHM Soluciones Informáticas podemos ayudarte a evaluar los riesgos de tu infraestructura y establecer medidas de protección adecuadas.
Solicita una auditoría de ciberseguridad y descubre qué aspectos de tus sistemas necesitan revisión.
Contacta con GHM Soluciones Informáticas.
Preguntas frecuentes sobre la posible filtración de Hoy Voy
¿Se ha confirmado el hackeo de la autoescuela Hoy Voy?
A fecha de revisión del 31 de octubre de 2026, la información pública consultada recoge una reivindicación de un presunto atacante, pero no permite confirmar de forma independiente que se haya producido el acceso no autorizado o la extracción de datos anunciada.
¿Cuántos usuarios estarían afectados por la posible filtración?
El actor que reivindica el supuesto ataque menciona aproximadamente 58.000 usuarios. Esta cifra procede de su declaración y todavía no se ha verificado como número real de afectados.
¿Se han filtrado realmente 3,6 millones de mensajes?
No se ha confirmado de manera independiente. La cantidad de 3,6 millones de mensajes forma parte de la información reivindicada por el presunto atacante.
¿Se han robado contraseñas o documentos de identidad?
No existen pruebas públicas suficientes en las fuentes consultadas para afirmar qué categorías concretas de datos se habrían extraído. No debe darse por confirmado el robo de contraseñas, documentos de identidad o información bancaria.
¿Quién es Kazu y qué relación tiene con Hoy Voy?
Kazu es el nombre utilizado por el actor al que se atribuye la reivindicación. Su aparición en plataformas de seguimiento de amenazas no demuestra por sí sola su identidad real ni que haya conseguido comprometer los sistemas mencionados.
¿Qué deben hacer los alumnos de Hoy Voy ante esta noticia?
Conviene verificar cualquier comunicación inesperada, no acceder a enlaces sospechosos, utilizar canales oficiales y prestar atención a posibles intentos de suplantación. También es recomendable evitar la reutilización de contraseñas.
¿Puede un delincuente utilizar conversaciones privadas para cometer fraudes?
Sí. Si consigue acceder a conversaciones auténticas, podría utilizarlas para elaborar mensajes fraudulentos que incluyan detalles reales y parezcan proceder de una empresa legítima. Esto es un riesgo general, no una actividad confirmada en este caso.
¿Qué diferencia existe entre un supuesto ataque y una brecha confirmada?
Un supuesto ataque es una afirmación o señal que requiere verificación. Una brecha confirmada se apoya en evidencias suficientes de un incidente que ha afectado a la seguridad de los datos, como accesos no autorizados, pérdida, alteración o exposición de información.
¿Una empresa tiene que informar a la AEPD si sufre una filtración?
Cuando una brecha de datos personales supone un riesgo probable para los derechos y libertades de las personas, el responsable debe notificarla a la autoridad competente, normalmente dentro de las 72 horas posteriores a tener constancia de ella.
¿Es obligatorio comunicar una brecha a los clientes?
Cuando es probable que la brecha implique un alto riesgo para los derechos y libertades de las personas afectadas, el RGPD establece la obligación de comunicarla sin dilación indebida, con las excepciones previstas en la normativa.
¿Un antivirus puede evitar todas las filtraciones de datos?
No. El antivirus protege frente a determinadas amenazas, pero una filtración también puede producirse por credenciales comprometidas, permisos excesivos, errores de configuración o vulnerabilidades de aplicaciones.
¿Qué es un SIEM y cómo ayuda a investigar una brecha?
Un SIEM centraliza y analiza registros de seguridad. Puede ayudar a identificar actividades sospechosas, relacionar eventos y reconstruir parte de lo ocurrido, siempre que las fuentes necesarias estuvieran registrando información.
¿Qué diferencia existe entre SIEM Wazuh y un SOC?
Wazuh es la plataforma tecnológica que centraliza y correlaciona registros. El SOC es el servicio que analiza la información, interpreta las alertas e investiga posibles incidentes de seguridad.
¿Cómo puede una pyme proteger los datos de sus clientes?
Mediante controles de acceso, autenticación multifactor, actualizaciones de seguridad, protección de equipos y redes, copias verificadas, revisión de permisos, supervisión de registros y procedimientos de respuesta ante incidentes.
¿Cómo saber si la infraestructura de mi empresa presenta riesgos de filtración?
Una auditoría de ciberseguridad permite revisar los activos, permisos, servicios expuestos y medidas de protección existentes. Sus resultados ayudan a identificar vulnerabilidades y establecer prioridades de mejora adaptadas al negocio.
