¿Sabes qué está ocurriendo realmente en los ordenadores, servidores, firewalls y servicios cloud de tu empresa?
Una empresa puede disponer de antivirus, firewall, Microsoft 365 y copias de seguridad y, aun así, desconocer si alguno de sus dispositivos ha dejado de comunicar eventos, si se han modificado permisos o si existen incidencias que necesitan atención.
Precisamente por eso es importante disponer de monitorización centralizada de seguridad y activos informáticos.
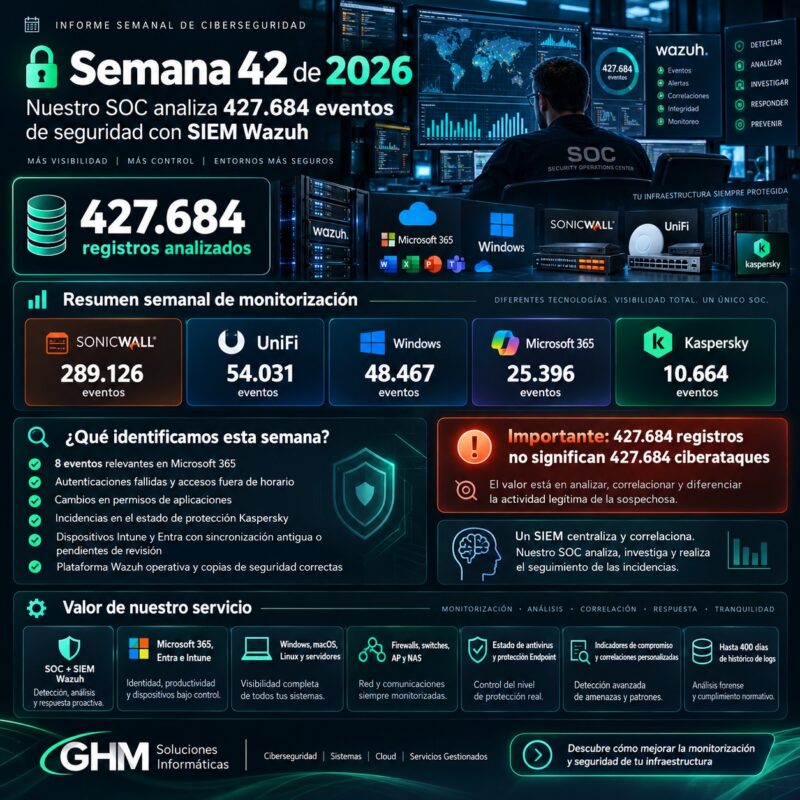
Durante la semana 42 de 2026, nuestro Centro de Operaciones de Seguridad (SOC) analizó 427.684 registros de seguridad y actividad mediante nuestra plataforma SIEM Wazuh, procedentes de diferentes tecnologías corporativas.
El periodo analizado comprende desde el 9 de octubre de 2026 a las 16:00 hasta el 16 de octubre de 2026 a las 16:00.
Entre las fuentes supervisadas se encuentran:
- Microsoft 365, Exchange Online, SharePoint, OneDrive y Microsoft Entra.
- Sistemas Windows y eventos de estabilidad.
- Protección antivirus Kaspersky.
- Firewalls SonicWall.
- Infraestructura de red UniFi.
- Información de inventario y cumplimiento de Intune y Entra.
- Estado del servidor Wazuh, almacenamiento y copias de seguridad.
La plataforma finalizó el informe en estado operativo, con sus principales servicios activos y los controles de copia de registros y snapshots informados como correctos.
Pero lo más importante de esta semana no es únicamente el volumen de registros analizados.
Nuestro SOC identificó eventos de identidad que requieren revisión, realizó seguimiento de incidencias de protección antivirus y detectó dispositivos antiguos, desconectados o con problemas de cumplimiento.
Esto demuestra por qué la ciberseguridad empresarial debe ir más allá de instalar herramientas.
La seguridad necesita visibilidad, análisis y seguimiento.
Resumen semanal del SOC: principales indicadores de seguridad
| Indicador | Resultado |
|---|---|
| Periodo del informe | 9–16 de octubre de 2026 |
| Registros totales analizados | 427.684 |
| Eventos Microsoft 365 | 25.396 |
| Eventos SonicWall | 289.126 |
| Eventos UniFi | 54.031 |
| Eventos Windows | 48.467 |
| Eventos Kaspersky | 10.664 |
| Eventos relevantes de Microsoft 365 | 8 |
| Eventos críticos Kaspersky resumidos | 7 |
| Detecciones Windows de alta confianza | 0 |
| Alertas de seguridad del perímetro en el resumen | 0 |
| Correlaciones multisource destacadas | 0 |
| Estado de plataforma Wazuh | Operativa |
¿Qué significan estos datos?
Los 427.684 registros corresponden a eventos generados por los sistemas supervisados.
No representan 427.684 ataques, amenazas ni intentos de intrusión confirmados.
Un firewall puede registrar una conexión legítima. Microsoft 365 puede generar eventos por actividad administrativa habitual. Un servidor puede registrar información operativa.
El trabajo del SOC consiste en analizar esos registros, identificar patrones, contextualizar las alertas y determinar qué situaciones necesitan investigación.
Más registros no significa necesariamente más ataques. Y menos registros tampoco significa automáticamente una mayor seguridad.
¿Qué sistemas generaron más actividad durante la semana 42?
<text color=»secondary» size=»sm»>Distribución de los 427.684 registros del informe.</text>
<Chart content={{«chartType»:»bar»,»meta»:{«description»:»Eventos de telemetría registrados por fuente durante el periodo semanal»},»xKey»:»fuente»,»series»:[{«dataKey»:»eventos»,»label»:»Eventos»,»valueFormat»:»compact»}],»yAxisMin»:0,»layout»:»vertical»,»data»:[{«fuente»:»SonicWall»,»eventos»:289126},{«fuente»:»UniFi»,»eventos»:54031},{«fuente»:»Windows»,»eventos»:48467},{«fuente»:»Microsoft 365″,»eventos»:25396},{«fuente»:»Kaspersky»,»eventos»:10664}]}}/>
SonicWall: 289.126 registros de actividad perimetral
Los firewalls SonicWall representaron la mayor fuente de eventos durante el periodo.
Estos dispositivos permiten aplicar políticas de red y registrar diferentes tipos de tráfico.
La información puede ayudar a investigar:
- Conexiones hacia servicios publicados.
- Comunicaciones entre redes.
- Actividad relacionada con reglas de firewall.
- Eventos de seguridad registrados por el dispositivo.
- Posibles patrones de tráfico que requieran revisión.
El resumen semanal no identificó incidentes de perímetro destacados dentro de las categorías contempladas por el informe.
Esto no significa que todos los registros correspondan a tráfico seguro ni que no existiera ninguna actividad anómala.
Significa que no se reflejaron alertas de perímetro en el resumen de detecciones relevantes de la semana.
UniFi: 54.031 eventos de infraestructura de red
La monitorización de UniFi aporta información sobre el funcionamiento de la infraestructura de conectividad.
En instalaciones compatibles, esta puede incluir gateways, switches, puntos de acceso y otros dispositivos de red.
Durante la semana se recopilaron 54.031 eventos UniFi.
Además, el informe refleja cero eventos semanales de pérdida de paquetes dentro del control específico de salud de red utilizado.
Este dato es positivo para ese indicador, aunque no demuestra por sí solo que todas las conexiones hayan funcionado sin incidencias durante todo el periodo.
Windows: 48.467 registros del sistema
Los registros de Windows permiten revisar determinados eventos de seguridad y funcionamiento.
En el informe semanal se recopilaron 48.467 eventos.
No se notificaron detecciones de alta confianza en el apartado de seguridad Windows.
El apartado de estabilidad tampoco destacó:
- Pantallas azules.
- Caídas graves.
- Errores graves de hardware.
- Fallos repetidos de controladores.
Estos resultados corresponden a los indicadores y periodos efectivamente evaluados.
Kaspersky: 10.664 registros de protección
La solución de seguridad Kaspersky generó 10.664 eventos durante el periodo.
El resumen identificó siete eventos críticos relacionados con el seguimiento de la protección, incluidas dos notificaciones de recuperación.
Más adelante explicamos por qué esta información es importante y qué significa para la monitorización empresarial.
Microsoft 365: 25.396 eventos analizados en una semana
Una de las capacidades más importantes de nuestro servicio es la monitorización de la actividad de Microsoft 365.
El correo electrónico, los documentos compartidos, las identidades y las aplicaciones cloud concentran una parte fundamental de los procesos empresariales.
Durante esta semana analizamos 25.396 eventos únicos relacionados con los servicios integrados.
Distribución de los eventos Microsoft 365
| Servicio | Eventos |
|---|---|
| Exchange Online | 12.750 |
| Microsoft Entra ID | 8.041 |
| SharePoint Online | 4.036 |
| OneDrive for Business | 545 |
| Microsoft Teams | 3 |
| Otros servicios | 21 |
| Total | 25.396 |
Las cifras corresponden a registros deduplicados por identificador, según el procedimiento indicado en el informe.
¿Por qué supervisar Exchange Online?
Exchange Online contiene gran parte de las comunicaciones empresariales.
Su monitorización puede ayudar a revisar determinados eventos como cambios administrativos, reglas de correo y otra actividad registrada por la plataforma.
El valor no reside solamente en registrar operaciones, sino en identificar cuándo una modificación merece una comprobación adicional.
SharePoint y OneDrive
Los servicios de almacenamiento y colaboración permiten a los empleados acceder a documentación desde diferentes ubicaciones y dispositivos.
La supervisión de eventos disponibles puede facilitar investigaciones relacionadas con accesos, modificaciones y otras operaciones registradas.
Esto resulta especialmente importante en organizaciones que gestionan documentación confidencial.
Microsoft Entra: identidad y autenticación
Las identidades se han convertido en uno de los componentes más importantes de la seguridad empresarial.
La actividad de Microsoft Entra puede aportar información sobre:
- Inicios de sesión.
- Intentos fallidos de autenticación.
- Modificaciones administrativas.
- Cambios de aplicaciones empresariales.
- Consentimientos y permisos.
- Actividad de cuentas privilegiadas.
Durante esta semana, precisamente, se identificaron varios eventos de identidad que necesitaron seguimiento.
Ocho eventos relevantes de seguridad en Microsoft 365
El informe semanal identificó ocho eventos relevantes de Microsoft 365.
Entre las categorías registradas destacan las siguientes.
1. Varios flujos de autenticación fallidos en diez minutos
El sistema detectó un patrón de cinco flujos distintos de autenticación fallidos dentro de un intervalo de diez minutos.
Este comportamiento merece una revisión porque puede tener diferentes explicaciones.
Por ejemplo:
- Contraseñas incorrectas.
- Aplicaciones con sesiones o credenciales desactualizadas.
- Problemas de autenticación.
- Reintentos automáticos.
- Actividad que requiera descartar un posible abuso de credenciales.
La detección de múltiples errores no demuestra por sí sola un ataque de fuerza bruta.
Para determinar su relevancia es necesario revisar el usuario, los resultados de autenticación y el contexto disponible.
2. Inicios de sesión fuera del horario habitual
El correlador identificó dos eventos de inicio de sesión interactivo fuera del horario habitual.
Una autenticación fuera del horario común no tiene por qué ser maliciosa.
Puede corresponder a un administrador que realiza mantenimiento o a un trabajador que necesita acceder fuera de su jornada habitual.
Sin embargo, en determinados contextos puede justificar una comprobación.
Lo importante es saber si el acceso era esperado y autorizado.
3. Cambios en permisos y consentimiento de aplicaciones
También se registraron eventos relacionados con:
- Asignación de roles a una aplicación empresarial.
- Consentimiento a una aplicación.
- Modificación de un service principal.
- Actualización de una aplicación.
Estas operaciones forman parte de la administración normal de Microsoft Entra cuando están autorizadas.
Pero pueden resultar sensibles porque modifican capacidades y permisos de aplicaciones integradas con Microsoft 365.
En esta semana, varios eventos estaban relacionados con la configuración de una aplicación utilizada para la integración de auditoría de Microsoft 365 con Wazuh.
Por tanto, no deben presentarse automáticamente como modificaciones maliciosas.
El valor de la alerta consiste en permitir comprobar quién realizó el cambio, qué permisos se concedieron y si la modificación estaba autorizada.
Kaspersky: detecciones de protección y seguimiento de recuperación
Durante la semana 42, el sistema identificó incidencias relacionadas con el estado de protección Kaspersky.
Entre las notificaciones registradas aparecen:
- Estado de protección no saludable.
- Detención confirmada de una aplicación de protección.
- Incidencias persistentes durante una comprobación de seguimiento.
- Confirmaciones posteriores de recuperación.
El resumen indica siete eventos críticos y dos notificaciones de recuperación.
Sin embargo, no debemos interpretar estas cifras como siete infecciones de malware.
Se trata de eventos relacionados con el estado de funcionamiento de la protección.
¿Por qué es importante detectar que el antivirus se ha detenido?
Una solución antivirus puede permanecer instalada y, aun así, presentar un problema operativo.
Por ejemplo:
El equipo tiene el antivirus instalado, pero un servicio necesario ha dejado de funcionar.
Esto puede reducir temporalmente la protección disponible.
En lugar de comprobar únicamente si Kaspersky aparece en la lista de programas instalados, nuestro sistema analiza señales relacionadas con su estado.
El seguimiento también importa
Una incidencia no debería cerrarse únicamente porque haya desaparecido una alerta.
Es necesario comprobar si el servicio vuelve a funcionar y si se mantiene estable.
Por eso el informe diferencia detecciones, incidencias persistentes y recuperación.
También identifica situaciones donde un equipo deja de aportar telemetría suficiente para evaluar su estado actual.
En estos casos, el último estado conocido no debe confundirse con una comprobación de protección en tiempo real.
La ausencia de alertas no garantiza que el antivirus esté funcionando correctamente.
Microsoft Intune y Entra: detectar equipos antiguos, desconectados o no conformes
Una de las partes más útiles del informe semanal es el control de inventario y estado de los dispositivos.
A través de los datos disponibles de Microsoft Intune y Microsoft Entra, podemos revisar información relacionada con equipos corporativos y dispositivos móviles.
El informe incluye sistemas Windows, Android, iOS/iPadOS y macOS.
¿Qué incidencias se encontraron?
Durante el periodo se identificaron situaciones como:
Dispositivos con más de siete días sin sincronizar.
Un equipo puede continuar registrado en Intune, aunque lleve varios días sin comunicar su estado.
Esta condición necesita contextualización: puede estar apagado, sin conexión o temporalmente fuera de uso.
Dispositivos macOS no conformes.
El informe identifica un registro macOS marcado como no conforme en Intune.
Esto significa que no satisface alguna condición de cumplimiento evaluada por la plataforma, aunque requiere revisar el motivo concreto.
Registros antiguos presentes únicamente en Entra.
También aparece un registro macOS asociado a Entra sin inscripción vigente en Intune, cuya última actividad conocida es antigua.
Estar registrado en Entra no demuestra que el dispositivo continúe administrado correctamente.
Posibles registros duplicados.
El informe detecta entradas con el mismo nombre de dispositivo, pero identificadores diferentes.
Este escenario puede aparecer después de reinstalaciones, reinscripciones o cambios de configuración.
No debe eliminarse un registro únicamente porque tenga el mismo nombre.
Es necesario identificar cuál corresponde al dispositivo vigente.
Versiones inferiores a la referencia de inventario.
Se detectó también un equipo con una versión de Windows inferior a la referencia utilizada en el informe.
Esto justifica comprobar su estado de actualización, pero no demuestra automáticamente que tenga pendiente un parche de seguridad.
¿Por qué es tan importante este control?
Porque un inventario de dispositivos debería permitir responder preguntas como:
- ¿Qué equipos siguen activos?
- ¿Cuáles no se sincronizan desde hace días?
- ¿Qué dispositivos presentan problemas de cumplimiento?
- ¿Qué versiones de sistema operativo utilizan?
- ¿Existen registros antiguos o duplicados?
- ¿Hay equipos cuyo estado de protección no podemos comprobar?
Un dispositivo que figura en el inventario no es necesariamente un dispositivo correctamente administrado y actualizado.
Monitorización Android, iOS y macOS en entornos empresariales
La gestión de dispositivos empresariales ya no se limita a los ordenadores Windows.
En muchas organizaciones conviven:
📱 Android corporativo.
📱 Android BYOD con perfil de trabajo.
🍎 iPhone e iPad.
💻 MacBook y otros equipos macOS.
🖥️ Ordenadores Windows.
Cada plataforma dispone de requisitos y mecanismos de administración diferentes.
Con una configuración adecuada de Microsoft Intune, las empresas pueden aplicar políticas de cumplimiento y revisar determinados datos del dispositivo.
El informe de esta semana permite observar de forma conjunta información de estas plataformas.
Sin embargo, es importante diferenciar:
Intune y Entra proporcionan información de inventario, administración y acceso. Wazuh aporta centralización y correlación de los registros efectivamente integrados.
No todos los dispositivos móviles envían directamente los mismos tipos de eventos a Wazuh.
La monitorización depende de cada integración y de los permisos disponibles.
SIEM Wazuh para servidores: seguridad y estado de funcionamiento
Los servidores son elementos fundamentales de numerosas infraestructuras empresariales.
Pueden prestar servicios como:
- Aplicaciones internas.
- Almacenamiento de archivos.
- Bases de datos.
- Sistemas de gestión.
- Acceso remoto.
- Servicios corporativos.
- Monitorización y seguridad.
Por ello, no basta con comprobar que responden a la red.
También puede ser necesario supervisar:
- Estado de servicios.
- Actividad del sistema.
- Eventos de seguridad.
- Consumo de CPU.
- Uso de memoria.
- Capacidad de disco.
- Disponibilidad de telemetría.
- Estado de copias de seguridad.
El informe incluye controles de rendimiento y estabilidad.
¿Qué significa un pico elevado de CPU o memoria?
Un consumo puntual elevado no demuestra automáticamente una incidencia.
Por ejemplo, una aplicación puede consumir más recursos durante una operación concreta.
Para determinar si existe un problema, es necesario revisar:
Valor máximo + duración + frecuencia + carga habitual + impacto observado.
Nuestro SOC utiliza esa información para contextualizar las alertas y evitar conclusiones basadas únicamente en valores aislados.
Correlación de eventos: encontrar relaciones que una alerta individual no muestra
Una de las funciones más importantes de un SIEM es permitir relacionar información procedente de distintas fuentes.
Imagine la siguiente situación:
01:15 — Firewall: registra conexiones hacia un servicio.
01:17 — Windows: aparecen intentos de autenticación fallidos.
01:20 — Microsoft Entra: registra una autenticación desde un contexto distinto del habitual.
01:25 — Endpoint: genera una alerta relacionada con actividad sospechosa.
Por separado, estos eventos pueden tener diferentes explicaciones.
Pero estudiados conjuntamente pueden ayudar a determinar si existe una secuencia relacionada.
Este ejemplo es ilustrativo; no corresponde a un incidente confirmado de la semana 42.
¿Qué ocurrió realmente durante esta semana?
El informe reflejó:
- Cero correlaciones destacadas entre Windows y SonicWall.
- Cero correlaciones destacadas entre Microsoft 365 y otras fuentes Endpoint o de red.
Esto no significa que el SIEM no estuviera funcionando.
Significa que los controles de correlación resumidos no generaron hallazgos destacados durante el periodo.
El correlador Windows–SonicWall figuraba operativo y el correlador de Microsoft 365 mostraba ejecuciones correctas.
La finalidad de un SIEM no es generar alertas continuamente, sino aportar información útil cuando se cumplen las condiciones de detección configuradas.
Correlaciones personalizadas según la infraestructura de cada empresa
No todas las organizaciones utilizan los mismos sistemas ni afrontan los mismos riesgos.
Por ello, en GHM Soluciones Informáticas configuramos alertas y correlaciones adaptadas a las fuentes disponibles y a las características del entorno.
Administraciones de fincas
Puede resultar especialmente importante supervisar la actividad de Microsoft 365, los accesos a documentación y los dispositivos utilizados para la gestión.
Asesorías contables y laborales
Las identidades, los cambios administrativos, la protección Endpoint y la disponibilidad de las aplicaciones son elementos relevantes.
Despachos de abogados
La confidencialidad de los expedientes exige especial atención a accesos, permisos y disponibilidad de los sistemas.
Arquitectura e interiorismo
En estos entornos pueden resultar importantes los servidores de archivos, NAS, conexiones VPN y estaciones de trabajo técnicas.
Constructoras e ingeniería
Las empresas con distintas ubicaciones pueden necesitar correlacionar eventos de red, servidores y sistemas de acceso remoto.
Despachos profesionales ubicados en viviendas
Aunque la infraestructura sea reducida, pueden gestionarse datos empresariales confidenciales.
En estos escenarios, el control del firewall, las identidades y los dispositivos puede resultar especialmente importante.
No es necesario disponer de una gran infraestructura para beneficiarse de una monitorización de seguridad profesional.
Estado de SIEM Wazuh: plataforma operativa y servicios activos
El informe semanal también revisa el funcionamiento de la propia plataforma de monitorización.
Al finalizar el periodo, el sistema reflejaba:
| Componente | Estado |
|---|---|
| Plataforma Wazuh | Operativa |
| Clúster | GREEN |
| Shards | 575 |
| Memoria utilizada | 49,5 % |
| Almacenamiento utilizado | 32,9 % |
| wazuh-manager | Activo |
| wazuh-indexer | Activo |
| wazuh-dashboard | Activo |
| Filebeat | Activo |
| Postfix | Activo |
El estado GREEN corresponde a la salud del clúster de indexación.
No significa que todos los dispositivos supervisados estén libres de incidencias.
Precisamente por eso el informe separa el estado de la plataforma del estado de los sistemas que aportan información.
Una plataforma de monitorización puede estar funcionando correctamente mientras algún equipo está desconectado o requiere atención.
Hasta 400 días de histórico de logs: investigar incidentes y facilitar auditorías
Una de las ventajas de nuestro servicio es la posibilidad de conservar hasta 400 días de histórico de logs, dependiendo de las fuentes integradas y la configuración aplicable.
¿Por qué resulta importante?
Porque algunos incidentes no se detectan inmediatamente.
Una empresa puede descubrir hoy una anomalía y necesitar comprobar qué ocurrió varias semanas o meses atrás.
Disponer de registros históricos puede ayudar a:
- Investigar accesos sospechosos.
- Revisar cambios administrativos.
- Analizar conexiones anteriores.
- Buscar indicadores de compromiso.
- Reconstruir secuencias de eventos.
- Preparar evidencias para auditorías.
- Verificar determinadas actuaciones de seguridad.
¿Se puede investigar cualquier incidente de los últimos 400 días?
No necesariamente.
La capacidad de investigación depende de que los sistemas estuvieran enviando registros, de su nivel de detalle y de la conservación efectiva de esos datos.
El histórico no sustituye las copias de seguridad ni garantiza que toda actividad quede registrada.
Pero proporciona una fuente de evidencia muy valiosa cuando se necesita estudiar un incidente.
Copias de seguridad de Wazuh: proteger también la información de seguridad
Una plataforma SIEM puede acumular registros fundamentales para las investigaciones.
Por ello, es importante proteger no solo los sistemas supervisados, sino también el propio almacenamiento de la telemetría.
Durante la semana 42, el informe registró:
✅ Copia de logs Wazuh en servidor: correcta.
✅ Copia de logs en NAS: correcta.
✅ Snapshots del indexador en servidor: correctos.
✅ Snapshots del indexador en NAS: correctos.
✅ Retención de snapshots: ocho de ocho conservados.
✅ Copias dominicales y manuales: registradas.
✅ Prueba de restauración parcial: verificada en una copia anterior.
¿Qué importancia tiene verificar una restauración?
Que una copia de seguridad aparezca como correcta no garantiza, por sí solo, que toda la infraestructura pueda restaurarse completamente.
La verificación de restauración aporta una evidencia adicional sobre la posibilidad de recuperar determinados datos.
En el informe de esta semana consta una restauración parcial verificada.
Esto es positivo, pero no debe confundirse con una prueba de recuperación integral de toda la plataforma.
Una estrategia de continuidad debe comprobar tanto la ejecución de las copias como la posibilidad real de recuperar los datos necesarios.
¿Por qué la monitorización continua aporta más valor que una revisión puntual?
Una auditoría puede identificar problemas de configuración y áreas de mejora en un momento determinado.
Sin embargo, la infraestructura cambia constantemente.
Los dispositivos se actualizan, los usuarios inician sesión, aparecen nuevas aplicaciones y los equipos pueden dejar de comunicar información.
Por eso la monitorización continuada permite observar cambios que no siempre aparecerían en una revisión puntual.
Por ejemplo:
Lunes: un dispositivo deja de sincronizar con Intune.
Martes: una aplicación recibe nuevos permisos en Entra.
Miércoles: un servicio de protección registra una incidencia.
Jueves: aparece un patrón de autenticaciones fallidas.
Viernes: el SOC revisa el estado y las actuaciones pendientes.
El valor está en mantener la visibilidad durante todo el ciclo operativo.
Además, las alertas inmediatas del SOC permiten tratar los hallazgos relevantes sin depender exclusivamente de la publicación del informe semanal.
La auditoría permite evaluar. La monitorización permite observar cómo evoluciona la infraestructura. Ambas se complementan.
¿Qué debería monitorizar una pyme en 2026?
Una estrategia de monitorización empresarial debería ajustarse a los activos reales de la organización.
Entre los principales elementos a considerar se encuentran:
Identidades y accesos: Microsoft Entra, autenticaciones y cambios relevantes.
Dispositivos: inventario, versiones, cumplimiento y estado de gestión.
Sistemas operativos: eventos de seguridad y estabilidad en plataformas compatibles.
Servidores: servicios, disponibilidad, almacenamiento y recursos.
Firewall: conexiones y eventos de seguridad.
Infraestructura de red: gateways, switches y puntos de acceso.
Antivirus y Endpoint: funcionamiento de la protección y alertas disponibles.
Servicios cloud: actividad de Microsoft 365 y aplicaciones integradas.
Copias de seguridad: resultados, disponibilidad y verificaciones de recuperación.
Registros históricos: conservación suficiente para las necesidades de investigación y auditoría.
No todas estas funciones necesitan una herramienta diferente.
Una estrategia de integración permite centralizar buena parte de la información disponible, manteniendo los controles específicos de cada tecnología.
Conclusión: 427.684 eventos analizados en una semana y mayor visibilidad de la infraestructura
La semana 42 de 2026 demuestra el valor práctico de disponer de un servicio de SIEM Wazuh para empresas combinado con análisis SOC.
Durante el periodo analizado se recopilaron 427.684 eventos de diferentes fuentes de seguridad y actividad.
Los resultados más relevantes fueron:
📊 427.684 registros analizados.
☁️ 25.396 eventos Microsoft 365.
🔥 289.126 eventos SonicWall.
📡 54.031 eventos UniFi.
💻 48.467 eventos Windows.
🛡️ 10.664 eventos Kaspersky.
🔎 Ocho eventos relevantes Microsoft 365.
⚠️ Incidencias de protección antivirus con seguimiento y recuperación.
📱 Dispositivos antiguos, desconectados o no conformes identificados mediante Intune y Entra.
✅ Plataforma Wazuh operativa.
🗄️ Copias de registros y snapshots correctas.
Los eventos de seguridad no demuestran por sí solos una intrusión.
Sin embargo, sí proporcionan información que permite revisar el estado de los controles y detectar situaciones que requieren atención.
El objetivo de GHM Soluciones Informáticas no es recopilar millones de registros sin analizarlos. Es convertir la telemetría disponible en información útil para proteger y administrar las infraestructuras de nuestros clientes.
Nuestro servicio combina:
🔐 Monitorización de Microsoft 365 y Entra.
📱 Supervisión de dispositivos administrados mediante Intune.
💻 Análisis de sistemas Windows, macOS, Linux y servidores, según las integraciones disponibles.
🔥 Firewalls y protección Endpoint.
📡 Infraestructura de red y dispositivos compatibles.
🔗 Correlaciones personalizadas de seguridad.
🎯 Alertas de indicadores de compromiso.
🔎 Análisis SOC.
🗄️ Hasta 400 días de histórico de logs.
📋 Información útil para investigaciones y auditorías.
¿Tu empresa sabe qué dispositivos están desconectados, qué alertas necesitan atención y qué actividad se registra en Microsoft 365?
No basta con instalar un antivirus o disponer de un firewall.
También es importante saber si siguen funcionando correctamente, conocer el estado de los sistemas y disponer de información suficiente para investigar una incidencia.
En GHM Soluciones Informáticas te ayudamos a mejorar la visibilidad, monitorización y seguridad de tu infraestructura empresarial.
Conoce nuestro servicio de SIEM Wazuh para empresas.
También puedes consultar nuestras soluciones de ciberseguridad y nuestros servicios de auditoría de ciberseguridad para empresas.
¿Quieres saber qué está ocurriendo realmente en la infraestructura informática de tu empresa?
Contacta con GHM Soluciones Informáticas y solicita asesoramiento sobre monitorización y seguridad empresarial.
Preguntas frecuentes sobre SIEM Wazuh para empresas
¿Qué es SIEM Wazuh?
Wazuh es una plataforma de seguridad que permite recopilar, analizar y correlacionar eventos de diferentes sistemas y fuentes compatibles.
¿Para qué sirve un SIEM en una empresa?
Ayuda a centralizar registros, mejorar la visibilidad, investigar eventos y establecer mecanismos de detección adaptados a la infraestructura.
¿Qué diferencia existe entre SIEM y SOC?
El SIEM recopila y correlaciona los eventos. El SOC analiza su contexto e investiga los hallazgos que requieren atención.
¿Cuántos eventos se analizaron en la semana 42?
El informe de GHM correspondiente al periodo del 9 al 16 de octubre de 2026 contabilizó 427.684 eventos.
¿Significa que hubo 427.684 ataques?
No. La mayor parte del volumen corresponde a actividad registrada por diferentes servicios y dispositivos.
¿Se detectaron incidentes de seguridad en Microsoft 365?
El informe identificó ocho eventos relevantes, incluidos patrones de autenticación, inicios de sesión fuera de horario y cambios de permisos de aplicaciones. Su presencia no demuestra automáticamente una intrusión.
¿Qué puede monitorizarse de Microsoft 365?
Según las integraciones configuradas, actividad de Exchange, SharePoint, OneDrive, Entra y otros servicios compatibles.
¿Wazuh puede integrarse con SonicWall?
Sí, mediante los mecanismos de envío y procesamiento de registros compatibles y una configuración adecuada.
¿Wazuh puede monitorizar dispositivos UniFi?
Puede analizar registros aportados por componentes de infraestructura UniFi compatibles. La información disponible depende del dispositivo y de su configuración.
¿Wazuh puede supervisar servidores Linux y Windows?
Sí. Wazuh dispone de capacidades para monitorizar diferentes sistemas, utilizando agentes e integraciones según corresponda.
¿Puede monitorizar macOS?
Sí, con las capacidades y requisitos compatibles con la versión y configuración utilizadas.
¿Wazuh sustituye a Microsoft Intune?
No. Intune se utiliza para administrar dispositivos y evaluar cumplimiento. Wazuh aporta centralización y análisis de eventos cuando existe una integración adecuada.
¿Se pueden detectar dispositivos que llevan días sin sincronizar?
Sí. La información de Intune y Entra puede utilizarse para identificar dispositivos con actividad o sincronización antigua.
¿Un dispositivo conforme está necesariamente libre de malware?
No. El cumplimiento refleja las condiciones que se han configurado y evaluado, pero no garantiza la ausencia absoluta de amenazas.
¿Se puede comprobar el estado de un antivirus?
Sí, cuando la solución de protección proporciona telemetría adecuada para ello.
¿Qué significa que un equipo no sea evaluable?
Significa que no existe información actual suficiente para confirmar su estado en ese momento.
¿Qué es una correlación de eventos?
Es el análisis de relaciones entre registros procedentes de una o varias fuentes para identificar posibles patrones relevantes.
¿Se pueden configurar alertas personalizadas?
Sí. Las reglas pueden adaptarse a los sistemas disponibles y a las necesidades de cada infraestructura.
¿Qué es un indicador de compromiso?
Es una señal técnica que puede estar asociada a actividad maliciosa y que necesita interpretarse dentro de su contexto.
¿Cuánto tiempo se conservan los logs?
GHM ofrece configuraciones con hasta 400 días de histórico, dependiendo de las fuentes integradas y las condiciones aplicables.
¿Por qué es importante conservar los registros?
Porque permiten realizar análisis retrospectivos, investigar incidentes y aportar información para auditorías.
¿Qué ocurre si la plataforma SIEM está operativa, pero un equipo está desconectado?
La plataforma puede continuar funcionando correctamente mientras ese equipo no proporciona telemetría suficiente para evaluar su estado.
¿Qué empresas pueden beneficiarse de Wazuh?
Administraciones de fincas, asesorías, despachos de abogados, arquitectura, interiorismo, constructoras, ingeniería y otras empresas que necesitan monitorizar sus sistemas.
¿Cuál es la principal ventaja de SIEM Wazuh con análisis SOC?
Disponer de una visión centralizada de la actividad de seguridad y contar con análisis especializado para identificar qué eventos requieren seguimiento o investigación.
