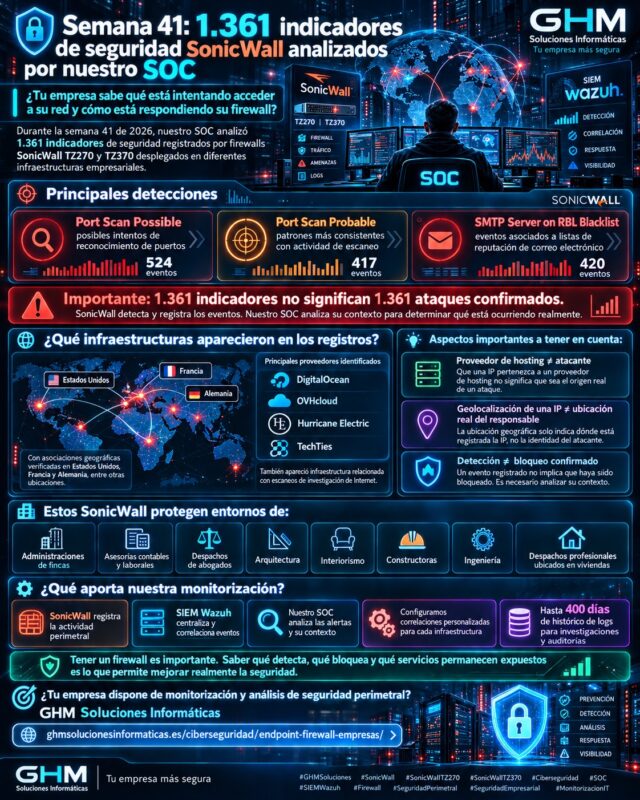
Durante la semana 41 de 2026, nuestro SOC analizó 1.361 indicadores SonicWall generados por firewalls SonicWall TZ270 y TZ370 que protegen las infraestructuras de diferentes empresas y despachos profesionales.
El informe recoge tres categorías principales de detección:
- Port Scan Possible: posible actividad de reconocimiento de puertos.
- Port Scan Probable: actividad con características más consistentes con un escaneo.
- SMTP Server on RBL Blacklist: eventos relacionados con listas de reputación de servidores de correo.
El análisis de las redes relacionadas con estas detecciones muestra presencia de proveedores de alojamiento cloud, servidores virtuales, conectividad y servicios de investigación de Internet.
Entre las infraestructuras identificadas aparecen DigitalOcean, OVHcloud, Hurricane Electric y TechTies, además de otras redes cuya atribución precisa requiere comprobaciones adicionales.
La actividad presenta asociaciones geográficas con Estados Unidos, Francia y Alemania, entre otras localizaciones que no pueden determinarse con suficiente certeza a partir de las consultas realizadas.
Sin embargo, hay una distinción fundamental:
1.361 indicadores de seguridad no equivalen a 1.361 ataques confirmados.
SonicWall detecta y registra eventos. Nuestro SOC analiza esos registros, las políticas de seguridad aplicadas, los servicios afectados y las posibles relaciones con otras actividades.
Nuestro objetivo no es generar alarmismo, sino ayudar a las empresas a conocer su exposición y reducir riesgos reales.
Resumen de los indicadores SonicWall de la semana 41
| Indicador | Resultado |
|---|---|
| Periodo | Semana 41 de 2026 |
| Indicadores analizados | 1.361 |
| Firewalls | SonicWall TZ270 y TZ370 |
| Detecciones | Port Scan Possible, Port Scan Probable y SMTP Server on RBL Blacklist |
| Redes identificadas | Hosting, cloud, conectividad y escaneo de investigación |
| Bloqueo de todos los eventos | No acreditado con los datos facilitados |
| Análisis | SOC de GHM Soluciones Informáticas |
El informe permite identificar comportamientos que merecen supervisión, aunque las etiquetas de detección proporcionadas no incluyen los campos necesarios para confirmar la acción aplicada por el firewall en cada caso.
Por ello, diferenciamos siempre entre detección, bloqueo, intento de ataque y compromiso confirmado.
Son conceptos distintos y no deben utilizarse indistintamente.
Indicadores SonicWall: ¿qué significa Port Scan Possible?
Port Scan Possible es una detección asociada a tráfico que podría corresponder a un reconocimiento de puertos.
Un escaneo permite comprobar qué servicios pueden responder en una dirección pública.
Por ejemplo, un sistema externo puede intentar averiguar si existe algún servicio de:
- acceso remoto;
- administración web;
- correo electrónico;
- transferencia de archivos;
- VPN;
- aplicaciones empresariales.
Este tipo de reconocimiento puede ser una fase previa a un intento de explotación.
Pero también puede corresponder a investigaciones legítimas, herramientas de inventario o escaneos automatizados de Internet.
Por tanto, detectar un posible escaneo no demuestra que exista una intrusión.
Lo importante es comprobar qué intentaba alcanzar el tráfico y cómo respondió el firewall.
Port Scan Probable: una señal que merece mayor atención
La detección Port Scan Probable indica un comportamiento que el dispositivo clasifica como más consistente con un escaneo.
Sin embargo, tampoco confirma que el atacante haya conseguido acceder al sistema.
Para conocer la relevancia real necesitamos revisar:
- Qué puertos y protocolos fueron consultados.
- Si los servicios estaban publicados.
- Qué política de firewall procesó las conexiones.
- Si existían reglas NAT relacionadas.
- Si el tráfico fue permitido, rechazado o descartado.
- Si posteriormente aparecieron intentos de autenticación u otros eventos.
Por ejemplo, no tiene las mismas implicaciones una conexión descartada contra un puerto cerrado que una conexión permitida hacia una aplicación expuesta.
La etiqueta de detección representa el punto de partida.
El análisis del contexto determina la prioridad.
SMTP Server on RBL Blacklist: qué significa esta alerta
Otra de las categorías registradas durante la semana fue SMTP Server on RBL Blacklist.
Las RBL son listas de reputación utilizadas principalmente en servicios de correo electrónico.
Una dirección puede aparecer relacionada con estas listas por diferentes motivos:
- antecedentes de envío de spam;
- comportamiento sospechoso de un servidor;
- infraestructura previamente comprometida;
- problemas de configuración;
- criterios utilizados por el proveedor de la lista.
Sin embargo, estar incluido en una RBL no significa automáticamente que un servidor esté realizando un ataque contra la empresa.
Además, no todas las listas emplean los mismos procedimientos para clasificar una dirección.
Por eso conviene revisar el evento, el contexto del tráfico y las acciones realizadas.
En entornos empresariales, este tipo de información resulta especialmente relevante cuando se relaciona con servidores de correo, infraestructura expuesta o comunicaciones que necesitan investigación.
Geolocalización de los indicadores SonicWall: ¿desde dónde se observa la actividad?
El análisis de las redes facilitadas para la semana 41 muestra presencia de diferentes tipos de infraestructura.
Entre las asociaciones verificadas destacan:
| País o asociación geográfica | Infraestructura identificada |
|---|---|
| Estados Unidos | DigitalOcean y redes vinculadas a Hurricane Electric |
| Francia | OVHcloud, proveedor francés de alojamiento e infraestructura |
| Alemania | Infraestructura de TechTies geolocalizada en Frankfurt |
| Otras ubicaciones | Redes cuya atribución geográfica exacta requiere verificación adicional |
La presencia de una empresa registrada en un país no implica que el servidor utilizado esté físicamente en ese mismo territorio.
Por ejemplo, un proveedor estadounidense puede operar centros de datos en Europa y Asia.
Asimismo, una dirección geolocalizada en Alemania puede estar siendo utilizada por un tercero desde cualquier otro país.
La geolocalización de una dirección no identifica a la persona responsable de la actividad.
Por motivos de seguridad y confidencialidad, no publicamos direcciones, rangos ni información que permita reconstruir innecesariamente la telemetría de nuestros clientes.
DigitalOcean: infraestructura cloud presente en las detecciones
Una parte significativa de las redes verificadas está relacionada con DigitalOcean, proveedor internacional de infraestructura cloud y servidores virtuales.
DigitalOcean ofrece servicios legítimos de alojamiento, desarrollo y despliegue de aplicaciones.
La posibilidad de crear servidores virtuales rápidamente también hace que este tipo de infraestructuras aparezca con frecuencia en registros de tráfico de Internet.
Sin embargo, debemos evitar atribuciones incorrectas.
Que un evento se origine desde una red de DigitalOcean no significa que DigitalOcean esté realizando un ataque.
El tráfico puede proceder de un servidor gestionado por un cliente, una automatización legítima o una infraestructura utilizada de forma indebida.
Por eso es importante diferenciar entre el proveedor que aloja un servidor y la persona o sistema que genera realmente la actividad.
OVHcloud: alojamiento europeo y servidores virtuales
Entre las redes observadas también encontramos infraestructura de OVHcloud.
Este proveedor francés ofrece servidores dedicados, VPS, alojamiento web y otros servicios empresariales.
Su presencia resulta coherente con la actividad habitual de Internet, donde numerosas aplicaciones y sistemas utilizan servidores cloud para prestar servicios.
Una dirección vinculada a OVHcloud puede aparecer en los registros de un firewall por motivos muy diferentes.
Por tanto, la pertenencia a este proveedor no demuestra por sí sola intención maliciosa.
Nuestro SOC debe comprobar qué tipo de evento se ha generado, qué recurso estaba implicado y qué ocurrió después.
Hurricane Electric y los escaneos de investigación de Internet
Uno de los elementos más interesantes de la muestra de la semana 41 es la presencia de una infraestructura identificada públicamente con escaneos de investigación de Internet.
La información consultada relaciona esa actividad con una red de Hurricane Electric y con infraestructura utilizada por Shadowserver.
Organizaciones de investigación realizan escaneos de Internet para identificar servicios expuestos, estudiar vulnerabilidades y elaborar información de seguridad.
Esto significa que una actividad de reconocimiento no siempre representa un intento de intrusión.
Precisamente por eso no recomendamos bloquear o clasificar indiscriminadamente todas las direcciones que generen un evento Port Scan.
El análisis debe considerar la reputación, el propósito conocido de la infraestructura y la actividad observada.
No todo escaneo es malicioso, aunque toda exposición innecesaria merece revisión.
TechTies: redes de conectividad y alojamiento
Otra de las infraestructuras identificadas aparece asociada a TechTies, con geolocalización de uno de los registros analizados en Alemania.
Como sucede con otros operadores, la información de registro y geolocalización ayuda a contextualizar una conexión.
Pero no permite identificar de forma concluyente al usuario final que la generó.
La investigación debe centrarse en el comportamiento observado y no únicamente en el país o la empresa asociada a la dirección.
¿Se bloquearon los 1.361 indicadores de la semana 41?
Esta es una de las preguntas más importantes del informe.
Las categorías proporcionadas son:
Port Scan Possible
Port Scan Probable
SMTP Server on RBL Blacklist
Ninguna de estas denominaciones confirma por sí sola que todas las conexiones hayan sido bloqueadas.
Por tanto, no podemos afirmar que los 1.361 indicadores se bloquearon automáticamente.
Para determinarlo es necesario revisar los registros completos y sus acciones correspondientes.
¿Qué sucede si un escaneo no fue bloqueado?
No debemos asumir automáticamente que exista un incidente grave.
Es necesario distinguir diferentes escenarios.
Escenario 1: tráfico permitido hacia un servicio esperado.
Puede tratarse de una conexión autorizada que coincide con un patrón de detección. En este caso, interesa revisar la justificación del acceso y las protecciones existentes.
Escenario 2: tráfico permitido hacia un servicio innecesariamente expuesto.
Aquí puede existir una oportunidad de mejora. Conviene revisar las reglas del firewall, el servicio publicado y su necesidad operativa.
Escenario 3: conexión descartada por el firewall.
La detección puede corresponder a una actividad que no consiguió alcanzar el destino previsto.
Escenario 4: conexión seguida de autenticaciones u otros eventos sospechosos.
En ese caso resulta recomendable ampliar la investigación y buscar posibles relaciones con registros de servidores, identidades y protección Endpoint.
Por eso, el resultado no depende únicamente de que SonicWall genere una alerta.
Depende de comprender qué ocurrió realmente.
Indicadores SonicWall en administraciones de fincas
Las administraciones de fincas gestionan información relacionada con propietarios, comunidades, proveedores, documentación económica y comunicaciones.
En estos entornos, la seguridad de la red debe ayudar a proteger tanto los equipos como los servicios corporativos.
Un firewall administrado permite controlar las conexiones y registrar actividad relevante.
Sin embargo, también conviene proteger el correo, los usuarios, los dispositivos y el acceso remoto.
La seguridad perimetral es una parte de la estrategia, no su totalidad.
SonicWall en asesorías contables y laborales
Las asesorías contables y laborales trabajan con información especialmente sensible para su operativa:
- documentación fiscal;
- nóminas;
- datos personales;
- certificados;
- información bancaria;
- documentación empresarial.
Un problema de seguridad puede afectar no solamente a la asesoría, sino también a sus clientes.
Por ello, el uso de firewalls SonicWall TZ270 y TZ370 debe complementarse con controles de identidad, protección Endpoint y monitorización.
Protección de despachos de abogados
Los despachos jurídicos dependen de la confidencialidad y disponibilidad de sus expedientes.
En estos escenarios resulta importante proteger:
- comunicaciones;
- acceso a documentación;
- sistemas de gestión;
- dispositivos;
- conexiones remotas.
La supervisión de eventos del firewall permite detectar actividad de red que podría requerir comprobaciones adicionales.
No obstante, la investigación debe poder incorporar información de otras fuentes cuando sea necesario.
Estudios de arquitectura e interiorismo
Los estudios de arquitectura e interiorismo suelen utilizar aplicaciones profesionales, almacenamiento compartido, servicios cloud y acceso remoto.
Por ello, pueden existir diferentes necesidades de conectividad.
El objetivo debe ser facilitar el trabajo sin publicar innecesariamente servicios internos en Internet.
Una política bien diseñada permite controlar qué comunicaciones se necesitan y cuáles deben permanecer restringidas.
Constructoras y empresas de ingeniería
En constructoras y empresas dedicadas a desarrollos de ingeniería podemos encontrar servidores, NAS, VPN, aplicaciones técnicas e instalaciones distribuidas.
En estos entornos, la seguridad debe tener en cuenta tanto la disponibilidad como el acceso autorizado a los recursos.
Un firewall correctamente configurado ayuda a establecer controles, pero necesita mantenimiento, revisión de reglas y actualizaciones.
Despachos profesionales ubicados en viviendas
Cada vez más profesionales desarrollan su actividad desde despachos situados en sus propios domicilios.
Eso no significa que su seguridad deba limitarse a la de una red doméstica.
Si desde esa ubicación se gestionan datos empresariales, documentación confidencial y aplicaciones corporativas, pueden resultar necesarios controles adicionales.
Entre ellos:
- firewall profesional;
- WiFi segmentada;
- VPN;
- MFA;
- protección Endpoint;
- copias de seguridad;
- monitorización.
La protección debe adaptarse al riesgo y a los datos gestionados, independientemente del tamaño de la oficina.
SIEM Wazuh: correlacionar los eventos de SonicWall con el resto de la infraestructura
Una de las ventajas más importantes de nuestro servicio es que la supervisión no termina en los registros del firewall.
Utilizamos SIEM Wazuh para empresas para centralizar y correlacionar información procedente de distintas fuentes compatibles.
Según la infraestructura, podemos integrar:
- Microsoft 365 y Microsoft Entra;
- Windows;
- macOS;
- Linux;
- servidores;
- NAS;
- firewalls;
- switches y puntos de acceso;
- antivirus y protección Endpoint.
Por ejemplo, un firewall puede registrar conexiones hacia un servicio publicado.
Al mismo tiempo, un servidor puede registrar intentos fallidos de autenticación.
Y posteriormente puede observarse una modificación administrativa.
La correlación temporal y técnica de esos eventos permite investigar si forman parte de una misma secuencia o son actividades independientes.
SonicWall detecta y registra. Wazuh centraliza y correlaciona. Nuestro SOC interpreta el contexto.
Puede conocer nuestro servicio de SIEM Wazuh para empresas.
Alertas personalizadas para cada empresa
No todas las infraestructuras tienen las mismas necesidades.
Una administración de fincas puede utilizar principalmente Microsoft 365, equipos corporativos y servicios cloud.
Una empresa de ingeniería puede disponer de servidores, NAS y conexiones remotas a aplicaciones técnicas.
Por eso trabajamos con correlaciones y alertas personalizadas, adaptadas a las características de cada entorno.
El objetivo es identificar las señales relevantes y evitar que el volumen de eventos oculte una incidencia importante.
Hasta 400 días de histórico de logs
Nuestro servicio puede conservar hasta 400 días de registros de las fuentes integradas, según la configuración aplicable.
Esto permite disponer de información histórica para investigaciones y auditorías.
Por ejemplo, cuando se descubre un incidente meses después, puede ser necesario revisar conexiones, autenticaciones y actividad administrativa anterior.
La conservación de registros ayuda a reconstruir qué ocurrió, siempre que las fuentes estuvieran correctamente integradas y aportaran telemetría durante el periodo investigado.
También facilita determinadas actuaciones de auditoría y análisis retrospectivo.
El histórico no sustituye a las copias de seguridad, pero puede resultar esencial para comprender un incidente.
¿Qué debería revisar hoy una empresa con un firewall SonicWall?
Disponer de un SonicWall TZ270 o TZ370 aporta capacidades de protección y control de tráfico.
Sin embargo, el resultado depende de cómo se configure y mantenga.
Conviene comprobar:
- Servicios publicados: que solo permanezcan accesibles los estrictamente necesarios.
- Reglas NAT: que las publicaciones existentes sigan justificadas.
- Firmware: que el dispositivo utilice una versión soportada y actualizada.
- VPN y autenticación: que los accesos remotos dispongan de controles adecuados.
- Administración: que el acceso a la consola esté restringido.
- Registros: que los eventos relevantes se conserven y revisen.
- Monitorización: que las alertas puedan relacionarse con otras fuentes.
- Continuidad: que exista un procedimiento ante incidencias del firewall o de conectividad.
Una revisión de la configuración puede detectar debilidades incluso cuando el dispositivo aparentemente funciona con normalidad.
Conclusión: semana 41, 1.361 indicadores SonicWall analizados
Durante la semana 41 de 2026, nuestro SOC analizó 1.361 indicadores SonicWall procedentes de firewalls TZ270 y TZ370 desplegados en diferentes entornos profesionales.
Las detecciones incluyeron:
- Port Scan Possible
- Port Scan Probable
- SMTP Server on RBL Blacklist
También se identificó actividad asociada a redes de proveedores como DigitalOcean, OVHcloud, Hurricane Electric y TechTies, con asociaciones geográficas verificadas en Estados Unidos, Francia y Alemania.
Parte de la infraestructura observada presenta características compatibles con escaneos de investigación de Internet.
Por ello, no debemos confundir proveedores de alojamiento, países o actividades de reconocimiento con atacantes confirmados.
Asimismo, las etiquetas aportadas no permiten confirmar que todos los eventos hayan sido bloqueados ni demostrar que existieron intrusiones exitosas.
El valor de la monitorización está en conocer qué ocurre realmente, comprobar las medidas de protección y detectar situaciones que necesitan intervención.
En GHM Soluciones Informáticas trabajamos combinando:
🔥 SonicWall TZ270 y TZ370
📊 SIEM Wazuh
🔎 Análisis SOC
🎯 Alertas de indicadores de compromiso
🔗 Correlaciones personalizadas
🗄️ Hasta 400 días de histórico de logs
🛡️ Protección de servidores, identidades y dispositivos
Una empresa no debería limitarse a saber que tiene un firewall instalado.
Debería poder responder:
¿Qué está detectando? ¿Qué comunicaciones permite? ¿Qué servicios tenemos expuestos? ¿Quién analiza los registros?
En GHM Soluciones Informáticas podemos ayudarte a revisar estas cuestiones y mejorar la protección de tu infraestructura.
Conoce nuestras soluciones de firewall y protección Endpoint para empresas.
¿Quieres conocer el estado real de seguridad de tu red empresarial?
Contacta con GHM Soluciones Informáticas y solicita asesoramiento.
Preguntas frecuentes sobre indicadores SonicWall
¿Cuántos indicadores SonicWall se analizaron durante la semana 41 de 2026?
Nuestro SOC analizó 1.361 indicadores registrados por firewalls SonicWall TZ270 y TZ370.
¿Significa que se produjeron 1.361 ataques?
No. Los indicadores incluyen detecciones de actividad y reputación que necesitan análisis. No equivalen automáticamente a ataques confirmados.
¿Qué significa Port Scan Possible?
Indica un patrón que SonicWall considera compatible con un posible escaneo de puertos.
¿Qué significa Port Scan Probable?
Es una detección que presenta características más consistentes con una actividad de reconocimiento, pero no confirma un acceso no autorizado.
¿Qué es SMTP Server on RBL Blacklist?
Es un evento relacionado con la reputación de un servidor de correo en listas RBL. Requiere contexto para determinar su relevancia.
¿Los 1.361 eventos fueron bloqueados?
La información disponible no permite confirmarlo. Es necesario revisar las acciones registradas por el firewall para cada evento.
¿Qué proveedores se identificaron?
Entre las asociaciones verificadas aparecen DigitalOcean, OVHcloud, Hurricane Electric y TechTies.
¿Significa que estos proveedores atacaron a las empresas?
No. Los proveedores alojan o transportan servicios utilizados por terceros. La pertenencia a una red no identifica al responsable de una actividad.
¿De qué países procedían las infraestructuras?
Se verificaron asociaciones con Estados Unidos, Francia y Alemania, entre otras ubicaciones que requieren validación adicional.
¿Puede una dirección geolocalizada en un país estar siendo utilizada desde otro?
Sí. Cloud, VPN, proxies y otros servicios pueden ocultar o separar la ubicación del usuario respecto a la del servidor.
¿Todos los escaneos de puertos son maliciosos?
No. Existen escaneos legítimos de investigación de Internet, aunque también pueden utilizarse técnicas similares para reconocimiento previo a un ataque.
¿Qué sectores protege GHM con SonicWall?
Administraciones de fincas, asesorías contables y laborales, despachos de abogados, arquitectura, interiorismo, constructoras, ingeniería y despachos profesionales en viviendas.
¿Qué aporta SIEM Wazuh a SonicWall?
Permite centralizar y correlacionar los eventos del firewall con otras fuentes compatibles de la infraestructura.
¿Qué aporta el SOC?
Nuestro SOC analiza los registros y su contexto para identificar situaciones relevantes y determinar si requieren investigación o intervención.
¿Por qué conservar hasta 400 días de logs?
Porque algunos incidentes se descubren meses después y puede ser necesario revisar la actividad histórica para reconstruir lo ocurrido.
¿Cuál es la principal recomendación para una empresa?
Mantener SonicWall actualizado, reducir los servicios expuestos, revisar reglas NAT y accesos remotos, conservar registros y disponer de monitorización que permita investigar los eventos relevantes.
