La monitorización de ciberseguridad no consiste únicamente en disponer de un antivirus o un firewall. Para proteger una empresa también necesitamos conocer qué ocurre en sus servidores, redes, dispositivos, usuarios y aplicaciones cloud.
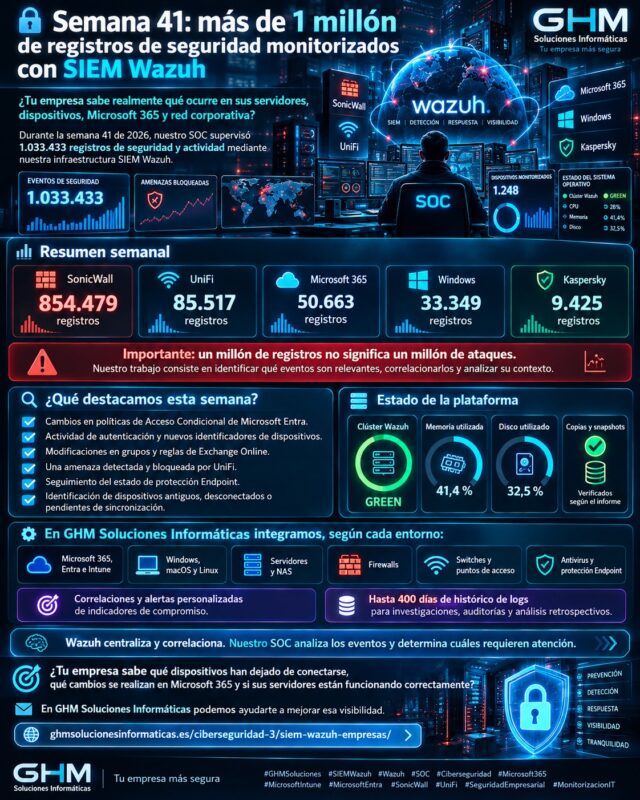
Durante la semana 41 de 2026, nuestro informe de SIEM Wazuh en empresas recoge un total de 1.033.433 registros de seguridad y actividad, procedentes de diferentes fuentes de la infraestructura supervisada.
1.033.433
Registros durante la semana
GREEN
Estado del clúster Wazuh
558
Shards del clúster
Hasta 400 días
Histórico de logs configurable
Periodo analizado: del 2 de octubre de 2026 a las 16:00 al 9 de octubre de 2026 a las 16:00. Datos del informe semanal de GHM, identificado como «PRUEBA 3», generado el 11 de octubre.
Los registros proceden de cinco áreas principales:
- SonicWall: tráfico y eventos de seguridad perimetral.
- UniFi: actividad de red, infraestructura y detecciones.
- Microsoft 365: identidad, correo, archivos y actividad cloud.
- Windows: eventos de sistemas y monitorización operativa.
- Kaspersky: registros de protección Endpoint.
Sin embargo, hay una diferencia esencial:
1.033.433 registros no representan 1.033.433 ataques.
Un SIEM recibe actividad técnica de muchas fuentes. Nuestro SOC utiliza esa información para identificar eventos relevantes, analizar correlaciones y distinguir entre operaciones legítimas, incidencias técnicas y posibles amenazas.
La finalidad es transformar un gran volumen de registros en información útil para tomar decisiones.
Resumen semanal de SIEM Wazuh: semana 41 de 2026
El informe recoge el siguiente volumen de actividad:
| Fuente de seguridad | Registros semanales |
|---|---|
| SonicWall | 854.479 |
| UniFi | 85.517 |
| Microsoft 365 | 50.663 |
| Windows | 33.349 |
| Kaspersky | 9.425 |
| Total | 1.033.433 |
Registros analizados por fuente
Semana 41 de 2026
0250.000500.000750.0001.000.000SonicWallUniFiMicrosoft 365WindowsKaspersky
SonicWall concentra la mayor parte del volumen registrado. No obstante, el número de eventos de una fuente no determina por sí solo su nivel de riesgo.
Una única modificación de una política de seguridad puede requerir más atención que miles de conexiones rutinarias registradas por un firewall.
Precisamente ahí es donde adquieren valor las reglas personalizadas, la correlación y la revisión del SOC.
¿Qué detectamos durante la semana 41?
El informe destaca actividad relacionada con identidad, administración de Microsoft 365, seguridad de red y seguimiento de dispositivos.
Entre los eventos seleccionados aparecen:
- Un primer inicio de sesión interactivo observado desde un identificador de dispositivo nuevo.
- Dos detecciones relacionadas con múltiples flujos de autenticación fallidos en un intervalo de diez minutos.
- Una modificación de una política de Acceso Condicional de Microsoft Entra.
- Dos eventos de modificación de un grupo.
- Una modificación de una regla de transporte de Exchange Online.
- Una detección de UniFi identificada expresamente como Threat Detected and Blocked.
Es importante interpretar estos eventos correctamente.
Una modificación administrativa no equivale automáticamente a una intrusión. Puede corresponder a una actuación autorizada, aunque merece revisión si afecta a controles de seguridad.
Del mismo modo, varios intentos fallidos de autenticación pueden tener causas diferentes, desde errores de configuración hasta actividad que requiera investigación.
Por eso nuestro enfoque no consiste en presentar todas las alertas como ataques, sino en valorar su contexto.
Microsoft 365: monitorización de identidades y cambios de seguridad
Uno de los apartados más relevantes del informe es la actividad de Microsoft 365 y Microsoft Entra ID.
Durante el periodo se registraron 50.663 eventos únicos, distribuidos de la siguiente manera:
| Servicio | Eventos |
|---|---|
| SharePoint Online | 31.159 |
| Exchange Online | 12.523 |
| Microsoft Entra ID | 6.562 |
| OneDrive for Business | 399 |
| Microsoft Teams | 2 |
| Otros servicios | 18 |
| Total | 50.663 |
El informe utiliza mecanismos de deduplicación para evitar contabilizar repetidamente determinados eventos obtenidos desde distintas fuentes.
Por qué monitorizamos Microsoft Entra ID
Microsoft Entra ID gestiona identidades, autenticaciones y numerosos controles de acceso en entornos Microsoft 365.
Una organización debería poder identificar cambios importantes como:
- modificaciones de políticas de Acceso Condicional;
- nuevos métodos o contextos de autenticación;
- cambios de miembros en grupos;
- altas y bajas de identidades;
- actividad administrativa relevante;
- intentos de autenticación anómalos.
Una alteración en una política puede modificar quién tiene permitido acceder, bajo qué condiciones y desde qué dispositivos.
Por eso estos eventos pueden ser mucho más importantes que su volumen numérico.
Detección de nuevos dispositivos
Durante la semana apareció una alerta correspondiente al primer inicio de sesión interactivo observado desde un nuevo identificador de dispositivo.
Esta clase de señal puede ser legítima, por ejemplo, tras la incorporación o reinscripción de un equipo.
Pero también permite comprobar si el acceso corresponde a un dispositivo esperado y autorizado.
El objetivo no es bloquear cualquier novedad sin analizarla.
El objetivo es conocer cuándo cambia el contexto de acceso a los recursos corporativos.
Monitorización de políticas de Acceso Condicional
El informe también registró una modificación de una política de Acceso Condicional.
Este tipo de configuración puede utilizarse para exigir condiciones de acceso como dispositivos compatibles, autenticación multifactor u otros controles, dependiendo de las licencias y políticas implantadas.
Una modificación inesperada puede afectar al nivel de protección de toda una organización.
Por eso conviene conservar trazabilidad y revisar los cambios administrativos sensibles.
SIEM Wazuh y Microsoft Intune: controlar dispositivos, cumplimiento e inventario
Una de las necesidades más importantes para las empresas es saber no solamente quién accede a Microsoft 365, sino también desde qué dispositivos se produce ese acceso.
Nuestro informe incorpora información de inventario y estado obtenida de Microsoft Entra e Intune.
Esto permite identificar situaciones que requieren revisión, como:
- dispositivos que llevan tiempo sin sincronizar;
- sistemas con versiones inferiores a las referencias utilizadas en el inventario;
- registros que aparecen en Entra, pero no en Intune;
- dispositivos declarados no conformes;
- nombres duplicados asociados a distintos identificadores;
- posibles inscripciones antiguas que deben comprobarse.
Un dispositivo registrado no significa que esté correctamente administrado
Un equipo puede aparecer en Microsoft Entra ID sin estar inscrito en Intune.
Por tanto, su presencia en el directorio no confirma automáticamente que cumple las políticas corporativas.
También es importante distinguir entre:
dispositivo registrado, dispositivo administrado y dispositivo conforme.
No son conceptos equivalentes.
La monitorización permite detectar estas diferencias para que el departamento de IT pueda revisarlas.
Dispositivos antiguos o desconectados
El informe clasifica la antigüedad de las señales de los equipos y detecta registros con periodos prolongados sin actividad.
Esto ayuda a localizar:
- dispositivos posiblemente retirados;
- terminales olvidados;
- inscripciones antiguas;
- equipos que necesitan sincronizar;
- inventario pendiente de depuración.
No obstante, una última sincronización antigua no demuestra que el dispositivo haya sido comprometido.
Tampoco una versión inferior a la referencia de la flota confirma, por sí sola, que exista un parche de seguridad pendiente.
Las alertas de inventario son señales para investigar, no diagnósticos automáticos.
Este control puede aportar especial valor en organizaciones que combinan Windows, macOS, Android e iOS/iPadOS.
SIEM Wazuh para servidores: disponibilidad, rendimiento y seguridad
Los servidores son una de las piezas más importantes de la infraestructura informática empresarial.
En ellos pueden encontrarse aplicaciones, archivos, bases de datos, servicios de autenticación, copias de seguridad y otros recursos críticos.
Por eso nuestra monitorización no se limita a recopilar alertas de seguridad.
También buscamos conocer el estado operativo de los sistemas.
Según la integración disponible, podemos supervisar:
- utilización de CPU y memoria RAM;
- capacidad de almacenamiento;
- disponibilidad de servicios;
- actividad del sistema operativo;
- errores y eventos relevantes;
- conexiones y autenticaciones;
- cambios administrativos;
- actividad que deba correlacionarse con otras fuentes.
¿Por qué importa la monitorización del rendimiento?
Imagine un servidor cuya memoria permanece cerca del límite durante horas.
Aunque no exista una intrusión, puede representar un problema operativo que afecte a los usuarios.
Por el contrario, un pico puntual de CPU no tiene por qué justificar una incidencia.
Por eso debemos considerar la duración, los valores habituales y el contexto.
Monitorizar no es reaccionar automáticamente a cualquier valor elevado. Es identificar comportamientos que requieren atención.
Estabilidad de Windows durante la semana 41
El informe no identificó, durante el periodo analizado, caídas del sistema, pantallas azules, errores graves de hardware ni errores repetidos de controladores en la telemetría evaluada.
Sin embargo, también reflejó situaciones donde determinados endpoints dejaron de enviar información.
Cuando falta telemetría, la clasificación correcta no es asumir que todo funciona.
El informe utiliza el estado:
NO EVALUABLE — SIN TELEMETRÍA.
Esto permite diferenciar entre un equipo sin incidencias observadas y un equipo cuya protección o estado actual no puede comprobarse.
Kaspersky Endpoint: proteger también significa comprobar el estado de la protección
Durante la semana 41, la fuente Kaspersky aportó 9.425 registros.
La monitorización de seguridad Endpoint puede permitir detectar problemas relacionados con:
- estado de protección;
- actualizaciones de bases;
- disponibilidad del agente;
- conectividad;
- incidencias del producto;
- cambios de estado.
En el apartado específico de salud de Kaspersky, el informe no identificó incidencias confirmadas entre los endpoints evaluables.
No obstante, los equipos sin telemetría reciente quedaron clasificados como no evaluables.
Esta distinción evita presentar como protegidos y verificados dispositivos de los que únicamente se dispone de un estado anterior.
Un antivirus instalado no es suficiente: también debemos poder comprobar que funciona y que sus datos de estado están actualizados.
SonicWall y UniFi: visibilidad de la infraestructura de red
Durante la semana 41 se recopilaron:
SonicWall
854.479
Registros de red y seguridad
UniFi
85.517
Registros de infraestructura
Monitorización de firewalls SonicWall
Los firewalls SonicWall permiten aplicar políticas de seguridad y registrar actividad relacionada con el tráfico.
Sus logs pueden aportar información para revisar:
- conexiones permitidas y descartadas;
- eventos de seguridad;
- tráfico inesperado;
- acceso a servicios publicados;
- actividad de VPN;
- posibles indicadores de compromiso.
Es importante aclarar que SonicWall genera y registra los eventos; el análisis de los logs y su contexto corresponde a nuestro SOC, apoyado por las capacidades de centralización y correlación de Wazuh.
UniFi: de la conectividad a las detecciones de seguridad
El ecosistema UniFi permite supervisar distintos elementos de infraestructura, según los equipos disponibles y la integración configurada:
- gateways;
- switches;
- puntos de acceso inalámbricos;
- estado de conectividad;
- determinados eventos de seguridad;
- disponibilidad de red.
Esta semana destacó una detección etiquetada expresamente como:
Threat Detected and Blocked.
En este caso, el evento sí permite afirmar que la amenaza detectada fue bloqueada según el registro de UniFi.
No sería correcto extender esa afirmación al resto de eventos de la semana sin comprobar sus respectivas acciones.
Correlaciones personalizadas: conectar lo que ocurre en diferentes sistemas
Una de las principales ventajas de utilizar SIEM Wazuh en empresas es poder relacionar información que originalmente se encuentra repartida entre distintas plataformas.
Un firewall puede registrar una conexión.
Un servidor puede registrar un intento de autenticación.
Microsoft Entra puede registrar un inicio de sesión.
Y un Endpoint puede detectar actividad anómala.
Cuando estos eventos se analizan de forma independiente, puede resultar difícil comprender una secuencia.
Con una estrategia de correlación adecuada, es posible buscar relaciones entre ellos.
Ejemplo ilustrativo de correlación de seguridad
Firewall
Detecta conexiones inusuales hacia un servicio
Servidor
Registra múltiples intentos de autenticación
Microsoft Entra
Observa un inicio de sesión en un contexto nuevo
SIEM Wazuh + análisis SOC
Correlación, investigación y valoración del riesgo
Ejemplo conceptual. No representa un ataque confirmado en la semana 41.
La diferencia está en pasar de varios eventos aislados a una investigación con contexto.
Además, las correlaciones pueden personalizarse para cada infraestructura, ya que no todas las empresas utilizan los mismos servicios ni tienen idénticos riesgos.
Alertas personalizadas de indicadores de compromiso
Los indicadores de compromiso, conocidos como IoC, pueden ayudar a identificar actividad que merece investigación.
Entre ellos pueden encontrarse direcciones relacionadas con infraestructura maliciosa, dominios, hashes o determinados patrones de actividad.
Sin embargo, un indicador aislado no siempre demuestra que exista un ataque.
Por ejemplo, una conexión con una infraestructura de mala reputación debe valorarse atendiendo a su origen, destino, dirección del tráfico, acciones realizadas y demás información disponible.
Nuestro enfoque combina:
detección + correlación + contexto + análisis.
Esto permite adaptar los controles a las características reales de cada empresa, reduciendo las alertas que carecen de relevancia operativa y dando prioridad a las situaciones que sí requieren atención.
Hasta 400 días de logs: investigar incidentes y preparar auditorías
Una cuestión fundamental en ciberseguridad es cuánto tiempo se conservan los registros de actividad.
Algunos incidentes se descubren días, semanas o incluso meses después de que comenzara la actividad.
Cuando eso ocurre, puede resultar necesario responder preguntas como:
¿Cuándo apareció la primera señal?
¿Qué cuentas realizaron cambios?
¿Hubo actividad previa en el firewall?
¿Se produjeron accesos desde dispositivos desconocidos?
¿Qué sistemas participaron?
Nuestro servicio puede mantener hasta 400 días de histórico de logs de las fuentes integradas, según la configuración de retención aplicable.
Esto puede ayudar a realizar:
- investigaciones de incidentes;
- análisis retrospectivos;
- revisiones de seguridad;
- comprobaciones de actividad;
- preparación de evidencias para auditorías;
- seguimiento de determinados controles del ENS.
La conservación del histórico debe ajustarse a los requisitos técnicos, legales y organizativos de cada entorno.
Por qué conservar logs no es lo mismo que hacer copias de seguridad
Los logs documentan actividad.
Las copias de seguridad buscan permitir la recuperación de información y sistemas.
Ambos mecanismos son importantes, pero cumplen funciones diferentes.
Una empresa necesita poder investigar qué ocurrió y disponer de medios para recuperarse si algo falla.
Estado de la plataforma Wazuh durante la semana 41
El informe generado el 11 de octubre recoge los siguientes indicadores de infraestructura:
| Indicador | Estado |
|---|---|
| Clúster Wazuh | GREEN |
| Shards | 558 |
| Memoria utilizada del servidor | 41,4 % |
| Disco utilizado del servidor | 32,5 % |
| Wazuh Manager | Activo |
| Wazuh Indexer | Activo |
| Wazuh Dashboard | Activo |
| Filebeat | Activo |
| Postfix | Activo |
El estado GREEN representa una condición saludable del clúster de indexación en el momento de la comprobación.
No significa que todos los dispositivos externos estén conectados ni que la infraestructura supervisada carezca de incidencias.
Por eso complementamos el estado general de la plataforma con la revisión de cobertura de telemetría, inventario y actividad de las fuentes.
Copias y recuperación de la infraestructura SIEM
El informe registra:
- Copias de logs Wazuh en el servidor: correctas.
- Copias de logs Wazuh en NAS: correctas.
- Snapshots del Indexer en el servidor: correctos.
- Snapshots del Indexer en NAS: correctos.
- Retención de snapshots: 8 de 8 conservados.
- Existencia de copias dominicales y manuales registradas.
- Una restauración parcial verificada.
Este último punto es especialmente importante.
Disponer de una copia registrada no demuestra automáticamente que pueda recuperarse íntegramente todo el sistema.
Las pruebas de restauración forman parte de una estrategia de continuidad y recuperación.
SIEM Wazuh para pymes: ¿necesita mi empresa este nivel de monitorización?
Muchas pequeñas y medianas empresas utilizan Microsoft 365, ordenadores corporativos, dispositivos móviles, NAS, firewall, WiFi y aplicaciones cloud.
Sin embargo, esos sistemas suelen administrarse desde consolas distintas.
El problema aparece cuando necesitamos investigar un incidente que afecta a varias de ellas.
Una cuenta de Microsoft 365 puede mostrar una autenticación sospechosa, mientras un equipo registra actividad anómala y un firewall conserva las conexiones relacionadas.
Si nadie relaciona esa información, la investigación será más lenta y posiblemente menos completa.
Por eso SIEM Wazuh en empresas puede aportar valor incluso en organizaciones pequeñas, siempre que el alcance y el coste del servicio estén bien dimensionados.
¿Qué empresas pueden beneficiarse?
Entre otros entornos:
- administraciones de fincas;
- asesorías contables y laborales;
- despachos de abogados;
- estudios de arquitectura e interiorismo;
- constructoras;
- empresas de ingeniería;
- despachos profesionales;
- empresas que trabajan con información confidencial.
No todas necesitan la misma configuración.
Una oficina pequeña puede priorizar Microsoft 365, identidades y endpoints.
Una empresa con servidores, varias sedes o acceso remoto puede necesitar también mayor supervisión de redes, firewall, NAS y servicios.
La monitorización debe adaptarse a los activos y riesgos de cada organización.
SIEM Wazuh, Intune y Entra: una visión más completa de la seguridad empresarial
Microsoft Intune permite gestionar dispositivos y aplicar determinadas políticas de configuración y cumplimiento.
Microsoft Entra ID permite administrar identidades y controles de acceso.
Wazuh aporta capacidades de centralización y correlación de registros procedentes de fuentes compatibles.
La combinación puede ayudar a resolver tres preguntas fundamentales:
¿Quién intenta acceder?
¿Desde qué dispositivo?
¿Qué actividad relevante se observa en la infraestructura?
Por ejemplo, puede ser necesario revisar un dispositivo que ya no cumple una política, un registro antiguo en el directorio o un acceso observado desde un identificador nuevo.
Pero también hay que mantener claras las responsabilidades:
Intune gestiona y evalúa dispositivos. Entra gestiona identidades y acceso. Wazuh correlaciona telemetría. Nuestro SOC analiza los eventos y su contexto.
Esta separación resulta esencial para diseñar una protección coherente.
¿Por qué elegir monitorización gestionada en lugar de limitarse a instalar Wazuh?
Instalar una herramienta no garantiza que las alertas vayan a revisarse ni que las integraciones estén funcionando correctamente.
Un servicio gestionado requiere tareas continuas, entre ellas:
- comprobar que las fuentes envían información;
- verificar conectividad y agentes;
- revisar reglas y correlaciones;
- distinguir alertas relevantes de actividad habitual;
- controlar almacenamiento y retención;
- comprobar copias y recuperación;
- investigar incidencias;
- mantener y adaptar la configuración.
En GHM Soluciones Informáticas nuestro objetivo es unir la visibilidad técnica del SIEM con una gestión práctica adaptada a empresas.
Puede conocer nuestro servicio de SIEM Wazuh para empresas y nuestras soluciones de ciberseguridad.
Conclusiones de la semana 41 de 2026
El informe semanal de seguridad y estado de GHM Soluciones Informáticas recoge 1.033.433 registros durante el periodo del 2 al 9 de octubre de 2026.
Los datos destacan una actividad significativa en SonicWall, UniFi, Microsoft 365, Windows y Kaspersky.
También aparecen eventos relevantes relacionados con:
- autenticaciones;
- identificación de nuevos dispositivos;
- modificaciones de Acceso Condicional;
- cambios de grupos y reglas de correo;
- detecciones de seguridad de red;
- estado y antigüedad de dispositivos;
- cobertura de telemetría.
El clúster Wazuh se encontraba en estado GREEN y las principales comprobaciones de copia y snapshots presentaban resultados correctos, aunque el informe también identificaba equipos y registros de inventario que requerían revisión.
La conclusión más importante no es únicamente la cifra de registros.
Es la capacidad de centralizar información de distintos sistemas, detectar problemas de visibilidad, relacionar eventos y disponer de histórico para investigar cuando sea necesario.
En GHM Soluciones Informáticas trabajamos con:
🔐 Microsoft Entra y Acceso Condicional 💻 Microsoft Intune y dispositivos corporativos ☁️ Microsoft 365 🖥️ Windows, macOS, Linux y servidores 💾 NAS y almacenamiento 🔥 SonicWall y otros firewalls compatibles 📡 UniFi, switches y puntos de acceso 🛡️ Kaspersky y protección Endpoint 📊 SIEM Wazuh 🔎 Análisis SOC y correlaciones personalizadas 🗄️ Hasta 400 días de histórico de logs
¿Tu empresa sabe qué dispositivos están desactualizados, cuáles llevan semanas sin conectarse y qué cambios se están realizando en sus cuentas y sistemas?
Si esa información está repartida entre diferentes consolas o nadie revisa sus registros, es momento de evaluar una estrategia de monitorización centralizada.
Preguntas frecuentes sobre SIEM Wazuh en empresas
¿Qué es SIEM Wazuh?
Wazuh es una plataforma de seguridad que permite recopilar, analizar y correlacionar eventos procedentes de diferentes sistemas y dispositivos, con las integraciones y reglas adecuadas.
¿Cuántos registros se analizaron durante la semana 41 de 2026?
El informe semanal recoge 1.033.433 registros procedentes de SonicWall, UniFi, Microsoft 365, Windows y Kaspersky.
¿Un millón de registros significa un millón de ataques?
No. Los registros incluyen actividad técnica, eventos operativos y señales de seguridad. Solo una parte puede requerir investigación.
¿Se puede monitorizar Microsoft 365 con Wazuh?
Sí. Mediante integraciones adecuadas es posible recopilar actividad de servicios como Exchange Online, Microsoft Entra ID, SharePoint y OneDrive.
¿Qué aporta la integración de Microsoft Intune?
Permite incorporar información de inventario, configuración y cumplimiento para identificar dispositivos que requieren revisión, según los datos disponibles mediante la integración.
¿Se pueden identificar dispositivos desconectados o antiguos?
Sí. Comparando las últimas señales y datos de sincronización pueden detectarse dispositivos potencialmente inactivos, registros antiguos y situaciones pendientes de comprobación.
¿Un equipo que no envía logs está necesariamente comprometido?
No. Puede estar apagado, desconectado o presentar un problema con el agente. Sin telemetría reciente, su estado actual no debe darse por verificado.
¿Wazuh puede monitorizar Linux y macOS?
Sí. Wazuh dispone de capacidades de monitorización e integración para ambos sistemas operativos.
¿Se pueden monitorizar servidores y NAS?
Sí, dependiendo del sistema y de los mecanismos de integración disponibles, pueden supervisarse registros y determinados indicadores de funcionamiento.
¿Se pueden integrar SonicWall y UniFi?
Sí. Sus registros y eventos compatibles pueden incorporarse a un sistema de monitorización centralizada.
¿Qué son las correlaciones personalizadas?
Son reglas y mecanismos destinados a relacionar eventos de distintas fuentes atendiendo al comportamiento esperado y los riesgos particulares de una infraestructura.
¿Qué diferencia existe entre SIEM y SOC?
El SIEM centraliza y correlaciona registros; el SOC analiza los eventos, investiga su contexto y determina las actuaciones necesarias.
¿Qué significa que Wazuh esté en estado GREEN?
Indica un estado saludable del clúster de indexación en el momento de la comprobación. No garantiza que todos los equipos monitorizados estén conectados o libres de problemas.
¿Para qué sirven 400 días de histórico de logs?
Para facilitar análisis retrospectivos, investigaciones, auditorías y comprobaciones de actividad que puede haberse producido meses antes.
¿Una pyme necesita un SIEM?
Depende de su exposición, infraestructura, información gestionada y necesidades de seguridad. Un servicio dimensionado adecuadamente puede resultar útil incluso en organizaciones pequeñas.
¿Cuál es la principal ventaja de SIEM Wazuh para una empresa?
Conseguir una visión más completa de la actividad de seguridad y del estado de la infraestructura, relacionando información de diferentes sistemas para detectar, investigar y responder con mayor contexto.
