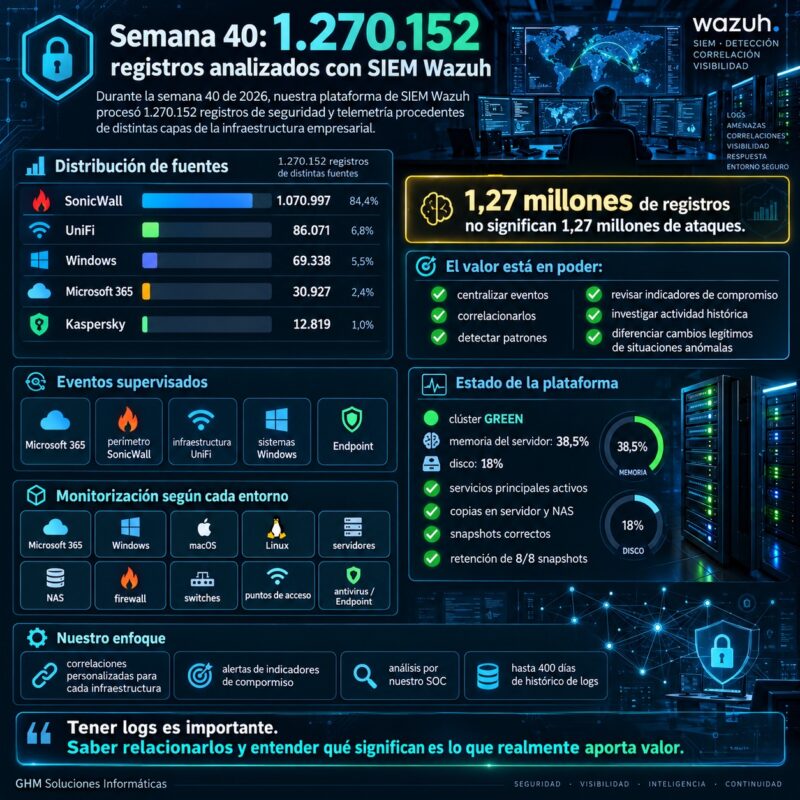
Durante la semana 40 de 2026, nuestra plataforma de SIEM Wazuh en empresas procesó 1.270.152 registros de seguridad y telemetría procedentes de diferentes capas de la infraestructura tecnológica.
El periodo analizado comprende desde el 25 de septiembre de 2026 a las 16:00 hasta el 2 de octubre de 2026 a las 16:00. El estado general de la plataforma permaneció operativo, con el clúster en estado GREEN, todos los servicios principales activos y las copias y snapshots funcionando correctamente. _WAZUH_ Informe semanal único d…
La distribución semanal fue:
| Fuente | Registros |
|---|---|
| SonicWall | 1.070.997 |
| UniFi | 86.071 |
| Windows | 69.338 |
| Microsoft 365 | 30.927 |
| Kaspersky | 12.819 |
| Total | 1.270.152 |
Frente a los 1.114.467 registros de la semana anterior, el volumen total aumentó aproximadamente un 14%.
Pero el objetivo de un SIEM no es simplemente acumular millones de eventos.
El verdadero valor consiste en poder:
centralizar + correlacionar + contextualizar + investigar.
Y después contar con un SOC que determine qué eventos representan actividad normal y cuáles merecen atención.
SIEM Wazuh en empresas: más de 1,27 millones de eventos no son 1,27 millones de amenazas
Esta diferencia es fundamental.
Durante una semana, una infraestructura puede generar enormes cantidades de información:
- conexiones de firewall;
- autenticaciones;
- eventos de Windows;
- actividad de Microsoft 365;
- cambios administrativos;
- comunicaciones de red;
- antivirus;
- infraestructura UniFi;
- servidores.
Por tanto:
1.270.152 registros no significan 1.270.152 ataques.
Son eventos que proporcionan visibilidad sobre lo que ocurre en los sistemas supervisados. _WAZUH_ Informe semanal único d…
El trabajo consiste precisamente en reducir:
millones de registros
a:
situaciones que realmente necesitan revisión.
SIEM Wazuh en empresas: cómo se distribuyó la telemetría
El mayor volumen volvió a proceder del perímetro.
SonicWall — 1.070.997 registros
SonicWall generó más de 1,07 millones de eventos durante la semana.
Frente a los 946.949 del periodo anterior, representa un incremento aproximado del 13%. _WAZUH_ Informe semanal único d…
Esto no implica automáticamente:
más de un millón de ataques.
SonicWall detecta y registra actividad de red.
Después:
nuestro SOC analiza los logs, el contexto y las posibles correlaciones.
UniFi — 86.071 registros
La infraestructura UniFi generó:
86.071 eventos
frente a 72.214 la semana anterior.
Además, el informe registró dos eventos “Threat Detected and Blocked”, donde en este caso la propia telemetría confirma expresamente que la amenaza fue detectada y bloqueada. _WAZUH_ Informe semanal único d…
Esta diferencia es importante.
No debemos utilizar:
detectado = bloqueado
salvo que la propia acción del evento lo confirme.
Windows — 69.338 registros
Windows aportó:
69.338 eventos
durante el periodo.
La supervisión de estabilidad tampoco detectó:
- caídas;
- pantallas azules;
- errores graves de hardware;
- fallos repetidos de controlador.
_WAZUH_ Informe semanal único d…
La monitorización de Windows dentro de un SIEM no debe limitarse exclusivamente a malware.
También puede aportar información sobre:
- estabilidad;
- autenticaciones;
- servicios;
- procesos;
- eventos administrativos;
- funcionamiento del sistema.
Kaspersky — 12.819 registros
Kaspersky generó:
12.819 eventos
durante la semana.
El informe registró diferentes eventos relacionados con salud del Endpoint y recuperación de protección, además de una incidencia de actualización de bases que fue supervisada mediante comprobaciones posteriores. _WAZUH_ Informe semanal único d…
Aquí aparece otra ventaja de disponer de monitorización continua:
detectar el problema
y después:
confirmar si persiste o se recupera.
SIEM Wazuh en empresas y Microsoft 365: 30.927 eventos
Microsoft 365 generó 30.927 eventos únicos durante la semana. _WAZUH_ Informe semanal único d…
Su distribución fue:
| Servicio | Eventos |
|---|---|
| Exchange Online | 15.593 |
| Microsoft Entra ID | 9.813 |
| SharePoint Online | 4.983 |
| OneDrive for Business | 490 |
| Microsoft Teams | 29 |
| Otros servicios | 19 |
| Total | 30.927 |
El sistema deduplica los eventos por identificador y evita contabilizar nuevamente determinada información de Entra ID procedente de fuentes redundantes. _WAZUH_ Informe semanal único d…
Esto resulta especialmente importante para evitar:
duplicar actividad
y generar:
métricas artificialmente infladas.
SIEM Wazuh en empresas: qué se supervisó en Microsoft 365
Durante la semana aparecieron diferentes eventos que merecieron contextualización.
Entre ellos:
- aprovisionamientos internos de service principals;
- creación de una política de Acceso Condicional;
- modificación de pertenencia a grupos;
- primeros inicios de sesión interactivos observados desde nuevos identificadores de dispositivo.
_WAZUH_ Informe semanal único d…
Por seguridad, en este resumen público no exponemos:
- usuarios;
- direcciones de correo;
- nombres de dispositivos;
- identidades administrativas.
Porque publicar un informe de ciberseguridad:
no debería revelar información interna de la infraestructura que estamos protegiendo.
Una modificación administrativa no significa automáticamente un ataque
Imagine que Wazuh detecta:
“Conditional Access policy modified”.
La herramienta puede clasificar el cambio como relevante.
Pero después debemos preguntar:
¿quién lo hizo?
¿estaba autorizado?
¿coincide con una actuación administrativa?
¿qué política se modificó?
¿qué ocurrió después?
Un cambio legítimo realizado por un administrador:
no es un incidente.
Pero un cambio idéntico realizado desde una cuenta comprometida:
podría ser crítico.
Por eso:
evento + contexto = decisión.
SIEM Wazuh en empresas y los nuevos dispositivos
Durante la semana también aparecieron correlaciones relacionadas con:
primer inicio de sesión interactivo desde un nuevo deviceId. _WAZUH_ Informe semanal único d…
Esto tampoco significa automáticamente:
cuenta comprometida.
Puede corresponder a:
- equipo nuevo;
- reinstalación;
- nuevo navegador;
- dispositivo corporativo recién incorporado.
Sin embargo, puede resultar especialmente útil si además aparecen:
nuevo dispositivo
ubicación anómala
fallos previos de autenticación
cambio administrativo
En ese escenario:
la correlación adquiere mucho más valor.
SIEM Wazuh en empresas: correlaciones personalizadas para cada infraestructura
Un SIEM genérico puede recibir eventos.
Pero cada empresa tiene:
- usuarios diferentes;
- servidores distintos;
- firewall;
- redes;
- horarios;
- servicios;
- aplicaciones;
- procesos propios.
Por eso trabajamos con correlaciones personalizadas adaptadas a cada infraestructura.
El informe semanal confirma el funcionamiento del correlador entre Windows y SonicWall, además del procesamiento de Microsoft 365 y de las diferentes fuentes integradas. _WAZUH_ Informe semanal único d…
El objetivo es poder detectar secuencias como:
fallos de autenticación
↓
inicio de sesión correcto
↓
cambio de permisos
↓
nueva comunicación exterior
↓
evento Endpoint
Un solo evento puede resultar normal.
La secuencia:
puede contar una historia diferente.
Alertas personalizadas de indicadores de compromiso
Otro uso importante del SIEM Wazuh en empresas es incorporar indicadores adaptados a las amenazas que queremos supervisar.
Por ejemplo:
- direcciones IP;
- dominios;
- hashes;
- archivos;
- procesos;
- patrones.
Pero debemos recordar:
coincidir con un IoC no significa automáticamente compromiso confirmado.
Un indicador necesita contexto.
Por ejemplo, una IP puede pertenecer a:
- alojamiento compartido;
- cloud;
- VPN;
- proxy;
- equipo comprometido.
Por eso nuestro SOC analiza:
qué ocurrió + cuándo + desde dónde + hacia dónde + qué sucedió después.
SIEM Wazuh en empresas: supervisar Microsoft 365 es tan importante como supervisar el firewall
Muchas empresas protegen muy bien su red física.
Sin embargo, buena parte de su información se encuentra actualmente en:
☁️ Exchange Online
☁️ SharePoint
☁️ OneDrive
☁️ Teams
👤 Entra ID
Por tanto, el perímetro empresarial ya no termina:
en el firewall de la oficina.
También incluye:
identidades y servicios cloud.
Durante esta semana, Microsoft 365 produjo casi 31.000 eventos únicos, proporcionando visibilidad sobre autenticaciones, cambios de directorio y actividad de los principales servicios. _WAZUH_ Informe semanal único d…
SIEM Wazuh en empresas: firewall, red, Endpoint y cloud en una sola visión
Nuestro enfoque permite monitorizar, según cada infraestructura:
🔥 firewall
🔀 switches
📡 puntos de acceso
💻 Windows
🍎 macOS
🐧 Linux
🖥️ servidores
💾 NAS
🛡️ antivirus / Endpoint
☁️ Microsoft 365
La ventaja no está únicamente en:
ver cada sistema.
Está en:
relacionarlos.
Un incidente puede aparecer repartido entre varias herramientas
Imagine este escenario.
09:01
Microsoft 365 registra varios intentos de autenticación.
09:04
Aparece un inicio correcto desde un dispositivo nuevo.
09:20
Se modifica una pertenencia a grupo.
09:27
Windows registra un proceso inesperado.
09:29
Kaspersky genera una detección.
09:31
SonicWall registra una conexión exterior inusual.
Cada fabricante ve:
una parte.
Un SIEM permite reunir:
la secuencia completa.
Y nuestro SOC puede revisar si existe:
relación real entre esos eventos.
SIEM Wazuh en empresas: la semana 40 crece aproximadamente un 14%
El volumen total pasó de:
1.114.467 registros
en la semana anterior
a:
1.270.152
en la semana 40.
Es un incremento aproximado del:
14%.
La principal fuente continúa siendo SonicWall, mientras que también aumentó la telemetría de Windows, UniFi y Kaspersky.
Microsoft 365 se mantuvo en un volumen similar, con 30.927 registros frente a 31.409 en la semana anterior. _WAZUH_ Informe semanal único d…
Sin embargo, un aumento de logs no debe presentarse automáticamente como:
“aumento de ataques”.
Puede deberse a:
- más tráfico;
- cambios de actividad;
- mayor telemetría;
- modificaciones de configuración;
- eventos legítimos.
La interpretación necesita contexto.
Más logs no significan necesariamente peor seguridad
Imagine que activamos una nueva fuente.
El lunes recibimos:
100.000 logs.
La semana siguiente:
300.000.
¿Tenemos tres veces más ataques?
No necesariamente.
Podemos tener:
tres veces más visibilidad.
Por eso las métricas de un SOC necesitan diferenciar:
volumen
de:
riesgo.
SIEM Wazuh en empresas: estado GREEN y plataforma operativa
La seguridad también depende de que:
la propia plataforma de monitorización esté funcionando.
Al cierre del informe semanal:
🟢 Cluster: GREEN
📊 558 shards
🧠 Memoria del servidor: 38,5%
💽 Disco del servidor: 18%
Además, permanecían activos:
- wazuh-manager;
- wazuh-indexer;
- wazuh-dashboard;
- Filebeat;
- Postfix.
_WAZUH_ Informe semanal único d…
Esto permite comprobar que la plataforma no solo recibe eventos:
también mantiene un estado operativo saludable.
SIEM Wazuh en empresas: monitorizar el propio SIEM
Un SIEM que deja de recibir información silenciosamente puede generar:
una falsa sensación de seguridad.
Por eso también supervisamos:
- última telemetría;
- correladores;
- servicios;
- almacenamiento;
- snapshots;
- copias.
El informe semanal muestra actividad reciente en SonicWall y UniFi, así como la correcta ejecución de los flujos de Microsoft 365. _WAZUH_ Informe semanal único d…
Porque necesitamos saber:
no solo qué dicen los logs
sino:
si los logs siguen llegando.
SIEM Wazuh en empresas: copias y snapshots funcionando correctamente
La plataforma mantuvo correctamente sus mecanismos de protección.
Al cierre de la semana:
✅ copia de logs Wazuh en servidor: OK
✅ copia de logs Wazuh en NAS: OK
✅ snapshot del Indexer en servidor: OK
✅ snapshot del Indexer en NAS: OK
✅ retención: 8/8 snapshots conservados
_WAZUH_ Informe semanal único d…
Estas comprobaciones resultan importantes porque:
un SIEM también necesita continuidad.
¿Por qué almacenar hasta 400 días de logs?
Un incidente no siempre se descubre:
el mismo día que empieza.
Imagine que hoy detectamos:
una cuenta comprometida.
Después descubrimos que la primera actividad sospechosa ocurrió:
hace seis meses.
Ahora necesitamos responder:
¿qué hizo esa cuenta?
¿desde dónde accedió?
¿qué cambió?
¿con qué sistemas interactuó?
Sin histórico suficiente:
parte de la evidencia puede haber desaparecido.
Por eso nuestro servicio puede mantener hasta 400 días de logs de las fuentes integradas.
SIEM Wazuh en empresas y auditorías
La retención de logs también puede resultar útil para:
📋 auditorías
🔎 investigaciones
🕵️ threat hunting
⚖️ análisis de incidentes
📊 revisiones de seguridad
Porque una auditoría no debería limitarse a preguntar:
“¿tenemos firewall?”
También puede ser necesario demostrar:
qué ocurrió en la infraestructura durante un periodo determinado.
SIEM Wazuh en empresas: investigar retrospectivamente
Supongamos que se publica hoy una nueva vulnerabilidad.
El fabricante informa de que llevaba siendo explotada:
varios meses.
Actualizar elimina:
la vulnerabilidad conocida hacia adelante.
Pero surge otra pregunta:
¿intentaron explotarla antes?
Para responder necesitamos revisar:
- firewall;
- servidores;
- Endpoint;
- autenticaciones;
- conexiones;
- otros eventos relacionados.
El histórico permite realizar:
investigación retrospectiva.
El SIEM no sustituye al antivirus
Wazuh no debe entenderse como:
“otro antivirus”.
Las funciones son diferentes.
Antivirus / Endpoint
Supervisa y protege el dispositivo.
Firewall
Controla y registra comunicaciones de red.
Microsoft 365
Genera telemetría cloud e identidad.
Wazuh
Centraliza, analiza y correlaciona eventos.
SOC
Interpreta el contexto y decide qué necesita atención.
Por eso una estrategia eficaz utiliza:
varias capas trabajando juntas.
SIEM Wazuh en empresas: el SOC sigue siendo fundamental
La automatización permite procesar millones de registros.
Pero todavía necesitamos responder:
¿es legítimo este cambio?
¿este dispositivo es nuevo?
¿esta conexión estaba prevista?
¿esta parada de protección se recuperó?
¿hay relación con otros eventos?
Durante la semana 40, precisamente aparecen situaciones de este tipo: cambios administrativos en Microsoft 365, nuevos dispositivos, eventos de Kaspersky y detecciones de perímetro. _WAZUH_ Informe semanal único d…
La herramienta aporta:
telemetría.
Nuestro SOC aporta:
contexto.
Automatización para reducir ruido
Uno de los mayores problemas de la ciberseguridad moderna es:
alert fatigue.
Una persona no puede revisar manualmente:
1.270.152 registros semanales.
Y tampoco tendría sentido.
Por eso utilizamos:
- reglas;
- filtros;
- correlaciones;
- indicadores;
- contexto.
Así podemos convertir:
millones de eventos
en:
un número manejable de situaciones que investigar.
SIEM Wazuh en empresas: estabilidad de los sistemas también aporta contexto
El informe no se limita exclusivamente a amenazas.
También revisa:
estabilidad y rendimiento.
Esta semana no se detectaron:
- pantallas azules;
- fallos graves de hardware;
- caídas;
- errores repetitivos de controladores.
_WAZUH_ Informe semanal único d…
Esta información puede ser útil porque algunos comportamientos que parecen:
seguridad
pueden tener en realidad un origen:
operativo o de hardware.
El contexto ayuda a diferenciarlos.
SIEM Wazuh en empresas y servidores
Los servidores suelen concentrar:
- aplicaciones;
- datos;
- servicios;
- credenciales;
- conexiones.
Por tanto, constituyen uno de los activos donde mayor valor puede aportar la monitorización.
En Linux, Windows Server u otros sistemas podemos analizar:
- autenticaciones;
- servicios;
- cambios;
- procesos;
- integridad;
- eventos.
Y correlacionarlos con:
firewall + Endpoint + red + cloud.
Monitorización de NAS
Los NAS tampoco deberían considerarse únicamente:
“discos de red”.
Pueden almacenar:
- copias;
- documentos;
- datos empresariales.
Por eso conviene supervisar, cuando la plataforma lo permita:
- accesos;
- administración;
- errores;
- autenticaciones;
- almacenamiento.
Un NAS puede formar parte de:
la misma investigación que un servidor o un endpoint.
Monitorización de switches y puntos de acceso
La infraestructura de red también genera información.
UniFi produjo más de:
86.000 eventos durante esta semana. _WAZUH_ Informe semanal único d…
Switches y AP pueden aportar contexto sobre:
- conectividad;
- actividad;
- salud;
- amenazas detectadas;
- cambios.
La red forma parte:
del sistema de seguridad.
SIEM Wazuh en empresas: una pyme también puede disponer de visibilidad avanzada
Históricamente un SIEM se asociaba a:
grandes corporaciones.
Sin embargo, actualmente una pyme también utiliza:
- Microsoft 365;
- firewall;
- ordenadores;
- NAS;
- WiFi;
- servidores;
- aplicaciones cloud.
Y todas esas plataformas generan:
evidencia.
El reto es:
centralizarla y entenderla.
Por eso un SIEM gestionado puede resultar especialmente útil cuando la empresa no dispone de:
un SOC interno propio.
El objetivo no es instalar otra consola
Muchas empresas ya tienen:
- consola firewall;
- consola antivirus;
- Microsoft 365;
- UniFi;
- NAS;
- servidores.
Añadir simplemente:
otra consola
no soluciona el problema.
El objetivo del SIEM Wazuh en empresas es:
reunir información dispersa
y poder relacionarla.
¿Qué diferencia una alerta personalizada de una alerta genérica?
Una alerta genérica puede indicar:
“se produjo un cambio de grupo”.
Pero una correlación adaptada puede valorar:
qué grupo
qué administrador
desde qué dispositivo
en qué horario
qué ocurrió después.
Ese contexto permite reducir:
falsos positivos y ruido.
SIEM Wazuh en empresas: resumen de la semana 40
Entre el 25 de septiembre y el 2 de octubre de 2026, nuestra infraestructura SIEM registró:
📊 1.270.152 eventos totales
🔥 1.070.997 SonicWall
📡 86.071 UniFi
💻 69.338 Windows
☁️ 30.927 Microsoft 365
🛡️ 12.819 Kaspersky
Además:
🟢 clúster GREEN
🧠 memoria 38,5%
💽 disco 18%
✅ servicios principales activos
✅ copias en servidor y NAS
✅ snapshots en servidor y NAS
✅ 8/8 snapshots conservados
_WAZUH_ Informe semanal único d…
SIEM Wazuh en empresas: conclusión
La semana 40 vuelve a demostrar que la monitorización empresarial no consiste en:
recibir alertas aisladas.
Consiste en relacionar información procedente de:
☁️ Microsoft 365
💻 Windows
🍎 macOS
🐧 Linux
🖥️ servidores
💾 NAS
🔥 firewall
🔀 switches
📡 AP
🛡️ antivirus / Endpoint
Durante esta semana, el SIEM Wazuh en empresas procesó 1.270.152 registros, aproximadamente un 14% más que durante el periodo anterior. _WAZUH_ Informe semanal único d…
Sin embargo:
más eventos no significa necesariamente más ataques.
Significa que disponemos de telemetría que puede utilizarse para:
detectar + correlacionar + investigar.
En GHM Soluciones Informáticas trabajamos con:
📊 SIEM Wazuh
🔗 correlaciones personalizadas para cada infraestructura
🎯 alertas de indicadores de compromiso
🔎 análisis por nuestro SOC
🗄️ hasta 400 días de almacenamiento de logs
📋 histórico para auditorías e investigaciones
🕵️ análisis retrospectivo de incidentes
Porque almacenar logs tiene valor.
Pero el verdadero objetivo es:
poder encontrar la información correcta cuando realmente la necesitamos.
Puede consultar nuestro servicio de SIEM Wazuh para empresas y nuestras soluciones de ciberseguridad para empresas.
📩 Contactar con GHM Soluciones Informáticas
Preguntas frecuentes sobre SIEM Wazuh en empresas
¿Cuántos registros analizó Wazuh durante la semana 40 de 2026?
El informe semanal contabilizó 1.270.152 registros procedentes de SonicWall, UniFi, Windows, Microsoft 365 y Kaspersky. _WAZUH_ Informe semanal único d…
¿Qué periodo comprende el informe?
Desde el 25 de septiembre de 2026 a las 16:00 hasta el 2 de octubre de 2026 a las 16:00. _WAZUH_ Informe semanal único d…
¿Qué fuente generó más telemetría?
SonicWall, con 1.070.997 registros. _WAZUH_ Informe semanal único d…
¿1,27 millones de registros significan 1,27 millones de ataques?
No. Son registros y eventos de telemetría. El SOC debe analizar su contexto para determinar cuáles representan actividad relevante.
¿Cuántos eventos generó Microsoft 365?
30.927 eventos únicos durante la semana. _WAZUH_ Informe semanal único d…
¿Qué servicios de Microsoft 365 se supervisan?
El informe incluye Exchange Online, Microsoft Entra ID, SharePoint Online, OneDrive for Business y Teams. _WAZUH_ Informe semanal único d…
¿Se pueden detectar cambios en Acceso Condicional?
Sí. Durante esta semana se registró y contextualizó una modificación de política de Acceso Condicional. _WAZUH_ Informe semanal único d…
¿Puede Wazuh detectar nuevos dispositivos utilizados en Microsoft 365?
Las correlaciones pueden identificar, entre otros escenarios, primeros inicios de sesión observados desde nuevos identificadores de dispositivo. _WAZUH_ Informe semanal único d…
¿Qué ocurrió en UniFi?
El informe recoge dos eventos “Threat Detected and Blocked”. _WAZUH_ Informe semanal único d…
¿Cómo estuvo la estabilidad de Windows?
No se registraron caídas, pantallas azules, errores graves de hardware ni fallos repetidos de controlador durante el periodo. _WAZUH_ Informe semanal único d…
¿Cuál fue el estado de la plataforma Wazuh?
El clúster permaneció en estado GREEN y los principales servicios estaban activos. _WAZUH_ Informe semanal único d…
¿Qué consumo tenía el servidor?
Al cierre del informe, la memoria estaba en 38,5% y el disco en 18%. _WAZUH_ Informe semanal único d…
¿Funcionaron las copias de seguridad?
Sí. Las copias de logs en servidor y NAS aparecían como OK. _WAZUH_ Informe semanal único d…
¿Funcionaron los snapshots?
Sí. Los snapshots del Indexer en servidor y NAS estaban correctos y se conservaban 8 de 8 snapshots previstos. _WAZUH_ Informe semanal único d…
¿Qué puede monitorizar SIEM Wazuh en empresas?
Dependiendo de la infraestructura, puede integrar información de Windows, macOS, Linux, servidores, NAS, firewall, switches, AP, Microsoft 365 y soluciones Endpoint.
¿Qué son las correlaciones personalizadas?
Son reglas adaptadas al entorno concreto que relacionan varios eventos para proporcionar mayor contexto y reducir alertas sin valor.
¿Qué es un indicador de compromiso?
Es un dato como una IP, dominio, hash o archivo asociado con actividad que puede requerir investigación. Una coincidencia no confirma por sí sola un compromiso.
¿Qué aporta Wazuh?
Centralización, normalización, detección, correlación y almacenamiento de eventos de diferentes fuentes.
¿Qué aporta el SOC?
Nuestro SOC analiza los eventos y su contexto para determinar cuáles necesitan investigación o actuación.
¿Por qué mantener hasta 400 días de logs?
Porque un incidente puede descubrirse meses después y puede ser necesario reconstruir actividad histórica para investigaciones, auditorías o threat hunting.
¿Un SIEM sustituye al firewall o al antivirus?
No. Los complementa. El firewall, Endpoint, Microsoft 365 y otros sistemas generan señales diferentes que pueden correlacionarse en el SIEM.
¿Cuál es el objetivo final de SIEM Wazuh en empresas?
Disponer de visibilidad suficiente para detectar, investigar y reconstruir actividad de seguridad en toda la infraestructura, en lugar de depender de alertas aisladas en múltiples consolas.
