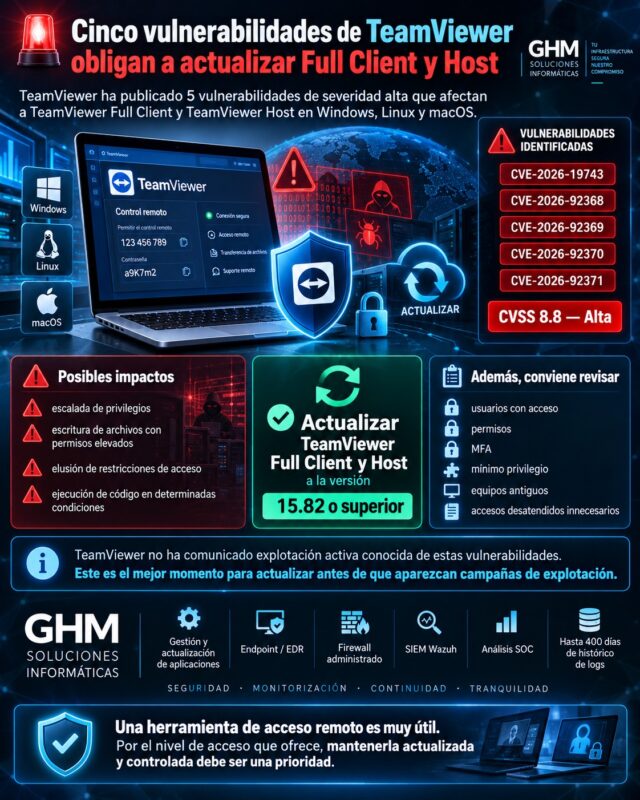
Las nuevas vulnerabilidades TeamViewer publicadas a finales de septiembre de 2026 afectan a diferentes versiones de TeamViewer Full Client y TeamViewer Host para Windows, Linux y macOS.
El fabricante ha corregido cinco vulnerabilidades identificadas como:
- CVE-2026-19743
- CVE-2026-92368
- CVE-2026-92369
- CVE-2026-92370
- CVE-2026-92371
Todas están clasificadas con severidad alta, y la más grave alcanza una puntuación CVSS 8.8. Dependiendo del sistema operativo y de la vulnerabilidad concreta, un atacante podría conseguir escalada local de privilegios, escritura de archivos con permisos elevados, eludir determinadas restricciones de acceso o llegar a ejecutar código. TeamViewer
La recomendación principal de TeamViewer es clara:
actualizar Full Client y Host a la versión 15.82 o a la última versión disponible.
También existen versiones correctivas para determinadas ramas antiguas que continúan en mantenimiento. TeamViewer
Por el momento, TeamViewer afirma que no tiene constancia de explotación activa de estas cinco vulnerabilidades ni de una divulgación pública previa a la publicación coordinada del aviso. TeamViewer
Esto no reduce la necesidad de actualizar.
Especialmente en empresas que utilizan TeamViewer para:
- soporte remoto;
- mantenimiento de equipos;
- acceso desatendido;
- administración de servidores;
- asistencia a usuarios.
Vulnerabilidades TeamViewer: ¿qué versiones están afectadas?
El boletín TV-2026-1010, publicado por TeamViewer el 29 de septiembre de 2026, incluye Full Client y Host anteriores a la rama 15.82 en Windows, Linux y macOS. TeamViewer también proporciona actualizaciones específicas para varias versiones heredadas que continúan mantenidas. TeamViewer
De forma general:
| Producto | Versión vulnerable |
|---|---|
| TeamViewer Full Client Windows | anterior a 15.82 |
| TeamViewer Full Client Linux | anterior a 15.82 |
| TeamViewer Full Client macOS | anterior a 15.82 |
| TeamViewer Host Windows | anterior a 15.82 |
| TeamViewer Host Linux | anterior a 15.82 |
| TeamViewer Host macOS | anterior a 15.82 |
Además, para determinadas ramas antiguas existen versiones correctivas específicas:
- 15.64.8 para Windows 7 y Windows 8;
- 14.7.48855 para ramas 14.7 soportadas;
- 13.2.36230 para Windows;
- 13.2.153995 para Linux;
- 13.2.153994 para macOS. TeamViewer
Por tanto, una empresa no debería comprobar únicamente:
“tenemos TeamViewer instalado”.
Debe comprobar:
producto + sistema operativo + versión.
Vulnerabilidades TeamViewer: CVE-2026-19743 permite escalar privilegios
CVE-2026-19743 afecta al servicio IPC local de TeamViewer.
El problema está relacionado con una validación incorrecta de rutas. Un usuario local autenticado con privilegios bajos podría enviar comandos manipulados al servicio y provocar escrituras arbitrarias de archivos con permisos elevados.
En Windows, el impacto podría alcanzar:
NT AUTHORITY\SYSTEM
y en Linux o macOS:
root.
TeamViewer asigna a esta vulnerabilidad una puntuación:
CVSS 7.8 — Alta. TeamViewer
¿Qué significa una escalada de privilegios?
Imagine que un atacante ya ha conseguido acceso a un equipo como:
usuario estándar.
En condiciones normales debería tener permisos limitados.
Sin embargo, si puede aprovechar una vulnerabilidad para convertirse en:
SYSTEM
o:
root
su capacidad aumenta considerablemente.
Podría intentar:
- modificar archivos protegidos;
- cambiar configuraciones;
- ejecutar acciones privilegiadas;
- establecer persistencia.
Por eso una vulnerabilidad local puede seguir siendo muy importante aunque necesite un acceso previo al equipo.
Vulnerabilidades TeamViewer: CVE-2026-92368 y archivos de sesión .tvs
La segunda vulnerabilidad, CVE-2026-92368, afecta al procesamiento de archivos de grabación de sesiones de TeamViewer con extensión:
.tvs
El fallo es un desbordamiento de búfer basado en heap durante la descompresión de los datos de una grabación.
Un archivo diseñado específicamente podría provocar una escritura fuera de los límites de memoria.
Si el usuario abre el archivo mediante la función para reproducir o convertir una sesión grabada, el atacante podría llegar a conseguir ejecución de código con los privilegios del usuario actual. TeamViewer
Su puntuación es:
CVSS 7.8 — Alta.
TeamViewer especifica que este fallo afecta a Linux y macOS desde la rama 15.70 hasta versiones anteriores a 15.82. TeamViewer
Un archivo de TeamViewer tampoco debe abrirse sin verificar su origen
Este caso recuerda una regla importante.
Normalmente desconfiamos de:
.exe;.zip;.docm;- archivos desconocidos.
Sin embargo, un archivo aparentemente relacionado con una herramienta legítima también puede utilizarse como vector de ataque.
Por tanto, si recibimos una grabación de sesión TeamViewer:
no deberíamos abrirla únicamente porque la extensión resulte familiar.
Conviene verificar:
- quién la envía;
- por qué la recibimos;
- si esperábamos el archivo.
Y, sobre todo:
mantener TeamViewer actualizado.
Vulnerabilidades TeamViewer: CVE-2026-92369 afecta al instalador en Windows
CVE-2026-92369 afecta al mecanismo de reversión del instalador de TeamViewer en Windows.
Se trata de una condición de carrera conocida como:
TOCTOU — Time-of-check Time-of-use.
Durante determinadas operaciones de instalación o actualización, un atacante local con permisos reducidos podría intentar sustituir archivos temporales antes de que un instalador privilegiado los restaure.
Una explotación exitosa podría permitir elevar privilegios hasta:
NT AUTHORITY\SYSTEM. TeamViewer
TeamViewer asigna:
CVSS 7.3 — Alta.
El ataque requiere condiciones concretas, incluyendo:
- acceso local;
- temporización correcta;
- interacción asociada al proceso de instalación o rollback.
Por tanto, no estamos ante una vulnerabilidad explotable simplemente visitando un equipo desde Internet.
Sin embargo, sigue siendo relevante dentro de una cadena de ataque.
Vulnerabilidades TeamViewer y las cadenas de ataque
No todas las vulnerabilidades necesitan proporcionar acceso inicial.
Un atacante puede combinar diferentes pasos.
Por ejemplo:
phishing
↓
acceso como usuario
↓
ejecución local
↓
vulnerabilidad de escalada
↓
SYSTEM
Por eso las vulnerabilidades locales no deberían descartarse únicamente porque:
“el atacante ya necesita estar dentro”.
Precisamente pueden utilizarse para avanzar después del acceso inicial.
Vulnerabilidades TeamViewer: CVE-2026-92370 es la más grave
Dentro del nuevo conjunto, CVE-2026-92370 alcanza la puntuación más alta:
CVSS 8.8 — Alta.
El problema afecta al control de acceso durante el establecimiento de sesiones remotas.
Según TeamViewer, una manipulación de determinados parámetros podría permitir eludir restricciones configuradas por el usuario para funciones que deberían estar expresamente denegadas.
En determinadas condiciones, esto puede provocar:
- acciones no autorizadas;
- elusión de permisos;
- potencial ejecución remota de código. TeamViewer
Esta vulnerabilidad afecta a Full Client, Host y módulos relacionados en:
- Windows;
- Linux;
- macOS;
antes de la versión 15.82, además de determinadas ramas de mantenimiento. TeamViewer
¿Por qué CVE-2026-92370 merece especial prioridad?
TeamViewer es precisamente una aplicación diseñada para permitir:
control remoto de un dispositivo.
Por tanto, una vulnerabilidad relacionada con:
los controles de permisos durante una sesión remota
merece una atención especialmente alta.
Una empresa puede configurar determinadas restricciones para evitar que un usuario remoto pueda:
- ejecutar ciertas acciones;
- controlar determinadas funciones;
- acceder a recursos.
Si una vulnerabilidad permite saltarse esas restricciones, se rompe una parte importante del modelo de confianza configurado por el administrador.
Por eso recomendamos priorizar esta actualización.
Vulnerabilidades TeamViewer: CVE-2026-92371 afecta a Linux
CVE-2026-92371 está relacionada con la función Cloud Session Recording en TeamViewer para Linux.
TeamViewer describe una validación incorrecta de rutas combinada con una condición de carrera.
Un usuario local autenticado podría provocar operaciones privilegiadas sobre archivos ubicados en rutas diferentes a las previstas. TeamViewer
Su puntuación es:
CVSS 7.0 — Alta.
Según el fabricante, afecta a versiones Linux:
desde 15.0 hasta antes de 15.82.
Por tanto, no debe interpretarse como una vulnerabilidad general de todas las plataformas.
Vulnerabilidades TeamViewer: resumen de las cinco CVE
| CVE | Tipo | Impacto principal | CVSS |
|---|---|---|---|
| CVE-2026-19743 | validación incorrecta de rutas | escalada local de privilegios | 7.8 |
| CVE-2026-92368 | heap buffer overflow | ejecución de código mediante archivo .tvs | 7.8 |
| CVE-2026-92369 | condición TOCTOU | escalada a SYSTEM en Windows | 7.3 |
| CVE-2026-92370 | control de acceso incorrecto | acciones no autorizadas / posible RCE | 8.8 |
| CVE-2026-92371 | validación de ruta / race condition | operaciones privilegiadas de archivos en Linux | 7.0 |
Las cinco aparecen en el boletín oficial TV-2026-1010, clasificado por TeamViewer como Important, con severidad máxima alta. TeamViewer
Vulnerabilidades TeamViewer: ¿existe explotación activa?
En el momento de publicación del aviso, TeamViewer afirma no tener constancia de:
- explotación activa;
- divulgación pública previa. TeamViewer
El aviso de INCIBE facilitado para este análisis también marcaba las cinco CVE como:
Explotación: No
en el momento de publicación.
Esto debe interpretarse correctamente.
No constar explotación ≠ vulnerabilidad sin riesgo.
Significa únicamente que no existía evidencia conocida de ataques activos en ese momento.
Una vez publicada una vulnerabilidad, aumentan las posibilidades de que investigadores y atacantes estudien:
- la actualización;
- los cambios de código;
- las condiciones necesarias;
- posibles métodos de explotación.
Por eso no recomendamos esperar a:
“que empiecen los ataques”.
Vulnerabilidades TeamViewer: la solución es actualizar a 15.82
La recomendación oficial es actualizar:
TeamViewer Full Client
y:
TeamViewer Host
a:
15.82 o la versión más reciente disponible. TeamViewer
Las notas de versión de TeamViewer para la rama 15.82 confirman expresamente correcciones relacionadas con:
- Path Traversal;
- escalada local de privilegios;
- race conditions;
- controles de acceso;
- ejecución remota de código. TeamViewer Community
Por tanto:
actualizar debería ser la medida prioritaria.
Vulnerabilidades TeamViewer: cómo comprobar la versión
En cada dispositivo debemos revisar la versión instalada.
En TeamViewer podemos consultar normalmente la información de versión desde el propio cliente.
El objetivo es identificar rápidamente si existe:
15.82 o superior
o una de las versiones correctivas correspondientes a las ramas heredadas.
En una empresa con muchos puestos, realizar esta comprobación manual equipo por equipo puede resultar ineficiente.
Por eso la gestión centralizada de aplicaciones resulta especialmente importante.
TeamViewer Host también debe actualizarse
Un error habitual consiste en revisar únicamente:
TeamViewer Full Client.
Sin embargo, el boletín incluye también:
TeamViewer Host.
Eso es especialmente importante porque TeamViewer Host suele utilizarse para:
acceso desatendido.
Es decir, puede permanecer instalado permanentemente en:
- servidores;
- ordenadores;
- puestos remotos.
Por tanto, deberíamos inventariar:
Full Client + Host.
Vulnerabilidades TeamViewer en equipos de soporte remoto
En un entorno profesional, TeamViewer puede estar instalado en equipos que contienen:
- información contable;
- documentación jurídica;
- proyectos;
- información administrativa;
- acceso a servidores.
Por tanto, el riesgo no depende únicamente de la aplicación.
También depende de:
qué puede alcanzar ese dispositivo.
Un equipo utilizado por un administrador puede representar un riesgo mucho mayor que un dispositivo aislado.
Vulnerabilidades TeamViewer y acceso desatendido
El acceso desatendido es muy útil para:
- mantenimiento;
- soporte;
- servidores;
- asistencia fuera de horario.
Sin embargo, debe configurarse correctamente.
Recomendamos revisar:
- usuarios autorizados;
- dispositivos confiables;
- contraseñas;
- permisos;
- MFA;
- listas de dispositivos;
- acceso heredado.
Y, además:
eliminar accesos que ya no sean necesarios.
Un acceso remoto olvidado sigue siendo una puerta
Muchas empresas acumulan con los años:
- usuarios antiguos;
- dispositivos antiguos;
- equipos que ya no existen;
- permisos temporales convertidos en permanentes.
Por tanto, una actualización de seguridad es también un buen momento para realizar:
limpieza de accesos.
Podemos preguntarnos:
¿quién puede conectarse ahora mismo?
¿sigue necesitando hacerlo?
Vulnerabilidades TeamViewer y MFA
Siempre que la arquitectura y la licencia utilizada lo permitan, conviene proteger las cuentas administrativas con autenticación multifactor.
MFA reduce el riesgo de que:
correo + contraseña robada
sean suficientes para utilizar una cuenta.
Sin embargo:
MFA no corrige estas cinco vulnerabilidades.
Por eso necesitamos ambas medidas:
MFA + actualización.
Una contraseña fuerte tampoco sustituye el parche
Lo mismo ocurre con las contraseñas.
Una contraseña robusta es necesaria.
Pero no corrige:
- desbordamientos de memoria;
- errores TOCTOU;
- validaciones incorrectas de ruta;
- fallos de control de acceso.
Por tanto:
seguridad de credenciales ≠ gestión de vulnerabilidades.
Ambas deben coexistir.
Vulnerabilidades TeamViewer: qué debe revisar una empresa
Recomendamos un proceso sencillo.
1. Inventariar TeamViewer
Identificar todos los dispositivos donde está instalado:
- Full Client;
- Host.
2. Comprobar versión
Detectar instalaciones anteriores a las versiones corregidas.
3. Actualizar
Priorizar 15.82 o superior.
4. Revisar sistemas antiguos
Especialmente:
- Windows 7;
- Windows 8;
- ramas 14;
- ramas 13.
5. Revisar accesos desatendidos
Eliminar permisos innecesarios.
6. Revisar administradores
Comprobar cuentas con mayor nivel de acceso.
7. Activar MFA
Cuando corresponda.
8. Revisar logs
Buscar comportamientos anómalos si existe sospecha de explotación previa.
Vulnerabilidades TeamViewer: Windows 7 y Windows 8 requieren especial atención
TeamViewer mantiene una rama específica:
15.64
para determinados sistemas antiguos Windows.
La versión corregida indicada por el fabricante es:
15.64.8. TeamViewer
Sin embargo, una empresa que todavía utiliza:
Windows 7 o Windows 8
debería hacerse otra pregunta.
No únicamente:
“¿TeamViewer está actualizado?”
También:
“¿por qué seguimos dependiendo de un sistema operativo antiguo?”
La seguridad debe analizarse sobre el conjunto del dispositivo.
Parchear TeamViewer no convierte Windows 7 en un sistema moderno
Una aplicación actualizada puede corregir sus propias vulnerabilidades.
Pero no soluciona:
las limitaciones del sistema operativo sobre el que funciona.
Por tanto, los equipos antiguos deberían formar parte de un plan de:
- renovación;
- aislamiento;
- reducción de exposición.
Especialmente si tienen acceso a información empresarial.
Vulnerabilidades TeamViewer: cuidado con las actualizaciones falsas
Existe además otro riesgo habitual cuando se hacen públicas vulnerabilidades conocidas.
Los atacantes pueden utilizar mensajes como:
“Actualización urgente de TeamViewer”.
Después incluyen:
- enlaces falsos;
- ejecutables maliciosos;
- páginas clonadas.
Por tanto, la actualización debería descargarse:
desde TeamViewer o mediante los mecanismos corporativos habituales.
No desde enlaces inesperados recibidos por correo.
Una alerta de seguridad también puede convertirse en phishing
Los ciberdelincuentes aprovechan:
- Microsoft;
- Apple;
- TeamViewer;
- bancos;
- organismos públicos;
para generar sensación de urgencia.
Un correo puede indicar:
“su versión está comprometida, actualice inmediatamente”.
La recomendación correcta puede ser actualizar.
Pero:
no significa que el enlace del correo sea legítimo.
Acceda siempre al canal oficial.
Vulnerabilidades TeamViewer: por qué el acceso remoto merece controles adicionales
Las herramientas de acceso remoto tienen una característica especial:
su función legítima se parece mucho a lo que un atacante intenta conseguir.
Permiten:
- ver pantalla;
- controlar teclado y ratón;
- transferir archivos;
- administrar dispositivos.
Precisamente por eso deben protegerse especialmente.
Una herramienta de soporte comprometida puede ofrecer un acceso muy valioso.
TeamViewer no es peligroso por ser una herramienta remota
También conviene evitar una conclusión equivocada.
La existencia de vulnerabilidades no significa que:
TeamViewer sea una herramienta maliciosa.
Todo software complejo puede recibir:
- CVE;
- actualizaciones;
- correcciones.
La diferencia importante es:
cómo gestionamos esas vulnerabilidades.
Un producto actualizado y correctamente administrado presenta un escenario muy distinto de una instalación antigua y olvidada.
Vulnerabilidades TeamViewer y mínimo privilegio
Los usuarios que trabajan diariamente no deberían tener privilegios administrativos si no los necesitan.
¿Por qué?
Porque algunas vulnerabilidades requieren:
acceso local previo.
Si un atacante compromete una cuenta estándar, todavía tendrá que superar más controles.
En cambio, si todos los usuarios trabajan como:
administradores locales
esa barrera desaparece.
Por tanto:
mínimo privilegio sigue siendo fundamental.
Vulnerabilidades TeamViewer y protección Endpoint
Las vulnerabilidades de escalada de privilegios forman parte habitualmente de cadenas más amplias.
Un atacante puede primero ejecutar:
- script;
- proceso;
- herramienta.
Después intentar elevar privilegios.
Por eso un Endpoint / EDR puede aportar información sobre:
- procesos anómalos;
- scripts;
- cambios;
- persistencia;
- comportamiento.
Puede conocer nuestras soluciones de Endpoint y firewall para empresas.
Vulnerabilidades TeamViewer y monitorización
Actualizar debe ser prioritario.
Sin embargo, también debemos plantearnos:
¿qué ocurre si una vulnerabilidad fue explotada antes de instalar el parche?
Instalar la nueva versión:
corrige el problema hacia adelante.
No demuestra automáticamente:
que el equipo nunca haya sido comprometido.
Por eso, cuando existe una sospecha real, puede resultar necesario revisar:
- sesiones;
- autenticaciones;
- procesos;
- modificaciones;
- conexiones.
Vulnerabilidades TeamViewer y SIEM Wazuh
En entornos empresariales, los eventos de seguridad pueden integrarse con otras fuentes para obtener mayor contexto.
Nuestro servicio de SIEM Wazuh para empresas puede centralizar información procedente de fuentes compatibles como:
- Windows;
- macOS;
- Linux;
- servidores;
- NAS;
- firewall;
- Microsoft 365;
- antivirus / Endpoint;
- infraestructura de red.
Esto permite relacionar eventos.
Por ejemplo:
Equipo → proceso inesperado
↓
Windows → elevación o cambio
↓
Firewall → nueva comunicación externa
↓
Endpoint → comportamiento anómalo
Un evento aislado puede no resultar concluyente.
La secuencia aporta mucho más contexto.
SIEM centraliza y nuestro SOC analiza
Es importante diferenciar ambas funciones.
Wazuh puede ayudar a:
recibir + normalizar + almacenar + correlacionar.
Después:
nuestro SOC analiza el contexto.
Porque una alerta puede ser:
- actividad legítima;
- instalación autorizada;
- cambio administrativo;
- falso positivo;
- posible compromiso.
La herramienta aporta datos.
El análisis permite interpretarlos.
Vulnerabilidades TeamViewer y 400 días de logs
Nuestro servicio puede mantener hasta 400 días de histórico de logs de las fuentes integradas.
Esto puede resultar importante cuando una vulnerabilidad se publica hoy pero queremos responder:
¿observamos algo relacionado hace tres meses?
Por ejemplo:
- autenticaciones;
- conexiones;
- cambios;
- procesos;
- actividad administrativa.
Con un histórico reducido, esas evidencias podrían haber desaparecido.
Actualizar e investigar son dos procesos distintos
Ante una vulnerabilidad conocida existen dos preguntas.
Pregunta 1
¿Estamos protegidos a partir de ahora?
Respuesta:
actualizar.
Pregunta 2
¿Pudo ocurrir algo anteriormente?
Respuesta:
analizar evidencias disponibles.
No todas las empresas necesitarán una investigación forense por estas CVE.
Especialmente porque TeamViewer no conoce explotación activa actualmente. TeamViewer
Sin embargo, esta diferencia conceptual es importante.
Vulnerabilidades TeamViewer: gestión centralizada frente a actualización manual
En una empresa con varios dispositivos, depender únicamente de:
“que cada usuario actualice”
puede producir:
- versiones diferentes;
- equipos olvidados;
- actualizaciones pospuestas.
Por eso conviene disponer de:
inventario + control de versiones + despliegue gestionado.
La administración centralizada ayuda a conocer:
qué está actualizado y qué no.
Servidores y equipos críticos deberían tener prioridad
Si no podemos actualizar toda la infraestructura simultáneamente, recomendamos priorizar:
- servidores;
- equipos administrativos;
- dispositivos con acceso desatendido;
- puestos del departamento IT;
- equipos con información sensible;
- resto de puestos.
Esto aplica un principio básico:
priorizar según impacto potencial.
Vulnerabilidades TeamViewer: ¿es necesario desinstalar TeamViewer?
No existe una recomendación general del fabricante para desinstalar el producto.
La solución publicada es:
actualizar. TeamViewer
Por tanto, si la empresa necesita TeamViewer para soporte:
no hay motivo técnico en este aviso para eliminar una instalación ya corregida exclusivamente por la existencia de estas CVE.
La prioridad es:
actualizar + revisar configuración.
¿Qué ocurre si no podemos actualizar inmediatamente?
La solución definitiva sigue siendo instalar una versión corregida.
Mientras tanto, la empresa puede reducir riesgo mediante:
- restringir accesos;
- evitar archivos
.tvsno confiables; - revisar usuarios;
- limitar privilegios locales;
- reducir accesos desatendidos innecesarios.
Sin embargo:
las medidas compensatorias no deberían convertirse en una excusa para mantener indefinidamente una versión vulnerable.
Vulnerabilidades TeamViewer: no todos los cinco fallos afectan igual a todos los sistemas
Otro punto importante es evitar titulares demasiado generales.
Las cinco vulnerabilidades no tienen exactamente:
el mismo vector
ni:
la misma plataforma.
Por ejemplo:
- CVE-2026-92369 afecta al instalador en Windows;
- CVE-2026-92371 afecta a Linux;
- CVE-2026-92368 está relacionada con archivos
.tvsen Linux y macOS; - CVE-2026-92370 tiene impacto más amplio en Windows, Linux y macOS. TeamViewer
Por eso una evaluación correcta necesita conocer:
sistema operativo + producto + versión.
Vulnerabilidades TeamViewer: resumen para empresas
Si su organización utiliza TeamViewer, recomendamos comprobar:
✅ versión instalada
✅ Full Client y Host
✅ equipos Windows
✅ equipos macOS
✅ equipos Linux
✅ dispositivos con acceso desatendido
✅ ramas heredadas
✅ administradores autorizados
✅ MFA
✅ permisos
✅ actividad histórica cuando exista sospecha
Y, sobre todo:
actualizar a 15.82 o superior cuando corresponda.
Vulnerabilidades TeamViewer: conclusión
Las nuevas vulnerabilidades TeamViewer publicadas a finales de septiembre de 2026 afectan a Full Client, Host y determinados componentes relacionados.
TeamViewer ha corregido cinco vulnerabilidades:
- CVE-2026-19743
- CVE-2026-92368
- CVE-2026-92369
- CVE-2026-92370
- CVE-2026-92371
Los fallos pueden permitir, dependiendo del sistema y de las condiciones:
escalada de privilegios
escritura privilegiada de archivos
elusión de controles
ejecución de código.
La vulnerabilidad con mayor puntuación alcanza:
CVSS 8.8 — Alta. TeamViewer
La recomendación del fabricante es actualizar Full Client y Host a:
15.82 o la última versión disponible, utilizando las ramas correctivas específicas en aquellos sistemas legacy todavía soportados. TeamViewer
Además, TeamViewer afirma que actualmente no tiene conocimiento de explotación activa de estos cinco fallos. TeamViewer
Por tanto, este es precisamente el mejor momento para actuar:
antes de que exista evidencia de campañas activas.
En GHM Soluciones Informáticas recomendamos combinar:
🔄 actualización de aplicaciones
🔐 MFA y control de accesos
👤 mínimo privilegio
💻 Endpoint / EDR
🔥 firewall administrado
📊 SIEM Wazuh
🔎 análisis SOC
🗄️ hasta 400 días de histórico de logs
Puede consultar nuestras soluciones de ciberseguridad para empresas.
Porque una herramienta de acceso remoto puede ser fundamental para el soporte diario.
Pero precisamente por el nivel de acceso que proporciona:
mantenerla actualizada, controlada y monitorizada debe ser una prioridad.
📩 Contactar con GHM Soluciones Informáticas
Preguntas frecuentes sobre vulnerabilidades TeamViewer
¿Cuántas vulnerabilidades TeamViewer se han publicado?
El boletín TV-2026-1010 incluye cinco vulnerabilidades de severidad alta. TeamViewer
¿Cuáles son las cinco CVE?
CVE-2026-19743, CVE-2026-92368, CVE-2026-92369, CVE-2026-92370 y CVE-2026-92371. TeamViewer
¿Cuál es la vulnerabilidad TeamViewer más grave?
Dentro de este boletín, CVE-2026-92370 alcanza CVSS 8.8. TeamViewer
¿Qué versiones de TeamViewer están afectadas?
De forma general, Full Client y Host anteriores a 15.82, aunque algunas vulnerabilidades tienen un alcance de plataforma más limitado y existen ramas legacy específicas. TeamViewer
¿Afecta a Windows?
Sí. Varias vulnerabilidades afectan a Windows.
¿Afecta a macOS?
Sí. Algunas de las vulnerabilidades afectan a TeamViewer en macOS.
¿Afecta a Linux?
Sí. También existen vulnerabilidades que afectan a Linux.
¿TeamViewer Host está afectado?
Sí. El boletín incluye tanto Full Client como Host en diferentes plataformas. TeamViewer
¿Qué versión debo instalar?
TeamViewer recomienda 15.82 o la última versión disponible. TeamViewer
¿Qué ocurre con Windows 7 y 8?
La rama TeamViewer 15.64 dispone de la versión correctiva 15.64.8. TeamViewer
¿Existen correcciones para TeamViewer 14?
Sí. La rama correctiva indicada es 14.7.48855. TeamViewer
¿Existen correcciones para TeamViewer 13?
Sí. Las versiones correctivas dependen del sistema operativo: 13.2.36230 en Windows, 13.2.153995 en Linux y 13.2.153994 en macOS. TeamViewer
¿Se están explotando activamente estas vulnerabilidades?
TeamViewer indica que no tiene conocimiento de explotación activa en el momento de publicación. TeamViewer
¿CVE-2026-19743 permite obtener permisos SYSTEM o root?
Puede permitir a un atacante local autenticado con pocos privilegios realizar escrituras privilegiadas que conduzcan a escalada local. TeamViewer
¿Qué es CVE-2026-92368?
Es un desbordamiento de búfer relacionado con archivos de grabación .tvs que puede permitir ejecución de código bajo determinadas condiciones. TeamViewer
¿Qué es CVE-2026-92369?
Es una condición de carrera TOCTOU en el mecanismo de rollback del instalador de Windows que puede permitir escalada a SYSTEM. TeamViewer
¿Qué es CVE-2026-92370?
Es un fallo de control de acceso durante sesiones remotas que puede permitir eludir restricciones configuradas y potencialmente provocar ejecución remota de código. TeamViewer
¿Qué es CVE-2026-92371?
Es un fallo relacionado con validación de rutas y Cloud Session Recording en Linux que puede provocar operaciones privilegiadas sobre archivos. TeamViewer
¿Debo desinstalar TeamViewer?
El fabricante no recomienda una desinstalación general. La medida indicada es actualizar a una versión corregida.
¿MFA corrige estas vulnerabilidades?
No. MFA protege las cuentas, pero no sustituye la actualización del software.
¿Un antivirus sustituye el parche?
No. Endpoint o antivirus son capas adicionales; la vulnerabilidad debe corregirse actualizando TeamViewer.
¿Por qué revisar los logs después de actualizar?
Porque instalar un parche protege frente al fallo corregido hacia adelante, pero no demuestra por sí solo que no hubiera actividad previa.
¿Qué aporta SIEM Wazuh?
Permite centralizar y correlacionar eventos procedentes de diferentes fuentes de la infraestructura.
¿Qué aporta un SOC?
Nuestro SOC analiza los eventos y su contexto para determinar cuáles requieren investigación o actuación.
¿Por qué conservar hasta 400 días de logs?
Porque una vulnerabilidad o un posible incidente puede descubrirse meses después y ser necesario revisar actividad histórica.
¿Cuál es la recomendación principal ante estas vulnerabilidades TeamViewer?
Inventariar las instalaciones, comprobar Full Client y Host, actualizar a una versión corregida y revisar accesos remotos y privilegios innecesarios.
El boletín oficial de TeamViewer contiene el detalle técnico completo de las cinco vulnerabilidades, sus puntuaciones CVSS y las versiones correctivas. TeamViewer
Boletín oficial TeamViewer TV-2026-1010
