Los ciberataques en España continúan aumentando y los datos del primer semestre de 2026 muestran hasta qué punto está evolucionando el riesgo para empresas, administraciones y profesionales.
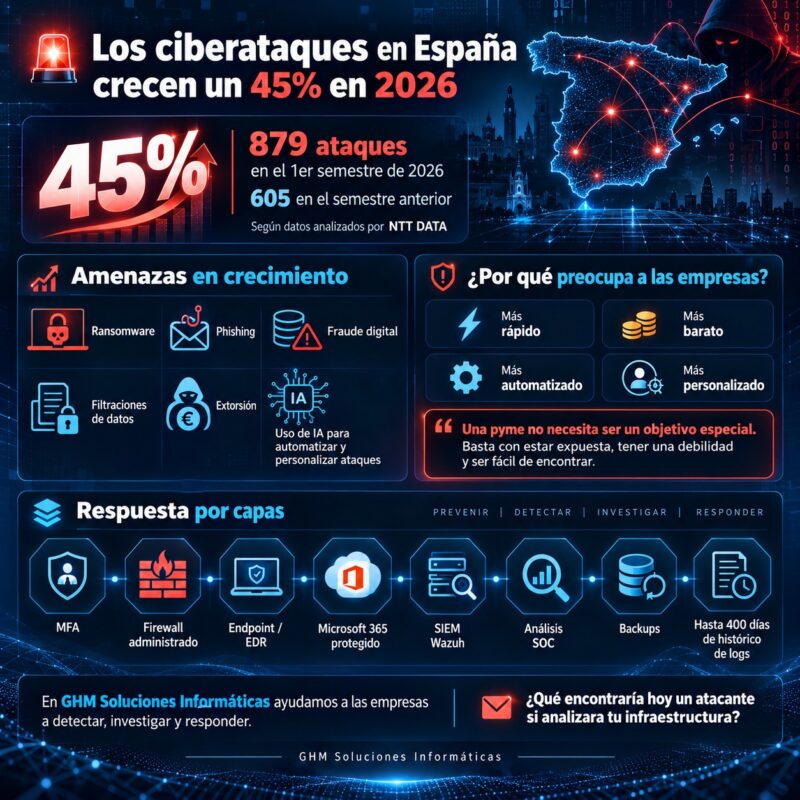
El equipo de Cyber Threat Intelligence de NTT DATA identificó 879 ataques dentro de la muestra analizada entre enero y junio de 2026, frente a 605 durante el segundo semestre de 2025.
La diferencia representa un crecimiento del:
45% en solo seis meses.
La propia NTT DATA señala que el incremento español supera el observado en Alemania durante el mismo análisis, donde la subida fue del 31%. Entre los factores detectados aparecen ransomware, fraude, exposición de información, dependencia de terceros y una creciente profesionalización de los grupos criminales. Europa Press
Sin embargo, el dato más importante para una empresa no debería ser únicamente:
“hay más ataques”.
La pregunta debería ser:
¿estamos preparados para prevenirlos, detectarlos y saber qué ocurrió si alguno consigue superar la primera barrera?
Ciberataques en España: 879 ataques observados por NTT DATA
Es importante interpretar correctamente la cifra.
Los 879 ataques corresponden a los incidentes identificados dentro de la muestra analizada por NTT DATA.
Por tanto, no significa que:
“solo se produjeron 879 ciberataques en toda España”.
La cifra permite medir la evolución observada por su equipo de inteligencia:
605 ataques
en el segundo semestre de 2025
frente a:
879 ataques
durante el primer semestre de 2026.
Es decir:
+274 ataques en la muestra analizada
y:
+45%. Europa Press
Este matiz resulta importante para no convertir una estadística de inteligencia de amenazas en un dato absoluto sobre toda la actividad criminal del país.
¿Por qué están creciendo los ciberataques en España?
La evolución no responde a una única amenaza.
NTT DATA destaca especialmente el crecimiento de:
- ransomware;
- phishing;
- fraude digital;
- extorsión;
- filtraciones de información.
Además, la mayor digitalización de las organizaciones hace que actualmente existan muchas más superficies que proteger.
Una empresa puede depender diariamente de:
☁️ Microsoft 365
📧 correo electrónico
💻 ordenadores
🌐 aplicaciones web
🔥 firewall
🔐 VPN
💾 NAS
📱 dispositivos móviles
☁️ proveedores cloud
🤝 proveedores externos
Por tanto, el perímetro tradicional de:
“ordenadores dentro de la oficina”
ha desaparecido.
Ahora necesitamos proteger:
identidad + dispositivo + red + cloud + información.
Ciberataques en España: el fraude digital se consolida como gran amenaza
Una de las tendencias especialmente importantes es el fraude.
Y tiene sentido.
El ciberdelincuente no siempre necesita:
explotar una vulnerabilidad compleja.
En muchos casos le resulta más sencillo conseguir que:
la propia víctima entregue el acceso.
Por ejemplo mediante:
- phishing;
- suplantación;
- páginas falsas;
- mensajes SMS;
- llamadas;
- facturas manipuladas;
- cambios fraudulentos de cuenta bancaria.
El objetivo puede ser conseguir:
contraseña
↓
MFA
↓
correo
↓
información
↓
fraude.
Las estadísticas oficiales muestran el peso del fraude
Los datos oficiales del Ministerio del Interior correspondientes a 2025 ayudan a dimensionar el problema.
Durante ese año se registraron 488.426 ciberdelitos, un 5,1% más que en 2024.
Representaron el 19,8% de la criminalidad total registrada en España.
Además, 429.677 casos fueron fraudes informáticos, es decir, casi nueve de cada diez ciberdelitos conocidos por las fuerzas policiales. La Moncloa
Estos datos son diferentes de los 879 ataques identificados por NTT DATA porque:
miden cosas diferentes.
El Ministerio contabiliza hechos delictivos conocidos por las fuerzas y cuerpos de seguridad.
NTT DATA analiza actividad dentro de su propia muestra de inteligencia de amenazas.
No deben sumarse ni compararse como si fueran la misma métrica.
Ciberataques en España: en 2026 el fraude sigue dominando
La tendencia continúa.
Durante el primer trimestre de 2026, las estafas informáticas representaron aproximadamente el 90,2% de la ciberdelincuencia registrada durante ese periodo.
Solo entre enero y marzo se contabilizaron 110.640 fraudes online denunciados, un 3,9% más que durante el mismo periodo de 2025. EFE Noticias
Esto confirma un problema importante para empresas y usuarios:
el ciberdelincuente busca explotar tanto la tecnología como la confianza de las personas.
Ciberataques en España y phishing: el correo continúa siendo una puerta de entrada
El phishing sigue funcionando porque puede atacar directamente:
la identidad.
Imagine un correo aparentemente enviado por:
- Microsoft;
- banco;
- proveedor;
- dirección;
- gestoría;
- cliente.
El mensaje puede indicar:
“Su contraseña caduca hoy”.
O:
“Tiene una factura pendiente”.
O:
“Revise urgentemente este documento”.
Después aparece un enlace.
La página puede ser visualmente casi idéntica a Microsoft 365.
El usuario introduce:
correo + contraseña.
El atacante ya dispone del primer elemento que necesita.
MFA puede detener muchos accesos basados en contraseñas robadas
Por eso recomendamos utilizar autenticación multifactor siempre que resulte posible.
MFA añade una segunda comprobación.
Así:
contraseña robada ≠ acceso automático.
Sin embargo, MFA tampoco debería considerarse:
una solución absoluta.
Existen técnicas capaces de intentar engañar también al segundo factor.
Por eso debemos combinar:
MFA + formación + monitorización + mínimo privilegio.
Ciberataques en España: ransomware sigue siendo una amenaza empresarial
El ransomware continúa apareciendo entre las principales amenazas señaladas por NTT DATA. Europa Press
Tradicionalmente pensamos en ransomware como:
archivos cifrados.
Sin embargo, actualmente numerosos grupos intentan primero:
robar información.
Después pueden utilizarla para:
- extorsionar;
- amenazar con publicarla;
- presionar a la empresa;
- aumentar el impacto reputacional.
Por tanto:
tener backup sigue siendo imprescindible
pero:
el backup no evita una filtración de datos.
Backup y ciberseguridad no son lo mismo
Las copias ayudan principalmente a:
recuperar.
No necesariamente a:
evitar la intrusión.
Una estrategia completa debería combinar:
🔥 firewall
💻 Endpoint / EDR
🔐 MFA
📊 monitorización
💾 backup
🔎 análisis
🗄️ logs
Así protegemos diferentes fases:
prevención + detección + recuperación.
Ciberataques en España: el coste de una brecha puede ser enorme
Los informes citados por NTT DATA sitúan el coste medio global de una brecha alrededor de 4,44 millones de dólares, aproximadamente 3,87 millones de euros, considerando factores como:
- respuesta técnica;
- recuperación;
- notificaciones;
- obligaciones legales;
- interrupción;
- daño reputacional. Cinco Días
La Comisión Europea también ha utilizado cifras próximas a 4,4 millones de euros como coste medio estimado de una brecha en Europa en sus análisis regulatorios. EUR-Lex
Pero esto requiere contexto.
No significa que:
cada pyme que sufre un incidente pierda cuatro millones de euros.
Es una media obtenida en estudios sobre brechas empresariales de diferentes dimensiones.
Para una pequeña empresa el coste puede ser mucho menor.
Sin embargo, también puede resultar:
proporcionalmente devastador.
Cibercrimen y 10,5 billones anuales: una cifra que necesita contexto
Diversas publicaciones relacionadas con el informe sitúan el impacto económico global del cibercrimen por encima de los 10,5 billones de euros anuales. Europa Press
Esta cifra pretende reflejar el impacto agregado de:
- fraude;
- interrupciones;
- robo de información;
- recuperación;
- extorsión;
- pérdida de productividad;
- otros daños asociados.
Por tanto, no debe interpretarse únicamente como:
dinero directamente robado de cuentas bancarias.
El coste del cibercrimen tiene muchas dimensiones.
Ciberataques en España: una pyme también forma parte del objetivo
Todavía escuchamos una pregunta con frecuencia:
“¿Por qué van a atacarnos a nosotros?”
La respuesta es:
porque gran parte de los ataques ya no necesita seleccionar manualmente cada empresa.
Internet puede analizarse automáticamente.
Los ciberdelincuentes pueden buscar:
- VPN vulnerables;
- webs desactualizadas;
- contraseñas expuestas;
- RDP;
- servidores;
- paneles de administración;
- servicios cloud.
Por tanto, muchas veces el atacante no empieza pensando:
“quiero atacar esta empresa”.
Empieza pensando:
“quiero encontrar empresas vulnerables”.
La automatización cambia la economía del cibercrimen
Cuanto más automatizadas estén las primeras fases:
- reconocimiento;
- escaneo;
- clasificación;
- phishing;
menor puede ser el coste de analizar cada objetivo.
Esto significa que empresas pequeñas pueden acabar dentro de campañas masivas simplemente porque:
su infraestructura estaba accesible.
Por eso el tamaño de la empresa ya no debería utilizarse como argumento para reducir la seguridad.
Ciberataques en España e inteligencia artificial
NTT DATA también destaca el papel creciente de la inteligencia artificial.
Sin embargo, conviene explicar correctamente qué significa.
La IA no necesita inventar:
una nueva generación de ataques desconocidos.
Su principal efecto inmediato puede ser mejorar:
velocidad + escala + personalización.
Por ejemplo:
- redactar phishing;
- traducir mensajes;
- personalizar correos;
- analizar información pública;
- generar scripts;
- clasificar vulnerabilidades;
- automatizar tareas.
Por tanto, técnicas antiguas pueden convertirse en:
más eficientes.
Ciberataques en España: phishing mucho más convincente con IA
Hace años muchos mensajes fraudulentos tenían:
- faltas ortográficas;
- traducciones deficientes;
- formatos extraños.
Actualmente un atacante puede generar en segundos:
un correo perfectamente redactado en español profesional.
Además, puede adaptarlo a:
- sector;
- cargo;
- empresa;
- contexto.
Por ejemplo:
asesoría → impuestos
administración de fincas → derramas
despacho jurídico → documentación judicial
constructora → factura proveedor
La ingeniería social se vuelve más creíble.
La inteligencia artificial también facilita ataques a escala
Un ciberdelincuente puede utilizar herramientas de automatización para procesar:
cientos o miles de objetivos.
Y puede utilizar modelos de IA para ayudar a:
- interpretar resultados;
- priorizar;
- generar contenidos;
- adaptar acciones.
Por tanto, el cambio puede expresarse así:
menos tiempo por objetivo
↓
más objetivos
↓
más oportunidades de encontrar una debilidad.
Pero la IA no elimina la necesidad de un atacante
Conviene evitar titulares como:
“la inteligencia artificial está atacando España sola”.
En la mayoría de escenarios conocidos sigue existiendo:
una persona o grupo detrás.
La IA actúa como:
multiplicador de capacidades.
La intención sigue estando en el operador.
Este matiz resulta fundamental para interpretar correctamente la evolución de las amenazas.
Ciberataques en España y credenciales legítimas
Otra tendencia especialmente preocupante es utilizar:
credenciales válidas.
Si el atacante consigue:
usuario + contraseña
la actividad puede parecer inicialmente legítima.
Por ejemplo:
Microsoft 365 recibe un inicio de sesión correcto.
Desde el punto de vista técnico:
las credenciales eran válidas.
Pero:
el usuario real podría no ser quien inició la sesión.
Por eso proteger la identidad se ha convertido en una prioridad.
Microsoft 365 necesita monitorización
Microsoft 365 concentra actualmente buena parte de la información de muchas empresas:
📧 Exchange
📂 SharePoint
☁️ OneDrive
💬 Teams
👤 Entra ID
Por tanto, no basta con:
tener Microsoft 365.
También necesitamos saber:
- quién inicia sesión;
- desde dónde;
- qué cambios administrativos ocurren;
- qué aplicaciones se incorporan;
- qué permisos se modifican.
La nube también genera logs.
Y esos logs pueden resultar fundamentales durante una investigación.
Ciberataques en España: los proveedores también forman parte del riesgo
Las empresas actuales están interconectadas.
Utilizan:
- gestoría;
- ERP;
- hosting;
- proveedor IT;
- aplicaciones SaaS;
- servicios cloud;
- integraciones.
Esto aporta enormes ventajas.
Sin embargo, también introduce:
riesgo de terceros.
Si un proveedor con acceso a nuestra infraestructura resulta comprometido:
¿hasta dónde podría llegar el atacante?
La confianza con proveedores debe limitarse
Un proveedor no debería disponer automáticamente de:
acceso total y permanente.
Podemos aplicar:
- cuentas individuales;
- MFA;
- VPN;
- mínimo privilegio;
- restricciones;
- logs;
- accesos temporales.
La idea es:
dar únicamente el acceso necesario durante el tiempo necesario.
Ciberataques en España: turismo especialmente expuesto
NTT DATA destaca al turismo como un sector especialmente interesante dentro del contexto español debido a su elevada digitalización y al número de actores que intervienen en los procesos. Europa Press
Una empresa turística puede interactuar con:
- clientes;
- agencias;
- hoteles;
- proveedores;
- pasarelas de pago;
- plataformas;
- sistemas de reservas.
Cada integración aumenta la dependencia digital.
Por tanto, también aumenta la necesidad de:
control + monitorización + gestión de terceros.
Pero el problema no se limita al turismo
Las mismas condiciones aparecen en otros sectores.
Administraciones de fincas
Gestionan:
- propietarios;
- proveedores;
- cuentas;
- documentación.
Asesorías
Trabajan con:
- nóminas;
- impuestos;
- DNI;
- datos bancarios.
Despachos jurídicos
Almacenan:
- expedientes;
- comunicaciones;
- documentación confidencial.
Arquitectura e ingeniería
Gestionan:
- proyectos;
- planos;
- presupuestos;
- información técnica.
Constructoras
Dependen de:
- proveedores;
- facturas;
- proyectos;
- accesos remotos.
Cada sector tiene un riesgo diferente.
Por tanto:
la ciberseguridad debe adaptarse a la infraestructura real.
Ciberataques en España: prevención ya no es suficiente
Durante años muchas estrategias se centraron exclusivamente en:
evitar que entren.
Por supuesto, debemos seguir haciéndolo.
Pero ningún fabricante puede garantizar:
100% de prevención.
Por tanto, necesitamos una segunda capa:
detección.
La pregunta es:
si alguien supera el primer control, ¿podremos verlo?
Firewall + Endpoint + SIEM + SOC
Cada tecnología aporta una perspectiva diferente.
Firewall
Ve:
red y conexiones.
Endpoint / EDR
Ve:
qué ocurre dentro del equipo.
Microsoft 365
Genera:
actividad cloud e identidad.
SIEM
Permite:
centralizar y correlacionar.
SOC
Analiza:
el contexto.
La seguridad resulta más eficaz cuando estas capas trabajan juntas.
Puede consultar nuestras soluciones de ciberseguridad para empresas.
Ciberataques en España y SIEM Wazuh
Nuestro servicio de SIEM Wazuh para empresas permite centralizar información procedente de diferentes fuentes compatibles.
Entre ellas:
☁️ Microsoft 365
💻 Windows
🍎 macOS
🐧 Linux
🖥️ servidores
💾 NAS
🔥 firewall
🔀 switches
📡 puntos de acceso
🛡️ antivirus / Endpoint
El objetivo es poder pasar de:
miles de eventos separados
a:
una secuencia con contexto.
Un ataque puede dejar señales en diferentes sistemas
Imagine:
09:15
Microsoft 365 registra varios fallos de autenticación.
09:18
Aparece un inicio de sesión correcto.
09:30
Se modifica una cuenta.
10:10
Un servidor genera una conexión nueva.
10:15
El firewall registra tráfico hacia un destino poco habitual.
Cada evento por separado puede tener:
una explicación legítima.
Pero juntos pueden justificar:
una investigación.
Ahí aparece el valor de la correlación.
Ciberataques en España: SIEM no significa miles de alertas
Uno de los problemas habituales en seguridad es:
alert fatigue.
Es decir:
demasiadas alertas.
Si una empresa recibe:
300 avisos diarios
sin contexto, con el tiempo pueden perder valor.
Por eso nuestro enfoque busca:
- personalizar;
- correlacionar;
- priorizar;
- contextualizar.
El objetivo no es:
generar más ruido.
Es:
detectar aquello que merece atención.
Wazuh centraliza; nuestro SOC analiza
Esta diferencia es fundamental.
Wazuh puede:
recibir + normalizar + correlacionar + almacenar.
Nuestro SOC:
analiza los eventos y su contexto.
Porque una detección automática puede representar:
- actividad legítima;
- cambio autorizado;
- falso positivo;
- comportamiento anómalo;
- incidente.
La herramienta genera información.
El análisis aporta significado.
Ciberataques en España: conservar logs durante meses
Imagine que descubrimos hoy una cuenta comprometida.
Después descubrimos que el acceso pudo comenzar:
hace cuatro meses.
La pregunta será:
¿qué hizo durante ese tiempo?
Para responder necesitamos:
logs históricos.
En nuestros servicios podemos conservar hasta 400 días de registros de las fuentes integradas.
¿Por qué hasta 400 días de logs?
Porque los incidentes no siempre se descubren inmediatamente.
Puede ser necesario investigar:
- autenticaciones;
- conexiones;
- cambios;
- procesos;
- reglas;
- actividad cloud.
Además, el histórico resulta útil para:
🔎 incidentes
📋 auditorías
🕵️ threat hunting
🧪 análisis retrospectivo
Sin histórico suficiente:
la evidencia puede haber desaparecido.
Ciberataques en España: el backup también debe protegerse
Los ataques de ransomware han demostrado otra lección:
una copia accesible desde la misma infraestructura puede convertirse también en objetivo.
Por tanto, recomendamos considerar:
- credenciales independientes;
- copias externas;
- retención;
- aislamiento;
- inmutabilidad cuando proceda;
- pruebas de restauración.
Porque:
tener copia
no significa necesariamente:
poder recuperar.
Hay que comprobarlo.
Una estrategia de ciberseguridad empresarial por capas
Ante este aumento de los ciberataques en España, una empresa debería revisar al menos:
1. MFA
Proteger identidades.
2. Actualizaciones
Reducir vulnerabilidades conocidas.
3. Firewall
Controlar exposición y comunicaciones.
4. Endpoint / EDR
Supervisar comportamiento de equipos.
5. Mínimo privilegio
Limitar el impacto de una cuenta comprometida.
6. Segmentación
Evitar que toda la infraestructura sea una única zona de confianza.
7. Backup
Preparar recuperación.
8. SIEM
Centralizar y correlacionar.
9. SOC
Analizar el contexto.
10. Formación
Reducir el éxito del fraude y phishing.
Ciberataques en España: qué debería preguntarse una pyme
No hace falta empezar con preguntas técnicas.
Podemos empezar con diez preguntas sencillas:
¿Todos nuestros usuarios utilizan MFA?
¿Sabemos qué servicios están publicados en Internet?
¿Tenemos usuarios antiguos?
¿Nuestro firewall está actualizado?
¿Alguien revisa sus alertas?
¿Tenemos protección Endpoint?
¿Podemos restaurar los backups?
¿Conservamos logs?
¿Sabemos qué proveedores tienen acceso?
¿Qué haríamos mañana si un equipo fuera comprometido?
Si varias respuestas son:
“no lo sabemos”
ya tenemos un punto por el que empezar.
Ciberataques en España: seguridad también es continuidad de negocio
La ciberseguridad no debe plantearse únicamente como:
un problema del departamento informático.
Un incidente puede impedir:
- facturar;
- trabajar;
- enviar correo;
- acceder a documentos;
- atender clientes.
Por tanto, también es:
continuidad empresarial.
Esta es una de las principales razones por las que la seguridad ha pasado a convertirse en una cuestión de:
gestión y dirección.
Ciberataques en España: conclusión
Los ciberataques en España observados por NTT DATA aumentaron un 45% durante el primer semestre de 2026, pasando de 605 ataques en el semestre anterior a 879 dentro de la muestra estudiada. Europa Press
El crecimiento está relacionado con amenazas como:
🔴 ransomware
🎣 phishing
💳 fraude
📤 filtraciones
💰 extorsión
Además, la inteligencia artificial puede aumentar:
velocidad + personalización + escala.
Los datos oficiales también muestran el peso creciente de la ciberdelincuencia: durante 2025 España registró 488.426 ciberdelitos, de los que 429.677 correspondieron a fraude informático. La Moncloa
Por tanto, una estrategia empresarial ya no debería limitarse a:
antivirus + copia de seguridad.
Necesitamos trabajar sobre:
identidades + dispositivos + red + cloud + datos + monitorización.
En GHM Soluciones Informáticas combinamos:
🔥 firewall administrado
💻 Endpoint / EDR
🔐 MFA
☁️ Microsoft 365
📊 SIEM Wazuh
🔎 análisis SOC
💾 copias de seguridad
🗄️ hasta 400 días de histórico de logs
Porque cuanto más automatizado, barato y escalable resulta atacar:
más importante es detectar rápidamente lo que ocurre dentro de nuestra propia infraestructura.
📩 Contactar con GHM Soluciones Informáticas
Puede consultar también nuestras soluciones de Endpoint y firewall para empresas y nuestro servicio de auditoría de ciberseguridad.
Para ampliar los datos analizados, NTT DATA sitúa a España entre los mercados europeos con mayor incremento observado durante el primer semestre de 2026. NTT DATA
Preguntas frecuentes sobre ciberataques en España
¿Cuánto han aumentado los ciberataques en España en 2026?
NTT DATA observó un incremento del 45% en su muestra durante el primer semestre de 2026 frente al segundo semestre de 2025. Europa Press
¿Cuántos ataques detectó NTT DATA?
El equipo de Cyber Threat Intelligence identificó 879 ataques durante los primeros seis meses de 2026. Europa Press
¿Hubo 879 ciberataques en toda España?
No. Son los ataques observados dentro de la muestra analizada por NTT DATA, no el total nacional.
¿Cuántos se habían registrado en el semestre anterior?
NTT DATA había identificado 605 incidentes significativos durante el segundo semestre de 2025. NTT DATA
¿Qué amenazas están aumentando?
Principalmente ransomware, phishing, fraude, extorsión y filtraciones de datos. Europa Press
¿Cuál es la principal ciberdelincuencia en España?
El fraude informático representa la mayoría de los ciberdelitos registrados oficialmente. En 2025 hubo 429.677 fraudes informáticos sobre un total de 488.426 ciberdelitos. La Moncloa
¿Qué porcentaje de la criminalidad española correspondió a ciberdelitos en 2025?
El Ministerio del Interior sitúa el dato de 2025 en el 19,8% de la criminalidad total registrada. La Moncloa
¿Siguen predominando las estafas en 2026?
Sí. Durante el primer trimestre de 2026 las estafas informáticas representaron aproximadamente el 90,2% de la ciberdelincuencia registrada en ese periodo. EFE Noticias
¿Qué papel tiene la inteligencia artificial?
Puede ayudar a automatizar, escalar y personalizar técnicas existentes como phishing, reconocimiento o generación de contenido fraudulento.
¿La IA está realizando todos estos ataques de forma autónoma?
No. La mayoría de campañas continúan dependiendo de operadores humanos, aunque la IA puede ampliar sus capacidades.
¿Por qué las pymes también son objetivo?
Porque muchas campañas analizan automáticamente grandes cantidades de sistemas y buscan oportunidades vulnerables, sin seleccionar manualmente cada empresa.
¿Qué importancia tiene MFA?
Añade una capa adicional frente al uso de contraseñas robadas.
¿MFA elimina completamente el phishing?
No. Debe combinarse con formación, protección de identidad y monitorización.
¿Un backup evita un ransomware?
Puede facilitar la recuperación, pero no impide necesariamente la intrusión o el robo previo de información.
¿Qué aporta un firewall?
Reduce exposición, controla comunicaciones y genera telemetría útil sobre la actividad de red.
¿Qué aporta Endpoint / EDR?
Proporciona visibilidad sobre procesos y comportamientos dentro de equipos y servidores.
¿Qué aporta un SIEM?
Centraliza y correlaciona eventos procedentes de distintas fuentes.
¿Qué aporta un SOC?
Nuestro SOC analiza las detecciones y su contexto para determinar cuáles necesitan investigación o actuación.
¿Por qué conservar hasta 400 días de logs?
Porque algunos incidentes se descubren meses después y puede ser necesario reconstruir retrospectivamente la actividad.
¿Cuál es la principal recomendación ante el crecimiento de los ciberataques en España?
No depender de una única herramienta: proteger identidades, equipos, red y datos, y disponer de visibilidad suficiente para detectar, investigar y responder cuando un control preventivo falla.
