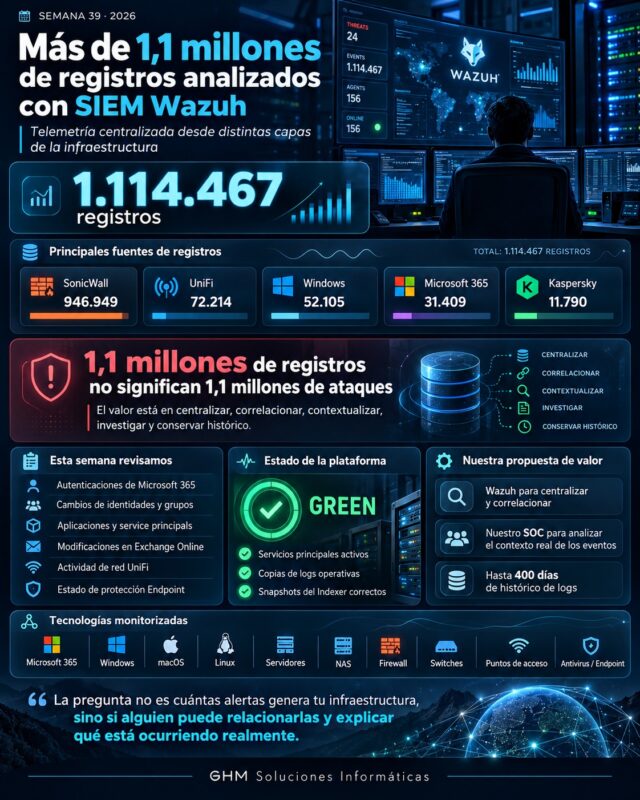
Durante la semana 39 de 2026, nuestro entorno de SIEM Wazuh en empresas procesó y centralizó 1.114.467 registros de seguridad y telemetría procedentes de distintas capas de la infraestructura tecnológica.
El periodo analizado comprende desde el 18 de septiembre de 2026 a las 16:00 hasta el 25 de septiembre de 2026 a las 16:00.
La telemetría semanal quedó distribuida de la siguiente manera:
| Fuente | Registros semana 39 |
|---|---|
| SonicWall | 946.949 |
| UniFi | 72.214 |
| Windows | 52.105 |
| Microsoft 365 | 31.409 |
| Kaspersky | 11.790 |
| Total | 1.114.467 |
Sin embargo, una cifra superior al millón de registros no significa que se hayan producido más de un millón de ataques.
Los registros incluyen actividad operativa, conexiones, autenticaciones, cambios administrativos, eventos de seguridad, comunicaciones de red y otra telemetría necesaria para comprender qué ocurre realmente dentro de una infraestructura.
Ahí es donde entra en juego el análisis:
Wazuh centraliza y correlaciona. Nuestro SOC analiza el contexto.
SIEM Wazuh en empresas: 1.114.467 eventos no son 1.114.467 amenazas
Esta diferencia resulta fundamental.
Un firewall puede generar miles de eventos en pocas horas.
Microsoft 365 registra:
- inicios de sesión;
- modificaciones;
- actividad en Exchange;
- SharePoint;
- OneDrive;
- Teams;
- cambios en Entra ID.
Además, los endpoints y servidores aportan información sobre:
- estabilidad;
- procesos;
- protección;
- actividad del sistema.
Por tanto:
más registros ≠ más incidentes.
El objetivo del SIEM Wazuh en empresas es transformar grandes cantidades de telemetría en información que pueda utilizarse para:
- detectar comportamientos anómalos;
- correlacionar acontecimientos;
- investigar incidencias;
- revisar indicadores de compromiso;
- conservar evidencias;
- comprobar posteriormente qué ocurrió.
¿Qué cambió respecto a la semana anterior?
Durante la semana anterior se habían procesado aproximadamente 431.525 registros.
Esta semana la cifra ha alcanzado:
1.114.467 registros.
Esto representa un incremento aproximado del:
158 %
El principal motivo ha sido el aumento de telemetría procedente de SonicWall.
Comparativa semanal
| Fuente | Semana 39 | Semana anterior | Variación aproximada |
|---|---|---|---|
| SonicWall | 946.949 | 267.661 | +253,8 % |
| UniFi | 72.214 | 69.818 | +3,4 % |
| Windows | 52.105 | 56.348 | -7,5 % |
| Kaspersky | 11.790 | 11.659 | +1,1 % |
| Microsoft 365 | 31.409 | 26.039 | +20,6 % |
De nuevo, un incremento de telemetría no implica automáticamente que exista un incremento equivalente de ataques.
Por eso no analizamos únicamente:
cuántos eventos existen.
También analizamos:
qué ocurrió, dónde, cuándo y con qué contexto.
SIEM Wazuh en empresas: Microsoft 365 generó 31.409 eventos
Microsoft 365 continúa siendo una fuente especialmente importante de información de seguridad.
Durante la semana 39 se procesaron:
31.409 eventos únicos de Microsoft 365.
La distribución fue:
| Servicio | Eventos |
|---|---|
| Exchange Online | 15.385 |
| Microsoft Entra ID | 8.001 |
| SharePoint Online | 4.822 |
| OneDrive for Business | 3.178 |
| Microsoft Teams | 15 |
| Otros servicios | 8 |
La actividad total de Microsoft 365 aumentó aproximadamente un 20,6 % respecto a la semana anterior.
Esto permite supervisar no solamente el correo electrónico.
También podemos observar:
identidad + documentos + colaboración + administración.
SIEM Wazuh en empresas y Microsoft Entra ID
La identidad se ha convertido en uno de los principales elementos que debemos vigilar dentro de Microsoft 365.
Durante esta semana aparecieron eventos relacionados con:
- modificación o incorporación de un service principal;
- múltiples flujos de autenticación fallidos;
- posterior inicio de sesión correcto;
- modificaciones de usuarios o grupos.
Estos eventos necesitan contexto.
Por ejemplo:
cinco intentos fallidos + inicio de sesión correcto
no significa automáticamente:
cuenta comprometida.
Puede existir:
- error de contraseña;
- aplicación mal configurada;
- dispositivo antiguo;
- autenticación legítima.
Sin embargo, también puede ser una secuencia que merezca revisión.
Por eso resulta especialmente útil:
correlacionar varios eventos en lugar de analizar cada uno aisladamente.
Una correlación detectó fallos de autenticación seguidos de acceso correcto
Durante la semana se registró una correlación relacionada con:
varios flujos de autenticación fallidos seguidos posteriormente de un inicio de sesión correcto.
Este tipo de correlación aporta mucho más valor que observar únicamente:
“inicio de sesión correcto”.
Porque el contexto previo cambia completamente la interpretación.
Podemos representarlo así:
fallo
↓
fallo
↓
fallo
↓
fallo
↓
fallo
↓
autenticación correcta
Eso puede ser completamente legítimo.
Sin embargo, también puede justificar una revisión adicional.
El SIEM permite detectar la secuencia.
Después:
nuestro SOC analiza el contexto.
SIEM Wazuh en empresas: también supervisamos cambios administrativos
Otro grupo de eventos relevantes estuvo relacionado con modificaciones dentro de Microsoft 365.
Durante el periodo aparecieron cambios como:
- incorporación de un service principal;
- modificación de miembros de un grupo;
- modificación de una regla de transporte de Exchange.
Este tipo de actividad resulta especialmente importante porque puede modificar:
- permisos;
- comportamiento del correo;
- acceso de aplicaciones;
- funcionamiento de la organización.
Por tanto, aunque una modificación haya sido completamente legítima:
debe poder rastrearse.
Una regla de Exchange modificada también merece visibilidad
Las reglas de transporte pueden utilizarse para automatizar comportamientos del correo.
Por ejemplo:
- bloquear;
- redirigir;
- modificar;
- aplicar determinadas condiciones.
Sin embargo, un cambio inesperado también puede resultar relevante durante una investigación.
Por eso resulta útil registrar:
qué cambió
cuándo
y:
qué identidad realizó el cambio.
La trazabilidad facilita comprobar posteriormente si una modificación fue:
- prevista;
- accidental;
- sospechosa.
SIEM Wazuh en empresas y actividad de aplicaciones
Las aplicaciones empresariales y service principals también necesitan supervisión.
Cada vez más servicios funcionan mediante:
- APIs;
- aplicaciones;
- automatizaciones;
- integraciones.
Por tanto, la actividad administrativa no proviene únicamente de usuarios humanos.
Puede proceder de:
identidades técnicas.
Esta tendencia se volverá todavía más importante a medida que aumente el uso de:
- automatización;
- agentes de IA;
- aplicaciones cloud;
- integraciones entre plataformas.
SIEM Wazuh en empresas: 946.949 registros SonicWall
La principal fuente de telemetría durante esta semana fue SonicWall.
Se procesaron:
946.949 registros.
Esto supone un aumento considerable frente a los:
267.661
de la semana anterior.
La variación aproximada es:
+253,8 %.
Sin embargo, esta cifra no debería interpretarse como:
946.949 ataques.
SonicWall genera información de:
- conexiones;
- tráfico;
- reglas;
- servicios;
- eventos de seguridad;
- actividad de red.
El firewall:
detecta y registra.
Después:
nuestro SOC analiza los logs, el contexto y las correlaciones.
Más actividad no significa necesariamente mayor riesgo
Un aumento de registros puede estar provocado por:
- más conexiones;
- mayor tráfico;
- cambios en servicios;
- nuevas reglas;
- actividad temporal;
- telemetría adicional.
Por tanto, utilizar únicamente el número total para valorar riesgo sería incorrecto.
Necesitamos analizar:
tipo de evento
origen
destino
frecuencia
comportamiento asociado.
Ese es uno de los motivos por los que centralizamos la información dentro del SIEM.
SIEM Wazuh en empresas y los indicadores de compromiso
Uno de los usos más importantes del servicio es trabajar con indicadores de compromiso personalizados.
Dependiendo de la infraestructura podemos definir correlaciones relacionadas con:
- IP;
- dominios;
- hashes;
- patrones;
- comportamientos;
- accesos.
Sin embargo:
indicador de compromiso ≠ compromiso confirmado.
Un IoC necesita contexto.
Por ejemplo, una dirección IP incluida en una fuente de inteligencia puede:
- haber cambiado de propietario;
- pertenecer a una infraestructura cloud;
- utilizarse por múltiples clientes.
Por tanto, la detección automática es:
el comienzo del análisis.
No:
la conclusión.
Correlaciones adaptadas a cada infraestructura
No todas las empresas trabajan igual.
Una asesoría puede tener:
- Microsoft 365;
- Windows;
- NAS;
- firewall.
Una ingeniería puede añadir:
- servidores;
- VPN;
- estaciones de trabajo especializadas.
Otra organización puede disponer de:
- Linux;
- macOS;
- múltiples VLAN;
- servicios cloud.
Por eso nuestras correlaciones pueden adaptarse a cada infraestructura.
El objetivo es evitar un SIEM genérico que genere:
miles de alertas sin contexto.
SIEM Wazuh en empresas: monitorización UniFi
Durante la semana se procesaron:
72.214 registros UniFi.
Además, el informe registró un evento de:
Threat Detected and Blocked.
En este caso concreto, la propia telemetría indica que la amenaza fue detectada y bloqueada.
Esto es importante porque debemos diferenciar siempre entre:
detección
y:
bloqueo confirmado.
No todos los eventos de seguridad implican que una acción haya sido bloqueada.
Por tanto, cada caso debe interpretarse según la información disponible.
Monitorizar la red aporta otra capa de contexto
La información de UniFi puede proporcionar visibilidad sobre:
- conectividad;
- dispositivos;
- red;
- actividad;
- salud de determinados servicios.
Además, combinada con firewall y endpoints puede resultar especialmente útil.
Por ejemplo:
red → comportamiento anómalo
más:
endpoint → nueva actividad
pueden resultar más relevantes juntos que por separado.
SIEM Wazuh en empresas: Kaspersky registró una recuperación automática
Durante el periodo se registró una:
parada de protección recuperada automáticamente.
La protección volvió a su estado operativo sin intervención manual.
El informe contabilizó una recuperación de este tipo durante la semana.
Esta telemetría resulta útil porque permite detectar:
- pérdida temporal de protección;
- recuperación;
- problemas de conectividad;
- estado de bases;
- gestión del endpoint.
Por tanto, supervisar el antivirus no significa únicamente comprobar:
“está instalado”.
También necesitamos saber:
si está funcionando correctamente.
Un antivirus sin telemetría también necesita atención
Existe una diferencia entre:
protección detenida
y:
falta de telemetría.
Si dejamos de recibir información de un sistema, no significa necesariamente que:
la protección esté desactivada.
Puede deberse a:
- equipo apagado;
- pérdida de red;
- agente desconectado;
- incidencia temporal.
Por eso el informe diferencia entre:
estado conocido
y:
estado evaluable actualmente.
SIEM Wazuh en empresas: estabilidad de Windows
Durante el periodo analizado no se detectaron:
- caídas relevantes;
- pantallas azules;
- errores graves de hardware;
- fallos repetidos de controlador.
Esto demuestra otro aspecto interesante del SIEM.
Wazuh no tiene que utilizarse únicamente para:
ataques.
También puede aportar información sobre:
estado y estabilidad de los activos.
Porque una infraestructura empresarial necesita:
seguridad + disponibilidad.
Monitorizar activos también forma parte de la seguridad
Un servidor con:
- RAM saturada;
- almacenamiento lleno;
- errores repetitivos;
puede terminar generando una incidencia operativa.
Por tanto, la monitorización puede incluir:
- CPU;
- RAM;
- disco;
- conectividad;
- estado de agentes;
- servicios.
La seguridad empresarial no consiste solamente en detectar malware.
También consiste en conocer:
si la infraestructura está funcionando correctamente.
SIEM Wazuh en empresas: plataforma en estado GREEN
El estado general del entorno durante la semana fue:
GREEN
La plataforma contaba con:
542 shards
y el uso actual de recursos era:
- memoria del servidor: 47,2 %
- disco: 17,4 %
Además, los principales servicios aparecían activos:
✅ wazuh-manager
✅ wazuh-indexer
✅ wazuh-dashboard
✅ Filebeat
✅ Postfix
Por tanto, el entorno permanecía:
operativo.
El estado del SIEM también debe monitorizarse
Un sistema encargado de supervisar otros sistemas también necesita ser supervisado.
No tendría sentido depender de un SIEM y descubrir después de un incidente que:
llevaba días sin recibir información.
Por eso controlamos:
- servicios;
- telemetría;
- indexación;
- almacenamiento;
- snapshots;
- copias.
La disponibilidad del propio sistema de monitorización forma parte del servicio.
SIEM Wazuh en empresas: copias de logs operativas
Durante la revisión se comprobó el estado de las copias.
El informe confirmó:
✅ copia de logs Wazuh en servidor
✅ copia de logs Wazuh en NAS
✅ snapshots del Indexer en servidor
✅ snapshots del Indexer en NAS
Además, la retención de snapshots aparecía:
8/8 snapshots conservados.
Por tanto, las copias y snapshots revisados durante la generación del informe se encontraban operativos.
¿Por qué proteger los propios logs?
Los logs pueden convertirse en una evidencia fundamental durante un incidente.
Por tanto, no deberían depender exclusivamente del sistema que los genera.
Imagine que un servidor comprometido permite al atacante:
eliminar sus propios registros.
Si disponemos de una copia externa:
la investigación todavía puede conservar evidencias.
Por eso resulta importante centralizar y proteger la información.
SIEM Wazuh en empresas y 400 días de histórico
Uno de los principales valores de nuestra arquitectura es poder conservar hasta 400 días de logs de las fuentes integradas.
Esto resulta especialmente útil cuando un incidente se descubre:
semanas o meses después.
Podemos necesitar responder:
- ¿cuándo apareció esta actividad por primera vez?
- ¿qué usuario inició sesión?
- ¿qué servidor recibió la conexión?
- ¿hubo eventos similares anteriormente?
- ¿qué ocurrió después?
Sin histórico:
esas respuestas pueden haber desaparecido.
400 días para investigar incidentes
Supongamos que en diciembre conocemos un nuevo indicador de compromiso.
Podemos preguntar:
¿apareció durante septiembre?
Si conservamos únicamente 30 días:
no podremos comprobarlo.
Con una retención amplia podemos realizar búsquedas retrospectivas.
Esto puede ayudar durante:
- investigación de incidentes;
- threat hunting;
- análisis forense;
- auditorías.
SIEM Wazuh en empresas y auditorías
La retención de registros también puede aportar evidencias durante auditorías.
Dependiendo de la infraestructura podemos necesitar demostrar:
- actividad;
- autenticaciones;
- cambios;
- accesos;
- funcionamiento de controles.
Por tanto, los logs no son útiles únicamente:
cuando ocurre un ataque.
También pueden ayudar a reconstruir y documentar:
qué ocurrió realmente.
¿Qué fuentes podemos integrar en SIEM Wazuh?
Dependiendo de la infraestructura, nuestro servicio puede monitorizar información procedente de:
💻 Windows
🍎 macOS
🐧 Linux
🖥️ servidores
💾 NAS
🔥 firewalls
🔀 switches
📡 puntos de acceso
🛡️ antivirus / Endpoint
☁️ Microsoft 365
El objetivo es evitar que cada sistema funcione como:
una isla independiente.
SIEM Wazuh en empresas: correlacionar es más importante que acumular
Imagine estos cuatro eventos:
Evento 1
Microsoft 365 registra varios fallos de autenticación.
Evento 2
Después aparece un acceso correcto.
Evento 3
Un servidor registra actividad nueva.
Evento 4
El firewall observa una comunicación poco habitual.
Por separado, cada evento podría tener una explicación.
Juntos pueden indicar:
una secuencia que merece investigación.
Ahí aparece el verdadero valor de la correlación.
Correlación personalizada frente a miles de alertas genéricas
Uno de los principales problemas de muchas plataformas de seguridad es:
el exceso de alertas.
Si una empresa recibe cientos de avisos diarios:
todos terminan pareciendo iguales.
Nuestro objetivo es trabajar con:
- contexto;
- criticidad;
- infraestructura real;
- secuencias;
- indicadores personalizados.
De esta forma reducimos el ruido y podemos centrar la atención donde aporta más valor.
SIEM Wazuh en empresas: el SOC aporta el contexto humano
Una plataforma puede indicar:
“se ha modificado un grupo”.
Pero no sabe necesariamente:
por qué.
Nuestro SOC puede contrastar:
- quién realizó el cambio;
- cuándo;
- qué objeto fue modificado;
- si coincide con una actuación conocida;
- si existen otros eventos relacionados.
Por tanto:
automatización detecta.
El análisis contextualiza.
Una alerta no debe convertirse automáticamente en una incidencia
Este punto es fundamental.
Si tratáramos cada evento como:
ataque confirmado
generaríamos ruido y decisiones incorrectas.
El flujo adecuado es:
evento
↓
detección
↓
correlación
↓
análisis
↓
contexto
↓
decisión
De esta forma podemos distinguir:
- actividad legítima;
- cambio administrativo;
- falso positivo;
- comportamiento anómalo;
- posible incidencia.
SIEM Wazuh en empresas: más visibilidad sobre Microsoft 365
Muchas empresas protegen bien sus ordenadores, pero tienen poca visibilidad sobre:
qué ocurre en Microsoft 365.
Sin embargo, allí se concentra:
📧 correo
📂 documentos
👤 identidades
☁️ OneDrive
🤝 SharePoint
💬 Teams
Por tanto, la actividad cloud también debe formar parte de la estrategia de monitorización.
Exchange Online: 15.385 eventos
Exchange fue la fuente más activa dentro de Microsoft 365 durante la semana.
Se registraron:
15.385 eventos.
Esto puede incluir actividad relacionada con:
- correo;
- administración;
- configuración;
- reglas.
Sin embargo, de nuevo:
evento ≠ amenaza.
El volumen sirve para construir visibilidad y contexto.
Entra ID: 8.001 eventos
Microsoft Entra ID generó:
8.001 eventos.
Esta información resulta especialmente útil para analizar:
- autenticaciones;
- modificaciones de identidades;
- aplicaciones;
- directorio.
La identidad es uno de los principales perímetros actuales.
Por tanto, conocer su actividad es fundamental.
OneDrive experimentó un incremento importante
OneDrive pasó de:
708 eventos
a:
3.178 eventos.
Esto supone un incremento considerable respecto a la semana anterior.
Sin embargo, el aumento por sí solo no demuestra:
exfiltración
ni:
comportamiento malicioso.
Puede responder a:
- sincronización;
- actividad de usuarios;
- cambios;
- operaciones legítimas.
Por eso siempre debemos analizar:
qué hay detrás del número.
SharePoint y Teams también aportan contexto
Durante la semana se registraron:
- SharePoint: 4.822 eventos
- Teams: 15 eventos
Estos servicios pueden aportar información sobre:
- colaboración;
- documentos;
- actividad corporativa.
Aunque su volumen sea menor que Exchange, pueden resultar relevantes durante una investigación concreta.
SIEM Wazuh en empresas: protección frente a incidentes actuales y futuros
Una estrategia SIEM tiene dos dimensiones.
Tiempo real
Detectar actividad relevante mientras ocurre.
Histórico
Poder investigar posteriormente.
Ambas son necesarias.
Porque algunos incidentes se identifican:
hoy.
Otros:
dentro de tres meses.
Las alertas inmediatas siguen siendo el canal operativo principal
El informe semanal no sustituye las alertas generadas durante la semana.
Las detecciones que requieren atención inmediata se gestionan a través del canal operativo del SOC.
Después, el informe semanal sirve para:
- resumir;
- revisar;
- contrastar;
- documentar.
Por tanto:
alerta inmediata = actuación operativa
mientras:
informe semanal = visión consolidada.
SIEM Wazuh en empresas para pymes
Una empresa no necesita tener miles de empleados para beneficiarse de:
- trazabilidad;
- monitorización;
- correlaciones;
- histórico.
Una asesoría puede manejar:
- información fiscal;
- nóminas;
- DNI.
Un despacho jurídico:
- expedientes;
- documentación confidencial.
Una administración de fincas:
- propietarios;
- cuentas;
- proveedores.
Una ingeniería:
- proyectos;
- documentación técnica.
Por tanto, la visibilidad también resulta importante en organizaciones pequeñas y medianas.
¿Tu empresa sabría qué ocurrió hace seis meses?
Esta pregunta resume una de las principales ventajas de la conservación de logs.
Imagine que hoy descubrimos que:
una cuenta pudo haber sido comprometida en marzo.
Necesitamos responder:
¿desde dónde inició sesión?
¿qué sistemas utilizó?
¿qué cambios realizó?
¿qué actividad apareció después?
Sin registros históricos:
no existe respuesta técnica fiable.
SIEM Wazuh en empresas no sustituye al firewall ni al antivirus
También conviene aclararlo.
Un SIEM no reemplaza:
- firewall;
- Endpoint;
- MFA;
- backup;
- actualizaciones.
Su función es otra:
aportar visibilidad y correlación.
La seguridad funciona mejor cuando cada capa cumple una función diferente.
Por ejemplo:
🔥 firewall → controla comunicaciones
🛡️ Endpoint → protege y supervisa equipos
🔐 MFA → protege identidades
📊 SIEM → centraliza y correlaciona
🔎 SOC → analiza
💾 backup → permite recuperar
Prevención + detección + respuesta
Una estrategia de seguridad equilibrada debería contemplar tres áreas.
Prevención
Reducir la probabilidad de intrusión.
Detección
Identificar comportamientos relevantes.
Respuesta
Actuar cuando existe una incidencia.
El SIEM Wazuh en empresas se convierte en una pieza especialmente importante de la segunda fase, además de aportar evidencias para la tercera.
SIEM Wazuh en empresas: semana 39 en cifras
El resumen de la semana queda así:
📊 1.114.467 registros procesados
🔥 946.949 SonicWall
📡 72.214 UniFi
💻 52.105 Windows
☁️ 31.409 Microsoft 365
🛡️ 11.790 Kaspersky
🟢 Plataforma GREEN
🧩 542 shards
🧠 47,2 % de memoria
💾 17,4 % de disco
✅ servicios principales activos
✅ copias de logs operativas
✅ snapshots operativos
✅ retención de snapshots correcta
🗄️ hasta 400 días de histórico disponible en nuestro servicio
SIEM Wazuh en empresas: conclusión de la semana 39
La semana 39 demuestra por qué una plataforma de monitorización no debería medirse únicamente por:
cuántas alertas genera.
Nuestro entorno procesó:
1.114.467 registros
procedentes de distintas capas de infraestructura.
Sin embargo, el verdadero valor se encuentra en:
centralizar + correlacionar + analizar.
Durante el periodo se registraron eventos relacionados con:
- autenticaciones de Microsoft 365;
- cambios administrativos;
- aplicaciones empresariales;
- reglas de Exchange;
- actividad UniFi;
- estado de protección Kaspersky;
- telemetría de red;
- estabilidad de sistemas.
Además, la plataforma permaneció:
GREEN
con servicios, copias y snapshots operativos.
El objetivo de nuestro servicio de SIEM Wazuh en empresas es proporcionar a cada organización una visión conjunta de su infraestructura:
Microsoft 365 + Windows + macOS + Linux + servidores + NAS + firewall + switches + AP + antivirus / Endpoint.
Además, trabajamos con:
correlaciones personalizadas
y:
alertas adaptadas a cada entorno.
Puede conocer nuestro servicio de SIEM Wazuh para empresas.
También puede consultar nuestras soluciones de ciberseguridad para empresas.
Wazuh dispone además de documentación técnica oficial sobre su plataforma en Wazuh.
Porque una empresa no necesita únicamente saber:
qué está ocurriendo ahora.
También necesita poder responder:
qué ocurrió hace semanas o meses cuando aparece un incidente.
Y para eso necesitamos:
logs + contexto + correlación + histórico + análisis SOC.
📩 Contactar con GHM Soluciones Informáticas
Preguntas frecuentes sobre SIEM Wazuh en empresas
¿Qué es SIEM Wazuh en empresas?
Es una plataforma que permite centralizar, analizar y correlacionar eventos procedentes de diferentes sistemas de una infraestructura empresarial.
¿Cuántos registros se analizaron durante la semana 39?
Durante el periodo del 18 al 25 de septiembre de 2026 se procesaron 1.114.467 registros.
¿Significa que hubo más de un millón de ataques?
No. Los registros incluyen actividad legítima, telemetría, conexiones, autenticaciones y eventos operativos.
¿Qué fuente generó más eventos?
SonicWall, con 946.949 registros.
¿Cuántos eventos generó Microsoft 365?
Microsoft 365 generó 31.409 eventos únicos durante la semana.
¿Qué servicios Microsoft 365 se monitorizan?
Entre otros, Exchange Online, Microsoft Entra ID, SharePoint, OneDrive y Teams.
¿Qué ocurrió con Microsoft 365 durante la semana?
Se registraron cambios administrativos y eventos de autenticación que fueron incorporados al análisis semanal.
¿Se detectaron correlaciones de autenticación?
Sí. El informe registró una secuencia de múltiples flujos de autenticación fallidos seguida posteriormente de un inicio de sesión correcto.
¿Eso significa que hubo una cuenta comprometida?
No necesariamente. La correlación necesita ser analizada con el contexto de la identidad, dispositivo y actividad relacionada.
¿Qué ocurrió con UniFi?
Se registraron 72.214 eventos y un evento identificado por la plataforma como amenaza detectada y bloqueada.
¿Qué ocurrió con Kaspersky?
Se registró una parada de protección que fue recuperada automáticamente.
¿Cómo se encontraba la plataforma Wazuh?
El estado general era GREEN.
¿Cuánta memoria utilizaba el servidor?
El uso indicado en el informe era del 47,2 %.
¿Cuánto disco utilizaba?
El uso del disco era del 17,4 %.
¿Funcionaban los principales servicios?
Sí. Wazuh Manager, Indexer, Dashboard, Filebeat y Postfix aparecían activos.
¿Funcionaban las copias?
Sí. Las copias de logs en servidor y NAS aparecían correctamente.
¿Funcionaban los snapshots?
Sí. Los snapshots del Indexer aparecían operativos tanto en servidor como en NAS.
¿Cuánto histórico de logs puede conservar GHM?
Nuestro servicio puede mantener hasta 400 días de logs de las fuentes integradas.
¿Para qué sirve conservar tanto histórico?
Para investigaciones, auditorías y búsquedas retrospectivas cuando un incidente se descubre tiempo después.
¿Qué sistemas puede monitorizar SIEM Wazuh en empresas?
Dependiendo de la infraestructura, Windows, macOS, Linux, servidores, NAS, firewall, switches, AP, Microsoft 365 y antivirus / Endpoint.
¿Qué son las correlaciones personalizadas?
Son reglas diseñadas para relacionar eventos según las características y riesgos concretos de cada infraestructura.
¿Qué son los indicadores de compromiso?
Son elementos como IP, dominios, hashes o patrones que pueden ayudar a localizar actividad potencialmente relacionada con amenazas.
¿Un indicador de compromiso significa que la empresa ha sido atacada?
No. Un indicador requiere análisis y contexto antes de determinar su relevancia.
¿Qué diferencia existe entre Wazuh y el SOC?
Wazuh centraliza, procesa y correlaciona. Nuestro SOC analiza los eventos y su contexto para determinar cuáles requieren atención.
¿El informe semanal sustituye las alertas inmediatas?
No. Las alertas inmediatas continúan siendo el canal operativo principal. El informe semanal ofrece una visión consolidada del periodo.
¿Cuál es el principal valor de SIEM Wazuh en empresas?
Poder relacionar actividad de diferentes sistemas, detectar comportamientos relevantes y conservar suficiente histórico para investigar qué ocurrió realmente antes, durante y después de una incidencia.
