Una vulnerabilidad WooCommerce Wholesale Lead Capture está siendo explotada activamente contra sitios WordPress.
El fallo, identificado como CVE-2026-27540, permite que un atacante no autenticado pueda subir archivos arbitrarios al servidor afectado. En la práctica, esto puede incluir archivos PHP capaces de funcionar como web shells, lo que abre la puerta a ejecución remota de código y, potencialmente, al control completo del sitio.
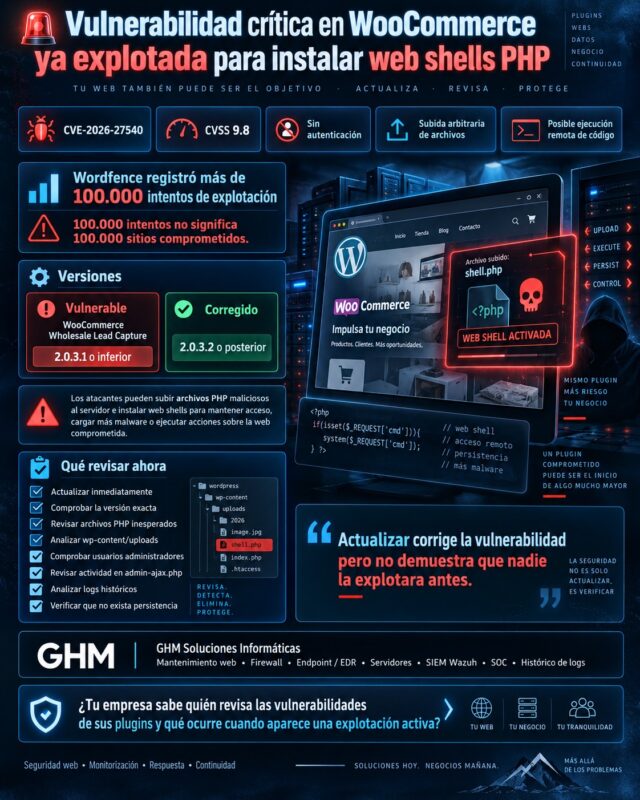
Wordfence clasifica esta vulnerabilidad con una puntuación CVSS 9.8, crítica, y confirma que afecta a todas las versiones del plugin WooCommerce Wholesale Lead Capture hasta la 2.0.3.1 inclusive. La versión corregida es la 2.0.3.2 o posterior.
Además, durante septiembre de 2026 se han documentado campañas de explotación activa. Medios especializados han recogido que Wordfence bloqueó más de 100.000 intentos de explotación relacionados con esta vulnerabilidad y que los atacantes estaban intentando subir shells PHP a sitios vulnerables.
Por tanto, ya no hablamos solo de una vulnerabilidad publicada.
Hablamos de:
vulnerabilidad crítica + parche disponible + explotación real.
¿Qué es la vulnerabilidad WooCommerce Wholesale Lead Capture?
La vulnerabilidad WooCommerce Wholesale Lead Capture es un fallo de subida arbitraria de archivos.
El problema se encuentra en un proceso AJAX del plugin que no valida correctamente el tipo de archivo recibido.
Eso permite que un atacante pueda intentar subir archivos peligrosos, incluidos archivos PHP.
El resultado puede ser especialmente grave porque un archivo PHP cargado en un directorio ejecutable puede permitir al atacante:
- ejecutar comandos;
- desplegar malware;
- modificar archivos;
- crear persistencia;
- acceder a información;
- cargar nuevas herramientas.
Wordfence cataloga CVE-2026-27540 como una vulnerabilidad de tipo Unrestricted Upload of File with Dangerous Type y confirma que puede conducir a ejecución remota de código.
Vulnerabilidad WooCommerce Wholesale Lead Capture: versiones afectadas
Las versiones afectadas son:
WooCommerce Wholesale Lead Capture <= 2.0.3.1
La versión corregida es:
2.0.3.2 o posterior.
Por tanto, la primera comprobación debería ser inmediata:
¿Está instalado este plugin?
Y, si la respuesta es sí:
¿qué versión exacta tiene?
¿Por qué CVE-2026-27540 es crítica?
La gravedad no viene únicamente de la puntuación CVSS.
El verdadero problema es la combinación de varios factores:
- no requiere autenticación;
- permite cargar archivos;
- puede desembocar en ejecución remota;
- ya existe actividad de explotación.
Esto significa que el atacante no necesita necesariamente disponer previamente de:
- usuario de WordPress;
- contraseña;
- acceso al panel.
Por eso el riesgo aumenta de forma considerable.
Vulnerabilidad WooCommerce Wholesale Lead Capture y web shells PHP
Uno de los comportamientos observados en los ataques consiste en intentar cargar archivos PHP que actúan como web shells.
Una web shell es un archivo malicioso que permite interactuar con el servidor a través de la web.
Por ejemplo, puede utilizarse para:
- consultar información del sistema;
- subir otros archivos;
- ejecutar acciones;
- preparar una segunda fase del ataque.
Esto convierte una simple subida de archivo en un posible punto de control remoto del servidor.
¿Qué significa que el ataque sea no autenticado?
Significa que el atacante no necesita iniciar sesión previamente.
Esto es especialmente importante.
Comparemos dos escenarios.
Escenario A
El atacante necesita:
usuario + contraseña
antes de explotar el fallo.
Escenario B
El atacante puede lanzar la petición directamente contra un sitio vulnerable.
La vulnerabilidad WooCommerce Wholesale Lead Capture encaja en el segundo escenario.
Por eso debe priorizarse.
Más de 100.000 intentos de explotación
Wordfence ha reportado una actividad elevada de explotación sobre CVE-2026-27540.
Según los datos publicados, su firewall bloqueó más de 100.000 intentos dirigidos contra esta vulnerabilidad.
Esto no significa:
100.000 sitios comprometidos.
Significa:
100.000 intentos de explotación detectados y bloqueados por esa infraestructura.
La distinción es importante.
Un intento no equivale automáticamente a una intrusión exitosa.
Vulnerabilidad WooCommerce Wholesale Lead Capture: por qué sigue siendo explotada si ya existe parche
Este es uno de los problemas habituales en WordPress.
Una vulnerabilidad puede corregirse, pero muchos sitios permanecen sin actualizar durante semanas o meses.
Las razones son conocidas:
- miedo a romper compatibilidad;
- plugins olvidados;
- mantenimiento deficiente;
- falta de inventario;
- sitios abandonados;
- hosting mal gestionado.
En este caso, la vulnerabilidad fue corregida en febrero de 2026, pero la explotación activa se ha seguido observando meses después.
Por tanto, publicar un parche no elimina automáticamente el riesgo.
WordPress sigue dependiendo de su ecosistema de plugins
WordPress puede estar correctamente actualizado y aun así seguir vulnerable.
¿Por qué?
Porque una instalación depende también de:
- plugins;
- themes;
- PHP;
- servidor;
- base de datos;
- hosting;
- panel;
- extensiones.
Un único plugin vulnerable puede convertirse en el punto de entrada.
Por eso la seguridad de WordPress debe analizarse como un conjunto.
¿Qué debe hacer una empresa si utiliza este plugin?
La recomendación principal es sencilla:
actualizar inmediatamente a 2.0.3.2 o posterior.
Pero cuando ya existe explotación activa, actualizar no debería ser el único paso.
Conviene seguir esta secuencia:
identificar → actualizar → verificar → revisar → investigar
1. Comprobar si el plugin está instalado
En WordPress:
Plugins → Plugins instalados
Buscar:
Wholesale Lead Capture Plugin for WooCommerce
Además, conviene revisar instalaciones antiguas o desactivadas.
Un plugin desactivado puede seguir existiendo en disco.
Y dependiendo de la vulnerabilidad concreta, eliminar componentes innecesarios reduce superficie de ataque.
2. Comprobar versión exacta
Si la versión es:
2.0.3.1 o inferior
la instalación está dentro del rango vulnerable.
Debe actualizarse a:
2.0.3.2 o posterior.
3. No limitarse a pulsar “Actualizar”
Después hay que comprobar:
- versión final;
- funcionamiento del sitio;
- registros;
- archivos recientes.
Porque actualizar corrige la vulnerabilidad.
Pero no demuestra que el sitio no haya sido comprometido anteriormente.
Vulnerabilidad WooCommerce Wholesale Lead Capture: revisar wp-content/uploads
Uno de los puntos prioritarios de revisión es el directorio:
wp-content/uploads
Normalmente este directorio contiene:
- imágenes;
- documentos;
- archivos multimedia.
No debería ser habitual encontrar archivos PHP desconocidos.
Por tanto, conviene buscar:
.phprecientes;- nombres extraños;
- archivos que el equipo no reconoce.
Sin embargo, no recomendamos eliminar archivos automáticamente sin analizar su origen.
Primero hay que determinar si son legítimos.
Revisar admin-ajax.php
También es recomendable analizar peticiones dirigidas a:
/wp-admin/admin-ajax.php
especialmente las relacionadas con la acción vulnerable.
Esto puede ayudar a determinar si el sitio recibió intentos de explotación.
Sin embargo, encontrar una petición no demuestra automáticamente que el ataque tuviera éxito.
Es necesario relacionarla con:
- respuesta HTTP;
- archivos creados;
- actividad posterior;
- logs del servidor.
Revisar archivos modificados recientemente
Una buena investigación debería revisar cambios recientes en:
- plugins;
- themes;
- uploads;
- root de WordPress;
- wp-content;
- archivos PHP.
El objetivo es encontrar modificaciones no explicadas.
Por ejemplo:
archivo nuevo + fecha reciente + ubicación extraña
puede merecer investigación.
Pero siempre con contexto.
Vulnerabilidad WooCommerce Wholesale Lead Capture y persistencia
Si el atacante consigue ejecutar código, puede intentar conservar acceso aunque el plugin sea actualizado.
Por ejemplo:
- crear otro archivo PHP;
- modificar un plugin;
- añadir un usuario administrador;
- alterar tareas programadas;
- modificar código del theme.
Por eso:
parchear no equivale a limpiar.
Revisar usuarios administradores
Una acción recomendable es revisar:
Usuarios → Todos los usuarios
y comprobar especialmente cuentas con rol:
Administrador
Debemos preguntar:
- ¿reconocemos todas?
- ¿cuándo se crearon?
- ¿son necesarias?
Una cuenta desconocida debe investigarse.
Además, este mismo plugin ha tenido otra vulnerabilidad crítica distinta, CVE-2026-27542, que permitía escalada de privilegios no autenticada hasta administrador en versiones hasta 2.0.3.1.
Por tanto, mantener una versión antigua acumula riesgo.
Dos vulnerabilidades críticas en el mismo plugin
Este detalle es especialmente importante.
Wholesale Lead Capture presenta al menos dos CVE críticas en versiones hasta la 2.0.3.1:
CVE-2026-27540
Subida arbitraria de archivos
CVSS:
9.8 según Wordfence
CVE-2026-27542
Escalada de privilegios no autenticada
CVSS:
9.8
Ambas están corregidas en la versión 2.0.3.2.
Por tanto, actualizar no corrige únicamente un problema.
Corrige dos vulnerabilidades críticas conocidas.
El peligro de los plugins premium olvidados
Existe un problema adicional con plugins de pago.
A veces dejan de actualizarse porque:
- caducó la licencia;
- cambió el proveedor;
- nadie conoce la cuenta;
- el desarrollador original ya no trabaja con la empresa.
Entonces aparece una situación peligrosa:
plugin instalado + sin actualizaciones + sin responsable.
Eso es un riesgo operativo y de seguridad.
Vulnerabilidad WooCommerce Wholesale Lead Capture: inventario de plugins
Una empresa debería mantener un inventario mínimo de:
- nombre;
- versión;
- proveedor;
- licencia;
- responsable;
- necesidad real.
Si un plugin ya no se utiliza:
conviene eliminarlo.
No basta con desactivarlo si no existe motivo para conservarlo.
Menos componentes significa:
menos superficie de ataque.
¿Qué puede ocurrir si un atacante toma control del WordPress?
Las consecuencias pueden ser muy diferentes.
Por ejemplo:
- robo de datos;
- modificación de productos;
- redirecciones;
- malware;
- SEO spam;
- phishing;
- creación de administradores;
- robo de credenciales.
En una tienda WooCommerce el impacto puede ser mayor porque existe información comercial y de clientes.
WooCommerce también maneja datos valiosos
Una tienda online puede contener:
- clientes;
- pedidos;
- direcciones;
- facturación;
- productos;
- emails;
- historial de compra.
Por tanto, comprometer WordPress no es únicamente:
“la web ha sido hackeada”.
Puede convertirse en:
un incidente de protección de datos.
Vulnerabilidad WooCommerce Wholesale Lead Capture y RGPD
Si un atacante accede a datos personales, la organización deberá evaluar si existe una brecha de datos.
Eso implica analizar:
- qué información;
- cuántas personas;
- qué acceso;
- qué riesgo;
- qué medidas.
Por tanto, seguridad web y RGPD están conectados.
Una vulnerabilidad de plugin puede terminar convirtiéndose en:
un incidente técnico + un problema de protección de datos.
El hosting también importa
Una buena seguridad WordPress necesita controles en varias capas.
Por ejemplo:
WordPress
plugins
servidor
firewall
hosting
logs
Una instalación alojada en un servidor sin mantenimiento seguirá teniendo riesgo aunque WordPress esté actualizado.
Firewall de aplicaciones web
Un WAF puede ayudar a bloquear determinados patrones de explotación.
De hecho, Wordfence ha reportado el bloqueo de numerosos intentos contra CVE-2026-27540.
Sin embargo:
WAF ≠ sustituto del parche.
La prioridad sigue siendo actualizar.
Un firewall es una capa adicional.
Vulnerabilidad WooCommerce Wholesale Lead Capture: ¿actualizar o desactivar?
Si el plugin es necesario:
actualizar.
Si no puede actualizarse:
desactivar y valorar eliminarlo.
Mantener un componente vulnerable activo mientras “esperamos” aumenta innecesariamente el riesgo.
Backups antes de actualizar
Antes de realizar cambios importantes conviene disponer de una copia.
Sin embargo, existe un matiz.
Si sospechamos que el sitio ya está comprometido:
el backup actual también podría contener malware.
Por eso no debemos asumir que:
backup reciente = backup limpio.
Puede ser necesario buscar una copia anterior al compromiso.
La fecha del ataque puede ser anterior a la detección
Un sitio puede ser comprometido hoy y detectarse semanas después.
Por eso necesitamos responder:
¿cuándo apareció el primer archivo sospechoso?
¿cuándo empezó una conexión anómala?
¿cuándo se creó un usuario?
Sin histórico, resulta difícil saberlo.
SIEM Wazuh para investigar actividad web
Un SIEM Wazuh para empresas puede centralizar eventos de distintas fuentes.
Por ejemplo:
- Linux;
- Windows;
- firewall;
- servidores;
- NAS;
- Microsoft 365;
- Endpoint.
En servidores web podemos relacionar actividad con otros sistemas.
Por ejemplo:
Servidor web → archivo nuevo
↓
Linux → ejecución de proceso
↓
Firewall → conexión saliente
↓
Sistema → nuevo usuario
Ese contexto puede cambiar completamente una alerta.
Nuestro SOC analiza, no el firewall
Conviene diferenciar funciones.
El firewall:
detecta y registra eventos.
Wazuh:
centraliza y correlaciona.
Nuestro SOC:
analiza el contexto.
Por eso no afirmamos automáticamente que:
una alerta = ataque confirmado.
Analizamos:
- origen;
- hora;
- servidor;
- usuario;
- proceso;
- actividad relacionada.
Hasta 400 días de logs
Cuando una vulnerabilidad se descubre meses después de publicarse el parche, el histórico adquiere mucho valor.
En nuestros servicios podemos conservar hasta 400 días de logs de las fuentes integradas.
Eso permite investigar retrospectivamente:
- direcciones IP;
- autenticaciones;
- conexiones;
- procesos;
- cambios.
Porque parchear hoy responde:
“¿seguimos expuestos?”
Pero los logs ayudan a responder:
“¿qué pasó antes?”
Vulnerabilidad WooCommerce Wholesale Lead Capture: una alerta para empresas con WordPress
Muchas empresas ven WordPress como:
“solo la página web”.
Pero si esa web:
- recibe formularios;
- gestiona pedidos;
- almacena clientes;
- procesa datos;
se convierte en un activo empresarial.
Por tanto, debería disponer de:
- mantenimiento;
- actualizaciones;
- copias;
- monitorización;
- seguridad.
Tener una web no es lo mismo que mantenerla
Una web puede funcionar perfectamente:
y seguir vulnerable.
El usuario puede:
- navegar;
- comprar;
- enviar formularios;
mientras el plugin vulnerable permanece expuesto.
Por eso:
“funciona”
no significa:
“es seguro”.
Seguridad WordPress para empresas
En GHM Soluciones Informáticas trabajamos el mantenimiento de entornos web dentro de una estrategia más amplia.
Puede consultar nuestros servicios web y nuestras soluciones de ciberseguridad para empresas.
El objetivo es evitar una gestión basada únicamente en:
“actualizamos cuando algo falla”.
The Events Calendar: otras vulnerabilidades críticas publicadas
La alerta de Wholesale Lead Capture coincide con la publicación de otros fallos críticos en el ecosistema WordPress.
En concreto, se han reportado vulnerabilidades críticas en The Events Calendar, un plugin ampliamente utilizado.
Los fallos identificados como:
CVE-2026-78159
y:
CVE-2026-78006
pueden permitir cadenas de explotación que desemboquen en ejecución remota de código sin autenticación en determinadas configuraciones.
En este caso, la explotación depende de condiciones adicionales relacionadas con comentarios y configuración de eventos.
Por tanto, no debemos asumir que cualquier instalación de The Events Calendar sea automáticamente explotable.
The Events Calendar y ejecución remota
Según la investigación publicada, una de las cadenas puede aprovechar inyección de objetos PHP para alcanzar ejecución de comandos.
La otra puede facilitar una toma de control mediante acciones posteriores sobre una cuenta administrativa.
Esto demuestra nuevamente que:
un plugin aparentemente funcional puede convertirse en una vía hacia el control total del sitio.
Versiones corregidas de The Events Calendar
Los fallos fueron corregidos en ramas específicas del plugin.
Por tanto, los administradores deberían comprobar que utilizan una versión parcheada y revisar las notas del fabricante antes de actualizar.
La recomendación general sigue siendo:
actualizar a la última versión estable compatible.
Vulnerabilidad WooCommerce Wholesale Lead Capture: qué debería revisar una empresa hoy
Podemos resumirlo en diez puntos.
1. Plugin
¿Está instalado Wholesale Lead Capture?
2. Versión
¿Está en 2.0.3.2 o posterior?
3. Usuarios
¿Existen administradores desconocidos?
4. Archivos
¿Hay PHP recientes en uploads?
5. Logs
¿Existen peticiones sospechosas a admin-ajax.php?
6. Cambios
¿Hay archivos modificados sin explicación?
7. Hosting
¿Tenemos logs suficientes?
8. Backup
¿Existe una copia limpia?
9. Plugins
¿Todos siguen siendo necesarios?
10. Mantenimiento
¿Existe alguien responsable de revisar vulnerabilidades?
La ciberseguridad WordPress no termina al actualizar
Actualizar es fundamental.
Sin embargo, la seguridad real incluye:
prevención
detección
investigación
recuperación
Ese enfoque reduce el impacto cuando una vulnerabilidad ya está siendo explotada.
Conclusión: la vulnerabilidad WooCommerce Wholesale Lead Capture requiere actuar
La vulnerabilidad WooCommerce Wholesale Lead Capture CVE-2026-27540 debe considerarse prioritaria.
Afecta a versiones hasta la 2.0.3.1, permite subida arbitraria de archivos sin autenticación y Wordfence la clasifica como crítica con CVSS 9.8. La corrección está disponible desde la versión 2.0.3.2.
Además, durante septiembre de 2026 se ha documentado explotación activa mediante intentos de carga de web shells PHP, y Wordfence ha registrado más de 100.000 intentos de explotación.
Por tanto, recomendamos:
1. comprobar si el plugin está instalado
2. actualizar inmediatamente
3. verificar la versión
4. revisar archivos y usuarios
5. analizar logs históricos
6. valorar si existen evidencias de compromiso
Porque:
actualizar cierra la vulnerabilidad.
Pero:
investigar permite saber si alguien entró antes.
En GHM Soluciones Informáticas combinamos mantenimiento web, ciberseguridad, firewall, servidores, SIEM Wazuh y análisis SOC para mejorar la visibilidad de la infraestructura.
Además, podemos conservar hasta 400 días de histórico de logs en las fuentes integradas.
Porque cuando una vulnerabilidad ya se está explotando, la pregunta no es solamente:
“¿hemos actualizado?”
También es:
“¿sabemos qué ocurrió antes de actualizar?”
📩 Contactar con GHM Soluciones Informáticas
Preguntas frecuentes sobre la vulnerabilidad WooCommerce Wholesale Lead Capture
¿Qué es la vulnerabilidad WooCommerce Wholesale Lead Capture?
Es CVE-2026-27540, una vulnerabilidad de subida arbitraria de archivos que puede permitir a un atacante no autenticado cargar archivos peligrosos en el servidor.
¿Qué versiones están afectadas?
Las versiones hasta la 2.0.3.1 inclusive.
¿Qué versión corrige CVE-2026-27540?
La versión 2.0.3.2 o posterior.
¿La vulnerabilidad WooCommerce Wholesale Lead Capture está siendo explotada?
Sí. Se ha documentado explotación activa y campañas que intentan cargar archivos PHP maliciosos.
¿Qué puntuación tiene?
Wordfence la clasifica con CVSS 9.8, crítica.
¿Hace falta iniciar sesión para explotarla?
No. La vulnerabilidad puede ser explotada por atacantes no autenticados.
¿Qué es una web shell?
Es un archivo que puede proporcionar a un atacante una forma de ejecutar acciones sobre el servidor a través de la web.
¿Actualizar es suficiente?
No siempre. Si existe posibilidad de explotación previa, conviene revisar archivos, usuarios, logs y actividad histórica.
¿Dónde conviene buscar archivos sospechosos?
Entre otros lugares, en wp-content/uploads y en rutas donde aparezcan archivos PHP inesperados.
¿Qué debe revisarse en los logs?
Peticiones sospechosas a WordPress, actividad en admin-ajax.php, cambios de archivos y comportamiento posterior.
¿Existe otra vulnerabilidad crítica en el mismo plugin?
Sí. CVE-2026-27542 permite escalada de privilegios no autenticada hasta administrador en versiones vulnerables.
¿Qué versión corrige también CVE-2026-27542?
La 2.0.3.2 o posterior.
¿Debo eliminar plugins que no utilizo?
Sí, normalmente es recomendable eliminar componentes innecesarios para reducir superficie de ataque.
¿Un WAF sustituye a la actualización?
No. Puede ayudar a bloquear intentos, pero el parche sigue siendo la medida principal.
¿Una copia de seguridad evita el ataque?
No. Ayuda a recuperar, pero no evita una explotación.
¿Puede afectar al RGPD?
Sí, si la intrusión permite acceder a datos personales.
¿Por qué son importantes los logs?
Porque permiten investigar qué ocurrió antes y después de un posible ataque.
¿Qué aporta SIEM Wazuh?
Centraliza eventos y facilita búsquedas y correlaciones entre diferentes sistemas.
¿Qué aporta un SOC?
Nuestro SOC analiza las señales, las correlaciones y el contexto para determinar si requieren actuación.
¿Por qué conservar hasta 400 días de logs?
Porque una vulnerabilidad puede descubrirse meses después y puede ser necesario investigar actividad antigua.
¿Cuál es la recomendación principal?
Actualizar inmediatamente a 2.0.3.2 o superior y revisar si existen evidencias de explotación anterior.
Imagen recomendada: tienda WooCommerce sobre WordPress con alerta de seguridad, archivo PHP malicioso y servidor protegido.
