La brecha de seguridad con agente de IA comunicada recientemente a la Agencia Española de Protección de Datos marca un punto importante para la ciberseguridad en España.
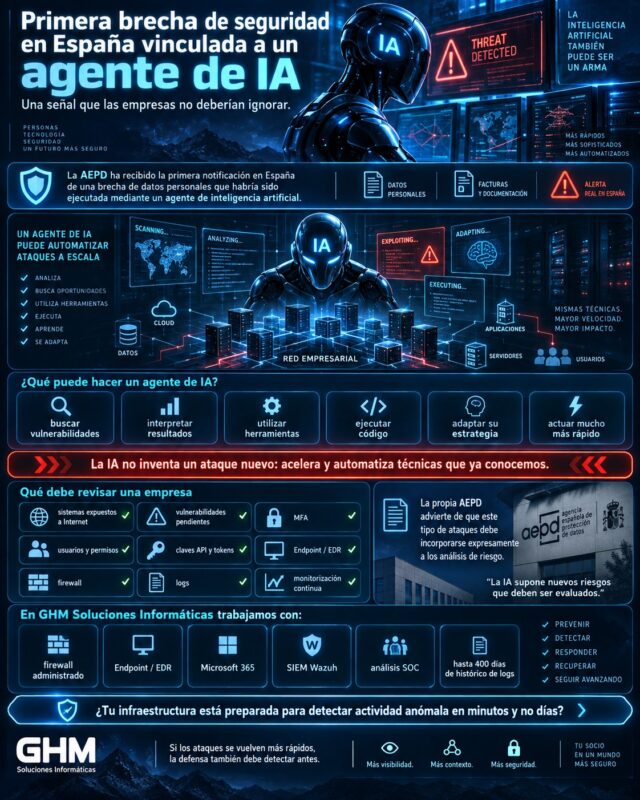
El 14 de septiembre de 2026, la AEPD informó de que había recibido la primera notificación de una brecha de datos personales en la que el incidente habría sido ejecutado mediante un agente de inteligencia artificial que utilizó un conocido modelo de lenguaje. La Agencia recalca que la información procede de la notificación realizada por la organización afectada y todavía debe ser analizada.
Por tanto, conviene mantener una precisión esencial:
no estamos ante una atribución definitiva ni ante la confirmación de que un modelo de IA concreto haya sido comprometido.
Lo relevante es otra cosa:
la automatización mediante agentes de IA empieza a aparecer en incidentes reales de protección de datos.
¿Qué habría ocurrido en esta brecha de seguridad con agente de IA?
Según la información trasladada a la AEPD, el agente habría trabajado de forma autónoma sobre una aplicación de la organización afectada, buscando vulnerabilidades y adaptando su actividad a los resultados obtenidos.
El acceso habría permitido posteriormente modificar datos personales y acceder a facturas, lo que convirtió el incidente en una brecha de datos personales susceptible de notificación. La AEPD define una brecha de datos personales como un incidente que provoque destrucción, pérdida, alteración, comunicación o acceso no autorizado a información personal.
Aquí aparece la diferencia respecto a muchas herramientas tradicionales.
Un script convencional suele ejecutar:
una tarea definida
Un agente de IA puede recibir:
un objetivo
y después decidir:
- qué comprobar;
- qué herramientas utilizar;
- cómo interpretar resultados;
- qué probar a continuación;
- cómo modificar su estrategia.
Eso cambia principalmente:
velocidad + escala + capacidad de adaptación.
La IA no ha inventado una nueva categoría de ataque
Este punto es fundamental para no caer en alarmismo.
La IA no crea desde cero conceptos como:
- explotación de vulnerabilidades;
- robo de credenciales;
- acceso no autorizado;
- escalada de privilegios;
- reconocimiento;
- exfiltración.
Todas esas técnicas ya existían.
Lo que cambia es la capacidad para automatizarlas.
El Centro Criptológico Nacional ya advertía en junio de 2026 que la IA ofensiva está reduciendo la complejidad técnica y favoreciendo campañas más rápidas, automatizadas y a mayor escala, motivo por el que publicó una guía específica de buenas prácticas frente a este nuevo escenario.
Brecha de seguridad con agente de IA: el tiempo de reacción se reduce
Hasta ahora muchas empresas diseñaban sus procedimientos suponiendo que un atacante actuaría manualmente.
Por ejemplo:
descubre un servicio
↓
analiza una vulnerabilidad
↓
prueba una técnica
↓
espera resultados
↓
cambia de estrategia
Con agentes de IA, parte de ese proceso puede automatizarse.
Esto significa que una organización puede disponer de menos tiempo entre:
primer reconocimiento
y:
actividad potencialmente dañina.
El CCN ha subrayado precisamente que la IA ofensiva obliga a reforzar procesos IT y OT, resiliencia, controles básicos y capacidades defensivas capaces de responder a amenazas que operan a gran velocidad.
¿Por qué este caso importa a una pyme?
Porque el atacante no necesita que la empresa tenga:
10.000 empleados
Puede buscar:
- webs;
- VPN;
- servicios publicados;
- aplicaciones sin actualizar;
- credenciales;
- APIs;
- software antiguo.
La automatización permite analizar más objetivos en menos tiempo.
Eso significa que una pequeña organización también puede quedar expuesta si mantiene:
servicios vulnerables + credenciales débiles + poca monitorización.
Un agente de IA puede convertir la superficie de ataque en un problema de velocidad
Imagine una infraestructura con:
- aplicación web;
- VPN;
- Microsoft 365;
- servidor;
- NAS;
- firewall.
Un atacante humano necesita revisar cada elemento.
Un agente puede, dependiendo de sus capacidades y herramientas:
enumerar
consultar
probar
analizar
adaptarse
de forma automatizada.
Por eso el problema no es únicamente:
“¿tenemos alguna vulnerabilidad?”
También:
“¿cuánto tiempo tardaríamos en detectarla si alguien empieza a explotarla?”
El modelo de IA utilizado no tiene por qué estar comprometido
La AEPD realiza una aclaración especialmente importante.
La utilización de un determinado modelo de IA en un incidente no significa que el propio modelo o la infraestructura de su proveedor hayan sido comprometidos, ni que la herramienta haya sido diseñada con fines maliciosos.
Podemos compararlo con una herramienta de administración remota.
Que un atacante utilice una herramienta legítima no convierte automáticamente a su fabricante en responsable del ataque.
Lo importante es:
cómo se utiliza.
IA ofensiva: automatizar técnicas conocidas
Un agente puede ayudar a automatizar tareas como:
- descubrimiento;
- análisis;
- reconocimiento;
- procesamiento de resultados;
- generación de código;
- búsqueda de configuraciones débiles.
Eso reduce parte del trabajo manual.
Y cuando el coste técnico disminuye:
más actores pueden intentar más cosas contra más sistemas.
Por eso la defensa también debe evolucionar.
Ya no basta con reaccionar cuando alguien llama
Una estrategia de seguridad basada únicamente en:
“cuando algo deje de funcionar, nos avisarán”
es cada vez menos adecuada.
Un atacante puede estar:
- leyendo;
- enumerando;
- probando;
- accediendo;
sin provocar inicialmente una caída visible.
Cuando el usuario detecta:
“el servidor no funciona”
la actividad puede llevar horas o días.
Por eso la monitorización adquiere aún más importancia.
Brecha de seguridad con agente de IA y gestión de vulnerabilidades
El primer control sigue siendo muy poco futurista:
actualizar.
Si una aplicación presenta una vulnerabilidad conocida y existe una corrección, mantenerla expuesta aumenta el riesgo.
Por tanto, una estrategia eficaz debería incluir:
- inventario;
- versiones;
- parches;
- priorización;
- comprobación.
No podemos proteger aquello que no sabemos que tenemos.
El inventario se vuelve todavía más importante
Cuando aparece una nueva vulnerabilidad, la primera pregunta debería ser:
¿tenemos ese producto?
Después:
¿qué versión?
y:
¿está expuesto?
Si necesitamos revisar manualmente cada ordenador para descubrirlo:
estamos reaccionando tarde.
Un inventario actualizado permite priorizar.
Prioridad según exposición
No todos los sistemas vulnerables tienen el mismo riesgo.
Podemos tener:
Sistema A
Vulnerable pero aislado.
Sistema B
Vulnerable y publicado en Internet.
Normalmente el segundo merece mayor prioridad.
Por eso la gestión de vulnerabilidades debe considerar:
criticidad + exposición + activo + impacto.
El firewall sigue siendo necesario
El crecimiento de la IA ofensiva no vuelve obsoletos los controles tradicionales.
Todo lo contrario.
Un firewall correctamente administrado puede ayudar a:
- reducir servicios publicados;
- controlar accesos;
- aplicar segmentación;
- generar logs.
Pero un firewall no corrige una vulnerabilidad dentro de una aplicación.
Por eso necesitamos varias capas.
Endpoint / EDR también necesita contexto
Si un atacante consigue ejecutar código, el Endpoint puede aportar señales relacionadas con:
- procesos;
- archivos;
- persistencia;
- comportamiento.
Puede conocer nuestras soluciones de Endpoint y firewall para empresas.
Sin embargo, ninguna tecnología aislada garantiza detener cualquier ataque.
La identidad es uno de los activos más importantes
La AEPD y el CCN ponen especial atención en la seguridad de identidades y credenciales en este nuevo escenario.
Un agente que consigue:
- usuario;
- contraseña;
- token;
- clave API;
puede utilizar ese acceso a gran velocidad.
Por eso debemos controlar:
- MFA;
- privilegios;
- tokens;
- cuentas técnicas;
- service principals;
- claves API.
Una credencial excesivamente privilegiada multiplica el impacto
Imagine una API key que permite:
leer + escribir + borrar
cuando la aplicación solo necesitaba:
leer.
Si alguien la compromete, obtiene permisos innecesarios.
El principio correcto es:
mínimo privilegio.
Cada identidad debería poder realizar únicamente aquello que necesita.
MFA sigue siendo una de las medidas más importantes
La IA puede automatizar muchos procesos.
Pero una contraseña robada sigue siendo una contraseña robada.
MFA añade una barrera adicional.
Es especialmente recomendable en:
- Microsoft 365;
- VPN;
- administradores;
- acceso remoto;
- plataformas cloud.
No elimina todo el riesgo.
Pero reduce ataques basados únicamente en credenciales.
Brecha de seguridad con agente de IA y APIs
Las APIs merecen especial atención.
Muchas empresas utilizan:
- ERP;
- CRM;
- automatizaciones;
- integraciones;
- aplicaciones cloud.
Y las APIs suelen utilizar:
tokens o claves.
Una clave con demasiados permisos puede proporcionar acceso automatizado a grandes cantidades de información.
Por eso debemos controlar:
- permisos;
- rotación;
- almacenamiento;
- uso.
¿Cómo detectar actividad automatizada?
No existe una única señal.
Podemos encontrar patrones como:
- múltiples peticiones;
- acceso a numerosos recursos;
- cambios rápidos;
- secuencias poco habituales;
- actividad desde nueva infraestructura.
Por sí solos pueden no significar un ataque.
Pero relacionados con otros eventos pueden ser relevantes.
Ahí entra el SIEM.
SIEM Wazuh ante ataques más rápidos
Cuando un atacante puede automatizar su comportamiento, resulta todavía más importante automatizar también parte de la defensa.
Un SIEM Wazuh para empresas permite centralizar información procedente de distintas fuentes.
Por ejemplo:
Windows
Linux
macOS
firewall
servidores
NAS
Microsoft 365
antivirus
El objetivo es detectar relaciones.
Un evento aislado puede parecer normal
Imagine:
Firewall → conexión externa.
Después:
Windows → autenticación.
Después:
Microsoft 365 → cambio administrativo.
Individualmente pueden parecer eventos legítimos.
Pero si ocurren:
sobre la misma identidad
desde un origen extraño
dentro de pocos minutos
el contexto cambia.
Eso es precisamente lo que intenta aportar una correlación.
Los atacantes automatizan: la defensa también debe hacerlo
Si el adversario puede probar cientos de acciones rápidamente, depender únicamente de:
una persona leyendo logs manualmente
no escala.
Necesitamos:
reglas + correlaciones + detecciones + automatización
y después:
analistas que contextualicen lo relevante.
No es:
IA contra IA.
Es:
automatización defensiva + supervisión humana.
El SOC sigue siendo fundamental
La AEPD también destaca que la supervisión humana continúa siendo necesaria.
Porque una máquina puede detectar:
actividad anómala
pero todavía necesitamos determinar:
¿es maliciosa?
¿es una tarea administrativa?
¿debemos intervenir?
Nuestro enfoque es:
herramientas detectan
↓
SIEM correlaciona
↓
SOC analiza
Un agente rápido necesita respuestas rápidas
Los procedimientos tradicionales pueden contemplar:
alerta → ticket → revisión mañana
Pero un agente puede realizar cientos de acciones durante ese tiempo.
Por eso debemos definir:
- prioridades;
- escalado;
- alertas críticas;
- contención.
El tiempo forma parte del riesgo.
Bloqueo automático: útil, pero con cuidado
Podemos automatizar determinadas respuestas.
Por ejemplo:
- bloquear una IP;
- deshabilitar una cuenta;
- aislar un endpoint.
Pero una mala automatización también puede generar:
falsos positivos + interrupciones.
Por eso las respuestas automáticas deben diseñarse según:
confianza + impacto + contexto.
El histórico de logs gana valor
Supongamos que hoy conocemos un nuevo patrón utilizado por agentes de IA.
La pregunta inmediata puede ser:
¿lo vimos antes?
Si guardamos únicamente siete días:
la respuesta puede ser imposible.
En nuestros servicios podemos mantener hasta 400 días de histórico de logs de las fuentes integradas.
Eso permite investigaciones retrospectivas.
Parchear protege hacia adelante; los logs permiten mirar hacia atrás
Este concepto es especialmente importante.
Cuando conocemos una vulnerabilidad:
la corregimos hoy.
Pero después debemos preguntarnos:
¿fue explotada ayer?
La actualización no responde.
Los logs pueden ayudar.
RGPD y ataques mediante IA
La AEPD considera que los ataques asistidos o ejecutados mediante IA deben incorporarse expresamente al análisis de riesgos cuando puedan afectar a tratamientos de datos personales.
Esto significa que una organización no debería limitar su evaluación a:
- malware;
- phishing;
- ransomware.
También debe considerar cómo la automatización puede modificar:
probabilidad + velocidad + impacto.
La IA puede cambiar la probabilidad del riesgo
Un ataque técnicamente complicado pero totalmente automatizable puede volverse:
más fácil de repetir.
Eso modifica la evaluación.
No porque la vulnerabilidad sea nueva.
Sino porque cambia:
la capacidad de explotación.
Esto es exactamente lo que una evaluación de riesgos debe contemplar.
ENS e IA ofensiva
El CCN también ha llevado esta preocupación al ámbito del Esquema Nacional de Seguridad.
En julio de 2026 pidió a las entidades sujetas al ENS evaluar su preparación frente a amenazas derivadas de IA ofensiva, destacando su capacidad para incrementar la escala, velocidad, sofisticación y personalización de los ataques.
Por tanto, IA ofensiva ya forma parte de la conversación oficial de ciberseguridad en España.
¿Qué debería revisar una empresa ahora?
Podemos resumirlo en diez puntos.
1. Servicios expuestos
¿Qué tenemos publicado en Internet?
2. Versiones
¿Está todo soportado y actualizado?
3. MFA
¿Los accesos críticos requieren segundo factor?
4. Privilegios
¿Usuarios, APIs y aplicaciones tienen solo los permisos necesarios?
5. Firewall
¿Las reglas siguen siendo necesarias?
6. Endpoint
¿La protección está activa y monitorizada?
7. Logs
¿Estamos registrando actividad?
8. SIEM
¿Podemos correlacionar información?
9. Histórico
¿Podemos investigar meses atrás?
10. Respuesta
¿Sabemos qué hacer si detectamos actividad crítica?
No esperar a tener una “IA atacante” para mejorar la seguridad
La mayor parte de las medidas siguen siendo conocidas.
La IA no invalida:
- MFA;
- parches;
- backups;
- segmentación;
- mínimo privilegio;
- monitorización.
Lo que hace es aumentar la urgencia.
Porque determinadas tareas pueden ejecutarse:
más rápido
más veces
contra más objetivos.
La IA defensiva también tiene potencial
La misma tecnología puede utilizarse para:
- análisis;
- clasificación;
- priorización;
- detección;
- investigación.
El objetivo no debería ser rechazar la IA.
Debería ser gobernarla correctamente.
La tecnología puede ayudar al equipo de seguridad.
Pero las decisiones críticas necesitan controles.
Qué no debemos concluir del caso
La primera notificación recibida por la AEPD no permite afirmar:
“todos los ataques ya los realiza una IA”.
Tampoco:
“la IA mencionada ha sido hackeada”.
Ni:
“el proveedor de ese modelo es responsable”.
La propia AEPD insiste en que se trata de una señal relevante, pero el caso debe ser analizado y no permite extraer por sí solo una tendencia estadística.
Lo que sí podemos concluir
Las capacidades existen.
Los agentes pueden:
planificar + utilizar herramientas + ejecutar acciones + adaptarse.
Y organismos españoles como:
AEPD
y:
CCN
ya están señalando la necesidad de incorporar estas capacidades en la gestión real del riesgo.
Ciberseguridad para empresas en la era de los agentes de IA
En GHM Soluciones Informáticas trabajamos con un enfoque por capas:
🔥 firewall administrado
💻 Endpoint / EDR
🔐 MFA
☁️ Microsoft 365
📊 SIEM Wazuh
🔎 SOC
💾 copias
🗄️ hasta 400 días de logs
Puede consultar nuestras soluciones de ciberseguridad para empresas.
El objetivo es reducir el tiempo entre:
actividad anómala
y:
detección.
Porque cuando los ataques se aceleran:
la visibilidad y la capacidad de respuesta son todavía más importantes.
Conclusión: la primera brecha con agente de IA en España cambia el ritmo de la ciberseguridad
La brecha de seguridad con agente de IA notificada a la AEPD representa una señal importante.
La Agencia ha recibido la primera comunicación en España de un incidente que habría sido ejecutado mediante un agente de inteligencia artificial basado en un conocido modelo de lenguaje. El expediente todavía debe analizarse y no implica que el propio modelo o su proveedor hayan sido comprometidos.
Pero el mensaje para las empresas es claro:
las técnicas no necesariamente son nuevas; la velocidad sí puede serlo.
Un agente puede:
analizar
probar
adaptarse
actuar
a una velocidad difícil de igualar manualmente.
Por eso las empresas deberían reforzar:
gestión de vulnerabilidades + MFA + mínimo privilegio + monitorización + correlación + respuesta.
En GHM Soluciones Informáticas integramos firewall, Endpoint / EDR, Microsoft 365, SIEM Wazuh y análisis SOC para mejorar la visibilidad de la infraestructura y conservar, cuando el servicio lo contempla, hasta 400 días de histórico de logs.
Porque frente a ataques cada vez más automatizados, la pregunta no debería ser únicamente:
“¿tenemos antivirus?”
La pregunta debería ser:
“¿cuánto tardaríamos en detectar que alguien —o algo— está actuando dentro de nuestra infraestructura?”
Contactar con GHM Soluciones Informáticas
Preguntas frecuentes sobre la brecha de seguridad con agente de IA
¿Es la primera brecha de este tipo notificada en España?
La AEPD afirma haber recibido la primera notificación de una brecha de datos personales cuyo incidente habría sido ejecutado mediante un agente de IA.
¿Cuándo lo comunicó la AEPD?
La publicación oficial está fechada el 14 de septiembre de 2026.
¿Está confirmado definitivamente que una IA realizó el ataque?
La AEPD utiliza una formulación prudente: el incidente habría sido ejecutado mediante un agente de IA y la notificación todavía debe analizarse.
¿Se conoce qué modelo se utilizó?
La AEPD únicamente habla de un conocido modelo de lenguaje y no identifica públicamente cuál fue.
¿Fue comprometido el proveedor de la IA?
No existe evidencia publicada de ello. La AEPD aclara que utilizar un modelo en un ataque no implica que el modelo ni la infraestructura de su proveedor hayan sido comprometidos.
¿La IA crea vulnerabilidades nuevas?
No necesariamente. El principal cambio señalado por los organismos españoles es su capacidad para acelerar, automatizar y escalar técnicas ya conocidas.
¿Qué puede hacer un agente de IA?
Dependiendo de sus permisos y herramientas, puede planificar subtareas, consultar información, interpretar resultados, ejecutar acciones y adaptar su comportamiento.
¿Por qué aumenta el riesgo?
Porque puede reducir el tiempo necesario para reconocimiento, pruebas y adaptación frente a un objetivo.
¿Qué recomienda el CCN?
El CCN ha pedido reforzar controles básicos, resiliencia, gestión de vulnerabilidades, identidades y capacidades defensivas frente al uso ofensivo de IA.
¿Las empresas deben incluir la IA ofensiva en su análisis de riesgos?
La AEPD considera que los ataques asistidos o ejecutados mediante IA deben contemplarse expresamente cuando puedan afectar a tratamientos de datos personales.
¿Qué medidas son prioritarias?
MFA, parcheado, mínimo privilegio, gestión de vulnerabilidades, monitorización, logs, SIEM y capacidad de respuesta.
¿Puede un agente utilizar credenciales robadas?
Sí. Si obtiene una identidad, token o clave con permisos suficientes, puede utilizar esos privilegios igual que cualquier otro actor automatizado.
¿Por qué son importantes las claves API?
Porque pueden proporcionar acceso automatizado a aplicaciones y datos. Deben limitarse mediante mínimo privilegio.
¿MFA sigue siendo útil ante ataques con IA?
Sí. La automatización no elimina el valor de un segundo factor de autenticación.
¿Un firewall puede detener estos ataques?
Puede reducir superficie y controlar comunicaciones, pero no sustituye el parcheado, Endpoint, identidad o monitorización.
¿Qué aporta un SIEM?
Centraliza eventos de diferentes fuentes y facilita correlación, búsqueda e investigación.
¿Qué aporta un SOC?
El SOC analiza el contexto de las señales y determina cuáles requieren investigación o actuación.
¿Por qué es importante conservar logs?
Porque puede ser necesario comprobar retrospectivamente si un comportamiento conocido hoy apareció meses atrás.
¿Para qué sirven hasta 400 días de histórico?
Para investigaciones, auditorías, threat hunting y búsquedas retrospectivas sobre las fuentes integradas.
¿Esto significa que todos los ciberataques futuros serán autónomos?
No. Esta primera notificación no permite establecer una tendencia estadística general.
¿Cuál es la principal lección para una pyme?
Que la IA puede acelerar los ataques, pero las defensas fundamentales siguen siendo las mismas: reducir exposición, actualizar, controlar identidades, monitorizar y poder investigar.
