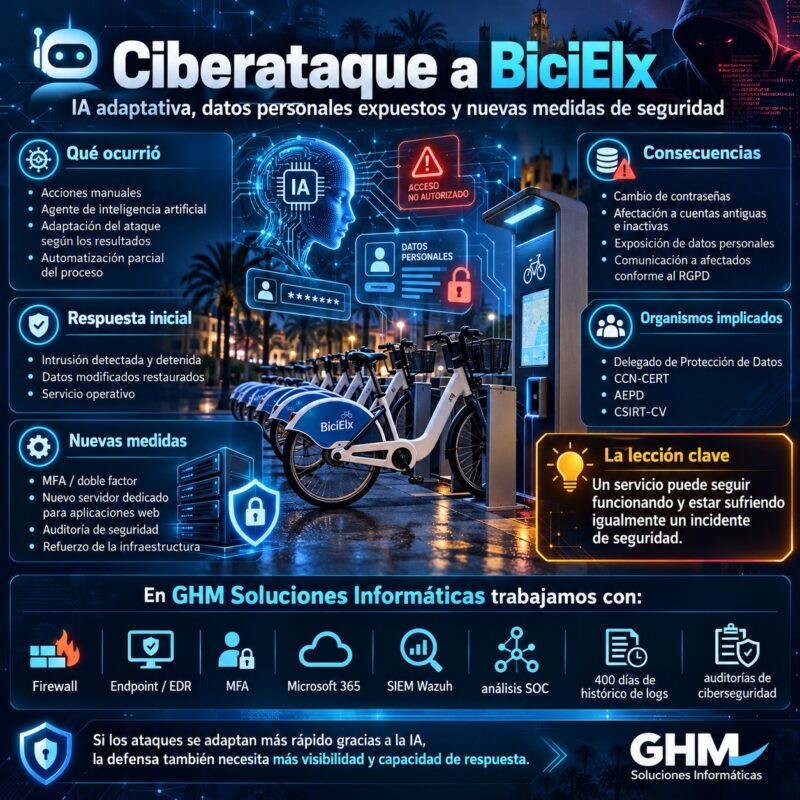
El ciberataque BiciElx ocurrido el pasado 3 de septiembre de 2026 muestra con bastante claridad cómo está evolucionando la ciberdelincuencia: ya no hablamos únicamente de ataques manuales o de herramientas automáticas simples, sino de ofensivas capaces de combinar acciones humanas con agentes de inteligencia artificial que adaptan su comportamiento según los resultados obtenidos.
Según la información facilitada, el ataque afectó a la plataforma de gestión del servicio municipal de préstamo de bicicletas de Elche, gestionado por Pimesa.
La empresa pública sostiene que su equipo de Tecnologías de la Información logró:
- detectar la intrusión;
- contenerla;
- evitar interrupciones del servicio;
- restaurar los datos modificados.
Sin embargo, el incidente sí provocó:
exposición de datos personales.
Por ello, la organización deberá comunicar la brecha a las personas afectadas conforme al artículo 34 del Reglamento General de Protección de Datos.
Ciberataque BiciElx: qué ocurrió exactamente
El incidente se desarrolló en distintas fases.
Según la información publicada, el atacante combinó:
comprobaciones manuales
con:
procesos automatizados mediante un agente de IA.
La particularidad es que ese agente podía:
adaptar sus siguientes acciones en función de lo que iba descubriendo.
Esto supone un cambio relevante frente a muchas automatizaciones tradicionales.
Un script convencional suele seguir:
paso 1 → paso 2 → paso 3.
Un agente puede intentar trabajar de forma más dinámica:
observar → interpretar → decidir → actuar → volver a observar.
Esto aumenta la capacidad de adaptación durante el ataque.
Ciberataque BiciElx: la IA no actuó sola
Conviene evitar un error muy habitual.
El hecho de que se utilizara un agente de inteligencia artificial no significa que:
“la IA decidió atacar por su cuenta”.
La información disponible apunta a un atacante humano que utilizó IA como herramienta de apoyo.
Por tanto, lo correcto es hablar de:
ataque apoyado en inteligencia artificial
y no de:
“IA autónoma atacando una ciudad”.
La responsabilidad sigue estando en la persona que dirige, configura o utiliza la herramienta.
Ciberataque BiciElx: el atacante reconoció su participación
Uno de los elementos más singulares del caso es que, posteriormente, el propio autor se personó en las instalaciones de la empresa municipal.
Según la información publicada:
- reconoció haber realizado el intento de hackeo;
- se ofreció a colaborar;
- entregó documentación relacionada con el incidente.
Posteriormente fue denunciado por Pimesa ante la Policía Nacional y quedó a disposición judicial.
Este hecho no cambia el análisis técnico.
Un acceso no autorizado sigue siendo:
un incidente de seguridad.
Ciberataque BiciElx: el servicio siguió funcionando
Pimesa afirma que el servicio de BiciElx permaneció:
operativo con normalidad.
Esto es importante porque diferencia dos conceptos:
Impacto sobre disponibilidad
No se produjo, según la información pública, una interrupción relevante del servicio.
Impacto sobre confidencialidad e integridad
Sí existió.
Hubo:
- cambios en contraseñas;
- modificaciones de datos;
- exposición de información personal.
Por tanto:
un sistema puede seguir funcionando y estar sufriendo igualmente un incidente de seguridad.
Ciberataque BiciElx: hubo cambios de contraseñas
Durante la ofensiva se produjeron modificaciones en contraseñas.
Según la información publicada, los primeros cambios afectaron principalmente a:
cuentas antiguas e inactivas.
Esto resulta especialmente interesante desde el punto de vista defensivo.
Las cuentas antiguas representan muchas veces:
una superficie de ataque olvidada.
Puede ocurrir que:
- sigan habilitadas;
- tengan permisos antiguos;
- mantengan contraseñas débiles;
- nadie las utilice ni supervise.
Por tanto, una buena gestión de identidades debería incluir:
revisión periódica + desactivación de cuentas innecesarias.
Las cuentas inactivas siguen siendo un riesgo
Una cuenta que nadie usa puede parecer:
irrelevante.
Pero para un atacante puede resultar atractiva precisamente porque:
nadie está pendiente de ella.
Por eso recomendamos revisar:
- usuarios antiguos;
- cuentas de prueba;
- empleados que ya no trabajan;
- credenciales técnicas heredadas;
- cuentas compartidas.
La pregunta debería ser:
¿esta identidad sigue siendo necesaria?
Si la respuesta es no:
debería deshabilitarse o eliminarse según el procedimiento correspondiente.
Ciberataque BiciElx: hubo exposición de datos personales
Aunque el servicio siguió operativo, Pimesa reconoce que el incidente provocó:
exposición de datos personales.
Este punto cambia completamente la importancia del incidente.
Ya no hablamos únicamente de:
un intento técnico de acceso.
Hablamos también de:
una brecha de datos personales.
Por ello entra en juego el RGPD.
¿Qué implica el artículo 34 del RGPD?
El artículo 34 regula la comunicación de una brecha de datos personales a las personas afectadas cuando existe un riesgo elevado para sus derechos y libertades.
La información facilitada indica que Pimesa comunicará el incidente a los afectados conforme a este artículo.
Esto demuestra que la ciberseguridad no termina en:
parar el ataque.
También incluye:
- evaluar alcance;
- identificar datos afectados;
- documentar;
- notificar;
- informar.
Ciberataque BiciElx: organismos informados
Tras detectar el incidente, Pimesa puso los hechos en conocimiento de distintos organismos especializados.
Entre ellos:
- Delegado de Protección de Datos
- CCN-CERT
- AEPD
- CSIRT-CV
Además, se elaboraron informes técnicos para analizar:
- alcance;
- circunstancias;
- medidas adoptadas.
Esta fase es esencial.
Después de contener un incidente hay que responder:
qué ocurrió exactamente.
Ciberataque BiciElx: detectar a tiempo marcó la diferencia
Uno de los elementos más positivos del caso es:
la detección temprana.
Según la empresa, sus técnicos pudieron:
- detectar la intrusión;
- bloquearla;
- restaurar datos;
- mantener operativo el servicio.
Esto refuerza una idea que repetimos con frecuencia:
prevenir no es suficiente.
No existe una tecnología capaz de garantizar que:
nadie entrará nunca.
Por eso necesitamos una segunda capacidad:
detectar rápidamente.
Prevenir y detectar son funciones distintas
Podemos plantearlo así.
Prevención
Busca impedir el acceso.
Por ejemplo:
- firewall;
- MFA;
- actualizaciones;
- Endpoint.
Detección
Busca saber cuándo algo:
ha superado una barrera.
Por ejemplo:
- SIEM;
- logs;
- alertas;
- SOC.
Una estrategia madura necesita:
ambas.
Ciberataque BiciElx e inteligencia artificial
La utilización de un agente de IA es probablemente el elemento más llamativo del incidente.
Pero debemos entender bien qué aporta.
La IA puede ayudar a:
- automatizar pruebas;
- analizar respuestas;
- cambiar estrategia;
- generar comandos;
- adaptar acciones.
Esto puede reducir el tiempo necesario para:
explorar una infraestructura.
Y puede permitir que un atacante mantenga:
más iteraciones en menos tiempo.
La IA acelera técnicas que ya existían
Gran parte del valor ofensivo de la inteligencia artificial no está en inventar:
ataques completamente nuevos.
Está en hacer más eficiente:
- reconocimiento;
- enumeración;
- análisis;
- explotación;
- adaptación.
Por tanto:
ataques conocidos pueden ejecutarse más rápido.
Ese es el verdadero cambio.
Ciberataque BiciElx: un agente puede adaptar su comportamiento
Este tipo de herramientas puede trabajar de forma iterativa.
Por ejemplo:
Paso 1
Prueba una técnica.
Paso 2
Analiza la respuesta.
Paso 3
Descarta una ruta.
Paso 4
Prueba otra.
Paso 5
Ajusta el ataque.
Esto se parece más a:
un proceso de decisión
que a:
un script fijo.
Para los defensores, esto implica que los ataques pueden ser:
menos predecibles.
La IA reduce el coste del atacante
Antes, una campaña compleja podía requerir:
- horas de análisis;
- experiencia;
- especialistas.
La IA puede automatizar parte de ese trabajo.
Esto permite potencialmente:
más objetivos
con:
menos esfuerzo.
Por tanto, también una organización pequeña o municipal puede convertirse en objetivo.
No hace falta ser:
una gran multinacional.
Ciberataque BiciElx: refuerzo de infraestructura
Después del incidente, Pimesa anunció varias medidas.
Entre ellas:
un nuevo servidor dedicado exclusivamente a aplicaciones web corporativas.
Esta medida busca separar determinadas cargas y reforzar:
el aislamiento.
Es una buena práctica.
Una aplicación web expuesta no debería compartir innecesariamente:
- recursos;
- permisos;
- servicios.
Cuanto mayor sea la separación:
menor puede ser el impacto lateral.
Ciberataque BiciElx: segmentar limita el impacto
Imagine:
Servidor A
Aplicación pública.
Servidor B
Base de datos interna.
Servidor C
Administración.
Si todo está:
mezclado en el mismo sistema
una vulnerabilidad puede afectar:
muchas funciones.
Si está:
separado y segmentado
el atacante tiene que superar:
más barreras.
Por tanto:
arquitectura también es seguridad.
Ciberataque BiciElx y doble factor de autenticación
Otra de las medidas anunciadas es:
MFA — autenticación multifactor.
Esta medida es especialmente importante.
Si una contraseña se compromete:
no debería bastar por sí sola.
MFA añade:
una segunda comprobación.
Puede ser:
- aplicación;
- token;
- clave física;
- biometría.
Por tanto:
contraseña robada ≠ acceso automático.
MFA no evita todos los ataques
También debemos matizar.
Existen ataques capaces de:
- robar sesiones;
- engañar al usuario;
- interceptar tokens.
Por eso MFA debe combinarse con:
- Acceso Condicional;
- detección;
- mínimo privilegio;
- monitorización.
No es:
una solución absoluta.
Pero sí:
una de las barreras más efectivas.
Ciberataque BiciElx: también habrá auditoría de seguridad
Pimesa anunció la contratación de:
una auditoría de seguridad.
Esto resulta especialmente importante después de un incidente.
Una auditoría puede ayudar a descubrir:
- configuraciones débiles;
- accesos innecesarios;
- sistemas antiguos;
- vulnerabilidades;
- malas prácticas.
Además, permite validar:
si las medidas implantadas son suficientes.
Una auditoría no debería limitarse a escanear vulnerabilidades
Una buena auditoría debería revisar también:
- identidades;
- permisos;
- red;
- servidores;
- exposición;
- backups;
- logging;
- procedimientos.
Porque una organización puede tener:
todos los parches instalados
y seguir teniendo:
una arquitectura insegura.
Ciberataque BiciElx: logs y trazabilidad
Para saber qué hizo un atacante necesitamos:
evidencia.
Los logs pueden responder:
- quién accedió;
- cuándo;
- desde dónde;
- qué cambió;
- qué usuario utilizó;
- qué acción realizó.
Sin registros:
la investigación se vuelve mucho más difícil.
Por eso la trazabilidad debe formar parte:
del diseño inicial.
Los logs no sirven solo después de un ataque
Los logs también permiten:
detectar durante el ataque.
Por ejemplo:
- cambios de contraseña;
- accesos nuevos;
- acciones administrativas;
- errores;
- modificaciones.
Si estas señales se correlacionan:
podemos detectar patrones.
Ciberataque BiciElx y SIEM Wazuh
Nuestro servicio de SIEM Wazuh para empresas permite centralizar información procedente de distintas fuentes.
Según el entorno:
☁️ Microsoft 365
💻 Windows
🍎 macOS
🐧 Linux
🖥️ servidores
💾 NAS
🔥 firewall
📡 red
🛡️ Endpoint
El objetivo es:
relacionar señales.
Un ataque adaptativo deja rastros en varios sistemas
Imagine una secuencia como:
10:01
Acceso a una aplicación web.
10:04
Cambio de contraseña.
10:07
Nuevo inicio de sesión.
10:12
Modificación administrativa.
10:15
Nueva conexión externa.
Cada sistema puede registrar:
una parte.
El SIEM permite ver:
la secuencia completa.
SIEM centraliza; el SOC analiza
Wazuh puede:
recibir + normalizar + correlacionar + almacenar.
Nuestro SOC:
analiza el contexto.
Porque una modificación de contraseña puede ser:
- legítima;
- soporte técnico;
- recuperación de cuenta;
- ataque.
La herramienta aporta:
el evento.
El SOC aporta:
la interpretación.
Ciberataque BiciElx: hasta 400 días de logs
En nuestros servicios podemos mantener:
hasta 400 días de histórico de logs
de las fuentes integradas.
Esto puede ser especialmente importante cuando un incidente se descubre:
meses después.
Por ejemplo:
¿cuándo empezó realmente?
¿qué hizo el atacante?
¿qué cuentas tocó?
¿hubo otros sistemas?
Sin histórico:
la respuesta puede perderse.
Ciberataque BiciElx y cuentas antiguas
El hecho de que las primeras cuentas afectadas fueran antiguas refuerza otra recomendación:
revisar identidades de forma periódica.
Un proceso adecuado debería incluir:
- altas;
- cambios;
- bajas;
- revisiones.
Cuando una persona deja de necesitar acceso:
el acceso debe retirarse.
Esto parece básico.
Pero es una de las debilidades más comunes.
Las cuentas antiguas son difíciles de vigilar
Una cuenta activa puede tener:
- usuario;
- actividad;
- responsable.
Una cuenta olvidada puede:
seguir existiendo sin dueño claro.
Por eso conviene revisar:
¿quién es responsable de cada identidad?
Y:
¿cuándo se utilizó por última vez?
Ciberataque BiciElx y gestión de contraseñas
Además de MFA, las contraseñas deben cumplir:
- longitud;
- unicidad;
- no reutilización.
Pero debemos evitar:
depender únicamente de la contraseña.
Porque una contraseña puede:
- robarse;
- filtrarse;
- adivinarse;
- reutilizarse.
Por eso una arquitectura moderna utiliza:
identidad en capas.
Ciberataque BiciElx: proteger aplicaciones web
La creación de un servidor dedicado pone el foco en:
las aplicaciones web.
Estas aplicaciones están:
expuestas a Internet.
Por tanto, necesitan especial atención.
Entre las medidas:
- actualizaciones;
- hardening;
- WAF;
- segmentación;
- logs;
- autenticación;
- pruebas.
Una aplicación pública es parte del perímetro
Hace años el perímetro era:
el firewall.
Ahora también lo forman:
- aplicaciones web;
- APIs;
- Microsoft 365;
- VPN;
- servicios cloud.
Por tanto:
la superficie de ataque ha crecido.
La seguridad debe adaptarse.
Ciberataque BiciElx: el servicio público permaneció operativo
La continuidad de BiciElx es relevante.
El servicio funciona:
24 horas al día, 365 días al año.
Por tanto, una interrupción podría afectar directamente a:
usuarios y movilidad.
Que el servicio continuara funcionando demuestra la importancia de:
respuesta rápida.
Pero continuidad no significa ausencia de impacto
Aunque el servicio siguiera operativo:
existió una brecha.
Por eso no debemos medir un incidente únicamente preguntando:
“¿se cayó el servicio?”
También debemos preguntarnos:
- ¿se expusieron datos?
- ¿se modificó información?
- ¿se tocaron cuentas?
- ¿se alteraron permisos?
Confidencialidad, integridad y disponibilidad son:
tres dimensiones diferentes.
Ciberataque BiciElx: la detección temprana limita daños
La capacidad de detectar rápido puede reducir:
dwell time.
Es decir:
el tiempo que el atacante permanece sin ser detectado.
Cuanto menor sea ese tiempo:
menor puede ser el impacto.
Esta es una de las principales razones por las que las empresas necesitan:
monitorización continua.
Ciberataque BiciElx e IA: la defensa también necesita automatización
Si los atacantes utilizan IA para:
acelerar acciones
los defensores también necesitan:
automatizar.
Por ejemplo:
- correlación;
- clasificación;
- detección;
- priorización.
No para eliminar al analista.
Sino para:
reducir ruido.
IA defensiva y analistas humanos
El mejor enfoque probablemente sea:
automatización + criterio humano.
La IA puede revisar:
miles de eventos.
El analista puede decidir:
qué significa realmente.
Eso permite trabajar:
más rápido y con más contexto.
Ciberataque BiciElx: lecciones para una pyme
Una pyme puede extraer varias lecciones.
1. No conservar cuentas antiguas
Revisar identidades.
2. Activar MFA
Especialmente en cuentas críticas.
3. Segmentar servidores
Separar servicios.
4. Auditar
Revisar vulnerabilidades.
5. Centralizar logs
Poder investigar.
6. Monitorizar
Detectar actividad.
7. Tener un plan
Saber qué hacer durante un incidente.
Ciberataque BiciElx: una pyme también puede sufrir ataques adaptativos
La utilización de agentes de IA puede reducir:
el coste del ataque.
Eso significa que escenarios antes reservados para:
objetivos de alto valor
pueden acabar afectando:
a organizaciones más pequeñas.
Por tanto:
“somos demasiado pequeños”
cada vez es menos válido.
Ciberataque BiciElx: la IA cambia velocidad y escala
Podemos resumir el cambio así:
Antes
Atacante humano:
- prueba;
- analiza;
- adapta.
Ahora
Atacante + IA:
- automatiza;
- prueba más;
- analiza más rápido;
- adapta acciones.
El resultado:
más velocidad.
Más velocidad atacante exige más velocidad defensiva
Si el atacante puede actuar en minutos:
una alerta revisada al día siguiente puede llegar tarde.
Por eso las empresas necesitan reducir:
MTTD — Mean Time To Detect
y:
MTTR — Mean Time To Respond.
Es decir:
detectar y responder antes.
Ciberataque BiciElx: monitorización continua
La monitorización continua permite detectar:
- cambios;
- anomalías;
- accesos;
- configuraciones.
No garantiza:
cero incidentes.
Pero aumenta la posibilidad de:
verlos antes.
Y eso puede cambiar completamente:
el impacto final.
Ciberataque BiciElx: protección por capas
Una estrategia empresarial debería combinar:
🔐 MFA
🔥 firewall
💻 Endpoint / EDR
🌐 protección web
📊 SIEM
🔎 SOC
💾 backup
🗄️ logs
👤 mínimo privilegio
Cada capa aborda:
un tipo de riesgo.
Ciberataque BiciElx: no depender de una sola tecnología
No existe:
un producto mágico.
El incidente puede empezar en:
- aplicación web;
- credenciales;
- servidor;
- endpoint.
Por tanto, la protección debe ser:
defensa en profundidad.
Si una barrera falla:
otra debe detectar o limitar.
Ciberataque BiciElx: qué debería revisar hoy una empresa
Podemos empezar con diez preguntas.
¿Tenemos cuentas antiguas habilitadas?
¿Usamos MFA?
¿Las aplicaciones públicas están actualizadas?
¿Los servidores están separados?
¿Tenemos logs?
¿Cuánto tiempo los conservamos?
¿Alguien los revisa?
¿Tenemos Endpoint / EDR?
¿Sabemos qué servicios están expuestos?
¿Tenemos un procedimiento de respuesta?
Si varias respuestas son:
“no sabemos”
ya tenemos una prioridad.
Ciberataque BiciElx: conclusión
El ciberataque BiciElx demuestra que la inteligencia artificial ya está empezando a utilizarse como:
herramienta operativa durante ataques reales.
En este caso, el atacante combinó:
acciones manuales + un agente de IA adaptativo.
El incidente:
- provocó cambios de contraseñas;
- afectó a cuentas antiguas;
- expuso datos personales;
- obligó a activar protocolos de respuesta.
Sin embargo, Pimesa afirma que:
el servicio no se interrumpió.
Después del incidente se anunciaron varias medidas:
🔐 MFA
🖥️ nuevo servidor dedicado
📋 auditoría de seguridad
🔧 refuerzo de infraestructura
Además, se informó a:
- DPD;
- CCN-CERT;
- AEPD;
- CSIRT-CV.
La principal lección no debería ser:
“la IA es peligrosa”.
La lección es:
los ataques se están volviendo más rápidos y adaptativos.
Por eso las empresas necesitan:
prevenir + detectar + investigar + responder.
En GHM Soluciones Informáticas trabajamos con:
🔥 firewall
💻 Endpoint / EDR
🔐 MFA
☁️ Microsoft 365
📊 SIEM Wazuh
🔎 análisis SOC
🗄️ hasta 400 días de logs
📋 auditorías
Puede consultar nuestras soluciones de ciberseguridad para empresas y nuestro servicio de auditoría de ciberseguridad.
Porque si el atacante puede:
adaptarse en tiempo real
la defensa también necesita:
visibilidad en tiempo real.
📩 Contactar con GHM Soluciones Informáticas
Preguntas frecuentes sobre el ciberataque BiciElx
¿Cuándo ocurrió el ciberataque BiciElx?
El incidente se produjo el 3 de septiembre de 2026.
¿Quién gestiona BiciElx?
El servicio está gestionado por la empresa pública municipal Pimesa.
¿Se utilizó inteligencia artificial?
Sí. Según la información publicada, el atacante utilizó un agente de IA para automatizar y adaptar parte de las acciones.
¿La IA actuó por sí sola?
No hay evidencia de ello. El ataque fue dirigido por una persona que utilizó IA como herramienta.
¿Se interrumpió el servicio de BiciElx?
Pimesa afirma que el servicio permaneció operativo con normalidad.
¿Hubo cambios en contraseñas?
Sí. Se produjeron modificaciones, inicialmente en cuentas antiguas e inactivas.
¿Se expusieron datos personales?
Sí. Pimesa reconoce exposición de datos personales.
¿Se notificará a los afectados?
Según la información publicada, sí, conforme al artículo 34 del RGPD.
¿Qué organismos fueron informados?
El DPD, CCN-CERT, AEPD y CSIRT-CV.
¿Qué medidas adoptará Pimesa?
Entre otras, un nuevo servidor para aplicaciones web, MFA y una auditoría de seguridad.
¿Por qué es importante MFA?
Porque evita que una contraseña robada sea suficiente para acceder.
¿Por qué son peligrosas las cuentas antiguas?
Porque pueden quedar activas durante años sin uso ni supervisión.
¿Qué aporta la segmentación?
Limita el impacto si un servidor resulta comprometido.
¿Qué aporta un SIEM?
Centraliza y correlaciona eventos de distintas fuentes.
¿Qué aporta un SOC?
Nuestro SOC analiza los eventos y el contexto para determinar cuáles requieren investigación o actuación.
¿Qué papel tiene la IA en los ciberataques?
Puede ayudar a automatizar, acelerar y adaptar técnicas que ya existían.
¿La IA crea ataques completamente nuevos?
No necesariamente. Muchas veces aumenta la velocidad y escala de técnicas conocidas.
¿Qué deben aprender las pymes de este caso?
Que deben revisar cuentas, MFA, segmentación, logs, monitorización y respuesta a incidentes.
¿Por qué conservar hasta 400 días de logs?
Porque un incidente puede descubrirse meses después y ser necesario reconstruir la actividad histórica.
¿Cuál es la principal lección del ciberataque BiciElx?
Los ataques pueden adaptarse cada vez más rápido gracias a la IA, por lo que las empresas necesitan reducir el tiempo entre intrusión, detección y respuesta.
