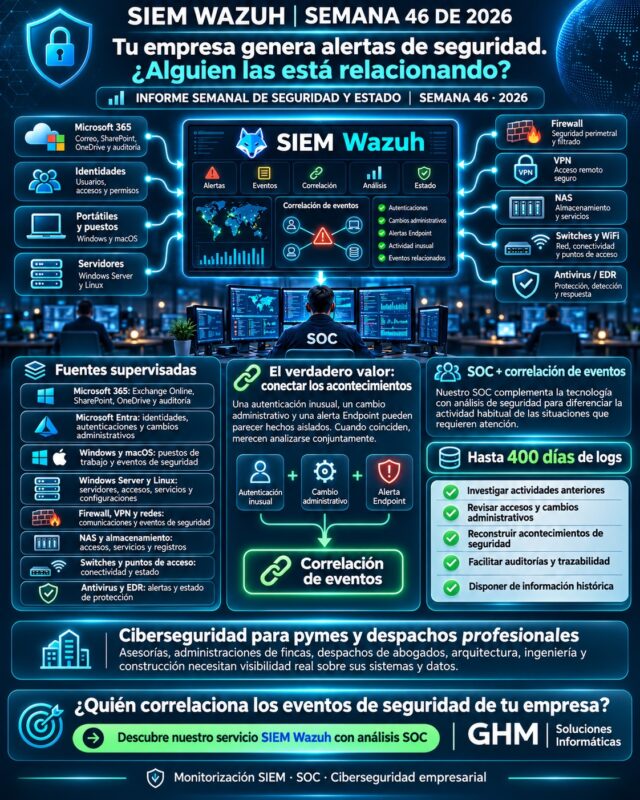
El SIEM Wazuh para empresas permite transformar los registros de Microsoft 365, servidores, ordenadores, firewalls y dispositivos de red en información útil para mejorar la ciberseguridad. Durante la semana 46 de 2026, en GHM Soluciones Informáticas ponemos el foco en una de sus principales ventajas: la correlación de eventos entre diferentes tecnologías y la capacidad de investigar actividades que podrían pasar inadvertidas si cada sistema se supervisara por separado.
Una empresa puede disponer de antivirus, firewall, Microsoft 365, copias de seguridad y servidores correctamente configurados. Sin embargo, eso no significa que alguien esté analizando lo que ocurre entre todas esas herramientas.
Por ejemplo, un inicio de sesión inusual, un cambio administrativo, una alerta de protección Endpoint o una comunicación inesperada del firewall pueden parecer acontecimientos independientes.
Pero ¿qué sucede cuando varios de esos eventos guardan relación?
Ahí es donde una plataforma de monitorización centralizada puede aportar información especialmente valiosa.
En GHM Soluciones Informáticas utilizamos SIEM Wazuh y correlaciones de seguridad personalizadas para ampliar la visibilidad de las infraestructuras empresariales y facilitar el análisis de posibles incidentes.
Además, nuestro servicio contempla la conservación configurable de hasta 400 días de registros de seguridad, según las fuentes integradas y las condiciones de almacenamiento contratadas.
Esto puede resultar útil para investigar accesos anteriores, revisar acontecimientos históricos, realizar auditorías y reconstruir determinadas actividades relacionadas con una incidencia.
La monitorización no consiste simplemente en almacenar millones de eventos. Consiste en comprender qué significan y cuáles requieren atención.
Esta edición de la semana 46 presenta los ámbitos de supervisión, los controles de seguridad y las capacidades de nuestro servicio, sin publicar resultados operativos, información de clientes ni detalles de las infraestructuras monitorizadas.
SIEM Wazuh para empresas: qué analizamos en un informe semanal de seguridad y estado
Un informe semanal de ciberseguridad debería responder a preguntas que resulten útiles para la organización.
Por ejemplo:
- ¿Se están recibiendo correctamente los registros de las fuentes configuradas?
- ¿Existen alertas que requieren revisión?
- ¿Se han producido cambios administrativos relevantes?
- ¿Hay dispositivos o servicios que necesitan seguimiento?
- ¿La plataforma de monitorización está funcionando correctamente?
- ¿Se dispone de información histórica para investigar un incidente?
Estas preguntas permiten abordar tanto la seguridad como determinados aspectos de disponibilidad y continuidad operativa.
SIEM Wazuh para empresas: seguridad y estado en una misma estrategia
En nuestro enfoque de monitorización distinguimos dos ámbitos complementarios.
Supervisión de seguridad: permite analizar registros de accesos, cambios, alertas Endpoint, actividad administrativa y comunicaciones relevantes.
Supervisión del estado: permite revisar, cuando están configuradas las fuentes necesarias, aspectos como disponibilidad, funcionamiento de servicios, salud de agentes y determinados indicadores de rendimiento.
Esta combinación resulta especialmente interesante para las pymes.
Por ejemplo, una alerta de seguridad puede requerir investigación, mientras que un servicio detenido puede afectar a la productividad sin estar relacionado con un ataque.
No todas las incidencias informáticas son ciberataques. La monitorización ayuda a diferenciarlas y a comprender su impacto.
SIEM Wazuh para empresas: las fuentes que pueden integrarse
Nuestro servicio está diseñado para incorporar información procedente de diferentes tecnologías empresariales.
| Ámbito | Información que puede supervisarse |
|---|---|
| Microsoft 365 | Actividad de correo, archivos, colaboración y operaciones administrativas |
| Microsoft Entra | Autenticaciones, identidades y cambios relevantes |
| Microsoft Intune | Estado e inventario de dispositivos mediante integraciones compatibles |
| Windows | Eventos de seguridad, usuarios, servicios y actividad del sistema |
| Windows Server | Autenticaciones, actividad administrativa, servicios y sistemas críticos |
| Linux | Registros del sistema, servicios, accesos y cambios configurados |
| macOS | Eventos, integridad de archivos y actividad del sistema |
| Firewall y VPN | Conexiones, bloqueos y determinados eventos de seguridad |
| NAS | Registros de acceso, servicios y almacenamiento, según capacidades |
| Switches y puntos de acceso | Eventos de red, conexiones y estado de dispositivos compatibles |
| Antivirus y EDR | Alertas, detecciones y estado de la protección cuando existe integración |
| Infraestructura SIEM | Estado de agentes, servicios, recopilación de datos y almacenamiento |
La disponibilidad de cada dato depende de las capacidades de los productos, sus licencias y las integraciones efectivamente configuradas.
El objetivo no es limitar la seguridad a una marca de dispositivos, sino obtener una visión conjunta de la infraestructura tecnológica.
SIEM Wazuh para empresas: correlación de eventos entre Microsoft 365, equipos y redes
La correlación de eventos es uno de los elementos que más valor pueden aportar a una empresa.
Consiste en relacionar diferentes registros para identificar patrones, coincidencias y secuencias que merecen atención.
Además, las reglas pueden adaptarse a la actividad habitual de cada organización.
¿Por qué una alerta aislada puede contar solo una parte de la historia?
Imaginemos tres acontecimientos:
Un usuario registra una autenticación inusual en Microsoft 365.
Poco después, su ordenador genera una alerta relacionada con una actividad que requiere revisión.
Finalmente, el firewall registra comunicaciones inesperadas desde el mismo equipo.
Cada evento, por separado, puede tener una explicación legítima.
Sin embargo, la combinación de los tres puede justificar una investigación más profunda.
Un SIEM correctamente configurado permite relacionar señales cuando sus registros contienen la información necesaria para establecer esa conexión.
Este ejemplo es hipotético y no corresponde a un incidente publicado de nuestra infraestructura.
SIEM Wazuh para empresas: correlación de identidad y Endpoint
La información de identidad ayuda a conocer quién intenta acceder a determinados servicios.
Por su parte, los registros del ordenador pueden aportar detalles sobre actividades locales.
Al combinar ambas fuentes es posible estudiar, por ejemplo:
- Un acceso que necesita verificación adicional.
- Una acción administrativa inesperada.
- Un cambio relevante en el equipo.
- Una alerta de la solución Endpoint.
- Otras actividades disponibles en los registros integrados.
Sin embargo, una coincidencia temporal no demuestra automáticamente que exista un ciberataque.
Por ello, la interpretación requiere contexto.
SIEM Wazuh para empresas: correlación de servidores y dispositivos de red
Los servidores pueden registrar autenticaciones, errores, cambios de configuración y actividades administrativas.
Por su parte, los dispositivos de red pueden aportar información sobre conexiones y comunicaciones.
Cuando estas fuentes se relacionan, puede resultar más sencillo estudiar determinados acontecimientos.
Por ejemplo, un cambio inesperado en un servidor y una conexión de red asociada podrían merecer una revisión conjunta.
SIEM Wazuh para empresas: correlaciones personalizadas
No todas las empresas trabajan de la misma manera.
Una asesoría puede utilizar determinadas aplicaciones de gestión, mientras que un estudio de arquitectura puede depender de sistemas de almacenamiento de proyectos.
Por tanto, las reglas de seguridad deben adaptarse a los sistemas, usuarios y procedimientos de cada negocio.
En GHM Soluciones Informáticas trabajamos con correlaciones personalizadas para priorizar acontecimientos relevantes y reducir alertas que no aportan valor.
SIEM Wazuh para empresas: monitorización de Microsoft 365
Microsoft 365 se ha convertido en una plataforma esencial para muchas pequeñas y medianas empresas.
El correo electrónico, los archivos compartidos, las reuniones y los accesos corporativos forman parte de la actividad diaria.
Por eso, proteger únicamente los ordenadores puede resultar insuficiente.
SIEM Wazuh para empresas: seguridad de Exchange Online
Exchange Online gestiona el correo corporativo de numerosas organizaciones.
Los registros de auditoría disponibles pueden aportar información sobre operaciones relevantes.
Por ejemplo, según el plan y los permisos, pueden revisarse:
- Actividades administrativas.
- Cambios en determinadas reglas de correo.
- Modificaciones de permisos sobre buzones.
- Operaciones registradas relacionadas con usuarios.
- Otros acontecimientos disponibles para auditoría.
Estos datos pueden resultar especialmente útiles cuando se investiga una posible cuenta comprometida.
Sin embargo, un cambio de regla de correo no constituye automáticamente una intrusión.
Puede haber sido realizado legítimamente por un administrador autorizado.
SIEM Wazuh para empresas: Microsoft Entra e identidades digitales
Microsoft Entra proporciona funciones de administración de identidades y acceso.
Su actividad puede incluir información sobre inicios de sesión, usuarios, grupos y operaciones administrativas.
Cuando las fuentes correspondientes están integradas, es posible analizar determinados acontecimientos y relacionarlos con información de otros sistemas.
Además, conviene revisar las cuentas con privilegios elevados y las identidades que ya no resultan necesarias.
La seguridad de las identidades es importante porque muchas aplicaciones dependen de ellas para autorizar el acceso.
SIEM Wazuh para empresas: SharePoint y OneDrive
SharePoint y OneDrive permiten almacenar y compartir documentos empresariales.
Por tanto, determinados cambios de permisos, enlaces de compartición y operaciones sobre archivos pueden resultar relevantes para una investigación.
Además, una empresa debería conocer cómo se aplican sus políticas de acceso externo.
La información de auditoría disponible depende de los servicios, las licencias y las configuraciones de Microsoft 365.
SIEM Wazuh para empresas: Microsoft Teams
Teams forma parte de las herramientas de comunicación y colaboración de numerosas organizaciones.
Determinadas actividades pueden incorporarse al análisis de seguridad cuando se encuentran disponibles en las fuentes de auditoría correspondientes.
Sin embargo, monitorizar Teams no significa que un SIEM lea automáticamente todas las conversaciones privadas ni que inspeccione todo el contenido de las reuniones.
El objetivo es analizar los eventos de auditoría y seguridad a los que se dispone de acceso legítimo.
SIEM Wazuh para empresas: dispositivos administrados con Intune
En una organización, la seguridad de las identidades también está relacionada con los dispositivos desde los que se accede.
Microsoft Intune permite administrar determinados requisitos de seguridad y cumplimiento.
Mediante integraciones compatibles, también puede utilizarse información de inventario y estado de dispositivos como contexto para el análisis.
No obstante, estas capacidades deben configurarse específicamente.
Wazuh no proporciona de forma automática toda la información de Intune sin las conexiones y permisos correspondientes.
Puedes consultar la documentación oficial de Wazuh sobre monitorización de Microsoft 365.
SIEM Wazuh para empresas: monitorización de Windows y Windows Server
Los ordenadores y servidores Windows generan numerosos eventos relacionados con su funcionamiento y seguridad.
Sin embargo, disponer de esos registros no significa que alguien los esté revisando.
SIEM Wazuh para empresas: puestos de trabajo Windows
En los equipos de empleados pueden analizarse determinadas actividades, como:
- Autenticaciones.
- Cambios administrativos.
- Eventos de seguridad del sistema.
- Creación o modificación de archivos seleccionados.
- Actividad de servicios y procesos según la telemetría configurada.
- Información de inventario.
- Vulnerabilidades conocidas del software instalado.
Por ejemplo, una alerta relacionada con la ejecución de comandos o un cambio relevante de configuración puede justificar una comprobación.
Sin embargo, el contexto es importante.
Una operación de mantenimiento autorizada puede generar eventos parecidos a determinadas actividades sospechosas.
SIEM Wazuh para empresas: servidores Windows Server
Los servidores necesitan controles adaptados a su función.
Por ejemplo, un servidor que proporciona autenticación, archivos o aplicaciones empresariales puede registrar acontecimientos relevantes para la seguridad.
Entre ellos se encuentran:
- Accesos y autenticaciones.
- Cambios en cuentas y grupos.
- Operaciones administrativas.
- Servicios con errores.
- Eventos de aplicaciones.
- Modificaciones de configuraciones seleccionadas.
Además, las reglas pueden ajustarse según los servicios y el nivel de criticidad.
La seguridad de los servidores no depende únicamente de tenerlos protegidos, sino también de conocer qué ocurre durante su funcionamiento.
SIEM Wazuh para empresas: seguridad y estado de servidores Linux
Linux está presente en numerosos entornos empresariales.
Por ejemplo, puede utilizarse para aplicaciones, servicios web, bases de datos, plataformas de virtualización y herramientas de infraestructura.
En estos sistemas, la monitorización permite recopilar diferentes registros y acontecimientos.
¿Qué puede supervisarse en Linux?
Dependiendo de la configuración, pueden analizarse:
- Autenticaciones.
- Actividad administrativa.
- Servicios del sistema.
- Cambios en archivos seleccionados.
- Eventos de aplicaciones.
- Inventario de paquetes.
- Vulnerabilidades conocidas.
- Información operativa de determinadas fuentes.
Además, pueden establecerse alertas sobre acontecimientos considerados relevantes para el servidor.
SIEM Wazuh para empresas: integridad de archivos
La monitorización de integridad de archivos, conocida como FIM, permite detectar determinados cambios en rutas previamente configuradas.
Por ejemplo, puede utilizarse para supervisar modificaciones en archivos sensibles.
Sin embargo, una modificación no demuestra por sí sola que alguien haya atacado el equipo.
Puede proceder de una actualización o de una operación administrativa legítima.
La documentación de Wazuh sobre integridad de archivos explica cómo funciona esta capacidad.
SIEM Wazuh para empresas: vulnerabilidades conocidas
Wazuh también dispone de capacidades para relacionar inventarios de software con información de vulnerabilidades conocidas.
Esto puede facilitar la identificación de sistemas y aplicaciones que requieren revisión.
Sin embargo, el resultado depende de la información disponible, de las versiones instaladas y de la cobertura de las fuentes de vulnerabilidades.
La detección de una vulnerabilidad no significa que haya sido explotada ni sustituye la instalación de las correcciones correspondientes.
SIEM Wazuh para empresas: monitorización de equipos macOS
Los equipos macOS también forman parte de las infraestructuras empresariales.
Son habituales, por ejemplo, en estudios de arquitectura, diseño, ingeniería y otros despachos profesionales.
Sin embargo, no deberían quedar fuera de la estrategia de monitorización por utilizar un sistema operativo diferente de Windows.
SIEM Wazuh para empresas: qué información puede aportar macOS
El agente compatible de Wazuh permite recopilar determinados registros y realizar funciones de supervisión.
Por ejemplo:
- Eventos del sistema.
- Actividad disponible de usuarios.
- Información de inventario.
- Cambios en archivos supervisados.
- Evaluaciones de configuración.
- Determinadas alertas sobre vulnerabilidades conocidas.
Además, pueden utilizarse reglas adaptadas al entorno macOS.
SIEM Wazuh para empresas: una visión conjunta de Windows y macOS
Una empresa puede tener puestos Windows para administración y equipos macOS para departamentos técnicos.
Si cada plataforma dispone de una consola independiente, resulta más difícil establecer una visión común.
Por ello, incorporar ambas a una solución SIEM puede facilitar la organización y el análisis de la información.
La plataforma Wazuh admite agentes para Windows, Linux y macOS, entre otros sistemas operativos.
SIEM Wazuh para empresas: firewalls, VPN, NAS y redes corporativas
Una infraestructura empresarial no está formada únicamente por ordenadores.
También incluye dispositivos que proporcionan conectividad, almacenamiento y acceso a los recursos.
Estos elementos pueden generar información relevante para la seguridad.
SIEM Wazuh para empresas: supervisión de firewalls
Los firewalls pueden registrar determinadas conexiones y acontecimientos de seguridad.
Por ejemplo:
- Conexiones permitidas y bloqueadas.
- Eventos relacionados con reglas de seguridad.
- Determinados intentos de acceso.
- Comunicaciones anómalas registradas.
- Acontecimientos asociados a servicios VPN.
El tipo de información depende de las características del firewall y de sus políticas de registro.
Además, un bloqueo registrado por el firewall no significa necesariamente que se haya evitado un ataque confirmado.
Puede tratarse de una comunicación no autorizada por la política de red sin finalidad maliciosa demostrada.
SIEM Wazuh para empresas: monitorización de NAS
Los sistemas NAS almacenan información importante para numerosas pymes.
Según sus capacidades y las integraciones disponibles, pueden proporcionar registros sobre:
- Accesos y autenticaciones.
- Servicios de almacenamiento.
- Errores operativos.
- Cambios administrativos.
- Actividades relevantes del sistema.
Además, pueden incorporarse determinados acontecimientos sobre tareas de copia o almacenamiento.
Sin embargo, Wazuh no sustituye una solución de copias de seguridad ni garantiza la recuperación de datos.
SIEM Wazuh para empresas: switches y puntos de acceso
Los switches y puntos de acceso Wi-Fi también pueden enviar información mediante mecanismos compatibles.
Por ejemplo, determinados dispositivos permiten registrar cambios de estado, errores de conectividad y actuaciones administrativas.
Además, los eventos de red pueden ayudar a contextualizar incidencias que afectan a varios equipos.
SIEM Wazuh para empresas: integrar sin depender del fabricante
La integración de dispositivos puede realizarse mediante:
- Syslog.
- API.
- Agentes compatibles.
- Archivos de registro.
- Otros mecanismos soportados por el equipo o servicio.
No todos los fabricantes ofrecen las mismas capacidades.
Por ello, el alcance debe definirse para cada infraestructura.
La documentación oficial de Wazuh sobre recopilación mediante Syslog explica este modelo de integración.
SIEM Wazuh para empresas: antivirus, EDR y estado de la protección
La protección Endpoint constituye otra fuente importante de información.
Muchas empresas disponen de antivirus o EDR, pero no siempre relacionan sus alertas con otros acontecimientos de seguridad.
SIEM Wazuh para empresas: más allá de detectar malware
Una solución Endpoint puede proporcionar información sobre:
- Determinadas detecciones de amenazas.
- Estado de los componentes de protección.
- Acontecimientos de actualización.
- Errores operativos.
- Cambios en el funcionamiento de servicios de seguridad.
La información disponible depende del producto y de la integración configurada.
¿Por qué importa que una protección deje de funcionar?
Imaginemos que un equipo deja de comunicar correctamente con su solución de protección.
Esto no significa automáticamente que exista una intrusión.
Sin embargo, puede representar una situación que necesita atención técnica.
Además, si aparecen otros acontecimientos relevantes en el mismo dispositivo, el análisis conjunto puede ayudar a determinar qué ha sucedido.
SIEM Wazuh para empresas: protección y monitorización se complementan
Un antivirus o EDR puede identificar y responder a determinados comportamientos maliciosos.
Por su parte, un SIEM permite reunir registros y analizar su relación con otras fuentes.
Por tanto, son soluciones complementarias.
El SIEM no sustituye al antivirus, del mismo modo que el antivirus no reemplaza la supervisión de toda la infraestructura.
SIEM Wazuh para empresas: hasta 400 días de logs para investigar incidentes
Una de las capacidades que queremos destacar en esta edición es la conservación de registros históricos.
En muchas ocasiones, un incidente no se detecta inmediatamente.
Por ejemplo, una organización puede descubrir una configuración inesperada y necesitar averiguar cuándo se modificó.
También puede necesitar revisar actividades anteriores después de identificar una cuenta comprometida.
En esos escenarios, disponer de información histórica puede resultar especialmente útil.
SIEM Wazuh para empresas: qué significa conservar 400 días de logs
En GHM Soluciones Informáticas podemos configurar políticas de almacenamiento y conservación de hasta 400 días de registros, según las fuentes integradas y el servicio contratado.
Esta capacidad permite disponer de un periodo histórico amplio para determinadas investigaciones.
Sin embargo, no significa que todos los registros de todos los sistemas estén disponibles automáticamente.
La conservación depende de que la información haya sido generada, recopilada, transmitida y almacenada correctamente.
SIEM Wazuh para empresas: reconstrucción de incidentes
Imaginemos que una empresa detecta una incidencia relacionada con una cuenta administrativa.
Si existen registros históricos adecuados, podría revisar determinados accesos y cambios anteriores.
Además, puede intentar relacionar esos acontecimientos con información de servidores o dispositivos de red.
Sin embargo, los registros por sí solos no demuestran necesariamente la existencia de una intrusión.
Deben interpretarse dentro de una investigación técnica.
SIEM Wazuh para empresas: auditorías de ciberseguridad
Los históricos también pueden resultar útiles durante una auditoría.
Por ejemplo, pueden ayudar a comprobar:
- Si determinados acontecimientos quedan registrados.
- Qué usuarios realizaron ciertas operaciones.
- Cuándo se produjeron algunos cambios.
- Qué fuentes están integradas.
- Qué registros históricos permanecen disponibles.
- Qué limitaciones existen en la trazabilidad.
Por tanto, disponer de registros organizados puede facilitar las revisiones.
SIEM Wazuh para empresas: RGPD y ENS
La trazabilidad, la protección y la conservación de registros pueden apoyar determinadas necesidades de seguridad y auditoría.
Sin embargo, la retención de 400 días no debe interpretarse como un requisito universal del RGPD o del Esquema Nacional de Seguridad.
Además, implantar Wazuh no certifica automáticamente el cumplimiento del RGPD ni del ENS.
Las políticas de registro y conservación deben adaptarse a la normativa aplicable, la finalidad del tratamiento y los riesgos de cada organización.
SIEM Wazuh para empresas: proteger también los propios registros
El almacenamiento histórico necesita controles adecuados.
Por ejemplo, deben revisarse los permisos, la integridad, la disponibilidad y las políticas de copia.
Además, hay que diferenciar entre registros recopilados, alertas indexadas y copias de seguridad de la plataforma.
Conservar información es importante. Poder encontrarla y utilizarla correctamente durante una investigación es lo que aporta valor.
SIEM Wazuh para empresas: comprobar el estado de la propia plataforma
Una plataforma SIEM también necesita supervisión.
De poco sirve disponer de numerosas integraciones si determinados registros dejan de recibirse y nadie detecta esa pérdida de visibilidad.
Por eso, nuestro enfoque de informes semanales incorpora controles relacionados con el funcionamiento del sistema de monitorización.
SIEM Wazuh para empresas: salud de agentes y fuentes
Es importante comprobar que los agentes y conectores esperados están comunicando.
Además, conviene revisar si existen interrupciones o retrasos en la recopilación.
Sin embargo, la ausencia de eventos no demuestra automáticamente que un sistema esté seguro.
También puede indicar que una fuente no está enviando información correctamente.
SIEM Wazuh para empresas: capacidad y rendimiento
Una plataforma de monitorización necesita recursos suficientes para procesar y almacenar sus datos.
Por ello, pueden revisarse aspectos como:
- Estado de servicios.
- Disponibilidad de componentes.
- Capacidad de almacenamiento.
- Utilización de recursos.
- Funcionamiento de la indexación.
- Comunicación de agentes.
- Integridad de las fuentes de datos.
Estos controles ayudan a mantener la utilidad operativa de la solución.
SIEM Wazuh para empresas: copias y recuperación
Los sistemas de monitorización también pueden necesitar procedimientos de copia y recuperación.
Por ejemplo, es importante proteger las configuraciones y los datos necesarios para restaurar el servicio.
Asimismo, pueden utilizarse instantáneas y otras medidas de respaldo cuando estén configuradas.
Sin embargo, la existencia de copias no garantiza una recuperación satisfactoria si no se comprueban sus procedimientos.
SIEM Wazuh para empresas: seguridad y disponibilidad
La monitorización ayuda a estudiar acontecimientos de seguridad.
Pero también puede proporcionar información útil sobre determinados problemas operativos.
Por tanto, el resumen semanal puede integrar controles de seguridad y estado, manteniendo las diferencias entre ambos.
Una empresa necesita saber si sus sistemas están protegidos, pero también si la propia monitorización continúa funcionando como se espera.
SIEM Wazuh para empresas: qué aporta nuestro análisis SOC
Wazuh es una plataforma de análisis y gestión de eventos de seguridad.
Sin embargo, una herramienta no sustituye automáticamente el criterio necesario para interpretar situaciones complejas.
Por eso, en GHM Soluciones Informáticas complementamos la monitorización con el análisis SOC.
SIEM Wazuh para empresas: priorizar lo importante
Una infraestructura puede generar numerosos registros durante su funcionamiento normal.
Por ejemplo, un usuario puede iniciar sesión, una aplicación puede actualizarse y un firewall puede registrar conexiones habituales.
No todos esos acontecimientos necesitan una investigación.
El objetivo del análisis es identificar qué eventos merecen atención y cuáles corresponden a actividades legítimas.
SIEM Wazuh para empresas: reducir ruido y falsos positivos
Las reglas genéricas pueden generar alertas que no siempre se ajustan a la actividad de una organización.
Por ello, las correlaciones personalizadas permiten tener en cuenta determinados patrones y necesidades específicas.
Sin embargo, no resulta posible eliminar completamente todos los falsos positivos.
Lo importante es mejorar la relevancia de la información analizada.
SIEM Wazuh para empresas: investigación y seguimiento
Cuando existe una situación que requiere atención, el análisis puede contemplar diferentes fuentes disponibles.
Por ejemplo, los registros del puesto, servidor, servicio cloud y firewall.
Después, deben valorarse las evidencias y determinar las actuaciones correspondientes al alcance contratado.
El valor del SOC no consiste en afirmar que todas las alertas son ataques, sino en ayudar a distinguir actividad habitual, anomalías e incidentes que requieren una respuesta.
Los niveles de atención humana, los tiempos de respuesta y las actuaciones ante incidentes se definen según el servicio contratado.
SIEM Wazuh para empresas: el valor de un informe semanal para la dirección
Muchas pymes no disponen de un departamento interno de ciberseguridad.
Además, sus responsables necesitan comprender la situación tecnológica sin revisar manualmente miles de registros.
Por ello, un informe periódico puede servir de puente entre la información técnica y las decisiones empresariales.
¿Qué debería explicar un informe de ciberseguridad?
Un resumen útil debería permitir comprender:
Seguridad: qué tipos de acontecimientos se están revisando y cuáles necesitan seguimiento.
Cobertura: qué sistemas forman parte del servicio y qué fuentes están correctamente integradas.
Estado: qué controles de funcionamiento y disponibilidad se están supervisando.
Trazabilidad: qué información puede utilizarse durante una investigación.
Prioridades: qué actuaciones necesitan valoración técnica o administrativa.
La profundidad del informe debe adaptarse a las necesidades de cada empresa.
SIEM Wazuh para empresas: privacidad de la información monitorizada
Los informes de seguridad pueden contener información sensible.
Por ejemplo, nombres de usuarios, direcciones de red, identificadores de dispositivos y detalles sobre la infraestructura.
Por tanto, no resulta apropiado publicar indiscriminadamente esos datos.
En GHM Soluciones Informáticas mantenemos una distinción entre nuestros informes operativos y las publicaciones divulgativas.
La información técnica de la infraestructura supervisada permanece fuera de este resumen público.
El objetivo de esta edición es explicar el valor de la monitorización, sin revelar los resultados internos que se utilizan para la gestión de seguridad.
SIEM Wazuh para empresas: beneficios para pymes y despachos profesionales
La monitorización SIEM no es exclusiva de grandes corporaciones.
Una pequeña empresa puede depender intensamente del correo electrónico, las aplicaciones de gestión, los servidores y la documentación de sus clientes.
Por tanto, necesita conocer los riesgos asociados a esos recursos.
SIEM Wazuh para empresas: asesorías contables y laborales
Las asesorías trabajan con nóminas, documentación fiscal y datos de clientes.
Además, dependen de aplicaciones empresariales y servicios de correo.
La monitorización puede ayudar a estudiar determinados accesos, actividades administrativas y acontecimientos de los sistemas integrados.
SIEM Wazuh para empresas: administraciones de fincas
Las administraciones de fincas gestionan documentación de comunidades, propietarios y proveedores.
Por ello, pueden beneficiarse de una estrategia que contemple el correo, los servidores, las cuentas y el almacenamiento compartido.
Además, disponer de registros puede facilitar la investigación de determinados acontecimientos relacionados con los sistemas.
SIEM Wazuh para empresas: despachos de abogados
Los despachos jurídicos necesitan preservar la confidencialidad y disponibilidad de su documentación.
La monitorización puede complementar las medidas de protección sobre puestos, servidores y servicios cloud.
Además, conviene revisar los accesos administrativos y los permisos sobre la información.
SIEM Wazuh para empresas: arquitectura, interiorismo e ingeniería
Estos negocios suelen trabajar con proyectos, planos y archivos almacenados en servidores o dispositivos NAS.
Además, pueden disponer de equipos Windows y macOS.
Por tanto, una visión conjunta de dispositivos, almacenamiento y red puede resultar útil para detectar situaciones técnicas que requieren atención.
SIEM Wazuh para empresas: constructoras y trabajadores en movilidad
Las constructoras pueden disponer de diferentes ubicaciones, conexiones remotas y servicios compartidos.
Por ello, la monitorización de accesos, dispositivos y comunicaciones puede complementar su estrategia de seguridad.
SIEM Wazuh para empresas: despachos profesionales desde vivienda
Los profesionales que trabajan desde casa también pueden manejar documentación sensible de clientes.
Además, pueden utilizar redes con dispositivos personales y profesionales.
Por ello, resulta importante proteger los accesos y aplicar controles adaptados a su actividad.
No es el tamaño de la organización lo que determina el valor de sus datos, sino la importancia de esos datos para sus clientes y para la continuidad del negocio.
SIEM Wazuh para empresas: cómo implantamos una monitorización adaptada a cada negocio
Una plataforma SIEM necesita diseñarse según la infraestructura que va a supervisar.
Por eso, la implantación comienza con el conocimiento de los sistemas y servicios utilizados.
1. Análisis de infraestructura
Identificamos las necesidades de monitorización y las fuentes que pueden proporcionar información útil.
Por ejemplo, Microsoft 365, ordenadores, servidores, firewalls, dispositivos de almacenamiento y otros servicios compatibles.
2. Integración de fuentes
Configuramos los mecanismos necesarios para recopilar la información seleccionada.
Dependiendo de la tecnología, pueden utilizarse agentes, Syslog, API u otros mecanismos de registro compatibles.
3. Configuración de reglas
Establecemos reglas y correlaciones adaptadas a la organización.
Además, revisamos su comportamiento para mejorar la relevancia de las alertas.
4. Definición de retención y seguridad del almacenamiento
Determinamos qué registros deben conservarse y durante cuánto tiempo.
Cuando está incluido en el servicio, configuramos políticas de conservación de hasta 400 días.
Además, deben contemplarse las medidas de protección de la información almacenada.
5. Informes y análisis
La información recopilada puede utilizarse para elaborar resúmenes de seguridad y estado.
Además, el análisis SOC permite estudiar acontecimientos que necesitan revisión dentro del alcance contratado.
6. Mejora de la monitorización
Las infraestructuras cambian con el tiempo.
Por ejemplo, pueden incorporarse nuevos ordenadores, servicios cloud o dispositivos de red.
Por tanto, las integraciones y reglas también deben revisarse y ajustarse.
El objetivo no es instalar otra consola, sino construir una capacidad de supervisión útil y adaptada a las necesidades reales de la empresa.
SIEM Wazuh para empresas: por qué combinar prevención, detección y respuesta
Una infraestructura puede disponer de múltiples herramientas de seguridad.
Sin embargo, cada una cumple una función diferente.
Prevención
Incluye medidas como mantener actualizaciones, configurar accesos, limitar permisos y utilizar firewalls.
Además, las soluciones Endpoint pueden ayudar a prevenir o bloquear determinadas amenazas.
Detección y monitorización
Consiste en recopilar información y aplicar reglas para identificar acontecimientos que requieren atención.
Aquí es donde SIEM Wazuh puede aportar una visión centralizada de las fuentes integradas.
Investigación y respuesta
Cuando existe una alerta relevante, es necesario analizar sus evidencias.
Además, pueden requerirse actuaciones para contener una amenaza o corregir una configuración.
La respuesta debe adaptarse a las condiciones concretas del incidente.
Continuidad
También es importante mantener copias de seguridad y procedimientos de recuperación.
Sin embargo, un SIEM no sustituye las copias y una copia no sustituye el análisis de seguridad.
La combinación de estas medidas permite mejorar la preparación empresarial frente a diferentes situaciones.
Conclusión: semana 46 de 2026, más visibilidad y mejores decisiones de seguridad
El SIEM Wazuh para empresas ofrece una forma de relacionar información procedente de diferentes sistemas tecnológicos.
En esta edición de la semana 46 de 2026, destacamos especialmente las ventajas de integrar registros de Microsoft 365, Windows, Windows Server, Linux, macOS, firewalls, VPN, NAS, redes empresariales y soluciones de protección Endpoint.
Además, la correlación personalizada ayuda a analizar acontecimientos que pueden resultar difíciles de interpretar cuando cada plataforma se revisa por separado.
Nuestro servicio incorpora la posibilidad de configurar una conservación histórica de hasta 400 días de logs, dependiendo de las fuentes integradas y del alcance contratado.
Esta información puede facilitar auditorías e investigaciones.
Asimismo, el seguimiento del funcionamiento de la propia plataforma permite comprobar aspectos relacionados con la recopilación de datos, disponibilidad y estado de la monitorización.
Sin embargo, ningún SIEM garantiza la detección de todos los ataques ni sustituye la administración y actualización de los sistemas.
La principal ventaja está en disponer de información organizada, correlacionada y analizada para tomar mejores decisiones de ciberseguridad.
¿Tu empresa tiene herramientas de seguridad, pero nadie relaciona sus alertas?
¿Sabes quién revisa los acontecimientos de Microsoft 365?
¿Se supervisan los accesos administrativos de tus servidores?
¿Puedes conocer si un equipo deja de comunicar su estado de seguridad?
¿Dispones de información histórica para investigar una incidencia?
¿Tienes una visión conjunta de tus ordenadores, servidores, firewall y dispositivos de red?
En GHM Soluciones Informáticas implantamos y gestionamos servicios de monitorización SIEM Wazuh para pequeñas y medianas empresas.
Ayudamos a asesorías, administraciones de fincas, despachos jurídicos, estudios técnicos, constructoras y otras organizaciones a mejorar la visibilidad de su infraestructura.
Convierte los registros de tus sistemas en información útil para proteger tu negocio.
Conoce nuestro servicio de SIEM Wazuh para empresas, correlación de eventos y análisis SOC.
También puedes solicitar una auditoría de ciberseguridad para tu empresa o contactar directamente con GHM Soluciones Informáticas.
Preguntas frecuentes sobre SIEM Wazuh para empresas
¿Qué es SIEM Wazuh para empresas?
Es una solución de monitorización que permite recopilar y analizar registros de diferentes sistemas para identificar acontecimientos relevantes, investigar posibles incidentes y mejorar la visibilidad de la infraestructura.
¿Qué significa SIEM?
SIEM significa Security Information and Event Management, o gestión de información y eventos de seguridad. Estas plataformas centralizan registros y permiten aplicar reglas de análisis.
¿Qué es la correlación de eventos de seguridad?
Consiste en relacionar acontecimientos registrados por diferentes fuentes para estudiar patrones y secuencias de actividad. Esto puede aportar contexto que no aparece al consultar los eventos individualmente.
¿SIEM Wazuh puede monitorizar Microsoft 365?
Sí. Permite integrar determinados registros de auditoría mediante las API disponibles. La cobertura depende de las licencias, permisos, servicios y configuraciones.
¿SIEM Wazuh puede analizar Outlook y Exchange Online?
Puede analizar determinados eventos de auditoría de Exchange Online cuando están disponibles e integrados. No significa que examine automáticamente el contenido de todos los correos.
¿SIEM Wazuh puede monitorizar Microsoft Entra?
Sí, mediante fuentes de auditoría y otras integraciones compatibles. Esto permite incorporar información de identidad y acceso al análisis, dependiendo de los permisos y mecanismos configurados.
¿SIEM Wazuh puede integrarse con Microsoft Intune?
Puede utilizar información de Intune mediante integraciones compatibles y debidamente configuradas. No debe asumirse que todos los datos de Intune están disponibles automáticamente.
¿SIEM Wazuh funciona con Windows Server?
Sí. Puede utilizar agentes compatibles para recopilar determinados eventos y supervisar la seguridad de servidores Windows.
¿SIEM Wazuh puede supervisar Linux?
Sí. Wazuh dispone de agentes compatibles con Linux para recopilar registros, monitorizar determinados cambios y analizar información de seguridad.
¿SIEM Wazuh también monitoriza macOS?
Sí. Dispone de un agente compatible con macOS que proporciona diferentes funciones de recopilación y supervisión.
¿Se puede integrar un firewall con SIEM Wazuh?
Sí, cuando el firewall permite enviar eventos mediante Syslog u otros mecanismos compatibles. La información disponible depende de cada dispositivo y de su configuración.
¿SIEM Wazuh puede monitorizar un NAS?
Puede recibir registros de dispositivos NAS compatibles, según sus capacidades de envío de eventos y las integraciones configuradas.
¿Se pueden incorporar switches y puntos de acceso?
Sí, siempre que los dispositivos proporcionen información mediante mecanismos compatibles. No todos los equipos ofrecen la misma cobertura.
¿Un SIEM sustituye al antivirus o EDR?
No. El SIEM complementa estas herramientas mediante la centralización y análisis de registros. La protección Endpoint sigue teniendo funciones propias.
¿Qué significa conservar 400 días de logs?
Significa disponer de una política de almacenamiento que permita conservar determinados registros durante ese periodo. Su aplicación depende de las fuentes integradas y del servicio contratado.
¿Para qué sirven los logs históricos?
Pueden utilizarse para revisar accesos anteriores, estudiar cambios, investigar determinados acontecimientos y aportar información durante auditorías.
¿SIEM Wazuh ayuda con el RGPD y el ENS?
Puede facilitar la trazabilidad y determinadas tareas de seguridad y auditoría. Sin embargo, utilizar Wazuh no garantiza automáticamente el cumplimiento de ninguna normativa.
¿Qué diferencia hay entre SIEM y SOC?
El SIEM es una plataforma tecnológica que recopila y analiza eventos. El SOC es una función de operaciones de seguridad que puede utilizar esa información para revisar alertas e investigar posibles incidentes.
¿Una pyme necesita un SIEM?
Depende de sus riesgos, infraestructura y necesidades de supervisión. Una pyme que utiliza correo corporativo, servidores, almacenamiento y accesos remotos puede beneficiarse de una monitorización centralizada.
¿Cómo contratar SIEM Wazuh con GHM Soluciones Informáticas?
Puedes contactar con nuestro equipo para revisar los sistemas que deseas monitorizar y definir una propuesta adaptada a tu empresa, incluyendo integraciones, correlaciones, conservación de registros y alcance del análisis SOC.
