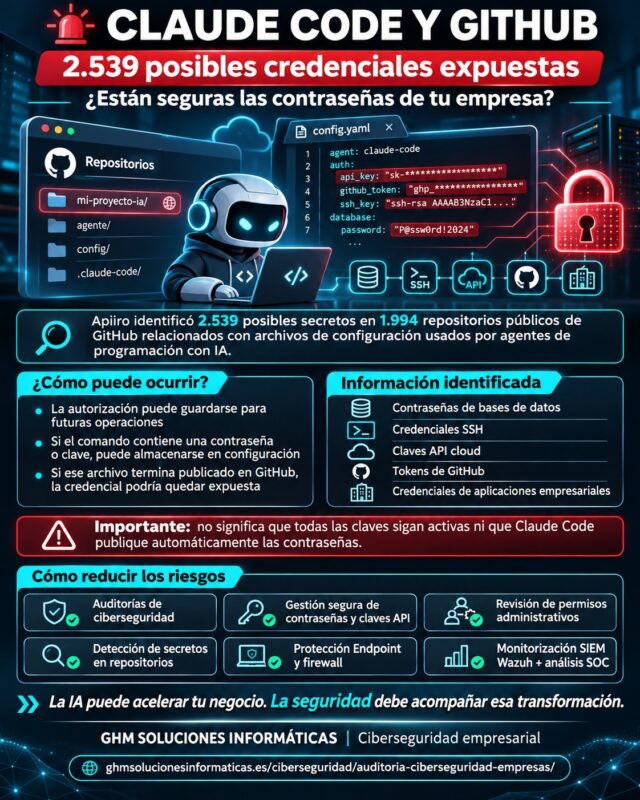
Los secretos filtrados en GitHub por una combinación de permisos persistentes, archivos de configuración y errores de publicación de código han puesto de manifiesto un riesgo emergente de la inteligencia artificial aplicada a la programación. Una investigación de la empresa de ciberseguridad Apiiro identificó 2.539 posibles credenciales expuestas en 1.994 repositorios públicos, incluyendo contraseñas de bases de datos, claves de servicios cloud, tokens de acceso y credenciales de servidores.
El hallazgo, publicado el 5 de noviembre de 2026, está relacionado principalmente con la forma en que Claude Code, la herramienta de desarrollo con inteligencia artificial de Anthropic, almacena determinadas autorizaciones concedidas por los usuarios.
Una opción aparentemente inocente, «Sí, y no vuelvas a preguntar», puede hacer que un comando aprobado se guarde para ejecutarlo posteriormente sin solicitar la misma autorización.
Sin embargo, si ese comando contiene una contraseña o una clave API escrita directamente, el archivo de configuración puede conservar también esa información confidencial.
El riesgo aumenta cuando ese archivo termina incorporándose a un repositorio público de GitHub.
Por tanto, el problema no consiste en que todas las personas que utilizan Claude Code estén siendo atacadas, ni en que GitHub haya sufrido una intrusión.
Lo que demuestra la investigación es que una automatización diseñada para facilitar el trabajo puede terminar exponiendo credenciales empresariales cuando no existen controles adecuados sobre los permisos y los archivos que se publican.
Además, la creciente adopción de agentes de inteligencia artificial en el desarrollo de software hace que esta situación merezca especial atención.
Para una pequeña o mediana empresa, las consecuencias potenciales pueden afectar a servidores, bases de datos, aplicaciones, servicios cloud y documentación de clientes.
En GHM Soluciones Informáticas analizamos qué ha descubierto Apiiro, cómo funciona la exposición de credenciales, qué ha respondido el equipo de Claude Code y qué medidas deben adoptar las organizaciones para utilizar herramientas de IA sin descuidar la seguridad de su información.
Secretos filtrados en GitHub: qué ha descubierto la investigación de Apiiro
Apiiro realizó un análisis de repositorios públicos para comprobar si los archivos de configuración empleados por agentes de programación contenían información confidencial.
Durante los días 1 al 3 de noviembre de 2026, sus investigadores revisaron archivos de Claude Code presentes en GitHub.
Los resultados permitieron identificar un volumen considerable de información potencialmente sensible.
Secretos filtrados en GitHub: cifras confirmadas por Apiiro
La investigación recoge los siguientes resultados:
| Elemento analizado | Resultado |
|---|---|
Copias públicas de .claude/settings.local.json | 104.185 |
| Repositorios que contenían esas copias | 103.617 |
| Archivos locales con posibles secretos | 1.122 |
| Secretos distintos en esos archivos | 1.379 |
| Total ampliado al historial y otros archivos | 2.539 |
| Repositorios públicos del análisis ampliado | 1.994 |
| Organizaciones identificadas entre los afectados | 63 |
Los 2.539 secretos no procedían exclusivamente de la versión actual del archivo local.
La cifra ampliada incluye información encontrada en versiones históricas, archivos compartidos y otros documentos generados o utilizados durante el trabajo con agentes de IA.
Puedes consultar el informe original de Apiiro sobre secretos expuestos por agentes de programación.
Secretos filtrados en GitHub: qué significa realmente la cifra de 2.539
La investigación utilizó criterios técnicos para identificar valores que tenían apariencia de credenciales reales.
Por ejemplo, se buscaron claves con formatos reconocibles de proveedores tecnológicos y determinadas contraseñas asociadas a servicios accesibles públicamente.
Sin embargo, Apiiro no intentó utilizar las credenciales encontradas para comprobar si seguían funcionando.
Por tanto, no puede afirmarse que las 2.539 claves permitieran acceder efectivamente a sus respectivos servicios.
La exposición de una credencial potencialmente válida ya representa un riesgo, aunque posteriormente resulte estar caducada o revocada.
Secretos filtrados en GitHub: qué tipos de credenciales aparecieron
Entre los 1.379 secretos encontrados en los archivos de configuración local se identificaron:
- 379 contraseñas de bases de datos.
- 122 claves de servicio de Supabase.
- 43 credenciales SSH relacionadas con servidores.
- 23 claves de AWS.
- 42 tokens vinculados a GitHub, GitLab y npm.
- Otras claves API y credenciales utilizadas por servicios empresariales.
Además, algunas organizaciones tenían expuestos valores asociados a aplicaciones de producción.
Estos resultados muestran que el problema no se limitaba a contraseñas utilizadas durante pruebas sin importancia.
Determinadas credenciales podían corresponder a sistemas que proporcionan servicios reales a empresas y usuarios.
Secretos filtrados en GitHub: cómo funciona la opción «Sí, y no vuelvas a preguntar»
Claude Code es una herramienta que permite utilizar inteligencia artificial para trabajar con código y ejecutar determinadas tareas de desarrollo.
Por ejemplo, puede ayudar a modificar aplicaciones, comprobar errores y realizar operaciones autorizadas mediante herramientas del sistema.
Sin embargo, ciertas operaciones necesitan permisos.
Secretos filtrados en GitHub: por qué Claude Code solicita autorizaciones
Cuando un agente necesita ejecutar determinados comandos, puede solicitar la aprobación del desarrollador.
El usuario revisa la operación y decide si permite su ejecución.
Además, Claude Code dispone de mecanismos para recordar determinadas autorizaciones.
Esto puede resultar útil en tareas repetitivas.
El problema aparece cuando una autorización contiene información que no debería almacenarse en una regla de permisos.
Secretos filtrados en GitHub: qué se guarda al aprobar un comando
La opción «Sí, y no vuelvas a preguntar» puede registrar una regla de autorización en el archivo:
.claude/settings.local.json
Este archivo forma parte de la configuración local del proyecto.
En determinados casos, la regla contiene el comando aprobado.
Por tanto, si el comando incorpora una contraseña escrita literalmente, la configuración puede conservar esa contraseña.
Secretos filtrados en GitHub: un ejemplo fácil de entender
Imaginemos que una empresa utiliza una aplicación conectada a una base de datos.
Un desarrollador pide al agente de IA que compruebe si la conexión funciona.
Para ello, se utiliza un comando que incluye los datos necesarios para acceder.
Si la contraseña aparece escrita directamente dentro del comando y el usuario autoriza su ejecución de forma persistente, esa información puede permanecer registrada.
Posteriormente, si el archivo de configuración se publica accidentalmente, un tercero podría encontrarla.
La secuencia peligrosa es sencilla: autorización persistente, almacenamiento de una credencial y publicación involuntaria del archivo.
No todos los permisos provocan esta situación.
El riesgo depende del contenido del comando y de cómo se gestionen los archivos del proyecto.
Secretos filtrados en GitHub: por qué un archivo local terminó siendo público
Una cuestión importante de la investigación es que el archivo afectado estaba pensado para permanecer en el ordenador del desarrollador.
De hecho, la documentación oficial de Claude Code establece diferencias entre configuraciones compartidas y configuraciones locales.
Secretos filtrados en GitHub: la diferencia entre dos archivos
Claude Code utiliza, entre otras ubicaciones, estos archivos:
.claude/settings.json
Es un archivo de configuración del proyecto que puede compartirse con otros miembros del equipo.
.claude/settings.local.json
Se utiliza para preferencias y autorizaciones locales que no deberían compartirse mediante el repositorio.
El riesgo consiste en que determinados archivos locales pueden acabar incorporándose al control de versiones.
Secretos filtrados en GitHub: ¿Claude Code publica automáticamente las contraseñas?
No.
La investigación no demuestra que Claude Code envíe automáticamente todas las contraseñas a GitHub.
El mecanismo estudiado requiere que el archivo de configuración termine incorporado a un repositorio.
Además, Anthropic explica que Claude Code intenta excluirlo del control de versiones cuando lo crea dentro de un repositorio Git.
Sin embargo, existen situaciones en las que esa protección no resulta suficiente.
Por ejemplo, un archivo puede haberse creado manualmente, estar previamente bajo seguimiento de Git o formar parte de un proyecto compartido con otros equipos.
Secretos filtrados en GitHub: el problema del archivo .gitignore
Git permite excluir determinados archivos para evitar su publicación accidental.
Habitualmente, esto se realiza mediante un archivo denominado .gitignore.
Sin embargo, las exclusiones configuradas únicamente en el ordenador de un desarrollador no se comparten necesariamente con sus compañeros.
Además, añadir un archivo a .gitignore no elimina automáticamente su seguimiento si ya estaba incorporado al repositorio.
Por tanto, una empresa necesita revisar tanto sus reglas de exclusión como los archivos que realmente están siendo publicados.
La documentación oficial de configuración de Claude Code explica estas diferencias y el tratamiento de los archivos locales.
Secretos filtrados en GitHub: por qué borrar el archivo no resuelve todo el problema
Una de las enseñanzas más importantes del caso está relacionada con el historial de Git.
Cuando un archivo se incorpora a un repositorio, sus versiones anteriores pueden permanecer disponibles.
Por tanto, eliminarlo de la versión actual no garantiza que haya desaparecido de todas partes.
Secretos filtrados en GitHub: credenciales conservadas en versiones anteriores
Apiiro identificó 734 secretos en versiones históricas de archivos que ya no aparecían en su versión actual.
Esto significa que determinadas credenciales seguían presentes en el historial del repositorio.
Además, pueden existir copias anteriores en los ordenadores de otros colaboradores.
Secretos filtrados en GitHub: repositorios duplicados y forks
GitHub permite crear copias de un repositorio mediante forks.
Estas copias pueden conservar archivos y versiones antiguas.
Por tanto, una credencial publicada podría continuar accesible aunque el repositorio original haya sido modificado posteriormente.
Secretos filtrados en GitHub: por qué hay que cambiar las claves
Si una contraseña o un token ha quedado expuesto, la prioridad es impedir que continúe utilizándose.
Por ello, debe revocarse o sustituirse según corresponda.
La limpieza de los archivos también es importante, pero no reemplaza la rotación de las credenciales.
GitHub lo explica en su documentación oficial para retirar información sensible de un repositorio.
Una contraseña publicada debe considerarse potencialmente comprometida hasta que se haya evaluado el incidente y aplicado las medidas necesarias.
Secretos filtrados en GitHub: qué ha respondido Anthropic
Después de publicarse la investigación, Boris Cherny, responsable de Claude Code en Anthropic, intervino en una conversación de Hacker News.
Su respuesta se produjo el 7 de noviembre de 2026, y Apiiro incorporó posteriormente una actualización a su informe.
Secretos filtrados en GitHub: qué reconoció el equipo de Claude Code
Cherny explicó que Claude Code no había incorporado históricamente una eliminación automática de secretos en este mecanismo de almacenamiento.
Además, señaló que el equipo estaba estudiando medidas para reducir el riesgo.
Entre las posibilidades mencionadas figuraban mejoras en el modo automático y funciones básicas de detección de información sensible.
Sin embargo, estas iniciativas se presentaron como propuestas en evaluación.
No debe afirmarse que todas estas protecciones ya estuvieran implementadas por el simple hecho de haberse anunciado su estudio.
Secretos filtrados en GitHub: la posición de Anthropic sobre los archivos locales
Cherny también señaló que Claude Code excluye automáticamente el archivo local del control de versiones cuando lo crea en las condiciones previstas.
Desde esa perspectiva, consideró que las publicaciones observadas estaban relacionadas con situaciones en las que el archivo había sido creado o incorporado manualmente.
Sin embargo, Apiiro documentó escenarios adicionales relacionados con archivos previamente seguidos por Git y configuraciones compartidas.
Ambas posiciones coinciden en la necesidad de evitar que las credenciales lleguen a repositorios públicos.
Secretos filtrados en GitHub: qué medidas recomendó Cherny
Entre sus recomendaciones figuraban:
- Utilizar el modo automático de permisos cuando resulte adecuado.
- Activar las funciones de detección de secretos de GitHub u otras plataformas.
- Revisar las autorizaciones y evitar configuraciones que expongan información sensible.
Sin embargo, el modo automático no debe interpretarse como una garantía absoluta frente a todas las filtraciones.
El propio debate reconoció que determinadas circunstancias podían requerir mejoras adicionales.
La respuesta puede consultarse en la conversación de Hacker News sobre Claude Code y las credenciales expuestas.
Secretos filtrados en GitHub: el papel del vibe coding y los agentes de IA
El uso de inteligencia artificial para crear software está creciendo rápidamente.
Una de sus modalidades más conocidas es el vibe coding, en la que el usuario describe lo que necesita y la IA genera o modifica parte del código.
Además, existen agentes capaces de ejecutar tareas y trabajar con diferentes herramientas.
Secretos filtrados en GitHub: qué ha cambiado en el desarrollo de aplicaciones
Los agentes permiten automatizar operaciones que antes realizaba manualmente un programador.
Por ejemplo, pueden crear archivos, comprobar aplicaciones y preparar modificaciones.
Sin embargo, también pueden introducir cambios no deseados cuando no existen revisiones apropiadas.
Por tanto, la productividad debe acompañarse de mecanismos de control.
Secretos filtrados en GitHub: las cifras de Octoverse 2026
Según el informe Octoverse 2026 de GitHub, durante los doce meses finalizados el 30 de septiembre de 2026 se registraron:
- 17.900 millones de operaciones push.
- 34.300 millones de commits.
- 1.300 millones de pull requests fusionadas.
Además, en septiembre de 2026, más del 40 % de las pull requests comenzaron con una primera propuesta generada por un agente de IA, frente al 17 % de marzo.
Estos datos muestran la importancia creciente de la automatización.
Sin embargo, no significan que el 40 % de los proyectos de GitHub tengan problemas de seguridad ni que los agentes sean responsables de todas las filtraciones.
Secretos filtrados en GitHub: automatizar no significa dejar de supervisar
La velocidad de desarrollo puede aumentar cuando se utilizan agentes.
Pero una empresa sigue necesitando revisar qué información utiliza la herramienta, qué operaciones autoriza y qué archivos termina compartiendo.
Además, los proyectos de software deben contar con procedimientos adecuados de publicación y control de cambios.
La inteligencia artificial puede ayudar a programar más rápido, pero no elimina la responsabilidad de proteger las credenciales y los datos de una organización.
Secretos filtrados en GitHub: riesgos reales para las empresas
Una credencial expuesta no equivale automáticamente a una intrusión.
Sin embargo, si continúa siendo válida y dispone de permisos relevantes, podría facilitar accesos no autorizados.
Las consecuencias dependen del servicio, los permisos y los controles existentes.
Secretos filtrados en GitHub: contraseñas de bases de datos
Las bases de datos pueden almacenar información de clientes, operaciones y aplicaciones empresariales.
Si una contraseña permite acceder a ellas desde ubicaciones no autorizadas, podrían producirse consultas, modificaciones o extracciones de información.
No obstante, también intervienen otros factores, como las restricciones de red, los permisos y las políticas de autenticación.
Secretos filtrados en GitHub: claves de servidores SSH
SSH es una tecnología utilizada para administrar servidores de forma remota.
Una credencial expuesta podría facilitar intentos de acceso a determinadas máquinas.
Sin embargo, el resultado dependerá de si el servidor acepta la credencial y de las restricciones configuradas.
Por tanto, conviene evitar accesos administrativos innecesariamente expuestos a Internet.
Secretos filtrados en GitHub: tokens de servicios cloud
Una clave API permite que determinados programas y servicios interactúen entre sí.
Por ejemplo, una aplicación puede utilizar tokens para acceder a una plataforma cloud o automatizar tareas.
Si un tercero consigue una clave válida, podría realizar determinadas operaciones dentro de los permisos concedidos.
En algunos servicios, esto puede provocar consumo no autorizado de recursos y costes económicos.
Secretos filtrados en GitHub: credenciales de aplicaciones empresariales
Una empresa puede utilizar aplicaciones desarrolladas internamente o soluciones personalizadas por proveedores externos.
En estos entornos, la exposición de claves puede afectar a integraciones, bases de datos y servicios asociados.
Por tanto, la organización debe conocer quién administra esas credenciales y cómo se almacenan.
Secretos filtrados en GitHub: qué empresas deberían prestar atención
Aunque la noticia se refiere a herramientas de programación, sus consecuencias potenciales no se limitan a empresas tecnológicas.
Muchas organizaciones utilizan aplicaciones conectadas a bases de datos o servicios cloud.
Además, pueden contratar desarrollos personalizados a proveedores externos.
Secretos filtrados en GitHub: asesorías contables y laborales
Las asesorías gestionan datos fiscales, laborales y económicos.
Si utilizan aplicaciones desarrolladas a medida, conviene conocer cómo se protegen las claves que permiten acceder a su información.
Además, deben existir criterios sobre el acceso de proveedores y administradores.
Secretos filtrados en GitHub: administraciones de fincas
Las administraciones de fincas trabajan con plataformas que almacenan documentación y datos de propietarios.
Por tanto, las integraciones y aplicaciones externas necesitan permisos adecuados.
Además, conviene revisar quién conserva las credenciales técnicas de esos servicios.
Secretos filtrados en GitHub: despachos de abogados
Los despachos jurídicos pueden utilizar herramientas especializadas y almacenamiento cloud.
Una exposición de credenciales podría afectar a determinados servicios que procesan documentación confidencial.
Por ello, es importante revisar la seguridad de los desarrollos personalizados y de sus integraciones.
Secretos filtrados en GitHub: arquitectura, ingeniería y constructoras
Estos sectores utilizan aplicaciones para proyectos, presupuestos, documentación y trabajo colaborativo.
Además, pueden desarrollar portales para clientes o conectar diferentes herramientas empresariales.
Por tanto, deben proteger las claves utilizadas por esas aplicaciones y los servicios donde se ejecutan.
Secretos filtrados en GitHub: profesionales y empresas que desarrollan con IA
Los estudios de desarrollo, proveedores tecnológicos y profesionales independientes pueden utilizar asistentes de programación para acelerar sus proyectos.
En estos casos, conviene establecer procedimientos de revisión antes de publicar código.
Aunque tu empresa no programe directamente, resulta importante que los proveedores que desarrollan y mantienen tus aplicaciones protejan adecuadamente las credenciales utilizadas.
Secretos filtrados en GitHub: ocho medidas para evitar fugas de contraseñas y claves API
La investigación permite establecer recomendaciones prácticas para empresas y profesionales que utilizan agentes de programación.
El objetivo no es dejar de utilizar inteligencia artificial, sino hacerlo con controles apropiados.
1. Secretos filtrados en GitHub: no incluir contraseñas directamente en comandos
Siempre que sea posible, conviene evitar que una contraseña aparezca escrita literalmente dentro de una instrucción.
En su lugar, pueden utilizarse mecanismos seguros de gestión de secretos y referencias a variables apropiadas.
Esto ayuda a reducir la exposición en archivos, registros y configuraciones.
2. Secretos filtrados en GitHub: revisar los permisos persistentes
Las autorizaciones concedidas a los agentes deben revisarse.
Además, conviene retirar reglas que ya no sean necesarias.
Por ejemplo, una operación administrativa excepcional no tiene por qué permanecer autorizada indefinidamente.
3. Secretos filtrados en GitHub: excluir archivos locales del repositorio
El archivo .claude/settings.local.json debe permanecer fuera del control de versiones.
Además, las empresas deberían incorporar reglas de exclusión apropiadas a las plantillas de sus proyectos.
Sin embargo, si el archivo ya estaba publicado, la exclusión no elimina automáticamente las versiones anteriores.
4. Secretos filtrados en GitHub: activar la detección de credenciales
GitHub ofrece funciones de detección de secretos y protección frente a determinadas publicaciones accidentales.
Las capacidades disponibles dependen del tipo de repositorio, la configuración y el plan correspondiente.
Por ello, las empresas deben comprobar qué protecciones tienen realmente activadas.
Puedes consultar las funciones oficiales de GitHub Secret Scanning.
5. Secretos filtrados en GitHub: revisar los cambios antes de publicarlos
Antes de incorporar modificaciones al repositorio, conviene revisar qué archivos se han añadido.
Además, deben comprobarse los cambios propuestos por los agentes.
La revisión debería prestar especial atención a configuraciones, registros y archivos que puedan contener credenciales.
6. Secretos filtrados en GitHub: utilizar credenciales con permisos limitados
Las claves API y cuentas de servicio deberían disponer únicamente de las capacidades necesarias.
Además, cuando la tecnología lo permita, conviene aplicar restricciones adicionales.
De esta forma, una posible exposición puede tener consecuencias más limitadas.
7. Secretos filtrados en GitHub: establecer rotación y revocación
Las organizaciones necesitan saber qué credenciales utilizan sus aplicaciones.
Asimismo, deben contar con procedimientos para sustituirlas cuando sea necesario.
Si una credencial se publica accidentalmente, la revocación debe priorizarse frente a confiar exclusivamente en borrar el archivo.
8. Secretos filtrados en GitHub: realizar auditorías periódicas
Una auditoría puede ayudar a identificar problemas relacionados con configuraciones, permisos, credenciales y servicios expuestos.
Además, permite establecer prioridades y comprobar que las medidas correctoras se han aplicado.
La seguridad de los desarrollos con inteligencia artificial requiere controles antes, durante y después de publicar el código.
Secretos filtrados en GitHub: qué hacer si una empresa detecta claves expuestas
Si una organización descubre que una credencial suya aparece en un repositorio público, debe actuar con un procedimiento ordenado.
No basta con eliminar rápidamente el archivo y considerar resuelta la situación.
Secretos filtrados en GitHub: identificar qué credencial ha quedado expuesta
Primero, debe determinarse a qué servicio pertenece.
Además, conviene revisar qué permisos tiene y si continúa activa.
Por ejemplo, una clave limitada a un entorno de pruebas no representa necesariamente el mismo riesgo que una credencial administrativa de producción.
Secretos filtrados en GitHub: revocar antes de limpiar
Cuando se confirma una exposición, debe impedirse que la credencial pueda seguir utilizándose.
Esto puede implicar revocar tokens, cambiar contraseñas o sustituir claves.
Además, deben actualizarse las aplicaciones que dependían de ellas.
Secretos filtrados en GitHub: revisar posibles accesos no autorizados
La presencia de una contraseña publicada no demuestra automáticamente que alguien la haya utilizado.
Por tanto, resulta importante revisar los registros disponibles.
Por ejemplo, pueden analizarse determinados accesos, cambios administrativos o actividades inesperadas.
La investigación dependerá de las capacidades de auditoría del servicio correspondiente.
Secretos filtrados en GitHub: retirar información del repositorio y del historial
Después de asegurar las credenciales, deben evaluarse las posibilidades de eliminar el contenido sensible.
Sin embargo, modificar el historial Git puede afectar a los colaboradores y a otras copias del proyecto.
Por tanto, conviene seguir los procedimientos oficiales de GitHub y coordinar las actuaciones con los responsables técnicos.
Secretos filtrados en GitHub: evaluar el posible impacto sobre datos personales
Si una clave expuesta permite acceder a sistemas que contienen datos personales, debe comprobarse si existen indicios de acceso o tratamiento no autorizado.
Además, puede resultar necesario evaluar las obligaciones del RGPD.
Sin embargo, la exposición de una clave técnica no demuestra por sí sola que se haya producido una extracción de datos personales.
Las conclusiones deben basarse en evidencias suficientes.
Secretos filtrados en GitHub: el papel de la protección Endpoint y los firewalls
Las credenciales y los archivos de configuración se almacenan frecuentemente en estaciones de trabajo utilizadas por desarrolladores y administradores.
Por tanto, estos equipos también necesitan medidas de protección.
Secretos filtrados en GitHub: por qué importa proteger el ordenador del desarrollador
Un ordenador comprometido puede exponer información almacenada localmente.
Por ejemplo, determinados tipos de malware intentan localizar archivos con credenciales.
Esto significa que mantener un secreto fuera de GitHub reduce un riesgo, pero no elimina todos los demás.
Por ello, conviene proteger los dispositivos mediante actualizaciones, controles de acceso y herramientas de seguridad apropiadas.
Secretos filtrados en GitHub: protección Endpoint y EDR
Las soluciones Endpoint pueden ayudar a identificar determinados comportamientos maliciosos.
Además, sus registros pueden aportar información durante una investigación.
Sin embargo, un EDR no impide necesariamente que un usuario publique accidentalmente una credencial legítima en un repositorio.
Por tanto, debe complementarse con controles específicos para código y secretos.
Secretos filtrados en GitHub: firewalls y segmentación de red
Un firewall empresarial permite controlar determinadas conexiones.
Además, la segmentación puede ayudar a limitar qué sistemas se comunican entre sí.
Por ejemplo, no todas las bases de datos deberían estar accesibles directamente desde Internet.
Sin embargo, un firewall no puede revocar una clave API expuesta en una plataforma cloud.
Estas medidas forman parte de una estrategia de protección complementaria.
En GHM Soluciones Informáticas trabajamos con protección Endpoint y firewalls empresariales para reforzar la seguridad de los equipos y las redes corporativas.
Secretos filtrados en GitHub: cómo puede ayudar SIEM Wazuh a investigar un incidente
Una credencial publicada puede generar riesgos sobre diferentes plataformas.
Por ejemplo, podría estar relacionada con un servidor Linux, una base de datos, una aplicación cloud o un sistema empresarial.
Si se sospecha que ha sido utilizada indebidamente, disponer de registros puede resultar fundamental.
Secretos filtrados en GitHub: centralización de acontecimientos
SIEM Wazuh permite recopilar registros procedentes de fuentes compatibles.
Por ejemplo, puede recibir determinados eventos de Windows, Windows Server, Linux, macOS, aplicaciones y dispositivos de seguridad.
Además, pueden integrarse registros de servicios cloud mediante los mecanismos disponibles.
Sin embargo, Wazuh no inspecciona automáticamente todos los repositorios de GitHub ni descubre todas las contraseñas publicadas sin una integración y configuración específicas.
Secretos filtrados en GitHub: correlación de accesos y actividad
Imaginemos un caso hipotético.
Una empresa descubre que una clave de acceso a un servidor podría haber quedado expuesta.
Posteriormente, revisa los registros disponibles.
Si aparecen accesos inesperados, cambios de configuración o comunicaciones relevantes, puede ser necesario investigar su relación.
Sin embargo, una conexión desconocida no confirma automáticamente que alguien haya utilizado la clave filtrada.
Por eso, el análisis debe considerar el contexto y las evidencias disponibles.
Secretos filtrados en GitHub: qué aporta el análisis SOC
En GHM Soluciones Informáticas trabajamos con monitorización SIEM Wazuh y análisis SOC para revisar acontecimientos relevantes.
El objetivo es facilitar la investigación de posibles incidentes mediante información procedente de las fuentes integradas.
Además, podemos aplicar correlaciones personalizadas según las necesidades de la infraestructura.
Sin embargo, ninguna plataforma SIEM garantiza detectar todos los accesos no autorizados.
Su eficacia depende de la información disponible y de las reglas configuradas.
Secretos filtrados en GitHub: hasta 400 días de registros
Nuestro servicio permite configurar políticas de conservación de hasta 400 días de logs, dependiendo de las fuentes integradas y del alcance contratado.
Este histórico puede ser especialmente útil cuando una credencial lleva tiempo expuesta y se necesita revisar actividad anterior.
Por ejemplo, puede facilitar el análisis de determinados accesos administrativos y acontecimientos de servidores.
Sin embargo, únicamente podrán estudiarse los registros que realmente fueron recopilados y conservados.
Conoce nuestro servicio SIEM Wazuh y análisis SOC para empresas.
Secretos filtrados en GitHub: por qué una auditoría de ciberseguridad empresarial es importante
La investigación de Apiiro demuestra que un riesgo puede aparecer en lugares que no suelen revisarse durante el mantenimiento ordinario.
Por ejemplo, una empresa puede tener correctamente actualizado su sistema operativo y, aun así, conservar contraseñas en un archivo de configuración publicado accidentalmente.
Por tanto, la seguridad necesita contemplar cómo se administran y comparten las credenciales.
Secretos filtrados en GitHub: qué debería revisar una empresa
Una evaluación de seguridad puede contemplar:
- Inventario de sistemas y servicios cloud.
- Cuentas administrativas.
- Permisos de servidores y bases de datos.
- Gestión de contraseñas y claves API.
- Accesos remotos y conexiones VPN.
- Aplicaciones desarrolladas a medida.
- Integraciones con terceros.
- Políticas de publicación de código.
- Protección de dispositivos.
- Configuración de firewalls.
- Registros y procedimientos de respuesta.
Además, si la empresa desarrolla software, conviene realizar una revisión específica de los repositorios y sus mecanismos de protección.
Secretos filtrados en GitHub: la importancia de revisar a los proveedores
Una organización puede contratar una aplicación a una empresa externa.
En estos casos, determinadas credenciales pueden ser administradas por el proveedor.
Por tanto, resulta importante establecer responsabilidades claras sobre su almacenamiento, utilización y revocación.
Además, conviene conocer los procedimientos de actuación ante una exposición accidental.
Secretos filtrados en GitHub: reducir riesgos antes de un incidente
Una auditoría permite identificar configuraciones y prácticas que necesitan mejora.
Sin embargo, no garantiza que todos los riesgos sean detectados.
Por ello, debe complementarse con procedimientos de mantenimiento y revisiones periódicas.
En GHM Soluciones Informáticas ofrecemos auditorías de ciberseguridad para empresas orientadas a identificar riesgos y proponer medidas adaptadas a cada infraestructura.
Secretos filtrados en GitHub: cómo ayuda GHM Soluciones Informáticas a proteger tu negocio
Las pequeñas y medianas empresas utilizan cada vez más servicios cloud, aplicaciones especializadas y herramientas de inteligencia artificial.
Sin embargo, incorporar tecnología también exige revisar las credenciales y los accesos utilizados para conectarla.
En GHM Soluciones Informáticas ayudamos a empresas y despachos profesionales a mejorar la protección de su infraestructura mediante diferentes servicios complementarios.
Secretos filtrados en GitHub: auditorías de seguridad
Evaluamos sistemas, accesos, configuraciones y otros elementos incluidos en el alcance de la auditoría.
Además, ayudamos a identificar riesgos y establecer prioridades de mejora.
Cuando existe desarrollo de software, una revisión específica de secretos y repositorios puede complementar la auditoría de infraestructura.
Secretos filtrados en GitHub: protección de equipos y servidores
Trabajamos con equipos Windows y macOS, así como servidores Windows Server y Linux.
Además, implantamos y administramos determinadas soluciones de seguridad Endpoint.
El objetivo es reducir la exposición a amenazas y facilitar la administración de la infraestructura.
Secretos filtrados en GitHub: seguridad perimetral y accesos
Implementamos soluciones de firewall y segmentación de red adaptadas a cada empresa.
Asimismo, revisamos necesidades relacionadas con accesos remotos y comunicaciones entre sistemas.
Secretos filtrados en GitHub: Microsoft 365 e identidades
Administramos entornos Microsoft 365 y ayudamos a establecer políticas de protección de identidades y dispositivos compatibles mediante Microsoft Entra e Intune.
Sin embargo, la seguridad de una clave API de terceros también requiere controles propios del servicio al que pertenece.
Secretos filtrados en GitHub: SIEM Wazuh y análisis SOC
Centralizamos registros de fuentes compatibles y analizamos acontecimientos que requieren atención.
Además, diseñamos correlaciones adaptadas a la infraestructura supervisada.
Nuestro objetivo no es prometer que una empresa nunca sufrirá una filtración, sino ayudarla a reducir sus riesgos y mejorar su capacidad para identificar, investigar y responder ante posibles incidentes.
Conclusión: los secretos filtrados en GitHub demuestran que la IA también necesita controles
La investigación de Apiiro revela una consecuencia importante del desarrollo asistido por inteligencia artificial.
Una autorización destinada a ahorrar tiempo puede almacenar información confidencial cuando el comando contiene credenciales.
Posteriormente, si ese archivo llega a un repositorio público, otras personas pueden acceder a esos datos.
Los investigadores identificaron 2.539 posibles secretos en 1.994 repositorios, incluyendo información obtenida de archivos actuales, versiones anteriores y otros documentos relacionados con el trabajo de agentes.
Sin embargo, no comprobaron que todas las credenciales continuaran siendo válidas.
Además, Claude Code no publica automáticamente todos sus archivos locales y GitHub no ha sido identificado como el origen de una intrusión.
El riesgo aparece cuando se combinan automatizaciones, almacenamiento inseguro de secretos y controles insuficientes durante la publicación de código.
Para las empresas, las recomendaciones principales son claras:
- Evitar almacenar contraseñas directamente en comandos.
- Proteger las claves API y los accesos administrativos.
- Revisar los permisos de las herramientas de IA.
- Utilizar mecanismos de detección de secretos.
- Comprobar los archivos antes de publicarlos.
- Revocar cualquier credencial que haya quedado expuesta.
- Mantener registros útiles para investigar incidentes.
La inteligencia artificial puede mejorar la productividad empresarial, pero necesita una estrategia de seguridad adaptada a sus nuevas formas de trabajo.
¿Sabes si tu empresa está exponiendo credenciales sin darse cuenta?
¿Quién administra las claves de tus aplicaciones?
¿Conoces qué accesos conservan tus proveedores tecnológicos?
¿Están protegidos tus servidores y bases de datos?
¿Dispones de registros para investigar un acceso no autorizado?
¿Has revisado la seguridad de las aplicaciones y herramientas de IA utilizadas por tu organización?
En GHM Soluciones Informáticas ayudamos a asesorías, administraciones de fincas, despachos de abogados, estudios de arquitectura e ingeniería, constructoras y otras pymes a mejorar la protección de sus sistemas y datos.
Solicita una auditoría de ciberseguridad y descubre qué riesgos conviene revisar en la infraestructura de tu empresa.
Contacta con GHM Soluciones Informáticas.
Preguntas frecuentes sobre Claude Code y los secretos filtrados en GitHub
¿Qué ocurrió con los secretos filtrados en GitHub relacionados con Claude Code?
Apiiro identificó archivos de configuración y otros documentos publicados en repositorios públicos que contenían posibles contraseñas, tokens y claves de acceso. Una parte importante de estas exposiciones estaba relacionada con permisos persistentes guardados por Claude Code.
¿Cuántos secretos filtrados en GitHub encontró Apiiro?
El análisis ampliado identificó 2.539 posibles secretos distintos en 1.994 repositorios públicos. Esta cifra incluye archivos actuales, historial Git y otros documentos relacionados con agentes de IA.
¿Todas las contraseñas identificadas seguían funcionando?
No se sabe. Apiiro no utilizó las credenciales para comprobar su validez. Por tanto, no puede afirmarse que todas siguieran activas.
¿Qué es Claude Code?
Claude Code es una herramienta de desarrollo de software con inteligencia artificial de Anthropic. Permite realizar tareas sobre proyectos de programación y ejecutar determinadas operaciones mediante herramientas autorizadas.
¿Qué significa «Sí, y no vuelvas a preguntar» en Claude Code?
Es una opción de autorización persistente. Permite recordar determinados permisos para evitar solicitar repetidamente la misma aprobación.
¿Por qué esta opción puede exponer contraseñas?
Porque determinadas autorizaciones pueden guardar el comando aprobado. Si el comando contiene una contraseña escrita literalmente, esa información puede quedar conservada en el archivo de configuración.
¿Qué archivo de Claude Code estaba implicado?
Principalmente .claude/settings.local.json, un archivo destinado a almacenar configuraciones locales del proyecto.
¿Claude Code envía automáticamente las contraseñas a GitHub?
No. La investigación se centra en situaciones en las que los archivos con credenciales terminan incorporados a repositorios públicos.
¿Por qué .gitignore no siempre evita una filtración?
Porque una exclusión local puede no aplicarse a otros colaboradores y porque un archivo que ya está bajo seguimiento de Git no deja de estarlo simplemente por añadirlo a .gitignore.
¿Qué tipos de información quedaron expuestos?
Los investigadores encontraron posibles contraseñas de bases de datos, credenciales SSH, claves API, tokens de servicios cloud y otros secretos utilizados por aplicaciones.
¿La filtración afectó únicamente a desarrolladores particulares?
No. Apiiro identificó también 63 organizaciones con secretos en archivos públicos, aunque muchos hallazgos pertenecían a proyectos individuales.
¿Borrar un archivo de GitHub elimina las credenciales filtradas?
No necesariamente. Pueden permanecer en el historial, forks y otras copias. Las credenciales expuestas deben revocarse o sustituirse.
¿Qué ha dicho Anthropic sobre esta situación?
Boris Cherny, responsable de Claude Code, explicó que el equipo estaba estudiando mejoras relacionadas con la protección de secretos y recomendó utilizar mecanismos de detección en los repositorios.
¿Utilizar el modo automático garantiza que no se filtren contraseñas?
No. Puede modificar la forma de gestionar determinadas autorizaciones, pero no sustituye los controles sobre credenciales ni la revisión de archivos.
¿GitHub dispone de herramientas para detectar claves expuestas?
Sí. GitHub ofrece funciones de detección de secretos y protección frente a determinadas publicaciones accidentales. Su disponibilidad y alcance dependen del repositorio y su configuración.
¿Puede un antivirus detectar una contraseña publicada accidentalmente?
Una solución Endpoint puede ayudar a detectar determinadas amenazas, pero no garantiza identificar o impedir todas las publicaciones accidentales de secretos en un repositorio.
¿SIEM Wazuh puede detectar accesos realizados con claves filtradas?
Puede ayudar a analizar registros relevantes cuando las fuentes están correctamente integradas. Sin embargo, no garantiza identificar automáticamente todos los accesos indebidos ni todas las claves expuestas.
¿Para qué sirven hasta 400 días de registros de seguridad?
Cuando están correctamente configurados, pueden facilitar la revisión histórica de accesos y acontecimientos durante una investigación. Solo incluyen la información realmente recopilada.
¿Por qué debería una pyme revisar la seguridad de sus aplicaciones?
Porque determinadas aplicaciones pueden utilizar credenciales para acceder a bases de datos, servidores y servicios cloud. Una exposición accidental puede generar riesgos relevantes para la actividad.
¿Cómo puede GHM Soluciones Informáticas ayudar a proteger mi empresa?
Mediante auditorías de ciberseguridad, protección Endpoint, administración de servidores y Microsoft 365, seguridad perimetral y monitorización SIEM Wazuh con análisis SOC, adaptando las medidas a cada infraestructura.
