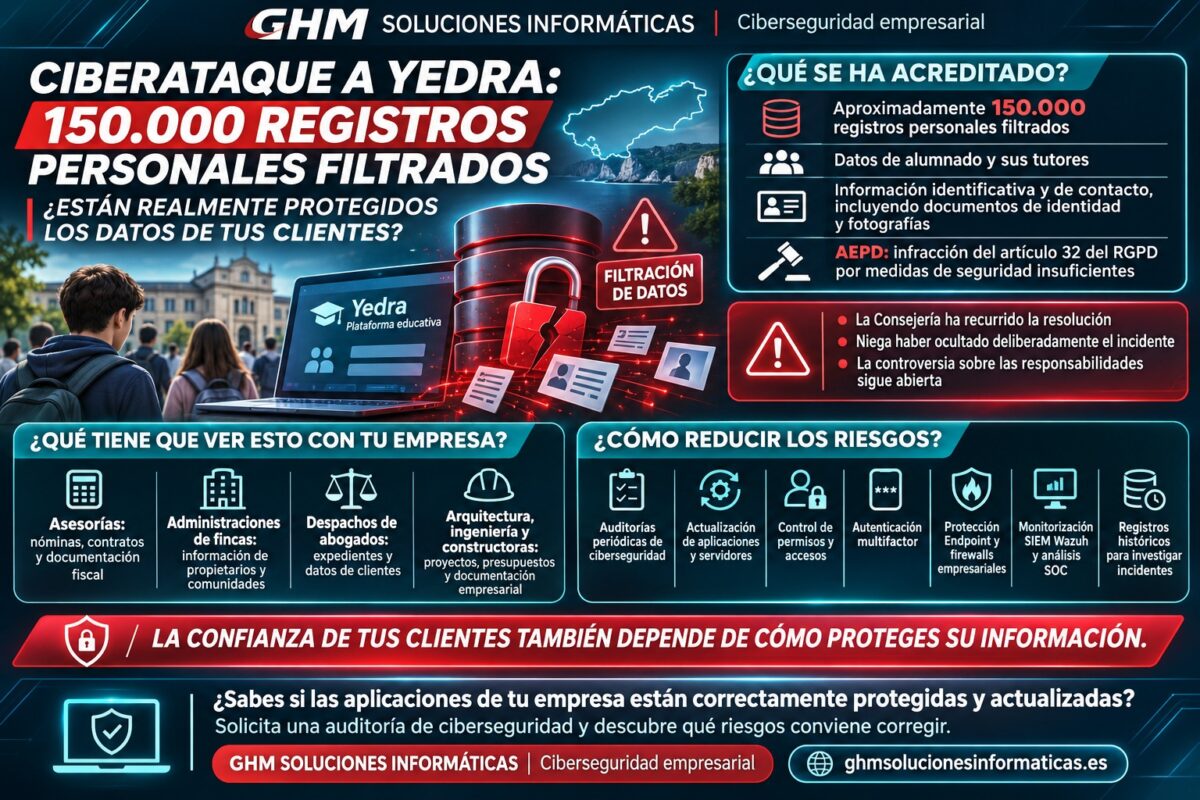
El ciberataque a Yedra, la plataforma educativa del Gobierno de Cantabria, provocó la filtración de aproximadamente 150.000 registros personales de alumnos y sus tutores, según los hechos acreditados por la Agencia Española de Protección de Datos (AEPD). La resolución administrativa también declara una infracción del artículo 32 del RGPD por la insuficiencia de las medidas de seguridad aplicadas.
El incidente se produjo en abril de 2024, pero ha vuelto a ocupar la actualidad durante noviembre de 2026, cuando varias organizaciones sindicales reclamaron explicaciones sobre la protección de la información y la comunicación a las personas afectadas.
La información comprometida incluía datos identificativos, direcciones, teléfonos, correos electrónicos y fotografías utilizadas en el entorno educativo.
Por tanto, no estamos hablando únicamente de una interrupción informática, sino de una brecha que afecta a la confidencialidad de información personal.
Además, la investigación ha puesto de manifiesto otro problema importante: una organización puede mantener funcionando una aplicación durante años y, sin embargo, no disponer de medidas de seguridad adecuadas para los riesgos que presenta.
Aunque el incidente afectó a una plataforma pública, sus consecuencias ofrecen lecciones especialmente relevantes para las pequeñas y medianas empresas.
Una asesoría, una administración de fincas, un despacho de abogados o una constructora también pueden utilizar programas de gestión antiguos que almacenan documentación y datos personales.
Por eso, en GHM Soluciones Informáticas analizamos qué sucedió en Yedra, qué ha determinado la AEPD y cómo pueden las empresas proteger sus aplicaciones, servidores y datos mediante auditorías, administración de sistemas y monitorización de ciberseguridad.
Ciberataque a Yedra: qué ocurrió y qué confirma la AEPD
La plataforma Yedra se utiliza para la gestión del alumnado de los centros educativos no universitarios de Cantabria.
Su infraestructura procesa información necesaria para diferentes procedimientos administrativos y educativos.
En abril de 2024, un tercero consiguió acceder indebidamente a información de la aplicación.
La investigación posterior determinó que se habían extraído aproximadamente 150.000 registros personales.
La AEPD recogió estos hechos en el procedimiento PS/00038/2026, cuyo expediente es EXP202416430.
Puedes consultar directamente la resolución oficial de la AEPD sobre el incidente de Yedra.
Ciberataque a Yedra: 150.000 registros no significan 150.000 personas diferentes
Esta precisión es especialmente importante.
La resolución se refiere a 150.000 registros filtrados, mientras que la plataforma prestaba servicio a aproximadamente 250.000 usuarios.
Por tanto, no debemos utilizar indistintamente los conceptos de registros, documentos y personas afectadas.
Una misma persona puede aparecer en diferentes registros y un registro puede contener información de varias personas.
La dimensión del incidente es considerable, pero las cifras deben presentarse correctamente.
Ciberataque a Yedra: qué información quedó comprometida
Según los hechos recogidos por la AEPD, los registros afectados contenían información como:
- Nombres y apellidos de alumnos y tutores.
- Documentos de identificación, incluidos DNI.
- Direcciones postales.
- Números de teléfono.
- Direcciones de correo electrónico.
- Nacionalidad, fecha y lugar de nacimiento.
- Fotografías de carné.
Estos datos pueden resultar útiles para diferentes formas de fraude o suplantación de identidad.
Sin embargo, la filtración no demuestra que todos los afectados hayan sufrido posteriormente un fraude.
Tampoco debe afirmarse que se filtraron historiales médicos, contraseñas o expedientes académicos completos cuando la resolución consultada no acredita esos contenidos dentro de los datos extraídos.
Ciberataque a Yedra: por qué preocupa la información de menores
Los menores necesitan una especial atención en la evaluación de los riesgos de privacidad.
Además, documentos identificativos y fotografías pueden incrementar las consecuencias de una divulgación no autorizada.
La AEPD tuvo en cuenta estas circunstancias al valorar la gravedad de las deficiencias de seguridad.
No obstante, hay una distinción jurídica importante: un DNI o una fotografía ordinaria no se convierten automáticamente en categorías especiales de datos del artículo 9 del RGPD.
La sensibilidad práctica de la información y su clasificación jurídica no son necesariamente lo mismo.
Ciberataque a Yedra: cronología desde abril de 2024 hasta noviembre de 2026
La secuencia temporal permite comprender por qué el asunto ha vuelto a generar preocupación.
Ciberataque a Yedra: abril de 2024
La documentación de la AEPD sitúa la intrusión aproximadamente entre el 1 y el 8 de abril de 2024.
El Centro Criptológico Nacional comunicó el 5 de abril información sobre conexiones sospechosas y un posible compromiso de credenciales.
Sin embargo, esa primera comunicación no confirmaba todavía la existencia de una brecha de datos.
Ciberataque a Yedra: septiembre de 2024
El 10 de septiembre, el CCN comunicó información que confirmaba la intrusión y la extracción de registros.
Posteriormente, el Gobierno de Cantabria notificó la brecha a la AEPD el 12 de septiembre de 2024.
Esta cronología es relevante para analizar las obligaciones de investigación y comunicación, aunque no basta por sí sola para concluir cuáles se incumplieron.
Ciberataque a Yedra: julio y agosto de 2025
El 30 de julio de 2025, la Policía Nacional trasladó información sobre datos de Yedra encontrados durante una investigación judicial.
El Gobierno de Cantabria difundió un comunicado el 8 de agosto de 2025 y publicó un aviso oficial el 12 de agosto de 2025.
En esa comunicación se recomendó a los usuarios cambiar sus claves de acceso.
El aviso puede consultarse en el Boletín Oficial de Cantabria del 12 de agosto de 2025.
Ciberataque a Yedra: resolución de la AEPD en 2026
La AEPD dictó una resolución que declara una infracción del artículo 32 del RGPD.
Además, ordena acreditar la aplicación de medidas de seguridad adecuadas y aportar información sobre la protección de la plataforma sucesora, Altamira.
El plazo de tres meses establecido en la resolución se computa desde que esta sea firme y ejecutiva.
Ciberataque a Yedra: noviembre de 2026
Las organizaciones sindicales ANPE, CCOO y STEC han reclamado explicaciones, transparencia y responsabilidades.
Por su parte, la Consejería ha negado haber ocultado deliberadamente información, ha defendido las actuaciones realizadas y ha señalado que recurrió la resolución de la AEPD.
Por tanto, debe diferenciarse la declaración de infracción dictada por la AEPD del debate posterior sobre la actuación de los responsables políticos y administrativos.
Ciberataque a Yedra: qué ha determinado la Agencia Española de Protección de Datos
El aspecto más relevante para cualquier empresa no es únicamente que se haya producido una filtración.
Es que la autoridad de protección de datos ha examinado las medidas utilizadas para proteger la información.
Ciberataque a Yedra: infracción del artículo 32 del RGPD
El artículo 32 exige aplicar medidas técnicas y organizativas adecuadas a los riesgos del tratamiento de datos personales.
Entre los objetivos que contempla se encuentran la confidencialidad, integridad, disponibilidad y resiliencia de los sistemas.
Además, exige establecer procedimientos para verificar y evaluar regularmente la eficacia de las medidas adoptadas.
La AEPD concluyó que las medidas de seguridad de Yedra no resultaban suficientes para el nivel de riesgo de la aplicación.
Ciberataque a Yedra: qué significa que existieran vulnerabilidades
La resolución indica que durante la investigación se acreditaron diversas vulnerabilidades.
Sin embargo, determinados detalles técnicos aparecen omitidos en la versión pública del expediente.
Por tanto, no es correcto atribuir el ataque a una vulnerabilidad concreta o describir una técnica específica que no esté acreditada.
El dato importante es que la investigación administrativa identificó insuficiencias en la protección del sistema.
Ciberataque a Yedra: por qué no se impuso una multa económica
La resolución se aplica a una administración pública autonómica.
En estos casos interviene el régimen específico previsto en el artículo 77 de la Ley Orgánica de Protección de Datos y Garantía de los Derechos Digitales.
Por ello, la AEPD declaró la infracción y estableció medidas correctoras, sin imponer una multa económica al Gobierno de Cantabria.
Esto no significa que la protección de datos sea menos obligatoria para las administraciones.
Las empresas privadas están sujetas a un régimen sancionador diferente, que puede incluir multas, según la naturaleza de los incumplimientos.
Ciberataque a Yedra: qué medidas exige la AEPD
La resolución establece dos actuaciones principales:
Primera: acreditar la aplicación efectiva de medidas técnicas y organizativas adecuadas para proteger los datos.
Segunda: informar sobre el desarrollo e implantación de Altamira, la nueva aplicación prevista, y acreditar las medidas de seguridad correspondientes.
Estas obligaciones están vinculadas al plazo previsto a partir de la firmeza y ejecutividad de la resolución.
Además, la Consejería ha comunicado que la resolución fue recurrida.
Una resolución administrativa recurrida existe y produce el efecto jurídico que corresponda a su situación procesal, pero no debe presentarse como definitivamente firme sin confirmación.
Ciberataque a Yedra: la controversia sobre la comunicación de la brecha
Las declaraciones sindicales han incorporado un debate sobre transparencia y responsabilidades.
Sin embargo, es importante diferenciar esas críticas de las conclusiones técnicas y jurídicas acreditadas.
Ciberataque a Yedra: qué denuncia ANPE Cantabria
ANPE considera insuficiente la actuación de la Consejería y sostiene que la comunidad educativa debería haber recibido información más completa.
Además, reclama sustituir la plataforma Yedra por una herramienta moderna y segura.
Estas declaraciones pueden consultarse en el comunicado oficial de ANPE Cantabria del 9 de noviembre de 2026.
Ciberataque a Yedra: qué solicitan CCOO y STEC
CCOO y STEC también han reclamado explicaciones y responsabilidades.
Entre sus preocupaciones figuran las medidas de autenticación previstas, el uso de dispositivos personales y el procedimiento seguido para informar sobre la filtración.
Además, han cuestionado que la responsabilidad de reforzar la seguridad de la plataforma recaiga en los docentes.
Ciberataque a Yedra: qué responde la Consejería
El consejero de Educación, Sergio Silva, negó el 10 de noviembre de 2026 que se hubiera ocultado deliberadamente el incidente.
Según su explicación, la información disponible inicialmente era incompleta y existía una investigación policial sometida a secreto de sumario.
Además, recordó que el Gobierno había publicado información sobre la brecha en agosto de 2025 y que trabajaba en la sustitución de Yedra por Altamira.
La posición de la Consejería está recogida en la información de Europa Press del 10 de noviembre de 2026.
Ciberataque a Yedra: qué podemos concluir sobre la transparencia
La resolución consultada declara una infracción de las medidas de seguridad del artículo 32 del RGPD.
No establece, en su parte dispositiva, una declaración específica de ocultación deliberada del incidente.
Por tanto, no sería riguroso convertir las acusaciones de los sindicatos en un hecho jurídico probado.
Sin embargo, el debate recuerda que las organizaciones necesitan procedimientos claros para investigar una brecha, evaluar su gravedad e informar cuando legalmente corresponda.
Ciberataque a Yedra: por qué cambiar la autenticación no es suficiente
Una de las cuestiones discutidas es el acceso a la plataforma mediante sistemas de identidad más robustos.
La autenticación multifactor y los certificados digitales pueden mejorar considerablemente la protección de las cuentas.
Sin embargo, una aplicación no se vuelve automáticamente segura por incorporar un mecanismo de inicio de sesión más exigente.
Ciberataque a Yedra: qué aporta la autenticación multifactor
El MFA añade una comprobación adicional a las credenciales del usuario.
Por ejemplo, puede exigir una clave física de seguridad, un método de autenticación adicional o una credencial respaldada por mecanismos adecuados.
Esto puede reducir determinados riesgos derivados del robo de contraseñas.
Sin embargo, no corrige automáticamente vulnerabilidades del código, problemas de autorización o errores en el almacenamiento de datos.
Ciberataque a Yedra: los riesgos de una plataforma antigua
Una aplicación que lleva muchos años en funcionamiento puede necesitar una revisión profunda de su arquitectura.
Por ejemplo, podrían existir dependencias antiguas, procedimientos de desarrollo que necesitan modernización o mecanismos de integración que requieren refuerzo.
Sin embargo, la antigüedad por sí sola no demuestra que un sistema sea vulnerable.
Lo importante es comprobar si dispone de mantenimiento, soporte, actualizaciones y evaluaciones de seguridad adecuadas.
Ciberataque a Yedra: identidad y seguridad de aplicaciones deben complementarse
Una estrategia apropiada debe contemplar diferentes ámbitos:
- Autenticación de usuarios.
- Autorización y permisos.
- Seguridad de la aplicación web.
- Protección de los servidores.
- Actualización de componentes.
- Supervisión de registros.
- Copias de seguridad.
- Procedimientos de respuesta ante incidentes.
Por tanto, reforzar las credenciales es positivo, pero no sustituye el mantenimiento del sistema.
Ciberataque a Yedra: qué ocurre con los dispositivos personales
Las medidas de acceso previstas para enero de 2027 han generado preocupación entre determinados representantes del profesorado.
Una de las cuestiones planteadas es el uso de teléfonos personales y certificados digitales privados para tareas profesionales.
Este debate también resulta aplicable a las pymes que utilizan políticas BYOD, es decir, dispositivos personales empleados para trabajar.
Ciberataque a Yedra: separar la identidad personal y profesional
Cuando una organización requiere mecanismos de identificación, debe valorar las necesidades operativas y los riesgos para la privacidad.
Por ejemplo, no siempre resulta conveniente almacenar certificados personales en dispositivos compartidos.
Además, pueden existir alternativas profesionales de autenticación que permitan separar mejor los entornos.
Ciberataque a Yedra: alternativas para empresas
Dependiendo de la infraestructura y del servicio utilizado, pueden estudiarse soluciones como:
- Dispositivos corporativos administrados.
- Credenciales profesionales.
- Autenticadores compatibles.
- Claves de seguridad FIDO2.
- Certificados gestionados adecuadamente.
- Políticas de acceso basadas en riesgos.
La elección debe responder a una evaluación técnica y organizativa.
Ciberataque a Yedra: Microsoft Entra e Intune como ejemplo empresarial
En entornos Microsoft 365, herramientas como Microsoft Entra e Intune permiten aplicar determinadas políticas sobre identidades y dispositivos.
Por ejemplo, puede exigirse autenticación multifactor o restringir determinados accesos a equipos administrados y compatibles.
Sin embargo, estas herramientas no reparan automáticamente vulnerabilidades de aplicaciones externas.
La seguridad de una empresa requiere proteger simultáneamente las cuentas, los dispositivos y los sistemas que procesan la información.
Ciberataque a Yedra: qué exige el RGPD cuando se produce una brecha de datos
El incidente permite explicar una obligación que también afecta a empresas privadas.
Una brecha de datos personales no debe gestionarse únicamente como una avería informática.
Es necesario evaluar sus consecuencias para las personas afectadas.
Ciberataque a Yedra: cuándo hay que notificar a la AEPD
El artículo 33 del RGPD establece que determinadas brechas deben notificarse a la autoridad de control cuando exista riesgo para los derechos y libertades de las personas.
La regla general exige realizar la notificación sin dilación indebida y, cuando sea posible, dentro de las 72 horas desde que se tiene constancia de la brecha.
Esto no significa que cualquier actividad sospechosa deba notificarse automáticamente.
Primero debe evaluarse si existe una brecha de datos personales y cuál es su riesgo.
Puedes consultar los criterios oficiales de la AEPD sobre notificación de brechas de datos personales.
Ciberataque a Yedra: cuándo hay que informar a los afectados
El artículo 34 del RGPD establece obligaciones de comunicación a las personas afectadas cuando una brecha pueda entrañar un riesgo alto para sus derechos y libertades, con las excepciones legales aplicables.
Por ejemplo, una organización puede necesitar informar para que las personas adopten medidas de protección.
Sin embargo, la comunicación debe realizarse conforme a una evaluación de las circunstancias.
La AEPD dispone de una herramienta para evaluar la comunicación de brechas a los interesados.
Ciberataque a Yedra: por qué es importante documentar el incidente
Una empresa debería mantener un registro de los acontecimientos relevantes.
Entre otros aspectos, conviene documentar:
- Cuándo se detectó la actividad.
- Qué sistemas estaban involucrados.
- Qué datos pudieron verse afectados.
- Qué medidas de contención se adoptaron.
- Qué conclusiones proporcionó la investigación.
- Qué decisiones se tomaron sobre las notificaciones.
- Qué cambios se implantaron posteriormente.
Esta documentación puede resultar esencial para justificar las actuaciones realizadas.
Ciberataque a Yedra: seis riesgos para cualquier pyme que utiliza programas de gestión
Las pequeñas y medianas empresas dependen de aplicaciones que pueden almacenar información personal y profesional.
Sin embargo, algunas continúan funcionando durante años sin una revisión completa de sus condiciones de seguridad.
1. Ciberataque a Yedra: programas sin mantenimiento
Una aplicación puede seguir funcionando aunque haya dejado de recibir correcciones de seguridad.
Por tanto, la empresa necesita comprobar que su software dispone de soporte y actualizaciones.
2. Ciberataque a Yedra: permisos demasiado amplios
Cuando los empleados tienen acceso a información que no necesitan, las consecuencias de una cuenta comprometida pueden aumentar.
Por eso, conviene revisar los permisos periódicamente.
3. Ciberataque a Yedra: accesos remotos mal protegidos
Las herramientas empresariales pueden necesitar conexiones desde fuera de la oficina.
Sin embargo, publicar servicios sin controles adecuados incrementa la exposición.
Por ello, deben revisarse los métodos de acceso y las restricciones de red.
4. Ciberataque a Yedra: ausencia de registros
Si una aplicación no conserva información suficiente sobre accesos y cambios, puede resultar difícil investigar una incidencia.
Por tanto, la trazabilidad debe contemplarse desde el diseño del sistema.
5. Ciberataque a Yedra: copias de seguridad no verificadas
Disponer de una copia no garantiza poder recuperar la actividad.
Además, una brecha de confidencialidad puede haber provocado la extracción de datos aunque posteriormente se restauren los servidores.
Por eso, las copias deben complementarse con controles de seguridad.
6. Ciberataque a Yedra: confiar únicamente en el antivirus
La protección Endpoint puede ayudar a detectar amenazas en determinados dispositivos.
Sin embargo, no sustituye una auditoría de seguridad de la aplicación, una revisión de permisos ni la actualización de los sistemas.
La protección efectiva depende de varias medidas coordinadas, no de una única herramienta.
Ciberataque a Yedra: lecciones para asesorías, administraciones de fincas y despachos
Aunque los hechos se produjeron en el ámbito educativo, los riesgos relacionados con datos personales también existen en empresas de otros sectores.
Ciberataque a Yedra: asesorías contables y laborales
Estas organizaciones gestionan documentación fiscal, nóminas, contratos e información económica.
Por tanto, deben conocer qué aplicaciones almacenan estos datos y quién puede acceder a ellos.
Además, resulta importante comprobar que los programas de gestión reciben mantenimiento y actualizaciones.
Ciberataque a Yedra: administraciones de fincas
Las administraciones de fincas trabajan con datos de propietarios, contratos, facturas y documentación de comunidades.
Asimismo, suelen compartir información con colaboradores externos.
Por ello, conviene proteger las cuentas y controlar los permisos sobre los recursos compartidos.
Ciberataque a Yedra: despachos de abogados
Los despachos jurídicos necesitan preservar la confidencialidad de expedientes y comunicaciones.
Un acceso no autorizado puede representar un riesgo importante para los clientes.
Por tanto, resulta recomendable revisar los accesos, los servidores y las aplicaciones utilizadas.
Ciberataque a Yedra: arquitectura, ingeniería e interiorismo
Los estudios técnicos pueden almacenar proyectos, planos, presupuestos y documentación de clientes.
Además, utilizan aplicaciones especializadas y almacenamiento compartido.
Por ello, deben comprobar los permisos, el mantenimiento del software y las posibilidades de recuperación.
Ciberataque a Yedra: constructoras y profesionales que trabajan desde casa
Las constructoras pueden combinar diferentes oficinas, obras y trabajadores desplazados.
Por su parte, los despachos profesionales en viviendas pueden compartir infraestructura con dispositivos personales.
En ambos casos, conviene aplicar controles adecuados sobre redes, accesos y dispositivos.
El tamaño de una empresa no determina la importancia de los datos que debe proteger.
Ciberataque a Yedra: por qué una auditoría de ciberseguridad puede evitar riesgos innecesarios
Una de las principales enseñanzas del incidente es la necesidad de verificar periódicamente la eficacia de las medidas de protección.
No basta con instalar una aplicación y confiar en que seguirá siendo segura indefinidamente.
Ciberataque a Yedra: qué debería revisar una auditoría
Una evaluación de ciberseguridad puede contemplar:
- Inventario de aplicaciones y servidores.
- Estado de soporte del software.
- Actualizaciones pendientes.
- Exposición de servicios a Internet.
- Configuración de firewalls.
- Políticas de autenticación.
- Permisos administrativos.
- Seguridad de las bases de datos.
- Protección de endpoints.
- Registro de accesos y cambios.
- Sistemas de copia y recuperación.
- Procedimientos de respuesta ante incidentes.
Además, las aplicaciones críticas pueden necesitar pruebas de seguridad específicas.
Ciberataque a Yedra: auditoría de infraestructura y auditoría de aplicaciones
Ambas evaluaciones cumplen funciones diferentes.
La auditoría de infraestructura revisa sistemas, configuraciones, accesos y otros componentes tecnológicos.
Por su parte, una evaluación de seguridad de aplicaciones puede analizar aspectos específicos del software y sus interfaces.
Por tanto, una auditoría general de red no garantiza identificar todos los errores internos de una aplicación web.
Ciberataque a Yedra: por qué repetir las evaluaciones
Los riesgos cambian con el tiempo.
Pueden aparecer nuevas vulnerabilidades, aplicaciones y necesidades de acceso.
Además, una configuración que era apropiada inicialmente puede necesitar modificaciones.
Por ello, conviene establecer revisiones periódicas y comprobar que las medidas correctoras se han aplicado.
En GHM Soluciones Informáticas ofrecemos auditorías de ciberseguridad para empresas orientadas a identificar riesgos y establecer prioridades de mejora.
Ciberataque a Yedra: la importancia de monitorizar servidores y aplicaciones
Una organización puede disponer de medidas preventivas y, aun así, sufrir un incidente.
Por ello, también necesita información que permita reconocer acontecimientos anómalos y estudiar su origen.
Ciberataque a Yedra: supervisión de sistemas operativos
Los servidores Windows Server y Linux pueden generar registros de seguridad y funcionamiento.
Asimismo, los puestos Windows y macOS disponen de fuentes de información que pueden resultar útiles para determinadas investigaciones.
Sin embargo, la disponibilidad y calidad de los registros dependen de la configuración aplicada.
Ciberataque a Yedra: registros de firewall y accesos remotos
Los firewalls permiten controlar determinadas comunicaciones.
Además, pueden registrar conexiones, actividades rechazadas y otros acontecimientos relevantes.
Estos datos pueden ayudar a contextualizar una posible incidencia relacionada con un servidor o servicio publicado.
Ciberataque a Yedra: seguimiento de aplicaciones empresariales
Una aplicación puede necesitar registros específicos sobre:
- Autenticaciones.
- Cambios administrativos.
- Consultas o exportaciones de información.
- Modificaciones de permisos.
- Errores inesperados.
- Actividades sobre funciones sensibles.
Sin embargo, estos acontecimientos no están disponibles automáticamente en todas las aplicaciones.
Por tanto, es necesario comprobar si el sistema permite generar y conservar la información adecuada.
La capacidad de investigar un incidente comienza mucho antes de que este sea descubierto.
Ciberataque a Yedra: cómo ayuda SIEM Wazuh a detectar acontecimientos relevantes
Una de las principales dificultades para las empresas es que los registros permanecen repartidos entre varias herramientas.
Por ejemplo, pueden existir eventos de servidores, firewalls, ordenadores y Microsoft 365.
Cuando estas fuentes se integran correctamente, resulta más sencillo analizar acontecimientos relacionados.
Ciberataque a Yedra: centralización de registros con Wazuh
Wazuh permite recopilar información procedente de fuentes compatibles mediante agentes, Syslog, API y otros mecanismos.
Por ejemplo, puede incorporar registros de Windows, Linux, macOS, servidores y determinados dispositivos de seguridad.
Además, puede integrar eventos de Microsoft 365 cuando las licencias y los permisos permiten acceder a ellos.
Ciberataque a Yedra: correlación de acontecimientos
Imaginemos un ejemplo hipotético.
Primero, una aplicación registra múltiples intentos de autenticación inesperados.
Después, aparecen cambios administrativos que requieren comprobación.
Finalmente, un firewall registra determinadas comunicaciones relacionadas con el servidor.
Cada acontecimiento puede tener una explicación legítima.
Sin embargo, su análisis conjunto podría justificar una investigación.
Este ejemplo explica el funcionamiento de la correlación de eventos. No describe cómo se produjo el ataque real contra Yedra.
Ciberataque a Yedra: qué aporta nuestro SOC
En GHM Soluciones Informáticas complementamos la monitorización mediante análisis SOC.
El objetivo es revisar las alertas relevantes, estudiar su contexto y facilitar la investigación de situaciones que necesitan atención.
Sin embargo, una plataforma SIEM no identifica automáticamente todos los ataques.
Además, Wazuh no puede demostrar por sí solo que se han robado datos si no dispone de registros y evidencias suficientes para sostener esa conclusión.
Ciberataque a Yedra: hasta 400 días de registros
Nuestro servicio permite trabajar con políticas de conservación de hasta 400 días de logs, según las fuentes integradas y la configuración contratada.
Este histórico puede resultar útil para revisar acontecimientos anteriores.
Además, puede facilitar auditorías y reconstrucciones de incidentes descubiertos tiempo después.
Sin embargo, conservar registros durante 400 días no garantiza disponer de información que nunca se recopiló.
Puedes conocer nuestro servicio SIEM Wazuh y monitorización SOC para empresas.
Ciberataque a Yedra: cómo mejorar la seguridad de los datos empresariales
La protección debe adaptarse a los sistemas y al tipo de información que maneja cada organización.
Sin embargo, existen controles que resultan importantes en numerosos entornos.
Ciberataque a Yedra: mantener las aplicaciones actualizadas
Las empresas necesitan conocer qué programas utilizan y quién se encarga de su mantenimiento.
Además, deben comprobar que reciben correcciones de seguridad.
Si una aplicación ya no dispone de soporte, conviene evaluar alternativas o medidas compensatorias mientras se prepara su sustitución.
Ciberataque a Yedra: reforzar identidades y permisos
Las cuentas deben estar protegidas mediante mecanismos adecuados de autenticación.
Además, los usuarios deberían disponer únicamente de los permisos necesarios.
Por tanto, es importante revisar periódicamente cuentas administrativas, grupos y accesos externos.
Ciberataque a Yedra: proteger Microsoft 365
Muchas empresas almacenan documentación en SharePoint y OneDrive, y utilizan Exchange Online para sus comunicaciones.
Por ello, deben revisarse los permisos, las políticas de compartición y los mecanismos de autenticación.
Además, Microsoft Entra e Intune pueden ayudar a aplicar determinados controles sobre identidades y dispositivos compatibles.
Ciberataque a Yedra: revisar la seguridad perimetral
Un firewall empresarial puede contribuir a restringir determinadas conexiones y segmentar la infraestructura.
Sin embargo, no elimina automáticamente las vulnerabilidades de una aplicación.
Por tanto, debe complementarse con mantenimiento, actualizaciones y controles sobre los sistemas.
Ciberataque a Yedra: preparar una respuesta ante incidentes
Una empresa debería conocer qué profesionales deben intervenir si detecta una posible brecha.
Además, conviene disponer de procedimientos para conservar evidencias, contener el problema y evaluar las obligaciones de protección de datos.
La preparación permite actuar de manera más ordenada cuando aparece una incidencia que afecta al negocio.
Ciberataque a Yedra: cómo puede ayudar GHM Soluciones Informáticas a tu empresa
La investigación de Yedra demuestra que la seguridad empresarial no consiste únicamente en mantener los equipos funcionando.
También requiere proteger correctamente la información, verificar la eficacia de los controles y disponer de procedimientos de investigación.
En GHM Soluciones Informáticas ayudamos a empresas y despachos profesionales a mejorar estos aspectos mediante servicios complementarios.
Ciberataque a Yedra: auditorías de ciberseguridad
Revisamos las infraestructuras para identificar configuraciones y situaciones que requieren mejora.
Además, proponemos medidas adaptadas a la tecnología y necesidades del negocio.
Ciberataque a Yedra: mantenimiento de servidores y puestos
Trabajamos con sistemas Windows, Windows Server, Linux y macOS.
El mantenimiento incluye la revisión de configuraciones y actualizaciones dentro del alcance contratado.
Ciberataque a Yedra: protección Endpoint y firewalls
Ayudamos a implantar y administrar controles de seguridad en equipos y redes.
Estas medidas se complementan con la gestión de identidades y la revisión de los accesos.
Ciberataque a Yedra: Microsoft 365, Entra e Intune
Administramos servicios Microsoft 365 y ayudamos a establecer políticas de protección de cuentas y dispositivos.
Además, revisamos necesidades relacionadas con autenticación, permisos y accesos.
Ciberataque a Yedra: monitorización SIEM Wazuh y SOC
Centralizamos registros de fuentes compatibles, desarrollamos correlaciones personalizadas y revisamos acontecimientos relevantes.
Asimismo, podemos configurar políticas de conservación histórica según el alcance del servicio.
Ciberataque a Yedra: seguridad orientada a continuidad y confianza
Nuestro objetivo es ayudar a las empresas a:
- Identificar riesgos.
- Priorizar correcciones.
- Proteger la información.
- Mejorar la administración de sus sistemas.
- Disponer de información para investigar incidentes.
- Preparar procedimientos de recuperación.
Ninguna herramienta garantiza una seguridad absoluta. Sin embargo, una estrategia coordinada puede reducir la exposición y mejorar la capacidad de respuesta.
Conclusión: el ciberataque a Yedra deja una lección sobre seguridad y protección de datos
El ciberataque a Yedra provocó la filtración de aproximadamente 150.000 registros personales, según los hechos establecidos por la AEPD.
La investigación documentó deficiencias de seguridad y dio lugar a una declaración de infracción del artículo 32 del RGPD.
Posteriormente, el asunto generó un debate sobre la información proporcionada a los afectados, las responsabilidades y la necesidad de sustituir una plataforma antigua.
Sin embargo, las acusaciones de ocultación y la respuesta de la Consejería deben distinguirse de las conclusiones concretas de la resolución administrativa, que ha sido recurrida.
Para las empresas, el aprendizaje es claro:
Una aplicación puede seguir funcionando todos los días y, aun así, necesitar mejoras importantes de seguridad.
Por eso, la ciberseguridad no debería depender únicamente de la instalación inicial de un programa o de cambiar las contraseñas cuando se conoce un incidente.
También es necesario revisar las aplicaciones, mantener actualizados los sistemas, proteger los accesos, conservar registros y establecer procedimientos de respuesta.
En definitiva, la confianza de los clientes depende tanto de la calidad del servicio como de la capacidad de proteger su información.
¿Sabes si los datos de tu empresa están correctamente protegidos?
¿Tus aplicaciones de gestión reciben actualizaciones?
¿Conoces quién tiene acceso a la documentación de tus clientes?
¿Están protegidos tus servidores y puestos de trabajo?
¿Dispones de registros para investigar una incidencia?
¿Has revisado los riesgos de seguridad y protección de datos de tu infraestructura?
En GHM Soluciones Informáticas ayudamos a asesorías, administraciones de fincas, despachos de abogados, estudios de arquitectura e ingeniería, constructoras y otras pymes a mejorar su seguridad.
Solicita una auditoría de ciberseguridad y descubre qué medidas conviene reforzar para proteger los sistemas y la información de tu negocio.
Solicita una auditoría de ciberseguridad para tu empresa.
Preguntas frecuentes sobre el ciberataque a Yedra y la protección de datos
¿Qué ocurrió en el ciberataque a Yedra?
Se produjo una intrusión en la plataforma educativa del Gobierno de Cantabria durante abril de 2024. La AEPD acreditó posteriormente la filtración de aproximadamente 150.000 registros personales.
¿Cuándo ocurrió el ciberataque a Yedra?
La documentación sitúa el incidente entre los primeros días de abril de 2024. El CCN-CERT informó posteriormente sobre la confirmación de la extracción de datos.
¿Cuántos registros se filtraron en el ciberataque a Yedra?
La resolución de la AEPD recoge aproximadamente 150.000 registros. Esta cifra no debe confundirse automáticamente con el número de personas diferentes afectadas.
¿Qué datos se filtraron en el ciberataque a Yedra?
Según la resolución, los registros incluían datos identificativos de alumnos y tutores, DNI, información de contacto, direcciones, datos de nacimiento y fotografías de carné.
¿El ciberataque a Yedra afectó a menores?
La plataforma gestiona información del alumnado no universitario. La AEPD tuvo en cuenta que parte de los datos correspondía previsiblemente a menores de edad.
¿Qué ha determinado la AEPD sobre el ciberataque a Yedra?
La Agencia declaró una infracción del artículo 32 del RGPD por insuficiencia de las medidas técnicas y organizativas de seguridad, y estableció obligaciones correctoras.
¿El ciberataque a Yedra provocó una multa al Gobierno de Cantabria?
No se impuso una multa económica. Se aplicó el régimen previsto para determinadas administraciones públicas, con declaración de infracción y medidas correctoras.
¿La resolución de la AEPD sobre Yedra es firme?
La Consejería comunicó en noviembre de 2026 que había recurrido la resolución. No debe presentarse como definitivamente firme sin comprobar el estado del recurso.
¿Está probado que la Consejería ocultó el ciberataque a Yedra?
La ocultación deliberada ha sido denunciada por organizaciones sindicales, pero la Consejería la niega. La resolución consultada se centra en la infracción del artículo 32 del RGPD y no declara específicamente una ocultación deliberada.
¿Qué es Altamira y qué relación tiene con Yedra?
Altamira es la nueva aplicación prevista para sustituir a Yedra. La AEPD solicita información sobre su desarrollo, implantación y medidas de seguridad.
¿La autenticación multifactor evita las vulnerabilidades de una aplicación?
No. La autenticación multifactor puede reducir determinados riesgos de acceso, pero no corrige por sí sola errores de programación, permisos o configuraciones.
¿Qué exige el artículo 32 del RGPD a las empresas?
Exige adoptar medidas técnicas y organizativas apropiadas para proteger los datos personales, teniendo en cuenta los riesgos del tratamiento y verificando periódicamente su eficacia.
¿Cuándo debe una empresa notificar una brecha a la AEPD?
Cuando la brecha pueda suponer un riesgo para los derechos y libertades de las personas. La regla general establece la notificación sin dilación indebida y, cuando sea posible, dentro de las 72 horas desde que se tiene constancia de ella.
¿Cuándo hay que informar a los clientes afectados?
Cuando la brecha pueda entrañar un riesgo alto para sus derechos y libertades, conforme al artículo 34 del RGPD y las excepciones aplicables.
¿Una empresa puede ser sancionada por no proteger sus datos?
Sí. Las empresas pueden afrontar consecuencias administrativas cuando incumplen sus obligaciones de protección de datos. La existencia y cuantía de una multa dependen de la infracción y de las circunstancias del caso.
¿Una auditoría puede identificar problemas similares a los de Yedra?
Una auditoría puede ayudar a identificar determinados riesgos relacionados con aplicaciones, servidores, accesos y configuraciones. Sin embargo, su alcance debe definirse para evaluar adecuadamente los sistemas.
¿Puede SIEM Wazuh ayudar a investigar una brecha de datos?
Sí. Puede centralizar registros compatibles y establecer reglas de análisis. No obstante, la investigación depende de la información disponible y no garantiza identificar automáticamente toda extracción de datos.
¿Para qué sirven hasta 400 días de registros de seguridad?
Pueden facilitar investigaciones y auditorías que necesitan revisar acontecimientos históricos. La conservación requiere una política adecuada y solo incluye los registros efectivamente recopilados.
¿Cómo puede GHM Soluciones Informáticas proteger los datos de mi empresa?
Mediante auditorías de ciberseguridad, mantenimiento de sistemas, protección Endpoint, administración de Microsoft 365, seguridad de redes y monitorización SIEM Wazuh con análisis SOC, adaptando los controles a cada infraestructura.
