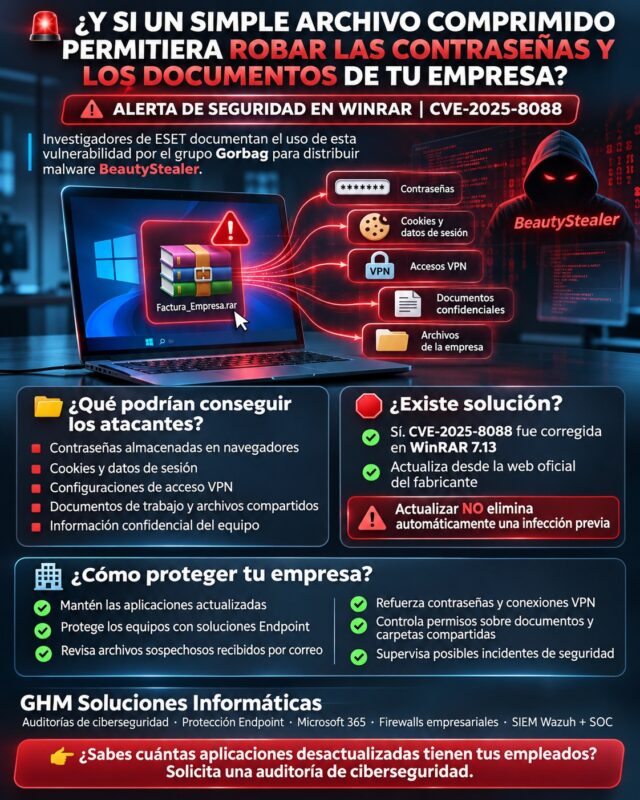
La vulnerabilidad de WinRAR CVE-2025-8088 está siendo utilizada en campañas de ciberespionaje para introducir software malicioso en ordenadores Windows y robar contraseñas, configuraciones VPN y documentos confidenciales. Una investigación de ESET publicada el 3 de noviembre de 2026 ha documentado cómo el grupo Gorbag aprovechó este fallo para atacar organizaciones ucranianas.
Lo más preocupante es que no se necesita una herramienta informática desconocida para iniciar este tipo de ataques.
Basta con que un empleado reciba un archivo comprimido aparentemente legítimo, lo abra utilizando una versión vulnerable de WinRAR y se cumplan las condiciones necesarias para activar la explotación.
A continuación, el software malicioso puede intentar recopilar información del equipo y transmitirla a una infraestructura controlada por los atacantes.
Además, algunas variantes eliminan sus propios componentes después de recopilar los datos, dificultando las investigaciones posteriores.
El fallo fue corregido en julio de 2025, pero su explotación posterior demuestra por qué actualizar los programas empresariales resulta tan importante como mantener al día el propio sistema operativo.
Aunque ESET documentó ataques dirigidos a entidades de Ucrania, las técnicas utilizadas permiten extraer enseñanzas para cualquier organización que trabaje con documentos, correo electrónico, navegadores y accesos remotos.
En GHM Soluciones Informáticas analizamos cómo funciona esta vulnerabilidad, qué información puede quedar expuesta y qué medidas deben aplicar las pequeñas y medianas empresas para proteger sus equipos y sus datos.
Vulnerabilidad de WinRAR CVE-2025-8088: qué ha descubierto ESET
El 3 de noviembre de 2026, ESET publicó una investigación sobre Gorbag, un grupo de ciberespionaje que, según sus investigadores, mantiene una alineación con intereses rusos.
Las campañas estudiadas comenzaron al menos en febrero de 2025 y se dirigieron principalmente contra organizaciones ucranianas próximas a zonas de especial interés estratégico.
Durante 2025, el grupo utilizaba correos electrónicos de phishing con archivos de Excel maliciosos.
Sin embargo, a principios de 2026 modificó sus procedimientos y comenzó a distribuir archivos RAR preparados para aprovechar la vulnerabilidad CVE-2025-8088.
Este cambio le permitió utilizar un fallo conocido de un programa ampliamente instalado en ordenadores Windows.
La investigación completa puede consultarse en ESET Research: Gorbag, ciberespionaje contra organizaciones ucranianas.
Vulnerabilidad de WinRAR: cuáles eran los objetivos
Según ESET, aproximadamente una cuarta parte de los objetivos identificados pertenecían al sector de justicia y aplicación de la ley.
Otra cuarta parte correspondía a administraciones locales, principalmente de zonas próximas al frente.
Los demás incluían organizaciones vinculadas a defensa y logística.
El interés de los operadores parecía centrarse en obtener información sensible, documentación y credenciales.
Sin embargo, ESET no atribuye estos incidentes a una campaña generalizada contra empresas españolas.
Su investigación describe objetivos concretos en Ucrania.
Vulnerabilidad de WinRAR: por qué el ataque resulta relevante para las empresas
La importancia del caso no depende exclusivamente de quién recibió los correos.
Las técnicas utilizadas afectan a tecnologías habituales en cualquier oficina:
- Archivos comprimidos compartidos por correo.
- Equipos Windows con aplicaciones sin actualizar.
- Contraseñas almacenadas en navegadores.
- Conexiones VPN para teletrabajo.
- Documentación empresarial.
- Carpetas compartidas y unidades de red.
Por tanto, una empresa no necesita participar en un conflicto geopolítico para comprender la utilidad de estas medidas de prevención.
El riesgo empresarial aparece cuando se combinan software vulnerable, archivos de origen no confiable y acceso a información sensible.
Vulnerabilidad de WinRAR: cómo funciona el fallo CVE-2025-8088
WinRAR es una aplicación utilizada para comprimir, gestionar y extraer archivos.
Durante años ha formado parte del software habitual de ordenadores personales y profesionales.
Precisamente por eso, una vulnerabilidad en este programa puede resultar interesante para diferentes grupos de ciberdelincuencia.
Vulnerabilidad de WinRAR: qué significa recorrido de directorios
CVE-2025-8088 es una vulnerabilidad de path traversal, también conocida como recorrido de directorios.
En condiciones normales, cuando un usuario extrae un archivo comprimido, los documentos deberían guardarse en la ubicación seleccionada.
Sin embargo, un archivo especialmente manipulado puede aprovechar el fallo para intentar escribir contenido en otras ubicaciones del sistema.
Esto puede tener consecuencias importantes cuando esas ubicaciones intervienen en el inicio o funcionamiento de Windows.
Vulnerabilidad de WinRAR: por qué no es un simple problema de descompresión
El problema no consiste únicamente en guardar un archivo en una carpeta incorrecta.
En determinados escenarios, los atacantes pueden conseguir que componentes maliciosos se ejecuten posteriormente.
Por ejemplo, las campañas estudiadas por ESET utilizaron archivos manipulados que podían introducir componentes en el sistema mientras mostraban al usuario un documento aparentemente normal.
Por tanto, la apariencia del archivo no garantiza que la extracción se haya realizado de forma segura.
Vulnerabilidad de WinRAR: qué versiones están afectadas
El fabricante corrigió CVE-2025-8088 en WinRAR 7.13, publicada el 30 de julio de 2025.
Las versiones anteriores de WinRAR para Windows, incluida la 7.12, se encuentran dentro del alcance de esta vulnerabilidad.
El problema también afectaba a determinados componentes de extracción de RAR para Windows.
Sin embargo, el fabricante indicó que las versiones correspondientes para Linux, Unix y Android no estaban afectadas por este fallo concreto.
Puedes revisar el registro oficial en la base de vulnerabilidades NVD del NIST: CVE-2025-8088.
Vulnerabilidad de WinRAR: cómo un archivo aparentemente legítimo puede iniciar un ataque
Los atacantes necesitan que el contenido malicioso llegue al ordenador de la víctima y se procese en condiciones vulnerables.
Para conseguirlo, utilizan técnicas de ingeniería social.
Por ejemplo, un correo puede aparentar que contiene documentación administrativa, una notificación oficial o información relacionada con una actividad profesional.
El objetivo es convencer al destinatario de que abra el archivo.
Vulnerabilidad de WinRAR: el papel del phishing
En las campañas investigadas, los mensajes utilizaban asuntos relacionados con multas, impuestos y comunicaciones administrativas.
Además, ESET identificó el uso de una cuenta de correo gubernamental previamente comprometida para enviar uno de los mensajes maliciosos.
Esta circunstancia resulta especialmente importante.
Un mensaje puede proceder de una cuenta auténtica y, aun así, ser fraudulento si un tercero ha conseguido controlarla.
Por tanto, no basta con comprobar que el nombre del remitente resulta conocido.
Vulnerabilidad de WinRAR: qué ocurría al abrir el archivo malicioso
En la cadena de infección documentada, el archivo RAR podía presentar un PDF señuelo mientras se instalaban componentes maliciosos adicionales.
Entre ellos figuraban elementos destinados a permitir su ejecución posteriormente.
Después, el ataque podía continuar con la recopilación de información mediante el malware correspondiente.
Sin embargo, no todos los archivos RAR son peligrosos.
La explotación requiere un archivo específicamente preparado y un componente vulnerable. Abrir un archivo RAR legítimo no implica automáticamente una infección.
Vulnerabilidad de WinRAR: por qué los archivos comprimidos son atractivos para los atacantes
Los archivos comprimidos se utilizan diariamente para compartir presupuestos, facturas, documentación técnica y proyectos.
Además, pueden contener varios documentos y estructuras de carpetas.
Esto permite que un archivo aparentemente normal incluya componentes cuya finalidad no resulta evidente para el destinatario.
Por ello, los archivos recibidos desde fuentes inesperadas merecen una comprobación adicional.
Gorbag y BeautyStealer: cómo roban contraseñas y documentación empresarial
Uno de los elementos más relevantes de la investigación de ESET es el software identificado como BeautyStealer.
Se trata de un ladrón de información, también llamado infostealer, desarrollado para recopilar datos concretos desde equipos comprometidos.
A diferencia de otras familias de malware, su finalidad principal no parece ser mantener un acceso prolongado.
Los investigadores observaron un patrón orientado a obtener información rápidamente y después intentar eliminar determinados rastros.
Vulnerabilidad de WinRAR: robo de contraseñas del navegador
BeautyStealer incorporaba capacidades para recopilar determinados datos de navegadores como:
- Google Chrome.
- Microsoft Edge.
- Mozilla Firefox.
- Opera.
Entre los elementos buscados figuraban contraseñas almacenadas, cookies y otros datos de estado local.
Por tanto, dependiendo de las condiciones del equipo comprometido, la información obtenida podría resultar útil para intentar acceder posteriormente a determinados servicios.
Sin embargo, no debe interpretarse que cualquier contraseña de cualquier navegador pueda recuperarse automáticamente en todas las circunstancias.
Las posibilidades reales dependen de la versión del malware, las protecciones del navegador y las condiciones del sistema.
Vulnerabilidad de WinRAR: qué ocurre si se roban cookies de sesión
Las cookies pueden contener información utilizada por aplicaciones web para mantener sesiones autenticadas.
En determinados escenarios, el robo de esos datos puede facilitar intentos de suplantación de sesiones.
Esto resulta especialmente relevante cuando se utilizan servicios empresariales desde el navegador.
Por ejemplo, un trabajador puede acceder diariamente a aplicaciones de gestión, plataformas cloud y herramientas de colaboración.
Por tanto, además de proteger contraseñas, conviene mantener controles sobre sesiones, dispositivos y accesos.
Vulnerabilidad de WinRAR: configuraciones de VPN
ESET también documentó la búsqueda de archivos de configuración de OpenVPN.
Estos archivos pueden contener información sobre conexiones remotas y, dependiendo de cómo estén configurados, determinados elementos sensibles.
La obtención de esas configuraciones no garantiza que un atacante pueda conectarse correctamente a la VPN.
Sin embargo, puede proporcionar información útil para intentar un acceso posterior.
Por eso, las empresas deberían proteger tanto los archivos de configuración como las credenciales y certificados asociados.
Vulnerabilidad de WinRAR: documentos y archivos sensibles
BeautyStealer también buscaba determinadas extensiones de documentos en ubicaciones habituales de Windows.
Entre ellas figuraban:
- Escritorio.
- Documentos.
- Descargas.
- Unidades extraíbles.
- Unidades de red mapeadas.
Dependiendo de la variante, el malware podía recopilar archivos ofimáticos, documentos PDF, correos guardados, archivos comprimidos y otros formatos de interés.
Para una empresa, esto puede representar un riesgo para presupuestos, contratos, informes y documentación profesional.
Vulnerabilidad de WinRAR: cómo salía la información del equipo
Los investigadores identificaron diferentes mecanismos de extracción de datos.
Las primeras variantes podían transmitir información mediante funciones de Telegram.
Sin embargo, a partir de determinadas versiones, BeautyStealer utilizó infraestructura propia de comunicación con sus operadores.
Además, algunas variantes comprimían la información recopilada antes de transmitirla.
Posteriormente, el malware podía intentar eliminarse.
Que un programa malicioso desaparezca del equipo no significa que los datos previamente robados hayan sido recuperados o que el incidente esté resuelto.
Vulnerabilidad de WinRAR: qué riesgos puede tener para Microsoft 365 y el teletrabajo
La investigación describe ataques centrados en la obtención de información.
Sin embargo, los tipos de datos buscados permiten comprender riesgos relevantes para empresas que trabajan con servicios cloud y accesos remotos.
Vulnerabilidad de WinRAR: cuentas corporativas y Microsoft 365
Una organización puede utilizar Microsoft 365 para correo, documentos, colaboración y almacenamiento.
Si un equipo comprometido contiene datos de autenticación o sesiones que pueden ser utilizados indebidamente, podrían producirse intentos posteriores de acceso a servicios empresariales.
No obstante, la infección de un ordenador no demuestra que Microsoft 365 haya sido comprometido.
Además, las políticas de acceso, autenticación y administración de dispositivos pueden limitar determinados escenarios.
Vulnerabilidad de WinRAR: por qué el MFA sigue siendo necesario
La autenticación multifactor añade una protección importante frente al robo de contraseñas.
Sin embargo, no debe presentarse como una garantía absoluta ante todas las técnicas de robo de sesiones.
Por ello, conviene combinar MFA con políticas adecuadas de acceso, revisión de sesiones y protección del dispositivo.
Vulnerabilidad de WinRAR: acceso remoto a la empresa
Muchos empleados utilizan VPN o servicios remotos para trabajar fuera de la oficina.
En estos casos, la seguridad no depende únicamente del servidor al que se conectan.
También es importante mantener protegido el ordenador desde el que acceden.
Por tanto, un puesto de teletrabajo sin actualizar puede convertirse en un riesgo para las credenciales y los documentos que maneja.
Vulnerabilidad de WinRAR: carpetas compartidas y servidores
La presencia de archivos empresariales en unidades de red puede incrementar el volumen de información accesible desde un equipo comprometido.
Sin embargo, esto depende de los permisos del usuario y de las conexiones disponibles.
Por ello, es importante evitar accesos innecesariamente amplios y revisar los permisos sobre las carpetas compartidas.
Vulnerabilidad de WinRAR: ¿afecta a las empresas españolas?
La campaña Gorbag descrita por ESET se dirigió a objetivos identificados en Ucrania.
Por tanto, no existe base en esa investigación para afirmar que todas las asesorías o despachos españoles estén siendo atacados por Gorbag.
Sin embargo, CVE-2025-8088 es una vulnerabilidad real de una aplicación utilizada internacionalmente.
Además, Google Threat Intelligence documentó en enero de 2026 su explotación por diferentes grupos de amenazas, incluidos actores de espionaje y ciberdelincuentes motivados económicamente.
Puedes consultar el análisis de Google sobre la explotación de CVE-2025-8088.
Vulnerabilidad de WinRAR: asesorías contables y laborales
Estos negocios intercambian documentos fiscales, nóminas, contratos y archivos comprimidos.
Además, sus trabajadores pueden manejar múltiples aplicaciones y credenciales.
Por tanto, necesitan mantener actualizado el software y comprobar los archivos inesperados.
Vulnerabilidad de WinRAR: administraciones de fincas
Las administraciones de fincas reciben documentación de propietarios, comunidades, proveedores y entidades externas.
Un archivo malicioso podría utilizar una temática administrativa para intentar convencer al destinatario de que lo abra.
Por ello, conviene combinar protección Endpoint con procedimientos de verificación de comunicaciones sospechosas.
Vulnerabilidad de WinRAR: despachos de abogados
Los expedientes jurídicos pueden contener documentación confidencial.
Además, los despachos intercambian archivos con clientes y colaboradores.
Por tanto, resulta especialmente importante controlar qué aplicaciones procesan estos documentos y quién tiene acceso a ellos.
Vulnerabilidad de WinRAR: arquitectura, interiorismo e ingeniería
Estos sectores utilizan habitualmente archivos comprimidos para compartir proyectos, planos y documentación técnica.
Además, pueden disponer de almacenamiento compartido y aplicaciones especializadas.
Por ello, la seguridad debe contemplar tanto el software instalado como los permisos sobre los archivos.
Vulnerabilidad de WinRAR: constructoras y profesionales que trabajan desde casa
Las empresas con trabajadores desplazados y los despachos profesionales ubicados en viviendas pueden depender de conexiones remotas.
Por tanto, deben proteger los equipos desde los que acceden a los recursos corporativos.
El riesgo no depende únicamente del sector. También depende del software utilizado, los permisos concedidos y los controles de seguridad existentes.
Vulnerabilidad de WinRAR: cómo comprobar si tu ordenador está actualizado
La principal medida para corregir CVE-2025-8088 es utilizar una versión de WinRAR que incorpore el parche.
El fabricante solucionó este fallo en la versión 7.13.
Sin embargo, eso no significa que 7.13 sea la versión más reciente disponible.
A fecha de 14 de noviembre de 2026, la versión estable publicada en la web oficial es WinRAR 7.23.
Vulnerabilidad de WinRAR: comprobar la versión instalada
Si utilizas WinRAR en Windows:
- Abre WinRAR.
- Accede al menú Ayuda.
- Selecciona Acerca de WinRAR.
- Comprueba el número de versión.
Si aparece una versión anterior a la 7.13, el equipo está utilizando una versión afectada por CVE-2025-8088.
No obstante, incluso si dispones de una versión corregida, conviene mantenerla actualizada para recibir otras mejoras y correcciones.
Vulnerabilidad de WinRAR: descargar la versión oficial
La actualización debe obtenerse desde el fabricante o mediante mecanismos corporativos de distribución de software confiables.
Puedes consultar la página oficial de descarga de WinRAR.
En entornos empresariales, es recomendable utilizar la última versión estable compatible con las necesidades del negocio.
No conviene instalar versiones beta en producción sin una razón técnica y una evaluación previa.
Vulnerabilidad de WinRAR: ¿basta con actualizar?
Actualizar corrige el fallo conocido para futuras operaciones de extracción.
Sin embargo, no garantiza eliminar un malware instalado anteriormente ni recuperar información que pudiera haberse robado.
Por tanto, si existen indicios razonables de una infección previa, resulta necesario realizar una investigación adicional.
Vulnerabilidad de WinRAR: siete medidas para proteger los ordenadores de tu empresa
La actualización es prioritaria, pero no debería ser la única medida.
Las empresas necesitan combinar mantenimiento, seguridad de correo, protección de dispositivos y controles sobre la información.
1. Vulnerabilidad de WinRAR: mantener un inventario de aplicaciones
El primer paso es conocer qué programas están instalados.
Una empresa puede tener numerosos equipos y diferentes versiones de WinRAR.
Además, algunos componentes de extracción pueden formar parte de herramientas o aplicaciones adicionales.
Por tanto, conviene revisar el software realmente utilizado.
2. Vulnerabilidad de WinRAR: aplicar actualizaciones de seguridad
Las correcciones deben instalarse mediante un procedimiento controlado.
Además, resulta recomendable revisar periódicamente los programas que no se actualizan automáticamente.
Esto incluye compresores, lectores PDF, navegadores y otras aplicaciones habituales.
3. Vulnerabilidad de WinRAR: reforzar la seguridad del correo
Los archivos maliciosos suelen distribuirse mediante comunicaciones diseñadas para parecer legítimas.
Por ello, conviene utilizar controles antiphishing y mecanismos de análisis de adjuntos cuando estén disponibles.
Sin embargo, ninguna solución de filtrado garantiza detener todos los mensajes fraudulentos.
4. Vulnerabilidad de WinRAR: proteger contraseñas y sesiones
Es recomendable evitar guardar credenciales sensibles sin valorar los controles de protección correspondientes.
Además, las cuentas administrativas y los accesos remotos deben contar con medidas adecuadas de autenticación.
Cuando resulte necesario, conviene revisar las sesiones activas y los permisos de las aplicaciones empresariales.
5. Vulnerabilidad de WinRAR: utilizar protección Endpoint
Una solución de protección Endpoint puede ayudar a identificar determinados componentes maliciosos y comportamientos sospechosos.
Además, puede proporcionar información útil para investigar posibles incidencias.
Sin embargo, no sustituye la corrección de la vulnerabilidad.
6. Vulnerabilidad de WinRAR: limitar permisos y accesos
Los usuarios deberían disponer únicamente de los permisos necesarios para trabajar.
Además, las carpetas compartidas y los sistemas empresariales deben aplicar controles acordes con la información que contienen.
De esta forma, puede reducirse la exposición cuando una cuenta o equipo resulta comprometido.
7. Vulnerabilidad de WinRAR: monitorizar y preparar una respuesta
Los registros de Windows, las alertas Endpoint y determinadas comunicaciones de red pueden aportar información sobre posibles incidentes.
Por tanto, conviene disponer de mecanismos de supervisión apropiados.
Asimismo, la empresa debe conocer qué hacer si sospecha que se han robado contraseñas o documentos.
La prevención resulta más eficaz cuando los equipos están actualizados y existe una estrategia para identificar, investigar y contener posibles incidentes.
Vulnerabilidad de WinRAR: qué hacer si has abierto un archivo sospechoso
Si una empresa sospecha que un trabajador ha abierto un archivo relacionado con una campaña maliciosa, es importante actuar de manera ordenada.
Vulnerabilidad de WinRAR: aislar el ordenador afectado
Cuando existen indicios razonables de compromiso, el equipo debe ponerse bajo revisión del personal técnico.
Puede ser necesario aislarlo de la red para limitar nuevas comunicaciones.
Sin embargo, antes de realizar cambios importantes conviene considerar la conservación de evidencias.
Vulnerabilidad de WinRAR: revisar posibles accesos comprometidos
Si la investigación identifica robo de credenciales o sesiones, puede ser necesario:
- Cambiar las contraseñas afectadas desde un dispositivo confiable.
- Revocar sesiones comprometidas.
- Revisar los accesos de Microsoft 365.
- Comprobar las configuraciones y credenciales VPN.
- Sustituir certificados o secretos expuestos cuando corresponda.
- Revisar las cuentas administrativas y sus permisos.
Estas medidas deben adaptarse a la información que realmente haya quedado expuesta.
Vulnerabilidad de WinRAR: investigar los documentos afectados
El malware investigado podía buscar archivos de diferentes ubicaciones.
Por tanto, conviene evaluar qué información estaba accesible en el equipo.
Sin embargo, no se debe afirmar que todos los documentos hayan sido robados sin evidencias suficientes.
Vulnerabilidad de WinRAR: comprobar la recuperación
Después de contener la situación, debe confirmarse que el equipo y las credenciales vuelven a encontrarse en un estado confiable.
Además, conviene revisar las medidas que permitieron el incidente y corregirlas.
Cuando pueda existir una brecha de datos personales, la organización deberá evaluar sus obligaciones conforme al RGPD y la normativa aplicable.
Vulnerabilidad de WinRAR: cómo ayuda SIEM Wazuh a investigar posibles incidentes
Un incidente de robo de información puede generar acontecimientos en diferentes tecnologías.
Por ejemplo, pueden existir registros del sistema operativo, alertas de seguridad Endpoint y conexiones documentadas por el firewall.
Analizar estos datos por separado puede dificultar la investigación.
Por ello, una plataforma SIEM permite reunir información de fuentes compatibles y establecer relaciones entre acontecimientos.
Vulnerabilidad de WinRAR: registros Windows y actividad sospechosa
Wazuh puede recopilar determinados registros de Windows mediante su agente.
Además, pueden integrarse otras fuentes de telemetría compatibles, según la configuración.
En una investigación relacionada con la ejecución de software malicioso, puede resultar útil revisar determinadas actividades de procesos, cambios de archivos y acontecimientos de seguridad.
Sin embargo, Wazuh no detecta automáticamente cualquier explotación de CVE-2025-8088 por el simple hecho de estar instalado.
La detección depende de la información recopilada y de las reglas disponibles.
Vulnerabilidad de WinRAR: correlación con firewall y Endpoint
En una infraestructura correctamente integrada, pueden relacionarse determinadas señales del equipo con registros de seguridad de red.
Por ejemplo, una alerta Endpoint y una comunicación inesperada podrían requerir una investigación conjunta.
Sin embargo, una conexión desconocida no demuestra por sí sola que exista robo de información.
Por eso, el análisis debe considerar el contexto de la actividad.
Vulnerabilidad de WinRAR: hasta 400 días de registros
En GHM Soluciones Informáticas trabajamos con políticas configurables de conservación de hasta 400 días de logs, dependiendo del alcance del servicio y de las fuentes integradas.
Este histórico puede ayudar a revisar acontecimientos anteriores durante una investigación.
Además, puede resultar útil en auditorías y revisiones de seguridad.
Sin embargo, la conservación no garantiza disponer de información que nunca haya sido registrada.
Vulnerabilidad de WinRAR: qué aporta nuestro SOC
El Centro de Operaciones de Seguridad (SOC) complementa la tecnología mediante el análisis de acontecimientos relevantes.
El objetivo es revisar las señales disponibles, identificar situaciones que requieren atención y facilitar las actuaciones correspondientes al alcance del servicio.
La diferencia no está únicamente en recibir alertas, sino en disponer de información y criterios para tomar decisiones de seguridad.
Conoce nuestro servicio de SIEM Wazuh y análisis SOC para empresas.
Vulnerabilidad de WinRAR: protección empresarial con Microsoft 365, Endpoint y firewall
Las amenazas que buscan robar credenciales y documentos demuestran la necesidad de combinar distintas medidas.
Un firewall no sustituye al antivirus.
Un antivirus no sustituye las actualizaciones.
Y la autenticación multifactor no elimina todos los riesgos derivados de un equipo comprometido.
Vulnerabilidad de WinRAR: Microsoft 365 y seguridad de identidades
Las organizaciones que utilizan Microsoft 365 pueden reforzar determinados accesos mediante Microsoft Entra y políticas adecuadas de autenticación.
Además, la revisión de actividades de identidad puede facilitar la investigación de situaciones anómalas.
Sin embargo, estas medidas necesitan una configuración correcta y no garantizan impedir todas las técnicas de robo de sesiones.
Vulnerabilidad de WinRAR: administración de dispositivos con Intune
Microsoft Intune puede ayudar a administrar aplicaciones y determinadas políticas de seguridad en dispositivos compatibles.
Además, facilita tareas relacionadas con el inventario y el estado de los equipos.
Por tanto, puede formar parte de una estrategia que busque reducir la presencia de software desactualizado.
Sin embargo, el alcance depende de las políticas y mecanismos de distribución configurados.
Vulnerabilidad de WinRAR: protección Endpoint y firewalls empresariales
La protección Endpoint permite establecer determinados controles sobre ordenadores y servidores.
Por su parte, un firewall empresarial puede ayudar a administrar conexiones y aplicar políticas de red.
Ambas tecnologías resultan complementarias.
Sin embargo, ninguna garantiza por sí sola que una vulnerabilidad de una aplicación no pueda aprovecharse.
Vulnerabilidad de WinRAR: formación frente al phishing
Los trabajadores necesitan reconocer comunicaciones inesperadas y solicitudes que no encajan con el procedimiento habitual.
Por ejemplo, cuando un proveedor envía un archivo comprimido de forma inesperada, puede ser conveniente verificar la solicitud mediante otro canal.
Además, resulta importante facilitar procedimientos para comunicar mensajes sospechosos sin retrasar las investigaciones.
La seguridad empresarial funciona mejor cuando tecnología, mantenimiento y procedimientos de trabajo forman parte de una misma estrategia.
Vulnerabilidad de WinRAR: auditorías de ciberseguridad para empresas
La aparición de una vulnerabilidad explotada activamente representa una oportunidad para revisar el estado de los equipos.
Sin embargo, muchas organizaciones desconocen qué versiones de determinadas aplicaciones tienen instaladas.
Además, los programas pueden haberse incorporado durante años sin un procedimiento regular de actualización.
Vulnerabilidad de WinRAR: qué revisar en una auditoría
Una auditoría empresarial puede ayudar a identificar:
- Programas instalados y versiones.
- Software sin soporte o pendiente de actualización.
- Privilegios administrativos.
- Configuración de protección Endpoint.
- Seguridad de los navegadores.
- Accesos a Microsoft 365.
- Credenciales y conexiones VPN.
- Permisos sobre recursos compartidos.
- Políticas del firewall.
- Disponibilidad de registros.
- Procedimientos de respuesta y recuperación.
Además, permite priorizar las medidas según el riesgo y la actividad del negocio.
Vulnerabilidad de WinRAR: por qué la gestión de parches es importante
Los incidentes documentados por ESET demuestran que una vulnerabilidad conocida puede seguir utilizándose después de publicarse su corrección.
Por tanto, no basta con que el fabricante haya solucionado el problema.
La organización necesita instalar el parche en los equipos afectados.
Además, debe comprobar que la actualización realmente se ha aplicado.
Vulnerabilidad de WinRAR: el servicio de GHM Soluciones Informáticas
En GHM Soluciones Informáticas ayudamos a las pymes a mejorar la protección de sus infraestructuras mediante:
- Auditorías de ciberseguridad.
- Mantenimiento de ordenadores y servidores.
- Administración de Microsoft 365.
- Gestión de dispositivos empresariales.
- Protección Endpoint.
- Firewalls y seguridad perimetral.
- Monitorización SIEM Wazuh.
- Análisis SOC de eventos relevantes.
Nuestra finalidad es identificar riesgos y establecer medidas adecuadas para cada organización.
Puedes conocer nuestras auditorías de ciberseguridad para empresas.
Conclusión: la vulnerabilidad de WinRAR demuestra por qué las actualizaciones empresariales no pueden esperar indefinidamente
La vulnerabilidad de WinRAR CVE-2025-8088 demuestra que una aplicación aparentemente sencilla puede convertirse en un punto de entrada para comprometer un ordenador.
Los ataques investigados por ESET utilizaron archivos manipulados para distribuir componentes maliciosos y facilitar el robo de información.
Además, el malware BeautyStealer buscaba contraseñas, cookies, configuraciones VPN y documentos.
Sin embargo, también debemos recordar tres aspectos fundamentales.
Primero: el fallo fue corregido en WinRAR 7.13, publicada en julio de 2025.
Segundo: los ataques concretos de Gorbag documentados por ESET se dirigieron a organizaciones ucranianas.
Tercero: actualizar el programa ayuda a prevenir nuevas explotaciones de esta vulnerabilidad, pero no elimina automáticamente una infección anterior.
Para las empresas, la principal enseñanza es clara:
La ciberseguridad no consiste únicamente en proteger los grandes sistemas. También exige mantener al día las aplicaciones que los empleados utilizan diariamente.
Por eso, conviene combinar actualizaciones, controles de identidad, protección Endpoint, seguridad de red y monitorización.
¿Sabes si los ordenadores de tu empresa tienen aplicaciones vulnerables?
¿Conoces qué versión de WinRAR utilizan tus empleados?
¿Quién comprueba las actualizaciones de seguridad?
¿Están protegidas las contraseñas y conexiones VPN?
¿Tienes un procedimiento para investigar posibles robos de documentación?
En GHM Soluciones Informáticas ayudamos a asesorías, administraciones de fincas, despachos de abogados, estudios de arquitectura e ingeniería, constructoras y otras pymes a mejorar su protección tecnológica.
Solicita una auditoría de ciberseguridad y descubre qué aplicaciones, accesos y configuraciones conviene revisar en tu empresa.
Contacta con GHM Soluciones Informáticas.
Preguntas frecuentes sobre la vulnerabilidad de WinRAR
¿Qué es la vulnerabilidad de WinRAR CVE-2025-8088?
Es un fallo de recorrido de directorios que afecta a versiones vulnerables de WinRAR para Windows y determinados componentes relacionados. Puede permitir que un archivo manipulado escriba contenido fuera de la carpeta de extracción prevista.
¿Qué versiones están afectadas por la vulnerabilidad de WinRAR?
Las versiones anteriores a WinRAR 7.13 para Windows se encuentran dentro del alcance de CVE-2025-8088. La corrección se incorporó en julio de 2025.
¿Qué versión de WinRAR debo instalar en noviembre de 2026?
Es recomendable utilizar una versión estable actualizada. A fecha de 14 de noviembre de 2026, la web oficial del fabricante ofrece WinRAR 7.23 como versión estable.
¿La vulnerabilidad de WinRAR permite robar contraseñas?
La vulnerabilidad puede utilizarse como parte de una cadena de infección. En las campañas estudiadas, permitió introducir componentes asociados a BeautyStealer, un malware capaz de recopilar determinados datos de navegadores y documentos.
¿Qué es Gorbag?
Es el nombre asignado por ESET a un grupo de ciberespionaje que considera alineado con intereses rusos. Sus campañas documentadas se han dirigido principalmente contra organizaciones ucranianas.
¿Qué es BeautyStealer?
Es un malware diseñado para recopilar información de equipos comprometidos, incluidos determinados datos de navegadores, configuraciones VPN y archivos de interés para sus operadores.
¿La vulnerabilidad de WinRAR afecta a cualquier archivo RAR?
No. La explotación requiere archivos especialmente preparados y condiciones compatibles con el fallo. Un archivo RAR legítimo no se convierte automáticamente en malicioso.
¿Actualizar WinRAR elimina BeautyStealer?
No necesariamente. La actualización corrige la vulnerabilidad para futuras operaciones, pero una infección anterior necesita investigación y medidas específicas de recuperación.
¿La vulnerabilidad de WinRAR afecta a Linux o macOS?
Según el fabricante, CVE-2025-8088 afecta a sus componentes de extracción correspondientes a Windows. No se debe confundir este fallo con otras vulnerabilidades que puedan afectar a programas o plataformas diferentes.
¿Puede afectar a Microsoft 365?
El fallo afecta a WinRAR, no directamente a Microsoft 365. Sin embargo, un malware que consiga robar información de un ordenador podría intentar utilizar determinadas credenciales o datos de sesión para acceder posteriormente a servicios empresariales.
¿La autenticación multifactor evita estos ataques?
Ayuda a reducir determinados riesgos, pero no sustituye la seguridad del equipo. Algunas técnicas de robo de sesiones pueden plantear riesgos adicionales, dependiendo de los controles existentes.
¿Cómo compruebo la versión instalada?
Abre WinRAR y entra en Ayuda → Acerca de WinRAR. Allí puedes consultar la versión instalada y comprobar si necesitas actualizarla.
¿Puede un antivirus detener BeautyStealer?
Una solución Endpoint actualizada puede detectar determinadas variantes o comportamientos asociados. Sin embargo, no existe una garantía de detección universal.
¿SIEM Wazuh detecta automáticamente CVE-2025-8088?
No necesariamente. Puede ayudar a relacionar vulnerabilidades conocidas con el inventario y analizar registros compatibles, pero la identificación de una explotación concreta depende de los datos y reglas disponibles.
¿Por qué puede ser útil conservar 400 días de logs?
Un histórico correctamente configurado puede facilitar la revisión de acontecimientos anteriores durante auditorías e investigaciones. Solo estarán disponibles los registros realmente recopilados y conservados.
¿Cómo puede proteger GHM Soluciones Informáticas a mi empresa?
Mediante auditorías de seguridad, mantenimiento, gestión de actualizaciones, protección Endpoint, administración de Microsoft 365, seguridad perimetral y monitorización SIEM Wazuh con análisis SOC, adaptando las medidas a la infraestructura del negocio.
