Las vulnerabilidades en Linux han protagonizado una investigación que cambia la forma de entender la ciberseguridad: OpenAI ha utilizado inteligencia artificial para identificar y explotar 948 fallos distintos del kernel capaces de permitir una escalada local de privilegios hasta obtener acceso root.
El estudio, publicado el 4 de noviembre de 2026, se realizó mediante un sistema automatizado de investigación sobre el código del kernel de Linux.
Durante las pruebas, diferentes agentes de inteligencia artificial analizaron componentes del sistema operativo, identificaron posibles errores, comprobaron su funcionamiento y desarrollaron pruebas de explotación.
Además, el sistema generó propuestas de corrección para facilitar el trabajo de los mantenedores del proyecto.
La investigación se realizó a mediados de octubre de 2026 y utilizó máquinas virtuales aisladas con protecciones de seguridad habituales activadas.
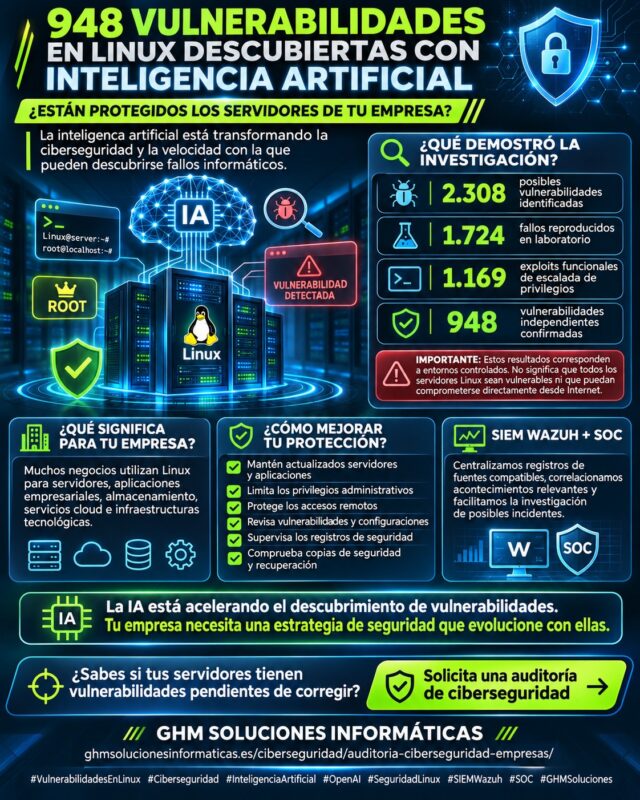
Los resultados fueron especialmente relevantes: 2.308 posibles vulnerabilidades identificadas, 1.724 fallos reproducidos y 948 vulnerabilidades distintas asociadas a exploits funcionales de escalada de privilegios.
Sin embargo, estos datos no significan que cualquier servidor Linux pueda ser comprometido inmediatamente desde Internet.
Las pruebas estudiaron situaciones específicas de escalada local de privilegios. Es decir, escenarios en los que un usuario o proceso con permisos limitados consigue alcanzar privilegios superiores.
Por tanto, para comprender el riesgo empresarial es fundamental diferenciar una vulnerabilidad del kernel, un acceso inicial al sistema y la posibilidad de obtener permisos administrativos.
La investigación también demuestra algo importante para la defensa: la inteligencia artificial no solo puede encontrar fallos, sino ayudar a comprobarlos y proponer las correcciones necesarias.
En GHM Soluciones Informáticas analizamos qué ha demostrado OpenAI, qué implicaciones tiene para las pequeñas y medianas empresas y cómo mejorar la protección de servidores Linux, aplicaciones, redes y sistemas corporativos.
Vulnerabilidades en Linux: qué significan los 948 fallos identificados
El dato más destacado de la investigación es la identificación de 948 vulnerabilidades distintas de escalada local de privilegios, conocidas técnicamente como LPE (Local Privilege Escalation).
No obstante, para interpretar correctamente la cifra debemos conocer las diferentes fases del estudio.
Vulnerabilidades en Linux: las cifras de la investigación
Según el informe oficial de OpenAI, publicado el 4 de noviembre de 2026, los principales resultados fueron:
| Fase de investigación | Resultado |
|---|---|
| Posibles vulnerabilidades identificadas | 2.308 |
| Vulnerabilidades reproducidas en laboratorio | 1.724 |
| Exploits funcionales de escalada local de privilegios | 1.169 |
| Vulnerabilidades distintas de escalada de privilegios | 948 |
| Pruebas de concepto de filtración de información | 291 |
Los investigadores utilizaron diferentes agentes automatizados para revisar, validar y analizar estos resultados.
Además, realizaron un proceso de agrupación para evitar contabilizar como vulnerabilidades independientes distintas explotaciones de un mismo error subyacente.
Vulnerabilidades en Linux: por qué aparecen 1.169 exploits y 948 fallos
Un mismo error de programación puede aprovecharse de diferentes maneras.
Por ejemplo, los investigadores pueden desarrollar más de una prueba funcional para demostrar el impacto de una vulnerabilidad.
Por ello, OpenAI distinguió entre los exploits desarrollados y los fallos independientes que permitían esas explotaciones.
Tras el análisis de variantes, el resultado fue de 948 vulnerabilidades distintas de escalada local de privilegios.
La cifra no representa 948 ataques reales contra empresas ni 948 incidentes de seguridad registrados en servidores de producción.
Corresponde a una investigación técnica realizada bajo condiciones controladas.
Vulnerabilidades en Linux: ¿cuál fue la tasa de validación?
De los 2.308 posibles fallos inicialmente identificados, el sistema consiguió reproducir 1.724.
Esto representa aproximadamente el 74,7 % de los hallazgos candidatos.
Sin embargo, no todas las vulnerabilidades reproducidas permiten obtener acceso root.
Algunas podían provocar otros comportamientos, como errores de memoria o problemas relacionados con la información procesada.
Por tanto, los investigadores necesitaron una fase adicional para determinar cuáles tenían mayor potencial de explotación.
Vulnerabilidades en Linux: qué es el kernel y por qué es tan importante
El kernel es el núcleo del sistema operativo.
Su función consiste en coordinar componentes fundamentales, como la memoria, los procesos, los dispositivos y determinadas operaciones relacionadas con el hardware.
Además, interviene en los mecanismos que separan las aplicaciones de los recursos más sensibles del sistema.
Vulnerabilidades en Linux: por qué un fallo del kernel puede ser grave
Una aplicación normalmente funciona con determinados permisos.
Sin embargo, el kernel necesita disponer de capacidades especiales para administrar los recursos del sistema.
Por tanto, cuando una vulnerabilidad permite superar los controles de seguridad correspondientes, un proceso con permisos reducidos podría llegar a ejecutar operaciones para las que no estaba autorizado.
En determinadas condiciones, esto puede permitir obtener privilegios equivalentes a los del administrador del sistema.
Vulnerabilidades en Linux: qué significa conseguir acceso root
En Linux, root identifica la cuenta con privilegios administrativos máximos dentro del ámbito correspondiente.
Un atacante que obtiene estos permisos podría realizar operaciones especialmente sensibles.
Por ejemplo, podría intentar acceder a información protegida, modificar configuraciones, alterar servicios o instalar componentes maliciosos.
Sin embargo, el impacto real depende de las medidas de aislamiento, del entorno y de los permisos efectivos obtenidos.
Obtener root en un sistema concreto no significa comprometer automáticamente todas las máquinas conectadas a su red.
Vulnerabilidades en Linux: por qué el kernel se utiliza en tantos entornos
Linux está presente en numerosos sistemas tecnológicos.
Entre ellos se encuentran:
- Servidores empresariales.
- Plataformas cloud.
- Infraestructuras de virtualización y contenedores.
- Dispositivos de red.
- Sistemas de almacenamiento.
- Equipos industriales.
- Dispositivos basados en Android.
Esto no significa que todos estos productos incorporen las mismas vulnerabilidades.
Cada fabricante y distribución puede utilizar versiones, configuraciones, modificaciones y correcciones diferentes.
La relevancia del estudio reside en la importancia del kernel como componente compartido por numerosas tecnologías.
Vulnerabilidades en Linux: cómo trabajó GPT-6 Cyber durante la investigación
La investigación utilizó un sistema automatizado en el que diferentes agentes de IA colaboraban durante las fases de análisis.
OpenAI identificó posteriormente el modelo utilizado como GPT-6 Cyber, presentado públicamente el 5 de noviembre de 2026.
Según el anuncio oficial de GPT-6 Cyber, se trata de un modelo especializado en tareas de investigación de seguridad, con capacidades para identificar, validar y ayudar a corregir vulnerabilidades.
Vulnerabilidades en Linux: selección del código que debía revisarse
El primer objetivo fue localizar las partes del kernel más relevantes para la seguridad.
Los agentes identificaron componentes potencialmente accesibles para usuarios o procesos con privilegios limitados.
De este modo, redujeron la superficie de análisis a aproximadamente 2,8 millones de líneas de código, equivalentes a un 7 % del proyecto.
Esto permitió concentrar los recursos de investigación en áreas con mayor interés desde el punto de vista de la seguridad.
Vulnerabilidades en Linux: análisis automatizado del código
Después, otros agentes revisaron las partes seleccionadas.
El objetivo era identificar errores que pudieran provocar comportamientos no previstos o vulnerar determinados límites de seguridad.
En aproximadamente 12 horas, esta fase obtuvo 2.308 posibles hallazgos, una vez eliminados los duplicados correspondientes.
Sin embargo, identificar un posible fallo no demuestra que sea explotable.
Por ello, la investigación continuó mediante validaciones técnicas.
Vulnerabilidades en Linux: pruebas en máquinas virtuales aisladas
Los investigadores utilizaron máquinas virtuales para comprobar los hallazgos.
Además, los sistemas de prueba mantenían activadas protecciones habituales del kernel.
Estas pruebas permitieron reproducir 1.724 vulnerabilidades.
Posteriormente, agentes especializados evaluaron cuáles podían permitir una escalada local de privilegios.
Vulnerabilidades en Linux: revisión humana antes de comunicar los resultados
Aunque el proceso estaba altamente automatizado, investigadores humanos revisaron los resultados y las propuestas de corrección.
Este paso resultó fundamental.
Por ejemplo, OpenAI identificó casos iniciales en los que un exploit alcanzaba privilegios root aprovechando una vulnerabilidad distinta de la que supuestamente debía demostrar.
Por tanto, fue necesario reforzar las comprobaciones para asegurar que cada resultado correspondía realmente al fallo investigado.
La investigación demuestra que la IA puede acelerar el análisis, pero también que la validación independiente sigue siendo necesaria.
Vulnerabilidades en Linux: diez técnicas que sorprendieron a los investigadores
Uno de los resultados más interesantes no fue únicamente el número de vulnerabilidades.
OpenAI analizó una muestra de 166 exploits desarrollados por sus agentes.
Dentro de esa muestra, identificó 10 técnicas de explotación que, según sus investigadores y los especialistas externos consultados, no habían sido observadas anteriormente por ellos.
Vulnerabilidades en Linux: qué aporta la inteligencia artificial
Los sistemas de IA más avanzados pueden combinar conocimientos, analizar comportamientos y explorar diferentes posibilidades durante una investigación.
Esto permite abordar determinadas tareas que anteriormente exigían un trabajo manual considerable.
Sin embargo, la novedad declarada de una técnica debe interpretarse dentro del alcance de la investigación.
No significa necesariamente que nadie en el mundo haya utilizado anteriormente una aproximación similar.
Vulnerabilidades en Linux: por qué no se publicaron todos los detalles
OpenAI decidió no divulgar todos los procedimientos técnicos relacionados con las técnicas identificadas.
El objetivo era reducir el riesgo de facilitar la explotación de fallos mientras continuaba el proceso de comunicación y corrección.
Además, los investigadores trabajaron con los mantenedores del kernel para priorizar los problemas considerados más importantes.
¿Puede utilizarse esta inteligencia artificial para proteger sistemas?
Sí.
Las mismas capacidades de análisis pueden ayudar a localizar errores, validar su impacto y proponer correcciones.
Por ello, la investigación tiene una doble lectura.
La IA puede facilitar determinadas actividades maliciosas, pero también puede acelerar el trabajo de quienes desarrollan y mantienen software seguro.
Vulnerabilidades en Linux: ¿están corregidos los 948 fallos?
Esta es una de las cuestiones más importantes para las empresas.
No puede afirmarse que los 948 fallos estuvieran corregidos cuando OpenAI publicó su investigación.
La compañía explicó que había generado propuestas de parches y que estaba trabajando con los mantenedores del kernel para comunicar los hallazgos.
Sin embargo, generar un parche no es lo mismo que integrarlo oficialmente en el proyecto.
Vulnerabilidades en Linux: estado de las correcciones durante el estudio
Según el informe de OpenAI, al finalizar el análisis y la revisión manual, después de aproximadamente diez días:
| Estado en aquel momento | Vulnerabilidades |
|---|---|
| Corregidas en el proyecto principal | 61 |
| Con parches en preparación o pendientes de integración | 43 |
| En proceso de comunicación y discusión pública | 299 |
Estas cifras corresponden al estado observado durante la investigación de octubre.
No representan necesariamente el estado actualizado de todas las correcciones a 14 de noviembre de 2026.
Además, no permiten deducir automáticamente que todos los hallazgos restantes tengan idéntica gravedad o afecten a las mismas versiones del kernel.
Vulnerabilidades en Linux: qué es Patch the Planet
OpenAI está colaborando con mantenedores de software y organizaciones de seguridad mediante la iniciativa Patch the Planet.
Su finalidad es facilitar la identificación, validación y comunicación responsable de vulnerabilidades.
Además, busca mejorar los mecanismos para generar y revisar parches.
Este trabajo es especialmente importante porque las propuestas de corrección deben comprobarse antes de incorporarse a proyectos utilizados por millones de sistemas.
Vulnerabilidades en Linux: por qué la actualización continúa siendo esencial
Cuando una vulnerabilidad se corrige, los fabricantes y distribuidores deben integrar los cambios correspondientes en las versiones de software afectadas.
Después, las empresas necesitan aplicar esas actualizaciones a sus sistemas.
En consecuencia, puede existir un intervalo entre el descubrimiento de un fallo y la instalación efectiva de su corrección.
Disponer de sistemas actualizados reduce la exposición a vulnerabilidades conocidas, aunque no garantiza eliminar todos los errores desconocidos.
Vulnerabilidades en Linux: ¿están afectados Ubuntu, Debian y Red Hat?
Linux está presente en diferentes distribuciones, entre ellas Ubuntu, Debian y Red Hat Enterprise Linux.
Sin embargo, no sería correcto afirmar que todos los sistemas que utilizan estas distribuciones son vulnerables a los 948 fallos identificados.
La investigación se realizó sobre el código más reciente del kernel en el momento de las pruebas y sobre configuraciones concretas.
Las distribuciones empresariales pueden incorporar versiones distintas, modificaciones y correcciones específicas.
Vulnerabilidades en Linux: cómo comprobar las actualizaciones de Ubuntu
Canonical publica avisos de seguridad para Ubuntu y sus diferentes componentes.
Por ejemplo, el 10 de noviembre de 2026 publicó el aviso USN-9022-1 sobre vulnerabilidades del kernel, que incluye correcciones para Ubuntu 24.04 LTS y diferentes variantes del kernel.
Este aviso constituye un ejemplo reciente de mantenimiento de seguridad.
Sin embargo, no debe interpretarse que todas sus correcciones corresponden necesariamente a las 948 vulnerabilidades de la investigación de OpenAI.
Para determinar el estado de un servidor concreto, hay que revisar los avisos aplicables a la distribución, su versión y los paquetes realmente instalados.
Vulnerabilidades en Linux: por qué una versión antigua no siempre está sin corregir
Los distribuidores empresariales utilizan en ocasiones una técnica conocida como backporting.
Consiste en incorporar una corrección de seguridad a una versión de software anterior, sin necesidad de adoptar todas las características de la versión más reciente.
Por tanto, comprobar únicamente el número general de versión del kernel puede resultar insuficiente para determinar si una vulnerabilidad está corregida.
Red Hat explica este procedimiento en su documentación oficial sobre backporting de correcciones de seguridad.
Vulnerabilidades en Linux: actualizaciones y continuidad empresarial
En un servidor que proporciona servicios esenciales, las actualizaciones deben planificarse.
Por ejemplo, puede ser necesario:
- Verificar las copias de seguridad.
- Comprobar la compatibilidad de aplicaciones.
- Establecer una ventana de mantenimiento.
- Instalar las correcciones adecuadas.
- Reiniciar cuando resulte necesario.
- Comprobar la versión del kernel realmente cargada.
- Verificar el funcionamiento de los servicios.
Además, conviene revisar los procedimientos de recuperación cuando una actualización produce un problema inesperado.
La seguridad no consiste en instalar cualquier versión del kernel sin comprobar su compatibilidad, sino en mantener el sistema protegido mediante actualizaciones oficiales y una administración adecuada.
Vulnerabilidades en Linux: riesgos reales para servidores y aplicaciones empresariales
Para comprender las consecuencias empresariales, debemos analizar qué permitiría una escalada de privilegios en determinadas condiciones.
Imaginemos que un atacante consigue acceso limitado a una aplicación o a un servicio.
Ese acceso inicial no significa necesariamente que disponga de permisos administrativos.
Sin embargo, si el sistema presenta una vulnerabilidad explotable de escalada local de privilegios, el atacante podría intentar obtener capacidades adicionales.
Vulnerabilidades en Linux: acceso inicial y escalada de privilegios son fases diferentes
La escalada local generalmente requiere que el atacante pueda ejecutar determinadas acciones desde el sistema afectado.
Por tanto, no equivale automáticamente a poder acceder a un servidor desde cualquier lugar de Internet.
El acceso inicial podría depender de otros problemas, como credenciales comprometidas, una aplicación vulnerable o un servicio mal configurado.
La investigación no demuestra que los 948 fallos permitan obtener acceso root remoto sin autenticación.
Vulnerabilidades en Linux: qué podría ocurrir después de obtener root
Dependiendo de la infraestructura y de las medidas de aislamiento, un acceso privilegiado no autorizado podría permitir:
- Modificar archivos y configuraciones.
- Acceder a determinados datos protegidos.
- Manipular servicios del sistema.
- Instalar software malicioso.
- Intentar alterar mecanismos de protección.
- Preparar nuevas acciones dentro del entorno comprometido.
Sin embargo, las consecuencias concretas dependen del alcance de los privilegios y de los controles existentes.
Vulnerabilidades en Linux: seguridad de contenedores y virtualización
Los contenedores suelen compartir el kernel del sistema anfitrión.
Por tanto, algunas vulnerabilidades del kernel pueden representar un riesgo especial cuando existe una ejecución no confiable dentro de ese entorno.
Sin embargo, esto no significa que cualquier contenedor pueda escapar automáticamente al sistema anfitrión.
Las posibilidades reales dependen de la vulnerabilidad, la configuración y los mecanismos de aislamiento.
Además, una máquina virtual completa ofrece un modelo de separación diferente al de un contenedor que comparte kernel.
Por eso, las empresas que utilizan infraestructuras de virtualización y contenedores deben revisar sus políticas de seguridad y mantenimiento.
Vulnerabilidades en Linux: qué riesgos presentan para las pymes españolas
Muchas pequeñas y medianas empresas utilizan Linux sin que todos sus empleados sean conscientes.
Por ejemplo, determinados servicios de red, almacenamiento y aplicaciones empresariales pueden funcionar sobre este sistema operativo.
Además, las empresas pueden contratar aplicaciones alojadas en servidores Linux administrados por proveedores externos.
Vulnerabilidades en Linux: asesorías contables y laborales
Las asesorías necesitan proteger la documentación fiscal, laboral y económica de sus clientes.
Aunque sus puestos de trabajo utilicen Windows, algunas aplicaciones y servicios pueden depender de Linux.
Por tanto, la seguridad debe contemplar los sistemas que almacenan o procesan la información, independientemente del sistema operativo utilizado por los empleados.
Vulnerabilidades en Linux: administraciones de fincas
Las administraciones de fincas pueden utilizar servidores, almacenamiento NAS y aplicaciones alojadas por terceros.
Además, trabajan con documentación económica, datos de propietarios y comunicaciones profesionales.
Por ello, conviene conocer quién administra esos sistemas y cómo se aplican sus actualizaciones.
Vulnerabilidades en Linux: despachos de abogados
Los despachos jurídicos necesitan mantener la confidencialidad y disponibilidad de sus expedientes.
Si determinados servicios funcionan sobre Linux, es importante revisar sus accesos, permisos y mantenimiento.
Asimismo, una estrategia de copias de seguridad debe contemplar las aplicaciones necesarias para recuperar la actividad.
Vulnerabilidades en Linux: arquitectura, interiorismo e ingeniería
Estos negocios pueden utilizar servidores de archivos, sistemas NAS, plataformas de proyectos y aplicaciones especializadas.
Algunos de estos recursos dependen de componentes Linux.
Por tanto, las medidas de seguridad deben extenderse más allá de las estaciones Windows o macOS.
Vulnerabilidades en Linux: constructoras y empresas de servicios
Las constructoras pueden depender de herramientas de gestión, servidores remotos y aplicaciones utilizadas desde diferentes ubicaciones.
Además, las conexiones entre oficinas y trabajadores desplazados requieren controles adecuados.
Por ello, es importante revisar tanto los accesos como el estado de los sistemas que proporcionan esos servicios.
Vulnerabilidades en Linux: profesionales que trabajan desde casa
Los despachos profesionales ubicados en viviendas pueden utilizar dispositivos NAS, servidores pequeños o equipos conectados que ejecutan Linux.
Por tanto, conviene revisar qué servicios están expuestos a Internet y qué permisos tienen los usuarios.
Además, separar los sistemas profesionales de los dispositivos domésticos puede contribuir a reducir determinadas exposiciones.
No es necesario que una empresa tenga un departamento informático propio para necesitar una estrategia de mantenimiento, protección y monitorización.
Vulnerabilidades en Linux: ocho medidas para proteger los servidores empresariales
La investigación de OpenAI refuerza la importancia de combinar prevención, control de privilegios y capacidad de respuesta.
Estas medidas no garantizan evitar todos los incidentes, pero contribuyen a reducir la exposición y sus posibles consecuencias.
1. Vulnerabilidades en Linux: inventariar servidores y aplicaciones
El primer paso consiste en conocer qué sistemas utiliza la organización.
Por ejemplo, conviene identificar servidores, máquinas virtuales, aplicaciones, sistemas de almacenamiento y servicios cloud.
Además, debe registrarse quién administra cada recurso y cuál es su estado de soporte.
2. Vulnerabilidades en Linux: aplicar actualizaciones oficiales
Las empresas deberían revisar los avisos de seguridad de las distribuciones que utilizan.
Sin embargo, no todas las correcciones necesitan aplicarse mediante el mismo procedimiento.
Por ello, conviene valorar su gravedad, la exposición del sistema y la continuidad del servicio.
Asimismo, debe comprobarse que la actualización se ha aplicado correctamente.
3. Vulnerabilidades en Linux: limitar los privilegios de usuarios
Los usuarios y procesos deberían disponer únicamente de los permisos necesarios.
Además, las cuentas administrativas deben mantenerse controladas y evitarse su utilización para tareas ordinarias.
Por ejemplo, un servicio web no debería ejecutarse con privilegios administrativos completos si no los necesita.
Estas medidas pueden reducir las consecuencias de determinados accesos no autorizados.
4. Vulnerabilidades en Linux: proteger el acceso remoto
Los servicios SSH, VPN y otros mecanismos administrativos necesitan controles de acceso apropiados.
Es importante revisar la autenticación, los permisos y las conexiones permitidas.
Asimismo, conviene evitar publicar interfaces administrativas directamente en Internet cuando no sea necesario.
5. Vulnerabilidades en Linux: aplicar aislamiento y endurecimiento
Los mecanismos de seguridad disponibles en Linux pueden ayudar a restringir determinados comportamientos.
Por ejemplo, las políticas de control de acceso, las restricciones de servicios y las medidas de aislamiento pueden limitar capacidades innecesarias.
Sin embargo, la eficacia de cada control depende de su configuración y de la vulnerabilidad concreta.
6. Vulnerabilidades en Linux: proteger los sistemas con controles Endpoint
Las soluciones de seguridad Endpoint compatibles pueden ayudar a detectar determinados comportamientos maliciosos.
Además, pueden proporcionar registros útiles para investigar situaciones sospechosas.
Sin embargo, una herramienta Endpoint no elimina automáticamente los errores existentes en el kernel.
Por ello, debe complementar el mantenimiento y las actualizaciones.
7. Vulnerabilidades en Linux: monitorizar registros y cambios relevantes
Los eventos del sistema operativo pueden ayudar a identificar actividades administrativas, errores y determinadas acciones inesperadas.
Además, la monitorización de integridad de archivos puede permitir detectar cambios sobre elementos seleccionados.
Sin embargo, para que los registros resulten útiles deben recopilarse y analizarse correctamente.
8. Vulnerabilidades en Linux: disponer de copias y un plan de recuperación
Una empresa también necesita estar preparada para una posible interrupción.
Por ejemplo, un incidente puede afectar a servidores, aplicaciones y datos.
Por ello, conviene mantener copias de seguridad protegidas y realizar pruebas periódicas de restauración.
Además, deben conocerse las dependencias necesarias para recuperar los servicios.
La protección de un servidor Linux no depende de una sola herramienta. Requiere administración, actualizaciones, controles de acceso y procedimientos de respuesta.
Vulnerabilidades en Linux: cómo puede ayudar SIEM Wazuh a las empresas
Las plataformas SIEM permiten centralizar y analizar información procedente de diferentes fuentes.
En GHM Soluciones Informáticas trabajamos con SIEM Wazuh para mejorar la supervisión de los sistemas y facilitar la investigación de determinados acontecimientos.
Sin embargo, debemos diferenciar entre detectar vulnerabilidades conocidas y descubrir nuevos errores del kernel.
Vulnerabilidades en Linux: inventario y detección de CVE con Wazuh
Wazuh dispone de un módulo de detección de vulnerabilidades que utiliza información del inventario de software y fuentes de inteligencia de vulnerabilidades.
Por ejemplo, puede comparar determinados paquetes instalados con información conocida sobre vulnerabilidades.
Además, permite identificar sistemas que requieren una revisión.
La documentación oficial de Wazuh sobre detección de vulnerabilidades explica el funcionamiento de este mecanismo.
Vulnerabilidades en Linux: ¿puede Wazuh descubrir los 948 fallos automáticamente?
No.
El módulo de vulnerabilidades de Wazuh no equivale al sistema de investigación utilizado por OpenAI.
Su funcionamiento se basa principalmente en información de inventario y datos conocidos sobre vulnerabilidades.
Por tanto, no puede asumirse que detecte automáticamente los 948 hallazgos mientras no exista información suficiente para identificarlos y relacionarlos con los sistemas afectados.
Esta distinción es fundamental para mantener una comunicación técnica rigurosa.
Vulnerabilidades en Linux: supervisión de actividad y registros
Wazuh también permite recopilar determinados eventos de Linux.
Por ejemplo, puede facilitar la revisión de:
- Autenticaciones y acontecimientos administrativos.
- Cambios en archivos seleccionados.
- Registros del sistema.
- Eventos de servicios y aplicaciones.
- Determinadas señales de seguridad procedentes de fuentes integradas.
Además, es posible configurar reglas de correlación para relacionar acontecimientos relevantes.
Sin embargo, una alerta no demuestra automáticamente que alguien haya explotado una vulnerabilidad del kernel.
Vulnerabilidades en Linux: qué aporta la correlación con otras tecnologías
En una infraestructura empresarial, los registros de un servidor pueden relacionarse con información de otros sistemas compatibles.
Por ejemplo, el análisis puede incorporar acontecimientos procedentes de firewalls, equipos Windows, estaciones macOS o determinados servicios cloud.
Asimismo, las integraciones con Microsoft 365 pueden aportar contexto sobre identidades y actividades empresariales.
No obstante, estas relaciones requieren configuraciones apropiadas y registros suficientes.
La correlación de eventos no consiste en atribuir automáticamente un ataque, sino en facilitar información para investigar situaciones que merecen atención.
Vulnerabilidades en Linux: el valor de un SOC para investigar posibles incidentes
Un SIEM genera información y alertas a partir de las fuentes que supervisa.
Sin embargo, una empresa también necesita interpretar los acontecimientos y decidir cuáles requieren actuaciones.
Ahí es donde interviene el análisis del SOC.
Vulnerabilidades en Linux: qué revisa un SOC
Según el alcance del servicio, el análisis puede contemplar:
- Actividades de autenticación.
- Cambios relevantes del sistema.
- Alertas de seguridad.
- Comunicaciones registradas por firewalls.
- Información disponible sobre vulnerabilidades.
- Eventos de otras tecnologías integradas.
Además, el equipo puede estudiar si determinados acontecimientos presentan una relación relevante.
Vulnerabilidades en Linux: diferenciar alertas de incidentes confirmados
Un cambio administrativo puede ser legítimo.
Una conexión de red inusual puede corresponder a una aplicación autorizada.
Y un evento de seguridad puede necesitar comprobaciones adicionales antes de considerarse una amenaza.
Por tanto, el análisis profesional ayuda a evitar conclusiones precipitadas y a priorizar las situaciones que requieren atención.
Vulnerabilidades en Linux: hasta 400 días de registros para investigaciones
En GHM Soluciones Informáticas trabajamos con políticas configurables de conservación de hasta 400 días de logs, según las fuentes integradas y el alcance del servicio contratado.
Este histórico puede resultar útil para:
- Investigar actividades anteriores.
- Revisar cambios administrativos.
- Consultar determinados accesos.
- Analizar acontecimientos relacionados.
- Facilitar auditorías de ciberseguridad.
- Reconstruir parte de la cronología de un incidente.
Sin embargo, la conservación histórica no garantiza recuperar información que nunca fue recopilada.
Además, deben aplicarse políticas de almacenamiento, protección y retención adecuadas.
Disponer de un histórico amplio puede mejorar las investigaciones, pero su valor depende de la calidad y del análisis de los registros disponibles.
Vulnerabilidades en Linux: por qué el firewall también forma parte de la protección
Una escalada local de privilegios puede convertirse en un problema especialmente grave cuando un atacante ya dispone de una vía para ejecutar acciones dentro de un sistema.
Por ello, es importante reducir las oportunidades de acceso inicial.
Vulnerabilidades en Linux: limitar servicios expuestos
Los firewalls empresariales permiten aplicar políticas sobre las comunicaciones.
Por ejemplo, una organización puede restringir conexiones hacia determinados servidores y evitar que los servicios administrativos estén accesibles innecesariamente desde Internet.
Además, puede segmentar la infraestructura para separar recursos con diferentes necesidades.
Vulnerabilidades en Linux: proteger las conexiones remotas
Las conexiones VPN y los accesos administrativos deben utilizar mecanismos de autenticación y autorización adecuados.
Asimismo, es importante revisar los permisos concedidos a usuarios y proveedores externos.
Vulnerabilidades en Linux: qué no puede hacer un firewall
Un firewall no corrige automáticamente una vulnerabilidad del kernel.
Tampoco garantiza impedir una escalada de privilegios cuando un atacante ya puede ejecutar acciones dentro del sistema.
Por tanto, debe complementar el mantenimiento, las actualizaciones y los controles sobre usuarios y procesos.
En GHM Soluciones Informáticas trabajamos con soluciones de seguridad Endpoint y firewalls empresariales como parte de una estrategia de protección más amplia.
Vulnerabilidades en Linux: la importancia de proteger también Windows, macOS y Microsoft 365
Una empresa puede utilizar diferentes sistemas operativos y servicios.
Por ejemplo, puede disponer de un servidor Linux para una aplicación, puestos Windows para sus empleados y estaciones macOS para tareas de diseño.
Además, puede utilizar Microsoft 365 para correo electrónico y colaboración.
Vulnerabilidades en Linux: por qué la protección debe ser integral
El riesgo asociado a un servidor no siempre depende exclusivamente de ese servidor.
También deben considerarse los mecanismos mediante los cuales los usuarios y aplicaciones acceden a él.
Por ejemplo, una cuenta comprometida o una aplicación mal configurada puede facilitar un acceso no autorizado.
Por ello, conviene combinar la protección de los sistemas con medidas de seguridad de identidad y de red.
Vulnerabilidades en Linux: Microsoft Entra e Intune
Microsoft Entra permite administrar identidades y aplicar determinados controles de acceso.
Por su parte, Intune ayuda a administrar configuraciones de seguridad de dispositivos compatibles.
Sin embargo, estas herramientas no corrigen automáticamente vulnerabilidades del kernel Linux en cualquier servidor.
Su utilidad debe valorarse dentro de la infraestructura y de las capacidades de administración realmente disponibles.
Vulnerabilidades en Linux: monitorización multiplataforma
Una estrategia SIEM puede integrar diferentes sistemas, siempre que proporcionen los registros correspondientes.
Por tanto, es posible complementar la supervisión de Linux con información de Windows, Windows Server, macOS, firewalls, redes y servicios cloud compatibles.
La seguridad de una empresa debe contemplar el conjunto de su infraestructura, no únicamente el sistema operativo que aparece en una noticia de ciberseguridad.
Vulnerabilidades en Linux: qué cambia realmente con la inteligencia artificial
Uno de los principales resultados del estudio es la posibilidad de realizar investigaciones de seguridad de forma cada vez más automatizada.
Tradicionalmente, localizar determinados errores y desarrollar pruebas de explotación requería un esfuerzo especializado.
Ahora, los modelos avanzados pueden realizar parte de esas tareas de manera sistemática.
Vulnerabilidades en Linux: el coste de la investigación
OpenAI indicó que la ejecución completa utilizó 1.213.430 dólares en créditos de API.
Según la metodología presentada, esto representa aproximadamente 1.279 dólares por vulnerabilidad distinta de escalada local de privilegios explotada.
Sin embargo, se trata del coste estimado del proceso de investigación concreto.
No significa que cualquier ciberdelincuente pueda comprometer un servidor empresarial por 1.279 dólares.
El coste real de una operación maliciosa depende de numerosas circunstancias.
Además, una investigación de esta escala requiere recursos técnicos y condiciones que no pueden extrapolarse automáticamente a todos los escenarios.
Vulnerabilidades en Linux: ¿puede reducirse el esfuerzo necesario para encontrar fallos?
Sí.
Los resultados muestran que determinados modelos pueden acelerar la identificación y validación de errores.
Además, la investigación sugiere que las nuevas generaciones de IA pueden descubrir problemas que sistemas anteriores no habían encontrado.
Por tanto, el desarrollo tecnológico puede modificar la velocidad a la que se detectan determinadas vulnerabilidades.
Vulnerabilidades en Linux: la oportunidad de mejorar la defensa
La automatización también puede favorecer a los desarrolladores y equipos de seguridad.
Por ejemplo, puede utilizarse para revisar componentes críticos, comprobar parches y encontrar variantes de fallos conocidos.
Sin embargo, la revisión humana sigue siendo importante para validar los resultados y evitar correcciones que introduzcan problemas adicionales.
La Cloud Security Alliance analizó esta investigación el 5 de noviembre de 2026, destacando la necesidad de reducir las oportunidades de acceso inicial y reforzar las medidas de aislamiento en los sistemas.
La inteligencia artificial puede acelerar tanto la investigación de vulnerabilidades como los mecanismos que permiten corregirlas. La clave está en utilizar esa capacidad para mejorar la seguridad antes de sufrir un incidente.
Vulnerabilidades en Linux: cómo ayuda GHM Soluciones Informáticas a proteger tu empresa
Las investigaciones de OpenAI muestran que las amenazas tecnológicas están evolucionando.
Sin embargo, las necesidades fundamentales de las empresas continúan siendo claras: mantener los sistemas actualizados, proteger los accesos, disponer de copias y supervisar los acontecimientos relevantes.
En GHM Soluciones Informáticas ayudamos a pequeñas y medianas empresas a mejorar la seguridad de sus infraestructuras tecnológicas.
Vulnerabilidades en Linux: auditorías de ciberseguridad
Mediante nuestras auditorías de ciberseguridad para empresas podemos revisar aspectos como:
- Estado de los sistemas y sus actualizaciones.
- Configuración de servidores.
- Servicios accesibles desde Internet.
- Permisos administrativos.
- Accesos remotos.
- Seguridad de red.
- Protección de puestos de trabajo.
- Disponibilidad de registros.
- Necesidades de copia y recuperación.
Además, ayudamos a identificar oportunidades de mejora y establecer prioridades.
Vulnerabilidades en Linux: mantenimiento y administración de sistemas
Trabajamos con entornos empresariales que incluyen servidores Linux, Windows Server y equipos de diferentes sistemas operativos.
Por ello, el mantenimiento debe ajustarse a cada plataforma y a las aplicaciones utilizadas.
Además, las actualizaciones de servidores críticos deben planificarse para reducir posibles interrupciones.
Vulnerabilidades en Linux: protección Endpoint y seguridad perimetral
Complementamos la administración de sistemas con soluciones de protección de equipos, firewalls empresariales y políticas de red.
Estas medidas contribuyen a reducir determinadas exposiciones y mejorar los controles sobre la infraestructura.
Vulnerabilidades en Linux: SIEM Wazuh y análisis SOC
Nuestro servicio SIEM Wazuh para empresas permite centralizar registros procedentes de fuentes compatibles y aplicar reglas de análisis.
Además, nuestro SOC revisa los eventos relevantes e investiga posibles situaciones de seguridad dentro del alcance del servicio.
Vulnerabilidades en Linux: continuidad y recuperación empresarial
La protección también debe contemplar qué sucedería si un servidor dejara de estar disponible.
Por ello, conviene revisar las copias de seguridad, las dependencias de las aplicaciones y los procedimientos de recuperación.
Nuestro objetivo no es prometer que una empresa nunca tendrá vulnerabilidades, sino ayudarla a reducir sus riesgos, mejorar la supervisión y prepararse para responder ante posibles incidentes.
Conclusión: las vulnerabilidades en Linux refuerzan la necesidad de una ciberseguridad proactiva
Las 948 vulnerabilidades en Linux identificadas durante la investigación de OpenAI muestran hasta qué punto ha avanzado la inteligencia artificial aplicada a la seguridad informática.
El sistema desarrollado por sus investigadores consiguió localizar errores, comprobarlos y generar exploits funcionales en condiciones controladas.
Además, creó propuestas de corrección que comenzaron a comunicarse a los mantenedores del kernel.
Sin embargo, el estudio no demuestra que todos los servidores Linux estén comprometidos ni que cualquier persona pueda obtener acceso root de forma remota.
La principal conclusión es otra:
La velocidad de investigación de vulnerabilidades está aumentando y las empresas necesitan mejorar la rapidez con la que identifican, corrigen y supervisan sus riesgos.
Para una pyme, esto significa mantener servidores y aplicaciones actualizados, limitar los privilegios administrativos, proteger los accesos y disponer de registros útiles para investigar acontecimientos.
Asimismo, la combinación de protección Endpoint, firewall, SIEM y análisis SOC puede contribuir a mejorar la seguridad global de la infraestructura.
¿Sabes si los servidores de tu empresa tienen vulnerabilidades pendientes de corregir?
¿Conoces qué servicios están expuestos a Internet?
¿Quién comprueba sus actualizaciones?
¿Dispones de registros para investigar accesos y cambios relevantes?
¿Podrías recuperar tus aplicaciones si un servidor dejara de funcionar?
En GHM Soluciones Informáticas ayudamos a asesorías, administraciones de fincas, despachos de abogados, estudios de arquitectura e ingeniería, constructoras y otras pymes a mejorar su seguridad informática.
Solicita una auditoría de ciberseguridad y descubre qué riesgos conviene corregir en tu infraestructura.
Contacta con GHM Soluciones Informáticas.
Preguntas frecuentes sobre vulnerabilidades en Linux y ciberseguridad con IA
¿Qué son las vulnerabilidades en Linux?
Son errores o debilidades que pueden afectar a componentes del sistema operativo Linux. Dependiendo de sus características, pueden permitir accesos no autorizados, pérdida de disponibilidad o alteraciones del funcionamiento.
¿Cuántas vulnerabilidades en Linux identificó OpenAI?
En su investigación de octubre de 2026, OpenAI identificó 2.308 posibles hallazgos, reprodujo 1.724 vulnerabilidades y desarrolló exploits relacionados con 948 vulnerabilidades distintas de escalada local de privilegios.
¿La IA de OpenAI consiguió acceso root en Linux?
Sí, en condiciones controladas y mediante exploits de escalada local de privilegios. Los resultados no demuestran que todos los sistemas Linux puedan ser comprometidos remotamente.
¿Qué modelo de IA investigó las vulnerabilidades en Linux?
La investigación utilizó un modelo especializado que OpenAI identificó posteriormente como GPT-6 Cyber, presentado públicamente el 5 de noviembre de 2026.
¿Qué significa escalar privilegios hasta root?
Significa conseguir permisos administrativos superiores a los que inicialmente tiene un usuario o proceso. En determinadas circunstancias, esto puede permitir realizar operaciones sensibles sobre el sistema.
¿Las vulnerabilidades en Linux afectan a todos los servidores Ubuntu?
No necesariamente. La afectación depende de la versión del kernel, las configuraciones, las correcciones disponibles y otros factores técnicos. Deben consultarse los avisos correspondientes a cada sistema.
¿Las vulnerabilidades en Linux afectan a Debian y Red Hat?
Las distribuciones Linux pueden compartir componentes del kernel, pero incorporan versiones y correcciones diferentes. No puede afirmarse que todos sus sistemas sean vulnerables a los 948 fallos.
¿Están corregidas las 948 vulnerabilidades en Linux?
La información original confirma que se estaban desarrollando y comunicando correcciones. Sin embargo, no demuestra que todas hubieran sido incorporadas a las distribuciones cuando se publicó el estudio.
¿Las vulnerabilidades en Linux permiten atacar directamente desde Internet?
Una vulnerabilidad de escalada local normalmente requiere determinadas capacidades previas de ejecución o acceso al sistema. No equivale automáticamente a una vulnerabilidad de acceso remoto sin autenticación.
¿Cómo proteger un servidor Linux frente a estas amenazas?
Conviene aplicar actualizaciones oficiales, limitar privilegios, proteger accesos remotos, revisar configuraciones, mantener copias y supervisar los acontecimientos relevantes.
¿SIEM Wazuh puede detectar vulnerabilidades en Linux?
Sí, dispone de un módulo que relaciona el inventario de software con información conocida sobre vulnerabilidades. Sin embargo, no descubre automáticamente todos los errores desconocidos del kernel.
¿SIEM Wazuh detectaría automáticamente los 948 fallos de OpenAI?
No. Para relacionar vulnerabilidades con los sistemas supervisados necesita información técnica disponible y fuentes adecuadas. El estudio de OpenAI utilizó un proceso de investigación diferente.
¿Un antivirus puede impedir una escalada de privilegios root?
Puede ayudar frente a determinados comportamientos maliciosos, pero no garantiza detener todas las explotaciones ni corrige por sí solo las vulnerabilidades del kernel.
¿Un firewall SonicWall puede proteger servidores Linux?
Puede ayudar a limitar conexiones, proteger servicios publicados y segmentar redes. Sin embargo, no corrige automáticamente fallos internos del sistema operativo.
¿Para qué sirven 400 días de registros de seguridad?
Cuando la conservación está correctamente configurada, permiten consultar determinados acontecimientos históricos para investigaciones y auditorías. Su utilidad depende de los registros efectivamente recopilados.
¿Qué aporta un SOC frente a las vulnerabilidades en Linux?
Un SOC puede analizar alertas y registros relevantes, comprobar su contexto e investigar posibles incidentes. No sustituye las actualizaciones ni garantiza la detección de cualquier ataque.
¿La IA también puede ayudar a corregir vulnerabilidades en Linux?
Sí. La investigación de OpenAI demuestra que determinados modelos pueden generar propuestas de corrección y ayudar a verificar errores. Sin embargo, los parches necesitan validación y revisión antes de incorporarse a los sistemas.
¿Cómo puede GHM Soluciones Informáticas ayudar a mi empresa?
Mediante auditorías de ciberseguridad, mantenimiento de servidores, protección Endpoint, administración de firewalls, seguridad de identidades y monitorización SIEM Wazuh con análisis SOC, adaptando las medidas a cada infraestructura.
