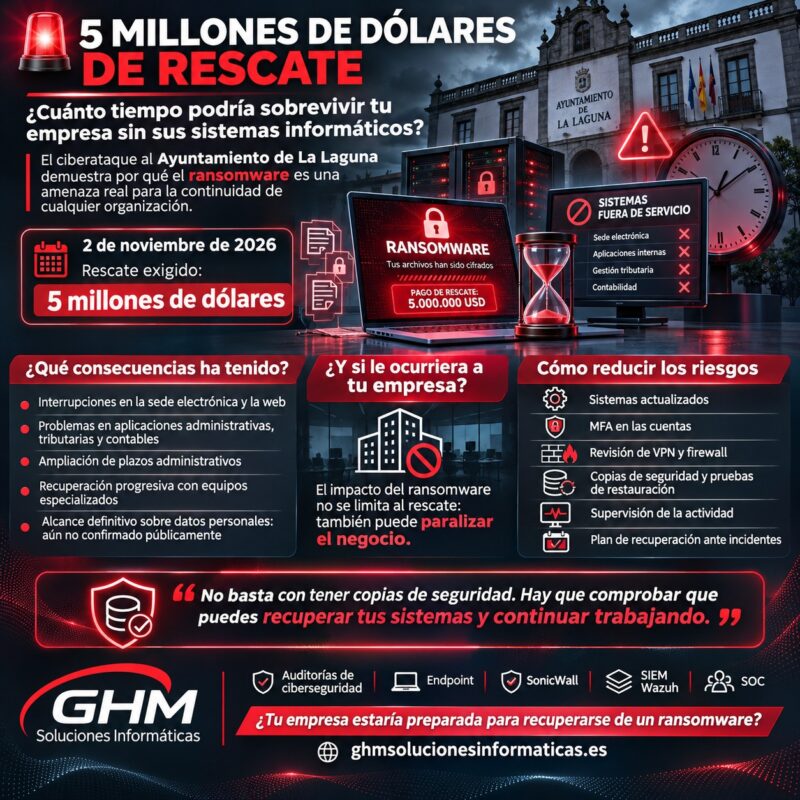
El ciberataque en La Laguna ha demostrado cómo un incidente de ransomware puede interrumpir servicios esenciales, paralizar procedimientos administrativos y obligar a reconstruir sistemas informáticos bajo condiciones de seguridad extraordinarias.
El Ayuntamiento de San Cristóbal de La Laguna, en Tenerife, detectó el 2 de noviembre de 2026 un incidente de ciberseguridad que afectó a diferentes componentes de su infraestructura tecnológica.
Entre los servicios perjudicados se encontraban la página web municipal, la sede electrónica, las aplicaciones de gestión de expedientes y determinadas herramientas utilizadas para tareas tributarias y contables.
Posteriormente, trascendió que los ciberdelincuentes habían exigido un rescate de cinco millones de dólares, solicitado mediante bitcoins.
El alcalde comunicó que el Ayuntamiento no había abonado la cantidad exigida y que no tenía intención de hacerlo.
Mientras tanto, los técnicos municipales y especialistas externos comenzaron a recuperar progresivamente los servicios, priorizando la seguridad de los sistemas antes de restablecer su funcionamiento habitual.
Según las comunicaciones conocidas, la corporación también trasladó el incidente al Centro Criptológico Nacional y adoptó medidas extraordinarias para evitar perjuicios a los ciudadanos.
Sin embargo, uno de los aspectos más importantes continúa siendo la incertidumbre sobre el alcance técnico definitivo de la intrusión.
La interrupción de los servicios está acreditada, pero no existe confirmación pública suficiente de una sustracción concreta de datos personales.
Este incidente plantea una cuestión que también afecta directamente a pequeñas y medianas empresas:
¿Podría tu negocio continuar trabajando si mañana dejara de funcionar su servidor, su aplicación de gestión o su sistema de almacenamiento?
En GHM Soluciones Informáticas analizamos qué ha sucedido, qué riesgos presenta un ataque de ransomware y cómo pueden prepararse las empresas para reducir su impacto.
Ciberataque en La Laguna: qué ocurrió el 2 de noviembre de 2026
El Ayuntamiento comunicó el incidente durante la tarde del lunes 2 de noviembre.
Según la información difundida por Europa Press, los problemas afectaban a varios servicios digitales utilizados por los ciudadanos y por el personal municipal.
Desde las primeras comunicaciones, el consistorio explicó que se habían activado los protocolos de respuesta y que los equipos técnicos estaban trabajando para delimitar el incidente.
Por tanto, la prioridad inicial no consistía únicamente en recuperar la disponibilidad.
También era necesario determinar qué sistemas podían continuar utilizándose con seguridad y cuáles debían permanecer aislados.
Cronología del ciberataque en La Laguna
| Fecha | Información conocida |
|---|---|
| 2 de noviembre | Detección y comunicación pública del incidente. Afectación de servicios administrativos y aplicaciones municipales. |
| 3 de noviembre | Ampliación de plazos administrativos, traslado del incidente al Centro Criptológico Nacional y confirmación pública de la exigencia económica. |
| 3 de noviembre | Recuperación de la infraestructura de virtualización y reactivación de algunos trámites, como el certificado de viaje. |
| 4 de noviembre | Se comunica la recuperación de la emisión automática de certificados de empadronamiento, mientras continúa la restauración progresiva. |
| 7 de noviembre | La información pública contrastada no permite dar por completada la investigación técnica ni confirmar la recuperación total de la infraestructura. |
Esta cronología refleja las comunicaciones verificables y no debe interpretarse como una descripción exhaustiva de todas las actuaciones técnicas realizadas.
Además, el hecho de recuperar algunos servicios no implica que todas las aplicaciones hayan vuelto a funcionar con normalidad.
¿Qué servicios afectó el ciberataque en La Laguna?
El incidente tuvo repercusiones sobre diferentes herramientas utilizadas en la gestión municipal.
Las principales afectaciones comunicadas fueron:
Página web municipal
La web institucional es uno de los canales de información más importantes para los ciudadanos.
Su indisponibilidad puede dificultar la consulta de avisos, procedimientos y servicios públicos.
Sede electrónica
La sede electrónica permite realizar determinados trámites administrativos sin necesidad de acudir presencialmente a las oficinas.
Cuando deja de estar disponible, los usuarios pueden encontrarse con dificultades para presentar solicitudes o consultar sus expedientes.
Gestor de expedientes
Las aplicaciones de gestión administrativa permiten tramitar y organizar procedimientos.
Por ello, una interrupción puede afectar al trabajo interno de los empleados, incluso cuando algunos servicios de atención al público siguen funcionando.
Sistemas tributarios y contables
Las aplicaciones relacionadas con la gestión económica también figuraban entre las herramientas afectadas.
Sin embargo, las comunicaciones públicas no permiten determinar que toda la información financiera municipal haya sido alterada o sustraída.
La consecuencia acreditada del ciberataque en La Laguna es la afectación de servicios y procesos administrativos. El alcance sobre los datos almacenados requiere una evaluación independiente.
Ciberataque en La Laguna: ¿por qué exigieron cinco millones de dólares?
El 3 de noviembre, Diario de Avisos informó de una exigencia económica de cinco millones de dólares, apoyándose en fuentes próximas a la investigación.
La misma cantidad fue recogida posteriormente por otros medios, como Atlántico Hoy.
Los atacantes reclamaban recibir el dinero mediante bitcoins.
¿Por qué se piden rescates tan elevados?
En un ataque de ransomware, los delincuentes pueden intentar aprovechar la dependencia de la víctima respecto a sus sistemas tecnológicos.
Cuanto mayor sea la interrupción de la actividad, mayor puede ser la presión para recuperar los servicios.
Sin embargo, no existe una relación automática entre el importe exigido y el coste real del incidente.
La cantidad reclamada es una decisión de los extorsionadores, no una valoración objetiva de los daños.
¿Pagar el rescate permitiría recuperar toda la información?
No necesariamente.
El pago no garantiza recibir una herramienta de descifrado funcional, recuperar todos los sistemas ni impedir posteriores extorsiones.
Además, puede existir incertidumbre sobre la información a la que los atacantes hayan conseguido acceder.
Por eso, las recomendaciones habituales de las autoridades de ciberseguridad desaconsejan pagar.
El Ayuntamiento de La Laguna manifestó su negativa a realizar el pago y optó por continuar el proceso de recuperación técnica.
¿Se conocen los responsables del ciberataque en La Laguna?
La investigación deberá determinar quiénes participaron en la intrusión y cómo consiguieron acceder a los sistemas.
Hasta la información pública contrastada, no existe una atribución confirmada a un grupo concreto de ransomware.
Tampoco se ha publicado una reconstrucción técnica suficiente para identificar con certeza el mecanismo inicial de acceso.
Por tanto, sería incorrecto afirmar que el incidente comenzó mediante phishing, contraseñas robadas, una vulnerabilidad del firewall o un fallo determinado.
Esas son posibles vías de entrada utilizadas en otros ataques, pero no pueden atribuirse automáticamente a este caso.
¿Por qué es importante conocer el origen?
Porque las medidas correctoras dependen de lo ocurrido.
Si una intrusión se produce mediante una cuenta comprometida, deben investigarse las identidades y las sesiones de acceso.
En cambio, si se aprovecha una vulnerabilidad, debe verificarse qué sistemas están expuestos y qué correcciones necesitan.
Además, si el atacante ha conseguido mantener mecanismos de acceso ocultos, una restauración sin investigación podría permitir una nueva intrusión.
Recuperar la actividad no equivale a eliminar todas las causas que provocaron el incidente.
¿Se han robado datos personales en el ciberataque en La Laguna?
Este es uno de los aspectos que requieren mayor precisión.
Las comunicaciones conocidas confirman problemas de disponibilidad y funcionamiento en diferentes aplicaciones municipales.
Sin embargo, el alcance definitivo sobre la confidencialidad de la información no había sido establecido en las fuentes contrastadas.
Por tanto, no debe afirmarse que se han filtrado padrones, expedientes, datos bancarios o documentación personal sin disponer de evidencias.
¿Qué diferencia existe entre cifrar datos y robar información?
Son situaciones diferentes.
Cifrado no autorizado: los archivos quedan inaccesibles para sus usuarios legítimos.
Exfiltración: la información se copia o transmite a un destino no autorizado.
Destrucción o modificación: los datos se eliminan o alteran indebidamente.
Un incidente puede involucrar uno o varios de estos comportamientos.
Por ejemplo, determinados grupos de ransomware utilizan técnicas de doble extorsión: bloquean información y amenazan con publicarla.
No obstante, no existe confirmación pública suficiente para atribuir una doble extorsión con robo acreditado de datos al caso de La Laguna.
Esta distinción también resulta esencial para evaluar las obligaciones legales relacionadas con la protección de datos personales.
Ciberataque en La Laguna: ¿qué es el ransomware y cómo funciona?
El ransomware es una forma de software malicioso o técnica de extorsión digital utilizada para impedir el acceso normal a determinados sistemas o archivos y exigir dinero a cambio.
Habitualmente, el atacante intenta conseguir acceso a una infraestructura y ampliar sus posibilidades de actuación.
Posteriormente, puede cifrar información o alterar la disponibilidad de los recursos.
Sin embargo, los métodos utilizados varían y no todos los incidentes siguen exactamente la misma secuencia.
¿Cómo puede comenzar un ataque de ransomware?
Entre las vías de entrada conocidas se encuentran:
- Credenciales comprometidas.
- Servicios de acceso remoto inseguros.
- Aplicaciones con vulnerabilidades explotables.
- Correos fraudulentos con contenido malicioso.
- Dispositivos previamente comprometidos.
- Accesos de terceros con permisos excesivos.
Estas situaciones son ejemplos generales y no constituyen una atribución técnica del incidente de La Laguna.
¿Qué sucede después de conseguir acceso?
Dependiendo de las capacidades del atacante, puede intentar desplazarse entre sistemas, acceder a recursos compartidos o alterar determinados servicios.
En consecuencia, una intrusión que comienza en un dispositivo puede llegar a afectar a otros equipos si la red carece de controles adecuados.
¿Por qué es tan difícil recuperar la normalidad?
Porque la organización necesita determinar qué sistemas son fiables.
No siempre basta con reinstalar una aplicación o recuperar una copia de seguridad.
Además, debe comprobarse que las credenciales, configuraciones y mecanismos de acceso no continúan comprometidos.
La Agencia de Ciberseguridad de Cataluña explica las características del ransomware y sus variantes, incluyendo los riesgos de bloqueo y doble extorsión.
Recuperación del ciberataque en La Laguna: por qué los sistemas se restauran por fases
Uno de los aspectos más interesantes del caso es el procedimiento de recuperación.
Según las declaraciones recogidas por los medios, los técnicos consiguieron recuperar la infraestructura de virtualización y comenzaron a reactivar determinados servicios.
Sin embargo, insistieron en que la prioridad era garantizar que los sistemas pudieran volver a funcionar sin mantener la amenaza.
¿Qué es una infraestructura de virtualización?
La virtualización permite ejecutar diferentes servidores y servicios sobre una infraestructura informática compartida.
Por ejemplo, una organización puede disponer de máquinas virtuales destinadas a aplicaciones, bases de datos, autenticación o servicios documentales.
Esto facilita la administración y puede contribuir a la recuperación, siempre que existan configuraciones y copias adecuadas.
¿Por qué recuperar la virtualización no significa recuperar todos los servicios?
Porque la plataforma puede estar operativa mientras determinadas máquinas virtuales o aplicaciones continúan necesitándose restauración o comprobaciones.
Además, el funcionamiento de una aplicación puede depender de otros componentes, como bases de datos, permisos o sistemas de autenticación.
¿Qué debe comprobarse antes de volver a conectar los servidores?
Es importante verificar que se ha contenido la actividad maliciosa, analizar los sistemas afectados y determinar si existen mecanismos de persistencia.
Asimismo, conviene comprobar la integridad de los datos y las configuraciones.
El ciberataque en La Laguna pone de manifiesto que una recuperación segura puede necesitar más tiempo que una simple restauración técnica.
Ciberataque en La Laguna: por qué las copias de seguridad no lo solucionan todo
Las copias de seguridad son fundamentales para recuperar información.
Sin embargo, por sí solas no garantizan que una empresa pueda volver a funcionar inmediatamente después de un ataque.
Imaginemos una asesoría con una copia completa de su servidor.
Si el ransomware afecta a su infraestructura, necesitará disponer de equipos o máquinas virtuales funcionales, comprobar el sistema de autenticación y restaurar las aplicaciones.
Además, debe verificar que las copias no contienen componentes comprometidos.
¿Qué debería incluir una estrategia de copias?
Copias protegidas: evitar que las credenciales habituales permitan modificar o eliminar todos los respaldos.
Copias aisladas o inmutables: disponer de mecanismos que dificulten su alteración durante un incidente.
Retención suficiente: mantener diferentes puntos de recuperación cuando sea necesario.
Pruebas de restauración: comprobar periódicamente que la información puede recuperarse.
Documentación: conocer dónde se almacenan los respaldos y quién puede administrarlos.
¿Qué es la estrategia 3-2-1?
Es un modelo general que propone mantener tres copias de los datos, distribuidas entre dos tipos de soporte, con al menos una copia fuera de la ubicación principal.
Actualmente, muchas organizaciones complementan este enfoque con copias inmutables, aislamiento y comprobaciones de restauración.
No obstante, lo importante no es aplicar una fórmula de manera mecánica, sino diseñar una protección adecuada a los riesgos y necesidades de la empresa.
¿Qué ocurre si nunca se ha probado una restauración?
Que la organización puede descubrir errores precisamente cuando necesita recuperar sus sistemas.
Por ello, una copia registrada como correcta no sustituye una prueba real de recuperación.
¿Cuánto puede costar a una pyme un incidente como el ciberataque en La Laguna?
Los cinco millones de dólares exigidos en La Laguna corresponden a la petición de los atacantes.
Sin embargo, para una empresa los costes reales de un incidente también pueden aparecer aunque no se pague ningún rescate.
Interrupción de la actividad
Una empresa puede dejar de facturar, atender clientes o utilizar sus aplicaciones.
Por ejemplo, una asesoría que pierde el acceso a su programa de gestión puede tener dificultades para procesar documentación.
Recuperación informática
Puede ser necesario investigar los sistemas, restaurar información, reconstruir servidores y revisar configuraciones.
Pérdida de productividad
Los empleados pueden quedar temporalmente sin acceso a las herramientas necesarias para trabajar.
Comunicación y atención a clientes
La organización puede necesitar informar sobre interrupciones, retrasos y alternativas de servicio.
Riesgos legales y contractuales
Cuando existen datos personales o servicios comprometidos, deben evaluarse las obligaciones aplicables.
Daño reputacional
Un incidente mal gestionado puede afectar a la confianza de clientes y colaboradores.
Por tanto, el coste de un ransomware no se limita al dinero exigido por los delincuentes. También incluye las consecuencias operativas de la interrupción.
Ciberataque en La Laguna: qué pueden aprender las asesorías y despachos profesionales
El incidente afecta a una administración pública, pero sus consecuencias operativas son comparables a las que podría sufrir una empresa privada.
Las organizaciones pequeñas también dependen de aplicaciones, redes y almacenamiento.
Asesorías contables y laborales
Una interrupción puede afectar al acceso a programas de contabilidad, nóminas y expedientes de clientes.
Por ello, estas empresas necesitan copias verificadas, protección de dispositivos y procedimientos para continuar prestando determinados servicios.
Administraciones de fincas
Los sistemas de gestión de comunidades, la documentación económica y las comunicaciones pueden resultar esenciales para su actividad.
Asimismo, conviene controlar quién puede acceder a los documentos y qué dispositivos están autorizados.
Despachos de abogados
La pérdida temporal de expedientes puede dificultar la preparación de actuaciones y la atención a clientes.
Además, la confidencialidad de la información exige revisar adecuadamente los permisos y las medidas de seguridad.
Arquitectura, interiorismo e ingeniería
Los estudios técnicos pueden depender de servidores, sistemas NAS, aplicaciones de diseño y archivos de gran tamaño.
Una estrategia de recuperación debe considerar tanto la información como las aplicaciones necesarias para utilizarla.
Constructoras y empresas de servicios
Las comunicaciones entre oficinas, empleados desplazados, proveedores y obras pueden depender de servicios digitales.
Por tanto, conviene revisar la continuidad de las conexiones y aplicaciones críticas.
Despachos profesionales ubicados en viviendas
Trabajar desde una vivienda no elimina los riesgos de ransomware.
Además, compartir infraestructura doméstica y profesional puede requerir controles adicionales de segmentación y administración.
El ciberataque en La Laguna demuestra que la disponibilidad de los sistemas es una parte esencial de la continuidad del negocio, independientemente del tamaño de la organización.
Cómo prevenir un ransomware: protección de puestos, servidores y aplicaciones
Ninguna medida aislada garantiza impedir todos los ataques.
Por eso, una estrategia empresarial debería combinar diferentes controles.
Mantener actualizados los sistemas
Windows, Windows Server, macOS, Linux y las aplicaciones empresariales deben mantenerse dentro de versiones con soporte.
Además, es importante revisar las vulnerabilidades relevantes y priorizar las correcciones según la exposición.
Proteger los dispositivos
Las soluciones de protección Endpoint pueden ayudar a prevenir y detectar determinados comportamientos maliciosos.
Sin embargo, no sustituyen las actualizaciones ni una gestión adecuada de los permisos.
Limitar los privilegios
Los usuarios no deberían disponer de permisos administrativos innecesarios.
Asimismo, las cuentas privilegiadas requieren medidas de autenticación y seguimiento adicionales.
Revisar el acceso remoto
Las conexiones VPN y los servicios administrativos deben estar protegidos y restringidos.
En consecuencia, conviene evitar exposiciones innecesarias de servicios de administración directamente a Internet.
Separar las redes
La segmentación puede limitar comunicaciones entre servidores, puestos de trabajo, dispositivos invitados y otros recursos.
Esto puede ayudar a reducir determinadas posibilidades de propagación.
Preparar la recuperación
Las empresas deberían documentar qué sistemas necesitan restaurar primero y qué recursos requieren para hacerlo.
El objetivo es reducir las oportunidades de intrusión y evitar que un problema localizado afecte a toda la organización.
Ciberataque en La Laguna: el papel de Microsoft 365, Entra e Intune
Muchas pymes utilizan Microsoft 365 para correo electrónico, documentos y colaboración.
Aunque los datos estén alojados en servicios cloud, también es importante proteger las identidades y los dispositivos que acceden a ellos.
Microsoft Entra: proteger las identidades
Permite administrar usuarios, accesos y determinadas políticas de seguridad.
La autenticación multifactor contribuye a reducir riesgos relacionados con contraseñas comprometidas.
Además, las organizaciones deben revisar las cuentas administrativas y los accesos que ya no resulten necesarios.
Microsoft Intune: administrar dispositivos
Intune permite aplicar políticas a los equipos compatibles y revisar su estado de cumplimiento.
Por ejemplo, puede utilizarse para administrar determinadas configuraciones de seguridad y controlar dispositivos corporativos.
Microsoft 365: proteger la información
Las empresas también deben revisar permisos, uso compartido y mecanismos de recuperación disponibles en sus servicios documentales.
Sin embargo, utilizar Microsoft 365 no garantiza por sí solo que toda la información quede protegida frente a cualquier ransomware.
Las cuentas y los equipos deben mantenerse correctamente administrados.
¿Puede un firewall evitar un ciberataque como el de La Laguna?
Un firewall empresarial es una medida importante, pero no proporciona una garantía absoluta.
Las soluciones SonicWall permiten aplicar políticas de acceso, controlar determinadas comunicaciones, gestionar VPN y segmentar redes según su configuración.
¿Qué aporta un firewall correctamente administrado?
Puede ayudar a limitar servicios publicados, restringir conexiones y separar recursos de la infraestructura.
Además, sus registros pueden proporcionar información útil para analizar determinadas actividades.
¿Qué no puede garantizar?
No puede impedir automáticamente todas las técnicas de intrusión.
Por ejemplo, una vulnerabilidad de una aplicación o una cuenta comprometida puede requerir medidas adicionales específicas.
Por eso, es importante combinar la seguridad Endpoint y firewall para empresas con actualizaciones, controles de identidad y supervisión.
La seguridad perimetral debe formar parte de una estrategia de protección integral, no actuar como única barrera.
Ciberataque en La Laguna: por qué es importante monitorizar los registros con SIEM Wazuh
Cuando una organización sufre un incidente, los registros pueden ayudar a reconstruir determinados acontecimientos.
Sin embargo, esta información suele estar distribuida entre diferentes tecnologías.
Un servidor registra actividad del sistema operativo.
Un firewall proporciona información sobre comunicaciones.
Microsoft 365 dispone de registros de auditoría.
Además, las soluciones Endpoint pueden generar alertas sobre determinados comportamientos.
¿Qué permite hacer SIEM Wazuh?
SIEM Wazuh permite centralizar y analizar información procedente de las fuentes integradas.
Según la configuración, su supervisión puede abarcar:
- Windows y Windows Server.
- Linux y macOS.
- Servicios compatibles de Microsoft 365.
- Sistemas de identidad mediante sus integraciones.
- Firewalls y dispositivos de red.
- Servidores y almacenamiento.
- Determinadas fuentes de protección Endpoint.
Asimismo, pueden configurarse correlaciones de eventos para identificar situaciones que requieren revisión.
¿Qué es la correlación de eventos?
Consiste en relacionar acontecimientos para aportar contexto.
Por ejemplo, una autenticación inusual, un cambio de permisos y determinada actividad de red podrían justificar una investigación si aparecen relacionados.
Sin embargo, la coincidencia de registros no demuestra automáticamente que exista un ataque.
¿Qué aporta un SOC?
Un Centro de Operaciones de Seguridad analiza las alertas relevantes y comprueba su contexto.
De este modo, puede ayudar a distinguir comportamientos habituales de situaciones que necesitan atención.
Un SIEM proporciona información. El análisis SOC permite interpretarla y utilizarla para investigar posibles incidentes.
Hasta 400 días de registros: investigar un ataque que se descubre demasiado tarde
No todos los incidentes se detectan inmediatamente.
En algunas situaciones, la organización necesita revisar actividades registradas días, semanas o meses antes del descubrimiento del problema.
Por ello, conservar información histórica puede facilitar las investigaciones.
En GHM Soluciones Informáticas trabajamos con políticas configurables de conservación de hasta 400 días de logs, según las fuentes integradas y el alcance del servicio.
¿Para qué sirven los registros históricos?
Pueden ayudar a estudiar:
- Accesos de usuarios y administradores.
- Cambios relevantes en sistemas.
- Actividades de seguridad registradas.
- Acontecimientos anteriores al descubrimiento de una incidencia.
- Posibles relaciones entre diferentes eventos.
- Información necesaria para determinadas auditorías.
¿Permiten identificar siempre cómo comenzó un ataque?
No.
La utilidad de los registros depende de que la información necesaria se haya recopilado correctamente.
Además, deben mantenerse protegidos frente a alteraciones y accesos no autorizados.
El ciberataque en La Laguna recuerda la importancia de conservar evidencias técnicas y disponer de una capacidad de investigación adecuada.
Qué hacer si tu empresa sufre un ransomware
Cuando aparece una señal de ransomware, la respuesta inicial puede condicionar la recuperación.
Por eso, es importante disponer de un procedimiento de actuación antes de que ocurra un incidente.
La siguiente secuencia resume medidas generales. Las decisiones concretas deben adaptarse a la situación y contar con asesoramiento técnico.
1. Contener los sistemas afectados
Si se sospecha que un equipo participa en una intrusión activa, puede ser necesario aislarlo de la red para evitar nuevas comunicaciones o una posible propagación.
Sin embargo, no deben realizarse cambios destructivos ni reinicios indiscriminados que puedan dificultar la investigación.
2. Activar el procedimiento de respuesta
La organización debe informar al personal responsable y contactar con su proveedor de soporte o especialistas en ciberseguridad.
Además, conviene registrar las actuaciones realizadas.
3. Proteger las evidencias
Los registros, alertas y sistemas afectados pueden contener información necesaria para comprender lo ocurrido.
Por tanto, deben preservarse siguiendo un procedimiento adecuado.
4. Identificar el alcance
Es necesario determinar qué dispositivos y servicios están afectados y qué recursos continúan disponibles.
Asimismo, deben revisarse las cuentas y configuraciones que pudieran estar comprometidas.
5. Comprobar las copias de seguridad
Antes de restaurar información, deben verificarse su disponibilidad, integridad y posible exposición.
6. Erradicar la amenaza
La recuperación debe contemplar la eliminación del acceso no autorizado y las causas identificadas.
En determinados casos puede ser necesario reconstruir sistemas desde un estado confiable.
7. Restaurar por prioridades
Conviene comenzar por los servicios esenciales para mantener la actividad.
Después, pueden recuperarse otras aplicaciones siguiendo las dependencias técnicas existentes.
8. Investigar y documentar
Una vez contenida la situación, deben analizarse sus causas y revisar qué controles necesitan mejorar.
El Centro Criptológico Nacional dispone de recomendaciones para gestionar incidentes de ransomware, incluyendo contención, detección, mitigación y recuperación.
La prioridad no es volver a encender los sistemas cuanto antes, sino recuperar la actividad sin mantener comprometida la infraestructura.
Ciberataque en La Laguna y RGPD: ¿cuándo debe notificarse una brecha de datos?
Un incidente de ransomware puede afectar a la disponibilidad, integridad o confidencialidad de información personal.
Sin embargo, no todos los incidentes de seguridad generan automáticamente las mismas obligaciones de notificación.
¿Qué establece el artículo 33 del RGPD?
La organización responsable debe notificar una brecha de datos personales a la autoridad competente cuando sea probable que implique un riesgo para los derechos y libertades de las personas.
La notificación debe realizarse sin dilación indebida y, cuando sea posible, dentro de las 72 horas siguientes a tener constancia de la brecha.
Este criterio aparece explicado en la guía de notificación de brechas de la Agencia Española de Protección de Datos.
¿Y si los datos no se han filtrado?
Una pérdida de disponibilidad o alteración de datos personales también puede constituir una brecha de seguridad.
Por tanto, no es imprescindible que exista una publicación de información robada para que deba evaluarse la situación.
¿Cuándo hay que comunicarlo a los afectados?
El artículo 34 del RGPD contempla la comunicación a las personas afectadas cuando la brecha pueda implicar un alto riesgo para sus derechos y libertades, teniendo en cuenta las excepciones legales aplicables.
Además, las brechas deben documentarse, incluso cuando no resulte obligatorio notificarlas a la autoridad.
La evaluación debe realizarse sobre los hechos y sus consecuencias, no únicamente sobre la presencia de una nota de rescate.
Ciberataque en La Laguna: cómo elaborar un plan de continuidad para tu pyme
Una de las principales enseñanzas del incidente es que la recuperación no depende únicamente de disponer de equipos informáticos.
También requiere planificación.
Identificar los servicios esenciales
La empresa debe determinar qué aplicaciones necesita para continuar trabajando.
Por ejemplo, una asesoría puede considerar prioritarios su programa de gestión, el correo y el acceso a la documentación de clientes.
Establecer objetivos de recuperación
Conviene definir cuánto tiempo puede permanecer interrumpido un servicio y qué pérdida de información resultaría asumible.
En continuidad de negocio se utilizan habitualmente dos conceptos:
RTO: tiempo objetivo para recuperar un servicio.
RPO: punto de recuperación objetivo, relacionado con la antigüedad máxima de los datos que sería aceptable restaurar.
Estos objetivos deben adaptarse a las necesidades del negocio y comprobarse mediante pruebas.
Preparar procedimientos alternativos
Cuando una aplicación no está disponible, puede resultar necesario utilizar procedimientos temporales.
Sin embargo, deben mantenerse las medidas de protección y confidencialidad correspondientes.
Probar la recuperación
Un plan que nunca se ha probado puede contener dependencias desconocidas.
Por tanto, es recomendable realizar comprobaciones periódicas y actualizar la documentación.
La continuidad de negocio no consiste en garantizar que nunca habrá interrupciones, sino en prepararse para reducir sus consecuencias.
GHM Soluciones Informáticas: cómo ayudamos a proteger las empresas frente al ransomware
El ciberataque en La Laguna pone de manifiesto la importancia de mantener una infraestructura segura, supervisada y preparada para posibles incidencias.
En GHM Soluciones Informáticas ayudamos a las pequeñas y medianas empresas a mejorar la seguridad de sus sistemas mediante servicios complementarios.
Auditorías de ciberseguridad
Revisamos las configuraciones, los dispositivos, los accesos y los servicios que pueden representar un riesgo para la organización.
Nuestras auditorías de ciberseguridad para empresas permiten identificar oportunidades de mejora y establecer prioridades.
Protección de servidores y puestos de trabajo
Trabajamos con soluciones de protección Endpoint y medidas de administración que ayudan a reducir la exposición de ordenadores y servidores.
Microsoft 365, Entra e Intune
Ayudamos a gestionar identidades, permisos y dispositivos mediante políticas adaptadas a las necesidades empresariales.
Firewalls empresariales SonicWall
Configuramos y administramos políticas de acceso, conexiones remotas y segmentación de redes.
Monitorización SIEM Wazuh y análisis SOC
Mediante nuestro servicio SIEM Wazuh para empresas centralizamos registros de las fuentes integradas y aplicamos controles de supervisión.
Además, nuestro SOC analiza los eventos relevantes e investiga posibles situaciones de seguridad.
Mantenimiento informático y continuidad
Ayudamos a administrar servidores, sistemas de almacenamiento y servicios informáticos mediante actuaciones de mantenimiento y revisión.
También es importante evaluar las necesidades de copia y recuperación de cada infraestructura.
Nuestro objetivo no es garantizar que una empresa nunca sufrirá un ataque, sino ayudarla a reducir sus riesgos, mejorar la supervisión y prepararse para responder ante posibles incidentes.
Conclusión: el ciberataque en La Laguna demuestra que la recuperación también forma parte de la seguridad
El ciberataque en La Laguna ha afectado a servicios municipales y ha dado lugar a una exigencia de rescate de cinco millones de dólares.
La recuperación progresiva de la infraestructura y de determinados trámites muestra que restablecer servicios después de un incidente puede requerir diferentes fases de investigación y comprobación.
Además, las dudas sobre el alcance definitivo de la intrusión recuerdan la importancia de conservar evidencias y evitar conclusiones precipitadas.
Para una pequeña empresa, las consecuencias podrían ser especialmente importantes si sus aplicaciones esenciales dejan de funcionar.
Por ello, la ciberseguridad debe combinar:
- Prevención y actualización de sistemas.
- Protección de dispositivos y redes.
- Control de identidades y accesos.
- Copias de seguridad verificadas.
- Monitorización de eventos.
- Procedimientos de respuesta.
- Planificación de la continuidad del negocio.
Un ransomware no solo puede bloquear archivos: también puede interrumpir la capacidad de una empresa para atender a sus clientes y mantener su actividad.
En GHM Soluciones Informáticas ayudamos a las pymes a revisar sus sistemas y mejorar las medidas de protección que necesitan.
¿Tu empresa podría continuar trabajando si mañana fallaran sus servidores?
¿Sabes si tus copias de seguridad pueden restaurarse?
¿Conoces qué servicios están expuestos a Internet?
¿Dispones de mecanismos para investigar accesos y actividades sospechosas?
Solicita una auditoría de ciberseguridad y descubre qué riesgos conviene corregir antes de que afecten a tu negocio.
Contacta con GHM Soluciones Informáticas.
Preguntas frecuentes sobre el ciberataque en La Laguna y la protección frente al ransomware
¿Cuándo ocurrió el ciberataque en La Laguna?
El Ayuntamiento detectó y comunicó públicamente el incidente el lunes 2 de noviembre de 2026. Posteriormente, se conocieron detalles sobre la petición de rescate y las medidas de recuperación.
¿Cuánto dinero exigieron los atacantes en el ciberataque en La Laguna?
Según las informaciones publicadas el 3 de noviembre de 2026, los atacantes reclamaron cinco millones de dólares mediante bitcoins.
¿El Ayuntamiento de La Laguna pagó el rescate?
El alcalde manifestó que el consistorio no había pagado y que no tenía intención de hacerlo. La recuperación se estaba realizando mediante actuaciones técnicas y asistencia especializada.
¿Qué servicios quedaron afectados por el ciberataque en La Laguna?
Se comunicaron problemas en la web municipal, la sede electrónica, el gestor de expedientes y aplicaciones relacionadas con la gestión tributaria y contable.
¿Se han robado datos personales en el ciberataque en La Laguna?
La información pública contrastada no permite confirmar una sustracción específica de datos personales ni determinar su volumen. El alcance definitivo corresponde a la investigación técnica.
¿Se ha recuperado completamente el Ayuntamiento de La Laguna?
Las comunicaciones conocidas confirmaron la recuperación progresiva de determinados servicios. Sin embargo, no permiten dar por completada la restauración de toda la infraestructura a fecha de esta publicación.
¿Qué tipo de ciberataque sufrió La Laguna?
Los responsables técnicos lo describieron como un incidente de ransomware. Este tipo de ataque puede impedir el acceso a sistemas o archivos y utilizarse para exigir un rescate económico.
¿Qué es un ransomware?
Es una modalidad de extorsión digital que puede bloquear o cifrar sistemas y archivos para exigir dinero. Algunas variantes también incorporan robo de información, aunque esto no ocurre necesariamente en todos los casos.
¿Pagar el rescate garantiza recuperar la información?
No. El pago no garantiza que los atacantes faciliten una recuperación efectiva ni que eliminen posibles copias de los datos.
¿Una pyme puede sufrir un ataque similar al ciberataque en La Laguna?
Sí. Las pequeñas empresas también utilizan servidores, aplicaciones, correo y servicios de almacenamiento que pueden verse afectados por ransomware. El impacto depende de sus sistemas y medidas de protección.
¿Las copias de seguridad protegen completamente frente al ransomware?
No completamente. Son esenciales para la recuperación, pero deben mantenerse protegidas y someterse a pruebas. Además, no impiden por sí solas el robo de información.
¿Un firewall puede detener un ataque de ransomware?
Puede ayudar a controlar determinadas comunicaciones y reducir la exposición, pero no garantiza impedir todas las técnicas de ataque. Debe combinarse con protección de dispositivos, actualizaciones y controles de acceso.
¿Cómo ayuda SIEM Wazuh a investigar un ransomware?
Puede centralizar registros, analizar eventos y aplicar correlaciones sobre las fuentes integradas. Esta información puede facilitar determinadas investigaciones, aunque su utilidad depende de los datos realmente recopilados.
¿Qué es lo primero que debe hacer una empresa ante un posible ransomware?
Debe activar su procedimiento de respuesta, contener la situación con asesoramiento técnico, preservar evidencias y determinar qué sistemas están afectados antes de iniciar una recuperación segura.
¿Cómo puede GHM Soluciones Informáticas mejorar la seguridad de una pyme?
Mediante auditorías, protección Endpoint, administración de Microsoft 365 y dispositivos, firewalls empresariales, mantenimiento informático y monitorización SIEM Wazuh con análisis SOC.
