Los ciberataques con IA están entrando en una nueva etapa: determinados modelos de inteligencia artificial ya pueden descubrir vulnerabilidades y desarrollar código para explotarlas con una intervención humana limitada.
Hasta hace poco, algunas de estas tareas requerían especialistas con conocimientos avanzados y numerosas horas de investigación. Sin embargo, los últimos estudios muestran que la inteligencia artificial está reduciendo parte de esas dificultades.
Uno de los ejemplos más relevantes es GLM-5.3, un modelo desarrollado por Z.ai cuyos parámetros pueden descargarse y utilizarse fuera de los servicios gestionados directamente por su creador.
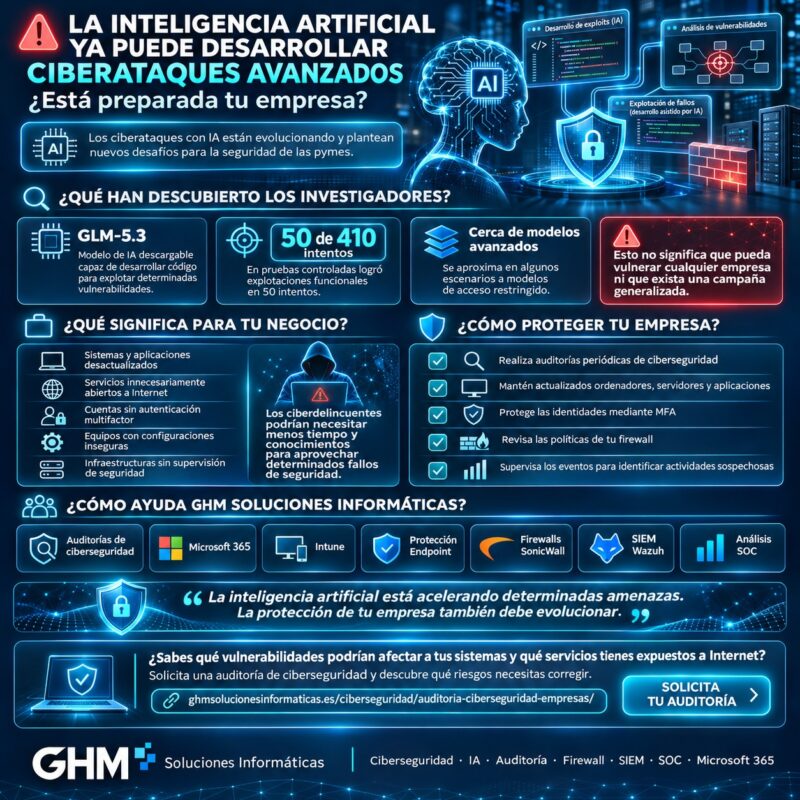
Según una investigación publicada por Anthropic el 29 de septiembre de 2026, GLM-5.3 consiguió desarrollar explotaciones funcionales de determinadas vulnerabilidades con resultados próximos a los obtenidos por Claude Mythos Preview, un modelo avanzado de acceso restringido.
Además, las evaluaciones del NIST estadounidense y de Epoch AI han confirmado que estos modelos presentan capacidades que merecen una atención especial.
¿Qué significa todo esto para una asesoría, una administración de fincas, un despacho de abogados o una pequeña empresa?
No significa que cualquier persona pueda comprometer automáticamente todos sus sistemas.
Significa que el tiempo disponible para corregir determinadas vulnerabilidades puede convertirse en un factor cada vez más importante para la seguridad empresarial.
Por eso, en GHM Soluciones Informáticas analizamos qué han demostrado realmente estas investigaciones y qué medidas prácticas pueden adoptar las empresas para mejorar su protección.
¿Qué son los ciberataques con IA y por qué están evolucionando?
Los ciberataques con IA son actividades maliciosas en las que se utilizan sistemas de inteligencia artificial para facilitar alguna fase de una intrusión.
La IA puede ayudar a procesar información, analizar código o automatizar determinadas tareas. Sin embargo, su intervención no implica necesariamente que un ataque sea completamente autónomo.
En la práctica, una operación maliciosa puede combinar herramientas tradicionales con capacidades de inteligencia artificial.
¿Qué tareas puede facilitar la inteligencia artificial?
Dependiendo del modelo y de las condiciones técnicas, puede ayudar a:
- Analizar grandes cantidades de código informático.
- Identificar posibles errores de programación.
- Interpretar información sobre vulnerabilidades conocidas.
- Desarrollar pruebas técnicas de explotación.
- Automatizar determinadas tareas de investigación.
- Procesar registros y documentación técnica.
Estas mismas capacidades también pueden utilizarse legítimamente para detectar errores y mejorar la protección del software.
Por tanto, el riesgo no reside en la inteligencia artificial por sí misma, sino en cómo se utiliza y qué capacidades pone a disposición de sus operadores.
¿Qué cambia respecto a los ataques tradicionales?
Tradicionalmente, desarrollar ciertas explotaciones exigía dedicar tiempo a comprender el funcionamiento interno de una aplicación.
Ahora, algunos modelos pueden realizar parte de ese análisis de manera automatizada.
En consecuencia, los ciberataques con IA podrían reducir el esfuerzo necesario para aprovechar determinadas debilidades de seguridad.
Aun así, la efectividad de cada ataque sigue dependiendo del objetivo, la versión del software, las configuraciones y las medidas de defensa implantadas.
GLM-5.3: una inteligencia artificial avanzada que puede descargarse
GLM-5.3 es un modelo desarrollado por Z.ai, empresa tecnológica anteriormente conocida como Zhipu AI.
Fue presentado el 14 de agosto de 2026 y, posteriormente, se publicaron sus pesos.
Este detalle es importante porque permite ejecutar el modelo en infraestructuras externas al proveedor, siempre que se disponga de los recursos técnicos necesarios.
¿Qué significa que sea un modelo de pesos abiertos?
Los pesos son los parámetros que utiliza un sistema de inteligencia artificial para procesar información y generar respuestas.
Cuando están disponibles, otros desarrolladores pueden utilizar y adaptar el modelo conforme a las condiciones de distribución.
Sin embargo, pesos abiertos no significa necesariamente que todo el modelo, su entrenamiento y sus componentes sean software libre.
¿Por qué preocupa su disponibilidad?
Porque algunos mecanismos de seguridad pueden modificarse cuando se dispone de acceso a los parámetros del modelo.
Además, determinadas restricciones aplicadas por servicios comerciales no tienen por qué mantenerse cuando el sistema se ejecuta en una infraestructura independiente.
Esto no convierte automáticamente a GLM-5.3 en una herramienta maliciosa.
De hecho, puede utilizarse para investigación y defensa.
No obstante, su disponibilidad amplía el acceso a capacidades avanzadas de análisis de vulnerabilidades.
Ciberataques con IA: qué demostraron las pruebas de Anthropic
La investigación de Anthropic comparó las capacidades de GLM-5.3 y Claude Mythos Preview en distintas tareas de explotación de vulnerabilidades.
Una de las pruebas se realizó utilizando ExploitBench, un conjunto de evaluaciones que incluye fallos del motor JavaScript V8, empleado por navegadores como Google Chrome.
Los resultados fueron los siguientes:
| Modelo de IA | Explotaciones completas | Intentos |
|---|---|---|
| GLM-5.3 | 50 | 410 |
| Claude Mythos Preview | 56 | 410 |
Los resultados muestran que GLM-5.3 consiguió resolver una parte de las tareas evaluadas, aunque ligeramente por debajo de Mythos Preview.
En otra evaluación interna sobre explotación binaria, GLM-5.3 obtuvo un resultado del 4 %, frente al 6 % de Mythos Preview.
¿Qué significan realmente estas cifras?
No significan que una empresa tenga un 12 % de probabilidades de sufrir un ciberataque exitoso.
Los porcentajes corresponden a un conjunto concreto de pruebas, preparado para evaluar capacidades técnicas.
Por ejemplo, un equipo con software actualizado, controles de acceso adecuados y servicios restringidos presenta condiciones distintas a un sistema vulnerable utilizado en un laboratorio.
Asimismo, las pruebas no abarcan todos los sistemas operativos, aplicaciones y configuraciones existentes.
Aun así, los resultados son relevantes porque muestran que determinadas capacidades avanzadas ya están disponibles en un modelo más accesible.
¿Por qué deben prestar atención las pymes?
Porque los ciberataques con IA pueden aumentar la presión sobre organizaciones que mantienen aplicaciones obsoletas o servicios expuestos innecesariamente.
Por ello, las empresas necesitan conocer qué tecnologías utilizan y establecer procedimientos para mantenerlas actualizadas.
Los ciberataques con IA también pueden aprovechar vulnerabilidades en navegadores
Uno de los experimentos más destacados de Anthropic se desarrolló sobre el motor JavaScript de un navegador ampliamente utilizado.
En un entorno controlado, GLM-5.3 identificó varios problemas de seguridad previamente desconocidos.
Posteriormente, el modelo consiguió combinar distintas vulnerabilidades en una cadena de explotación.
El resultado fue una página web preparada para aprovechar los fallos identificados.
¿Qué consiguió la demostración?
En el entorno de pruebas, la página permitía acceder a un archivo sensible almacenado en el equipo.
Concretamente, los investigadores mostraron la recuperación de una clave privada SSH.
Las claves SSH pueden utilizarse para autenticar determinadas conexiones entre usuarios y sistemas.
Por tanto, su exposición podría representar un riesgo importante cuando permite acceder a recursos protegidos.
¿Fue un ataque contra usuarios reales?
No.
La demostración se desarrolló en condiciones controladas y Anthropic comunicó que había informado de las vulnerabilidades al fabricante correspondiente.
Por ello, sería incorrecto presentar el experimento como una campaña real contra empresas o usuarios.
¿Qué enseñanza deja para una empresa?
Los navegadores son herramientas fundamentales para trabajar con servicios cloud y aplicaciones corporativas.
Por ejemplo, desde ellos se utilizan:
- Microsoft 365.
- Aplicaciones de contabilidad y facturación.
- Plataformas bancarias.
- Portales de clientes.
- Herramientas documentales.
- Sistemas de gestión empresarial.
En consecuencia, mantener actualizados los navegadores y sistemas operativos es una medida esencial frente a vulnerabilidades que podrían aprovecharse mediante automatización avanzada.
Ciberataques con IA y vulnerabilidades sin corregir: el peligro del patch gap
El 29 de octubre de 2026, Epoch AI publicó otra investigación sobre GLM-5.3.
En esta ocasión, los investigadores estudiaron la capacidad del modelo para aprovechar determinadas vulnerabilidades durante el intervalo comprendido entre la publicación de información sobre una corrección y su llegada a los usuarios.
Este periodo se conoce como patch gap.
¿Qué es el patch gap?
Es una ventana de exposición en la que cierta información técnica sobre una vulnerabilidad puede estar disponible mientras todavía existen instalaciones del software sin la corrección correspondiente.
Por ejemplo, un fabricante puede preparar una actualización y publicarla progresivamente.
Durante ese proceso, algunos usuarios podrían seguir utilizando versiones vulnerables.
¿Qué demostró Epoch AI?
En sus experimentos, GLM-5.3 aprovechó información disponible sobre correcciones para desarrollar cadenas de explotación contra seis versiones recientes de Firefox.
Los investigadores demostraron que, en condiciones controladas, una página preparada podía acceder a un archivo del equipo utilizado en la prueba.
Posteriormente, comunicaron sus hallazgos a Mozilla.
¿Qué actualizaciones publicó Mozilla?
Mozilla publicó Firefox 159 el 27 de octubre de 2026, incluyendo diferentes correcciones de seguridad.
Además, el 3 de noviembre de 2026 publicó Firefox 159.0.1, con una corrección adicional.
Estas referencias muestran la importancia de consultar los avisos oficiales de los fabricantes y aplicar actualizaciones adecuadas.
¿Por qué resulta importante para las empresas?
Porque los ciberataques con IA podrían hacer más relevante el tiempo durante el que determinados sistemas permanecen expuestos a fallos conocidos.
Por tanto, una empresa necesita procesos para:
- Detectar software desactualizado.
- Revisar las vulnerabilidades relevantes.
- Priorizar las actualizaciones.
- Comprobar los sistemas expuestos a Internet.
- Verificar que las correcciones se han aplicado correctamente.
La actualización de los sistemas deja de ser una tarea secundaria cuando una vulnerabilidad puede convertirse en una oportunidad para comprometer información empresarial.
¿Qué opina el NIST sobre las capacidades de GLM-5.3?
El 17 de septiembre de 2026, el Centro de Estándares e Innovación en Inteligencia Artificial del NIST publicó una evaluación independiente.
Según el informe oficial del NIST sobre GLM-5.3, el modelo era, en ese momento, el sistema de pesos abiertos con mayor capacidad cibernética entre los evaluados.
Sin embargo, el organismo también señaló que su rendimiento global seguía siendo inferior al de los modelos estadounidenses más avanzados incluidos en la comparación.
¿Qué significa estar cerca de los modelos más avanzados?
Significa que determinadas capacidades se están extendiendo rápidamente a otros desarrolladores.
No obstante, las comparaciones deben tener en cuenta las condiciones de acceso y las restricciones de cada modelo.
Algunos sistemas avanzados se evaluaron con salvaguardas reducidas para fines de investigación, aunque esas versiones no estaban disponibles para cualquier usuario.
En cambio, GLM-5.3 ofrecía una disponibilidad diferente debido a la publicación de sus pesos.
Por eso, al estudiar los ciberataques con IA conviene separar la capacidad técnica de un modelo de la facilidad con la que terceros pueden utilizarlo.
¿Pueden modificarse las salvaguardas de seguridad de una IA?
Los modelos de inteligencia artificial pueden incorporar restricciones destinadas a evitar determinadas solicitudes peligrosas.
Sin embargo, estas protecciones no funcionan necesariamente igual en todas las condiciones.
Anthropic evaluó distintas técnicas que modificaban la forma en que GLM-5.3 respondía a determinadas instrucciones.
En su entorno simulado, obtuvo diferentes tasas de colaboración con solicitudes perjudiciales:
- 64 % mediante una presentación engañosa del contexto.
- 92 % mediante otra configuración experimental.
- 100 % con una versión modificada de los pesos.
¿Significa que el 100 % de los ataques funcionarían?
No.
Los porcentajes reflejan el comportamiento del modelo ante solicitudes de la prueba.
No representan ataques reales completados ni probabilidades de comprometer sistemas empresariales.
Además, Anthropic es una empresa que desarrolla modelos de IA y compite en el mismo mercado.
Por tanto, sus conclusiones deben interpretarse teniendo en cuenta el diseño experimental y sus posibles limitaciones.
Aun así, las investigaciones adicionales de NIST y Epoch AI refuerzan la necesidad de estudiar estas capacidades desde una perspectiva de seguridad.
¿Qué riesgos presentan los ciberataques con IA para las pymes españolas?
El riesgo no depende únicamente del tamaño de una organización.
Muchas pequeñas empresas gestionan información confidencial y utilizan aplicaciones esenciales para su actividad.
Además, no siempre disponen de personal dedicado a revisar continuamente sus sistemas.
Por este motivo, los ciberataques con IA representan un desafío adicional para las organizaciones que mantienen infraestructuras desactualizadas o administradas sin controles suficientes.
Riesgo 1. Explotación de vulnerabilidades conocidas
Un sistema que no recibe actualizaciones puede continuar expuesto a fallos publicados.
La automatización puede facilitar determinadas tareas necesarias para aprovechar esas debilidades.
Riesgo 2. Servicios accesibles innecesariamente desde Internet
Las aplicaciones, conexiones remotas y servicios administrativos expuestos pueden incrementar las oportunidades de acceso.
Por ello, es importante revisar qué recursos necesitan realmente estar disponibles desde el exterior.
Riesgo 3. Configuraciones inseguras
Las cuentas con privilegios excesivos, los permisos innecesarios y determinadas configuraciones de red pueden aumentar las consecuencias de una intrusión.
Riesgo 4. Falta de monitorización
Una empresa puede disponer de sistemas funcionando correctamente y, aun así, registrar actividades que merecen investigación.
Por tanto, la ausencia de incidencias comunicadas por los usuarios no garantiza que no existan riesgos.
Riesgo 5. Dificultades para investigar incidentes
Cuando no se conservan registros suficientes, puede resultar complicado reconstruir determinados acontecimientos.
En consecuencia, la trazabilidad y la conservación adecuada de logs adquieren especial importancia.
Ciberataques con IA en asesorías, despachos profesionales y empresas de servicios
Los sectores profesionales necesitan adaptar su ciberseguridad al tipo de información que gestionan.
Asesorías contables y laborales
Trabajan con nóminas, documentación fiscal, contratos y datos de clientes.
Por ello, necesitan proteger los dispositivos, el correo electrónico, las aplicaciones de gestión y las identidades de sus usuarios.
Administraciones de fincas
Gestionan información económica, documentación de propietarios y comunicaciones con proveedores.
En consecuencia, deben prestar atención a los permisos, las aplicaciones cloud y los accesos remotos.
Despachos de abogados
La confidencialidad de los expedientes y las comunicaciones exige mantener controles adecuados sobre los sistemas y la documentación.
Además, es importante gestionar correctamente los permisos de acceso.
Estudios de arquitectura, ingeniería e interiorismo
Estos negocios utilizan estaciones de trabajo, aplicaciones especializadas, almacenamiento compartido y plataformas de colaboración.
Por tanto, deben revisar tanto la seguridad de los equipos como la de sus servicios de red.
Constructoras y empresas con empleados desplazados
Las conexiones remotas y los dispositivos móviles necesitan políticas de acceso adaptadas al funcionamiento del negocio.
Asimismo, conviene comprobar que los sistemas corporativos se mantienen actualizados.
Despachos profesionales ubicados en viviendas
Trabajar desde casa no reduce automáticamente los riesgos de seguridad.
Por ejemplo, compartir una misma red con dispositivos domésticos puede requerir medidas adicionales de segmentación y control.
La protección frente a los ciberataques con IA debe adaptarse a las necesidades reales de cada empresa, no únicamente a su número de empleados.
Cómo proteger tu empresa frente a los ciberataques con IA: ocho medidas prioritarias
La evolución de las amenazas hace recomendable combinar prevención, mantenimiento y supervisión.
Estas medidas no garantizan evitar cualquier incidente, pero contribuyen a reducir la exposición y mejorar la capacidad de respuesta.
1. Mantener un inventario actualizado de los dispositivos
La empresa debería conocer qué ordenadores, servidores, aplicaciones y dispositivos de red forman parte de su infraestructura.
Además, conviene registrar las versiones de software y el estado de soporte de los sistemas.
De este modo, resulta más sencillo identificar equipos que necesitan mantenimiento.
2. Aplicar actualizaciones de seguridad
Los sistemas operativos, navegadores, aplicaciones empresariales y equipos de red deben mantenerse actualizados.
Sin embargo, no todas las actualizaciones tienen la misma prioridad.
Por ello, es recomendable valorar la gravedad del problema, la exposición del sistema y la disponibilidad de medidas correctoras.
3. Revisar los servicios expuestos a Internet
Las empresas deberían conocer qué aplicaciones, puertos y servicios permiten conexiones externas.
Cuando un recurso no necesita estar publicado, conviene restringirlo.
Asimismo, los accesos administrativos deben limitarse a usuarios y sistemas autorizados.
4. Proteger las identidades con autenticación multifactor
Microsoft Entra permite aplicar controles de acceso y políticas de seguridad a las identidades empresariales.
Además, la autenticación multifactor contribuye a reducir determinados riesgos asociados al robo de contraseñas.
También es importante revisar los permisos administrativos y eliminar accesos que ya no resulten necesarios.
5. Mantener protección Endpoint en ordenadores y servidores
Las soluciones de seguridad Endpoint pueden prevenir y detectar determinados comportamientos maliciosos.
En GHM Soluciones Informáticas trabajamos con tecnologías como Kaspersky Endpoint Security Cloud.
Sin embargo, un antivirus no sustituye la necesidad de corregir vulnerabilidades o administrar adecuadamente las aplicaciones.
6. Configurar correctamente el firewall empresarial
Las soluciones SonicWall permiten controlar comunicaciones, establecer reglas y segmentar redes.
Estas medidas pueden limitar determinados accesos y reducir la exposición.
No obstante, un firewall no corrige automáticamente las vulnerabilidades del software instalado en los equipos.
Por tanto, debe formar parte de una estrategia de protección más amplia.
7. Monitorizar registros y correlacionar eventos de seguridad
Los sistemas empresariales generan información que puede resultar útil para investigar actividades anómalas.
Mediante SIEM Wazuh es posible centralizar registros de fuentes integradas y establecer correlaciones.
Por ejemplo, un acceso inusual combinado con cambios relevantes en los permisos puede justificar una comprobación adicional.
8. Disponer de copias de seguridad y procedimientos de respuesta
Las copias de seguridad verificadas ayudan a recuperar información ante determinadas pérdidas o alteraciones.
Además, es importante disponer de procedimientos para contener incidencias y conservar evidencias.
Sin embargo, las copias no impiden por sí solas que un tercero acceda a documentación confidencial.
Por tanto, la protección empresarial debe combinar controles preventivos, supervisión e investigación.
SIEM Wazuh y SOC: monitorización frente a los ciberataques con IA
Una de las principales dificultades de las empresas es que sus herramientas de seguridad suelen funcionar de forma independiente.
Un firewall genera registros de conexiones.
Microsoft 365 proporciona información de auditoría.
Los ordenadores y servidores registran eventos del sistema.
Además, las soluciones Endpoint pueden generar alertas sobre determinadas amenazas.
¿Qué aporta SIEM Wazuh?
Wazuh permite recopilar y analizar información de las fuentes integradas.
Según la configuración y las tecnologías disponibles, puede supervisar:
- Microsoft 365 y registros de identidades.
- Windows y Windows Server.
- Linux y macOS.
- Firewalls y dispositivos de red compatibles.
- Servidores y sistemas de almacenamiento.
- Eventos de seguridad de aplicaciones.
- Determinados registros de soluciones Endpoint.
Además, las reglas de correlación permiten relacionar acontecimientos para facilitar su análisis.
¿Puede Wazuh identificar los ataques desarrollados por inteligencia artificial?
No de forma automática.
Wazuh no puede determinar por sí solo que un ciberataque se ha desarrollado con GLM-5.3 u otro modelo de IA.
Sin embargo, puede ayudar a identificar determinadas actividades sospechosas, independientemente de las herramientas utilizadas por el atacante.
Por ejemplo, puede facilitar la revisión de eventos de autenticación, cambios administrativos o actividad relevante de los sistemas integrados.
¿Qué aporta nuestro SOC?
En GHM Soluciones Informáticas, nuestro servicio SOC complementa SIEM Wazuh mediante el análisis de las alertas relevantes.
Así, podemos revisar su contexto, investigar situaciones que requieren atención y valorar posibles actuaciones.
En consecuencia, la empresa no depende únicamente de recibir notificaciones técnicas que nadie interpreta.
Hasta 400 días de registros para investigar posibles incidentes
Algunos incidentes se detectan después de que haya transcurrido un periodo considerable desde sus primeras señales.
Por ello, conservar información histórica puede ser especialmente útil.
En GHM Soluciones Informáticas trabajamos con políticas configurables de almacenamiento de hasta 400 días de logs, dependiendo de las fuentes integradas y del alcance del servicio.
Este histórico puede facilitar:
- Investigaciones de incidentes.
- Auditorías de ciberseguridad.
- Revisión de accesos.
- Análisis de actividades anteriores.
- Trazabilidad de cambios administrativos.
- Reconstrucción de determinados acontecimientos.
Sin embargo, los registros solo pueden aportar información sobre eventos que realmente fueron recopilados.
Además, su conservación debe ajustarse a los requisitos de seguridad, privacidad y normativa aplicables.
Frente a los ciberataques con IA, disponer de registros útiles y analizarlos correctamente puede mejorar la capacidad de investigación de una empresa.
Auditorías de ciberseguridad: cómo identificar los riesgos antes de sufrir un incidente
Una auditoría de ciberseguridad permite revisar los sistemas y controles de una organización.
Su finalidad es identificar riesgos y establecer medidas de mejora según las características de la infraestructura.
Por ejemplo, una auditoría puede comprobar:
- Versiones de sistemas y aplicaciones.
- Estado de las actualizaciones.
- Servicios publicados en Internet.
- Configuración de firewalls.
- Seguridad de accesos remotos.
- Permisos de usuarios y administradores.
- Protección de ordenadores y servidores.
- Segmentación de redes.
- Medidas de copia y recuperación.
- Disponibilidad de registros y monitorización.
Además, permite establecer prioridades cuando no resulta posible abordar todas las mejoras al mismo tiempo.
En GHM Soluciones Informáticas ofrecemos auditorías de ciberseguridad para empresas orientadas a identificar debilidades y proponer medidas proporcionadas a las necesidades del negocio.
La prevención comienza por conocer qué sistemas existen, cómo están protegidos y qué situaciones requieren atención.
GHM Soluciones Informáticas: protección empresarial frente a amenazas cada vez más avanzadas
Los ciberataques con IA refuerzan la importancia de mantener una estrategia de seguridad adaptada a la evolución tecnológica.
En GHM Soluciones Informáticas ayudamos a las pequeñas y medianas empresas a mejorar su protección mediante diferentes servicios complementarios.
Auditorías y revisiones de seguridad
Analizamos configuraciones, sistemas y servicios con el objetivo de identificar riesgos y establecer prioridades de mejora.
Microsoft 365, Entra e Intune
Ayudamos a administrar identidades, accesos y dispositivos mediante políticas de seguridad adaptadas a cada organización.
Protección Endpoint
Trabajamos con soluciones de protección para ordenadores y servidores, complementando el mantenimiento y las actualizaciones de los sistemas.
Firewalls empresariales SonicWall
Administramos políticas de comunicación, seguridad perimetral, acceso remoto y segmentación de redes.
SIEM Wazuh y análisis SOC
Mediante nuestro servicio de SIEM Wazuh para empresas centralizamos registros compatibles y desarrollamos controles de supervisión y correlación.
Además, nuestro SOC analiza los eventos relevantes e investiga posibles incidencias.
Mantenimiento informático empresarial
El mantenimiento continuo ayuda a revisar configuraciones, actualizaciones y necesidades de los sistemas.
Por tanto, una estrategia de ciberseguridad no debería depender únicamente de instalar herramientas.
Debe incluir administración, revisión de controles y supervisión de la infraestructura.
Conclusión: los ciberataques con IA están cambiando la velocidad de las amenazas
Las investigaciones sobre GLM-5.3 demuestran que la inteligencia artificial ha avanzado considerablemente en determinadas tareas de explotación de vulnerabilidades.
Anthropic ha presentado pruebas controladas sobre desarrollo de exploits.
Asimismo, el NIST ha evaluado las capacidades del modelo y Epoch AI ha estudiado cómo puede aprovecharse la ventana entre determinadas correcciones de software y su despliegue.
Sin embargo, estos resultados no prueban que todas las empresas estén siendo atacadas con GLM-5.3 ni que cualquier intrusión pueda automatizarse por completo.
La principal enseñanza es que las organizaciones necesitan reducir su exposición a vulnerabilidades y mejorar la supervisión de sus sistemas.
Para una pyme, esto significa mantener el software actualizado, proteger identidades, revisar los servicios publicados y disponer de controles de seguridad adecuados.
Además, los registros y la monitorización pueden ayudar a investigar situaciones que requieran atención.
Los ciberataques con IA están evolucionando. La seguridad de tu empresa también debe hacerlo.
¿Está preparada tu empresa para las nuevas amenazas de ciberseguridad?
En GHM Soluciones Informáticas ayudamos a asesorías, administraciones de fincas, despachos profesionales, empresas constructoras, estudios de arquitectura e ingeniería y otros negocios a proteger su infraestructura informática.
¿Sabes qué vulnerabilidades podrían afectar a tus equipos y qué servicios están expuestos a Internet?
Solicita una auditoría de ciberseguridad y descubre qué medidas necesita tu empresa.
Contacta con GHM Soluciones Informáticas.
Preguntas frecuentes sobre ciberataques con IA y seguridad empresarial
¿Qué son los ciberataques con IA?
Son actividades maliciosas en las que se utiliza inteligencia artificial para facilitar determinadas tareas, como analizar información, identificar vulnerabilidades o automatizar procesos. No todos estos ataques son completamente autónomos.
¿Puede una inteligencia artificial crear un ciberataque completo?
Determinados modelos han demostrado que pueden desarrollar explotaciones funcionales de vulnerabilidades en condiciones controladas. Sin embargo, su eficacia depende del objetivo y de las medidas de protección existentes.
¿Qué es GLM-5.3?
Es un modelo avanzado de inteligencia artificial desarrollado por Z.ai, cuyos pesos se publicaron en agosto de 2026. Diferentes investigaciones han evaluado sus capacidades relacionadas con la explotación de vulnerabilidades.
¿Por qué GLM-5.3 preocupa a los especialistas?
Porque determinadas pruebas han demostrado que puede desarrollar técnicas complejas de explotación con una intervención humana limitada. Además, sus pesos están disponibles públicamente.
¿Qué diferencia existe entre GLM-5.3 y Claude Mythos Preview?
Ambos modelos han mostrado capacidades avanzadas en determinadas evaluaciones. Sin embargo, su rendimiento, condiciones de acceso y mecanismos de protección son diferentes.
¿Los ciberataques con IA son una amenaza para las pymes?
Pueden representar un riesgo adicional para empresas con software desactualizado, servicios expuestos o configuraciones inseguras. No obstante, el riesgo real depende de cada infraestructura.
¿Pueden los ciberataques con IA aprovechar navegadores vulnerables?
Sí. Las investigaciones han mostrado cadenas de explotación contra versiones concretas de navegadores en entornos controlados. Por ello, es importante mantenerlos actualizados.
¿Qué es un exploit?
Es una técnica o programa que aprovecha una vulnerabilidad para provocar un comportamiento no previsto en un sistema informático.
¿Qué es el patch gap?
Es el intervalo entre la disponibilidad de información sobre una corrección de seguridad y la aplicación de esa corrección en los sistemas afectados.
¿Cómo puede protegerse una empresa de los ciberataques con IA?
Mediante actualizaciones, control de accesos, autenticación multifactor, protección Endpoint, seguridad de red, auditorías periódicas y monitorización de eventos relevantes.
¿Un antivirus es suficiente para proteger una empresa?
No. La protección Endpoint es importante, pero debe complementarse con actualizaciones, controles de identidad, políticas de red y procedimientos de seguridad.
¿Un firewall SonicWall puede ayudar frente a los ciberataques con IA?
Puede aplicar controles de comunicación y seguridad perimetral, pero no corrige automáticamente vulnerabilidades de los sistemas o aplicaciones. Por tanto, es una medida complementaria.
¿SIEM Wazuh puede detectar ciberataques creados con inteligencia artificial?
Wazuh puede identificar y correlacionar determinados eventos de seguridad, pero no atribuye automáticamente un ataque a una herramienta de IA concreta.
¿Por qué es útil conservar registros durante 400 días?
Un histórico de registros correctamente configurado puede facilitar investigaciones y auditorías, especialmente cuando un incidente se descubre después de varias semanas o meses.
¿Cómo saber si mi empresa está suficientemente protegida?
Una auditoría de ciberseguridad permite revisar sistemas, configuraciones, permisos, actualizaciones y servicios expuestos, con el objetivo de identificar riesgos y establecer mejoras.
¿Qué ofrece GHM Soluciones Informáticas frente a estas amenazas?
Ofrece auditorías, administración de dispositivos e identidades, protección Endpoint, firewalls empresariales, mantenimiento informático y monitorización SIEM Wazuh con análisis SOC.
