¿Tu empresa dispone de antivirus, firewall, Microsoft 365 y copias de seguridad, pero alguien comprueba cómo se relaciona la información que generan todos estos sistemas?
Una empresa puede tener múltiples herramientas de protección y, aun así, carecer de una visión completa de su infraestructura informática.
Un acceso inusual a una cuenta corporativa, un cambio de permisos, un servidor con problemas de rendimiento o un dispositivo que deja de comunicar su estado pueden pasar inadvertidos cuando cada tecnología se administra de forma independiente.
La verdadera ventaja de la monitorización de ciberseguridad es poder relacionar esas señales, comprender su contexto y actuar cuando sea necesario.
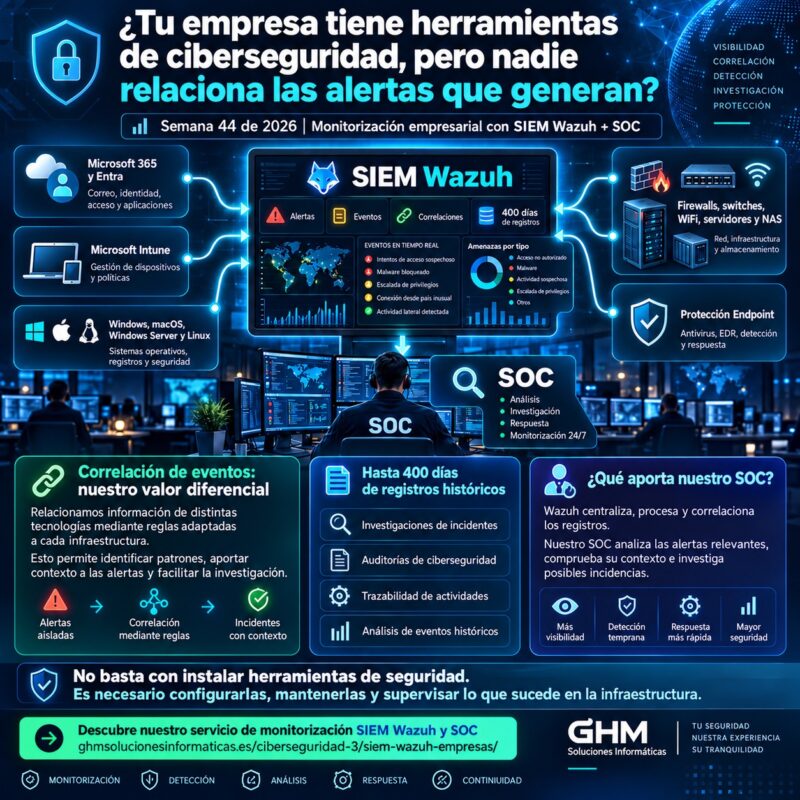
En GHM Soluciones Informáticas seguimos mejorando nuestra estrategia de supervisión empresarial mediante SIEM Wazuh, correlaciones personalizadas y nuestro servicio de análisis SOC.
Durante la semana 44 de 2026, correspondiente al periodo del 26 de octubre al 1 de noviembre, ponemos el foco en las capacidades de monitorización que ayudan a las organizaciones a mantener un mayor control sobre sus sistemas, identidades y dispositivos.
El resumen se basa en los controles contemplados en nuestro informe técnico emitido el 30 de octubre, cuya ventana operativa de análisis comprende del 23 al 30 de octubre.
Nuestro enfoque incluye:
- Monitorización de Microsoft 365 y Microsoft Entra.
- Revisión de dispositivos administrados mediante Microsoft Intune.
- Supervisión de puestos de trabajo Windows y macOS.
- Monitorización de servidores Windows Server y Linux.
- Seguimiento de sistemas de almacenamiento y dispositivos de red.
- Supervisión del estado de la protección antivirus.
- Control de disponibilidad y rendimiento de sistemas.
- Correlaciones de seguridad adaptadas a cada infraestructura.
- Conservación de registros de hasta 400 días, según las políticas configuradas.
- Comprobación del funcionamiento de la propia plataforma de monitorización.
El objetivo no es generar más alertas, sino disponer de información fiable que permita mejorar la seguridad y el mantenimiento de los sistemas empresariales.
¿Qué aporta un SIEM Wazuh a la seguridad de una empresa?
SIEM significa Security Information and Event Management, o gestión de información y eventos de seguridad.
Es una tecnología que permite recopilar, procesar y analizar registros procedentes de diferentes sistemas informáticos.
Estos registros, conocidos como logs, contienen información sobre actividades y cambios realizados en equipos, servidores, aplicaciones y servicios.
Por ejemplo, pueden registrar un inicio de sesión, un cambio de configuración, un error del sistema o una operación administrativa.
El problema de gestionar cada herramienta por separado
Imaginemos una empresa que dispone de los siguientes servicios:
- Microsoft 365 para correo y documentos.
- Un firewall que protege las conexiones.
- Ordenadores y servidores empresariales.
- Un antivirus instalado en los equipos.
- Un sistema de almacenamiento compartido.
- Diferentes aplicaciones y servicios de gestión.
Cada tecnología puede disponer de su propia consola y generar sus propias alertas.
El problema aparece cuando una situación afecta a varios sistemas y nadie relaciona los acontecimientos.
Un registro de acceso puede parecer normal. Un cambio administrativo también puede ser legítimo. Pero determinadas combinaciones de actividad pueden requerir una investigación más detallada.
Centralizar para comprender mejor
SIEM Wazuh permite recopilar información de las fuentes integradas y aplicar reglas para identificar comportamientos relevantes.
Esto facilita:
Mayor visibilidad: disponer de información organizada sobre la actividad de los sistemas.
Mejor capacidad de análisis: estudiar diferentes registros sin depender exclusivamente de consolas independientes.
Trazabilidad: conservar información útil para reconstruir determinados acontecimientos.
Mantenimiento preventivo: identificar situaciones técnicas que requieren seguimiento.
Investigación de seguridad: facilitar el análisis de actividades anómalas y posibles incidentes.
La supervisión debe ajustarse a las características de cada infraestructura, ya que no todos los sistemas proporcionan el mismo tipo de información.
Un SIEM bien configurado convierte los registros técnicos en información útil para tomar decisiones.
Correlación personalizada de eventos: una de las principales ventajas de nuestro SOC
La correlación es una de las capacidades más importantes de una plataforma SIEM.
Consiste en relacionar eventos para identificar patrones que no serían evidentes al analizarlos individualmente.
En GHM Soluciones Informáticas trabajamos con correlaciones adaptadas a las tecnologías, los activos y las necesidades de cada organización.
¿Cómo funciona una correlación de seguridad?
Pensemos en una situación hipotética:
Primer evento: se registra un acceso inusual a una cuenta corporativa.
Segundo evento: se produce una modificación relevante de permisos.
Tercer evento: un sistema de la infraestructura genera actividad que requiere revisión.
Por separado, estos acontecimientos podrían tener explicaciones legítimas.
Sin embargo, al analizarlos conjuntamente, pueden justificar una investigación para determinar si están relacionados.
Este es el valor de la correlación: aportar contexto a los eventos y facilitar la identificación de situaciones relevantes.
¿Qué tecnologías podemos relacionar?
Según los registros e integraciones disponibles, podemos desarrollar controles que relacionen:
- Actividad de Microsoft 365 con eventos de sistemas corporativos.
- Autenticaciones y cambios de identidad con información de dispositivos.
- Registros de firewall con eventos de servidores y puestos de trabajo.
- Actividad de sistemas operativos con señales de protección Endpoint.
- Cambios administrativos con otros acontecimientos registrados en la infraestructura.
Las correlaciones requieren reglas, identificadores y fuentes de información adecuados. No toda coincidencia temporal entre eventos demuestra que exista una relación causal.
¿Qué ventajas tiene personalizar las correlaciones?
No todas las empresas tienen los mismos riesgos.
Una asesoría que trabaja principalmente con Microsoft 365 necesita controles distintos de una empresa industrial con servidores, dispositivos de red y aplicaciones locales.
La personalización permite adaptar las reglas a los sistemas importantes para cada organización.
También ayuda a reducir alertas irrelevantes y a identificar situaciones que merecen una revisión prioritaria.
Nuestro objetivo es que las alertas aporten información útil, no que la empresa reciba notificaciones continuas sin una interpretación clara.
Monitorización de Microsoft 365: mayor control sobre las cuentas y la información empresarial
Microsoft 365 concentra buena parte de la actividad diaria de numerosas pymes.
El correo electrónico, los documentos compartidos, las reuniones y las identidades digitales forman parte de sus procesos esenciales.
Por este motivo, la supervisión de Microsoft 365 es un componente importante de nuestra estrategia de ciberseguridad.
Mediante los registros de auditoría y las integraciones correspondientes, podemos incorporar información relevante a nuestro sistema de monitorización.
Microsoft Entra: identidades y accesos
Las cuentas corporativas permiten acceder a información y servicios empresariales.
Su supervisión puede incluir:
- Inicios de sesión y autenticaciones.
- Intentos de acceso fallidos.
- Cambios en usuarios y grupos.
- Modificaciones de permisos administrativos.
- Incorporación o modificación de aplicaciones empresariales.
- Actividades relacionadas con las identidades digitales.
Un acceso desde un dispositivo nuevo no significa necesariamente que exista una intrusión.
De igual forma, una modificación administrativa puede formar parte del funcionamiento normal del negocio.
Por eso resulta importante analizar el contexto y comprobar si las operaciones estaban autorizadas.
Exchange Online: seguridad del correo electrónico
El correo electrónico sigue siendo uno de los servicios empresariales más importantes.
Su monitorización permite revisar determinados cambios y operaciones registrados por Exchange Online, como:
- Modificaciones de reglas de correo.
- Cambios administrativos relevantes.
- Alteraciones de permisos sobre buzones.
- Actividades que requieren revisión por sus características.
Estos controles pueden ayudar a investigar posibles usos indebidos de cuentas o configuraciones inesperadas.
OneDrive y SharePoint: supervisión documental
Las empresas almacenan contratos, informes, expedientes y documentación de clientes en plataformas cloud.
Los registros de auditoría de OneDrive y SharePoint pueden aportar información sobre determinadas operaciones de acceso, modificación, descarga y uso compartido.
Cuando existen los registros adecuados, su análisis facilita la investigación de actividades relevantes para la seguridad documental.
Microsoft Teams: actividad de colaboración
Teams también proporciona información de auditoría sobre determinadas acciones de usuarios y administradores.
Estos eventos pueden incorporarse al seguimiento de Microsoft 365, de acuerdo con las capacidades de auditoría y los permisos disponibles.
Beneficio empresarial: disponer de mayor visibilidad sobre las identidades, los servicios y las operaciones relacionadas con la información corporativa.
Microsoft Intune y Entra: monitorizar los dispositivos que forman parte de la empresa
¿Sabes cuántos dispositivos tiene registrados tu empresa, cuáles cumplen sus políticas y cuáles llevan demasiado tiempo sin sincronizarse?
La gestión de activos tecnológicos se vuelve más compleja cuando los empleados trabajan desde diferentes ubicaciones.
Portátiles, equipos de sobremesa, teléfonos y tablets pueden acceder a información empresarial tanto dentro como fuera de la oficina.
Mediante integraciones con Microsoft Intune y Microsoft Entra podemos incorporar información administrativa de estos dispositivos al seguimiento centralizado.
Inventario de dispositivos
La información disponible permite revisar qué equipos están registrados y administrados por las plataformas corporativas.
También puede incluir el sistema operativo, su versión y otros atributos relevantes.
Estado de cumplimiento
Microsoft Intune proporciona información sobre el cumplimiento de las políticas asignadas a los dispositivos gestionados.
Esto facilita identificar equipos que necesitan una revisión de configuración o seguridad.
Un dispositivo marcado como no conforme no significa necesariamente que esté infectado o comprometido: es necesario comprobar el motivo.
Última sincronización
La fecha de sincronización ayuda a localizar dispositivos que llevan demasiado tiempo sin comunicar información actualizada.
Es importante distinguir esta fecha del uso real del equipo.
Que un dispositivo no haya sincronizado recientemente con Intune no demuestra por sí mismo que esté apagado, abandonado o comprometido.
Sistemas operativos antiguos
La revisión de versiones permite identificar equipos que podrían necesitar mantenimiento o actualización.
Sin embargo, una versión diferente de la utilizada por otros dispositivos no demuestra automáticamente que falte un parche de seguridad.
Es necesario comprobar su estado real.
Identidades y dispositivos que requieren revisión
Las integraciones también pueden ayudar a identificar cuentas y dispositivos cuyo estado administrativo necesita verificarse.
Estas revisiones contribuyen a mantener un inventario más ordenado.
La eliminación de una cuenta o dispositivo debe realizarse después de comprobar su situación, no automáticamente por disponer de una fecha antigua.
Wazuh supervisa directamente determinadas características de los sistemas donde dispone de agentes; los datos administrativos de Intune y Entra proceden de las integraciones con Microsoft.
Monitorización de puestos de trabajo: Windows y macOS
Los ordenadores utilizados por los empleados son fundamentales para el funcionamiento de la empresa.
Un problema de rendimiento, una configuración insegura o un software desactualizado pueden afectar al trabajo diario.
En los sistemas que cuentan con los agentes y controles correspondientes, SIEM Wazuh permite recopilar información de seguridad y estado.
¿Qué podemos supervisar?
Eventos de seguridad
Autenticaciones, cambios relevantes y otras actividades registradas por el sistema operativo.
Inventario de software
Información sobre programas instalados, versiones y determinados componentes del sistema.
Posibles vulnerabilidades
Identificación de coincidencias entre versiones de software inventariadas y vulnerabilidades conocidas, dentro de las capacidades de detección configuradas.
Integridad de archivos
Seguimiento de modificaciones en archivos o directorios seleccionados.
Configuraciones de seguridad
Evaluaciones de determinadas configuraciones y políticas mediante comprobaciones adaptadas al sistema.
Estado y rendimiento
Información sobre utilización de recursos y determinados problemas del sistema cuando se dispone de las fuentes de telemetría necesarias.
¿Por qué es importante para una pyme?
Porque la seguridad y el mantenimiento de los puestos de trabajo no deberían depender únicamente de que un usuario comunique una incidencia.
La supervisión puede ayudar a identificar situaciones técnicas que necesitan atención.
Por ejemplo, un consumo de memoria constantemente elevado puede justificar una revisión de rendimiento.
Sin embargo, un valor máximo puntual de CPU o RAM no significa necesariamente que exista un problema.
La monitorización debe interpretar los datos teniendo en cuenta su duración, frecuencia y contexto.
Servidores Windows Server y Linux: seguridad, disponibilidad y rendimiento
Los servidores suelen concentrar servicios importantes para las organizaciones.
Pueden proporcionar almacenamiento, autenticación, aplicaciones empresariales, bases de datos y otros recursos utilizados por varios empleados.
Por este motivo, su supervisión debe contemplar tanto la seguridad como el estado operativo.
Seguridad de los servidores
En los sistemas compatibles y correctamente integrados podemos revisar:
- Eventos de autenticación.
- Cambios relevantes de configuración.
- Actividad de cuentas administrativas.
- Modificaciones en archivos supervisados.
- Inventario de software.
- Posibles vulnerabilidades conocidas.
- Eventos generados por aplicaciones y servicios.
Estado de los recursos
La monitorización también puede incorporar información relacionada con:
- Utilización de procesador.
- Consumo de memoria.
- Espacio de almacenamiento.
- Disponibilidad de servicios.
- Errores registrados.
- Estado de determinados procesos.
- Conectividad y comunicación con la plataforma de supervisión.
¿Qué aporta al mantenimiento?
Permite disponer de información técnica para investigar problemas y reconocer situaciones que requieren seguimiento.
Por ejemplo, un servidor que acumula errores repetitivos puede necesitar una revisión antes de que afecten a los usuarios.
De igual forma, un almacenamiento que pierde capacidad libre progresivamente puede requerir planificación.
La supervisión de servidores ayuda a mejorar el mantenimiento preventivo y facilita el análisis de incidencias que podrían afectar a la continuidad del negocio.
Firewalls, switches, puntos de acceso y NAS: una visión más completa de la infraestructura
Una empresa no está formada únicamente por ordenadores y servidores.
Los equipos de red y almacenamiento también son esenciales para mantener los servicios disponibles.
En nuestro modelo de monitorización contemplamos la integración de diferentes componentes tecnológicos, sin depender de una única categoría de fabricante.
Firewalls
Los firewalls pueden generar registros sobre conexiones, políticas de acceso y determinados eventos de seguridad.
La centralización de esta información permite analizar actividad de red y correlacionarla, cuando existen datos suficientes, con otros sistemas.
La presencia de una alerta no demuestra automáticamente una intrusión ni que el tráfico haya sido bloqueado.
Para determinarlo es necesario revisar el evento y la acción registrada.
Switches y puntos de acceso WiFi
Los dispositivos de conmutación y conectividad inalámbrica pueden aportar información sobre su funcionamiento y determinados eventos de red.
Según las interfaces y registros disponibles, esta información puede ayudar a investigar problemas de conectividad y disponibilidad.
Sistemas NAS y almacenamiento
Los dispositivos de almacenamiento pueden formar parte de los recursos críticos de una organización.
Cuando están integrados, es posible incorporar determinados registros, estados y avisos relacionados con su funcionamiento.
También deben revisarse los mecanismos de respaldo y recuperación que correspondan.
Sistemas de alimentación ininterrumpida
La continuidad eléctrica es otro aspecto relevante.
Cuando un sistema de alimentación ininterrumpida (SAI) dispone de una integración adecuada, pueden supervisarse determinados eventos relacionados con el suministro, el estado de batería y la disponibilidad de información.
Esto resulta especialmente útil para infraestructuras que necesitan realizar apagados controlados ante cortes de electricidad.
La seguridad empresarial también depende de la disponibilidad de la red, el almacenamiento y los servicios que permiten trabajar diariamente.
Supervisión de la protección antivirus: comprobar que los equipos continúan protegidos
Instalar una solución antivirus o Endpoint es una medida importante, pero también es necesario supervisar su funcionamiento.
Las herramientas de protección pueden proporcionar información sobre el estado de sus servicios y determinados eventos de seguridad.
Mediante las integraciones correspondientes, es posible incorporar al seguimiento empresarial aspectos como:
- Disponibilidad de la protección.
- Estado de los servicios de seguridad.
- Información sobre actualizaciones.
- Alertas relevantes proporcionadas por el producto.
- Disponibilidad de la telemetría.
- Otros indicadores compatibles con la solución utilizada.
¿Qué ocurre si un equipo deja de comunicar?
Este punto es especialmente importante.
Si un ordenador deja de enviar información, no debe concluirse automáticamente que el antivirus ha dejado de funcionar.
Tampoco sería correcto afirmar que continúa protegido únicamente porque su último estado conocido era correcto.
Cuando no existe información suficientemente reciente, el estado puede considerarse no evaluable hasta recuperar la telemetría o efectuar una comprobación independiente.
Una monitorización fiable debe distinguir entre un problema confirmado y una falta de información actualizada.
Hasta 400 días de logs: información histórica para auditorías e investigaciones
Una de las características relevantes de nuestra estrategia de monitorización es la conservación de registros históricos.
En GHM Soluciones Informáticas trabajamos con políticas configurables de almacenamiento de hasta 400 días de logs, según las fuentes integradas y las condiciones del servicio.
¿Por qué es útil conservar registros durante más tiempo?
No todos los incidentes se descubren cuando ocurren.
En determinadas situaciones puede ser necesario revisar actividades de semanas o meses anteriores.
Disponer de información histórica permite estudiar acontecimientos y reconstruir parte de su evolución.
Investigación de incidentes
Los registros pueden ayudar a identificar cuándo se produjo una actividad, qué sistemas generaron información relacionada y qué acontecimientos necesitan revisarse.
La capacidad de reconstrucción depende de qué eventos se registraron realmente.
Auditorías de ciberseguridad
La información histórica puede utilizarse como evidencia técnica para determinados controles y comprobaciones.
Su utilidad dependerá de los requisitos de cada auditoría y de las garantías de integridad y conservación.
Trazabilidad de operaciones
Los registros permiten consultar determinadas actividades administrativas, cambios y eventos de seguridad dentro del periodo conservado.
Análisis de patrones recurrentes
La conservación también facilita revisar si un comportamiento se había producido anteriormente y estudiar su frecuencia.
¿Es suficiente conservar logs durante 400 días?
No.
Para que los registros tengan utilidad es necesario asegurar:
- Recopilación de la información relevante.
- Disponibilidad de las fuentes de telemetría.
- Protección frente a accesos no autorizados.
- Integridad y control de acceso a los registros.
- Políticas adecuadas de conservación.
- Capacidad de búsqueda y recuperación.
Además, los plazos deben ajustarse a los requisitos de privacidad, legales y contractuales aplicables.
Los 400 días representan una política de conservación del servicio cuando está configurada, no una retención automática de todos los registros de cualquier tecnología integrada.
En el caso de los servicios cloud, también es necesario distinguir el histórico almacenado por nuestra plataforma del periodo de retención nativo que ofrece cada proveedor.
La seguridad del propio SIEM: monitorizar también la plataforma de monitorización
Un sistema de supervisión necesita controles que permitan comprobar que continúa funcionando correctamente.
De poco sirve disponer de numerosas fuentes de información si los registros dejan de recibirse o no pueden consultarse cuando son necesarios.
Por eso, nuestro seguimiento también contempla el estado de la infraestructura utilizada para la monitorización.
Disponibilidad de componentes
Se revisan los servicios necesarios para recibir, procesar, almacenar y consultar los eventos.
Recepción de registros
Es importante comprobar que las fuentes integradas continúan enviando información.
Un sistema que deja de comunicar no debe interpretarse como un sistema sin incidentes.
Puede tratarse de una pérdida de visibilidad.
Capacidad y rendimiento
La supervisión puede incluir el consumo de recursos, la capacidad de almacenamiento y otros indicadores relacionados con el funcionamiento de la plataforma.
Copias de seguridad
Los mecanismos de respaldo ayudan a proteger la información de monitorización y las configuraciones necesarias para su recuperación.
Deben verificarse los resultados disponibles y establecer procedimientos de restauración.
Una copia registrada correctamente no demuestra por sí sola que una restauración completa haya sido probada con éxito.
Revisión periódica
El informe semanal permite complementar las alertas operativas con una revisión más amplia del estado de la plataforma y sus fuentes.
Esto contribuye a que la monitorización no dependa exclusivamente de esperar a que se produzca una alerta.
¿Qué aporta un informe semanal SOC a una pyme?
Un informe semanal de seguridad debería responder a preguntas comprensibles para los responsables de una empresa.
No es necesario presentar grandes cantidades de registros técnicos para transmitir el estado de la infraestructura.
Lo importante es facilitar información que permita tomar decisiones.
| Área de seguimiento | Valor para la empresa |
|---|---|
| Identidades y Microsoft 365 | Mayor visibilidad sobre accesos y cambios relevantes. |
| Dispositivos administrados | Mejor conocimiento del inventario y su estado. |
| Puestos de trabajo | Apoyo al mantenimiento preventivo y revisión de seguridad. |
| Servidores | Información sobre disponibilidad, recursos y eventos del sistema. |
| Infraestructura de red | Análisis de conectividad y determinados eventos de seguridad. |
| Protección Endpoint | Seguimiento del estado de las soluciones de seguridad integradas. |
| Correlaciones personalizadas | Mayor contexto para investigar actividades que requieren atención. |
| Histórico de registros | Apoyo a auditorías, análisis y reconstrucción de acontecimientos. |
| Estado de la plataforma | Comprobación de la capacidad del sistema para continuar supervisando. |
¿Es necesario disponer de un gran departamento informático?
No necesariamente.
Muchas pymes cuentan con herramientas de seguridad, pero no tienen recursos internos dedicados a revisar registros y analizar alertas.
En estos entornos, un servicio de monitorización profesional puede ayudar a complementar el mantenimiento habitual.
Su valor consiste en adaptar los controles a los sistemas realmente utilizados por el negocio.
SIEM Wazuh para asesorías, despachos y empresas de servicios
La monitorización debe responder a las necesidades de cada organización.
Asesorías contables y laborales
Estas empresas dependen especialmente del correo electrónico, las aplicaciones de gestión y los documentos compartidos.
La supervisión de identidades, permisos y dispositivos ayuda a mantener mayor visibilidad sobre los recursos utilizados diariamente.
Administraciones de fincas
Las administraciones de fincas trabajan con documentación económica, comunicaciones y aplicaciones que necesitan mantenerse disponibles.
El seguimiento de servidores, equipos y servicios cloud puede complementar las tareas de mantenimiento y seguridad.
Despachos de abogados
La confidencialidad de la información y el control de accesos son especialmente importantes.
La revisión de eventos e identidades puede facilitar la investigación de actividades que requieren comprobación.
Arquitectura, ingeniería y empresas constructoras
Estas organizaciones pueden disponer de aplicaciones especializadas, sistemas de almacenamiento y conexiones remotas.
La monitorización de servidores, puestos de trabajo y red contribuye a mantener un mayor control sobre la infraestructura.
El objetivo es adaptar la supervisión a los procesos y riesgos de cada empresa, no implantar los mismos controles indiscriminadamente en todas las organizaciones.
GHM Soluciones Informáticas: SIEM Wazuh y análisis SOC adaptados a tu empresa
En GHM Soluciones Informáticas entendemos la ciberseguridad como un proceso continuo de prevención, mantenimiento y supervisión.
Nuestro servicio SIEM Wazuh para empresas permite integrar información procedente de diferentes tecnologías y complementar su análisis mediante nuestro servicio SOC.
¿Qué nos permite aportar este enfoque?
Visibilidad centralizada
Reunir información relevante sobre dispositivos, identidades, sistemas y servicios empresariales.
Correlaciones personalizadas
Diseñar reglas y comprobaciones ajustadas a las características de cada infraestructura.
Supervisión de activos
Incorporar información de dispositivos y sistemas para facilitar su seguimiento y mantenimiento.
Investigación de eventos
Revisar registros y alertas con el objetivo de distinguir actividades habituales de situaciones que requieren atención.
Conservación de información histórica
Mantener registros dentro de las políticas configuradas para facilitar auditorías e investigaciones posteriores.
Revisión profesional SOC
Analizar el contexto de las alertas y apoyar las actuaciones técnicas que correspondan.
Estas capacidades complementan nuestras auditorías de ciberseguridad para empresas, orientadas a identificar riesgos y establecer prioridades de mejora.
¿Qué diferencia existe entre disponer de herramientas de seguridad y tener un SOC?
Un antivirus puede generar una alerta.
Un firewall puede registrar una conexión.
Un sistema de identidad puede informar de un cambio administrativo.
Pero disponer de esos registros no significa que alguien los esté analizando conjuntamente.
Nuestro SOC revisa la información relevante, comprueba su contexto e investiga las situaciones que necesitan atención, utilizando las capacidades de las herramientas y las integraciones disponibles.
La tecnología proporciona los datos; el análisis profesional permite interpretarlos.
Conclusión: la seguridad empresarial necesita información, contexto y supervisión
La semana 44 de 2026 pone de relieve el valor de una estrategia de monitorización capaz de relacionar diferentes sistemas y facilitar una visión más completa de la infraestructura empresarial.
Microsoft 365, identidades, puestos de trabajo, servidores, dispositivos de red y herramientas de protección generan información que puede resultar relevante para la seguridad y el mantenimiento.
La diferencia está en centralizar esa información, comprobar que continúa disponible y analizar los acontecimientos dentro de su contexto.
La correlación personalizada permite estudiar determinadas relaciones entre eventos.
La supervisión de dispositivos ayuda a mantener mayor control sobre los activos.
Y la conservación de registros de hasta 400 días, según las políticas configuradas, facilita investigaciones y procesos de auditoría.
Ninguna plataforma garantiza una seguridad absoluta, pero una monitorización adecuada contribuye a reducir puntos ciegos y mejorar la capacidad de análisis.
En GHM Soluciones Informáticas ayudamos a las empresas a avanzar hacia una seguridad basada en la prevención, la supervisión y el mantenimiento continuo.
¿Tu empresa tiene antivirus, firewall y Microsoft 365, pero nadie revisa sus alertas de forma conjunta?
Descubre nuestro servicio de monitorización SIEM Wazuh y análisis SOC.
Contacta con GHM Soluciones Informáticas y solicita una evaluación de las necesidades de seguridad y supervisión de tu infraestructura.
Preguntas frecuentes sobre SIEM Wazuh y monitorización de seguridad empresarial
¿Qué es SIEM Wazuh para empresas?
Es una solución que permite centralizar y analizar registros de seguridad procedentes de sistemas y servicios compatibles. Facilita la supervisión de eventos, el inventario de determinados activos y la investigación de situaciones que requieren atención.
¿Qué es la correlación de eventos en ciberseguridad?
Consiste en relacionar información de distintos acontecimientos para identificar patrones o situaciones que no resultan evidentes cuando se revisan los registros individualmente.
¿Qué ventajas tienen las correlaciones personalizadas?
Permiten adaptar las reglas de análisis a las tecnologías, los servicios y los riesgos de cada organización. Esto facilita priorizar eventos relevantes y reducir determinadas alertas innecesarias.
¿Puede Wazuh monitorizar Microsoft 365?
Sí. Mediante integraciones con los servicios de auditoría de Microsoft 365, puede analizar eventos de Exchange Online, SharePoint, OneDrive y otros servicios compatibles.
¿Puede supervisar los accesos de Microsoft Entra?
Sí, mediante registros de auditoría e integraciones con las interfaces correspondientes de Microsoft. La información disponible depende de los permisos, licencias y configuraciones de cada entorno.
¿Se pueden monitorizar dispositivos administrados por Intune?
Sí, mediante integraciones que incorporan información administrativa de Intune. Esta puede incluir el estado de cumplimiento, versiones de sistemas operativos y fechas de sincronización.
¿Wazuh puede supervisar Windows, Windows Server, Linux y macOS?
Sí. Wazuh dispone de agentes compatibles con estos sistemas y puede recopilar diferentes tipos de eventos, inventario y datos de seguridad, de acuerdo con las funciones y configuraciones disponibles.
¿Puede monitorizar servidores y detectar problemas de rendimiento?
Puede incorporar información sobre el estado de servidores, recursos y servicios mediante agentes, comandos autorizados e integraciones. La capacidad de identificar problemas concretos depende de los controles configurados.
¿Se pueden supervisar firewalls, switches y puntos de acceso WiFi?
Sí, cuando los dispositivos proporcionan registros o información mediante mecanismos compatibles, como Syslog, API u otros sistemas de integración. Las capacidades dependen de cada equipo.
¿Puede monitorizar dispositivos NAS y almacenamiento?
Sí, cuando existe una integración que permite obtener registros o indicadores de estado. Puede resultar útil para revisar determinados eventos y apoyar el seguimiento de recursos de almacenamiento.
¿Para qué sirve conservar logs durante 400 días?
Permite consultar registros históricos incluidos en la política de retención, facilitando investigaciones, auditorías y análisis de actividades anteriores. La información disponible depende de las fuentes y configuraciones de almacenamiento.
¿Un SIEM permite cumplir automáticamente el ENS?
No. Un SIEM puede ayudar a implantar controles relacionados con registros, trazabilidad y supervisión, pero el cumplimiento del Esquema Nacional de Seguridad requiere aplicar y acreditar las medidas exigibles para cada sistema.
¿Qué diferencia existe entre SIEM y SOC?
El SIEM es la plataforma tecnológica que centraliza y analiza registros. El SOC es el servicio que interpreta las alertas, investiga situaciones y apoya la respuesta ante posibles incidentes.
¿Wazuh sustituye al antivirus y al firewall?
No. Las herramientas Endpoint y los firewalls realizan funciones de protección específicas. Wazuh complementa esas tecnologías mediante la recopilación y el análisis de información de seguridad.
¿Por qué debería contratar una pyme un servicio SOC?
Porque disponer de herramientas de seguridad no garantiza que sus alertas se analicen. Un servicio SOC ayuda a revisar eventos relevantes, relacionar información e investigar situaciones que requieren atención, adaptando el seguimiento a las necesidades del negocio.
