¿Qué ocurriría si un ciberdelincuente pudiera encargar a varios agentes de inteligencia artificial que buscaran vulnerabilidades en páginas web durante horas, sin necesidad de supervisar cada intento?
Esto ya no es únicamente una posibilidad teórica.
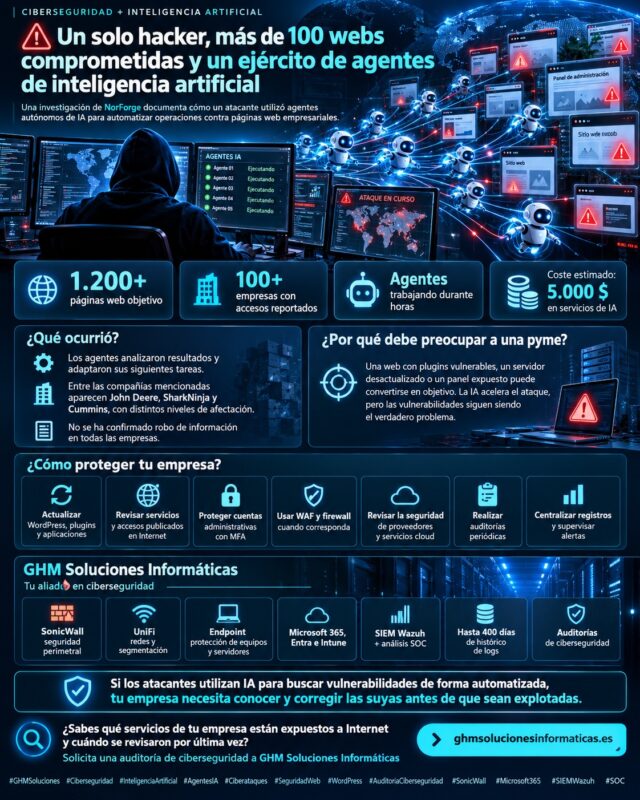
Una investigación publicada el 19 de octubre de 2026 por la firma de ciberseguridad NorForge, junto con información contrastada por Reuters, ha documentado una campaña de ataques contra páginas web empresariales utilizando agentes autónomos de inteligencia artificial.
El investigador Snorre Fagerland identificó actividades maliciosas relacionadas con Cairn, una plataforma de código abierto que permite coordinar agentes de IA para resolver tareas complejas.
Según la investigación periodística, uno de los operadores consiguió acceder a sitios web pertenecientes a más de 100 empresas, después de dirigir actividades automatizadas contra más de 1.200 páginas.
Entre las compañías cuyos sitios aparecieron en la investigación se encuentran:
- John Deere.
- SharkNinja.
- Cummins.
Los resultados y el alcance de los incidentes fueron distintos en cada organización.
La noticia no significa que todos los sistemas de estas empresas fueran comprometidos ni que se haya confirmado el robo de datos de todos los sitios afectados.
Pero sí demuestra algo importante para cualquier negocio:
La inteligencia artificial permite automatizar determinadas fases de un ciberataque y mantenerlas activas durante periodos prolongados, reduciendo la intervención humana necesaria.
Para las pymes, esto plantea una pregunta fundamental:
¿Está tu empresa preparada para detectar y corregir una vulnerabilidad antes de que una herramienta automatizada consiga aprovecharla?
¿Qué descubrió NorForge sobre los ciberataques con agentes de IA?
La investigación de NorForge identificó más de veinte paneles de control de Cairn expuestos en Internet y presuntamente relacionados con actividades maliciosas.
Al encontrarse accesibles, los investigadores pudieron examinar registros de tareas y observar cómo se utilizaban los agentes.
El descubrimiento permitió estudiar una modalidad de ataque en la que los agentes recibían objetivos y realizaban numerosas operaciones intermedias.
Las principales cifras de la investigación
| Indicador | Resultado publicado |
|---|---|
| Sitios web contra los que se dirigieron actividades | Más de 1.200 |
| Webs empresariales con accesos reportados | Más de 100 |
| Paneles Cairn considerados probablemente maliciosos | Más de 20 |
| Duración media aproximada de las intrusiones exitosas analizadas | Cerca de 23 horas |
| Coste total estimado de la campaña | Unos 5.000 dólares |
| Coste estimado por acceso conseguido | Unos 50 dólares |
| Países de los objetivos más activos | Estados Unidos, Canadá, Australia y Japón |
Estas cifras corresponden a los hallazgos y estimaciones comunicados por los investigadores y Reuters.
No representan un censo global de ataques realizados mediante inteligencia artificial.
Además, el coste es una estimación del consumo de servicios de IA, no necesariamente el gasto total real de la operación.
¿Por qué preocupa especialmente este caso?
Porque el atacante no necesitó supervisar manualmente todos los pasos.
La investigación describe un modelo donde los agentes podían analizar resultados, identificar obstáculos y continuar con nuevas tareas.
El cambio relevante no es solamente la velocidad de ejecución, sino la posibilidad de mantener procesos automatizados de búsqueda y análisis durante muchas horas.
¿Qué es un agente de inteligencia artificial autónomo?
Un agente de IA es un sistema que puede utilizar un modelo de inteligencia artificial junto con herramientas y procedimientos para realizar determinadas tareas.
A diferencia de un chatbot convencional, un agente puede contar con capacidades para:
- Consultar información.
- Ejecutar herramientas autorizadas.
- Analizar resultados.
- Dividir objetivos en tareas.
- Seleccionar los siguientes pasos.
- Mantener un proceso durante diferentes etapas.
Estas capacidades tienen aplicaciones legítimas.
Por ejemplo, pueden ayudar en desarrollo de software, tareas administrativas, investigación técnica y análisis de seguridad.
Pero también pueden utilizarse indebidamente.
¿Qué diferencia existe entre IA generativa y agentes autónomos?
La inteligencia artificial generativa puede producir textos, imágenes o código a partir de instrucciones.
Un agente autónomo puede utilizar esas capacidades dentro de un flujo de trabajo que incluye acciones y decisiones intermedias.
Por ejemplo, una herramienta legítima de auditoría puede analizar una aplicación, recopilar resultados y preparar un informe.
El problema aparece cuando alguien utiliza capacidades similares para actuar contra sistemas sin autorización.
La tecnología no determina por sí sola si una operación es legítima. Importan los permisos, los objetivos y el uso que se realiza de ella.
Cairn: la plataforma utilizada para coordinar los agentes
La campaña investigada estaba relacionada con Cairn, una herramienta de código abierto diseñada para coordinar procesos realizados por agentes de inteligencia artificial.
Su funcionamiento se basa en establecer objetivos y permitir que diferentes componentes trabajen sobre ellos.
Según los registros estudiados por NorForge, los operadores utilizaron esa capacidad para automatizar actividades contra sistemas web.
¿Cairn fue creado específicamente para cometer ciberataques?
No debe afirmarse eso.
Una plataforma de automatización puede utilizarse para tareas legítimas o maliciosas.
El creador de Cairn ha señalado que su herramienta no fue concebida como una plataforma de ciberdelincuencia.
La responsabilidad del uso corresponde a quienes la emplean.
De hecho, NorForge también identificó instalaciones aparentemente relacionadas con actividades legítimas de pruebas de seguridad.
El problema investigado es el uso no autorizado de herramientas de automatización contra sistemas de terceros.
Instrucciones breves, operaciones complejas: el cambio que introduce la IA
Uno de los aspectos más llamativos del caso es que el operador principal utilizó instrucciones relativamente breves.
Según Reuters, los objetivos y preferencias generales del atacante estaban descritos en menos de cien caracteres escritos en chino.
A partir de esas instrucciones, los agentes podían realizar diferentes tareas y utilizar sus resultados para continuar.
Esto no significa que una frase corta permita comprometer cualquier sistema.
La campaña necesitó herramientas, modelos, infraestructura, tiempo de ejecución y objetivos vulnerables.
Además, muchos intentos no consiguieron sus objetivos.
Sin embargo, el caso demuestra que una parte del trabajo técnico puede delegarse en sistemas automatizados.
¿Por qué afecta esto a las empresas pequeñas?
Porque un ataque automatizado no necesita que una persona seleccione y estudie manualmente cada negocio.
Una página web vulnerable puede aparecer en un proceso de búsqueda de objetivos por sus características técnicas.
El atacante puede desconocer incluso el tamaño exacto de la empresa que administra esa web.
Por tanto, una pyme no debería asumir que su tamaño la hace invisible.
Una empresa no necesita ser famosa para que un sistema automatizado encuentre una vulnerabilidad en su página web.
John Deere, SharkNinja y Cummins: qué se conoce de los incidentes
La investigación también recibió atención por las empresas cuyos sitios aparecieron entre los objetivos afectados.
No obstante, resulta imprescindible diferenciar la información confirmada de las hipótesis.
John Deere
La compañía indicó que había tomado medidas para corregir el problema y que no tenía indicios de que se hubiera accedido a información sensible.
Por tanto, no sería correcto afirmar que se produjo un robo confirmado de datos confidenciales de John Deere.
SharkNinja
La empresa confirmó una incidencia relacionada con una página independiente que contenía información de soporte de productos.
También comunicó que la amenaza había sido contenida.
No debe interpretarse automáticamente que todos sus sistemas corporativos resultaran afectados.
Cummins
La compañía comunicó que estaba investigando un posible incidente relacionado con una web operada por un proveedor externo.
El alcance definitivo no estaba confirmado en las declaraciones iniciales.
¿Se sabe qué información fue robada?
No de forma completa.
La investigación no permite afirmar que las más de 100 empresas sufrieran una filtración de datos.
Acceder a un sitio web, comprometer una aplicación y sustraer información son hechos distintos que necesitan evidencias específicas.
¿Cómo puede afectar un ataque automatizado a una página web empresarial?
Una web corporativa puede tener diferentes funciones.
Algunas se utilizan únicamente para presentar servicios.
Otras permiten formularios, reservas, accesos de clientes o comercio electrónico.
Los riesgos dependen de sus tecnologías, configuraciones y funcionalidades.
Web corporativa informativa
Puede verse afectada por modificaciones no autorizadas, redirecciones maliciosas o pérdida de disponibilidad.
Página web con formularios
Una vulnerabilidad podría afectar a la información enviada o almacenada, dependiendo de la arquitectura.
Tienda online
Los riesgos pueden incluir alteraciones de la aplicación, acceso indebido a determinados recursos y posible exposición de datos.
Portal de clientes
Un fallo de autenticación o autorización podría permitir operaciones no autorizadas si no existen controles adecuados.
Aplicaciones desarrolladas a medida
También necesitan revisar sus dependencias, bibliotecas, permisos y mecanismos de autenticación.
No todas las páginas web presentan el mismo nivel de riesgo. La exposición depende de su arquitectura y mantenimiento.
WordPress: por qué las actualizaciones y los plugins importan
Muchas empresas utilizan WordPress para gestionar sus páginas web.
Es una plataforma legítima y ampliamente utilizada.
Sin embargo, su seguridad depende de factores como:
- Versión del núcleo.
- Plugins instalados.
- Temas utilizados.
- Configuración del alojamiento.
- Permisos.
- Autenticación.
- Mantenimiento.
¿Qué ocurre con un plugin vulnerable?
Un complemento puede incorporar errores que afecten a la seguridad de una web.
Si existe una vulnerabilidad conocida y no se instala su corrección, podría aumentar la exposición.
Los ataques automatizados pueden buscar características técnicas relacionadas con software vulnerable.
Por eso recomendamos revisar periódicamente las versiones de todos los componentes utilizados.
¿Es suficiente mantener WordPress actualizado?
No siempre.
También deben considerarse:
Plugins y temas: utilizar versiones soportadas y retirar componentes innecesarios.
Cuentas administrativas: protegerlas con contraseñas robustas y MFA cuando sea compatible.
Alojamiento: mantener las versiones de PHP y otros componentes soportadas y actualizadas.
Copias de seguridad: disponer de una estrategia de recuperación verificable.
Permisos: limitar el acceso administrativo y los privilegios.
Monitorización: conservar registros útiles para investigar incidencias.
Una página web empresarial necesita mantenimiento de seguridad, aunque no tenga tienda online.
WAF y firewall: ¿pueden detener los ataques automatizados mediante IA?
Un Web Application Firewall (WAF) permite inspeccionar determinadas solicitudes HTTP y HTTPS dirigidas a aplicaciones web.
Dependiendo de la solución y su configuración, puede ayudar a bloquear patrones asociados a ataques conocidos.
Por ejemplo, determinados intentos de explotar vulnerabilidades de aplicaciones.
Sin embargo, no debe entenderse como una garantía absoluta.
Un WAF puede no detectar determinadas actividades y tampoco corrige el código vulnerable de la aplicación.
¿En qué se diferencia de un firewall de red?
Un firewall de red, como SonicWall, permite controlar diferentes comunicaciones y aplicar políticas de seguridad.
Un WAF está orientado específicamente al tráfico de aplicaciones web.
Son controles que pueden complementarse.
¿Y si la web está alojada en un proveedor externo?
En ese caso, la protección de la aplicación depende en gran medida de la plataforma de alojamiento y los servicios contratados.
La empresa debería conocer qué capacidades de seguridad proporciona el proveedor y qué responsabilidades siguen correspondiéndole.
El firewall de una oficina no protege automáticamente una página web alojada en un centro de datos externo.
Una web protegida necesita mucho más que un certificado SSL
Es habitual asociar el icono del candado del navegador con una página segura.
Sin embargo, HTTPS indica que existe una conexión cifrada y que se aplican determinados mecanismos de autenticación del servidor.
No demuestra que el código de la página esté libre de vulnerabilidades.
Una web puede disponer de un certificado válido y, aun así, presentar:
- Componentes desactualizados.
- Errores de autorización.
- Credenciales comprometidas.
- Configuraciones inseguras.
- Plugins vulnerables.
- Fallos en aplicaciones propias.
Por eso es importante distinguir entre cifrado de comunicaciones y seguridad de la aplicación.
Ambas medidas son necesarias, pero cumplen funciones diferentes.
El riesgo de los proveedores tecnológicos y las aplicaciones externas
Uno de los casos investigados estaba relacionado con una web gestionada por un proveedor externo.
Esto recuerda que muchas empresas dependen de terceros para administrar determinadas herramientas.
Por ejemplo:
- Hosting.
- CRM.
- Portales de clientes.
- Aplicaciones web.
- Sistemas de reservas.
- Plataformas de soporte.
- Servicios de marketing.
Estas relaciones también necesitan una evaluación de seguridad.
¿Qué debería comprobar una empresa?
Conviene conocer:
Quién administra la aplicación.
Quién instala las actualizaciones.
Quién puede acceder como administrador.
Dónde se almacenan los registros.
Qué procedimiento existe ante una incidencia.
Quién realiza las copias de seguridad.
Cómo se notifican los incidentes.
La externalización de una plataforma no elimina necesariamente las responsabilidades de la empresa respecto a sus datos y servicios.
La cadena de proveedores forma parte de la superficie de exposición digital de cualquier organización.
Diez medidas para proteger una empresa frente a ciberataques automatizados con IA
1. Mantener actualizadas las páginas web
Revisar el núcleo, los plugins, los temas y las dependencias de software.
2. Auditar los servicios publicados en Internet
Identificar qué aplicaciones, servidores y paneles están accesibles desde redes externas.
3. Proteger las cuentas administrativas
Utilizar MFA, contraseñas robustas y acceso restringido cuando sea posible.
4. Reducir los privilegios
Los usuarios y aplicaciones deberían disponer únicamente de los permisos necesarios.
5. Utilizar protección WAF cuando corresponda
Aplicar medidas adecuadas de protección de aplicaciones web según el servicio y el alojamiento.
6. Revisar las configuraciones del firewall
Limitar comunicaciones innecesarias y proteger accesos remotos.
7. Supervisar la actividad administrativa
Conservar registros de cambios y accesos relevantes.
8. Revisar los proveedores externos
Comprobar responsabilidades de mantenimiento, protección y respuesta ante incidentes.
9. Mantener copias de seguridad
Disponer de procedimientos de recuperación y pruebas de restauración adecuadas.
10. Realizar auditorías periódicas
Identificar vulnerabilidades y configuraciones incorrectas antes de que puedan aprovecharse.
Las medidas más eficaces no dependen de saber si el atacante utiliza IA. Dependen de reducir las vulnerabilidades que podría explotar.
Auditoría de ciberseguridad: detectar vulnerabilidades antes que los agentes automatizados
La campaña descrita por NorForge demuestra que los atacantes pueden dedicar muchas horas de procesamiento automatizado a buscar debilidades en sistemas expuestos.
Por ello, una empresa necesita conocer su propia superficie de exposición.
Una auditoría técnica puede ayudar a identificar:
- Servicios innecesariamente accesibles.
- Versiones desactualizadas.
- Configuraciones inseguras.
- Debilidades en autenticación.
- Permisos excesivos.
- Problemas de segmentación.
- Riesgos relacionados con aplicaciones y proveedores.
No todas las auditorías tienen el mismo alcance.
Por ejemplo, una auditoría de infraestructura no equivale automáticamente a una prueba de penetración de una aplicación web desarrollada a medida.
Por eso es importante definir previamente qué sistemas van a evaluarse.
La finalidad es identificar riesgos reales y establecer prioridades de corrección.
Conoce nuestros servicios de auditoría de ciberseguridad para empresas.
SIEM Wazuh: monitorización de amenazas y correlación de eventos empresariales
Una vez implantadas las medidas de protección, sigue siendo necesario revisar la actividad de los sistemas.
En GHM Soluciones Informáticas utilizamos SIEM Wazuh para centralizar y correlacionar registros procedentes de diferentes fuentes compatibles.
Entre ellas:
- Microsoft 365.
- Microsoft Entra.
- Windows.
- macOS.
- Linux.
- Servidores.
- NAS.
- Firewalls SonicWall.
- Infraestructura UniFi.
- Protección Endpoint.
¿Puede Wazuh detectar ataques realizados mediante agentes de IA?
Puede ayudar a identificar determinadas señales de actividad sospechosa cuando estas aparecen en registros disponibles.
Por ejemplo:
Firewall: conexiones inusuales o intentos de acceder a servicios.
Servidor: eventos de autenticación o cambios que requieren revisión.
Microsoft Entra: patrones de acceso que necesitan comprobarse.
Endpoint: determinadas alertas de seguridad.
Sin embargo, no existe un mecanismo universal que permita identificar automáticamente que todas esas actividades fueron realizadas por una inteligencia artificial.
Desde el punto de vista de la defensa, lo importante es el comportamiento observado y la evidencia disponible.
Wazuh centraliza y correlaciona. Nuestro SOC analiza los eventos y determina qué situaciones requieren investigación.
Correlaciones personalizadas
Configuramos reglas de monitorización adaptadas a las fuentes disponibles y a las necesidades de cada infraestructura.
Por ejemplo, puede resultar útil estudiar una secuencia donde un firewall registra una conexión y un servidor muestra posteriormente eventos relacionados.
Cada caso debe evaluarse técnicamente.
La coincidencia temporal no demuestra automáticamente que exista una intrusión.
Hasta 400 días de histórico de logs para investigaciones y auditorías
Una de las ventajas de disponer de monitorización es poder investigar actividades anteriores.
Nuestro servicio puede mantener hasta 400 días de histórico de logs, según las fuentes integradas y la configuración correspondiente.
Esto permite ampliar determinadas investigaciones.
Por ejemplo, si se descubre una vulnerabilidad en una aplicación, puede resultar útil revisar si los sistemas registraron actividad relacionada durante semanas anteriores.
Entre las tareas posibles se encuentran:
- Búsqueda retrospectiva de indicadores.
- Análisis de conexiones.
- Revisión de accesos administrativos.
- Investigación de actividad de servidores.
- Correlación de diferentes fuentes.
- Preparación de evidencias de auditoría.
La conservación de registros no demuestra que una infraestructura esté libre de compromisos.
Tampoco garantiza que se haya registrado toda la actividad de una aplicación.
Pero disponer de información histórica amplía considerablemente las posibilidades de investigación.
Conoce nuestro servicio de SIEM Wazuh para empresas.
Microsoft 365, Entra e Intune: proteger también las identidades y dispositivos
Los ataques contra aplicaciones web representan solo una parte del riesgo empresarial.
Una empresa también necesita proteger las cuentas y los dispositivos que acceden a sus recursos.
En entornos Microsoft 365 pueden utilizarse capacidades como:
Microsoft Entra
Gestión de identidades, autenticaciones y permisos.
MFA
Autenticación multifactor para reducir determinados riesgos de robo de credenciales.
Acceso Condicional
Políticas para controlar el acceso según condiciones configuradas y licencias compatibles.
Microsoft Intune
Administración de dispositivos y evaluación de cumplimiento en escenarios compatibles.
Protección Endpoint
Capas de seguridad adicionales para equipos y servidores.
La combinación de estos controles puede ayudar a limitar la exposición empresarial.
Sin embargo, ninguna medida garantiza protección absoluta.
La seguridad debe aplicarse tanto a los servicios publicados en Internet como a los usuarios y dispositivos que trabajan con ellos.
¿Qué sectores deberían revisar su exposición frente a agentes de IA?
Los ataques automatizados no se dirigen exclusivamente a grandes multinacionales.
También pueden afectar a pequeñas empresas que utilizan servicios accesibles desde Internet.
Administraciones de fincas
Pueden depender de portales de gestión, correo y aplicaciones empresariales.
Asesorías contables y laborales
Trabajan con información económica y datos personales que requieren especial protección.
Despachos de abogados
La confidencialidad de expedientes y comunicaciones hace especialmente importante proteger identidades y accesos.
Arquitectura e interiorismo
Utilizan herramientas de colaboración, servidores y documentación técnica compartida.
Constructoras
Pueden contar con aplicaciones de gestión, proveedores externos y diferentes instalaciones.
Empresas de ingeniería
Suelen utilizar plataformas especializadas y accesos remotos a recursos corporativos.
Despachos profesionales ubicados en viviendas
Aunque la infraestructura sea pequeña, pueden existir servicios y documentos empresariales que necesitan protección.
Una empresa pequeña puede beneficiarse de las mismas medidas fundamentales de seguridad que una organización de mayor tamaño, adaptadas a su nivel de riesgo.
¿Puede la inteligencia artificial mejorar también la ciberseguridad?
Sí.
Los agentes de IA también pueden utilizarse legítimamente para ayudar a investigadores y administradores.
Por ejemplo:
- Analizar código.
- Identificar posibles vulnerabilidades.
- Revisar configuraciones.
- Clasificar información.
- Asistir en investigaciones técnicas.
- Preparar informes.
El uso de estas herramientas debe estar autorizado y sometido a controles adecuados.
También deben considerarse sus posibles errores.
Un agente puede interpretar mal un resultado o proponer una actuación incorrecta.
Por tanto, la supervisión humana sigue siendo importante, especialmente cuando se realizan cambios sobre sistemas críticos.
La misma automatización que utilizan algunos atacantes puede ayudar a los equipos defensivos a mejorar sus procesos, siempre que se aplique de forma segura.
Conclusión: los agentes de IA están cambiando la velocidad de los ciberataques
La investigación de NorForge publicada en octubre de 2026 constituye una señal importante sobre la evolución de los ataques automatizados.
Según los hallazgos difundidos por Reuters:
🔎 Se dirigieron actividades contra más de 1.200 páginas web.
⚠️ Se reportaron accesos a webs de más de 100 empresas.
🤖 Se utilizaron agentes de inteligencia artificial coordinados mediante Cairn.
⏱️ Los accesos exitosos analizados requirieron aproximadamente 23 horas de trabajo automatizado.
💰 El coste de los servicios de IA utilizados se estimó en unos 5.000 dólares.
Estos datos no permiten afirmar que todas las empresas sufrieran robo de información o daños equivalentes.
Pero sí muestran un cambio significativo:
Los atacantes pueden automatizar tareas de búsqueda y análisis de vulnerabilidades, manteniendo procesos activos durante horas con una intervención humana limitada.
La respuesta empresarial debe centrarse en reducir la exposición de sus sistemas y mejorar su capacidad de detección.
En GHM Soluciones Informáticas trabajamos con una estrategia de protección por capas:
📋 Auditorías de ciberseguridad.
🔥 Firewall SonicWall.
📡 Redes UniFi.
🛡️ Protección Endpoint.
☁️ Microsoft 365 y Microsoft Entra.
💻 Microsoft Intune.
📊 SIEM Wazuh.
🔎 Análisis SOC.
🎯 Correlaciones personalizadas e indicadores de compromiso.
🗄️ Hasta 400 días de histórico de logs.
¿Tu empresa sabe qué servicios tiene expuestos en Internet?
Una web, una VPN, un panel administrativo o una aplicación desactualizada pueden representar una oportunidad para quien busca vulnerabilidades.
No esperes a que una herramienta automatizada encuentre un problema que todavía no has revisado.
Conoce nuestras soluciones de ciberseguridad para empresas y nuestro servicio de auditoría de ciberseguridad.
Solicita una revisión de seguridad de tu infraestructura empresarial.
Contacta con GHM Soluciones Informáticas y descubre cómo podemos ayudarte a reducir la exposición de tus sistemas.
Preguntas frecuentes sobre ciberataques con agentes de IA
¿Qué son los ciberataques con agentes de inteligencia artificial?
Son actividades maliciosas que utilizan sistemas de IA capaces de ejecutar tareas y analizar resultados para automatizar determinadas fases de un ataque.
¿Qué descubrió NorForge en octubre de 2026?
Identificó instalaciones de Cairn relacionadas con actividades de ataque automatizado y documentó cómo sus operadores utilizaban agentes de inteligencia artificial.
¿Cuántas páginas web fueron atacadas?
Reuters informó de actividades dirigidas contra más de 1.200 sitios web.
¿Cuántas empresas resultaron comprometidas?
La investigación periodística reportó accesos a webs pertenecientes a más de 100 empresas.
¿Qué compañías aparecen en la investigación?
Entre ellas John Deere, SharkNinja y Cummins, aunque el alcance de los incidentes fue diferente y algunas situaciones seguían en investigación.
¿Se confirmó el robo de información de todas las empresas?
No. La información publicada no permite confirmar una filtración de datos en todos los casos.
¿Qué es Cairn?
Es una plataforma de código abierto para coordinar agentes de inteligencia artificial que pueden realizar diferentes tareas orientadas a un objetivo.
¿Cairn fue creado para realizar ataques?
No debe afirmarse eso. Puede utilizarse para actividades legítimas, aunque la investigación documenta su utilización maliciosa.
¿Por qué preocupa la automatización con IA?
Porque puede facilitar tareas prolongadas de análisis y búsqueda de vulnerabilidades, reduciendo la intervención humana requerida.
¿Cuánto costó la campaña?
Los investigadores estimaron unos 5.000 dólares en servicios de IA. No equivale necesariamente al gasto total de la operación.
¿Todas las pymes pueden ser objetivo?
Cualquier organización con servicios accesibles puede tener exposición. La probabilidad y el impacto dependen de sus sistemas y controles.
¿WordPress puede verse afectado por ataques automatizados?
Sí, especialmente cuando existen vulnerabilidades o configuraciones inseguras. La presencia de WordPress no implica por sí sola una infección.
¿Es suficiente actualizar WordPress?
Es fundamental, pero también deben mantenerse plugins, temas, hosting, autenticación y otros controles de seguridad.
¿Qué aporta un WAF?
Puede ayudar a inspeccionar y bloquear determinados patrones de ataque contra aplicaciones web, según su configuración.
¿Un firewall SonicWall protege automáticamente una web alojada fuera de la oficina?
No. La protección de una aplicación depende de dónde esté alojada y de qué controles cubran realmente su tráfico.
¿Qué aporta una auditoría de ciberseguridad?
Ayuda a identificar vulnerabilidades, configuraciones inseguras y servicios expuestos dentro del alcance definido.
¿Qué aporta SIEM Wazuh?
Permite centralizar y correlacionar registros de fuentes compatibles para mejorar la visibilidad de seguridad.
¿Puede Wazuh identificar que un atacante utiliza IA?
No existe una detección universal. Puede identificar determinados comportamientos observables, independientemente de si se han generado manualmente o mediante IA.
¿Qué aporta un SOC?
Nuestro SOC analiza registros y alertas para determinar qué situaciones necesitan investigación o seguimiento.
¿Cuánto tiempo pueden conservarse los registros?
GHM ofrece configuraciones con hasta 400 días de histórico de logs, según las fuentes integradas y las condiciones aplicables.
¿Cuál es la principal recomendación para proteger una empresa?
Mantener actualizados los sistemas, revisar los servicios expuestos, proteger los accesos administrativos, realizar auditorías y disponer de monitorización de seguridad.
